#Logowanie I Monitorowanie
Articles tagged with "Logowanie I Monitorowanie"
14 articles
Praktyczny przewodnik po definiowaniu, zatwierdzaniu, monitorowaniu, dokumentowaniu i obronie SLA dotyczących usuwania podatności w kontekście oczekiwań audytowych ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktyczny przewodnik po budowie jednolitego modelu klasyfikacji istotności incydentów, który mapuje poważne incydenty ICT w DORA, istotne incydenty w NIS2 oraz ryzyko naruszenia według GDPR na dowody wymagane w ISO/IEC 27001:2022.
Dowiedz się, jak wykorzystać audyt wewnętrzny i przegląd zarządzania ISO/IEC 27001:2022 jako jednolity mechanizm dowodowy dla NIS2, DORA, GDPR, ryzyka związanego z dostawcami, zapewnienia dla klientów i odpowiedzialności rozliczeniowej zarządu.
Rejestr kontaktów regulacyjnych nie jest już administracyjnym uporządkowaniem danych. Dla NIS2, DORA, GDPR i ISO/IEC 27001:2022 jest to dowód operacyjny, że organizacja potrafi powiadomić właściwy organ, nadzorcę, dostawcę lub członka kierownictwa, zanim upłynie termin.
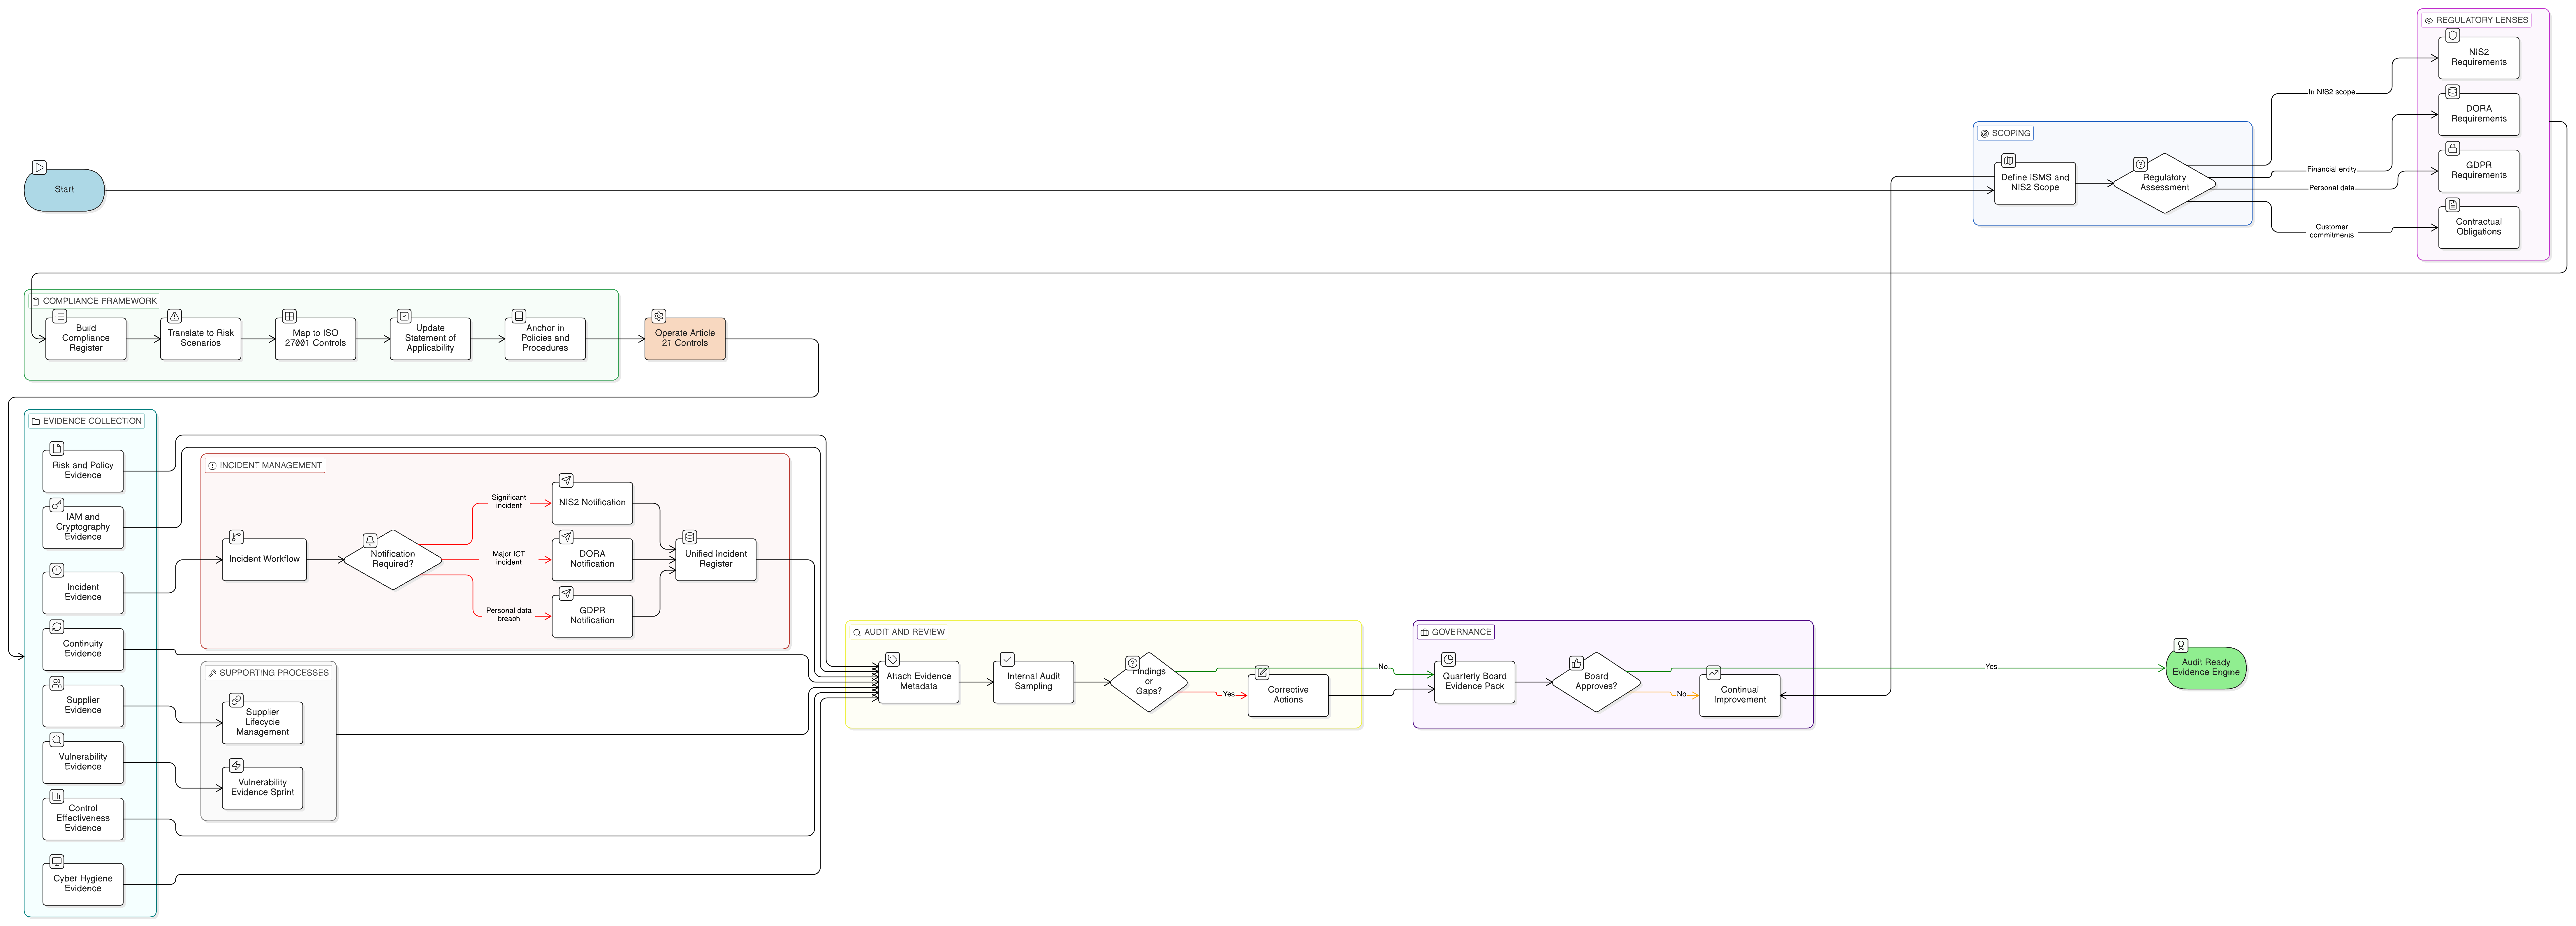
Praktyczny przewodnik dla dyrektorów ds. bezpieczeństwa informacji (CISO), menedżerów zgodności i liderów biznesowych, którzy muszą przełożyć techniczne środki NIS2 Article 21 na zabezpieczenia ISO 27001:2022, polityki, właścicieli, zapisy i możliwe do obrony dowody.