#Reagowanie Na Incydenty
Articles tagged with "Reagowanie Na Incydenty"
78 articles
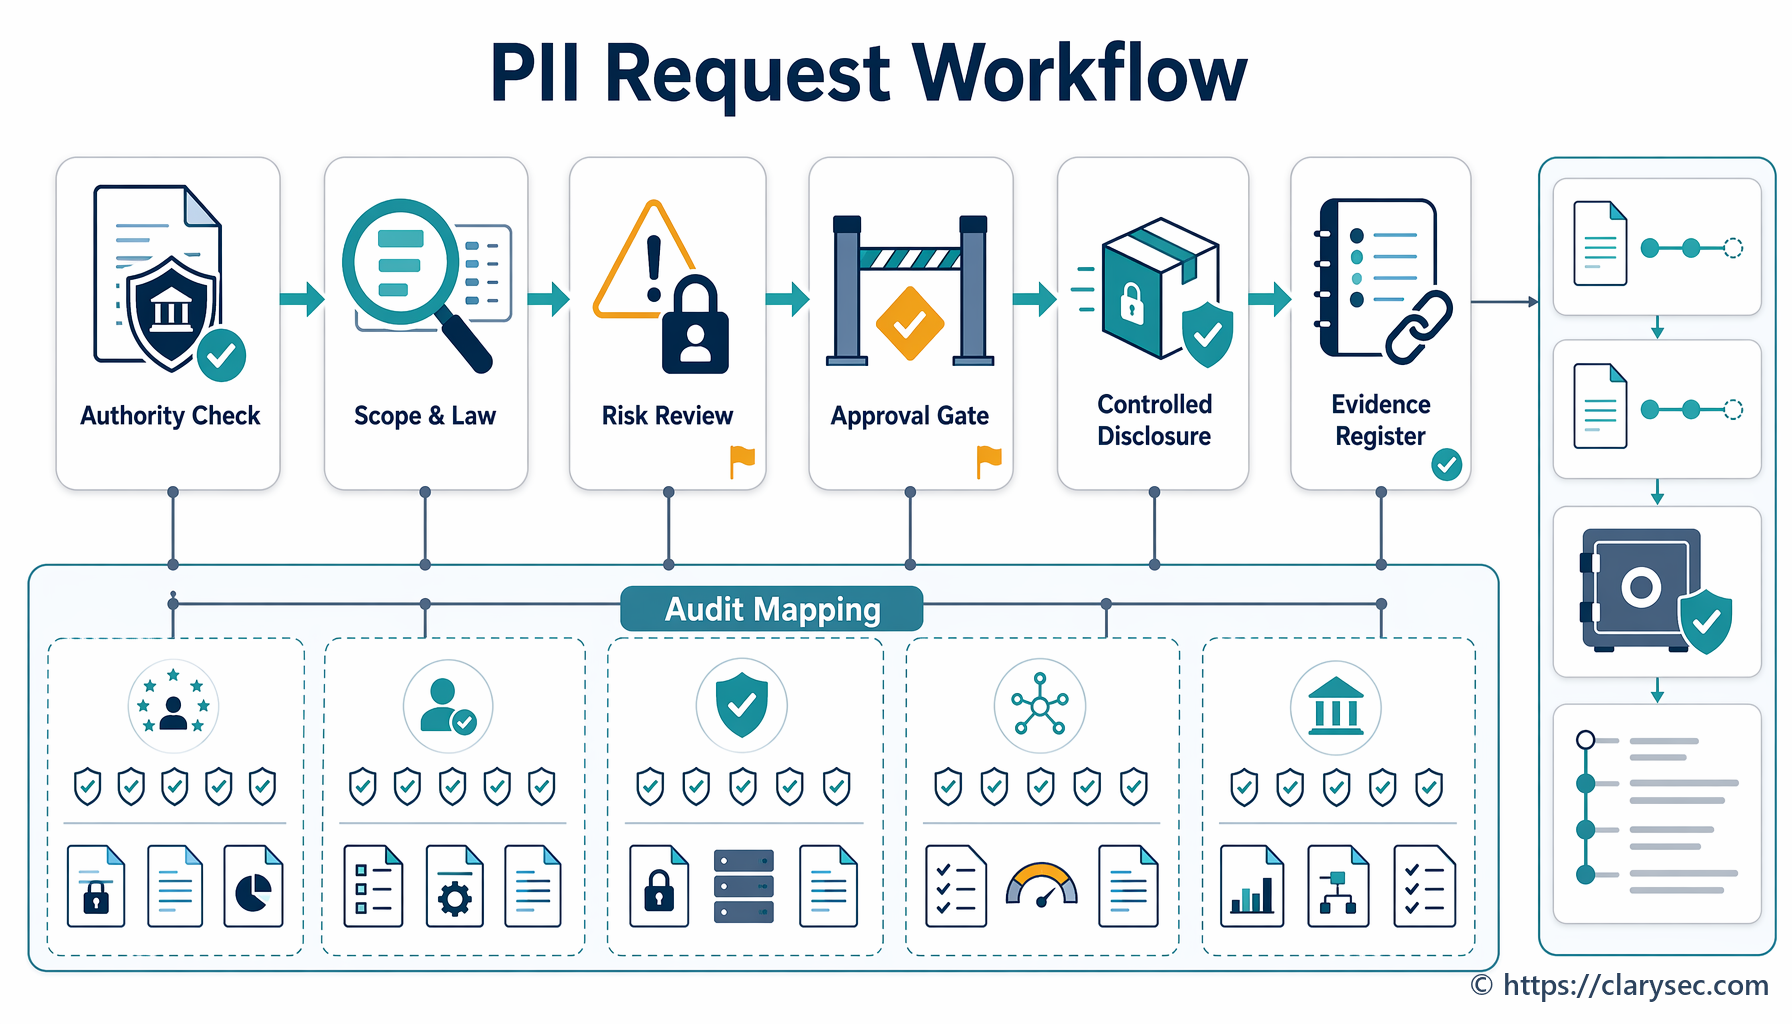
Praktyczny model ładu służący do walidacji, zatwierdzania, minimalizacji, bezpiecznego ujawniania, rejestrowania i dokumentowania wniosków organów ścigania i regulatorów o ujawnienie PII zgodnie z GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 oraz zestawami narzędzi polityk Clarysec.
Praktyczny przewodnik po przygotowaniu do Aktu UE o cybersolidarności z wykorzystaniem dowodów ISO/IEC 27001:2022, polityk Clarysec, nadzoru nad dostawcami, reagowania na incydenty, logowania, ciągłości działania oraz mapowania zgodności przekrojowej dla NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktyczny przewodnik Clarysec po budowie zarządzanej zgodnie z ISO 27001 wymiany informacji o cyberzagrożeniach, wspierającej DORA Article 45, współpracę w ramach NIS2, ujawnianie zgodne z GDPR, udział w ISAC oraz dowody gotowe do audytu w 2026 roku.
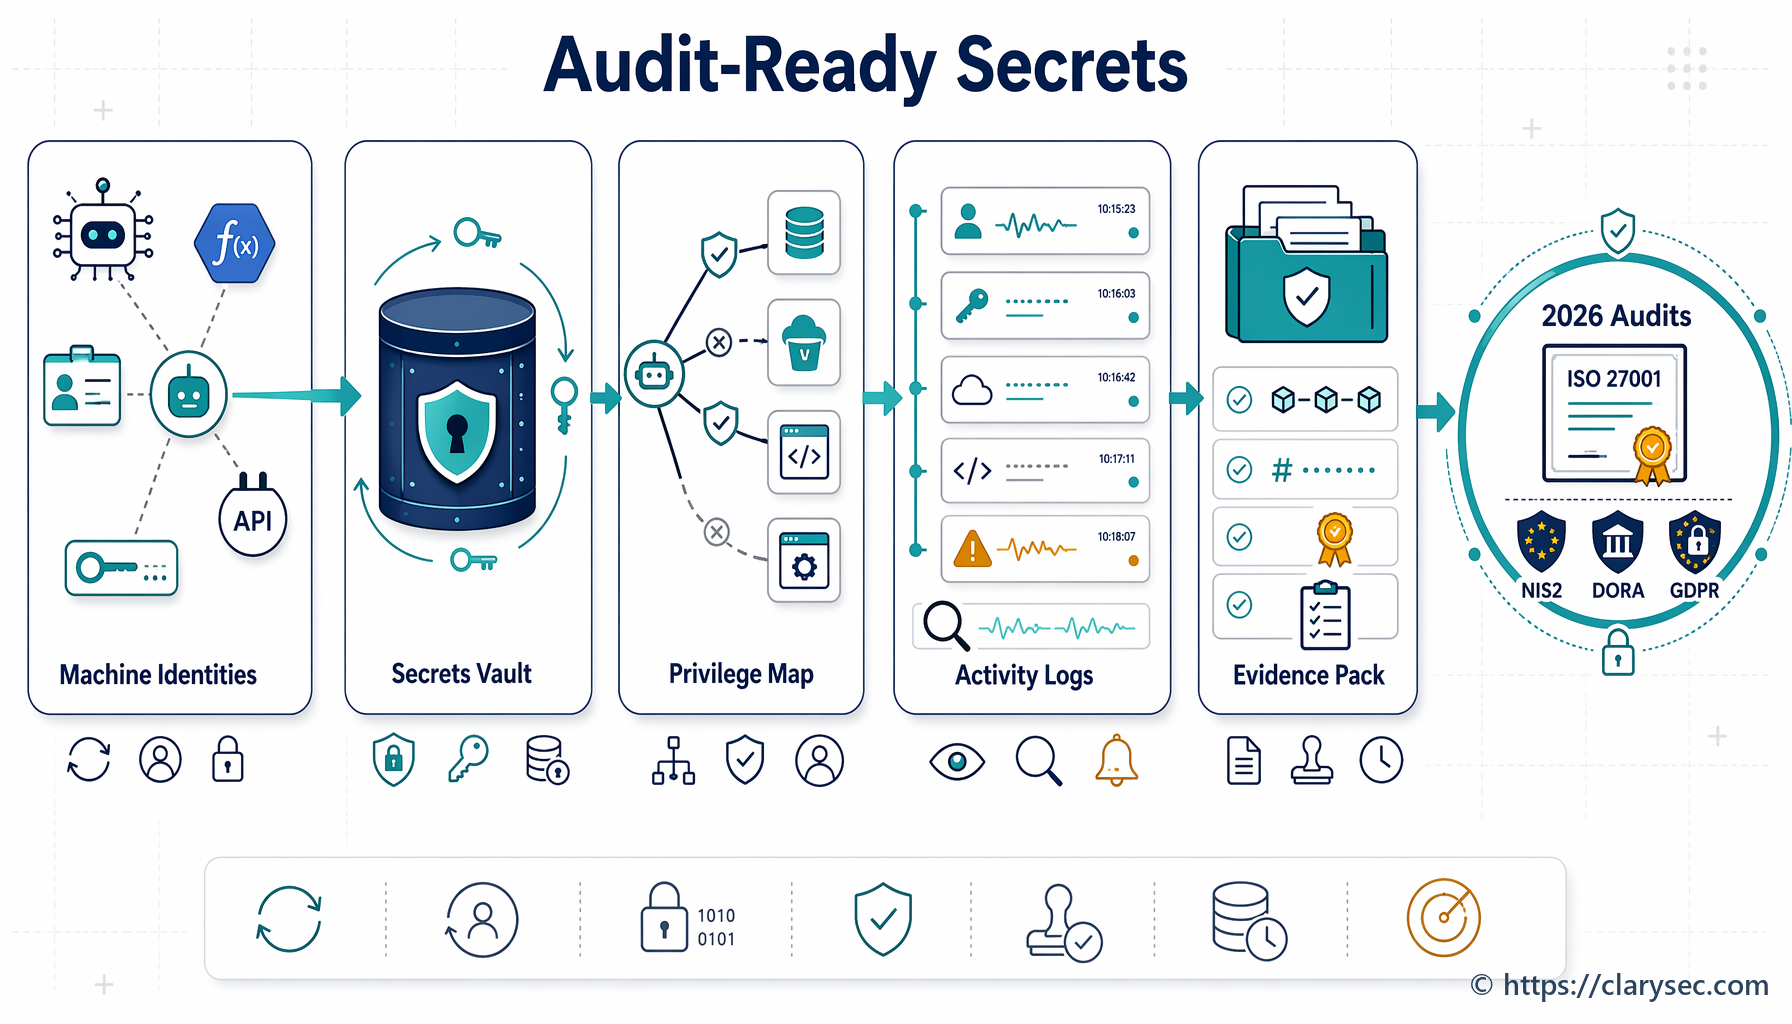
Praktyczny, gotowy do audytu przewodnik po nadzorze nad tożsamościami nieosobowymi, kluczami API, kontami serwisowymi, sekretami CI/CD, certyfikatami i poświadczeniami dostawców, z wykorzystaniem dowodów ISO/IEC 27001:2022 dla NIS2, DORA i GDPR.
Praktyczny przewodnik dla CISO, menedżerów ds. zgodności, audytorów i właścicieli biznesowych, pokazujący, jak przekładać informacje o zagrożeniach na decyzje dotyczące ryzyka w ISO 27001, dowody cyberhigieny NIS2, dowody zarządzania ryzykiem ICT zgodnie z DORA oraz możliwe do obrony zapisy audytowe.
Praktyczny przewodnik dla CISO dotyczący przygotowania do raportowania podatności zgodnie z EU Cyber Resilience Act 2026 poprzez integrację ISO 27001:2022, CVD, SBOM, NIS2, DORA, GDPR i procesów dowodowych Clarysec.
Uwierzytelnianie poczty elektronicznej nie jest już wyłącznie zadaniem DNS. Dowiedz się, jak przekształcić DMARC, SPF, DKIM, MTA-STS i TLS-RPT w zarządzane, gotowe do audytu dowody dla ISO/IEC 27001:2022, NIS2, DORA, GDPR i NIST CSF 2.0.
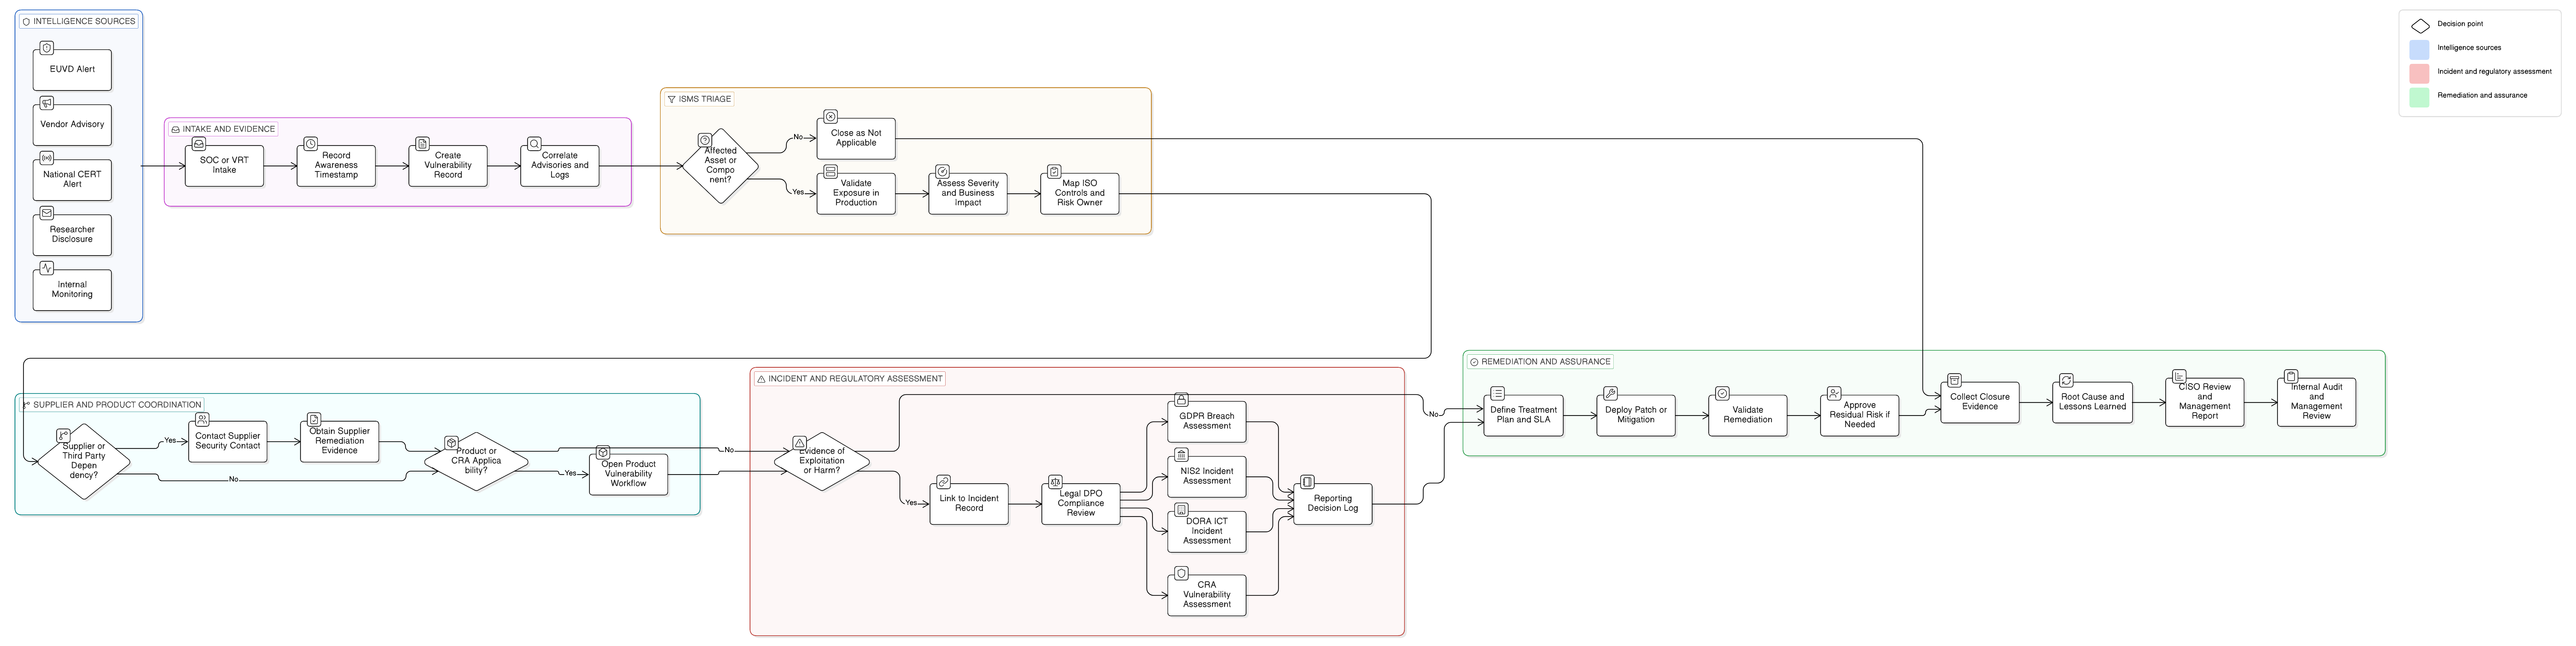
ENISA EUVD zmieni sposób, w jaki organizacje w UE korzystają z informacji o podatnościach, zarządzają skoordynowanym ujawnianiem podatności, koordynują działania z dostawcami oraz dokumentują decyzje raportowe wynikające z NIS2, DORA, GDPR i CRA. Ten przewodnik pokazuje, jak ISO/IEC 27001:2022, polityki Clarysec, Zenith Blueprint i Zenith Controls przekształcają alerty o podatnościach w możliwy do audytu model operacyjny.
Dostęp zdalny nie jest już wąskim zagadnieniem IT. W 2026 roku VPN, MFA, dostęp dostawców, stan bezpieczeństwa punktów końcowych, rejestrowanie oraz dowody dotyczące poprawek muszą spełniać oczekiwania audytorów ISO 27001, odpowiedzialność kierownictwa wynikającą z NIS2, zasady zarządzania ryzykiem ICT w DORA oraz obowiązki bezpieczeństwa wynikające z GDPR Article 32.