#Reagowanie Na Incydenty
Articles tagged with "Reagowanie Na Incydenty"
78 articles
Ujednolicone mapowanie zabezpieczeń z rozporządzenia wykonawczego NIS2 2024/2690 na ISO/IEC 27001:2022 dla dostawców usług chmurowych, MSP, MSSP i centrów danych. Obejmuje klauzule polityk Clarysec, dowody audytowe, powiązania z DORA i GDPR oraz praktyczną mapę drogową wdrożenia.
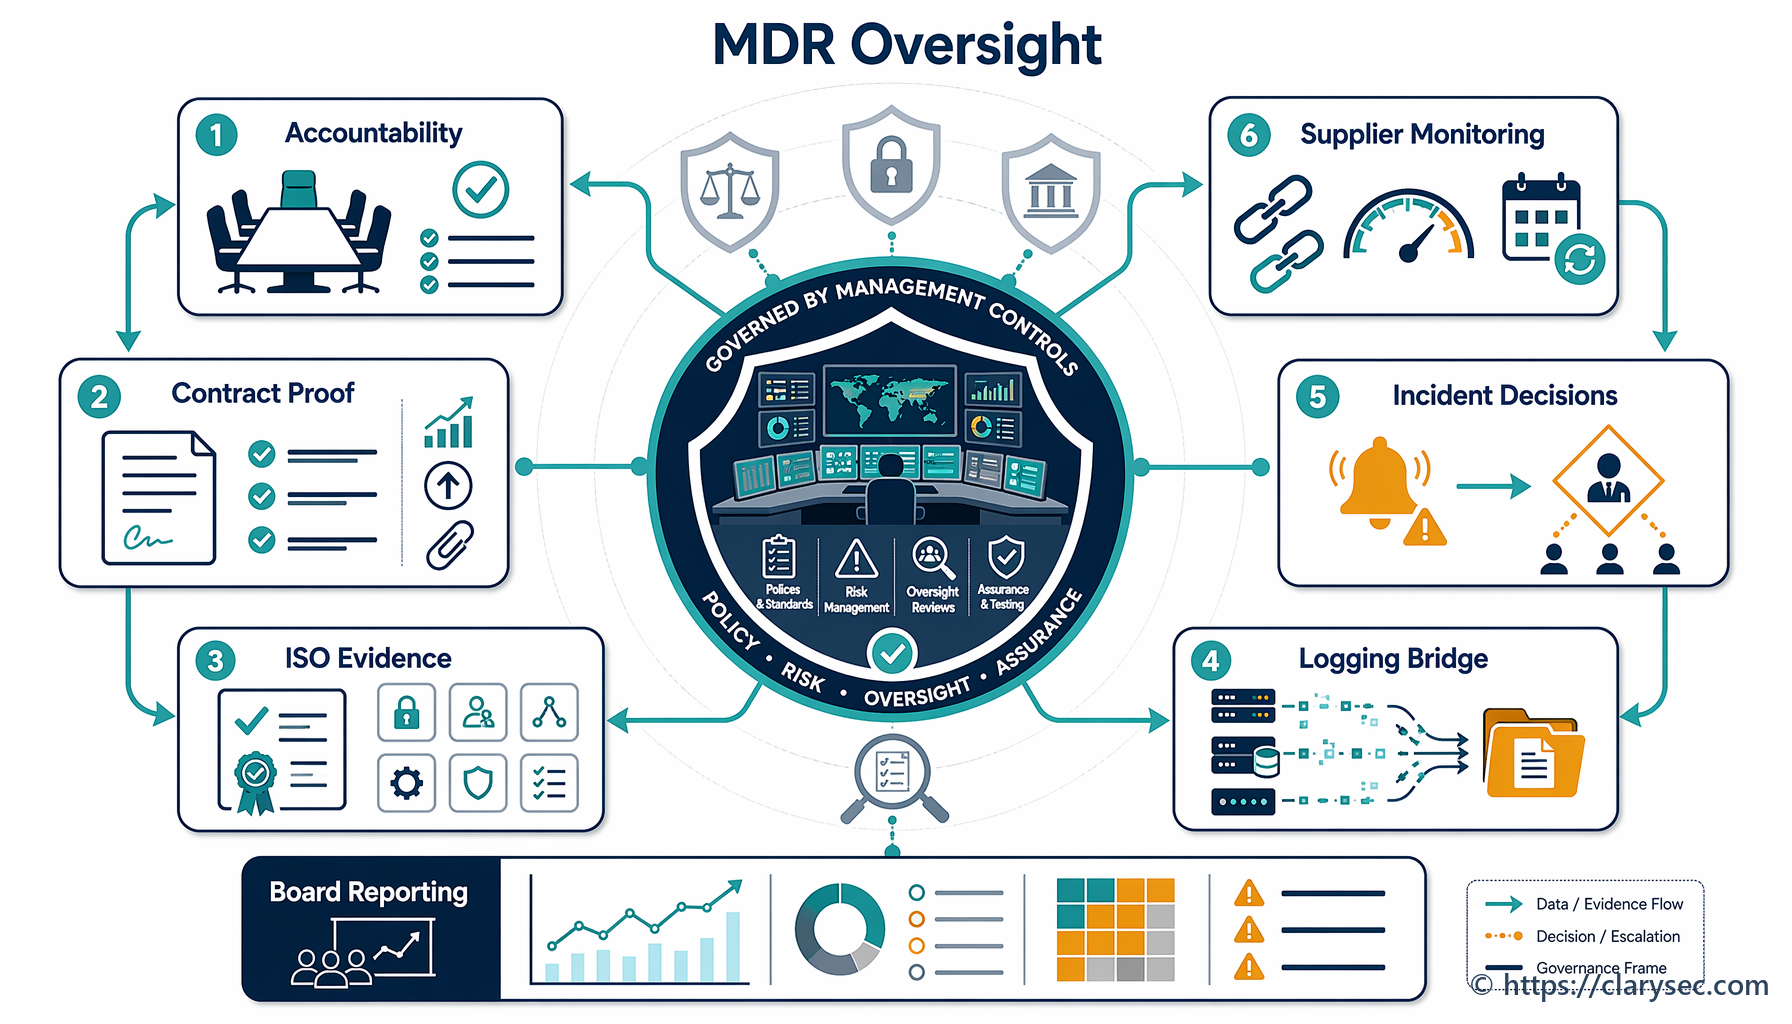
Outsourcing MDR nie oznacza outsourcingu rozliczalności. Ten przewodnik pokazuje, jak nadzorować dostawców MDR z wykorzystaniem dowodów ISO/IEC 27001:2022 mapowanych na NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
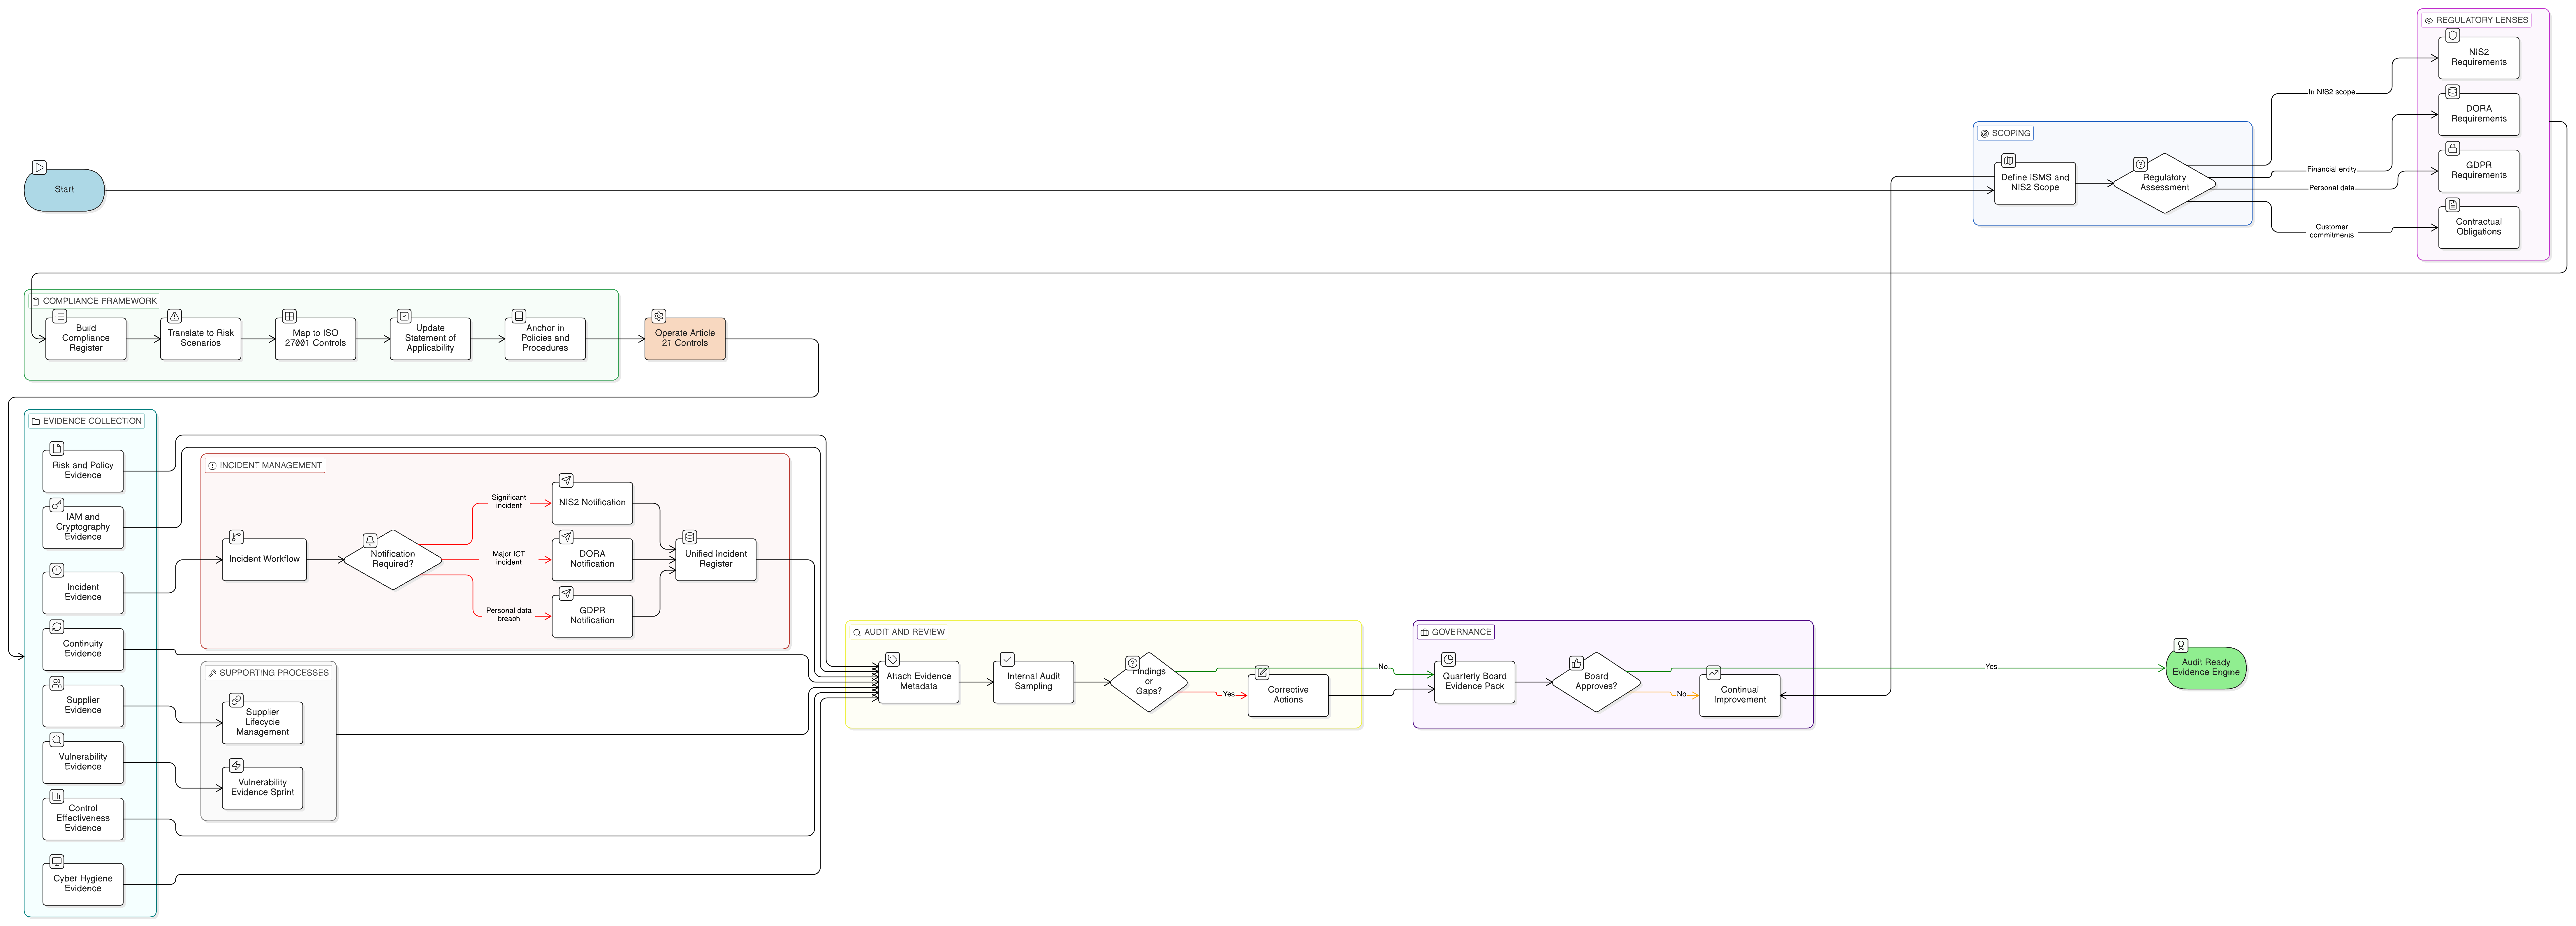
Praktyczny przewodnik dla dyrektorów ds. bezpieczeństwa informacji (CISO), menedżerów zgodności i liderów biznesowych, którzy muszą przełożyć techniczne środki NIS2 Article 21 na zabezpieczenia ISO 27001:2022, polityki, właścicieli, zapisy i możliwe do obrony dowody.
Ład DNS i nadzór nad rejestratorem domen są dziś kwestią odporności na poziomie zarządu. Ten przewodnik pokazuje, jak przekształcić DNSSEC, registry lock, dostęp do rejestratora, zmiany stref DNS i monitorowanie w możliwe do obrony dowody zgodności.
Dowiedz się, jak wykorzystać Deklarację stosowania ISO 27001 jako gotowy do audytu pomost między NIS2, DORA, GDPR, postępowaniem z ryzykiem, dostawcami, reagowaniem na incydenty i dowodami.
Praktyczny przewodnik dla CISO dotyczący mapowania reagowania na incydenty według NIST SP 800-61 i NIST CSF 2.0 na materiał dowodowy dla ISO/IEC 27001:2022, NIS2, DORA i GDPR. Obejmuje klauzule polityk, mapowania audytowe, terminy raportowania, pakiety dowodowe i wskazówki dotyczące zestawu narzędzi Clarysec.
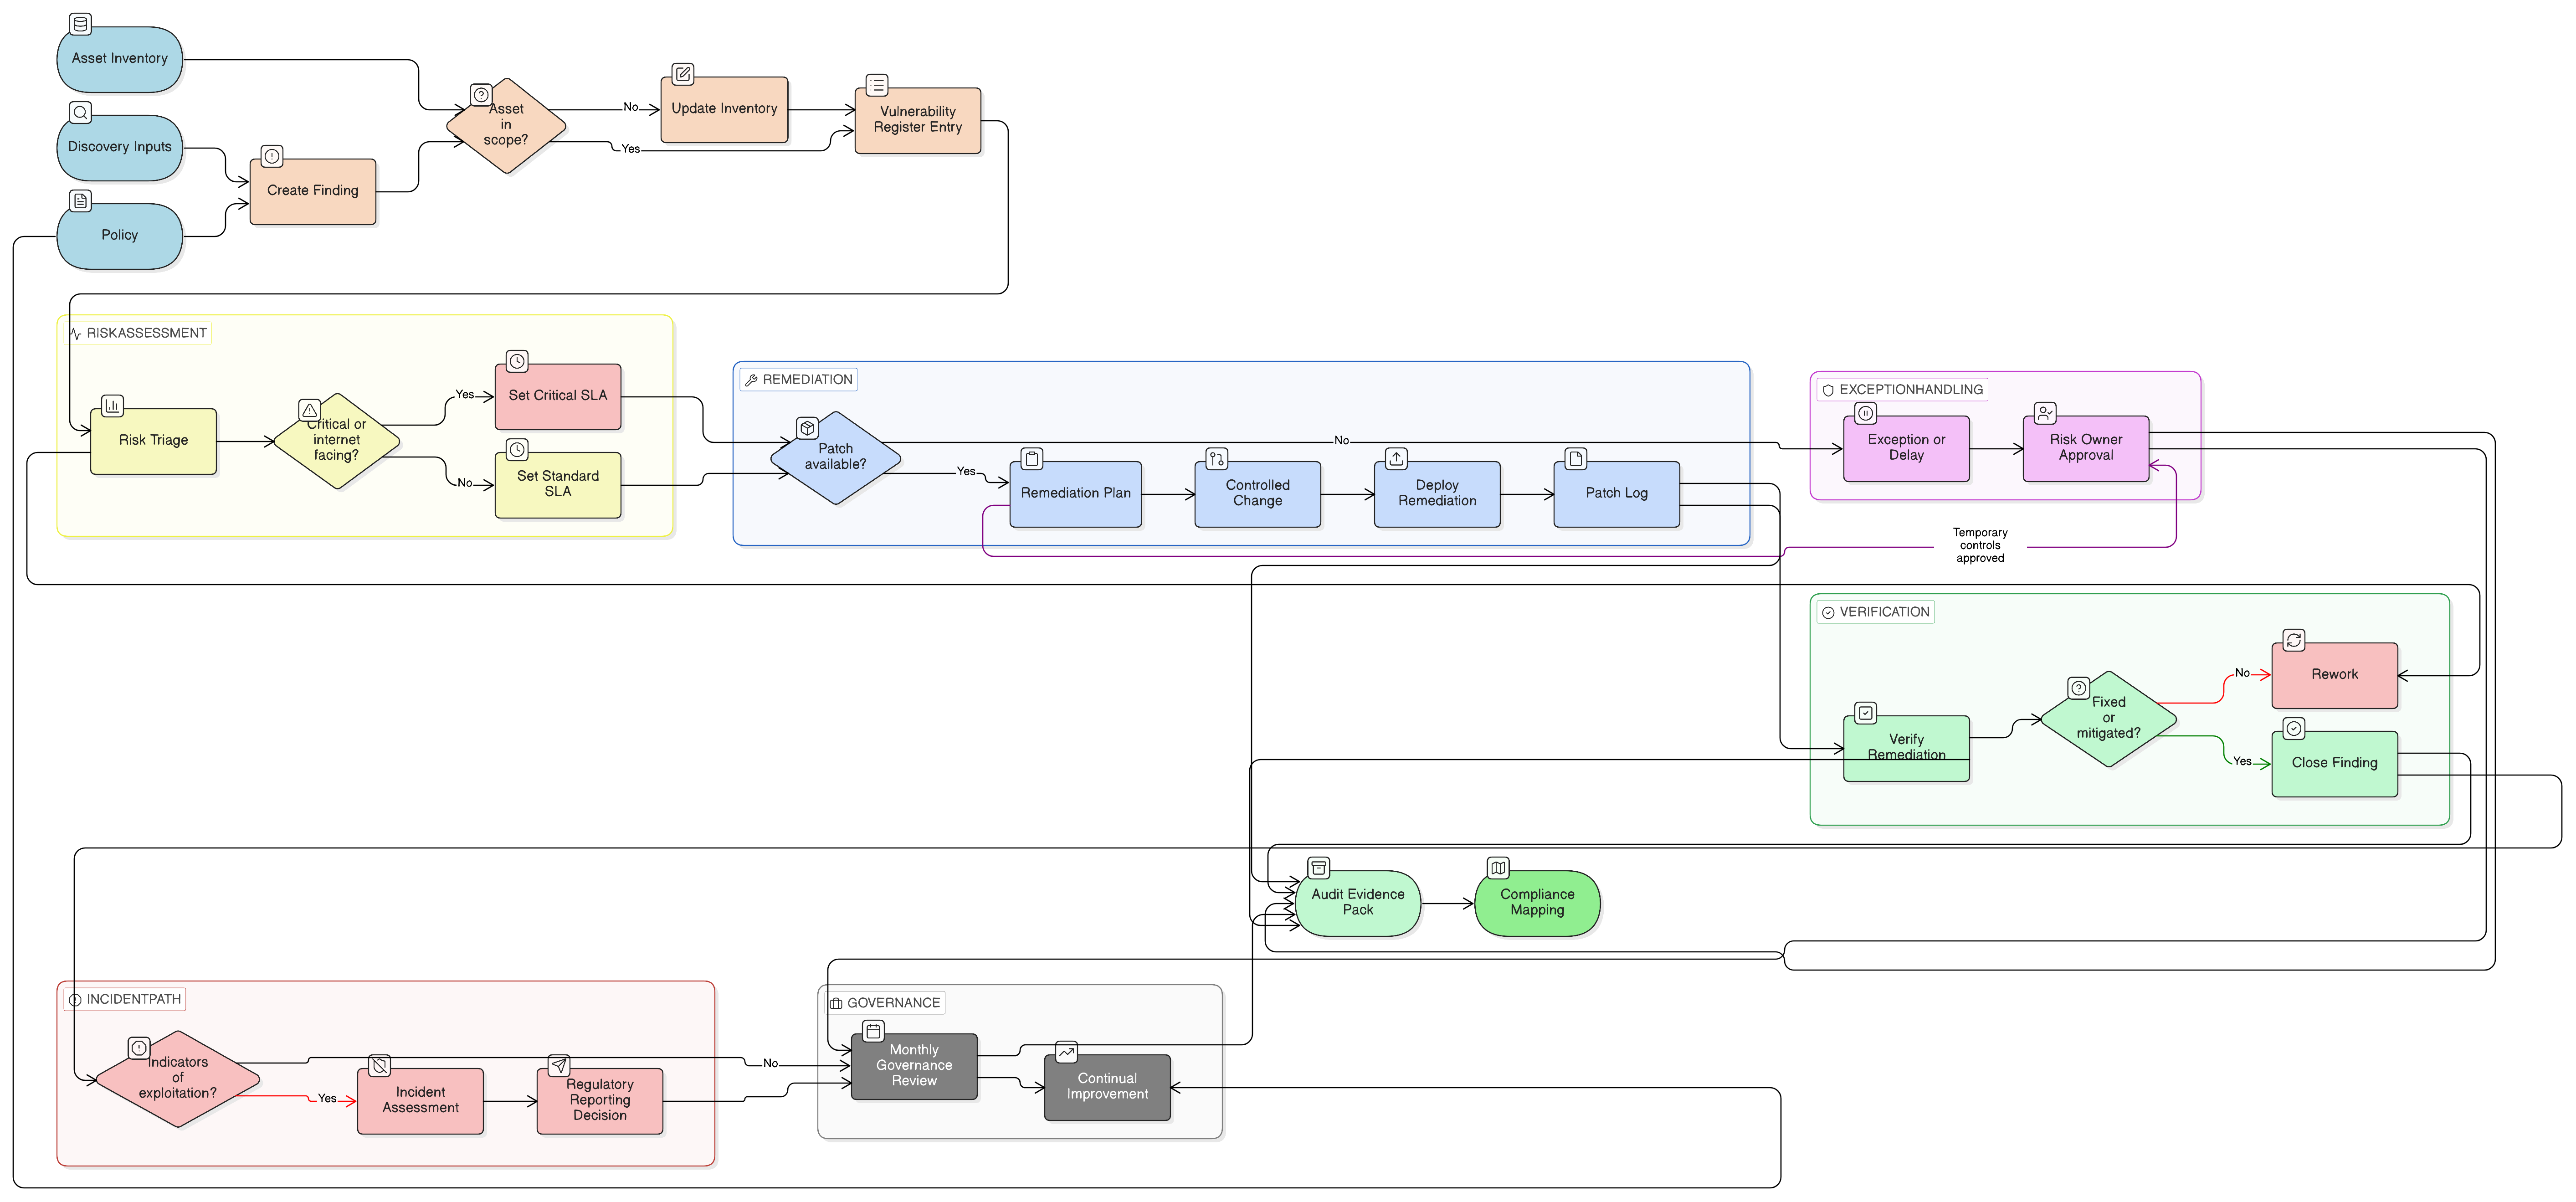
Praktyczny przewodnik dla CISO, jak przekształcać wyniki skanowania podatności, rejestry poprawek, decyzje dotyczące ryzyka i wyjątki w dowody audytowe dla ISO 27001:2022, NIS2, DORA, GDPR i COBIT 2019.
Praktyczny przewodnik dla CISO, menedżerów ds. zgodności i zarządów dotyczący przekładania jakościowych ryzyk cyberbezpieczeństwa na ekspozycję finansową, dowody ISO 27001, nadzór NIS2 oraz decyzje dotyczące odporności ICT zgodnie z DORA.
Ten kompleksowy artykuł przedstawia oparty na scenariuszach przewodnik dla CISO dotyczący ustanowienia zdolności w zakresie informatyki śledczej, spełniającej rygorystyczne wymagania regulacyjne i audytowe wynikające z NIS2, DORA, ISO 27001 i GDPR.