#Reagowanie Na Incydenty
Articles tagged with "Reagowanie Na Incydenty"
71 articles
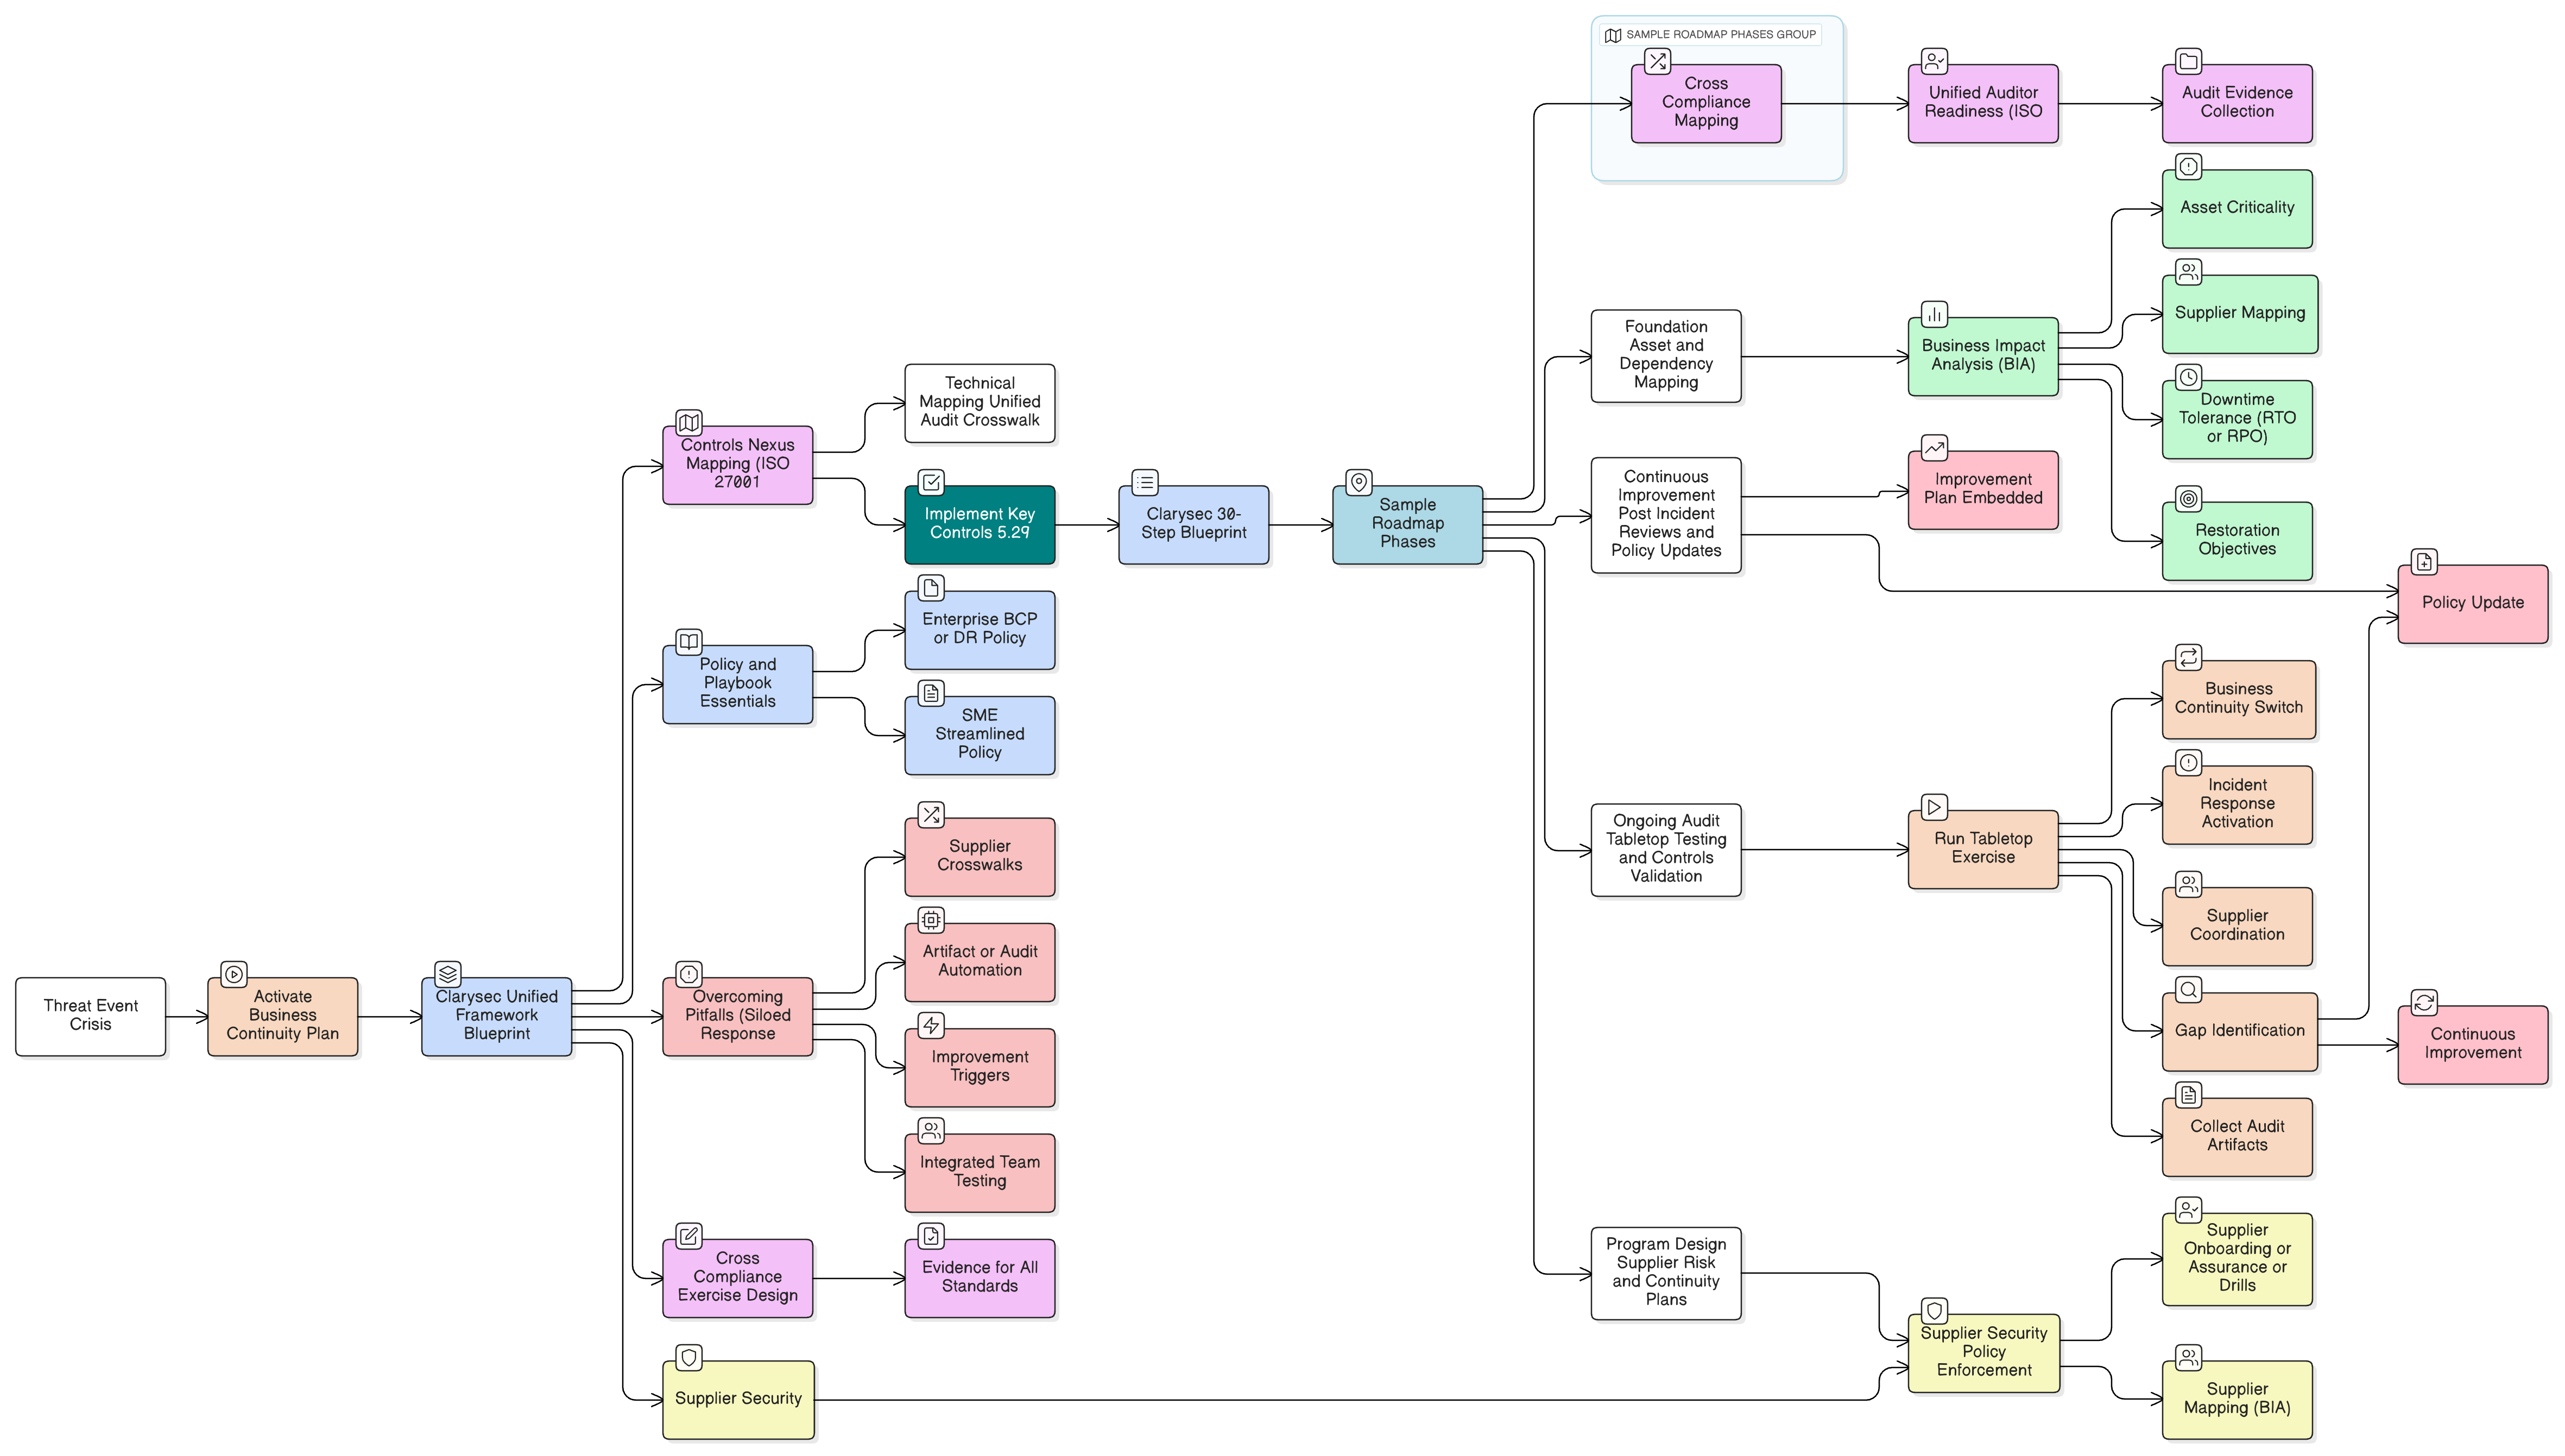
Dyrektorzy ds. bezpieczeństwa informacji (CISO) i liderzy zgodności mierzą się dziś z pilnymi wymaganiami wynikającymi z DORA i NIS2. Ten flagowy przewodnik Clarysec pokazuje, jak zbudować solidną odporność operacyjną w obszarze planów, zabezpieczeń, zarządzania dostawcami i audytów, łącząc globalne standardy ze sprawdzonymi działaniami wdrożeniowymi.
Kompleksowy przewodnik po operacyjnym wdrożeniu zarządzania ryzykiem dostawców — od kryzysów na poziomie zarządu po skuteczne audyty w wielu ramach — z wykorzystaniem realistycznych scenariuszy, zestawów narzędzi Zenith od Clarysec oraz praktycznych planów działania zabezpieczających łańcuch dostaw w całym jego cyklu życia.
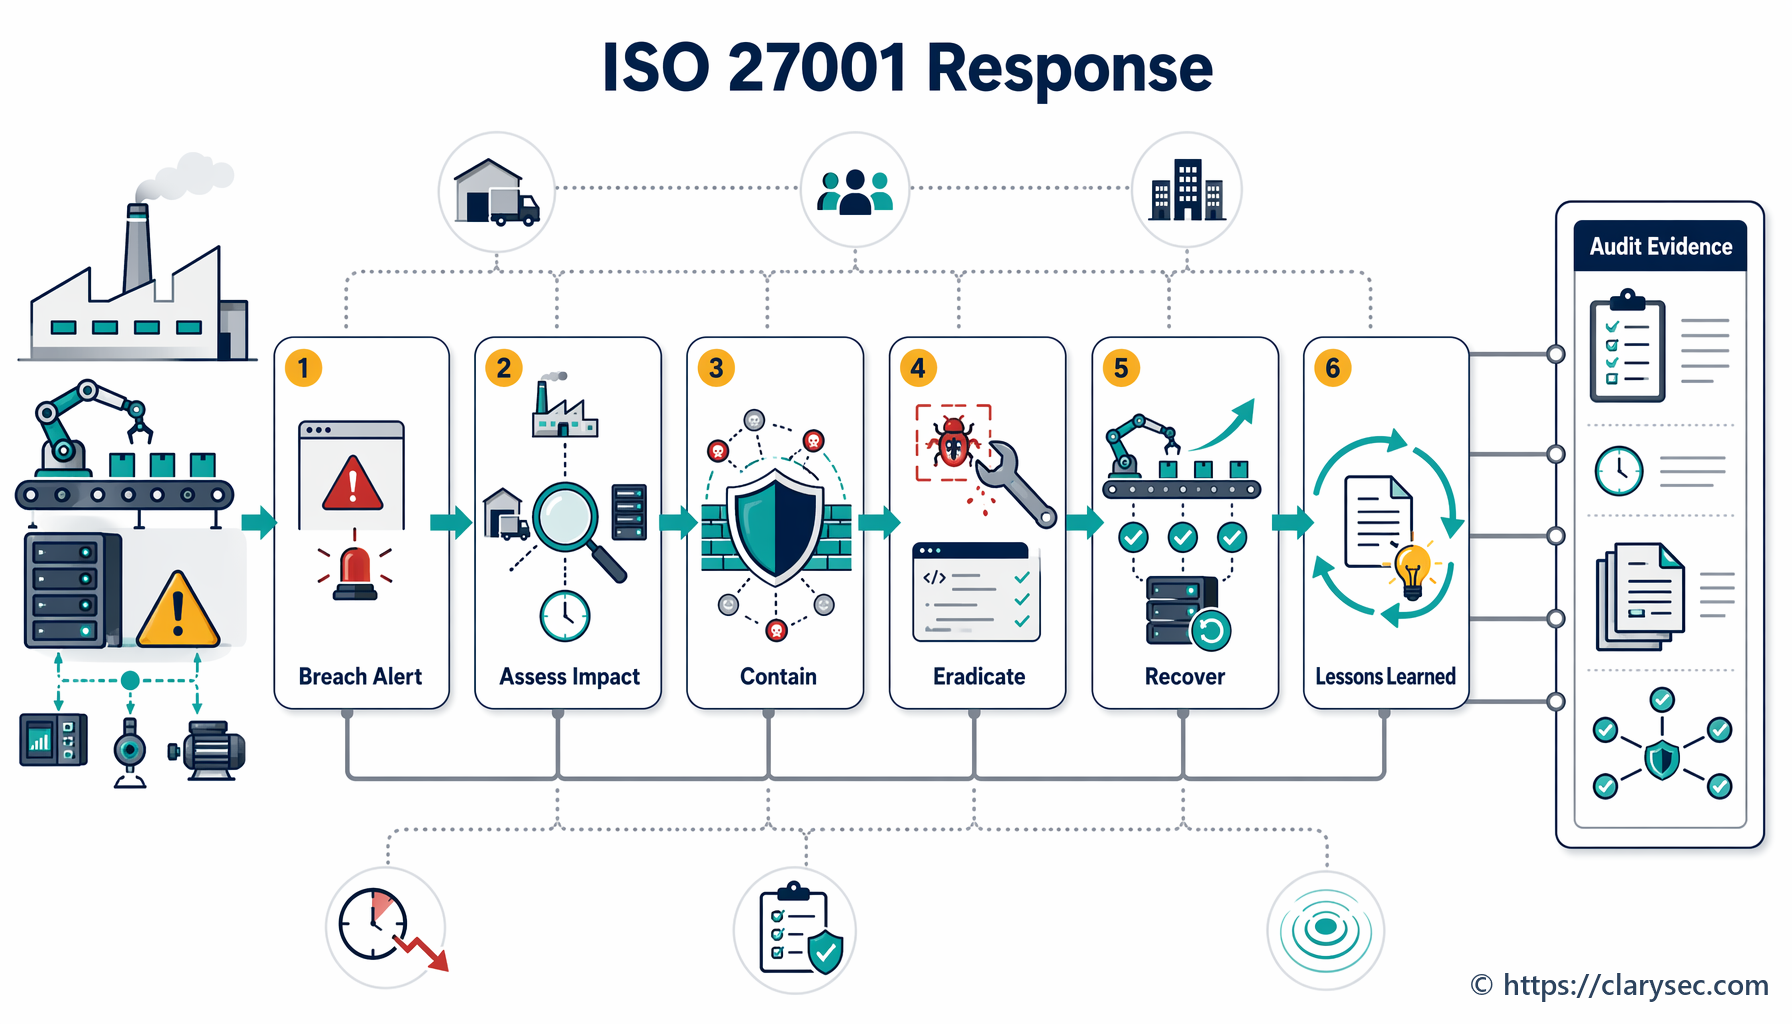
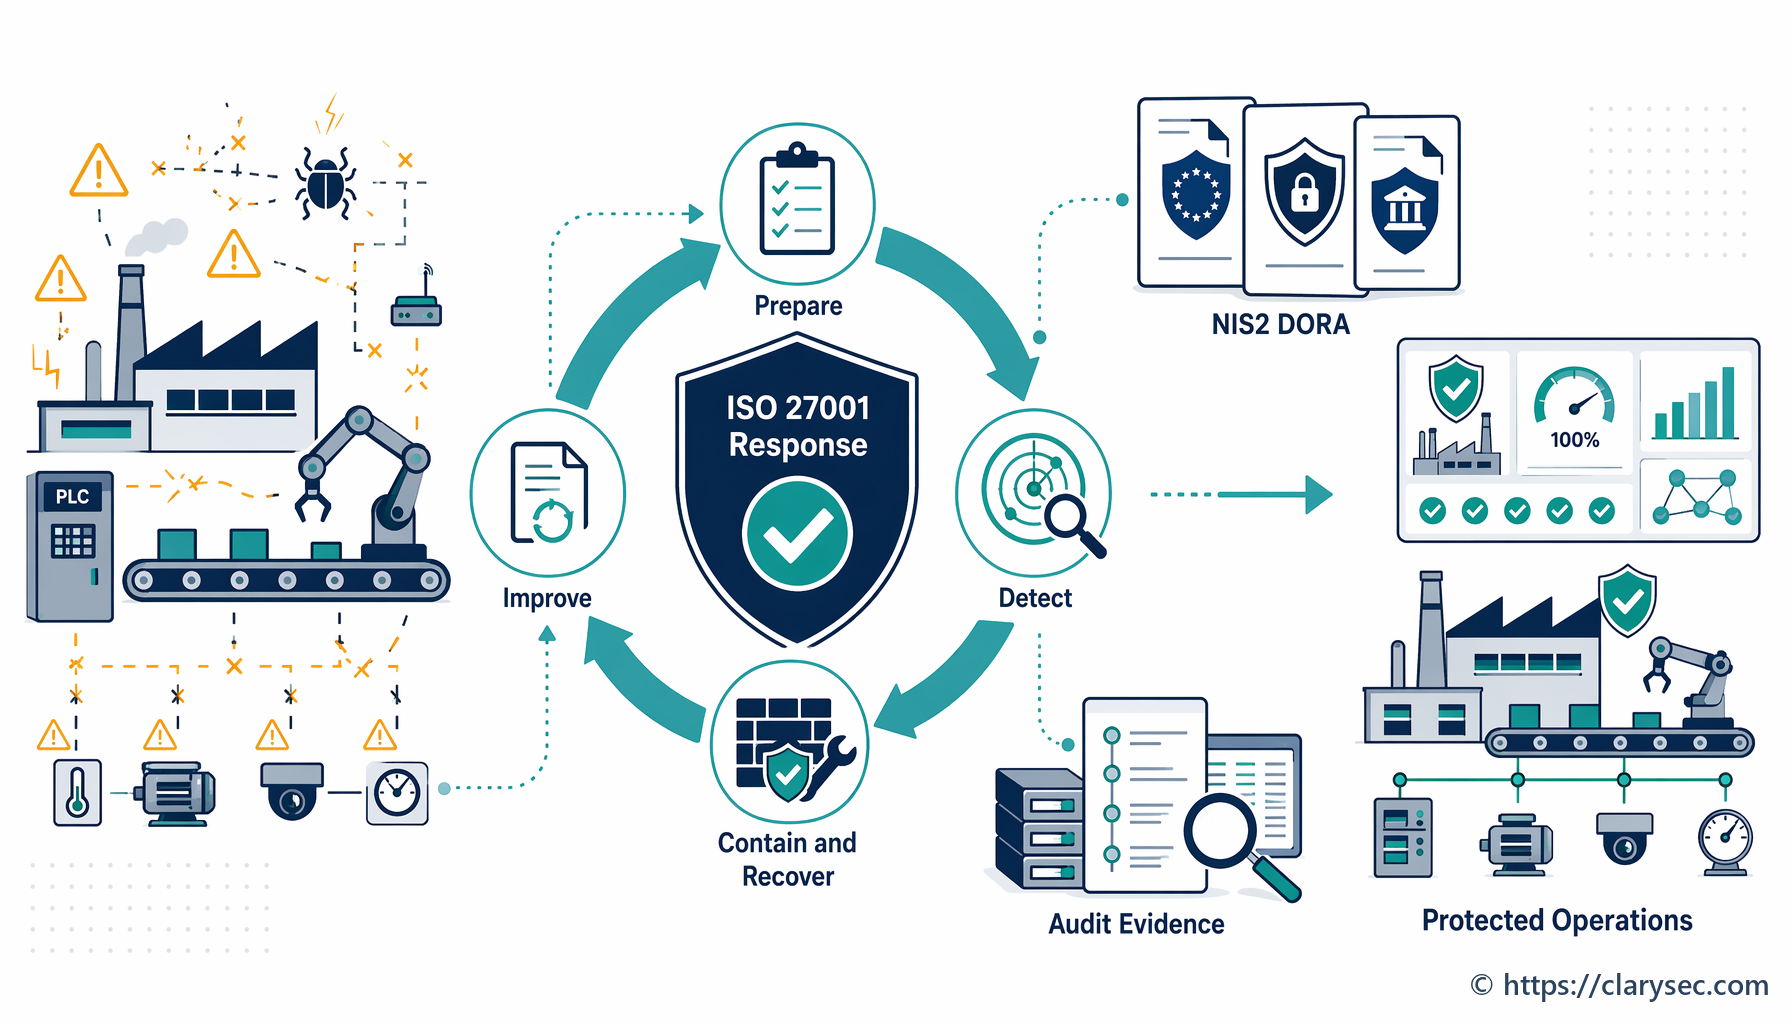
Opanuj reagowanie na incydenty zgodnie z ISO 27001 dzięki przewodnikowi naszego dyrektora ds. bezpieczeństwa informacji. Ucz się na realistycznym scenariuszu z sektora produkcyjnego — od przygotowania, przez reakcję, po analizę poincydentalną i zgodność.
Przewodnik dla firm produkcyjnych dotyczący budowy solidnego planu reagowania na incydenty zgodnego z ISO 27001, który chroni procesy operacyjne i wspiera zgodność.
NIS2 i DORA zmieniają podejście do zgodności w obszarze cyberbezpieczeństwa w UE. Ten przewodnik omawia ich wpływ i przedstawia praktyczną ścieżkę przygotowania.
Praktyczny przewodnik dla CISO i właścicieli MŚP dotyczący budowy skutecznego programu odporności na phishing, zgodnego z wymaganiami ISO 27001:2022, NIS2 i DORA.
Bezpieczeństwo sieci jest kluczowe dla zgodności z ISO 27001 i NIS2, wspierając zarządzanie ryzykiem, odporność operacyjną oraz pewność zgodności regulacyjnej w nowoczesnych organizacjach.
Dowiedz się, jak zbudować mierzalny program odporności na phishing z wykorzystaniem zabezpieczeń ISO 27001:2022 A.6.3 i A.6.4, aby ograniczać ryzyko ludzkie i wykazywać zgodność.