#Rejestrowanie I Monitorowanie
Articles tagged with "Rejestrowanie I Monitorowanie"
50 articles
Praktyczny przewodnik dla CISO, liderów ds. zgodności i właścicieli biznesowych, którzy potrzebują możliwych do obrony dowodów ISO 27001 na potrzeby rozliczalności kierownictwa w NIS2, ładu zarządczego DORA, nadzoru nad dostawcami oraz bezpieczeństwa przetwarzania zgodnie z GDPR Article 32.
Praktyczny przewodnik dla CISO dotyczący budowy macierzy współodpowiedzialności w chmurze, która wykazuje, kto jest właścicielem każdego środka kontrolnego, jakie dowody są wymagane oraz jak dostawcy usług chmurowych i dalsze podmioty przetwarzające są nadzorowani w ramach ISO/IEC 27001:2022, NIS2, DORA i GDPR.
Praktyczny przewodnik pokazujący, jak przekształcić NIST SP 800-207 Zero Trust Architecture w dowody gotowe do audytu dla ISO/IEC 27001:2022, NIS2, DORA, GDPR oraz przeglądów bezpieczeństwa prowadzonych przez klientów.
Praktyczny przewodnik po przygotowaniu do Aktu UE o cybersolidarności z wykorzystaniem dowodów ISO/IEC 27001:2022, polityk Clarysec, nadzoru nad dostawcami, reagowania na incydenty, logowania, ciągłości działania oraz mapowania zgodności przekrojowej dla NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktyczny przewodnik Clarysec po budowie zarządzanej zgodnie z ISO 27001 wymiany informacji o cyberzagrożeniach, wspierającej DORA Article 45, współpracę w ramach NIS2, ujawnianie zgodne z GDPR, udział w ISAC oraz dowody gotowe do audytu w 2026 roku.
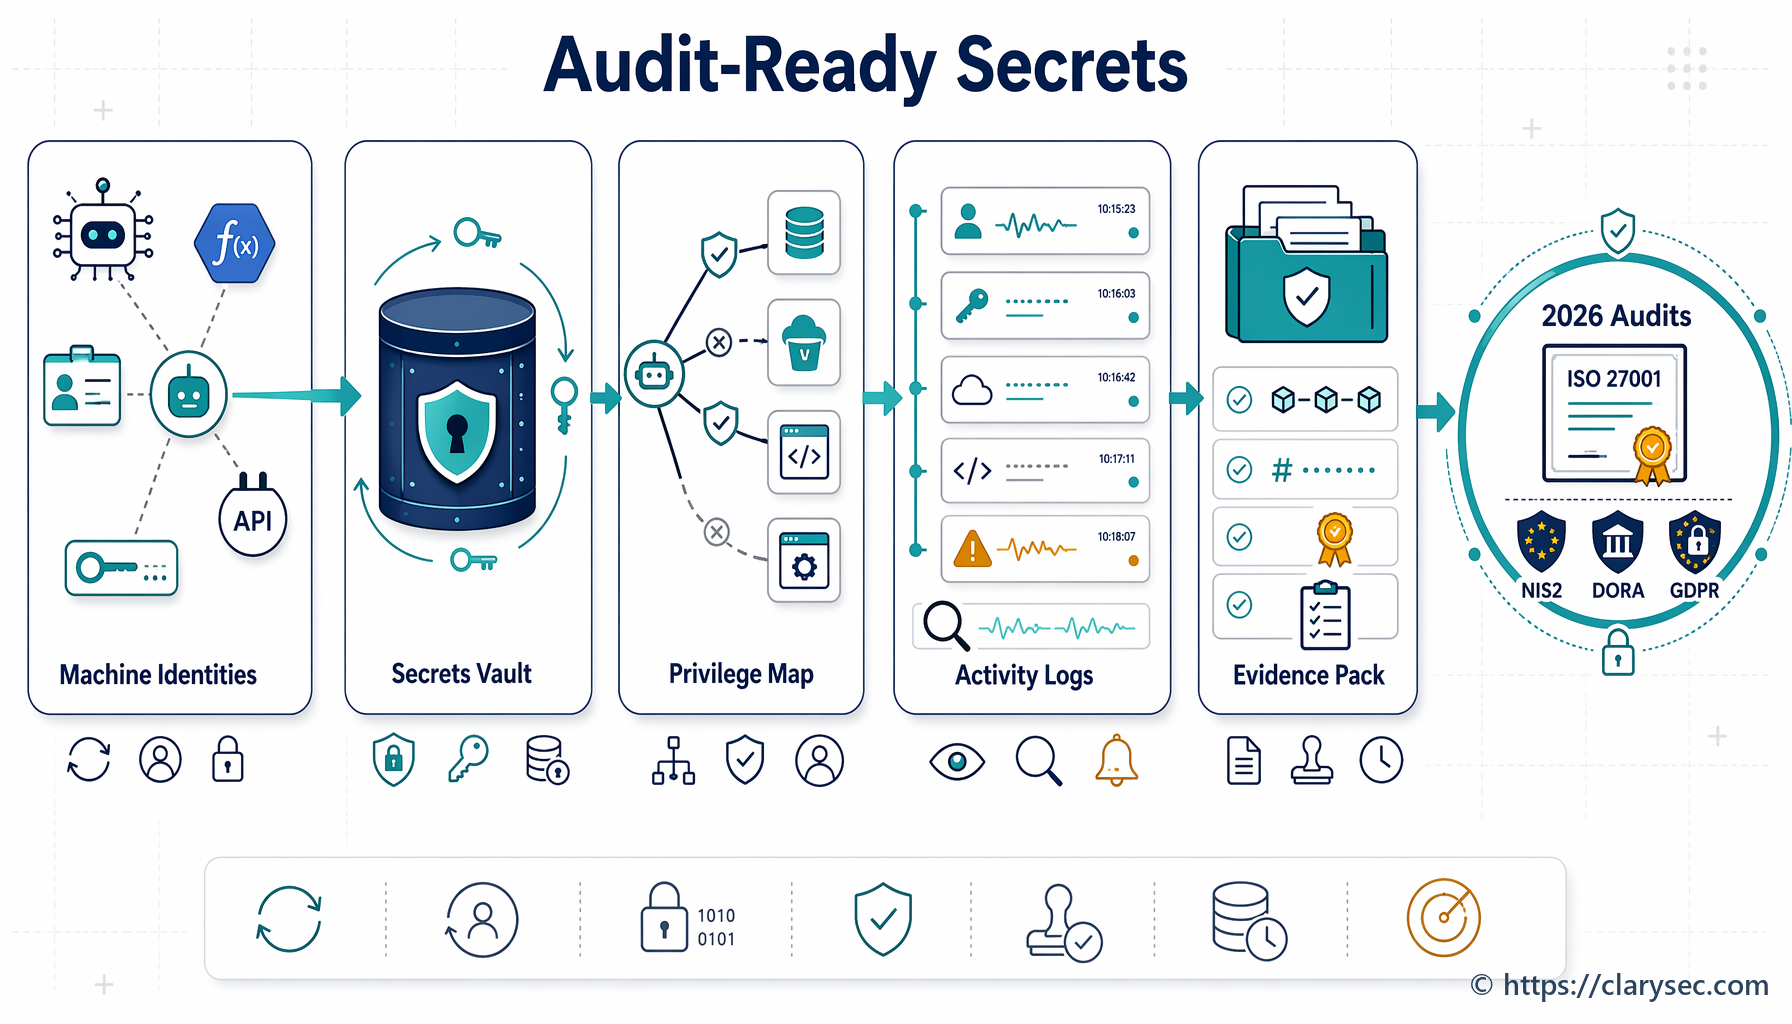
Praktyczny, gotowy do audytu przewodnik po nadzorze nad tożsamościami nieosobowymi, kluczami API, kontami serwisowymi, sekretami CI/CD, certyfikatami i poświadczeniami dostawców, z wykorzystaniem dowodów ISO/IEC 27001:2022 dla NIS2, DORA i GDPR.
Dowiedz się, jak przekształcić prawa osób, których dane dotyczą, wynikające z GDPR w gotowe do audytu procesy DSAR, usuwania danych i ograniczania przetwarzania z wykorzystaniem ISO/IEC 27001:2022, polityk Clarysec, Zenith Blueprint i Zenith Controls.
Praktyczny przewodnik dla CISO pokazujący, jak przekształcić wymagania NIST SP 800-63-4 dotyczące haseł, MFA i kluczy dostępu w dowody dla ISO/IEC 27001:2022, NIS2, DORA i GDPR z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.
Praktyczny przewodnik dla CISO, menedżerów ds. zgodności, audytorów i właścicieli biznesowych, pokazujący, jak przekładać informacje o zagrożeniach na decyzje dotyczące ryzyka w ISO 27001, dowody cyberhigieny NIS2, dowody zarządzania ryzykiem ICT zgodnie z DORA oraz możliwe do obrony zapisy audytowe.