#Rejestrowanie I Monitorowanie
Articles tagged with "Rejestrowanie I Monitorowanie"
50 articles
Praktyczny przewodnik dla CISO dotyczący przygotowania do raportowania podatności zgodnie z EU Cyber Resilience Act 2026 poprzez integrację ISO 27001:2022, CVD, SBOM, NIS2, DORA, GDPR i procesów dowodowych Clarysec.
Uwierzytelnianie poczty elektronicznej nie jest już wyłącznie zadaniem DNS. Dowiedz się, jak przekształcić DMARC, SPF, DKIM, MTA-STS i TLS-RPT w zarządzane, gotowe do audytu dowody dla ISO/IEC 27001:2022, NIS2, DORA, GDPR i NIST CSF 2.0.
Praktyczny przewodnik dla dyrektora ds. bezpieczeństwa informacji dotyczący wykorzystania klasyfikacji danych i oznaczania informacji jako warstwy dowodowej dla ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 oraz zarządzania ryzykiem ICT zgodnie z DORA.
Dostęp zdalny nie jest już wąskim zagadnieniem IT. W 2026 roku VPN, MFA, dostęp dostawców, stan bezpieczeństwa punktów końcowych, rejestrowanie oraz dowody dotyczące poprawek muszą spełniać oczekiwania audytorów ISO 27001, odpowiedzialność kierownictwa wynikającą z NIS2, zasady zarządzania ryzykiem ICT w DORA oraz obowiązki bezpieczeństwa wynikające z GDPR Article 32.
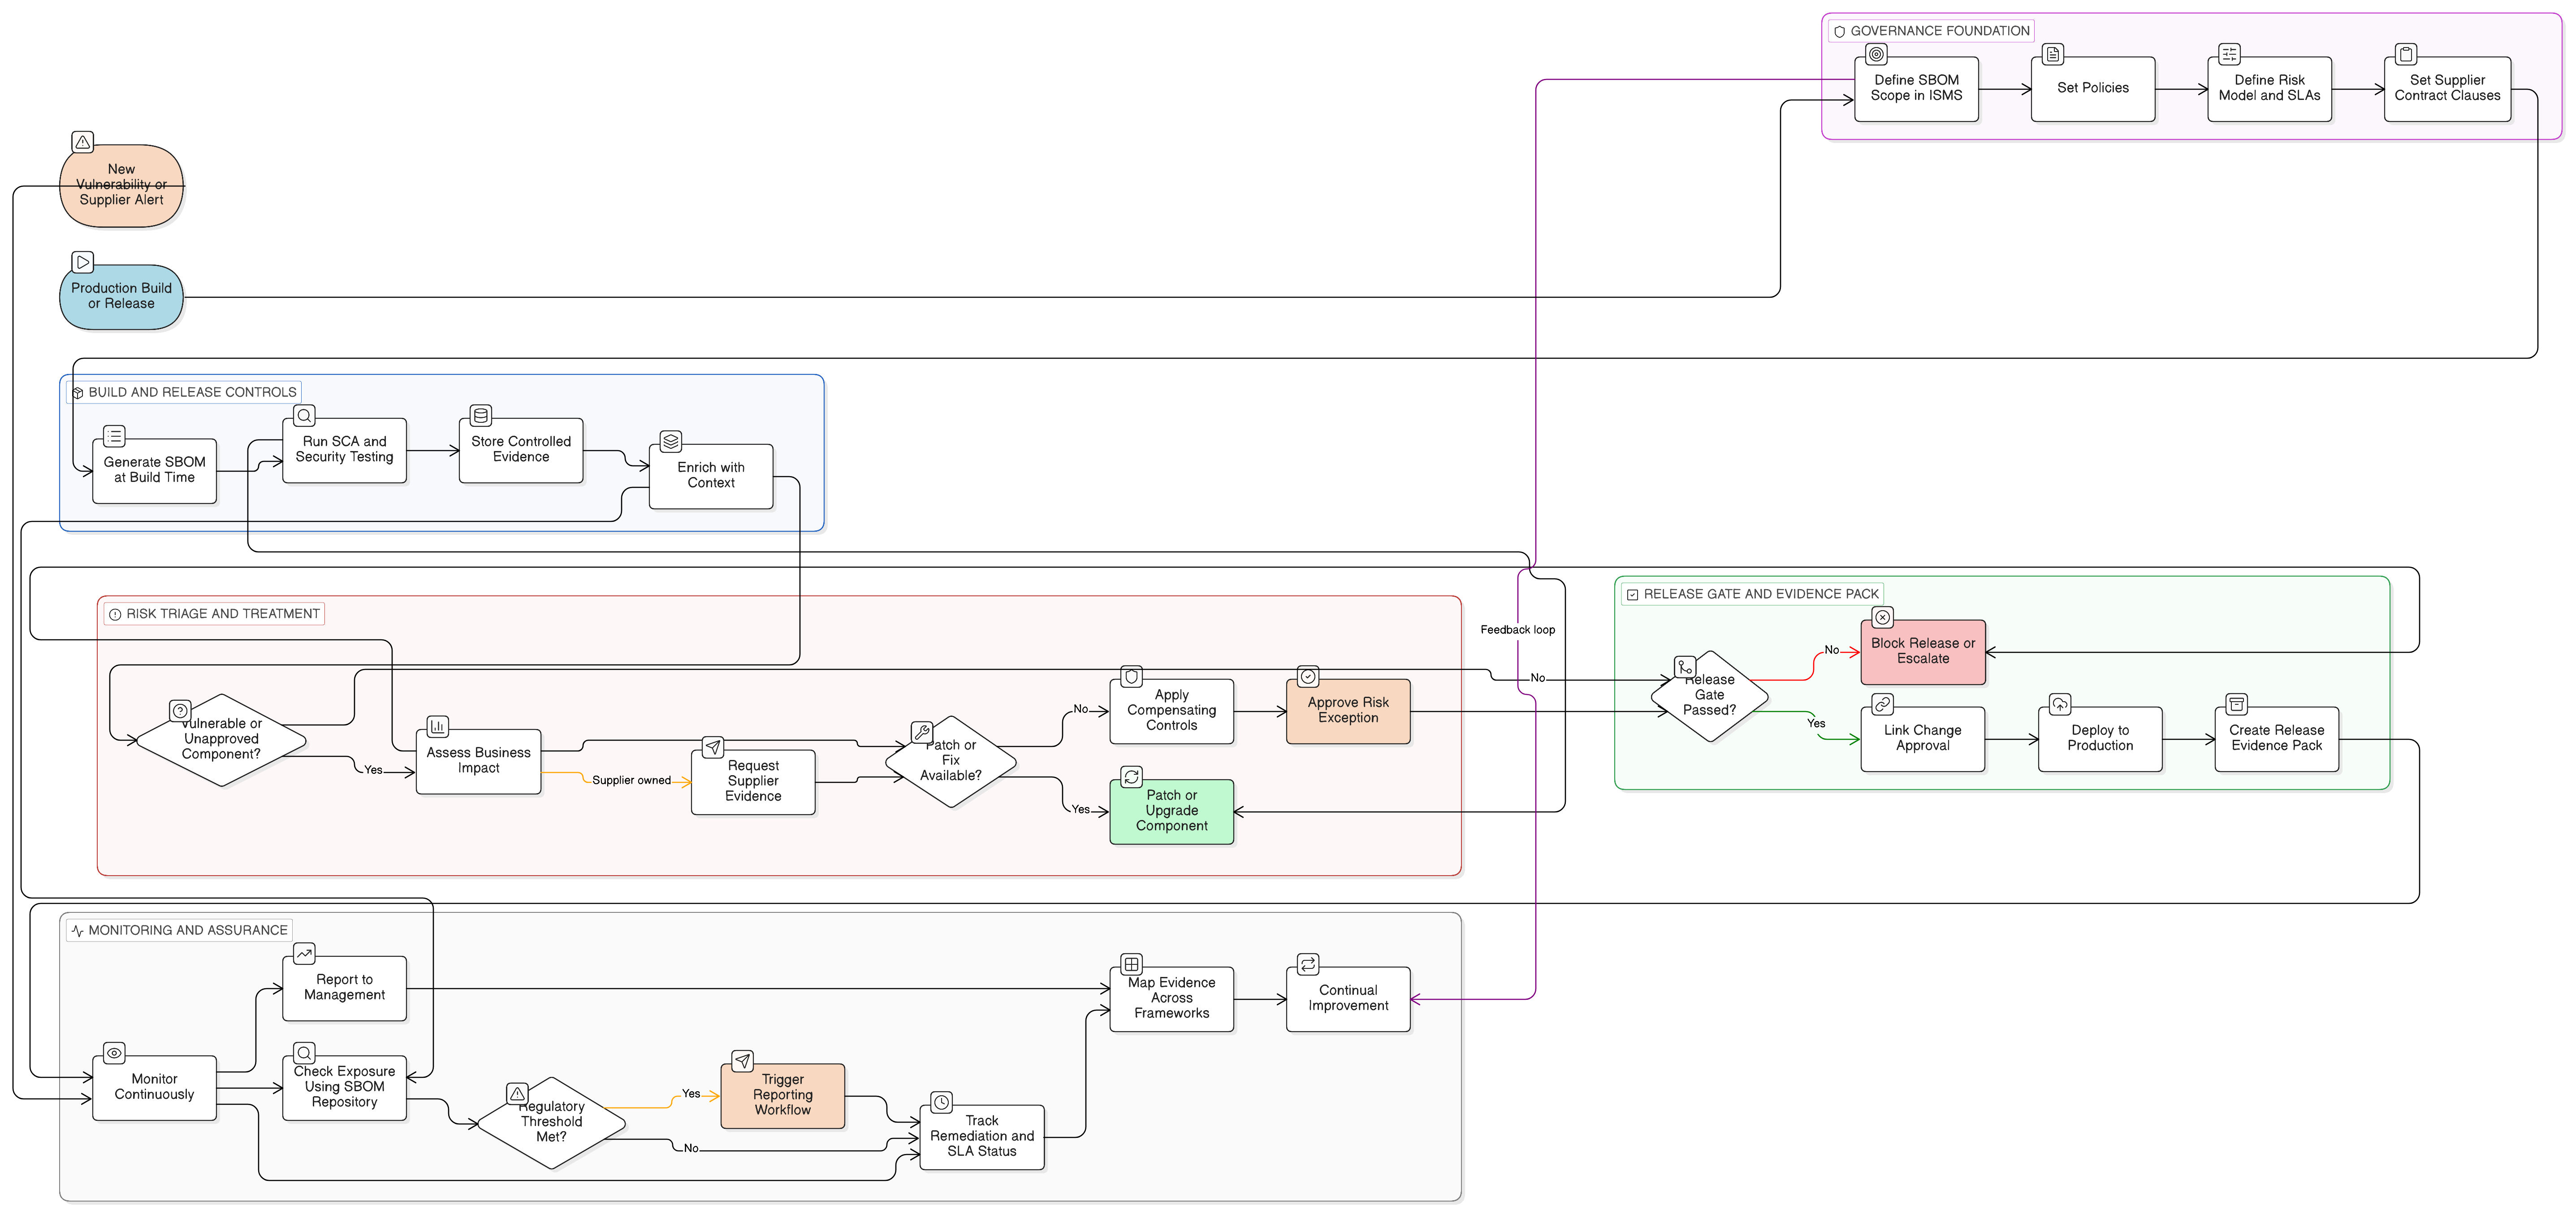
SBOM-y są dziś kluczowym dowodem zapewnienia w łańcuchu dostaw oprogramowania. Ten przewodnik pokazuje, jak operacjonalizować SBOM-y z wykorzystaniem ISO 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0, COBIT 2019 i polityk Clarysec.
Praktyczny przewodnik oparty na scenariuszach, dotyczący bezpiecznego zarządzania zmianami z wykorzystaniem ISO/IEC 27001:2022, polityk Clarysec, Zenith Blueprint i Zenith Controls, wspierający NIS2, DORA, GDPR, NIST CSF 2.0 oraz dowody audytowe w 2026 r.
Praktyczny przewodnik strategiczny dla CISO, menedżerów ds. zgodności i audytorów budujących jednolity program audytu wewnętrznego ISO 27001:2022, który wspiera zapewnienie zgodności z NIS2, DORA, GDPR, NIST CSF i COBIT. Obejmuje projektowanie zakresu, dobór próby, ustalenia, działania korygujące, mapowanie międzyzgodności oraz kalendarz dowodów na 2026 r.
Praktyczny przewodnik dla CISO po ciągłym monitorowaniu zgodności z NIS2 i DORA z wykorzystaniem ISO/IEC 27001:2022, właścicielstwa kontroli, KPI, KRI, cyklu gromadzenia dowodów, mapowania polityk i dowodów gotowych do audytu.
Praktyczny przewodnik dla CISO dotyczący skoordynowanego ujawniania podatności w kontekście NIS2, DORA, GDPR oraz ISO/IEC 27001:2022, obejmujący zapisy polityk, proces przyjmowania zgłoszeń, eskalację do dostawców, dowody audytowe i mapowanie zabezpieczeń.