#Rejestrowanie I Monitorowanie
Articles tagged with "Rejestrowanie I Monitorowanie"
50 articles
Praktyczny przewodnik dla CISO pokazujący, jak przekształcić cyberhigienę i szkolenia z cyberbezpieczeństwa wymagane przez NIS2 Article 21 w gotowe do audytu dowody ISO/IEC 27001:2022, wraz z klauzulami polityk, mapowaniem zabezpieczeń, zgodnością z DORA i GDPR oraz 10-dniowym sprintem działań naprawczych.
Praktyczny przewodnik dla CISO dotyczący budowy jednego modelu dowodów kontroli dostępu dla ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
Praktyczny przewodnik dla CISO po mapowaniu raportowania poważnych incydentów związanych z ICT zgodnie z DORA na zabezpieczenia ISO/IEC 27001:2022 z Załącznika A, dowody audytowe, klauzule polityk i narzędzia wdrożeniowe Clarysec.
Praktyczna, gotowa do audytu mapa drogowa DORA 2026 dla podmiotów finansowych wdrażających zarządzanie ryzykiem ICT, nadzór nad zewnętrznymi dostawcami usług ICT, zgłaszanie incydentów, testowanie cyfrowej odporności operacyjnej i TLPT z wykorzystaniem polityk Clarysec, Zenith Blueprint oraz Zenith Controls.
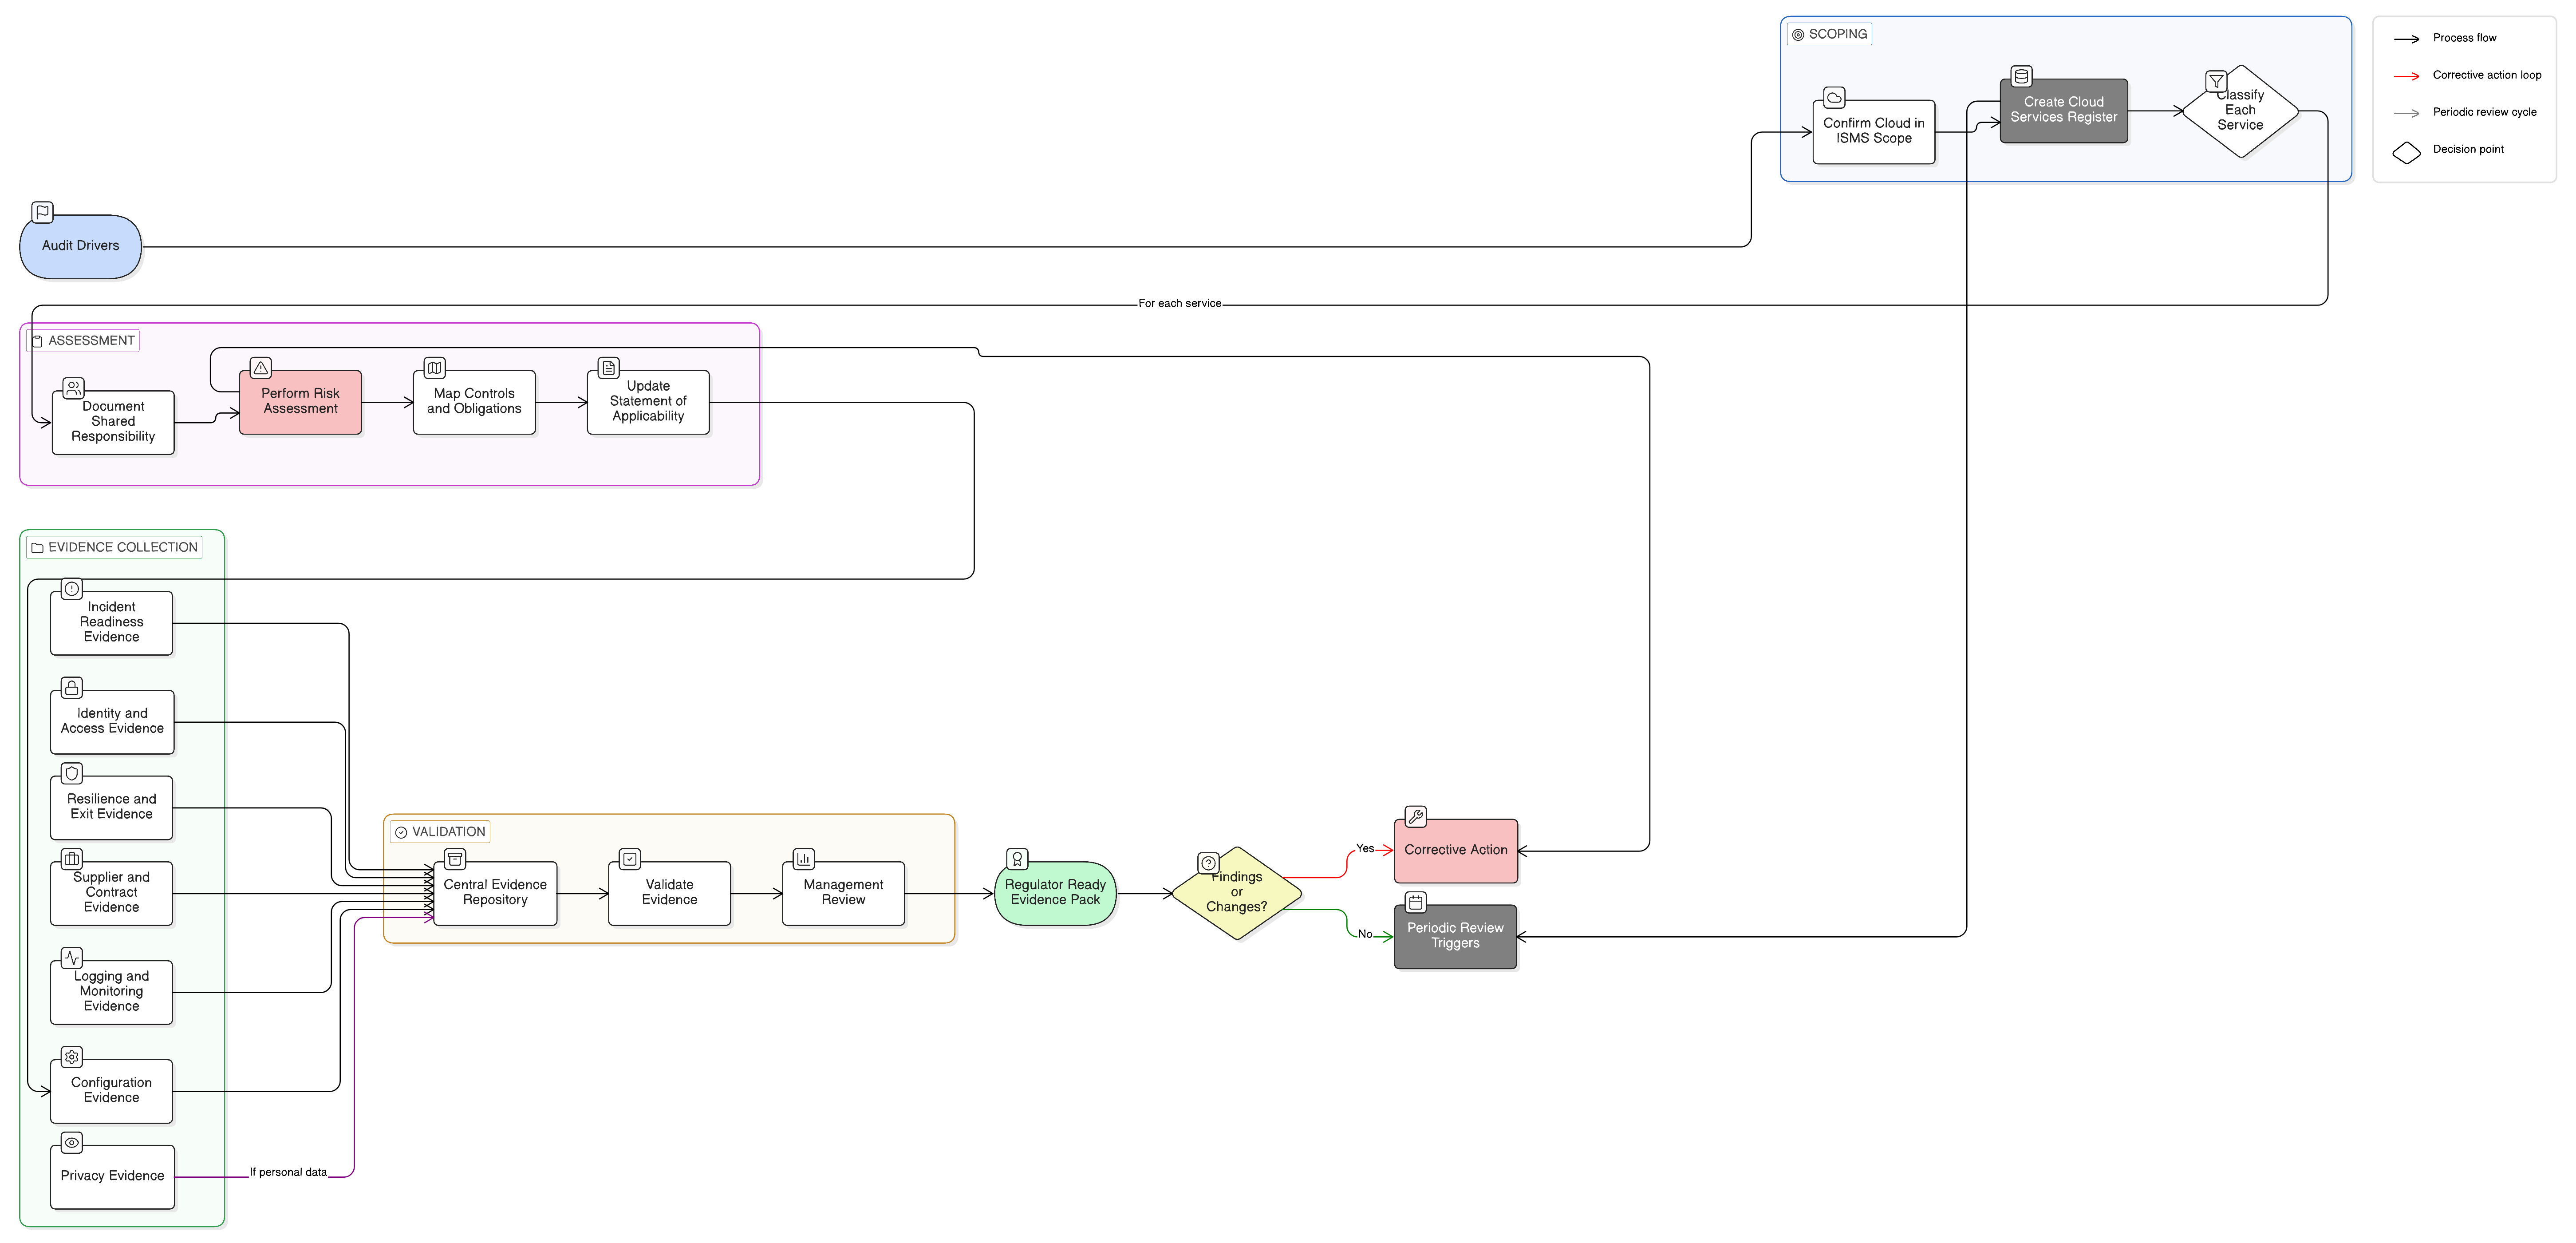
Dowody audytowe dotyczące chmury obliczeniowej zawodzą, gdy organizacje nie potrafią wykazać współdzielonej odpowiedzialności, konfiguracji SaaS, zabezpieczeń IaaS, nadzoru nad dostawcami, rejestrowania zdarzeń, odporności oraz gotowości do reagowania na incydenty. Ten przewodnik pokazuje, jak Clarysec porządkuje dowody gotowe na kontrolę regulatora w ramach ISO 27001:2022, NIS2, DORA i GDPR.
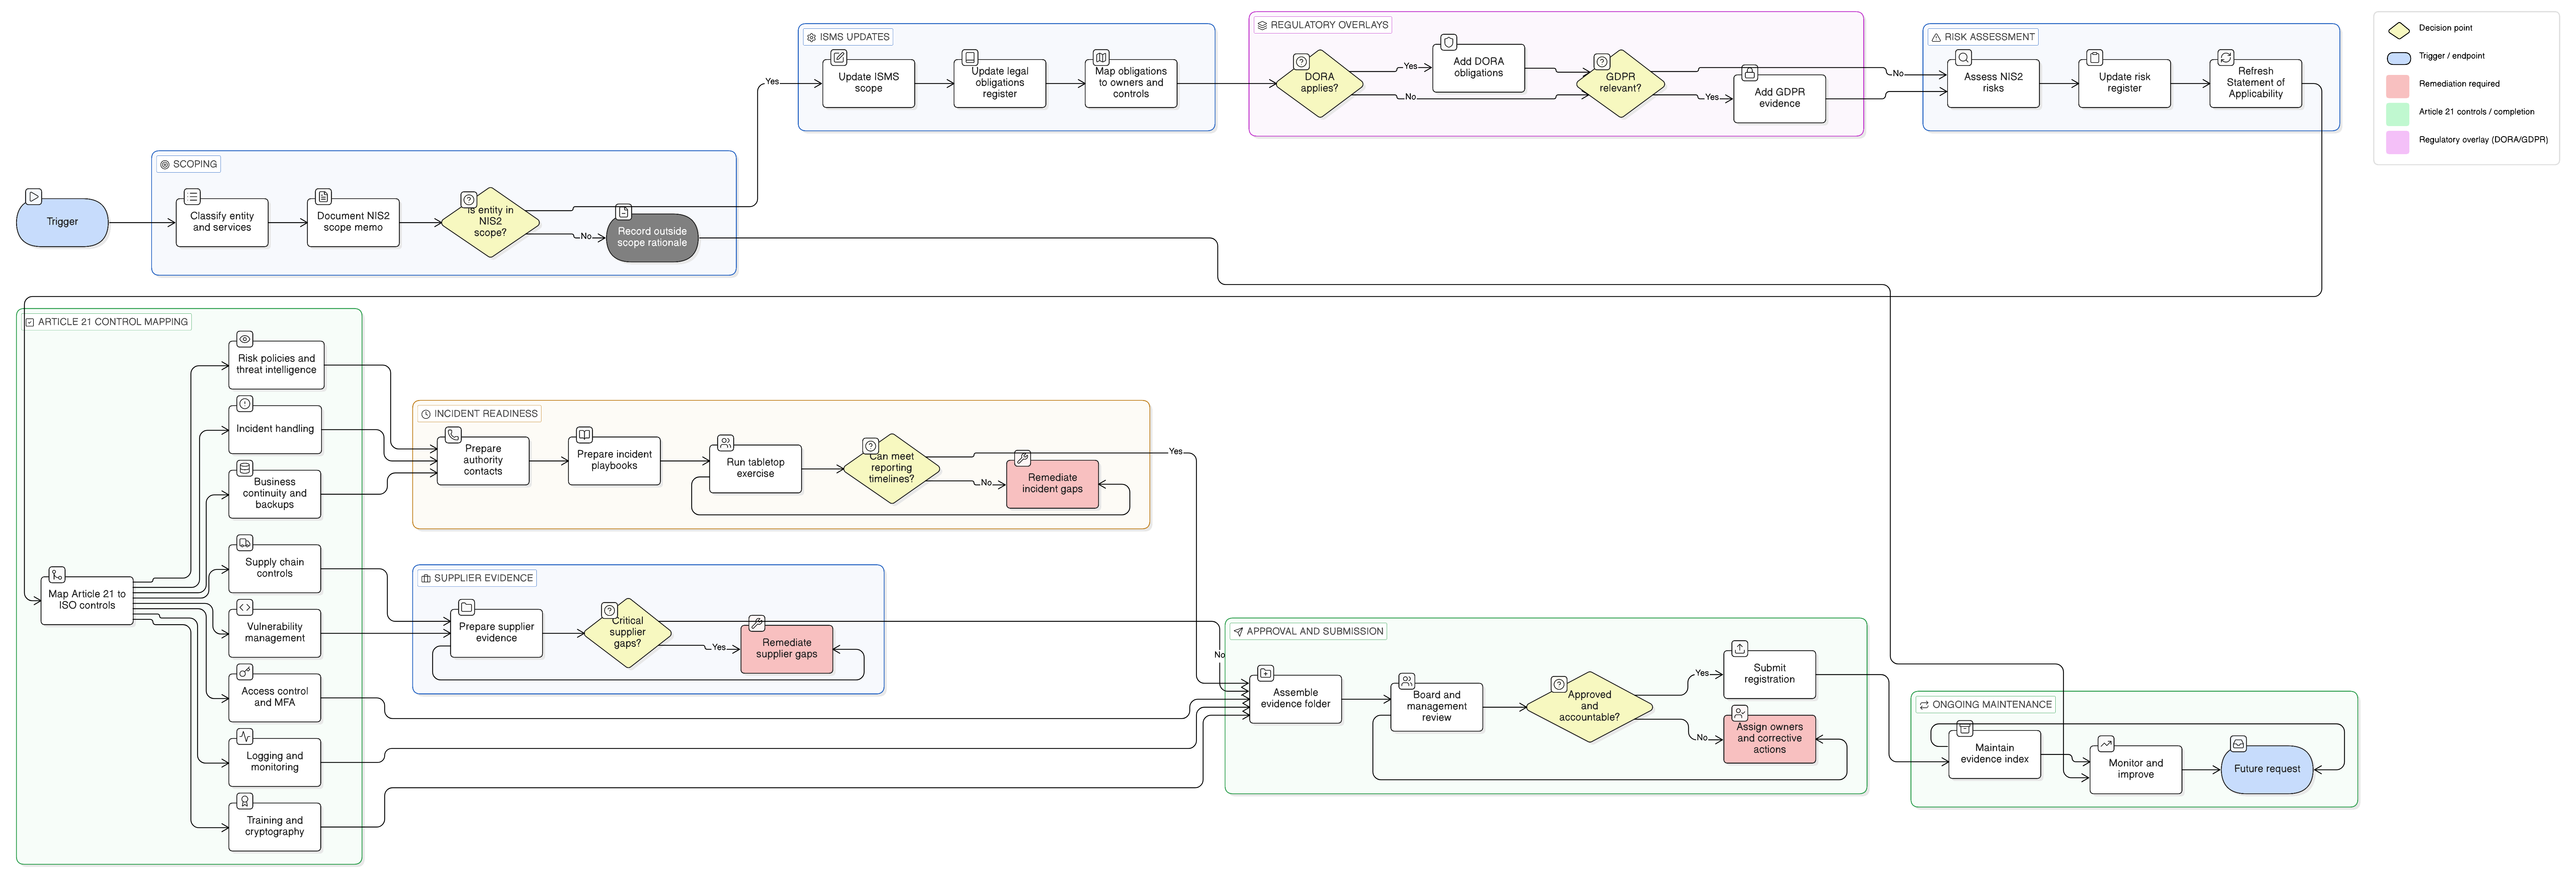
Rejestracja na potrzeby NIS2 nie jest wyłącznie zgłoszeniem w portalu. To początek widoczności nadzorczej. Dowiedz się, jak przekształcić zakres ISO 27001:2022, zarządzanie ryzykiem, reagowanie na incydenty, kontrole dostawców, mapowania DORA i GDPR oraz utrzymywane dowody w pakiet dowodowy NIS2 gotowy dla organu nadzorczego.
Praktyczny przewodnik dla dyrektorów ds. bezpieczeństwa informacji (CISO), menedżerów ds. zgodności i dostawców usług ICT, jak zarządzać programem testowania cyfrowej odporności operacyjnej DORA i przekształcić każdy test w możliwy do ponownego wykorzystania dowód audytowy ISO/IEC 27001:2022.
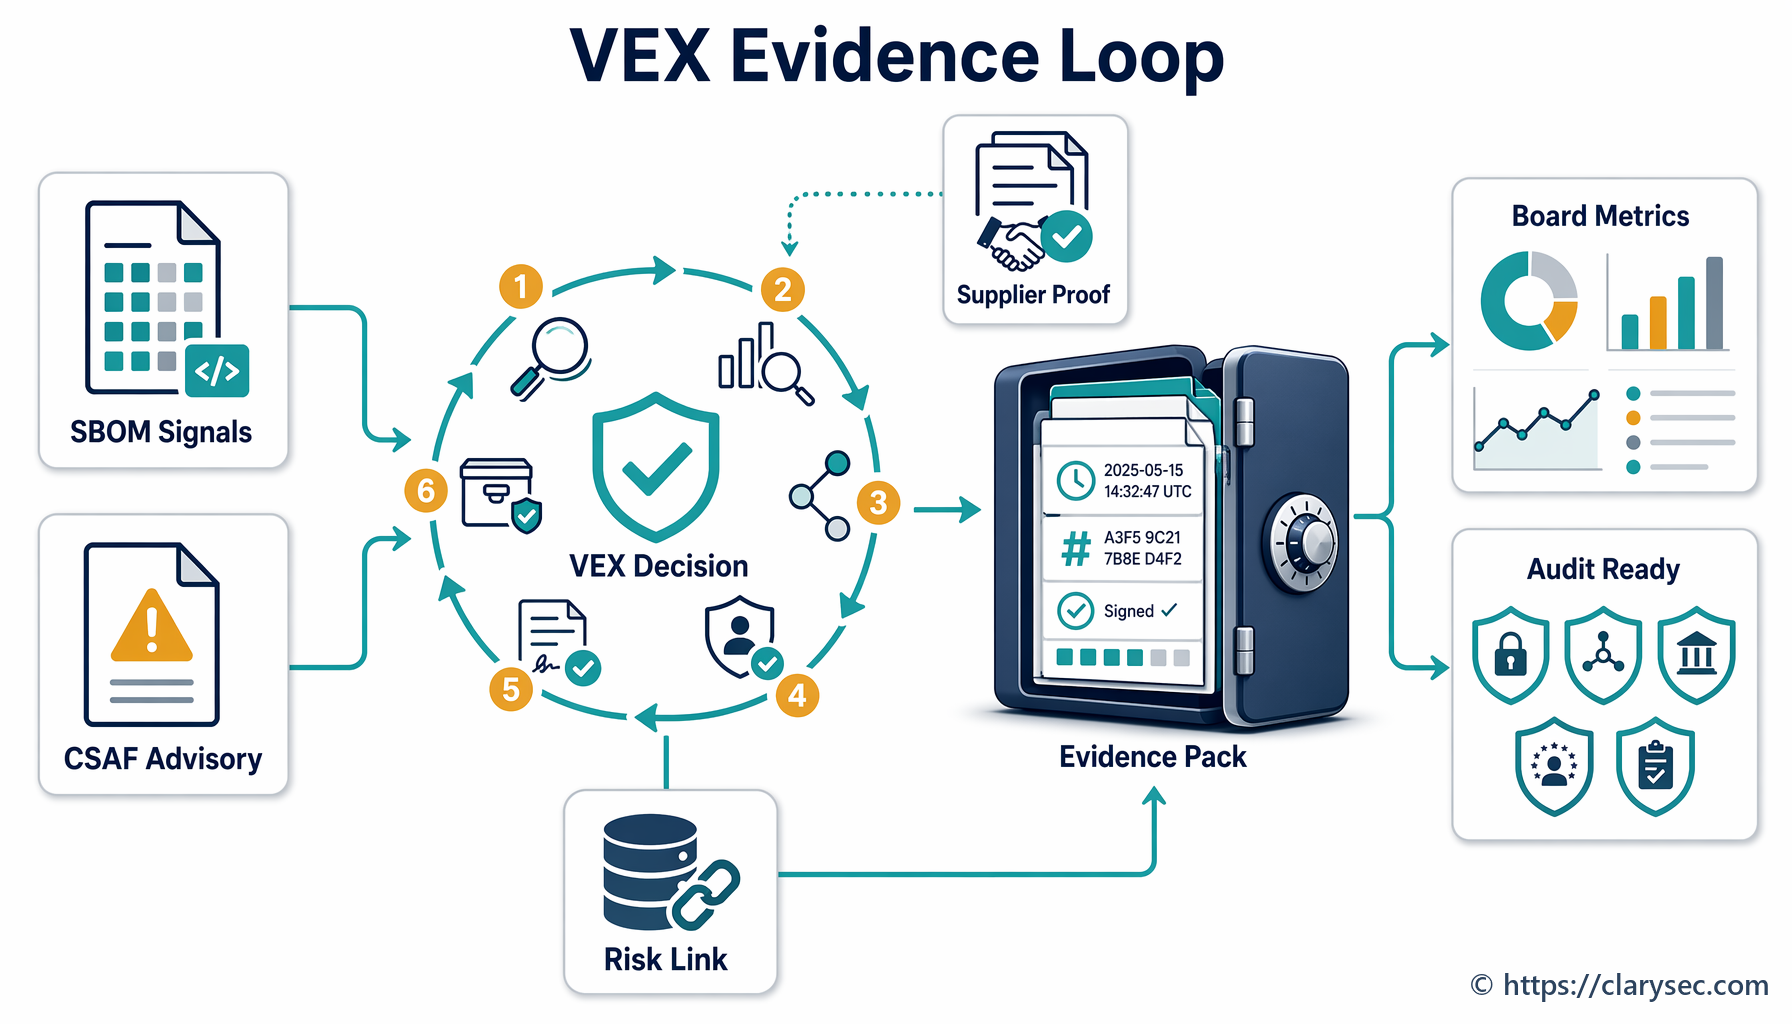
VEX i CSAF stają się warstwą dowodową pomiędzy SBOM, komunikatami dostawców, triage podatności i dowodami regulacyjnymi. Ten przewodnik pokazuje, jak nadzorować decyzje dotyczące statusu podatności w ramach ISO 27001, NIS2, DORA, GDPR i CRA.
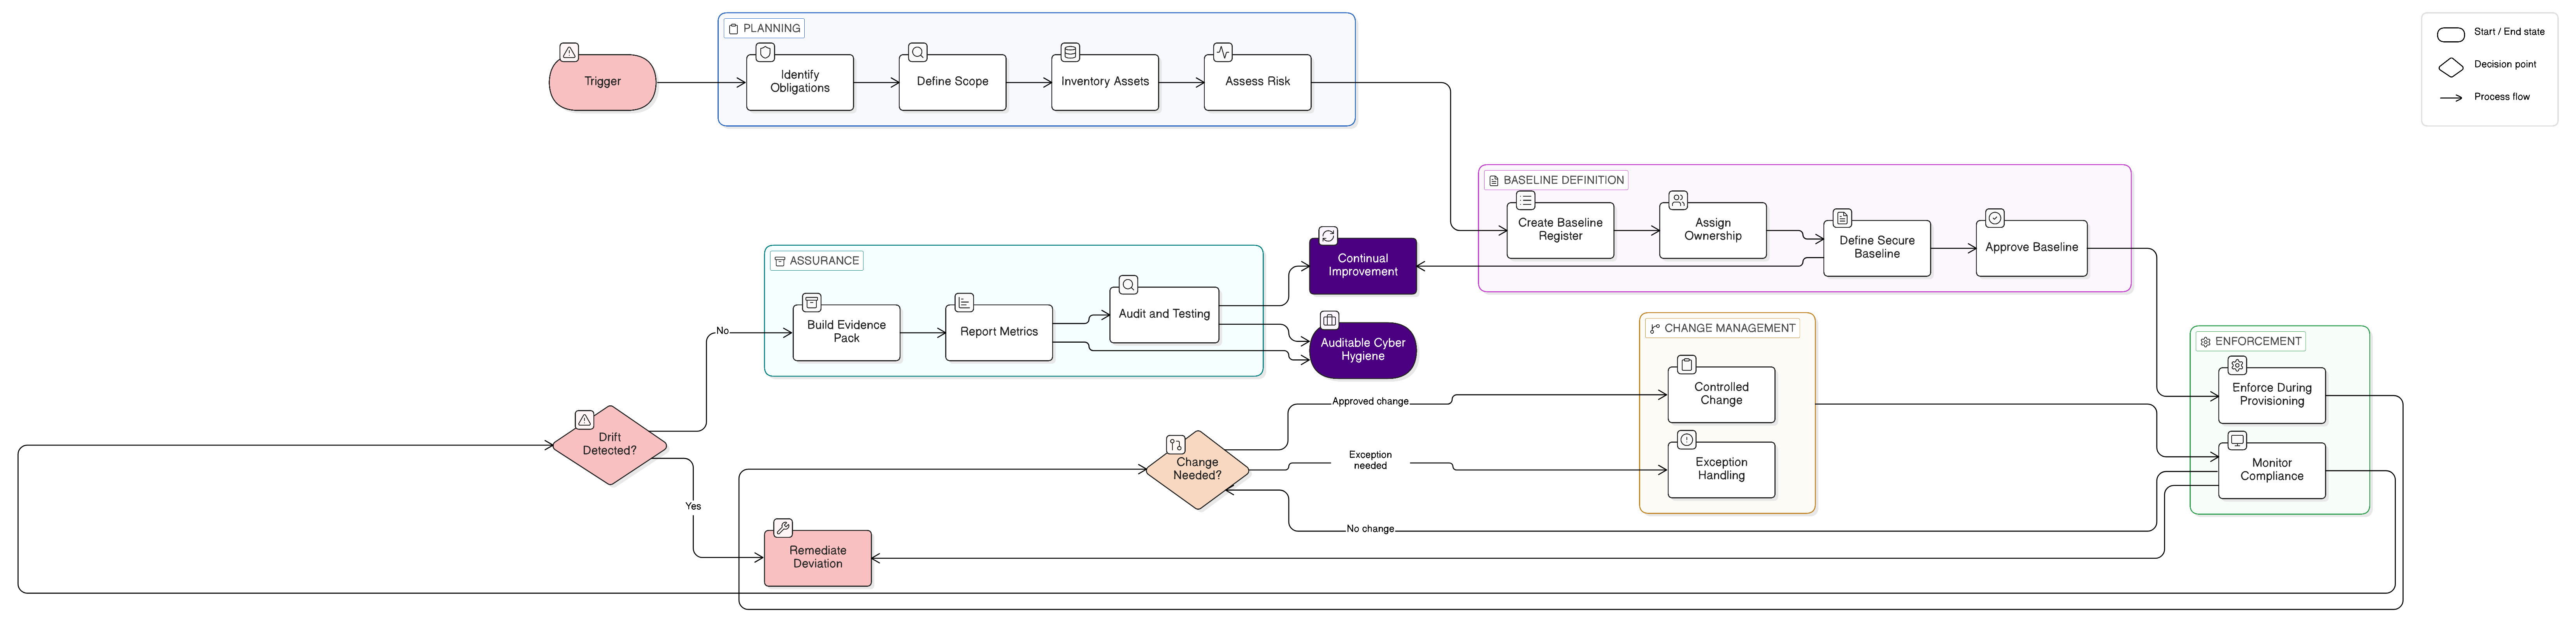
Bezpieczne konfiguracje bazowe są dziś kluczowym dowodem dla ISO/IEC 27001:2022, NIS2, DORA, GDPR oraz przeglądów bezpieczeństwa prowadzonych przez klientów. Ten przewodnik pokazuje, jak definiować, egzekwować, monitorować i dokumentować bezpieczne konfiguracje bazowe z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.