#Rejestrowanie I Monitorowanie
Articles tagged with "Rejestrowanie I Monitorowanie"
50 articles
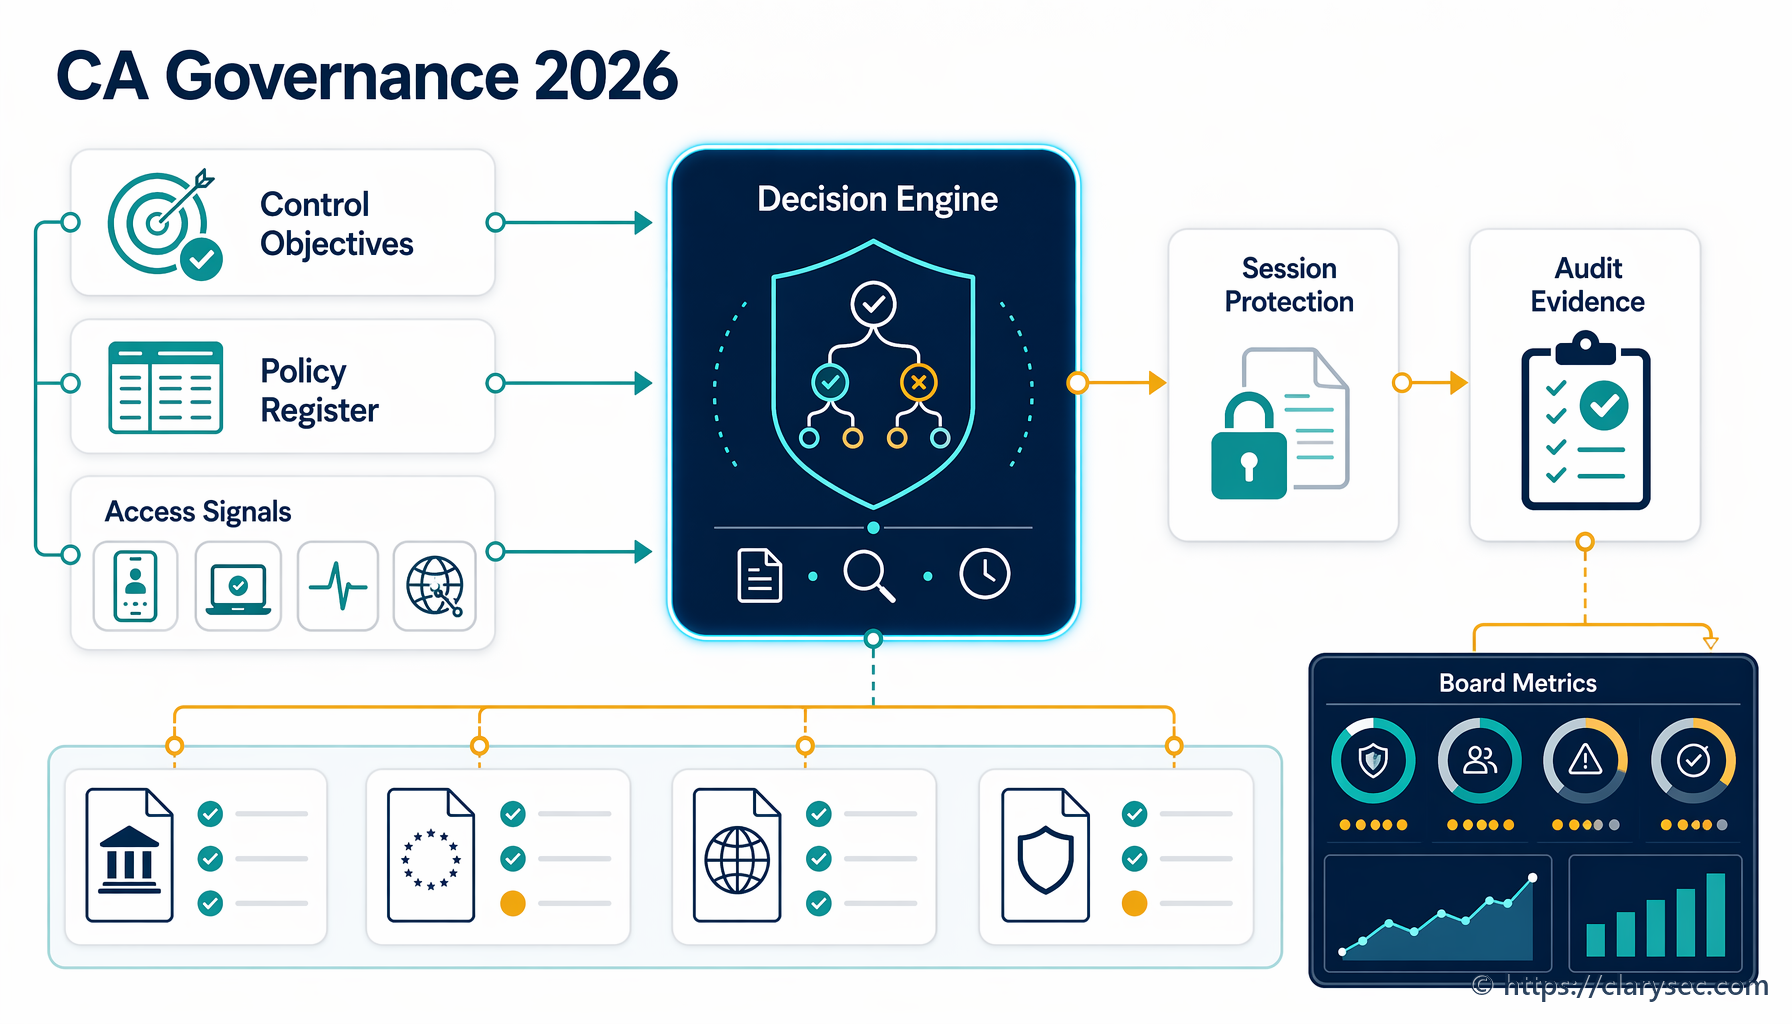
Praktyczny przewodnik po zarządzaniu Microsoft Entra Conditional Access jako audytowalnym systemem środków kontrolnych, z mapowaniem dowodów na ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
Ten kompleksowy artykuł przedstawia oparty na scenariuszach przewodnik dla CISO dotyczący ustanowienia zdolności w zakresie informatyki śledczej, spełniającej rygorystyczne wymagania regulacyjne i audytowe wynikające z NIS2, DORA, ISO 27001 i GDPR.
Praktyczny przewodnik dla CISO dotyczący nadzoru nad potokami CI/CD jako audytowalnymi systemami łańcucha dostaw oprogramowania, z pochodzeniem kompilacji, utwardzonymi runnerami, podpisanymi artefaktami, dowodami wdrożenia i mapowaniami polityk Clarysec.
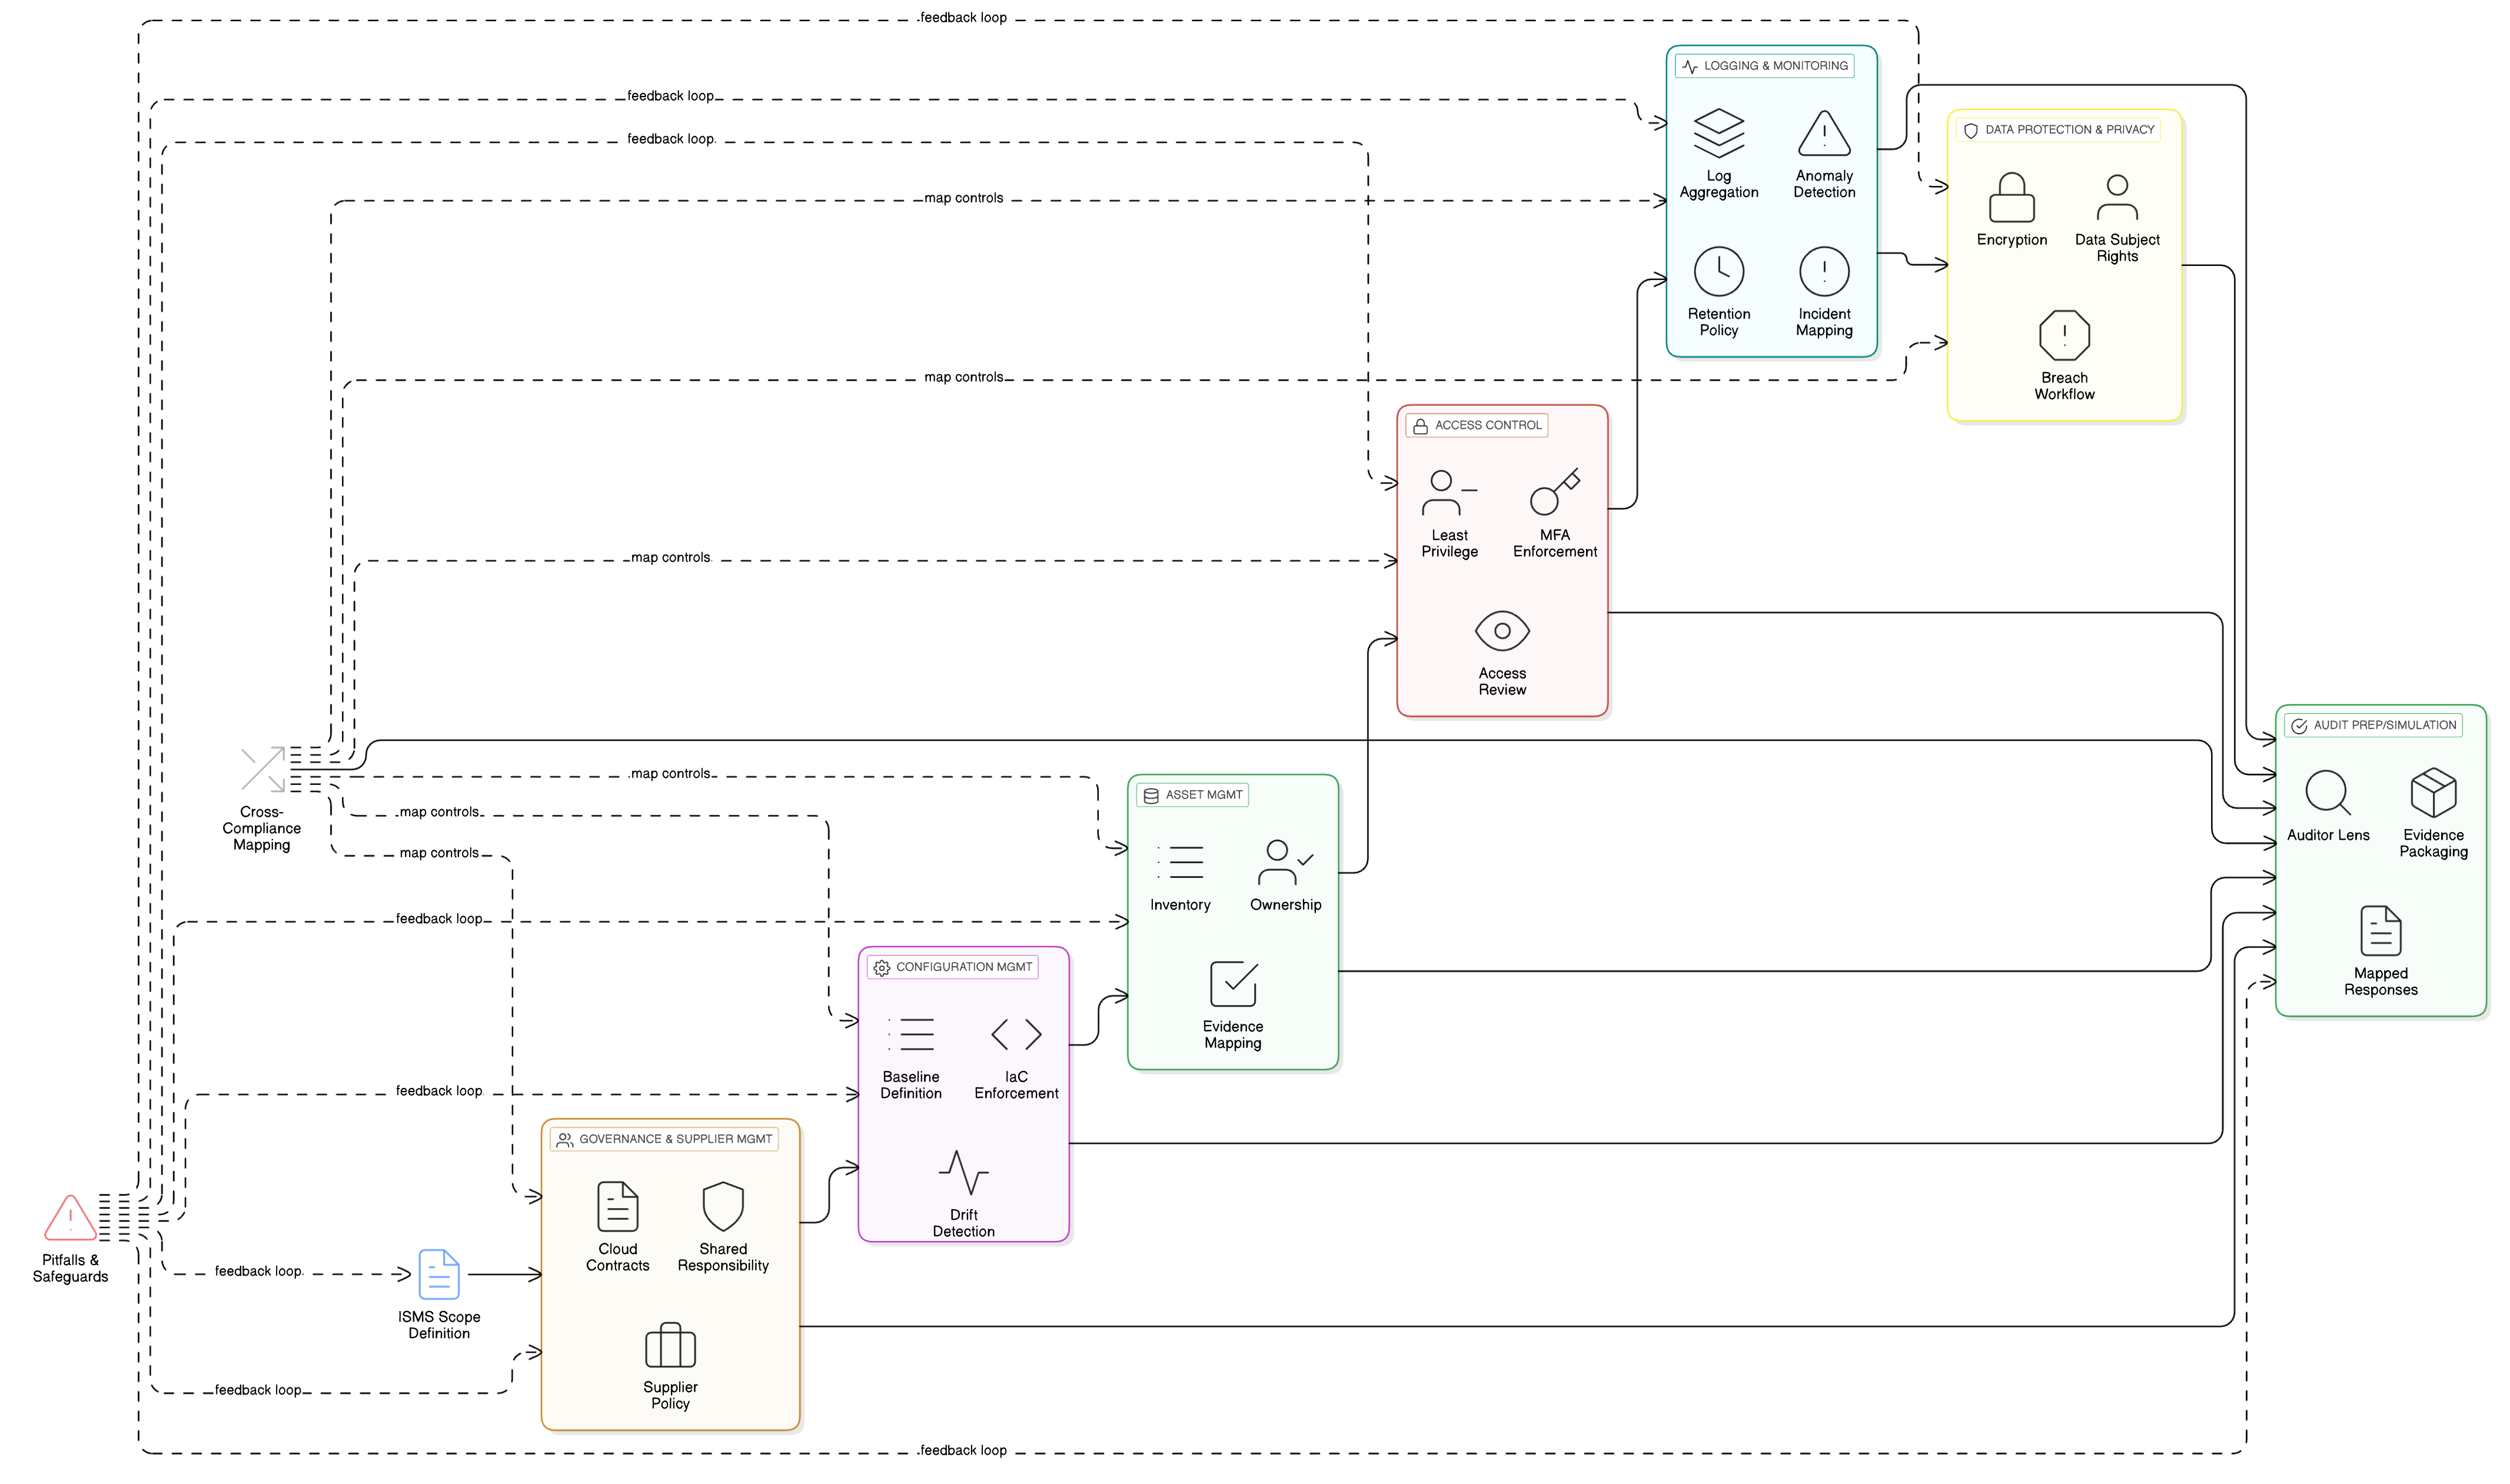
Dyrektorzy ds. bezpieczeństwa informacji, menedżerowie ds. zgodności i architekci chmury: zobaczcie, jak operacjonalizować zabezpieczenia ISO 27001:2022 dla środowisk chmurowych, aby utrzymywać ciągłą zgodność. Praktyczne scenariusze, techniczne tabele mapowania i użyteczne plany działania od Clarysec łączą bezpieczeństwo, ład organizacyjny i gotowość audytową w wielu ramach zgodności.
Bezpieczeństwo sieci jest kluczowe dla zgodności z ISO 27001 i NIS2, wspierając zarządzanie ryzykiem, odporność operacyjną oraz pewność zgodności regulacyjnej w nowoczesnych organizacjach.