COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Um guia prático para criar um Sistema de Gestão da Informação de Privacidade ISO 27701:2025 que produza evidência auditável de responsabilização no âmbito do RGPD da UE para responsáveis pelo tratamento de informação de identificação pessoal (PII), subcontratantes, fornecedores, decisões de risco e obrigações transversais de conformidade.
A autoavaliação de controlos é a camada operacional entre os controlos da ISO/IEC 27001:2022 e a evidência pronta para auditoria para NIS2, DORA e GDPR da UE. Este guia mostra a CISO, responsáveis pela GRC e proprietários dos controlos como testar a conceção, a eficácia operacional, a qualidade da evidência, a amostragem, as constatações, CAPA e o reporte à gestão, utilizando as políticas da Clarysec, o Zenith Blueprint e os Zenith Controls.
Um guia prático e preparado para auditoria para CISO, EPD e responsáveis de conformidade sobre a gestão de violações de dados pessoais ao abrigo da ISO/IEC 27701:2025, do RGPD da UE, da NIS2 e do DORA.
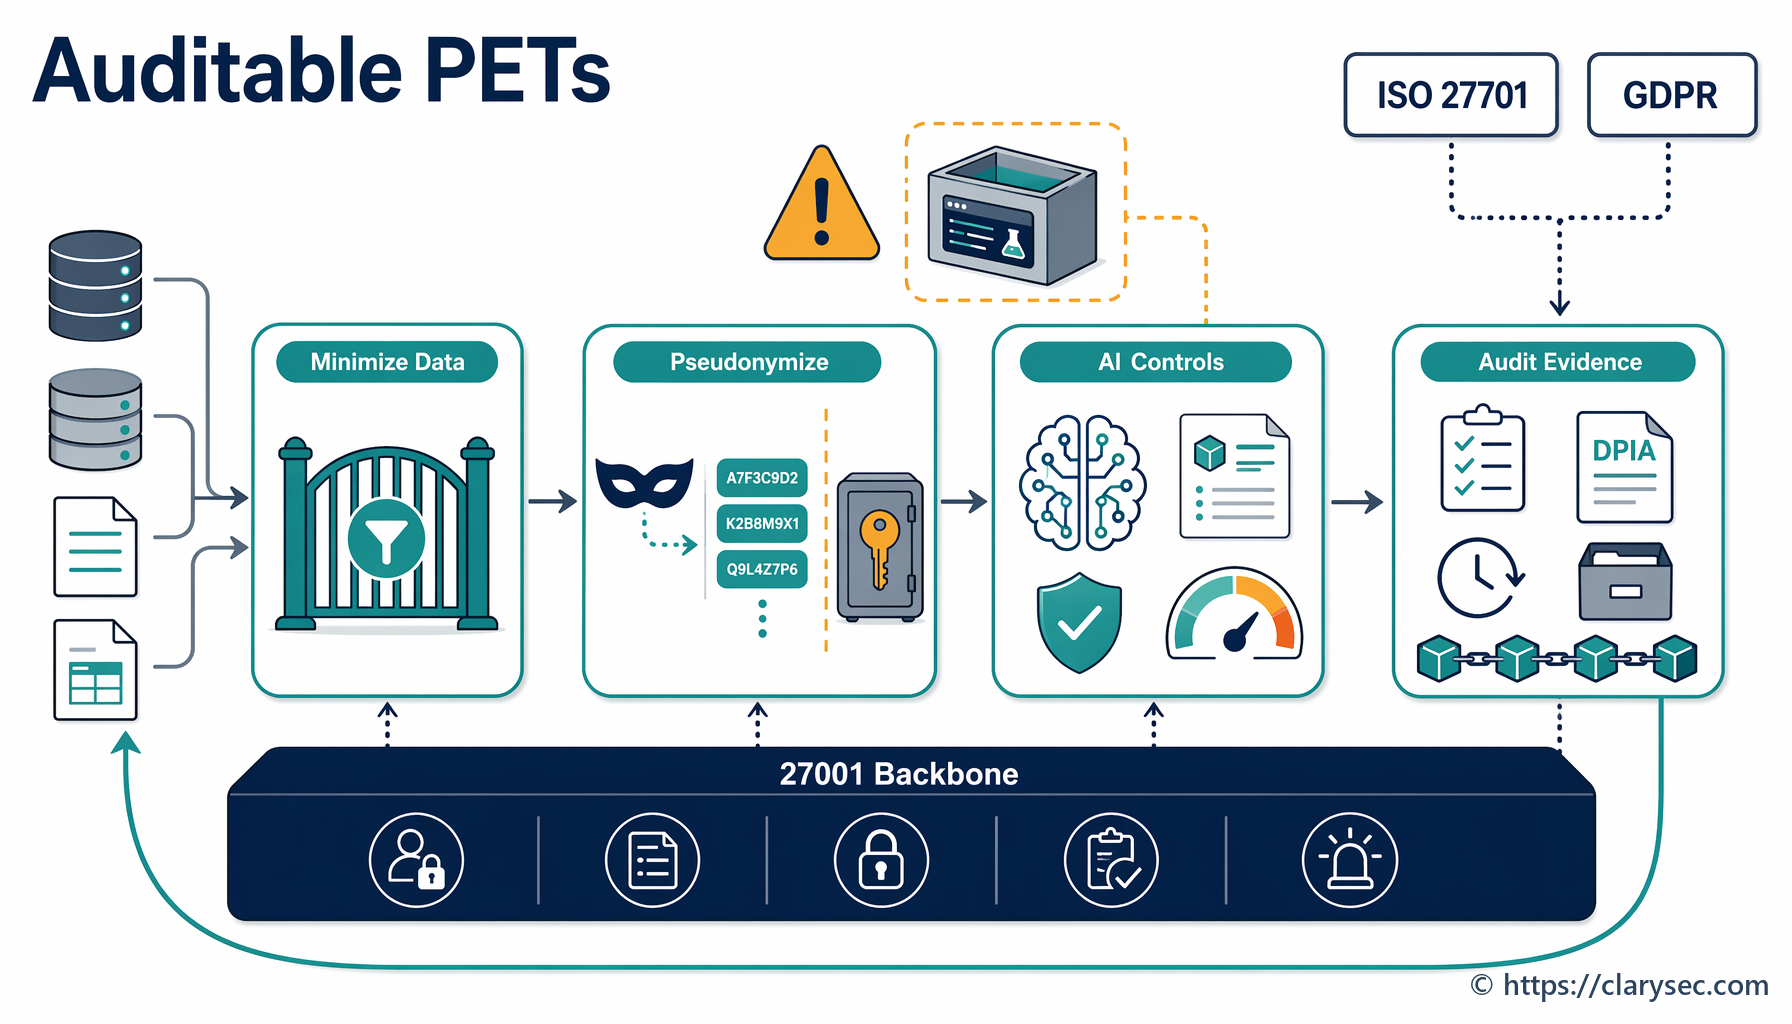
Um guia operacional prático de PIMS para utilizar tecnologias de reforço da privacidade na redução da exposição de dados pessoais, na viabilização de analítica e IA e no mapeamento de controlos para ISO/IEC 27701:2025, RGPD da UE, NIS2, DORA, NIST CSF 2.0 e COBIT 19.
Guia prático para criar um dossiê de transição de funções do DPO que protege a responsabilização no âmbito do GDPR, a evidência do PIMS segundo a ISO/IEC 27701:2025, AIPD, RoPA, contexto de violações de dados pessoais, registos de pedidos de exercício de direitos dos titulares dos dados e continuidade de auditoria durante alterações na liderança de privacidade.
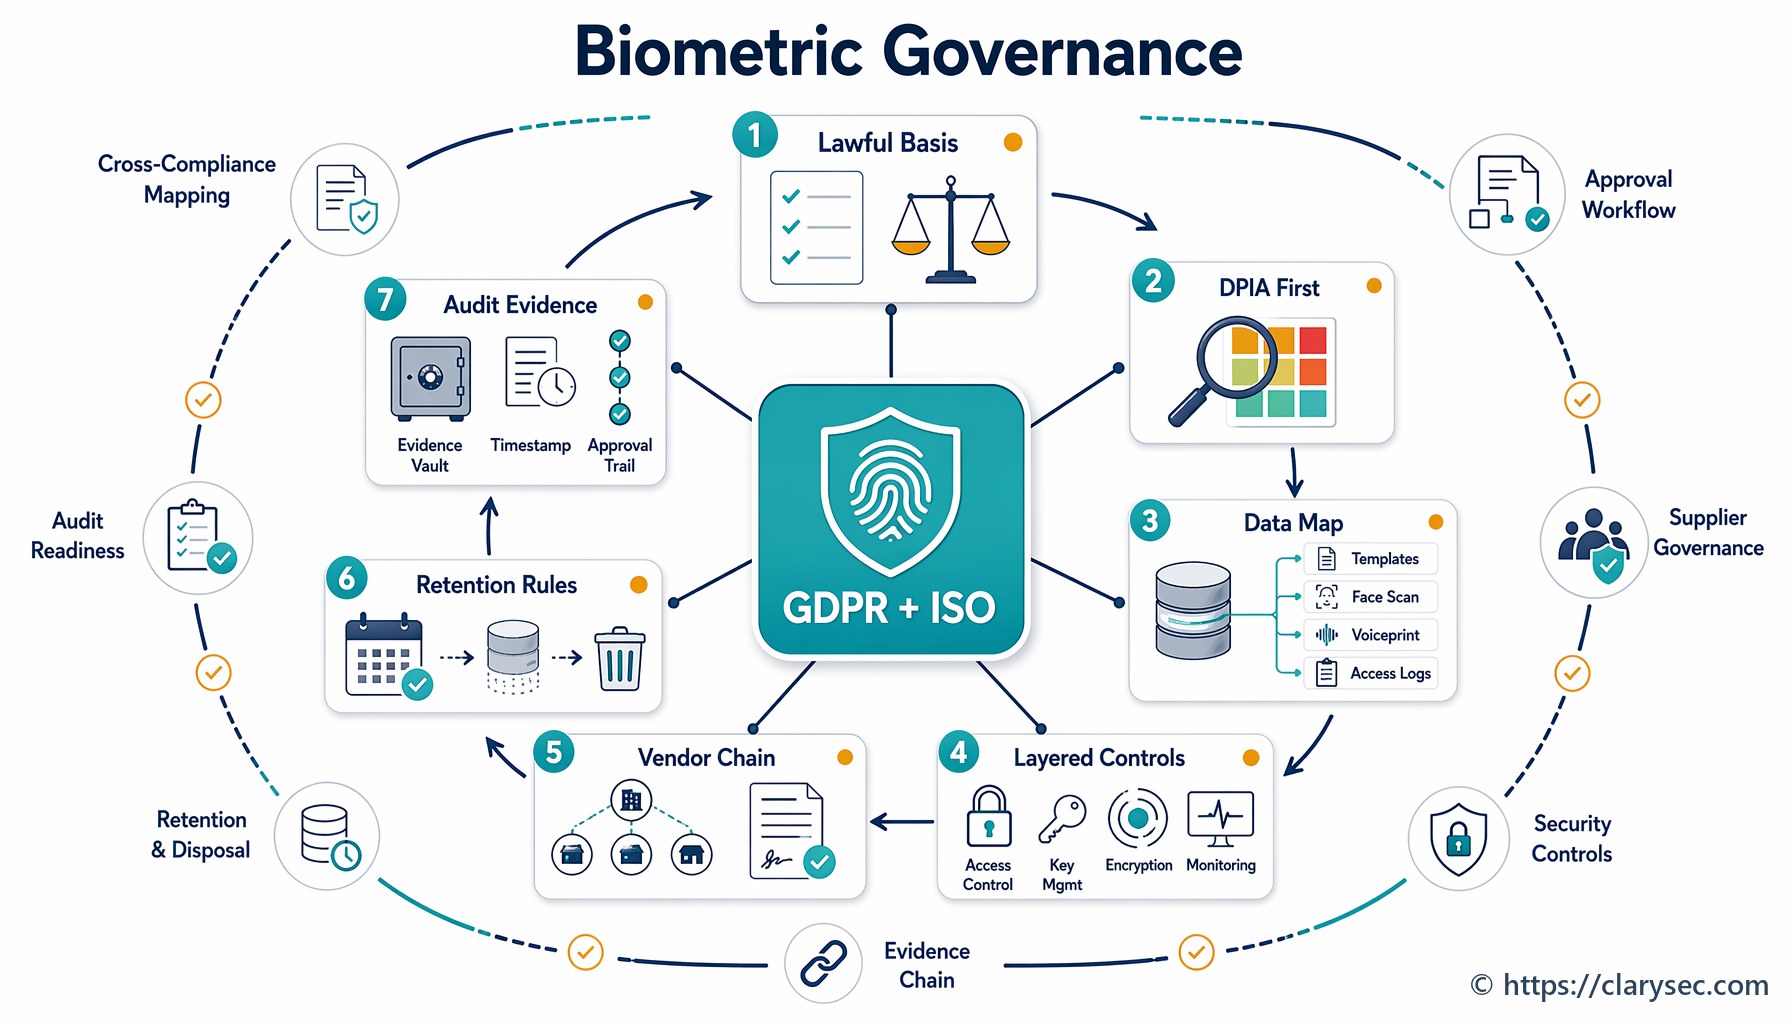
Um playbook prático para CISO sobre a governação da autenticação biométrica, onboarding, acesso ao local de trabalho e controlos antifraude, com base na responsabilização prevista no RGPD da UE, na evidência PIMS da ISO/IEC 27701:2025, nos controlos da ISO/IEC 27001:2022 e no mapeamento entre referenciais da Clarysec.
Os ataques à identidade geram hoje exposição regulatória em ISO 27001, NIS2, DORA e RGPD da UE. Este guia mostra como criar um programa de ITDR unificado com as políticas Clarysec, o Zenith Blueprint e o Zenith Controls.
Guia prático para demonstrar a preparação para a alteração da ISO 27001 relativa às alterações climáticas através de evidência de contexto do SGSI, partes interessadas, avaliação de riscos, fundamentação da SoA, continuidade de negócio, garantia de fornecedores e revisão pela gestão.
Guia prático para criar formação de sensibilização para a privacidade baseada em funções, defensável para ISO/IEC 27701:2025, responsabilização ao abrigo do RGPD da UE, NIS2, DORA, NIST e COBIT.