COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Guia prático para CISO e responsáveis de privacidade sobre a governação da recolha de PII, utilização interna, utilização secundária e divulgação externa ao abrigo da ISO/IEC 27701:2025, do RGPD da UE e dos conjuntos de ferramentas Clarysec PIMS.
Dangling DNS não é apenas uma questão de higiene cloud. É evidência de que a propriedade dos ativos, a gestão de alterações, a gestão de vulnerabilidades, a governação de fornecedores e a resposta a incidentes funcionam na prática.
A fadiga de MFA não é um problema do utilizador nem uma simples configuração do fornecedor de identidade. É um desafio de governação de acessos, monitorização, formação, resposta a incidentes e evidência que deve resistir ao escrutínio da ISO 27001:2022, NIS2, DORA e RGPD da UE.
Um modelo prático de governação, pronto para auditoria, para notificações de alteração de subcontratantes ulteriores, objeções de clientes, atualizações de DPA, evidência de transferências e controlos de risco de fornecedores.
APIs sombra, tokens fracos, ausência de limites de taxa e logs inconsistentes são agora falhas de governação. Este guia de referência mostra aos CISOs como construir evidência de segurança de APIs para auditorias alinhadas com ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST CSF 2.0 e COBIT.
Um guia prático para CISOs sobre a utilização da modelação de ameaças como evidência de segurança desde a conceção para ISO 27001, NIS2, DORA, CRA, GDPR e garantia perante clientes.
Um guia prático da Clarysec para transformar cláusulas contratuais NIS2 com fornecedores em evidência de garantia pronta para auditoria ISO/IEC 27001:2022, responsabilização ao abrigo do RGPD da UE, alinhamento com DORA e governação de fornecedores ao nível do órgão de administração.
Um guia prático da Clarysec para definir, aprovar, monitorizar e evidenciar períodos de suporte de segurança do Regulamento Ciber-Resiliência da UE através de ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e mapeamento de políticas pronto para auditoria.
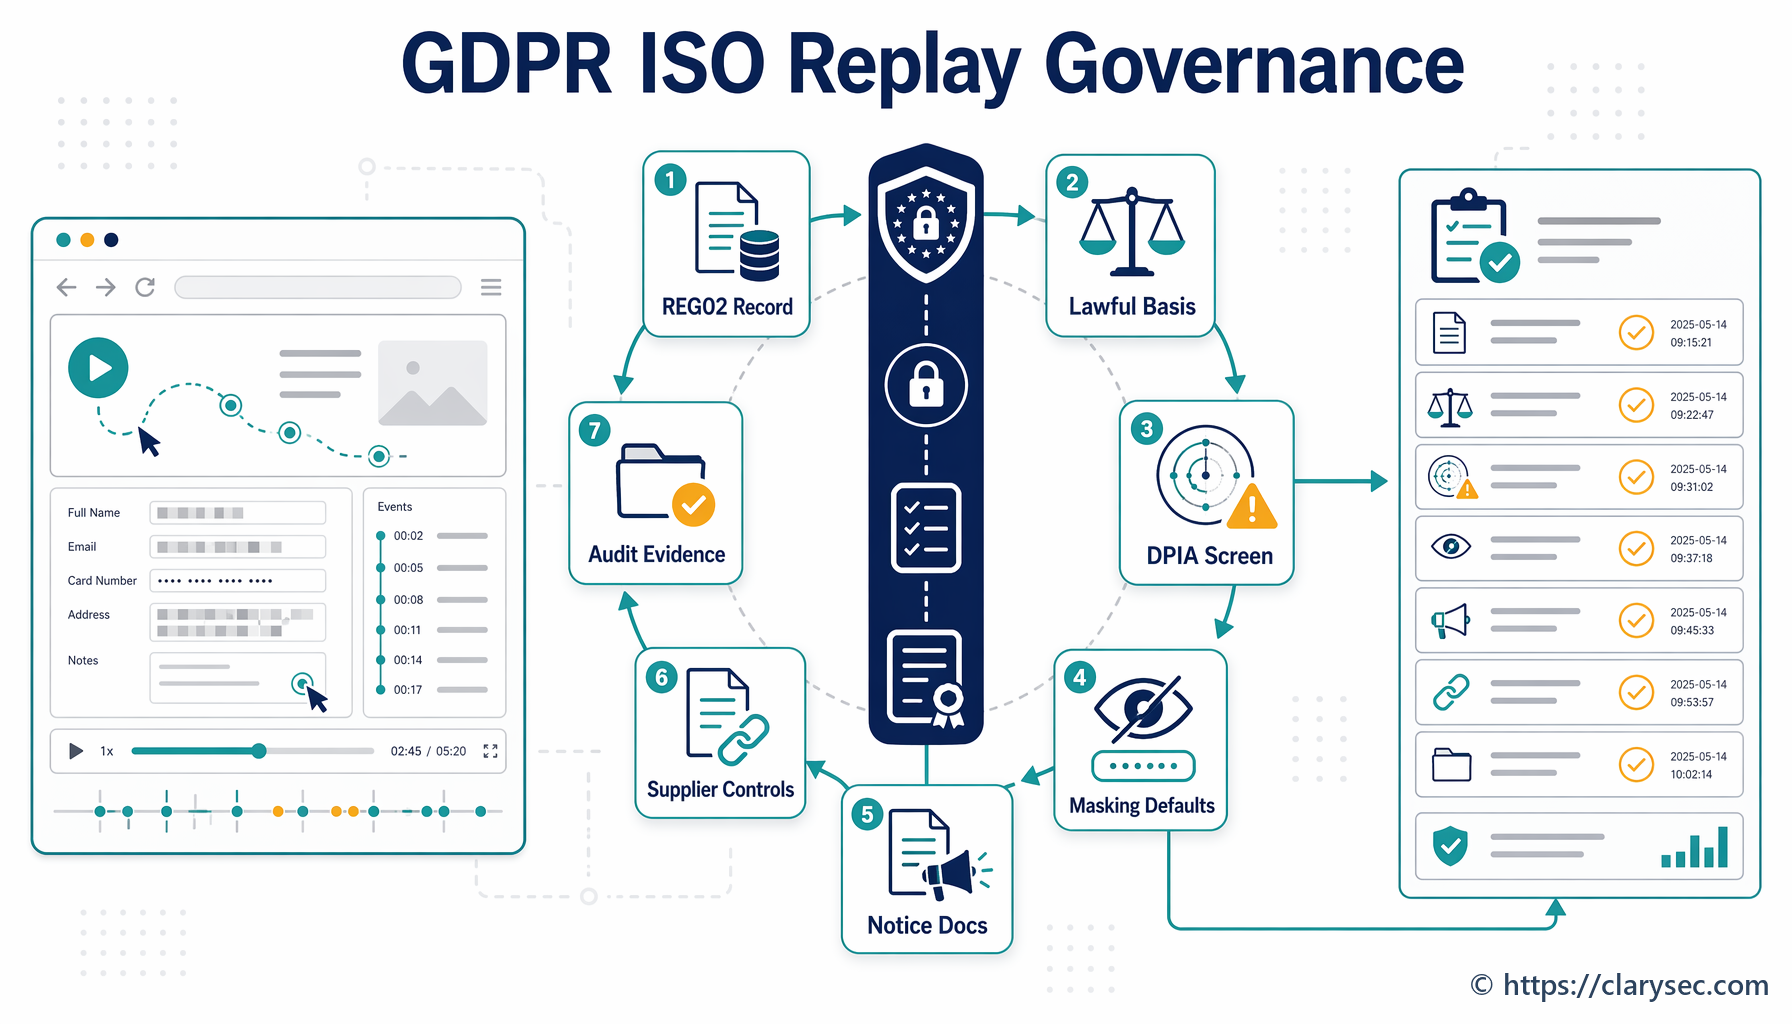
A telemetria de produto e a reprodução de sessões podem expor dados pessoais, credenciais, padrões comportamentais, categorias especiais de dados pessoais e fluxos de trabalho de clientes. Este guia de referência mostra a CISO, responsáveis de privacidade e equipas SaaS como governar a telemetria através de práticas PIMS da ISO 27701:2025, responsabilização nos termos do RGPD da UE, políticas da Clarysec, o Zenith Blueprint e os Zenith Controls.