COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
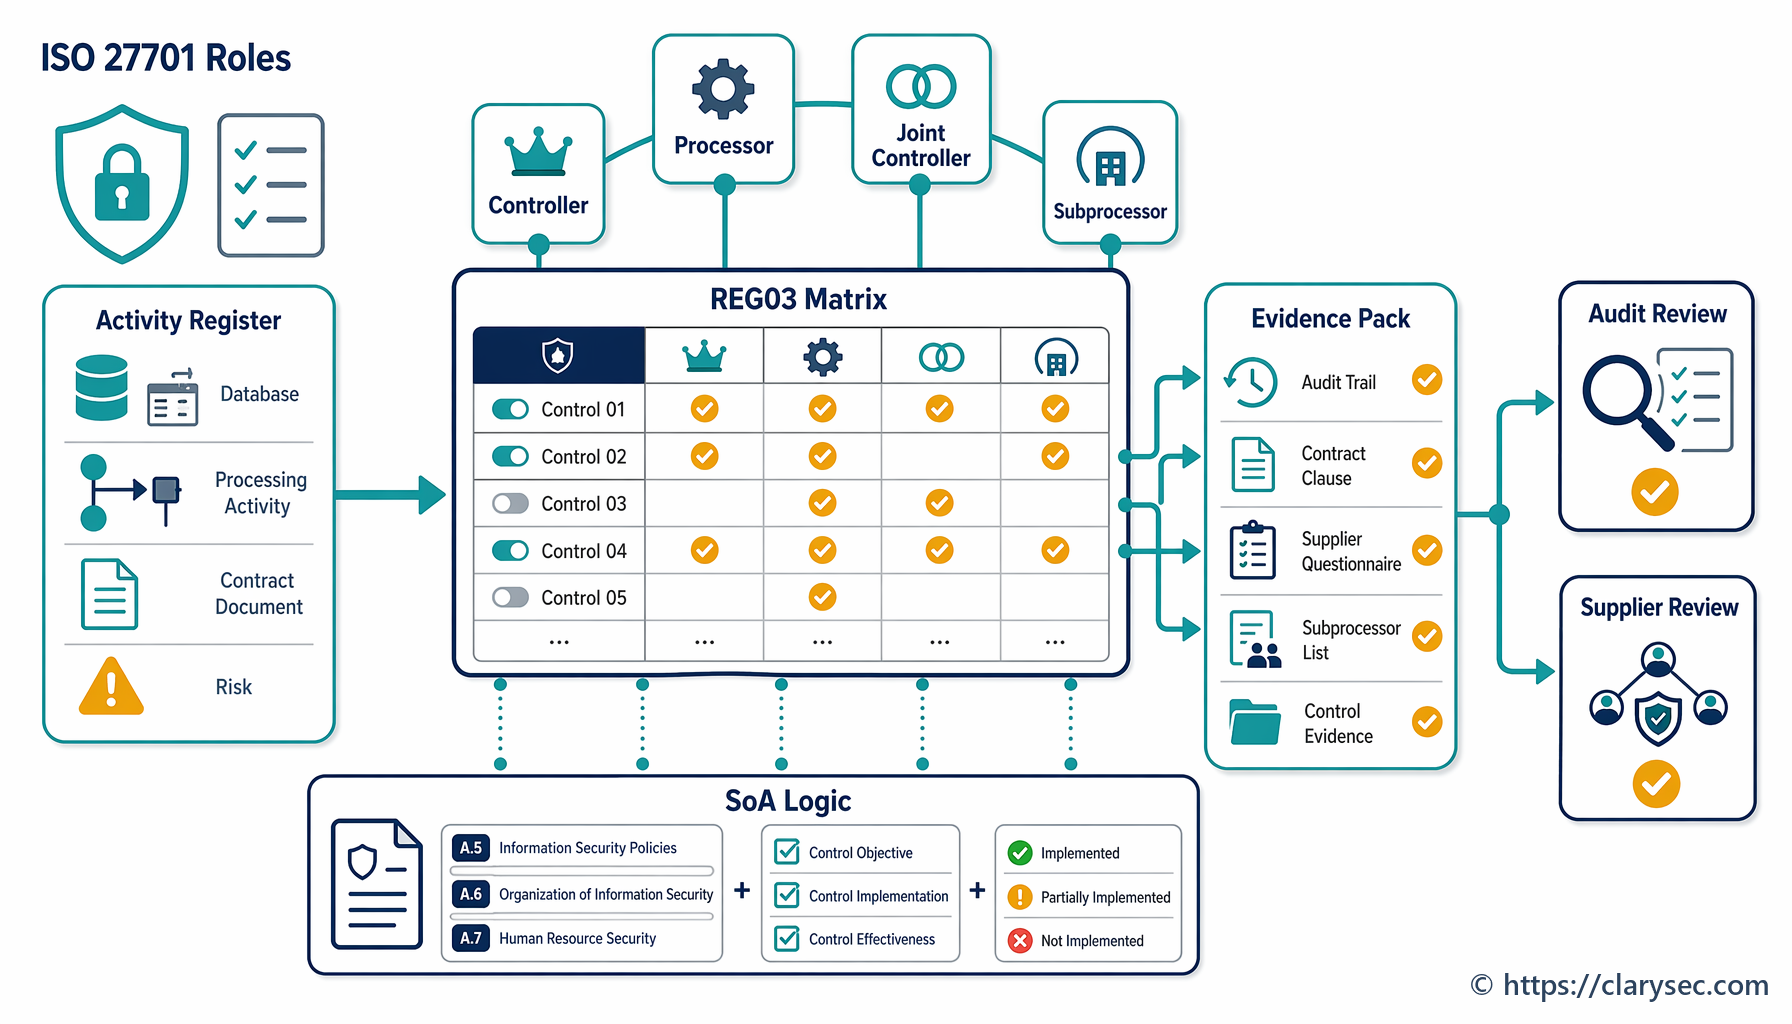
Saiba como decidir quais os controlos do PIMS ISO 27701 aplicáveis às funções de responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento e subcontratante subsequente no RGPD da UE, e como documentar evidência pronta para auditoria com REG02, REG03, REG08, políticas Clarysec, Zenith Blueprint e Zenith Controls.
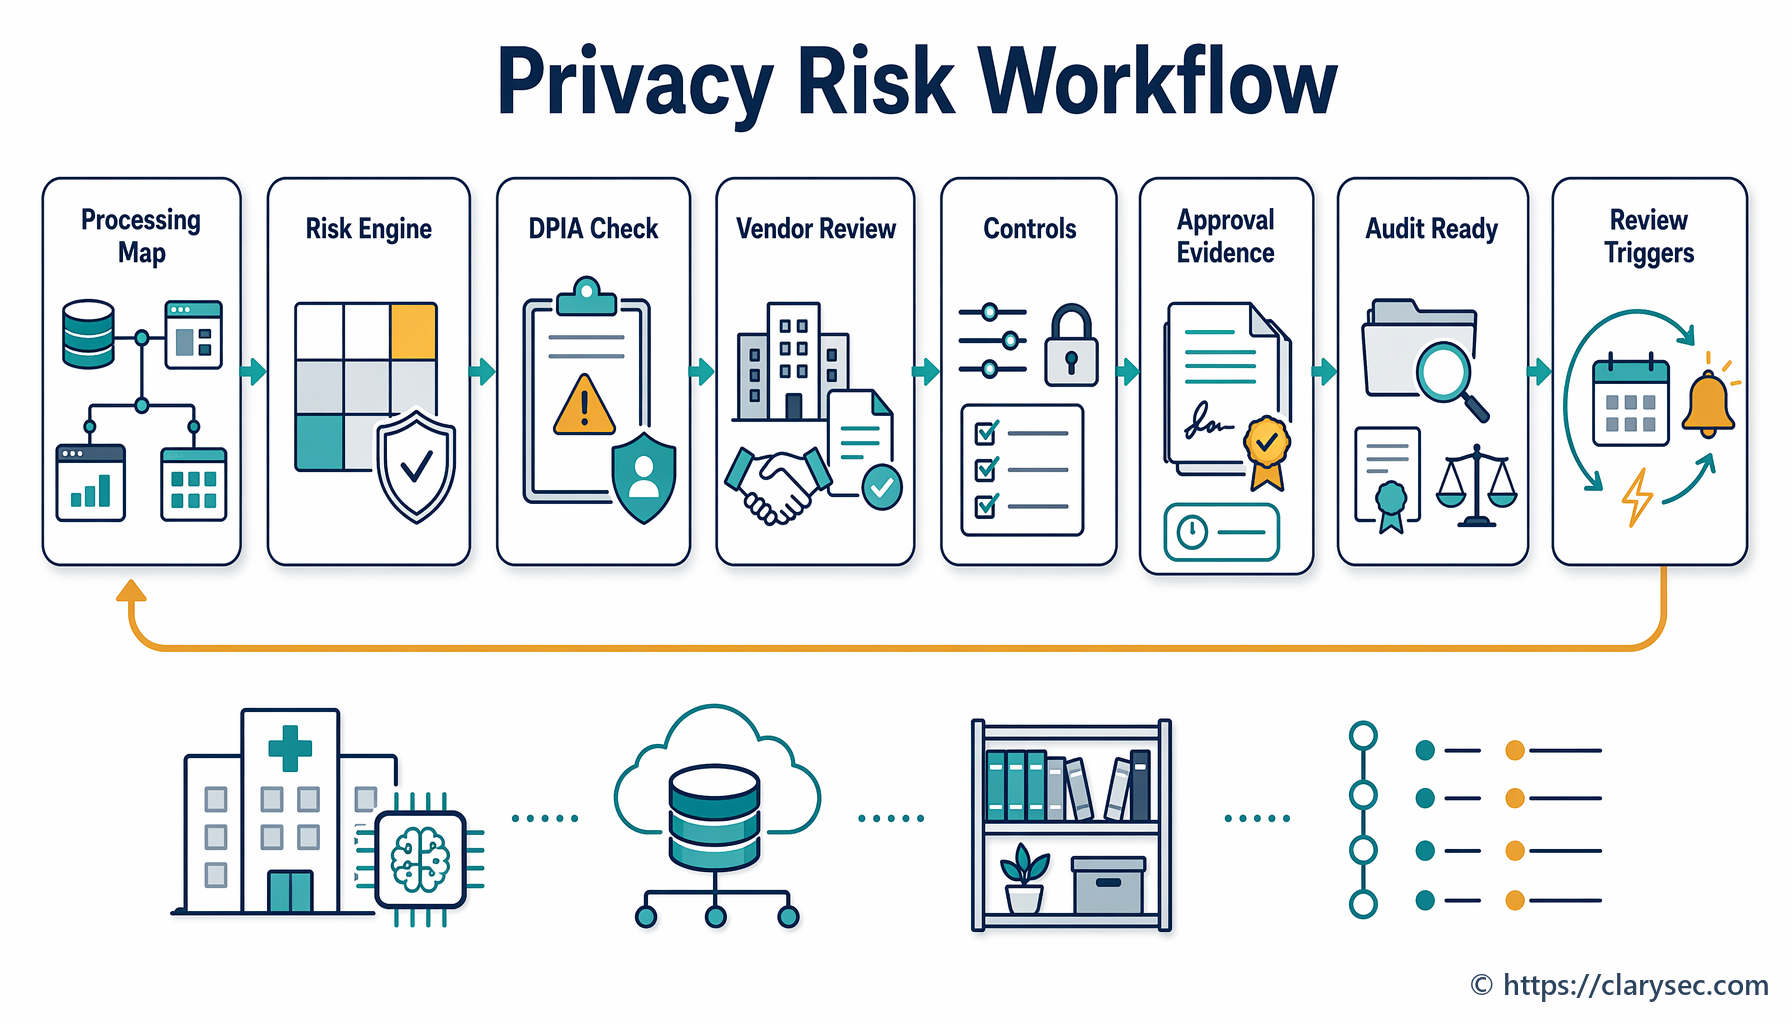
Um guia prático, orientado por cenários, para criar um fluxo de trabalho repetível de avaliação de riscos de privacidade que liga RoPA, AIPD, fornecedores, ISO 27701:2025, responsabilização ao abrigo do RGPD da UE, ISO 27001, NIS2, DORA, NIST CSF 2.0 e evidência de auditoria.
Guia prático para uma governação auditável de responsáveis conjuntos pelo tratamento ao abrigo do Article 26 do GDPR, com ISO/IEC 27701:2025, registos PIMS da Clarysec, contratos, fluxos de direitos, playbooks de violação de dados pessoais e mapeamento transversal de conformidade.
Um guia prático para 2026 sobre governação do ciclo de vida dos dados ISO 27001 para retenção no âmbito do RGPD da UE, higiene de cibersegurança NIS2 e gestão do risco das TIC DORA, com cláusulas de políticas Clarysec, mapeamentos de controlos, evidência de auditoria e fluxos de eliminação na nuvem.
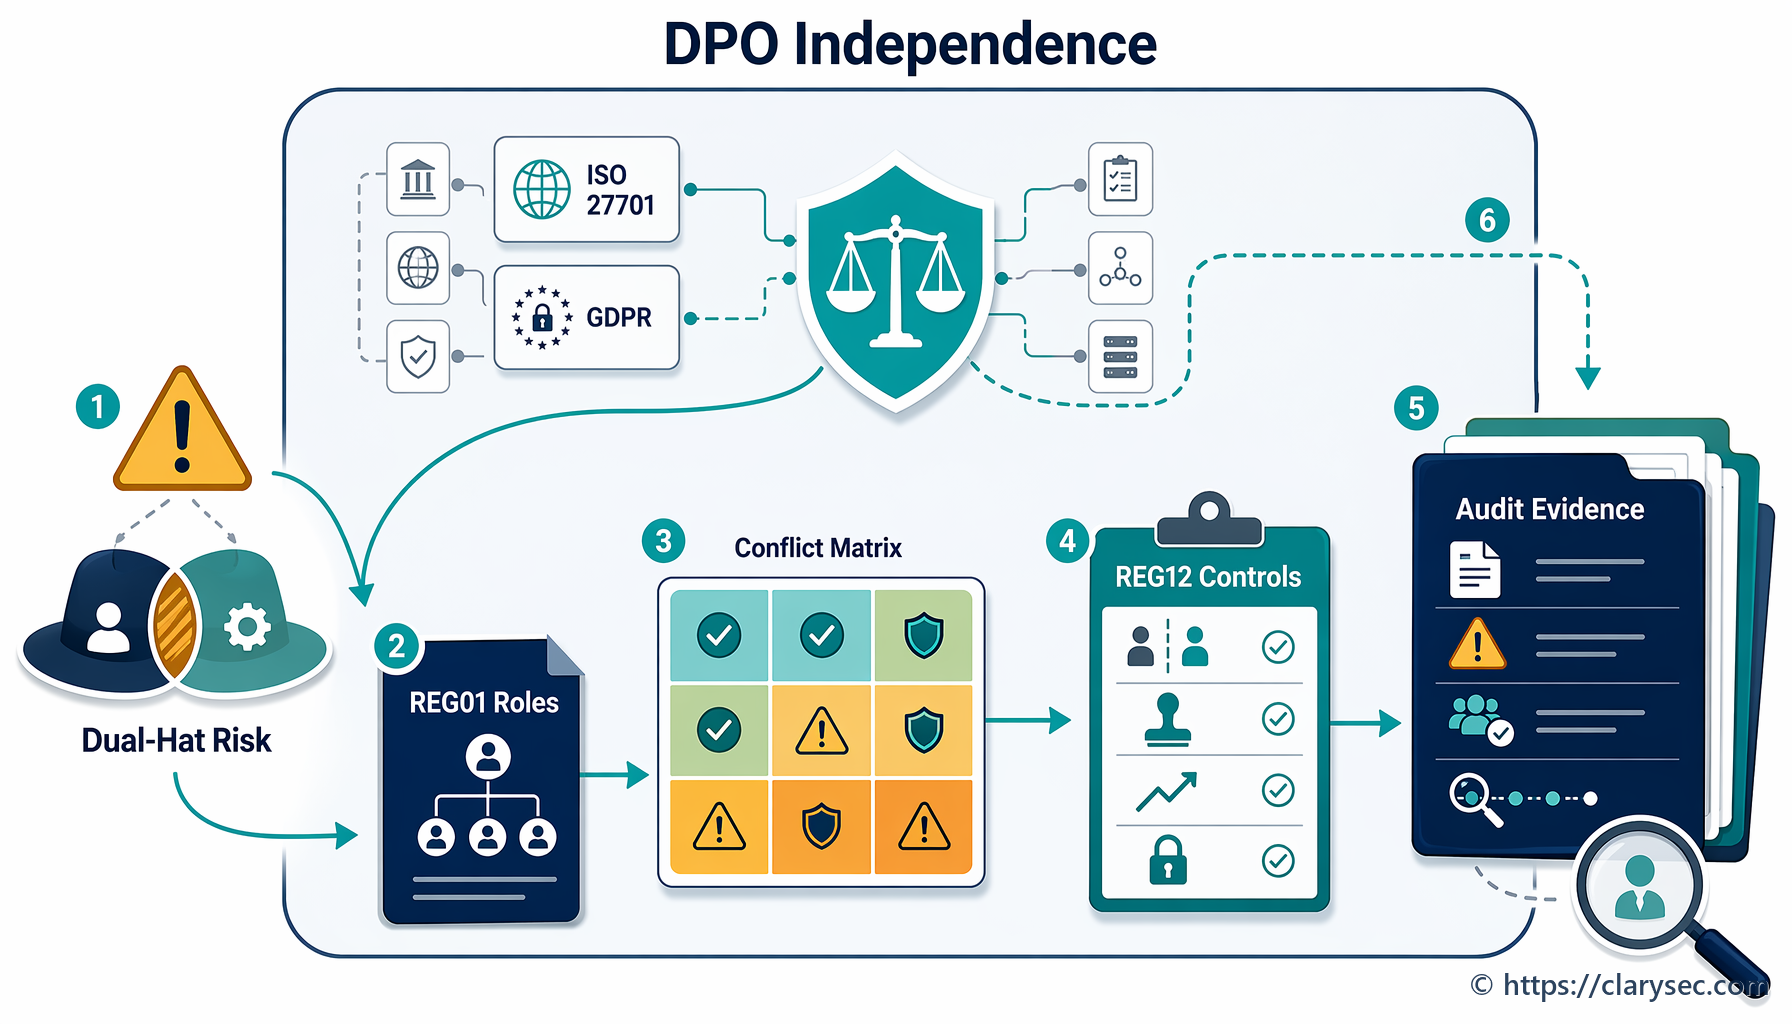
Um guia prático de governação para a independência do DPO, a gestão de conflitos de interesses, a evidência do PIMS ISO/IEC 27701:2025, a responsabilização no RGPD da UE e a preparação para auditorias em múltiplos referenciais.
Um guia prático da Clarysec para CISOs, EPDs, auditores e responsáveis de negócio sobre a governação da anonimização e do risco de reidentificação ao abrigo da ISO 27701:2025, da responsabilização prevista no RGPD da UE, da ISO/IEC 27001:2022 e de expectativas de conformidade transversal.
Um guia unificado para CISO sobre Data Security Posture Management em 2026, que mostra como a descoberta de dados sensíveis, a exposição de acessos e o risco dos dados na nuvem se transformam em evidência reutilizável para ISO/IEC 27001:2022, NIS2, DORA e GDPR da UE.
Guia prático de 2026 para governar a gestão de acessos privilegiados e contas break-glass com ISO/IEC 27001:2022, políticas Clarysec, Zenith Blueprint e Zenith Controls.
A validade mais curta dos certificados TLS públicos transforma a renovação num desafio recorrente de governação, resiliência e evidência de auditoria. Este guia mostra como gerir certificados como ativos de segurança governados ao abrigo da ISO/IEC 27001:2022, NIS2, DORA e Artigo 32 do RGPD da UE.