DORA
Explore articles in the DORA category
128 articles
A regra de notificação em 24 horas da Diretiva NIS2 mudou as regras do jogo. Este guia definitivo mostra a CISOs e auditores como conceber um plano de resposta a incidentes resiliente e conforme, capaz de resistir ao escrutínio regulatório e a ataques reais, utilizando as políticas e os kits de conformidade cruzada da Clarysec.
Guia prático para CISO sobre a implementação e documentação de controlos compensatórios para dados em repouso quando a cifragem não é viável. Apresentamos um cenário real de auditoria, mapeando defesas em camadas para os referenciais ISO/IEC 27001:2022, RGPD da UE, NIS2, DORA e NIST.
O nosso artigo de referência para Diretores de Segurança da Informação sobre auditorias a fornecedores de alto risco no âmbito da NIS2 e DORA. Saiba como implementar uma estratégia de auditoria contínua e baseada no risco, recorrendo a referenciais comprovados, requisitos de política e listas de verificação acionáveis para responder a exigências regulamentares rigorosas.
Transforme o risco associado a dados legados numa vantagem estratégica. Este guia aprofundado aborda tudo, desde a definição de políticas e a sanitização de suportes até à criação de um rasto de auditoria robusto para a eliminação de dados, combinando os roteiros especializados e os kits de políticas da Clarysec.
Um ataque de ransomware ocorre durante uma reunião do Conselho de Administração. As suas cópias de segurança estão a funcionar, mas a sua segurança também está? Saiba como implementar os controlos de resiliência da ISO/IEC 27001:2022 para manter a segurança sob pressão, satisfazer os auditores e cumprir os requisitos exigentes de DORA e NIS2 com o roteiro especializado da Clarysec.
Listas de verificação de conformidade não previnem violações; a governação ativa previne. Analisamos os principais mitos de governação dos CISO com base num incidente real e apresentamos um roteiro para construir verdadeira resiliência empresarial, com medidas acionáveis, exemplos de políticas e mapeamentos de conformidade cruzada para ISO 27001:2022, NIS2, DORA e outros referenciais.
As falhas graves em auditoria não são causadas por firewalls fracas; resultam de tratar a conformidade como uma lista de verificação técnica. Conheça as estratégias de sistema de gestão da Clarysec, os controlos mapeados e as políticas práticas para uma conformidade eficaz com ISO 27001, NIS2 e DORA.
Quando a simulação encontra a realidade: a crise que expôs pontos cegos de segurança
Eram 14:00 de uma terça-feira quando Alex, o Diretor de Segurança da Informação (CISO) de uma FinTech em forte crescimento, foi obrigado a interromper a simulação de ransomware. O Slack estava ao rubro, o conselho de administração observava com alarme crescente e o prazo de conformidade com a DORA aproximava-se de forma ameaçadora. A simulação, que deveria ser rotineira, transformou-se numa demonstração de vulnerabilidades: pontos de entrada não foram detetados, ativos críticos não foram priorizados, o plano de comunicação falhou e o risco de fornecedor era, na melhor das hipóteses, pouco claro.
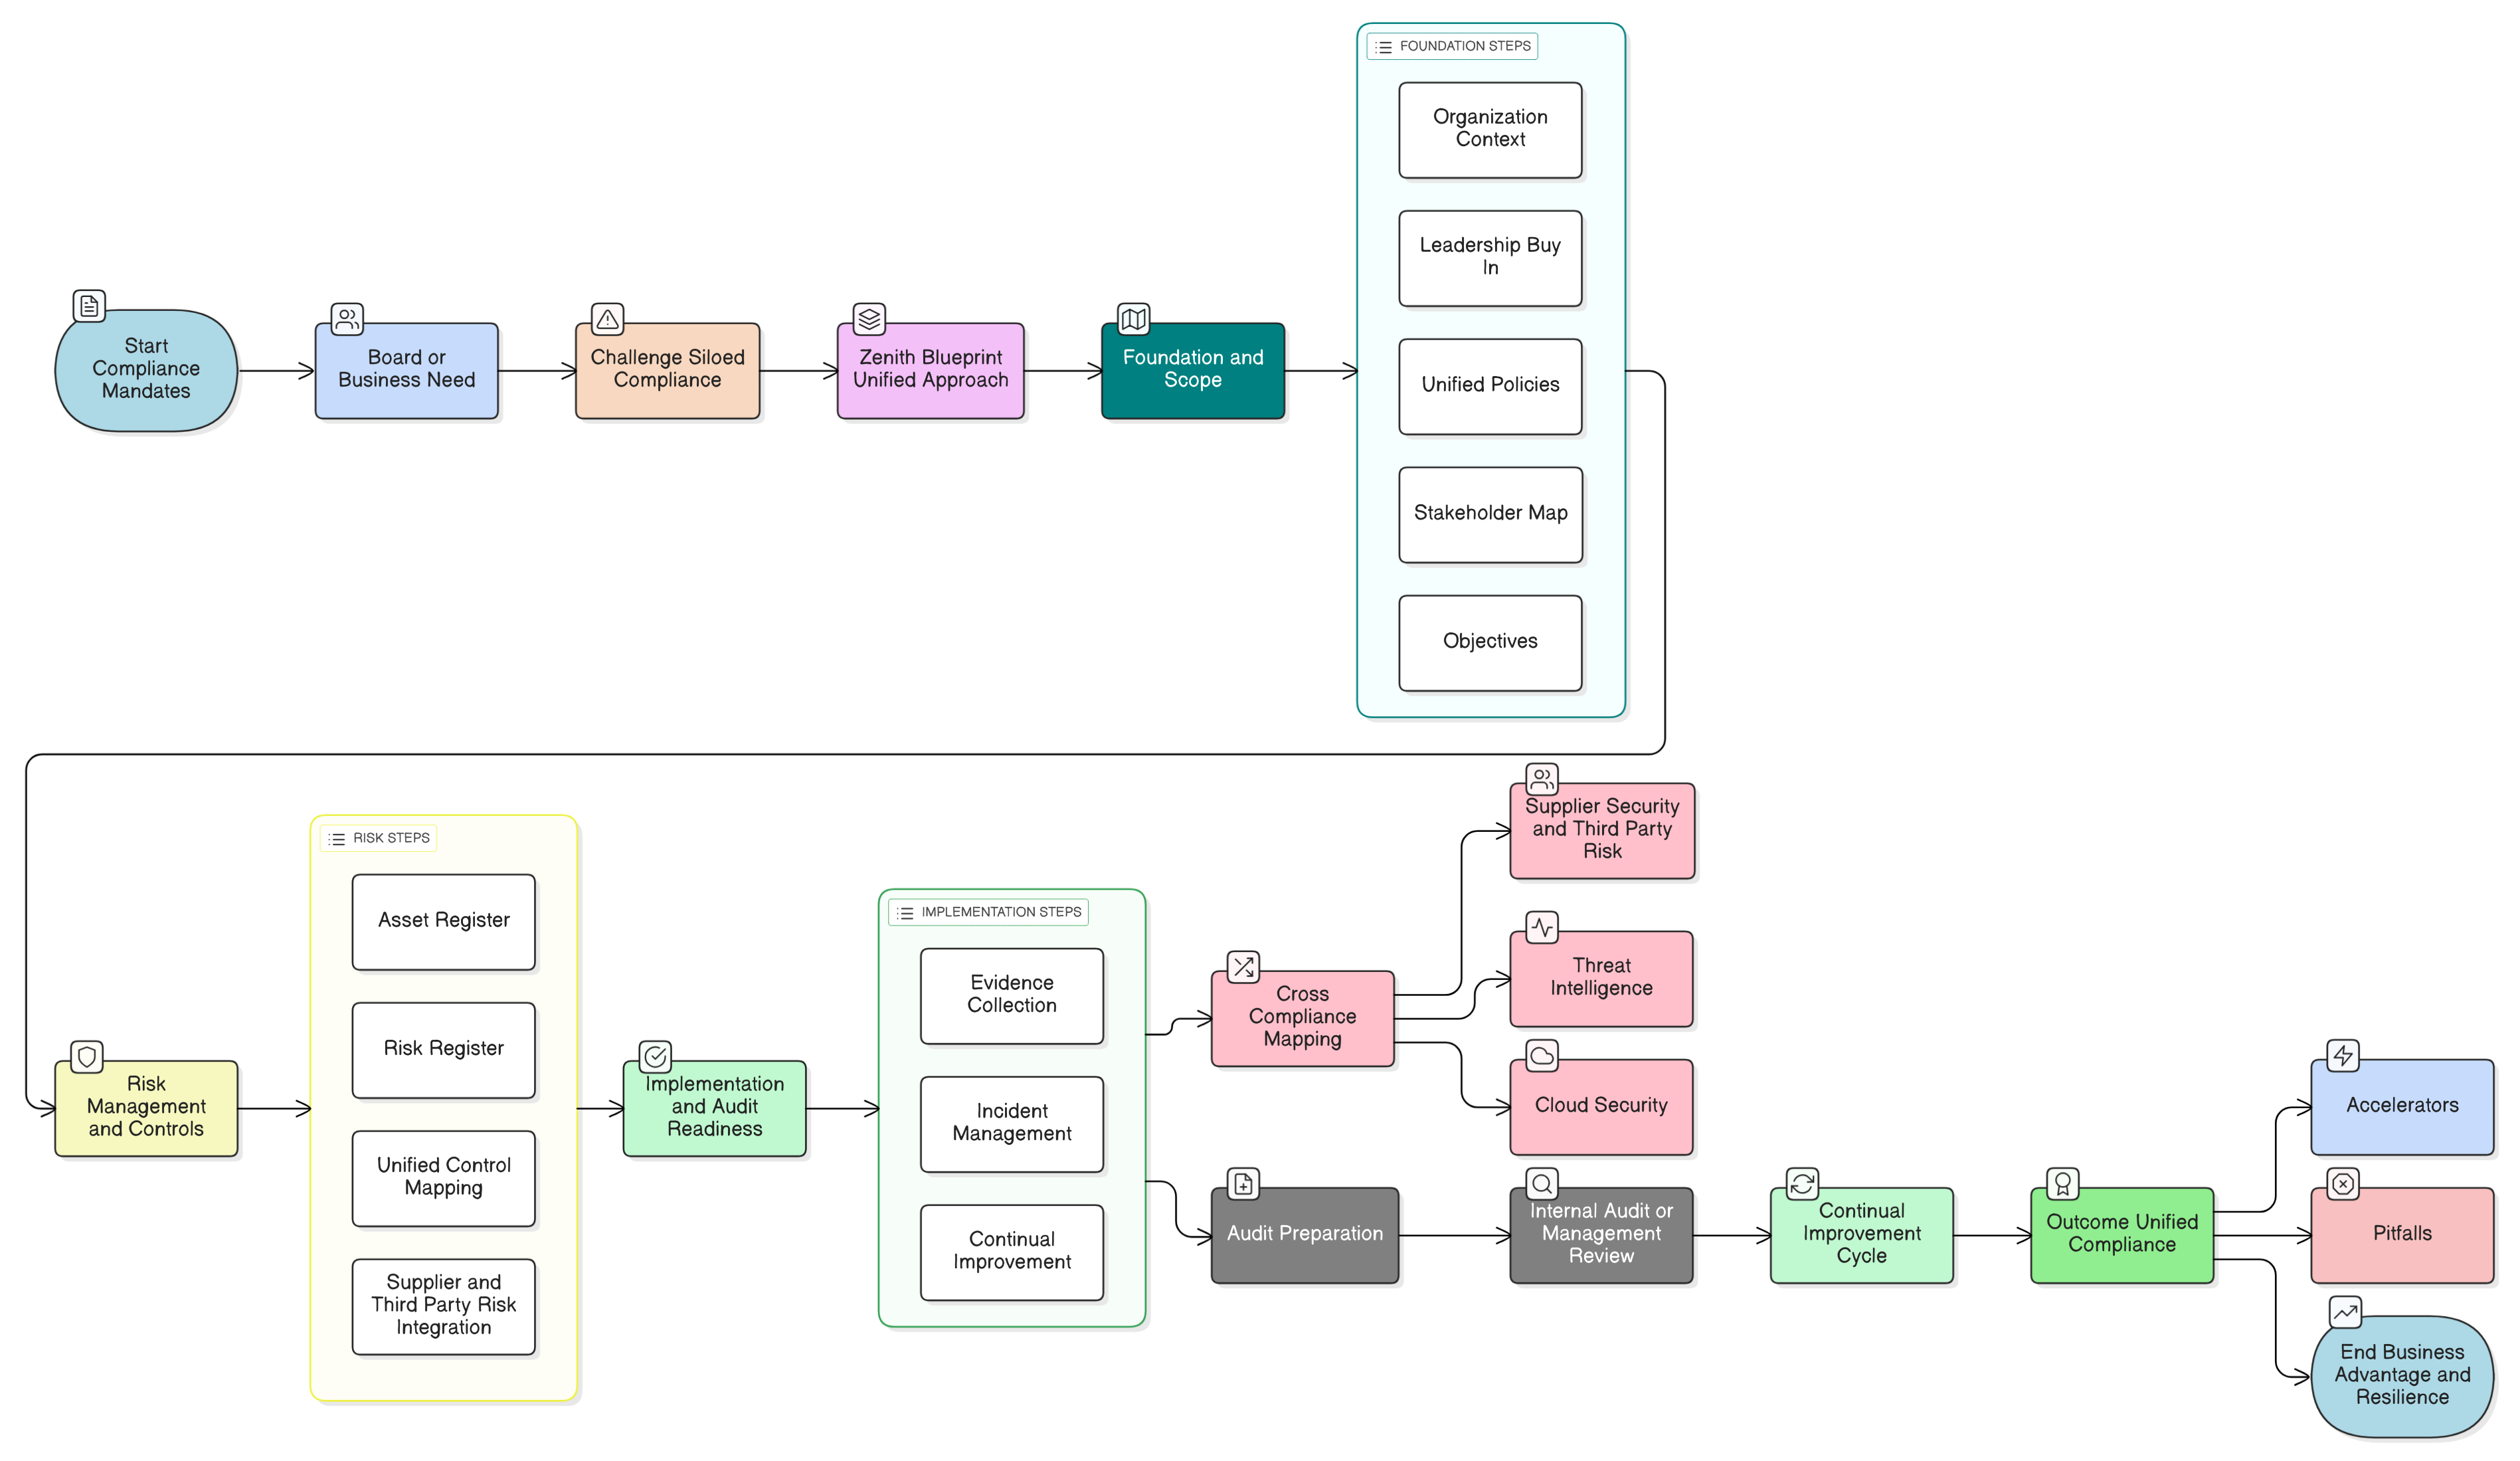
O Zenith Blueprint da Clarysec oferece a via mais rápida e fiável para a conformidade unificada com ISO 27001:2022, NIS2 e DORA. Conheça passos acionáveis, mapeamentos de controlos e cenários reais para responsáveis de segurança da informação e líderes de negócio alcançarem verdadeira preparação para auditoria e prontidão operacional.