ISO 27001
Explore articles in the ISO 27001 category
17 articles
Um guia prático para criar um registo de obrigações de conformidade em cibersegurança para 2026, que mapeia NIS2, DORA, RGPD da UE, ISO/IEC 27001:2022 e contratos de clientes para proprietários, controlos, evidência, auditorias e revisão pela gestão.
Um guia unificado para CISO sobre Data Security Posture Management em 2026, que mostra como a descoberta de dados sensíveis, a exposição de acessos e o risco dos dados na nuvem se transformam em evidência reutilizável para ISO/IEC 27001:2022, NIS2, DORA e GDPR da UE.
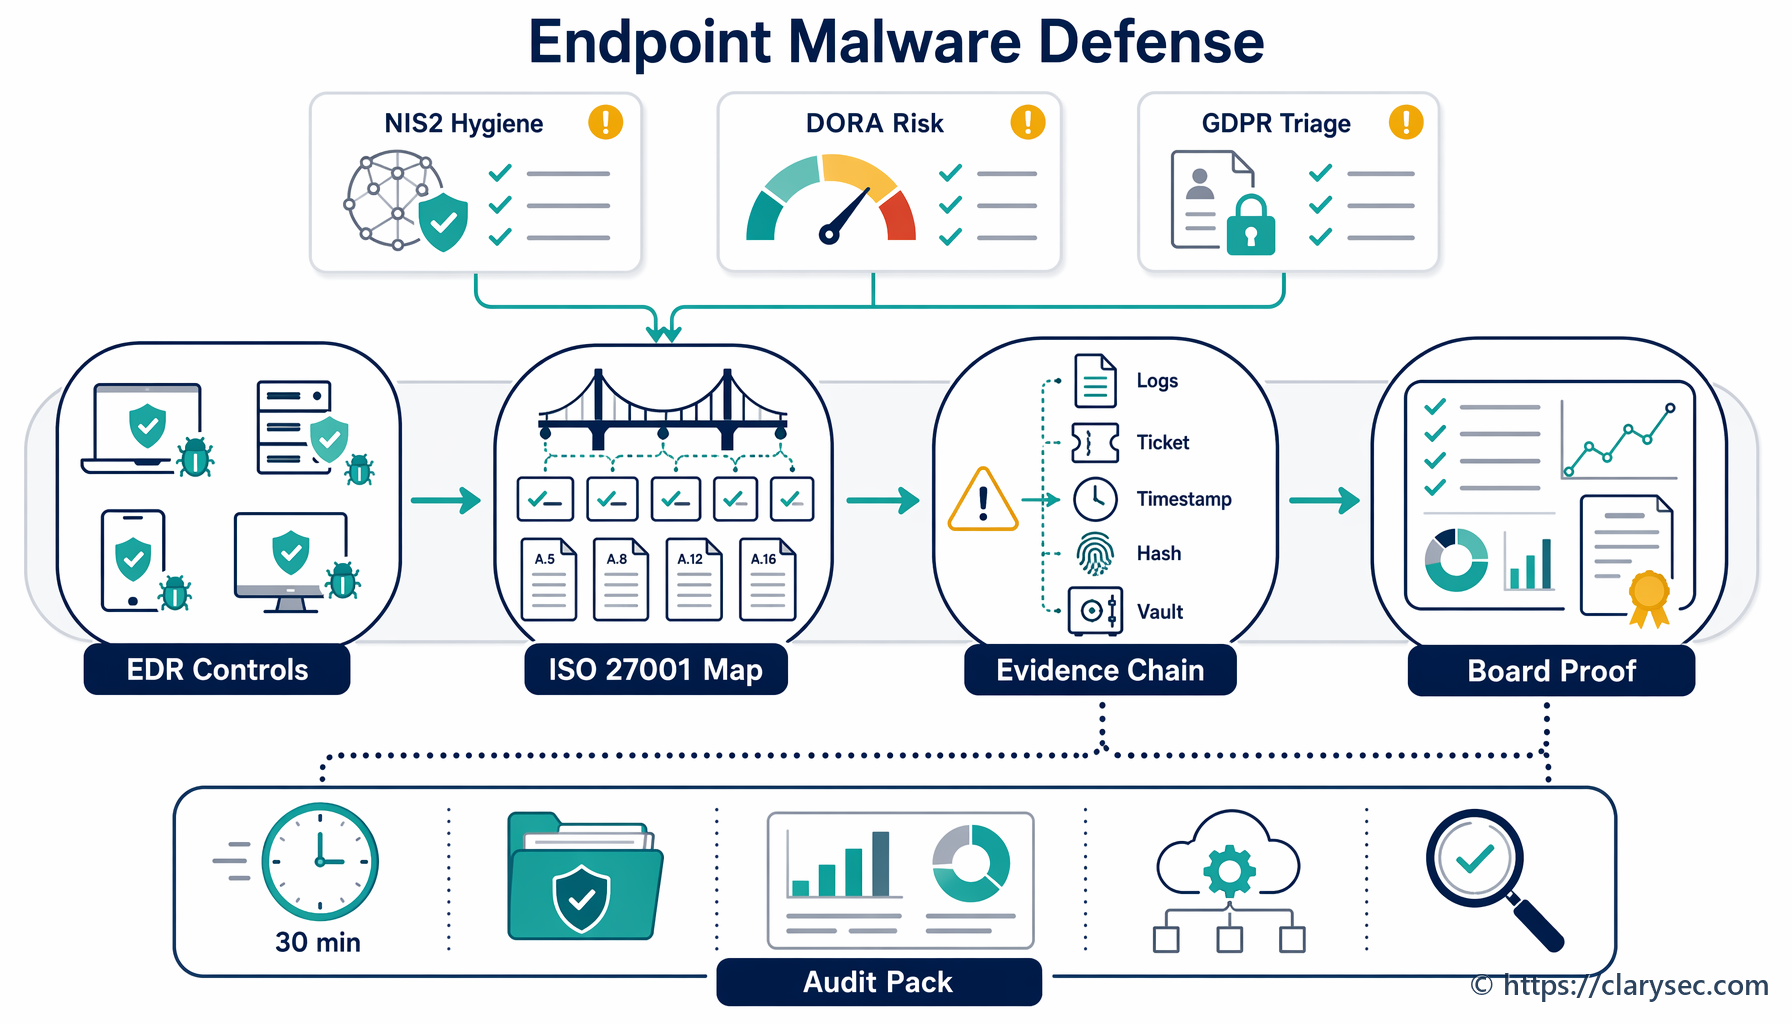
A proteção de endpoints é agora um sistema de evidência de conformidade. Saiba como utilizar ISO/IEC 27001:2022, políticas da Clarysec, Zenith Blueprint e Zenith Controls para demonstrar a defesa contra malware no âmbito da NIS2, do DORA, do GDPR Article 32, do NIST CSF 2.0 e da preparação para auditoria.
Guia prático para transformar a avaliação do risco e o tratamento do risco ISO 27001 em evidência pronta para auditoria para NIS2, DORA, RGPD da UE, garantia de fornecedores e responsabilidade do conselho de administração.
Os testes de cópias de segurança deixaram de ser apenas higiene técnica. Os CISO devem demonstrar recuperabilidade, desempenho face aos RTO/RPO, rastreabilidade dos controlos e melhoria contínua.
VEX e CSAF estão a tornar-se a camada de evidência entre SBOM, avisos de fornecedores, triagem de vulnerabilidades e comprovação regulatória. Este guia mostra como governar decisões sobre o estado de vulnerabilidades no contexto da ISO 27001, NIS2, DORA, GDPR e CRA.
Saiba como usar a auditoria interna e a revisão pela gestão ISO/IEC 27001:2022 como motor unificado de evidência para NIS2, DORA, RGPD da UE, gestão do risco de fornecedores, garantia a clientes e responsabilização do órgão de administração.
Transforme exceções aos controlos criptográficos, de risco de auditoria, em evidência da maturidade do SGSI. Este guia de referência combina narrativa e detalhe técnico, com cláusulas de políticas, mapeamentos de controlos e listas de verificação de evidência acionáveis.
A Prevenção contra Perda de Dados deixou de ser uma configuração isolada de ferramenta. Em 2026, os CISO precisam de um programa de DLP orientado por políticas e sustentado por evidências, que ligue a classificação de dados, a transferência segura, o registo, a resposta a incidentes, a governação de fornecedores e os controlos ISO/IEC 27001:2022 ao GDPR Article 32, à NIS2 e à DORA.