NIST
Explore articles in the NIST category
131 articles
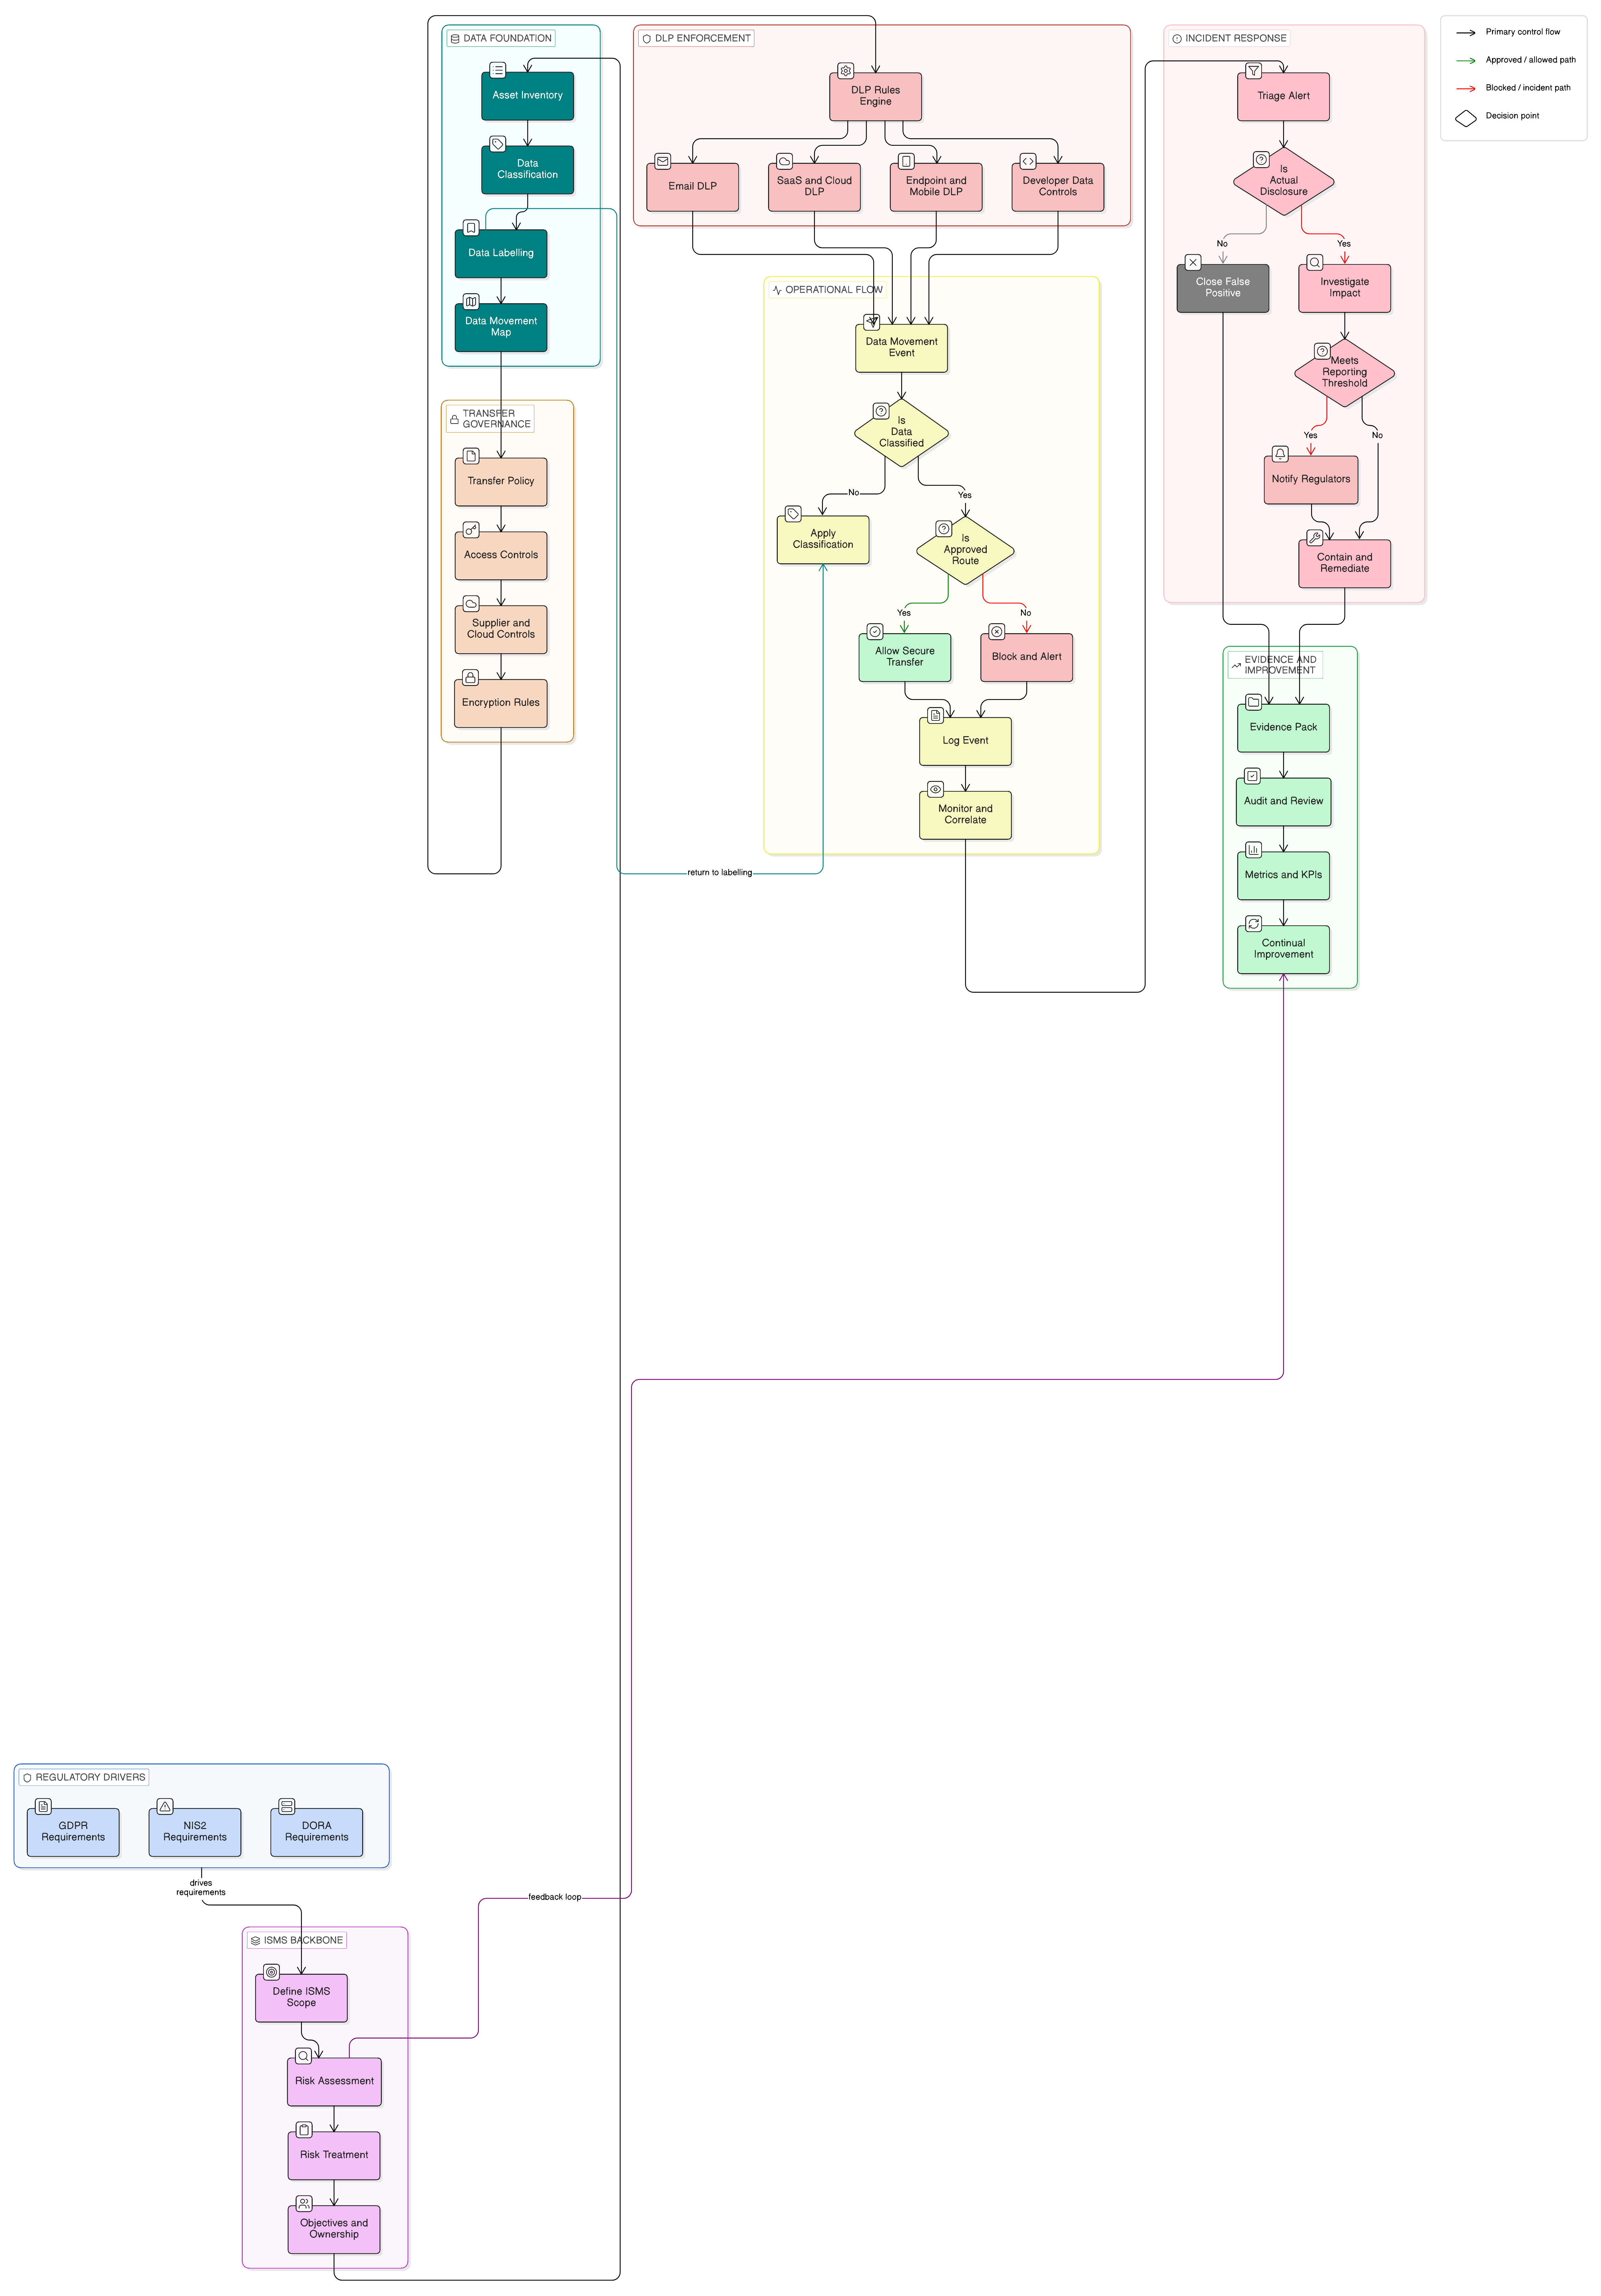
A Prevenção contra Perda de Dados deixou de ser uma configuração isolada de ferramenta. Em 2026, os CISO precisam de um programa de DLP orientado por políticas e sustentado por evidências, que ligue a classificação de dados, a transferência segura, o registo, a resposta a incidentes, a governação de fornecedores e os controlos ISO/IEC 27001:2022 ao GDPR Article 32, à NIS2 e à DORA.
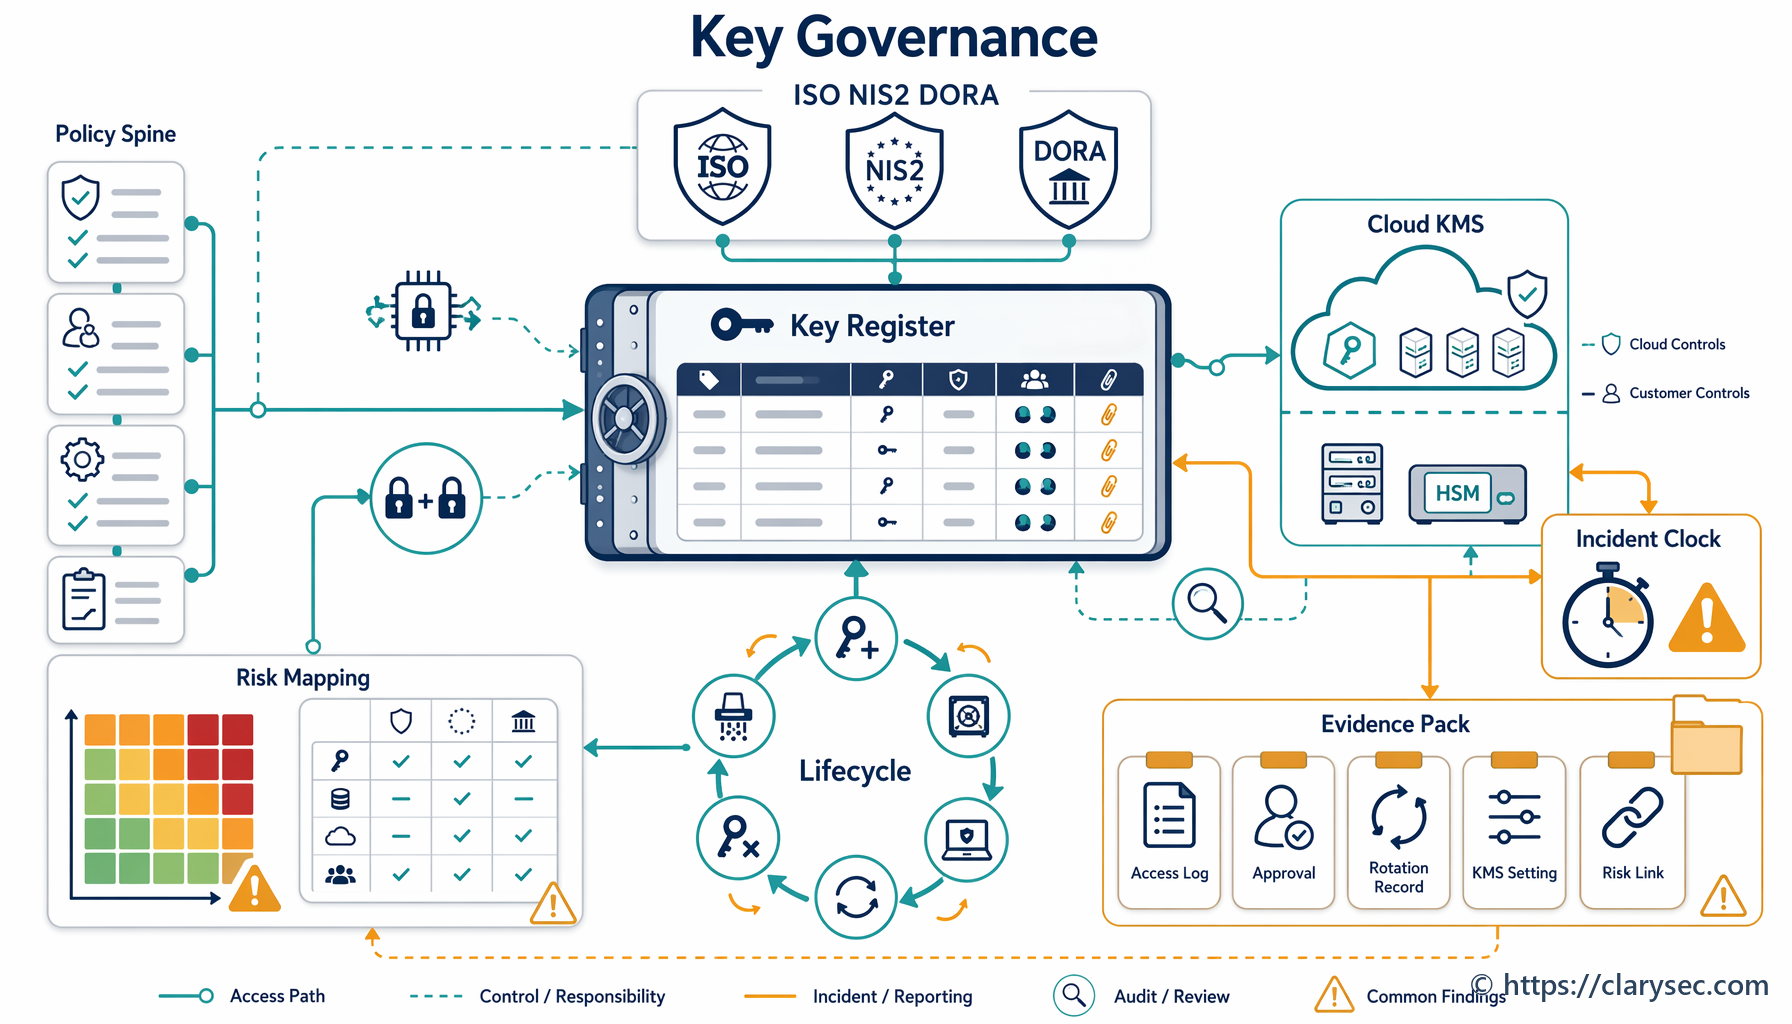
Um guia prático para governar chaves criptográficas, KMS na nuvem, HSM, rotação, recuperação e evidência de auditoria no contexto da ISO/IEC 27001:2022, NIS2, DORA e Article 32 do RGPD da UE.
A certificação EUCS de serviços cloud pode reforçar a garantia de prestadores de serviços cloud em 2026, mas deve ser mapeada para o seu SGSI ISO 27001, processo de gestão do risco de fornecedores, contratos, procedimentos de resposta a incidentes e evidência de responsabilização ao abrigo do RGPD da UE.
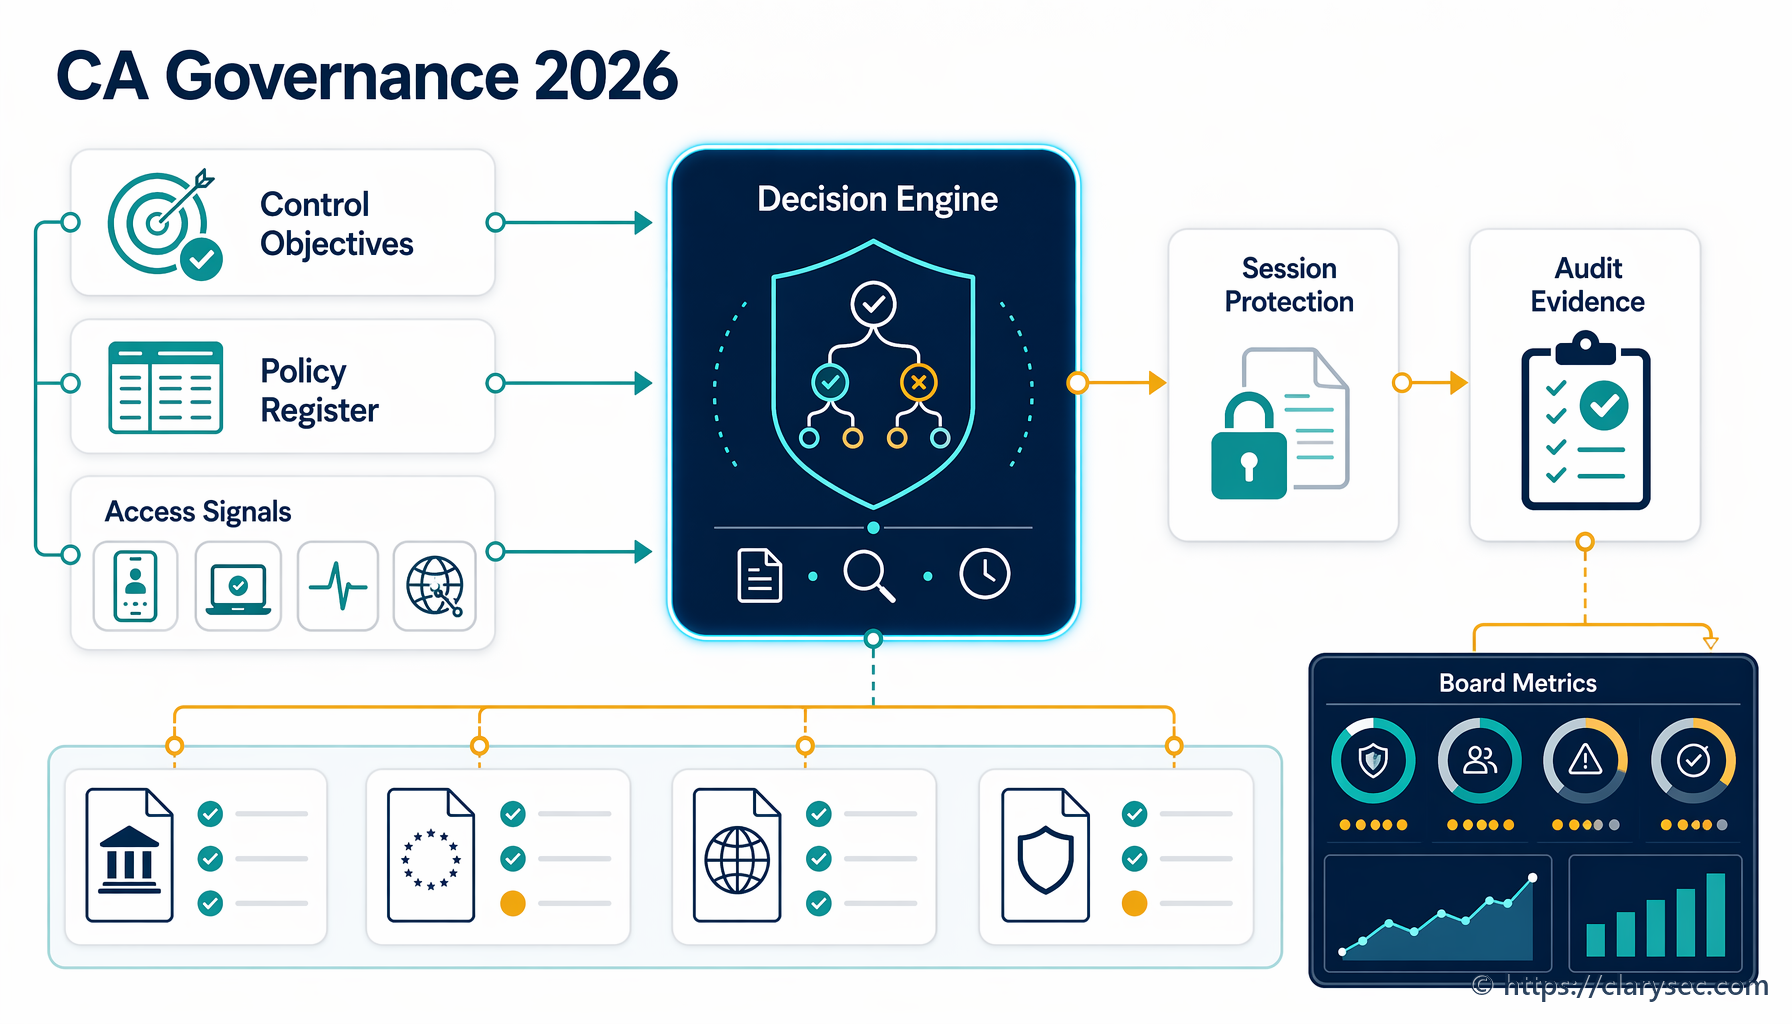
Um guia prático para governar o Microsoft Entra Conditional Access como um sistema de controlos auditável, com mapeamento de evidência para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST e COBIT.
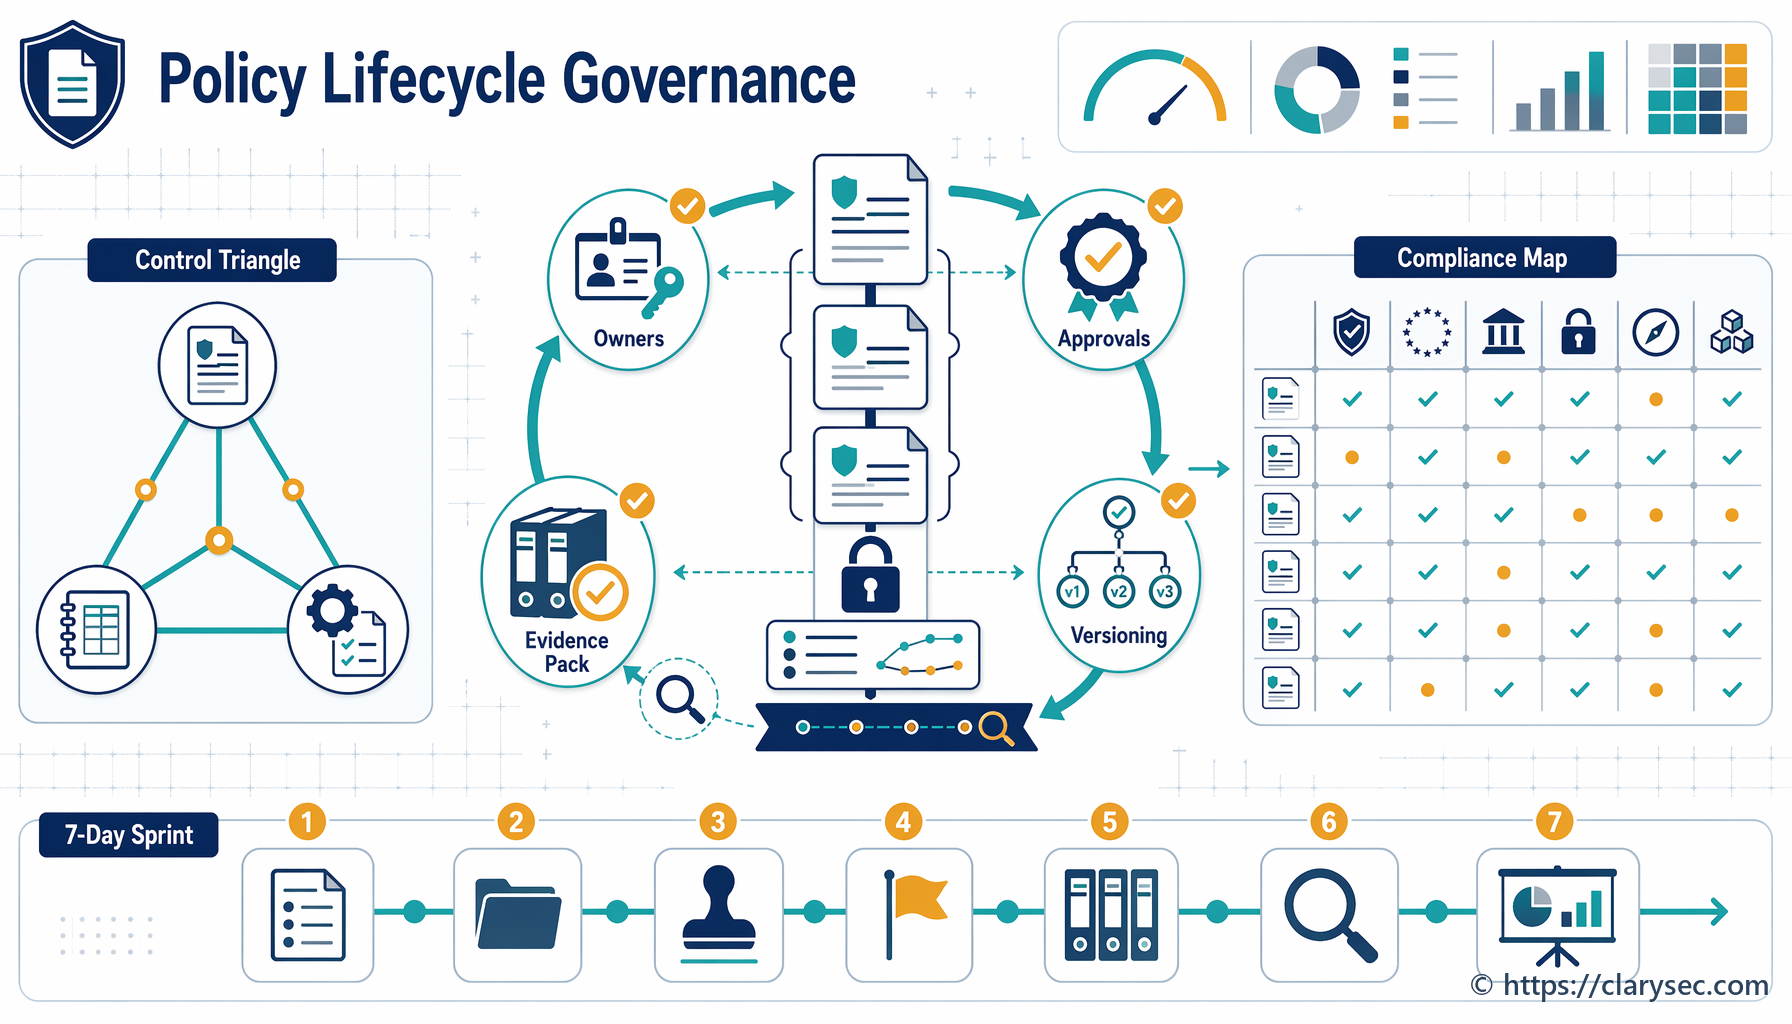
A governação de políticas é agora governação da evidência. Saiba como controlar a informação documentada ISO/IEC 27001:2022 e criar evidência preparada para auditoria para NIS2, DORA e RGPD da UE.
Um guia prático para CISO sobre a definição do âmbito do SGSI ISO 27001 em serviços essenciais NIS2, funções críticas ou importantes DORA, tratamento GDPR, ativos, fornecedores e evidência de auditoria.
Guia prático para CISOs, responsáveis de conformidade e Conselhos de Administração sobre a tradução de riscos cibernéticos qualitativos em exposição financeira, evidência ISO 27001, supervisão NIS2 e decisões de resiliência das TIC ao abrigo do DORA.
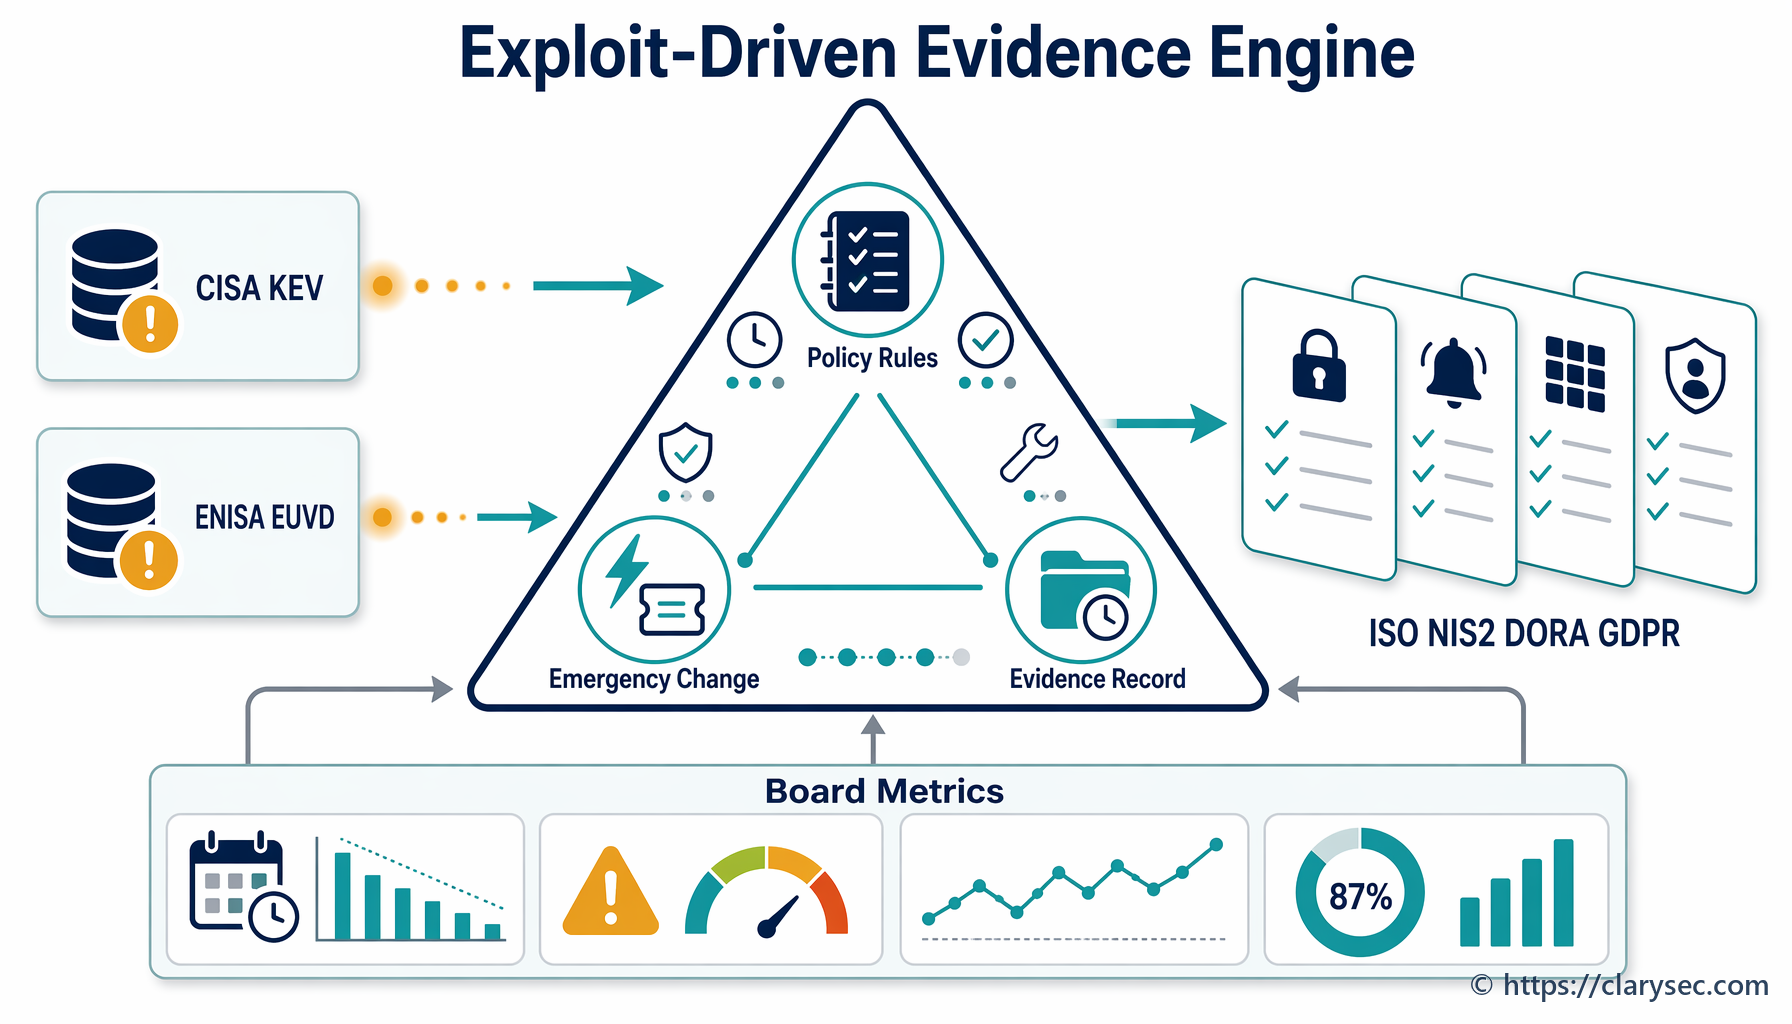
As vulnerabilidades conhecidas e exploradas exigem mais do que uma aplicação de patches mais rápida. Este guia de referência mostra como converter informação da CISA KEV e da ENISA EUVD em evidência de governação adequada à ISO 27001, NIS2, DORA e RGPD da UE.
Guia prático para criar Avaliações de Impacto sobre Transferências prontas para auditoria para serviços na nuvem, SCCs, subcontratantes subsequentes, medidas suplementares, ISO/IEC 27001:2022, NIS2 e evidência DORA.