NIST
Explore articles in the NIST category
131 articles
A NIS2 transforma a cibersegurança numa questão de responsabilização do órgão de gestão. Este guia mostra como Conselhos de Administração, CISO e responsáveis de conformidade podem utilizar a ISO/IEC 27001:2022, as políticas da Clarysec, o Zenith Blueprint e o Zenith Controls para demonstrar supervisão, dever de diligência e governação de cibersegurança transversal a vários referenciais.
Um guia prático para CISO sobre monitorização contínua da conformidade com NIS2 e DORA, utilizando ISO/IEC 27001:2022, responsabilidade pelos controlos, KPIs, KRIs, cadências de evidência, mapeamento de políticas e evidência pronta para auditoria.
Um guia prático para PME sobre a utilização da função Governar do NIST CSF 2.0 como camada de governação para ISO 27001:2022, NIS2, DORA, RGPD da UE, supervisão de fornecedores e evidência preparada para auditoria.
Um guia prático para criar estratégias de saída de TIC ao abrigo do DORA para terceiros, suportadas por contrato, tecnicamente viáveis, testadas e preparadas para auditoria.
Um guia prático para CISO sobre divulgação coordenada de vulnerabilidades ao abrigo da NIS2, do DORA, do RGPD da UE e da ISO/IEC 27001:2022, com redação de políticas, fluxo de admissão, escalonamento de fornecedores, evidência de auditoria e mapeamento de controlos.
Um guia prático para criar medidas técnicas e organizativas do Article 32 do RGPD da UE, preparadas para auditoria, utilizando ISO 27001:2022, ISO 27005, NIS2, DORA e conjuntos de ferramentas da Clarysec.
Um guia prático para CISO sobre como transformar a higiene de cibersegurança e a formação em cibersegurança do Article 21 da NIS2 em evidência ISO/IEC 27001:2022 pronta para auditoria, com cláusulas de política, mapeamento de controlos, alinhamento com DORA e RGPD da UE e um sprint de remediação de 10 dias.
Um guia prático para CISO sobre como construir um modelo único de evidência de controlo de acesso para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST e COBIT.
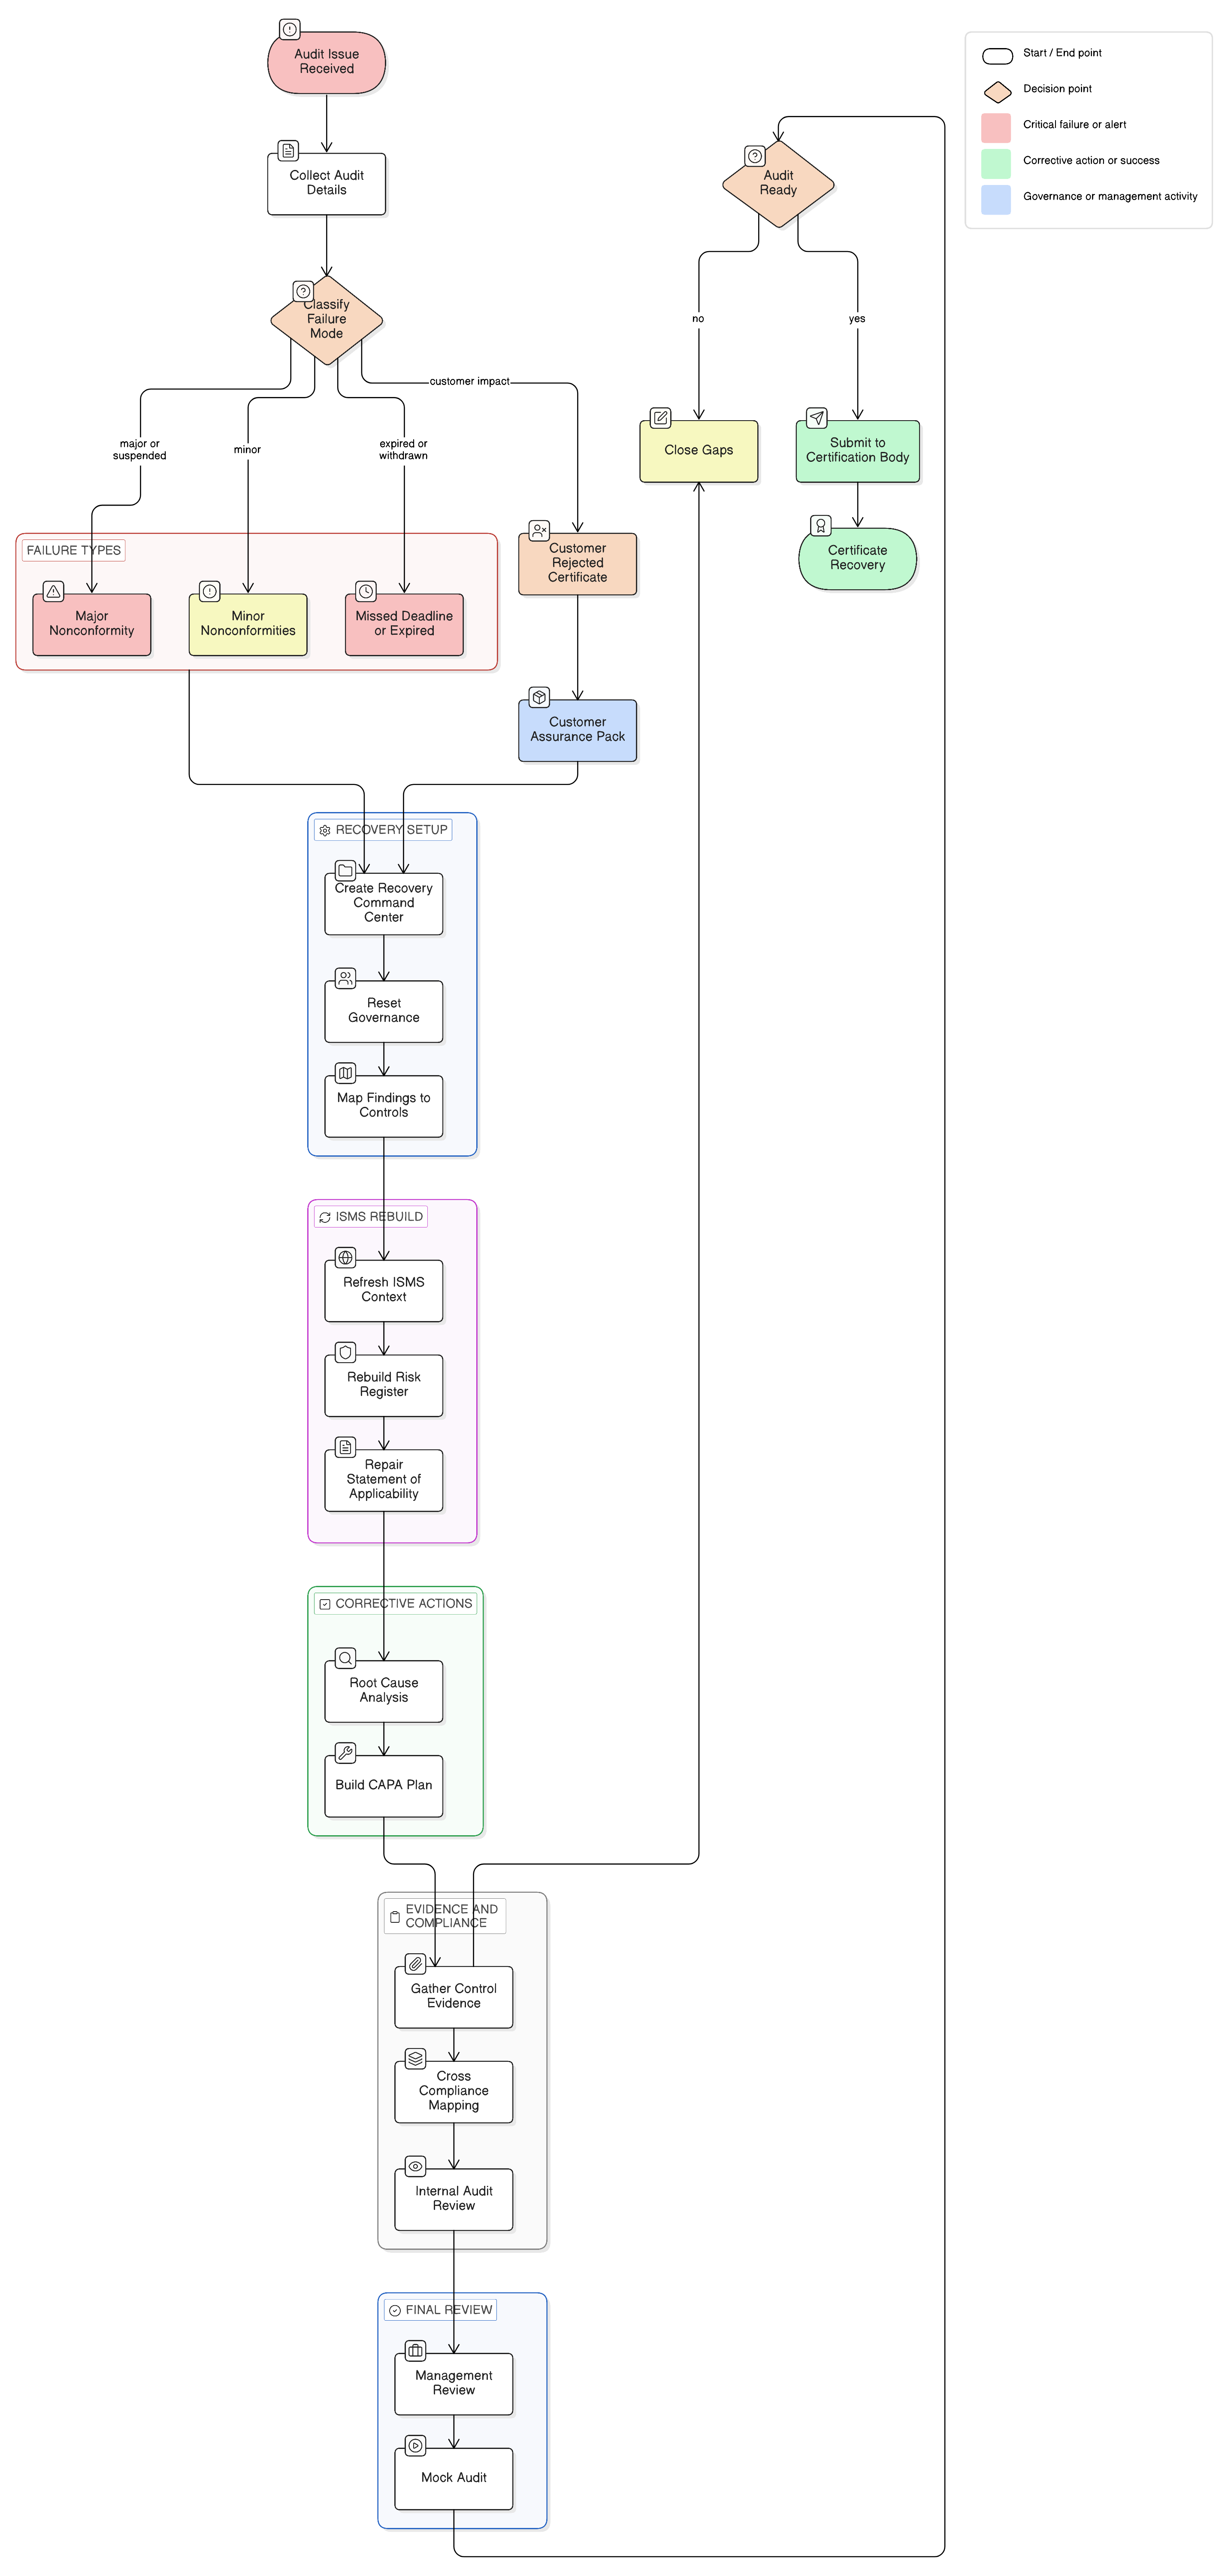
Se a sua transição ISO 27001:2022 não foi concluída ou a auditoria não foi aprovada, o caminho de recuperação passa por triagem disciplinada, correção de evidências, análise de causa raiz, reconstrução da SoA e ações corretivas. Este guia explica como a Clarysec utiliza o Zenith Blueprint, políticas e Zenith Controls para restaurar a confiança em auditoria.