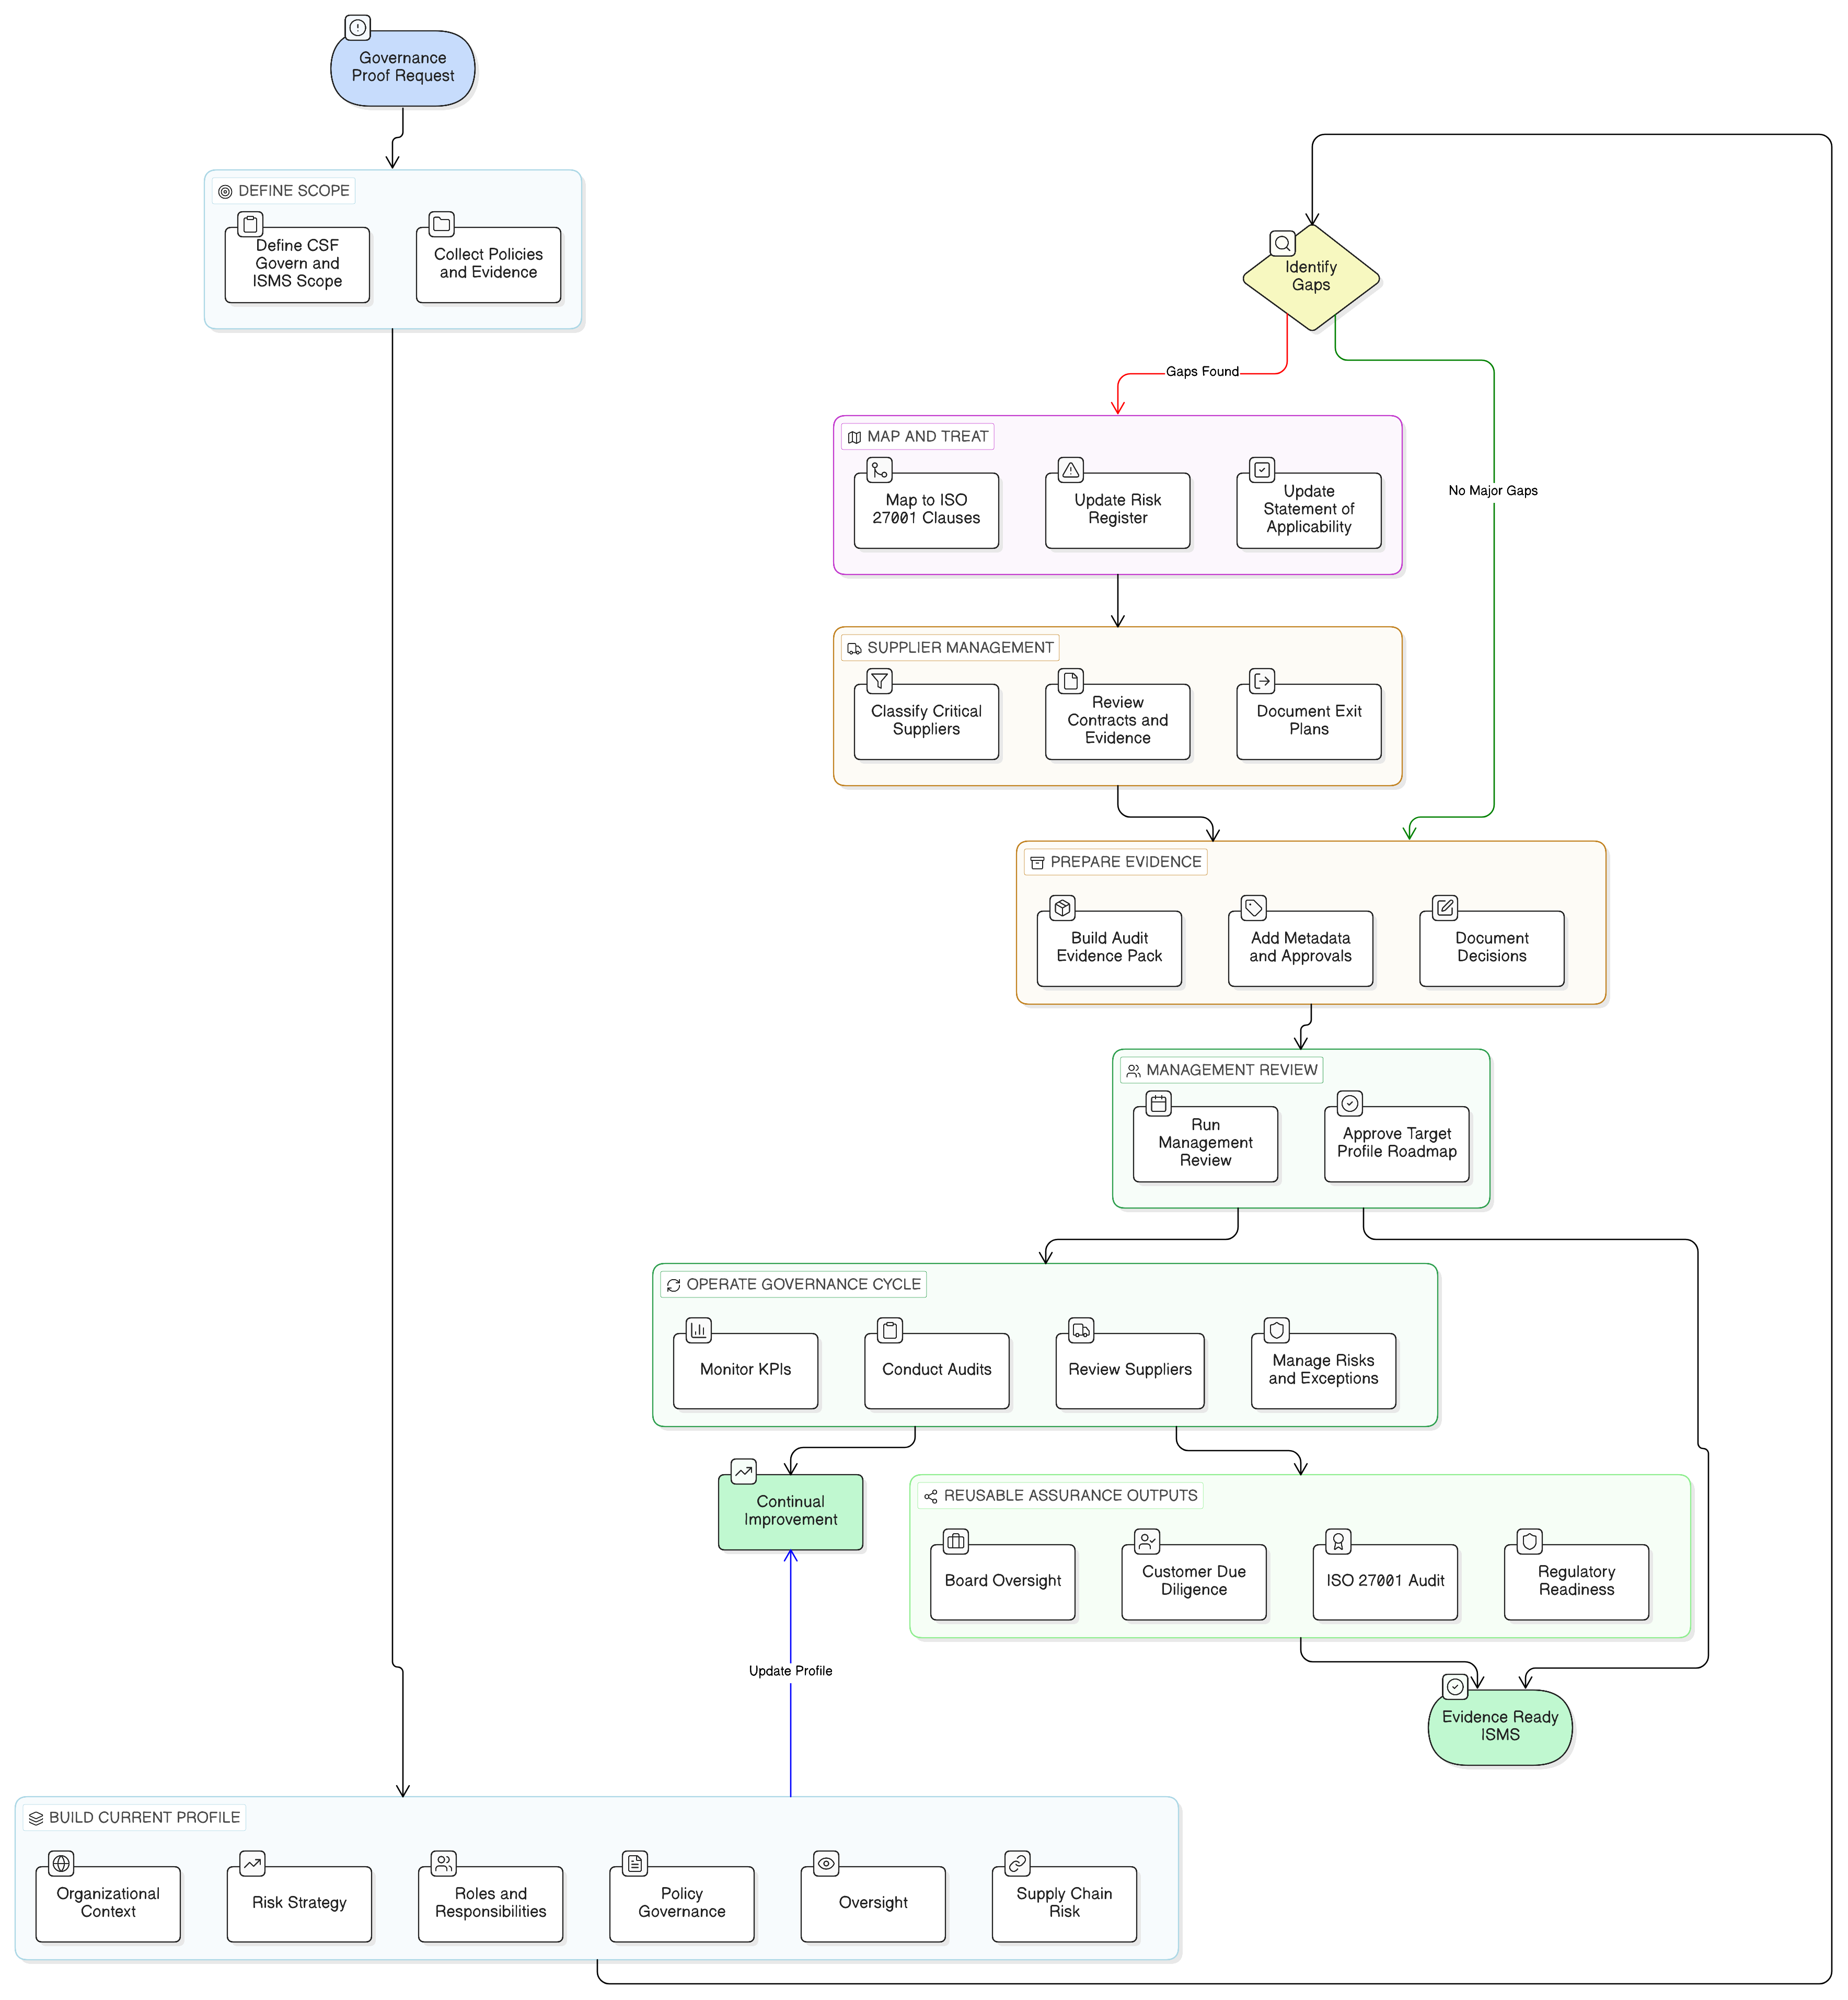
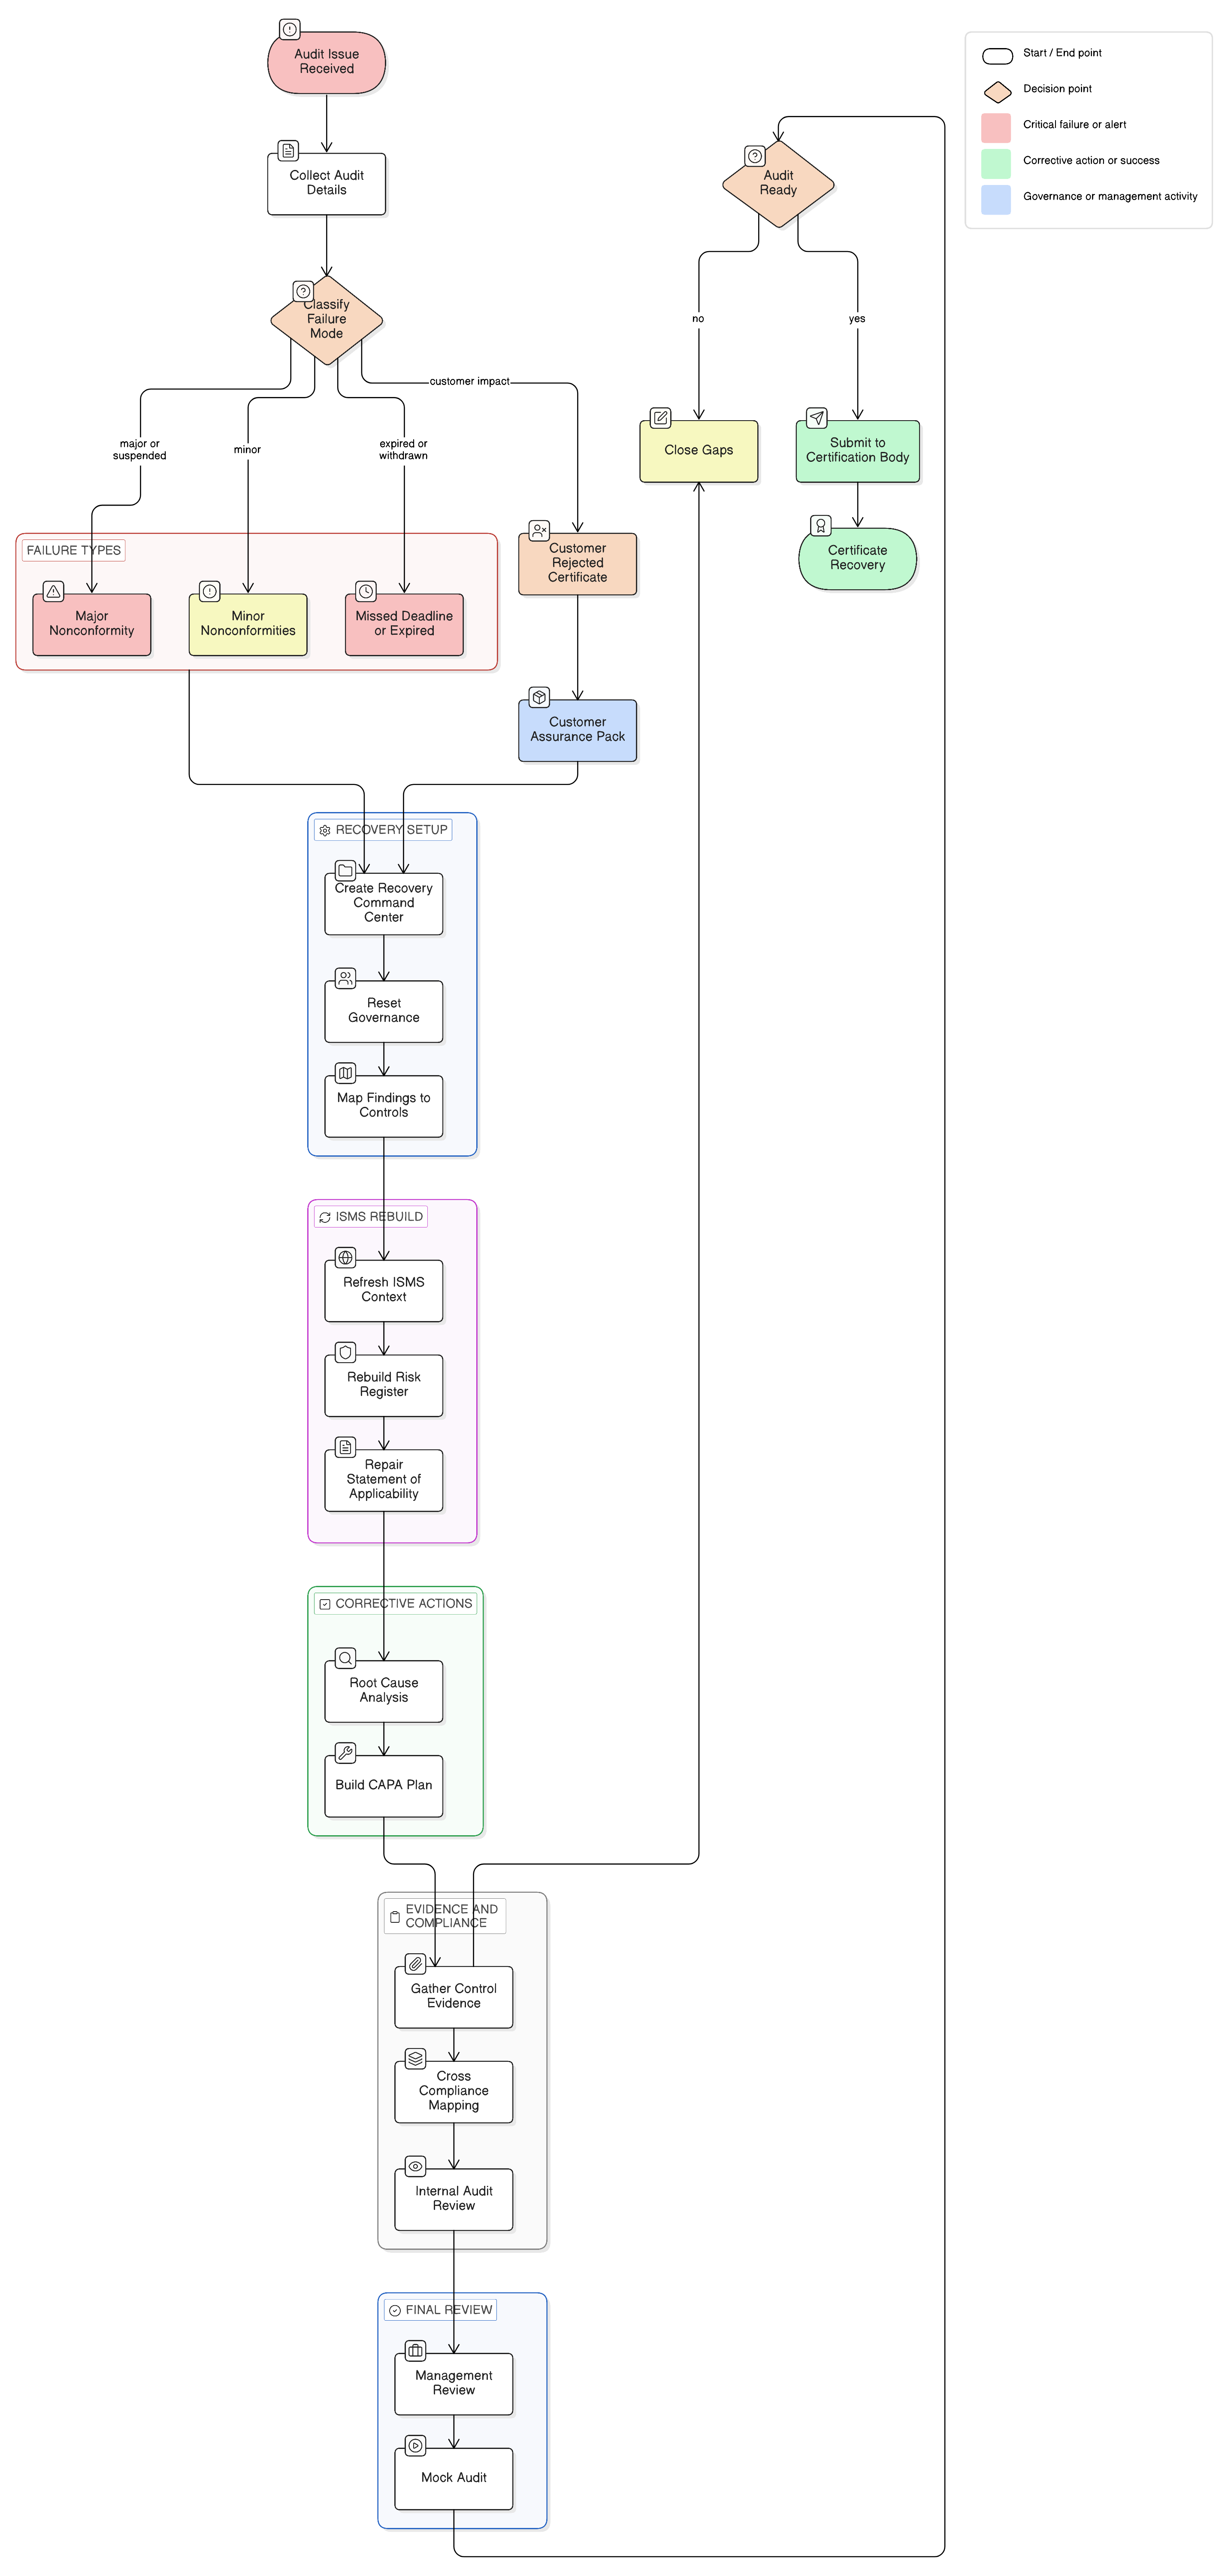
Guia 2026 para o Registo de Obrigações de Conformidade em Cibersegurança

Maria, CISO de uma plataforma fintech em rápido crescimento, tinha vinte minutos antes do fecho do dossier trimestral para o conselho de administração. A mensagem do CEO era curta e desconfortável:
“Maria, preciso de um único slide que demonstre que temos as nossas obrigações legais de cibersegurança para 2026 sob controlo. Não apenas ISO 27001. Refiro-me a tudo: NIS2, DORA, RGPD da UE e os nossos contratos com clientes. Estamos em conformidade? Onde está a evidência? Quem é responsável?”
Às 08:15, chegaram mais três pedidos. O Jurídico queria saber se a empresa era uma entidade importante ao abrigo das regras de transposição da NIS2 de um Estado-Membro. O EPD queria saber se uma exportação suspeita de base de dados deveria ser tratada como uma violação de dados pessoais ao abrigo do RGPD da UE, um incidente grave relacionado com as TIC ao abrigo do DORA, ambos ou nenhum. Compras queria aprovação para um fornecedor de análise de fraude que iria tratar dados pessoais da UE, suportar um serviço crítico e utilizar um subcontratante ulterior de serviços cloud fora da UE.
Nenhuma destas perguntas é invulgar em 2026. O risco surge quando a organização não consegue responder a partir de uma única fonte de verdade mantida.
A maioria das empresas tem políticas. Muitas têm registos de riscos, ficheiros de fornecedores, registos de privacidade, procedimentos de resposta a incidentes e uma Declaração de Aplicabilidade. A lacuna torna-se visível quando um membro do conselho de administração, auditor, regulador ou cliente relevante faz uma pergunta simples:
“Mostrem-me cada obrigação legal, regulamentar e contratual de cibersegurança aplicável, quem é o proprietário, com que frequência é revista, que controlo a implementa, que evidência a comprova e como as exceções chegam à gestão.”
Isto é o registo de obrigações de conformidade em cibersegurança.
Para CISO, gestores de conformidade, auditores e responsáveis de negócio, este registo deixou de ser uma folha de cálculo administrativa. É o mecanismo operacional que liga obrigações nacionais NIS2, expectativas de supervisão DORA, responsabilização do RGPD da UE, requisitos ISO/IEC 27001:2022, contratos de clientes e políticas internas num sistema de governação funcional.
A Clarysec trata o registo como um artefacto vivo do SGSI, não como um anexo jurídico. Na Política de Cumprimento Legal e Regulamentar, a função de conformidade:
“Mantém o Registo de Obrigações de Conformidade, listando todas as leis, normas, certificações e cláusulas contratuais aplicáveis.”
De Política de Cumprimento Legal e Regulamentar, funções e responsabilidades, cláusula 4.2.1.
A palavra importante é “mantém”. Um registo criado para certificação e ignorado até à auditoria seguinte não é um mecanismo de conformidade. É evidência de otimismo histórico.
O que um registo de obrigações de conformidade em cibersegurança deve fazer em 2026
Um registo de obrigações útil executa cinco funções.
Primeiro, identifica obrigações. Estas incluem leis, regulamentos, normas, certificações e cláusulas contratuais. Em 2026, as fontes comuns incluem a NIS2 para entidades essenciais e importantes, o DORA para entidades financeiras abrangidas e prestadores terceiros de serviços de TIC, o RGPD da UE para responsáveis pelo tratamento e subcontratantes que tratam dados pessoais da UE, requisitos ISO/IEC 27001:2022 para o SGSI, compromissos de segurança na cloud, cláusulas de notificação de violações em contratos de clientes, regras de outsourcing e requisitos de segurança de fornecedores.
Segundo, classifica a aplicabilidade. A NIS2 pode aplicar-se porque a organização está num setor do Anexo I ou do Anexo II, fornece infraestrutura digital, atua como prestador de serviços geridos, presta serviços de computação em cloud ou se enquadra numa categoria independente da dimensão, como DNS, TLD ou serviços de confiança. O DORA pode aplicar-se porque a organização é uma entidade financeira ou um prestador terceiro de serviços de TIC que suporta entidades financeiras. O RGPD da UE pode aplicar-se porque a organização trata dados pessoais da UE, oferece serviços a titulares dos dados na UE ou monitoriza comportamentos na UE.
Terceiro, mapeia as obrigações para controlos internos, políticas, processos e sistemas. É aqui que o registo se torna operacional. As medidas de gestão de riscos do NIS2 Article 21 mapeiam para avaliação de riscos, tratamento de incidentes, continuidade de negócio, segurança da cadeia de fornecimento, desenvolvimento seguro, revisões da eficácia dos controlos, formação, criptografia, controlo de acesso, gestão de ativos e MFA quando aplicável. O DORA mapeia para responsabilização do órgão de gestão, gestão do risco das TIC, classificação de incidentes, testes de resiliência, registos de terceiros e estratégias de saída. O RGPD da UE mapeia para registos das atividades de tratamento, fundamento de licitude, minimização de dados, retenção, segurança do tratamento, avaliação de violação de dados pessoais e evidência de responsabilização.
Quarto, atribui proprietários e periodicidade de revisão. Sem propriedade, a conformidade torna-se um tema de reunião. Com propriedade, torna-se um processo gerido.
Quinto, define evidência. O registo deve responder que artefacto comprova que esta obrigação é cumprida hoje. A evidência pode incluir atas do conselho de administração, registos de avaliação de riscos, tickets de incidentes, diligência prévia de fornecedores, cláusulas contratuais, configurações de cifragem, relatórios de vulnerabilidades, revisões de acessos, registos de testes de cópia de segurança, avisos de privacidade, AIPD, avaliações de violação de dados pessoais e constatações de auditoria interna.
A política da Clarysec torna esta rastreabilidade explícita:
“Todas as obrigações legais e regulamentares devem ser mapeadas para políticas, controlos e proprietários específicos no Sistema de Gestão de Segurança da Informação (SGSI).”
De Política de Cumprimento Legal e Regulamentar, requisitos de implementação da política, cláusula 6.2.1.
Também define a evidência como parte do mesmo mecanismo:
“Artefactos ou registos necessários para demonstrar conformidade (por exemplo, registos de auditoria, definições de cifragem, documentação de consentimento)”
De Política de Cumprimento Legal e Regulamentar, requisitos de implementação da política, cláusula 6.2.2.3.
Esta é a diferença entre sensibilização para a conformidade e garantia de conformidade.
Porque a ISO/IEC 27001:2022 é a espinha dorsal
A ISO/IEC 27001:2022 é frequentemente tratada como um objetivo de certificação, mas o seu valor para a gestão de obrigações é mais forte. Dá ao registo uma base no sistema de gestão.
As cláusulas 4.1 a 4.4 exigem que a organização compreenda questões internas e externas, identifique partes interessadas e determine requisitos legais, regulamentares e contratuais relevantes para o SGSI. As cláusulas 5.1 a 5.3 exigem compromisso da liderança, alinhamento da política, recursos e responsabilidades atribuídas. As cláusulas 6.1 a 6.2 exigem avaliação de riscos, tratamento de riscos, a Declaração de Aplicabilidade e objetivos mensuráveis informados pelos requisitos aplicáveis. As cláusulas 8, 9 e 10 criam o ciclo operacional: implementar controlos, reavaliar riscos, monitorizar desempenho, realizar auditorias internas, rever ao nível da gestão e corrigir não conformidades.
No Zenith Blueprint: roteiro de 30 passos para auditores, a Clarysec coloca este trabalho no início da fase de Fundamentos e liderança do SGSI, passo 2: necessidades das partes interessadas e âmbito do SGSI. O Blueprint recomenda que as equipas identifiquem requisitos das partes interessadas através da revisão de requisitos legais e regulamentares, extração de cláusulas contratuais de segurança, entrevistas a partes interessadas e consideração de normas do setor esperadas por parceiros.
“A cláusula 4.2 não exige um documento específico, mas na prática é útil criar uma tabela de análise de partes interessadas. Pode ser uma tabela simples com colunas: Parte interessada, Necessidades/Expectativas, Como as endereçamos.”
De Zenith Blueprint, fase de Fundamentos e liderança do SGSI, passo 2.
Essa análise das partes interessadas torna-se a entrada a montante do registo de obrigações. O registo torna-se então a ponte para o tratamento de riscos.
Na fase de Gestão de Riscos, passo 13, o Zenith Blueprint orienta as equipas a mapear controlos para riscos, cláusulas e regulamentos externos:
“Faça referências cruzadas com regulamentos: se determinados controlos forem implementados especificamente para cumprir o RGPD da UE, NIS2 ou DORA, pode assinalá-lo no Registo de Riscos (como parte da justificação do impacto do risco) ou nas notas da SoA.”
De Zenith Blueprint, fase de Gestão de Riscos, passo 13: planeamento do tratamento de riscos e Declaração de Aplicabilidade.
Esta é a rastreabilidade que os auditores procuram. Se o RGPD da UE impulsiona controlos de cifragem, retenção e avaliação de violação de dados pessoais, indique-o. Se a NIS2 impulsiona o escalonamento da comunicação de incidentes e medidas de segurança de fornecedores, indique-o. Se o DORA impulsiona registos de risco de terceiros de TIC e testes de saída, indique-o.
As três referências de controlo ISO/IEC 27002:2022
O controlo central da ISO/IEC 27002:2022 para gestão de obrigações é o 5.31, requisitos legais, estatutários, regulamentares e contratuais. O Zenith Controls: guia de conformidade cruzada da Clarysec classifica o 5.31 como um controlo preventivo associado a Confidencialidade, Integridade e Disponibilidade, alinhado com o conceito de cibersegurança Identificar e operacionalizado na capacidade Jurídico e Conformidade nos domínios de governação, ecossistema e proteção.
A narrativa do Zenith Controls é direta:
“A segurança não existe no vazio. Opera numa rede de obrigações, algumas definidas por lei, outras por contrato e outras ainda por regulamentação específica do setor.”
De Zenith Controls, tratamento do controlo ISO/IEC 27002:2022 5.31.
O controlo 5.31 não funciona isoladamente. Dois controlos de suporte são essenciais.
O controlo 5.2, funções e responsabilidades de segurança da informação, assegura que as obrigações não são atribuídas de forma abstrata “ao negócio” ou “à TI”. O mapeamento do Zenith Controls liga o 5.2 à propriedade das políticas, monitorização da conformidade, gestão de incidentes, sensibilização, revisão independente, tratamento de evidência e governação de acessos privilegiados.
O controlo 5.36, conformidade com políticas, regras e normas de segurança da informação, fecha o ciclo. Assegura que os requisitos documentados são seguidos, monitorizados, reportados e corrigidos. O mapeamento do Zenith Controls liga o 5.36 a políticas de segurança da informação, processo disciplinar, revisão independente, funções e responsabilidades, avaliação de eventos, registo, monitorização e registos protegidos.
Em conjunto, estes controlos respondem às perguntas centrais do auditor.
| Pergunta do auditor | Referência ISO/IEC 27002:2022 | Aspeto de boa evidência |
|---|---|---|
| Que obrigações se aplicam? | 5.31, requisitos legais, estatutários, regulamentares e contratuais | Registo de obrigações, notas de revisão jurídica, extração de cláusulas contratuais, avaliação de aplicabilidade regulamentar |
| Quem é proprietário de cada obrigação e controlo? | 5.2, funções e responsabilidades de segurança da informação | Matriz RACI, descrições de função, registos de nomeação, carta de governação, lista de proprietários dos controlos |
| Como sabe que os controlos são cumpridos? | 5.36, conformidade com políticas, regras e normas de segurança da informação | Painéis de conformidade, relatórios de auditoria interna, logs de exceções, registos de ações corretivas, atas de revisão pela gestão |
Para organizações mais pequenas, a mesma estrutura pode ser mais leve. A Política de Cumprimento Legal e Regulamentar - PME da Clarysec estabelece:
“O GM deve manter um Registo de Conformidade simples e estruturado que liste:”
De Política de Cumprimento Legal e Regulamentar - PME, requisitos de governação, cláusula 5.1.1.
Também exige revisão de rotina:
“O Registo de Conformidade deve ser revisto trimestralmente e atualizado quando:”
De Política de Cumprimento Legal e Regulamentar - PME, requisitos de governação, cláusula 5.1.2.
Para PME, o registo pode começar simples. Continua a precisar de propriedade, periodicidade e evidência.
Construa o registo em torno das obrigações, não dos referenciais
O erro mais comum é criar um rastreador para a NIS2, outro para o DORA, outro para o RGPD da UE, outro para a ISO/IEC 27001:2022 e outro para contratos de clientes. Isso gera pedidos de evidência duplicados, proprietários em conflito e equipas esgotadas.
Uma abordagem melhor é o mapeamento obrigação-controlo. Uma capacidade de segurança pode satisfazer vários requisitos legais se o registo preservar as diferenças de gatilho, âmbito, prazo e autoridade.
Por exemplo, a resposta a incidentes suporta a comunicação de incidentes significativos da NIS2, a comunicação de incidentes graves relacionados com as TIC do DORA e a avaliação de violações de dados pessoais do RGPD da UE. A diligência prévia de fornecedores suporta a segurança da cadeia de fornecimento da NIS2, o risco de terceiros de TIC do DORA e a governação de subcontratantes do RGPD da UE. O registo e a monitorização suportam deteção de incidentes, eficácia dos controlos e responsabilização. Inventários de ativos e de dados suportam a avaliação de riscos da NIS2, do DORA, do RGPD da UE e da ISO/IEC 27001:2022.
| Tema da obrigação | Impulsionador NIS2 | Impulsionador DORA | Impulsionador RGPD da UE | Referência ISO/IEC 27001:2022 e ISO/IEC 27002:2022 | Exemplos de evidência |
|---|---|---|---|---|---|
| Gestão de obrigações legais | Classificação da entidade, transposição nacional, poderes de supervisão | Regime setorial de resiliência operacional digital | Responsabilização e lei de proteção de dados aplicável | Cláusula 4.2, cláusula 6.1, controlo 5.31 | Registo de obrigações, memorando de aplicabilidade, log de atualizações legais |
| Propriedade dos controlos | Aprovação pelo órgão de gestão, supervisão e formação | Responsabilização do órgão de gestão, funções e responsabilidades de TIC | Responsabilização do responsável pelo tratamento, tarefas do EPD quando aplicável | Cláusula 5.3, controlo 5.2 | RACI, descrições de função, atestados dos proprietários dos controlos |
| Comunicação de incidentes | Article 23 reporte faseado para incidentes significativos | Article 19 reporte de incidentes graves relacionados com as TIC | Article 33 notificação de violação de dados pessoais quando aplicável | Controlos 5.24 a 5.28, ISO/IEC 27035-1:2023 | Tickets de incidentes, matriz de classificação, registos de notificação |
| Risco de fornecedores e cloud | Article 21 segurança da cadeia de fornecimento | Article 28 gestão do risco de terceiros de TIC | Article 28 salvaguardas de subcontratantes, controlos de transferência do Capítulo V | Controlos 5.19 a 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Avaliações de fornecedores, contratos, testes de saída, revisões de subcontratantes ulteriores |
| Monitorização da conformidade | Eficácia dos controlos, higiene de cibersegurança e expectativas de controlo de acesso | Revisão do quadro de risco de TIC, auditoria interna, testes de resiliência | Demonstrar conformidade e rever medidas | Cláusula 9.1, cláusula 9.2, controlo 5.36 | Relatórios de auditoria, painéis, exceções, ações corretivas |
O objetivo não é ocultar diferenças legais. O objetivo é evitar implementar a mesma capacidade três vezes.
Um modelo prático de registo que pode implementar esta semana
Um registo de obrigações ao estilo da Clarysec deve ser suficientemente simples para manter e suficientemente detalhado para resistir a amostragem em auditoria. Os campos mínimos são:
- ID da obrigação.
- Fonte, como NIS2, DORA, RGPD da UE, ISO/IEC 27001:2022, contrato de cliente ou política interna.
- Artigo, cláusula ou referência contratual específica.
- Resumo do requisito.
- Fundamentação da aplicabilidade.
- Processo de negócio ou serviço afetado.
- Cenário de risco em caso de incumprimento.
- Mapeamento de controlos, incluindo controlos ISO/IEC 27002:2022 e referências a políticas internas.
- Proprietário do controlo.
- Proprietário da evidência.
- Periodicidade de revisão.
- Localização da evidência.
- Exceções ou lacunas em aberto.
- Sinalizador de escalonamento para revisão pela gestão.
- Data da última revisão e data da próxima revisão.
- Estado.
Segue um exemplo prático para um prestador fintech SaaS que opera na UE.
| ID da obrigação | Fonte e requisito | Mapeamento interno | Proprietário | Periodicidade de revisão | Evidência | |—|—|—|—|—| | OBL-001 | Aplicabilidade NIS2 e classificação da entidade para atividades de infraestrutura digital ou serviços geridos | Política de Cumprimento Legal e Regulamentar, controlo 5.31, âmbito do SGSI | Gestor de conformidade | Trimestralmente e aquando de alteração do serviço | Memorando de aplicabilidade, dados de registo da entidade, briefing ao conselho | | OBL-002 | Gestão do risco de terceiros de TIC do DORA para serviços de TIC críticos ou importantes | Procedimento de segurança de fornecedores, controlos 5.19 a 5.23, registo de fornecedores DORA | Proprietário do risco de fornecedor | Trimestralmente e antes de novo fornecedor crítico | Registo de fornecedores, diligência prévia, cláusulas contratuais, teste de saída | | OBL-003 | Avaliação de violação de dados pessoais e responsabilização ao abrigo do RGPD da UE | Plano de resposta a incidentes, procedimento de privacidade, controlos 5.24 a 5.28 e 5.34 | EPD e Gestor de Incidentes | Por incidente, revisão trimestral de tendências | Avaliação de violação de dados pessoais, ticket de incidente, decisão de notificação, lições aprendidas | | OBL-004 | Monitorização, auditoria interna e revisão pela gestão da ISO/IEC 27001:2022 | Processo de Auditoria e Monitorização da Conformidade, controlo 5.36 | Gestor do SGSI | Plano anual de auditoria, monitorização trimestral | Relatório de auditoria interna, painel de KPI, log de ações corretivas | | OBL-005 | Contrato de cliente exige notificação de incidente de segurança no prazo de 24 horas | Registo de contratos, procedimento de comunicações de incidentes | Sucesso do Cliente e Jurídico | Aquando de alteração contratual e por incidente | Extrato da cláusula contratual, registo de comunicações de incidente |
Observe como cada linha é acionável. Não se limita a dizer “cumprir o DORA”. Identifica o requisito, o mapeamento interno, o proprietário, o ritmo de revisão e a evidência.
A Política de Funções e Responsabilidades de Governação - PME da Clarysec reforça esta disciplina de propriedade:
“As responsabilidades de governação (por exemplo, revisão de políticas, aprovação de exceções, supervisão de prestadores) devem ser atribuídas a pessoas ou funções específicas.”
De Política de Funções e Responsabilidades de Governação - PME, requisitos de governação, cláusula 5.3.
Para ambientes empresariais, o mesmo conceito deve refletir-se numa matriz RACI, num registo de propriedade dos controlos e num pacote de reporte à gestão.
Exemplo de comunicação de incidentes: um procedimento, várias obrigações
Um prestador SaaS determina que pode estar no âmbito da NIS2 porque presta atividades cloud ou de serviços geridos na UE e cumpre critérios relevantes de dimensão ou setor. A organização já tem um plano de resposta a incidentes, mas ainda não mapeou o reporte NIS2 para os procedimentos de escalonamento.
A entrada do registo deve capturar a obrigação com precisão:
- Fonte: NIS2 Article 23.
- Requisito: notificar o CSIRT ou a autoridade competente sem demora injustificada em caso de incidentes significativos, com alerta precoce no prazo de 24 horas, notificação no prazo de 72 horas e relatório final no prazo de um mês.
- Aplicabilidade: potencialmente aplicável devido à categoria do serviço e às operações em Estado-Membro.
- Risco em caso de incumprimento: violação regulamentar, notificação tardia das partes interessadas, perda de confiança dos clientes.
Em seguida, mapeie para controlos. Os controlos ISO/IEC 27002:2022 5.24 a 5.28 cobrem planeamento da gestão de incidentes, avaliação, resposta, aprendizagem e recolha de evidência. O controlo 5.31 cobre o acompanhamento de obrigações legais. O controlo 5.2 cobre a atribuição de funções. O controlo 5.36 cobre a monitorização de que o processo é seguido.
A propriedade deve ser explícita. O Gestor de Incidentes é proprietário da classificação e do escalonamento. O Jurídico ou a Conformidade é proprietário da interpretação regulamentar e da autorização de notificação. A Comunicação é proprietária da comunicação a clientes. O proprietário da evidência mantém o ficheiro do incidente.
A evidência deve incluir o registo de classificação do incidente, cronologia, momento de tomada de conhecimento, tempo de triagem, tempo de escalonamento, decisão de notificação, submissão ao regulador se aplicável, decisão de comunicação ao cliente, lições aprendidas e ações corretivas.
Um exercício de mesa torna então o registo real. Utilize um cenário em que uma configuração incorreta na cloud causa potencial exposição de dados de clientes e interrupção de serviços. Teste se a equipa consegue identificar o relógio NIS2 de 24 horas, determinar se é necessária avaliação de violação de dados pessoais ao abrigo do RGPD da UE, classificar o potencial impacto DORA se serviços financeiros forem afetados e produzir um ficheiro de evidência completo.
É assim que o registo de obrigações se torna um controlo. Altera o comportamento operacional.
A gestão de evidência é onde as auditorias frequentemente falham
Muitas organizações conseguem mostrar um registo. Menos conseguem mostrar que a evidência está completa, atual, protegida e associada.
A Política de Auditoria e Monitorização da Conformidade - PME da Clarysec estabelece o requisito básico:
“Toda a evidência deve ser armazenada numa pasta centralizada de auditoria.”
De Política de Auditoria e Monitorização da Conformidade - PME, requisitos de implementação da política, cláusula 6.2.1.
Esta frase resolve uma falha de auditoria comum. Evidência dispersa por correio eletrónico, tickets Jira, pastas SharePoint, portais de fornecedores e unidades pessoais não está preparada para auditoria. A pasta centralizada não precisa de ser uma única pasta literal para todos os ficheiros, mas deve existir um repositório ou índice de evidência controlado que indique ao auditor onde reside o artefacto autoritativo.
Para cada obrigação, a evidência deve ser nomeada de forma consistente, mapeada para o ID da obrigação e o ID do controlo, atribuída a uma pessoa ou função nomeada, protegida contra modificação não autorizada, retida de acordo com requisitos legais e contratuais, revista numa periodicidade definida e ligada a exceções e ações corretivas.
O tratamento do controlo 5.31 no Zenith Controls liga os requisitos legais à retenção de registos através do controlo 5.33, à privacidade e proteção de informações pessoais identificáveis (PII) através do controlo 5.34, à revisão independente através do controlo 5.35 e à conformidade interna através do controlo 5.36. Isto é importante porque a própria evidência pode conter informação regulada, como dados pessoais, indicadores forenses, logs de acessos privilegiados ou dados confidenciais de clientes.
A perspetiva de auditoria: como diferentes revisores testarão o registo
Um registo robusto resiste a várias perspetivas de auditoria.
Um auditor ISO/IEC 27001:2022 começará pelo contexto, partes interessadas, âmbito, tratamento de riscos, Declaração de Aplicabilidade, monitorização, auditoria interna e revisão pela gestão. Para o controlo 5.31, o auditor esperará ver que os requisitos legais e contratuais aplicáveis são identificados, mantidos atualizados e refletidos em controlos. Para o controlo 5.2, testará se as responsabilidades estão atribuídas e são compreendidas. Para o controlo 5.36, procurará monitorização, não conformidades e ações corretivas.
Um avaliador alinhado com NIST concentrar-se-á nos resultados de governação. O NIST Cybersecurity Framework 2.0 GOVERN inclui GV.OC-03, que espera que os requisitos legais, regulamentares e contratuais relativos à cibersegurança, incluindo obrigações de privacidade e liberdades civis, sejam compreendidos e geridos. O avaliador pode solicitar um perfil organizacional, análise de lacunas e plano de ação priorizado e, depois, amostrar se as obrigações se traduzem em gestão de ativos, controlo de acesso, proteção de dados, registo, resposta e recuperação.
Um auditor COBIT 2019 ou ISACA analisará através dos objetivos de governação e gestão. MEA03, Managed Compliance With External Requirements, é especialmente relevante. O auditor pode testar se os requisitos externos são identificados através de MEA03.01, se as respostas são otimizadas através de MEA03.02, se a conformidade é confirmada através de MEA03.03 e se a garantia é obtida através de MEA03.04.
Um auditor baseado no ISACA ITAF dará ênfase a evidência suficiente e apropriada. Pode selecionar um requisito de notificação de violação de dados pessoais do RGPD da UE, um requisito de registo de fornecedores DORA e um requisito de comunicação de incidentes NIS2 e, em seguida, pedir o trilho de evidência de ponta a ponta.
Um avaliador técnico pode validar o controlo 5.36 através de evidência de configuração. Se o registo disser que a NIS2 e os contratos de clientes exigem MFA para acesso privilegiado, poderá verificar as definições do fornecedor de identidade. Se disser que o RGPD da UE e os contratos exigem cifragem, poderá inspecionar a cifragem da base de dados, registos de gestão de chaves e diagramas de fluxo de dados. Se o DORA exigir monitorização de serviços de terceiros de TIC, poderá inspecionar revisões de serviço, relatórios de SLA e registos de testes de saída.
| Referencial ou revisor | O que testará | Evidência do registo que ajuda |
|---|---|---|
| ISO/IEC 27001:2022 | Cláusulas 4.2, 6.1, 6.1.3, 9.1, 9.2 e 9.3 | Análise de partes interessadas, ligações à SoA, plano de auditoria, atas de revisão pela gestão |
| NIST CSF 2.0 | Resultados GOVERN, especialmente GV.OC-03 | Inventário de requisitos legais, perfil atual e alvo, plano de ação |
| COBIT 2019 | MEA03 conformidade com requisitos externos | Relatórios de conformidade, registos de propriedade, aprovações de exceções |
| Reguladores NIS2, DORA e RGPD da UE | Resultados estatutários específicos | Mapeamentos ao nível do artigo, registos de incidentes, ficheiros de fornecedores, decisões de notificação |
| Avaliador técnico | Se os controlos declarados funcionam | Exportações de configuração, logs, revisões de acessos, registos de testes |
O registo precisa de evidência de governação e evidência técnica.
A revisão pela gestão fecha o ciclo de responsabilização
Um registo de obrigações de conformidade não deve ser propriedade silenciosa da conformidade. Deve chegar à revisão pela gestão porque NIS2, DORA, RGPD da UE e ISO/IEC 27001:2022 assentam todas na responsabilização.
A NIS2 exige que os órgãos de gestão aprovem medidas de gestão de riscos de cibersegurança e supervisionem a sua implementação. O DORA coloca a responsabilidade última pela gestão do risco das TIC no órgão de gestão. O RGPD da UE exige que os responsáveis pelo tratamento demonstrem conformidade. A ISO/IEC 27001:2022 exige que a revisão pela gestão considere alterações de contexto, necessidades das partes interessadas, resultados de auditoria, resultados de monitorização, resultados da avaliação de riscos, estado do tratamento e oportunidades de melhoria.
A Política de Segurança da Informação da Clarysec alinha-se com esta expectativa:
“As atividades de análise crítica pela gestão (conforme a ISO/IEC 27001 Cláusula 9.3) devem ser realizadas pelo menos anualmente e devem incluir:”
De Política de Segurança da Informação, requisitos de governação, cláusula 5.3.
A política de auditoria para PME acrescenta a ligação operacional:
“As constatações de auditoria e as atualizações de estado devem ser incluídas no processo de revisão pela gestão do SGSI.”
De Política de Auditoria e Monitorização da Conformidade - PME, requisitos de governação, cláusula 5.4.3.
A revisão pela gestão não precisa de cada linha. Precisa de tendências, decisões de risco, exceções, recursos e responsabilização.
| Tópico da revisão pela gestão | Métrica ou decisão de exemplo |
|---|---|
| Alterações de aplicabilidade | Novo requisito de registo NIS2 em Estado-Membro identificado e proprietário atribuído |
| Lacunas de conformidade em aberto | Teste de saída de fornecedor DORA em atraso para dois serviços de TIC críticos |
| Saúde da evidência | 92 por cento das obrigações têm evidência atual e 8 por cento expiraram |
| Exceções | Desvio temporário da retenção de logs aprovado até à expansão de armazenamento |
| Incidentes e notificações | Dois incidentes de segurança avaliados, sem necessidade de notificação ao regulador, fundamentação registada |
| Constatações de auditoria | Três não conformidades menores, proprietários das ações corretivas e prazos confirmados |
| Horizonte regulatório | Alterações contratuais e de transposição nacional futuras sob revisão jurídica |
Isto converte o registo de um ficheiro de conformidade numa ferramenta de liderança.
Padrões comuns de falha e como evitá-los
O primeiro padrão de falha é o Jurídico ser proprietário da lei, a segurança ser proprietária dos controlos e ninguém ser proprietário do mapeamento. A Clarysec previne isto ao exigir que as obrigações sejam mapeadas para políticas, controlos e proprietários no SGSI.
O segundo é acompanhar referenciais em vez de obrigações. Uma entrada de registo que diz “DORA” não é acionável. Uma entrada que diz “DORA Article 28 gestão do risco de terceiros de TIC exige diligência prévia, disposições contratuais, monitorização e estratégias de saída” é acionável.
O terceiro é a ausência de periodicidade. A revisão trimestral é uma referência prática para muitas organizações, com atualizações baseadas em eventos para novos serviços, novos países, novos fornecedores, incidentes, auditorias e alterações contratuais.
O quarto é evidência que existe mas não pode ser encontrada. O princípio da pasta centralizada de auditoria responde diretamente a esta falha.
O quinto são exceções informais. Se um controlo não conseguir cumprir temporariamente uma obrigação, a exceção deve ser documentada, sujeita a avaliação de risco, aprovada, limitada no tempo e revista.
O sexto é uma revisão pela gestão cerimonial. O registo deve orientar decisões sobre orçamento, pessoal, remediação de fornecedores, negociação contratual, aceitação do risco e ações corretivas.
Como a Clarysec transforma o registo num mecanismo operacional
A abordagem de 30 passos da Clarysec torna a gestão de obrigações prática.
No Zenith Blueprint, o passo 2 identifica necessidades das partes interessadas e requisitos aplicáveis. O passo 13 mapeia controlos para riscos, cláusulas e a Declaração de Aplicabilidade. O passo 23 aborda controlos organizacionais, incluindo o requisito de criar e manter um registo de requisitos legais e regulamentares.
O Blueprint afirma:
“Trabalhe com o Jurídico, a Conformidade ou assessoria externa para criar um registo de leis, regulamentos e obrigações contratuais aplicáveis relacionados com a segurança da informação (5.31). Isto deve incluir leis de proteção de dados (por exemplo, RGPD da UE), requisitos específicos do setor e mandatos de certificação. Assegure que a equipa do SGSI sabe onde consultar este registo e que as alterações são revistas pelo menos trimestralmente.”
De Zenith Blueprint, fase Controlos em ação, passo 23.
As políticas da Clarysec fornecem as regras de governação: manter o registo, atribuir responsabilidades, centralizar evidência, rever constatações e incluir o estado na revisão pela gestão.
O Zenith Controls fornece a bússola de conformidade cruzada. Para o controlo 5.31, mapeia a gestão de obrigações para a responsabilização do RGPD da UE, deveres de cibersegurança da NIS2, gestão do risco das TIC do DORA, governação do NIST CSF, gestão de programas e monitorização contínua do NIST SP 800-53, e monitorização de conformidade externa do COBIT 2019. Para o controlo 5.2, liga a responsabilização de funções ao RGPD da UE, NIS2, DORA, NIST e COBIT. Para o controlo 5.36, liga a monitorização do cumprimento das políticas à responsabilização do RGPD da UE, higiene de cibersegurança e expectativas de controlo de acesso da NIS2, resiliência operacional do DORA, monitorização contínua do NIST e monitorização de conformidade do COBIT.
O valor é simples: um registo, uma arquitetura de controlos, muitos resultados de conformidade.
Próximos passos: torne o seu registo de obrigações preparado para auditoria
As organizações que lidarem bem com a conformidade em 2026 não serão as que têm mais folhas de cálculo. Serão as que têm rastreabilidade: obrigação para proprietário, proprietário para controlo, controlo para evidência, evidência para revisão, revisão para melhoria.
Comece com estas ações:
- Crie ou atualize o seu registo de obrigações de conformidade em cibersegurança.
- Adicione NIS2, DORA, RGPD da UE, ISO/IEC 27001:2022 e obrigações contratuais-chave de clientes.
- Mapeie cada obrigação para políticas, controlos ISO/IEC 27002:2022, proprietários, periodicidade de revisão e evidência.
- Identifique lacunas, exceções e evidência expirada.
- Adicione o estado do registo à próxima revisão pela gestão do SGSI.
- Utilize o Zenith Blueprint da Clarysec para posicionar o registo no roteiro SGSI de 30 passos.
- Utilize o Zenith Controls para mapear obrigações de forma cruzada para expectativas ISO, NIST, COBIT, RGPD da UE, NIS2 e DORA.
- Utilize a Política de Cumprimento Legal e Regulamentar, a Política de Cumprimento Legal e Regulamentar - PME, a Política de Funções e Responsabilidades de Governação - PME, a Política de Auditoria e Monitorização da Conformidade - PME e a Política de Segurança da Informação da Clarysec para formalizar propriedade, revisão, armazenamento de evidência e responsabilização da gestão.
A Clarysec pode ajudá-lo a incorporar essa rastreabilidade no seu SGSI antes de o auditor, regulador, membro do conselho de administração ou cliente a solicitar. Descarregue os modelos de políticas Clarysec relevantes, mapeie as suas primeiras dez obrigações esta semana e transforme a conformidade de uma corrida de última hora num sistema operacional.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council