Dossiê de transição de funções do DPO para GDPR e ISO/IEC 27701

A notificação chegou à caixa de entrada de Maria com o assunto inofensivo “Atualização da equipa”. David, o Encarregado de Proteção de Dados da sua fintech em forte crescimento, tinha aceitado uma nova função. Sairia dentro de duas semanas.
Inicialmente, Maria, a CISO, tratou a situação como qualquer outra saída de um quadro sénior. Os Recursos Humanos conduziriam o processo de saída, a TI desativaria acessos, o Jurídico reveria assuntos em aberto e o novo DPO participaria numa reunião de transição de funções. Depois começaram as perguntas difíceis.
“Onde está a AIPD da funcionalidade de autenticação biométrica?”
“Posso ver a correspondência com a autoridade de controlo belga sobre o inquérito do ano passado relativo ao fluxo transfronteiriço de dados?”
“Qual foi a fundamentação para aceitar o risco residual de privacidade no modelo de scoring de crédito baseado em IA?”
Às 08:17 da segunda-feira seguinte, o Conselho de Administração queria garantias de que a responsabilização no âmbito do GDPR permanecia intacta. Um grande cliente empresarial tinha enviado um questionário de diligência prévia de privacidade a pedir o RoPA mais recente, o registo de AIPD, o registo de violações de dados pessoais, a lista de subcontratantes subsequentes, o calendário de retenção e evidência de aconselhamento de privacidade. A equipa de produto queria aprovação para uma alteração de analytics. O suporte tinha três pedidos de titulares dos dados pendentes. A equipa de compras estava a renegociar um acordo com um subcontratante. A segurança investigava um evento que poderia envolver dados pessoais.
A transição de funções de David resumiu-se a uma chamada de 30 minutos e a uma unidade partilhada cheia de nomes de pastas inconsistentes. O contexto, os debates, as decisões de apetite ao risco, o histórico com reguladores e o aconselhamento informal tinham saído pela porta com ele.
É neste ponto que a governação de privacidade demonstra que é um sistema de gestão — ou revela que era apenas a memória de uma pessoa.
Um dossiê de transição de funções do DPO para GDPR e ISO/IEC 27701:2025 não é um pacote de saída de Recursos Humanos. É um dossiê de continuidade da responsabilização. Indica ao DPO que entra, ao responsável de privacidade, ao Gestor do PIMS, ao auditor, ao regulador ou ao patrocinador executivo o que está a ser tratado, porque é lícito, que riscos estão em aberto, onde reside a evidência, quem é responsável pela próxima ação e que prazos não podem ser incumpridos.
O risco oculto de privacidade: a responsabilização presa a uma única função
O GDPR torna a responsabilização explícita. O Article 5(2) exige que os responsáveis pelo tratamento sejam responsáveis e capazes de demonstrar conformidade com os princípios essenciais da licitude, lealdade e transparência, limitação das finalidades, minimização dos dados, exatidão, limitação da conservação, integridade e confidencialidade. Os Articles 4, 6, 9, 10 e 30 acrescentam o vocabulário operacional e as expectativas de evidência que devem sobreviver a uma alteração de função: dados pessoais, tratamento, fundamento de licitude, condições para o tratamento de categorias especiais de dados, definições de violação de dados pessoais e registos das atividades de tratamento.
A questão não é saber se a organização tinha um DPO competente. A questão é saber se o programa de privacidade consegue funcionar quando o DPO muda.
Quando um DPO sai, a organização ainda deve saber:
- Que atividades de tratamento estão ativas, suspensas, retiradas de serviço ou em revisão.
- Que fundamentos de licitude e condições para o tratamento de categorias especiais de dados sustentam cada atividade.
- Que AIPD contêm riscos por resolver ou aprovações condicionadas.
- Que pedidos dos titulares dos dados estão em aberto, prorrogados, rejeitados ou em recurso.
- Que violações de dados pessoais foram notificadas, não foram notificadas ou continuam em avaliação.
- Que subcontratantes, subcontratantes subsequentes e mecanismos de transferência estão em vigor.
- Que comunicações com reguladores, compromissos com clientes e ações de auditoria estão pendentes.
- Que aconselhamento de privacidade foi prestado, quando foi prestado e com base em que pressupostos.
Esta é a dependência clássica de uma pessoa-chave. O cérebro do DPO torna-se o principal repositório de decisões de privacidade, avaliações de risco e interações regulatórias. Quando essa pessoa sai, a organização perde mais do que um titular de função. Perde a rastreabilidade necessária para demonstrar conformidade.
A política Enterprise da Clarysec Política de Papéis, Responsabilidades e Responsabilização em Privacidade [C1] transforma a transição de funções numa obrigação de evidência:
[Todos] O responsável de privacidade / Gestor do PIMS DEVE registar evidência de transição de funções em REG01 e REG12 no prazo de 10 dias úteis após uma alteração de função.
Da secção “Implementação”, cláusula 7.1.6 da política.
A mesma política também exige evidência de comunicação após a reatribuição de função ou saída:
[Todos] O responsável de privacidade / Gestor do PIMS DEVE atualizar a evidência de comunicação de alteração de função em REG11 no prazo de 10 dias úteis após a reatribuição de função ou saída.
Da secção “Evidência de responsabilização e comunicação”, cláusula 4.5.4 da política.
Estas duas cláusulas transformam uma alteração de pessoal num controlo de privacidade auditável. A transição de funções deixa de ser uma transferência informal de conhecimento. Passa a ser evidência documentada do PIMS.
O que é, na prática, um dossiê de transição de funções do DPO
Um bom dossiê de transição de funções do DPO não é um único PDF. É um pacote de evidências controlado, com índice, proprietários, ligações, campos de estado, histórico de decisões e regras de recuperação. Deve permitir que um DPO que entra compreenda a postura de privacidade da organização em horas, não em semanas.
Pense nele como o gravador de voo do programa de privacidade. Deve mostrar não apenas o que aconteceu, mas porque foram tomadas as decisões e o que tem de acontecer a seguir.
Um dossiê de transição de funções do DPO deve responder a quatro perguntas:
- Que obrigações e decisões de privacidade estão atualmente ativas?
- Que evidência comprova que essas obrigações estão a ser geridas?
- Quem é proprietário de cada item em aberto durante e após a transição?
- Que riscos, prazos ou sensibilidades regulatórias exigem atenção imediata?
O dossiê não deve duplicar todos os registos. A duplicação cria evidência desatualizada. Em vez disso, deve apontar para o registo autoritativo, explicar o estado, identificar a propriedade e assinalar a próxima decisão necessária.
A política Enterprise da Clarysec Política de Gestão de Informação Documentada e Evidência do PIMS [C2] estabelece a base de evidência:
[Todos] O responsável de privacidade / Gestor do PIMS DEVE manter um índice de informação documentada do PIMS em REG12 antes da publicação inicial do PIMS e, posteriormente, com periodicidade trimestral.
Da secção “Controlo de informação documentada do PIMS”, cláusula 4.1.1 da política.
Também exige evidência de recuperação:
[Todos] O responsável de privacidade / Gestor do PIMS DEVE registar em REG12 os pedidos de recuperação de evidência de auditoria e o respetivo estado de cumprimento no prazo de cinco dias úteis após a receção do pedido.
Da secção “Acesso, proteção, recuperação e divulgação”, cláusula 4.4.4 da política.
Um dossiê de transição de funções do DPO deve, portanto, ser construído em torno do REG12 ou de um índice equivalente de informação documentada. Se a evidência de privacidade não puder ser localizada rapidamente durante uma transição, não consegue sustentar a responsabilização quando um auditor, cliente ou regulador pedir comprovação.
A anatomia essencial de um dossiê de transição de funções do DPO pronto para auditoria
As implementações da Clarysec dividem normalmente o dossiê de transição de funções do DPO em dez secções. Estas secções dão ao DPO que entra uma visão operacional única, sem substituir os sistemas autoritativos de registo.
| Secção da transição de funções | Finalidade | Evidência típica |
|---|---|---|
| 1. Âmbito do PIMS e governação | Define limites, comités, vias de escalonamento e modelo de responsabilização | âmbito do PIMS, calendário de governação, mapa de escalonamento, resultados da revisão pela gestão |
| 2. Funções e delegações | Mostra quem é proprietário, quem apoia e quem aprova atividades de privacidade | registo de funções, registo de delegações, entradas em REG01, comunicações em REG11 |
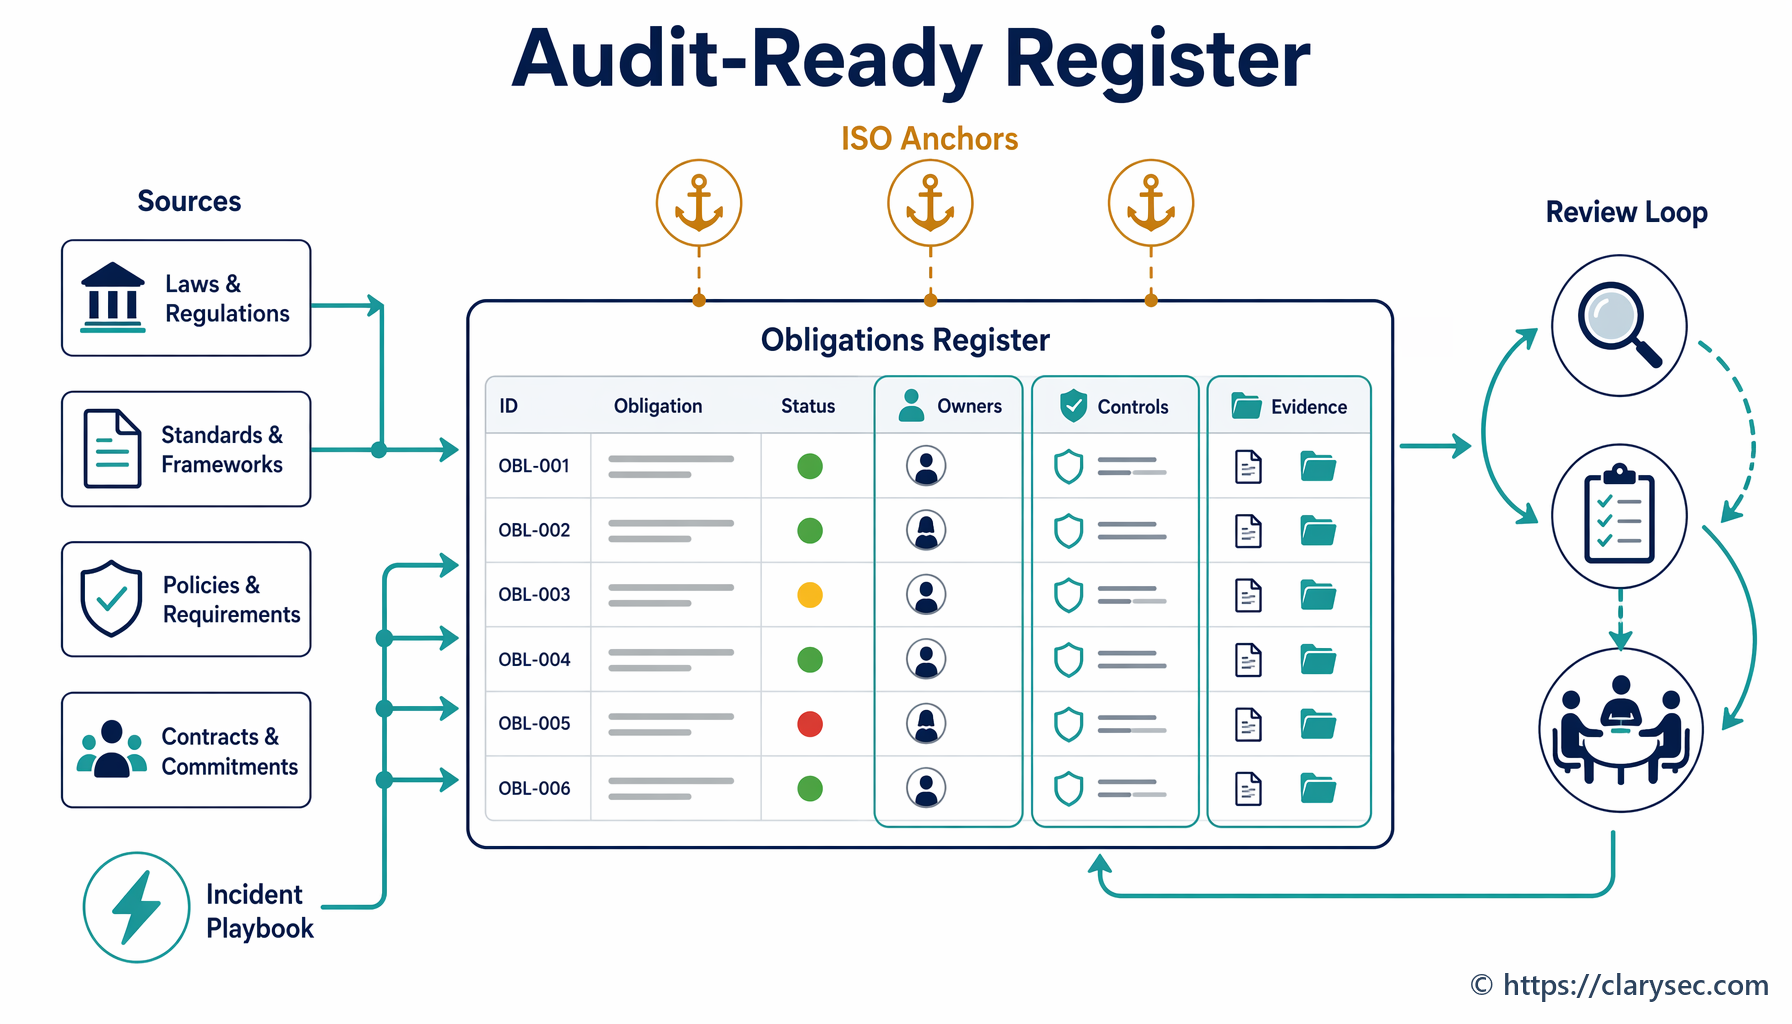
| 3. RoPA e inventário de tratamento | Mostra que dados pessoais são tratados e porquê | RoPA, mapas de dados, registo de fundamentos de licitude, inventário de categorias de dados |
| 4. AIPD e dossiê de decisões de alto risco | Preserva a fundamentação de risco, o aconselhamento e as aprovações | registo de AIPD, relatórios de AIPD, aconselhamento REG04, decisões de risco residual |
| 5. Registo de direitos dos titulares dos dados | Protege prazos de resposta e consistência | registo de pedidos dos titulares dos dados, registos de validação, modelos de resposta, isenções |
| 6. Dossiê de privacidade de violações de dados pessoais e incidentes | Mantém intacto o contexto da avaliação da violação de dados pessoais | registo de violações de dados pessoais, decisões de notificação, notificações a reguladores, lições aprendidas |
| 7. Dossiê de privacidade de subcontratantes e fornecedores | Mantém a responsabilização de terceiros | lista de subcontratantes, acordos de tratamento de dados, notificações de subcontratantes subsequentes, diligência prévia, riscos de saída |
| 8. Dossiê de retenção e eliminação | Liga a limitação da conservação às regras de negócio | calendário de retenção, registos de eliminação, registo de preservação legal |
| 9. Dossiê de reguladores, clientes e auditoria | Evita compromissos esquecidos e lacunas de evidência | correspondência com autoridades, compromissos com clientes, constatações de auditoria, ações corretivas |
| 10. Plano de ação de transição | Converte a transição de funções em execução controlada | ações em aberto, proprietários, datas-limite, prioridade e estado de escalonamento |
A parte mais valiosa do dossiê muitas vezes não são os próprios documentos. É o contexto entre documentos. Uma AIPD pode mostrar uma conclusão, mas o DPO que entra também precisa de saber que aconselhamento foi prestado, que riscos residuais foram aceites, que condições foram associadas e se essas condições continuam a ser monitorizadas.
A espinha dorsal do GDPR: RoPA, AIPD, pedidos dos titulares dos dados, violações de dados pessoais e fundamento de licitude
Um dossiê de transição de funções do DPO deve começar pela espinha dorsal operacional do GDPR. É aqui que muitas transições falham, porque o DPO que sai compreende o histórico por trás dos registos, enquanto o DPO que entra vê apenas fragmentos.
A política Enterprise Política de Proteção de Dados e Privacidade [C3] atribui ao DPO a responsabilidade por registos essenciais:
Mantém o Registo de Atividades de Tratamento (RoPA) em conformidade com o GDPR Article 30.
Da secção “Papéis e responsabilidades”, cláusula 4.2.2 da política.
Também estabelece:
Lidera a interação regulatória, realiza Avaliações de Impacto sobre a Proteção de Dados (AIPD) e gere os processos de notificação de violação de dados pessoais.
Da secção “Papéis e responsabilidades”, cláusula 4.2.3 da política.
E, para a gestão de direitos:
O Encarregado de Proteção de Dados (DPO) deve manter processos documentados para a receção, validação, acompanhamento e resposta a pedidos dos titulares dos dados (DSR).
Da secção “Requisitos de implementação da política”, cláusula 6.4.1 da política.
Estas não são tarefas administrativas isoladas. Formam uma cadeia de responsabilização.
Se um titular dos dados pedir o apagamento, o DPO que entra precisa do RoPA para identificar sistemas e subcontratantes, do registo de fundamentos de licitude para avaliar se o apagamento se aplica, do calendário de retenção para verificar a limitação da conservação, dos registos de fornecedores para coordenar o apagamento a jusante e do registo de pedidos dos titulares dos dados para evidenciar a cronologia e a resposta. Se o DPO mudar a meio do pedido, o dossiê de transição de funções deve preservar essa cadeia.
Para organizações mais pequenas, a Política de Proteção de Dados e Privacidade para PME [C4] da Clarysec utiliza uma linguagem dimensionada, mantendo o mesmo princípio de responsabilização:
Mantém registos das atividades de tratamento.
Da secção “Papéis e responsabilidades”, cláusula 4.2.1 da política.
Também exige:
O Coordenador de Privacidade deve manter um registo de todas as atividades de tratamento de dados pessoais, incluindo categorias de dados, finalidade, fundamento de licitude e prazos de retenção.
Da secção “Requisitos de governação”, cláusula 5.2.1 da política.
E, para pedidos de exercício de direitos:
Todas as respostas a pedidos dos titulares dos dados devem ser registadas num registo seguro, com acesso restrito ao Coordenador de Privacidade e ao Diretor-Geral.
Da secção “Requisitos de implementação da política”, cláusula 6.5.4 da política.
Tanto em ambientes empresariais como em PME, o dossiê de transição de funções deve incluir um painel de operações de privacidade que mostre o estado do RoPA, das AIPD, dos pedidos dos titulares dos dados, das violações de dados pessoais, das revisões de retenção e das revisões de fornecedores. É assim que uma organização prova que a responsabilização no âmbito do GDPR não depende de uma única pessoa.
ISO/IEC 27701:2025: transição de funções como evidência controlada do PIMS
A ISO/IEC 27701:2025 estende a governação de privacidade a um Sistema de Gestão de Informação de Privacidade estruturado. Isto significa que a transição de funções deve ser tratada como qualquer outro processo controlado: planeada, atribuída, evidenciada, revista e melhorada.
O dossiê de transição de funções deve incluir campos de continuidade do PIMS para todos os principais processos de privacidade:
- Nome do processo, como AIPD, RoPA, pedidos dos titulares dos dados, avaliação da violação de dados pessoais ou revisão de privacidade de fornecedores.
- Papel no PIMS, como DPO, responsável de privacidade, Gestor do PIMS, representante do responsável pelo tratamento ou representante do subcontratante.
- Papel operacional, como responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento ou subcontratante subsequente.
- Proprietário atual e delegado temporário.
- Referência do registo de evidências.
- Data da última revisão e data da próxima revisão.
- Decisões em aberto e riscos por resolver.
- Via de escalonamento.
- Ligações a cláusulas de políticas, procedimentos e modelos.
- Estado de auditoria, incluindo o último pedido de evidência e a respetiva resposta.
A política Enterprise Política do Sistema de Gestão de Informação de Privacidade [C5] transforma o próprio aconselhamento de privacidade num objeto de evidência:
[Todos] O Encarregado de Proteção de Dados / Consultor de Privacidade DEVE registar em REG04 o aconselhamento de privacidade sobre o âmbito do PIMS, critérios de AIPD e decisões de alto risco antes da aprovação da decisão relevante.
Da secção “Papéis e responsabilidades”, cláusula 5.1.3 da política.
Esta cláusula é crítica durante a transição de funções. O relatório de AIPD pode mostrar a aprovação final, mas o REG04 ou um registo equivalente de aconselhamento de privacidade preserva a fundamentação profissional por trás da decisão. Sem isso, o novo DPO pode não conseguir explicar porque a organização aprovou uma atividade de tratamento de alto risco ou que condições de monitorização foram associadas.
A Clarysec também liga a transição de funções à governação mais ampla. A política Enterprise Política de Papéis e Responsabilidades de Governação [C6] estabelece:
As delegações devem ser acompanhadas no Registo de Funções e Responsabilidades, e o proprietário original mantém a responsabilização final.
Da secção “Requisitos de implementação da política”, cláusula 6.2.5 da política.
Isto evita a lacuna de transição mais perigosa: todos assumem que outra pessoa está a assegurar pedidos dos titulares dos dados, AIPD, avaliações de violação de dados pessoais ou respostas a reguladores. Um dossiê de transição de funções do DPO robusto inclui uma tabela de delegações e declara claramente se cada responsabilidade é permanente, interina ou consultiva.
Construir o repositório com o Zenith Blueprint
Um dossiê de transição de funções só é útil se o repositório que o suporta também o for. Uma unidade partilhada caótica não é um sistema de evidência do PIMS.
O Zenith Blueprint: roteiro de 30 passos para auditores [C7] da Clarysec trata a documentação como um sistema de gestão vivo. Na fase Fundação e Liderança do SGSI, passo 6, “Informação documentada e construção da biblioteca do SGSI”, o Zenith Blueprint recomenda que as organizações criem um repositório estruturado de documentação do SGSI:
Este é um bom momento para criar uma estrutura de armazenamento de toda a documentação do SGSI (a sua “biblioteca do SGSI”). Por exemplo:
✓ Uma pasta principal denominada “Documentação do SGSI”, com subpastas como: ✓ Políticas e Procedimentos: contendo as versões aprovadas das políticas (por exemplo, Política de Segurança da Informação, Política de Utilização Aceitável) e procedimentos (procedimento de resposta a incidentes, procedimento de cópias de segurança, etc.). ✓ Avaliação de Riscos e SoA: uma pasta para relatórios de avaliação de riscos, registo de riscos (ficheiro de trabalho) e Declaração de Aplicabilidade (quando estiver redigida). ✓ Registos de Formação e Sensibilização: registos de formação, cópias de conteúdos entregues, folhas de presença. ✓ Auditoria e Revisão: relatórios de auditoria interna, atas de reuniões de revisão pela gestão, registos de ações corretivas. ✓ Registos de Incidentes: registo de incidentes, relatórios de incidente, documentos de lições aprendidas. ✓ Ativos e Inventário: listas de ativos, resultados de classificação de dados, etc. ✓ Controlos do Anexo A (ou “Biblioteca de Controlos”): eventualmente a lista de controlos e qualquer documentação sobre a forma como são implementados.
Garanta que este repositório é acessível, mas seguro. Por exemplo, as políticas podem estar numa pasta de leitura pública para todos os trabalhadores, mas a pasta de avaliação de riscos pode estar restrita à equipa do SGSI e à alta direção.
Da fase Fundação e Liderança do SGSI, passo 6: Informação documentada e construção da biblioteca do SGSI.
Para um dossiê de transição de funções do DPO, o mesmo padrão torna-se uma biblioteca do PIMS. Uma pasta de nível superior prática é “Transição de funções e responsabilização do DPO no PIMS”, com acesso restrito ao DPO, responsável de privacidade, assessoria jurídica, CISO, auditoria interna e executivos aprovados.
| Pasta | Conteúdo | Orientações de acesso |
|---|---|---|
| 00 Índice de transição de funções | índice REG12, lista de verificação de transição, mapa de proprietários | DPO, Gestor do PIMS, auditoria interna |
| 01 Governação e funções | registo de funções, delegações, atas de comités, vias de escalonamento | DPO, executivos, jurídico, CISO |
| 02 RoPA e mapas de dados | RoPA, mapas de fluxos de dados, mapeamento de fundamentos de licitude, categorias de dados | DPO, equipa de privacidade, proprietários de processos |
| 03 AIPD e aconselhamento de privacidade | AIPD, aconselhamento REG04, aprovações de risco residual, decisões de alto risco | DPO, jurídico, proprietários do risco |
| 04 Gestão de pedidos dos titulares dos dados | registo de pedidos dos titulares dos dados, modelos, evidência de validação, estado das respostas | equipa de privacidade restrita |
| 05 Privacidade em violações de dados pessoais e incidentes | registo de violações de dados pessoais, notas de avaliação, decisões de notificação, cartas a reguladores | DPO, jurídico, CISO, equipa de incidentes |
| 06 Subcontratantes e transferências | registo centralizado de fornecedores, acordos de tratamento de dados, notificações de subcontratantes subsequentes, avaliações de transferência | DPO, compras, jurídico, proprietário do fornecedor |
| 07 Retenção e eliminação | calendário de retenção, evidência de eliminação, preservações legais | DPO, proprietário dos registos, jurídico |
| 08 Evidência de auditoria e reguladores | pedidos de evidência, estado de cumprimento, constatações de auditoria, ações corretivas | DPO, auditoria interna, conformidade |
| 09 Compromissos com clientes | questionários de privacidade, compromissos contratuais, compromissos de remediação | DPO, jurídico comercial, gestor da conta |
| 10 Lições aprendidas | revisões pós-incidente, lições de auditoria, ações de melhoria | DPO, CISO, equipa de revisão pela gestão |
Para PME, o mesmo princípio pode ser implementado de forma mais simples. A Política de Auditoria e Monitorização da Conformidade para PME [C8] da Clarysec estabelece:
Toda a evidência deve ser armazenada numa pasta centralizada de auditoria.
Da secção “Requisitos de implementação da política”, cláusula 6.2.1 da política.
O nível de maturidade pode variar, mas o princípio não deve variar. A evidência de privacidade deve ser centralizada, controlada, indexada e recuperável.
As âncoras dos controlos ISO: funções, registos e proteção de PII
O dossiê de transição de funções do DPO mapeia fortemente para três controlos organizacionais da ISO/IEC 27002:2022 apresentados no Zenith Controls: guia de conformidade transversal [C9] da Clarysec. Estes são controlos ISO, não um conjunto de controlos separado criado pelo Zenith.
| Controlo ISO/IEC 27002:2022 | Tema do controlo | Porque é relevante para a transição de funções do DPO |
|---|---|---|
| 5.2 Funções e responsabilidades de segurança da informação | Responsabilidades de segurança definidas e atribuídas | Mostra quem é proprietário das decisões de privacidade, deveres delegados, aprovações de risco residual e escalonamento para a gestão |
| 5.33 Proteção de registos | Proteção dos registos contra perda, destruição, falsificação e acesso não autorizado | Protege evidência de RoPA, AIPD, pedidos dos titulares dos dados, violações de dados pessoais, retenção, fornecedores e reguladores |
| 5.34 Privacidade e proteção de PII | Privacidade e proteção de PII alinhadas com requisitos legais, estatutários, regulamentares e contratuais | Liga fundamento de licitude, tratamento dos direitos dos titulares dos dados, escalonamento de incidentes, governação de subcontratantes e transparência |
Estes controlos também se ligam aos requisitos do sistema de gestão da ISO/IEC 27001:2022. A cláusula 5.3 exige que as funções, responsabilidades e autoridades organizacionais sejam atribuídas e comunicadas. A cláusula 7.5 exige que a informação documentada seja controlada. A cláusula 6.1 exige planeamento de riscos e oportunidades, incluindo tratamento de riscos. A cláusula 8.1 exige planeamento e controlo operacional. A cláusula 9.1 exige monitorização e avaliação. A cláusula 10.2 exige ação corretiva.
Um dossiê de transição de funções do DPO apoia cada uma destas expectativas ao converter a transição de funções em evidência controlada e auditável.
Um exercício numa única sessão para criar o dossiê de transição de funções do DPO
Não precisa de esperar por uma carta de demissão. Execute este exercício antes da saída de um DPO, durante uma auditoria interna de privacidade ou após nomear um novo responsável de privacidade.
Passo 1: Criar o índice de transição de funções
Abra o REG12, ou o seu índice de informação documentada, e crie uma secção chamada “Dossiê de transição de funções do DPO”. Adicione campos para:
- Item de evidência.
- Área de processo.
- Localização autoritativa.
- Proprietário.
- Proprietário suplente.
- Última revisão.
- Próxima revisão.
- Nível de confidencialidade.
- Ação em aberto.
- Relevância para auditoria.
Preencha as primeiras 25 entradas. Comece pelo RoPA, registo de AIPD, registo de pedidos dos titulares dos dados, registo de violações de dados pessoais, registo centralizado de fornecedores, calendário de retenção, registo de aconselhamento de privacidade, dossiê de correspondência com reguladores, registo de riscos de privacidade e âmbito do PIMS.
Passo 2: Criar a lista de vigilância de prazos a 30, 60 e 90 dias
Crie um painel de zona vermelha para itens com vencimento nos próximos 30, 60 e 90 dias. Inclua:
- Pedidos dos titulares dos dados em aberto.
- Aprovações de AIPD pendentes.
- Avaliações de violação de dados pessoais em aberto.
- Prazos de resposta a reguladores ou clientes.
- Datas de revisão de fornecedores.
- Prazos de notificação de transferência ou de subcontratante subsequente.
- Marcos de revisão da retenção.
- Ações corretivas de auditoria.
Esta é a página que o DPO que entra lê primeiro.
Passo 3: Mapear processos de alto risco para proprietários nomeados
Utilize o Registo de Funções e Responsabilidades. Para cada processo, documente se o DPO que sai era responsável pela prestação de contas, responsável pela execução, consultado ou informado. Atribua um proprietário interino para cada processo em produção. Acompanhe a delegação e comunique a alteração, em conformidade com a Política de Papéis, Responsabilidades e Responsabilização em Privacidade e a Política de Papéis e Responsabilidades de Governação.
Passo 4: Preservar o contexto das decisões
Para cada AIPD ativa ou decisão de alto risco, adicione uma nota concisa de histórico da decisão:
- O que foi proposto?
- Porque foi, ou não foi, necessária uma AIPD?
- Que aconselhamento de privacidade foi prestado?
- Que riscos permanecem?
- Quem aceitou o risco residual?
- Que condições devem ser monitorizadas?
É aqui que o REG04 se torna essencial. Sem aconselhamento registado, o DPO que entra pode ver apenas a aprovação final e não perceber as restrições por trás dela.
Passo 5: Testar a recuperação
Peça à auditoria interna ou à conformidade que solicite cinco itens do dossiê de transição de funções:
- A entrada do RoPA relativa a uma atividade de tratamento de alto risco.
- A AIPD e o registo de aconselhamento da mesma atividade.
- O acordo com o subcontratante que a suporta.
- A regra de retenção aplicável aos dados.
- A decisão de pedido dos titulares dos dados ou de violação de dados pessoais mais recente envolvendo esse processo, se existir.
Se a equipa não conseguir recuperar estes itens dentro do prazo definido pela política, o dossiê de transição de funções não está pronto.
Dependências de fornecedores, subcontratantes e cloud
Muitas transições de DPO falham na fronteira entre privacidade, compras, segurança e operações.
Um DPO que sai pode saber que um subcontratante tem uma constatação de auditoria por resolver, que uma notificação de subcontratante subsequente precisa de revisão ou que um contrato não contém termos adequados de assistência em incidentes. Se esse conhecimento não for capturado, o DPO que entra herda risco oculto.
A Política de Segurança de Terceiros e Fornecedores para PME [C10] da Clarysec define a base de evidência:
Deve ser mantido um registo centralizado de fornecedores, atualizado pelo contacto administrativo ou de compras. Deve incluir:
Da secção “Requisitos de governação”, cláusula 5.4 da política.
O dossiê de transição de funções deve ligar o registo centralizado de fornecedores a:
- Acordos de tratamento de dados.
- Listas de subcontratantes subsequentes.
- Documentação de transferência.
- Diligência prévia de segurança.
- Cláusulas de notificação de incidentes.
- Direitos de auditoria.
- Obrigações de saída e apagamento.
- Itens de remediação em aberto.
É também aqui que NIS2 e DORA são relevantes.
A NIS2 exige que entidades essenciais e importantes adotem medidas técnicas, operacionais e organizacionais adequadas de gestão de riscos de cibersegurança. As suas áreas de gestão de riscos incluem tratamento de incidentes, continuidade de negócio, segurança da cadeia de fornecimento, aquisição e desenvolvimento seguros, tratamento de vulnerabilidades, avaliação da eficácia, higiene de cibersegurança, formação, criptografia, segurança dos recursos humanos, controlo de acesso e gestão de ativos.
A DORA exige que as entidades financeiras mantenham governação das TIC, gestão do risco das TIC, classificação e reporte de incidentes, testes de resiliência operacional digital e gestão do risco de terceiros de TIC. Para funções críticas ou importantes, a DORA também espera salvaguardas contratuais robustas, direitos de acesso e auditoria, direitos de cessação, estratégias de saída e disposições de transição.
Um dossiê de transição de funções do DPO deve identificar onde os fornecedores relevantes para a privacidade também fazem parte de obrigações de resiliência operacional. Se um subcontratante suporta um serviço financeiro crítico ou um serviço digital importante, o DPO que entra precisa de compreender o impacto regulatório da falha do fornecedor, de uma notificação de incidente tardia ou de uma fragilidade contratual.
Continuidade de incidentes e violações de dados pessoais
O contexto de uma violação de dados pessoais é altamente perecível. Durante uma transição de DPO, é fácil perder a razão pela qual foi tomada a decisão de não notificar, porque uma notificação foi adiada ou porque um determinado grupo de pessoas foi considerado afetado.
O GDPR define uma violação de dados pessoais de forma ampla, incluindo destruição, perda, alteração, divulgação não autorizada ou acesso a dados pessoais, de forma acidental ou ilícita. A resposta a incidentes deve, portanto, incluir triagem de privacidade, e não apenas contenção técnica.
O Zenith Blueprint, na fase Controlos em Ação, passo 23, salienta a interface jurídica nos controlos relacionados com privacidade:
O controlo também introduz uma interface jurídica no SGSI. Responsáveis de privacidade, assessores jurídicos ou encarregados de proteção de dados (DPO) devem estar envolvidos na definição de como os dados pessoais são tratados, especialmente no que respeita a transferências internacionais, tratamento transfronteiriço ou direitos dos titulares dos dados, como acesso, retificação e apagamento. Estes não são apenas direitos; são obrigações operacionais, e devem ser suportados por processos estruturados e auditáveis.
Do ponto de vista da auditoria, este controlo está cada vez mais em foco. Auditores, reguladores e clientes querem igualmente ver:
✓ Onde reside a PII, ✓ Que fundamento de licitude rege o seu tratamento, ✓ Como o acesso é restringido, ✓ Como os incidentes são comunicados, ✓ E como a organização respeita os direitos e mantém a transparência.
Da fase Controlos em Ação, passo 23: Controlos organizacionais (5.19–5.37).
Para cada incidente de dados pessoais em aberto ou recentemente encerrado, o dossiê de transição de funções deve incluir uma ficha de continuidade da violação de dados pessoais.
| Campo de continuidade da violação de dados pessoais | Porque é relevante |
|---|---|
| Referência do incidente | Liga a análise de privacidade ao registo do incidente de segurança |
| Data e hora de deteção | Suporta a análise dos prazos de reporte |
| Sistemas e titulares dos dados afetados | Define o âmbito e o impacto |
| Papel de responsável pelo tratamento ou subcontratante | Determina deveres de notificação e contratuais |
| Avaliação inicial de privacidade | Preserva a fundamentação da triagem inicial |
| Classificação de severidade de segurança | Liga a severidade técnica ao risco de privacidade |
| Decisão de notificação e fundamentação | Explica se era necessária notificação ao regulador ou aos indivíduos |
| Comunicações com reguladores e clientes | Preserva compromissos externos |
| Causa raiz e lições aprendidas | Suporta ação corretiva e melhoria |
| Ações corretivas e proprietários | Evita lacunas de remediação após a transição |
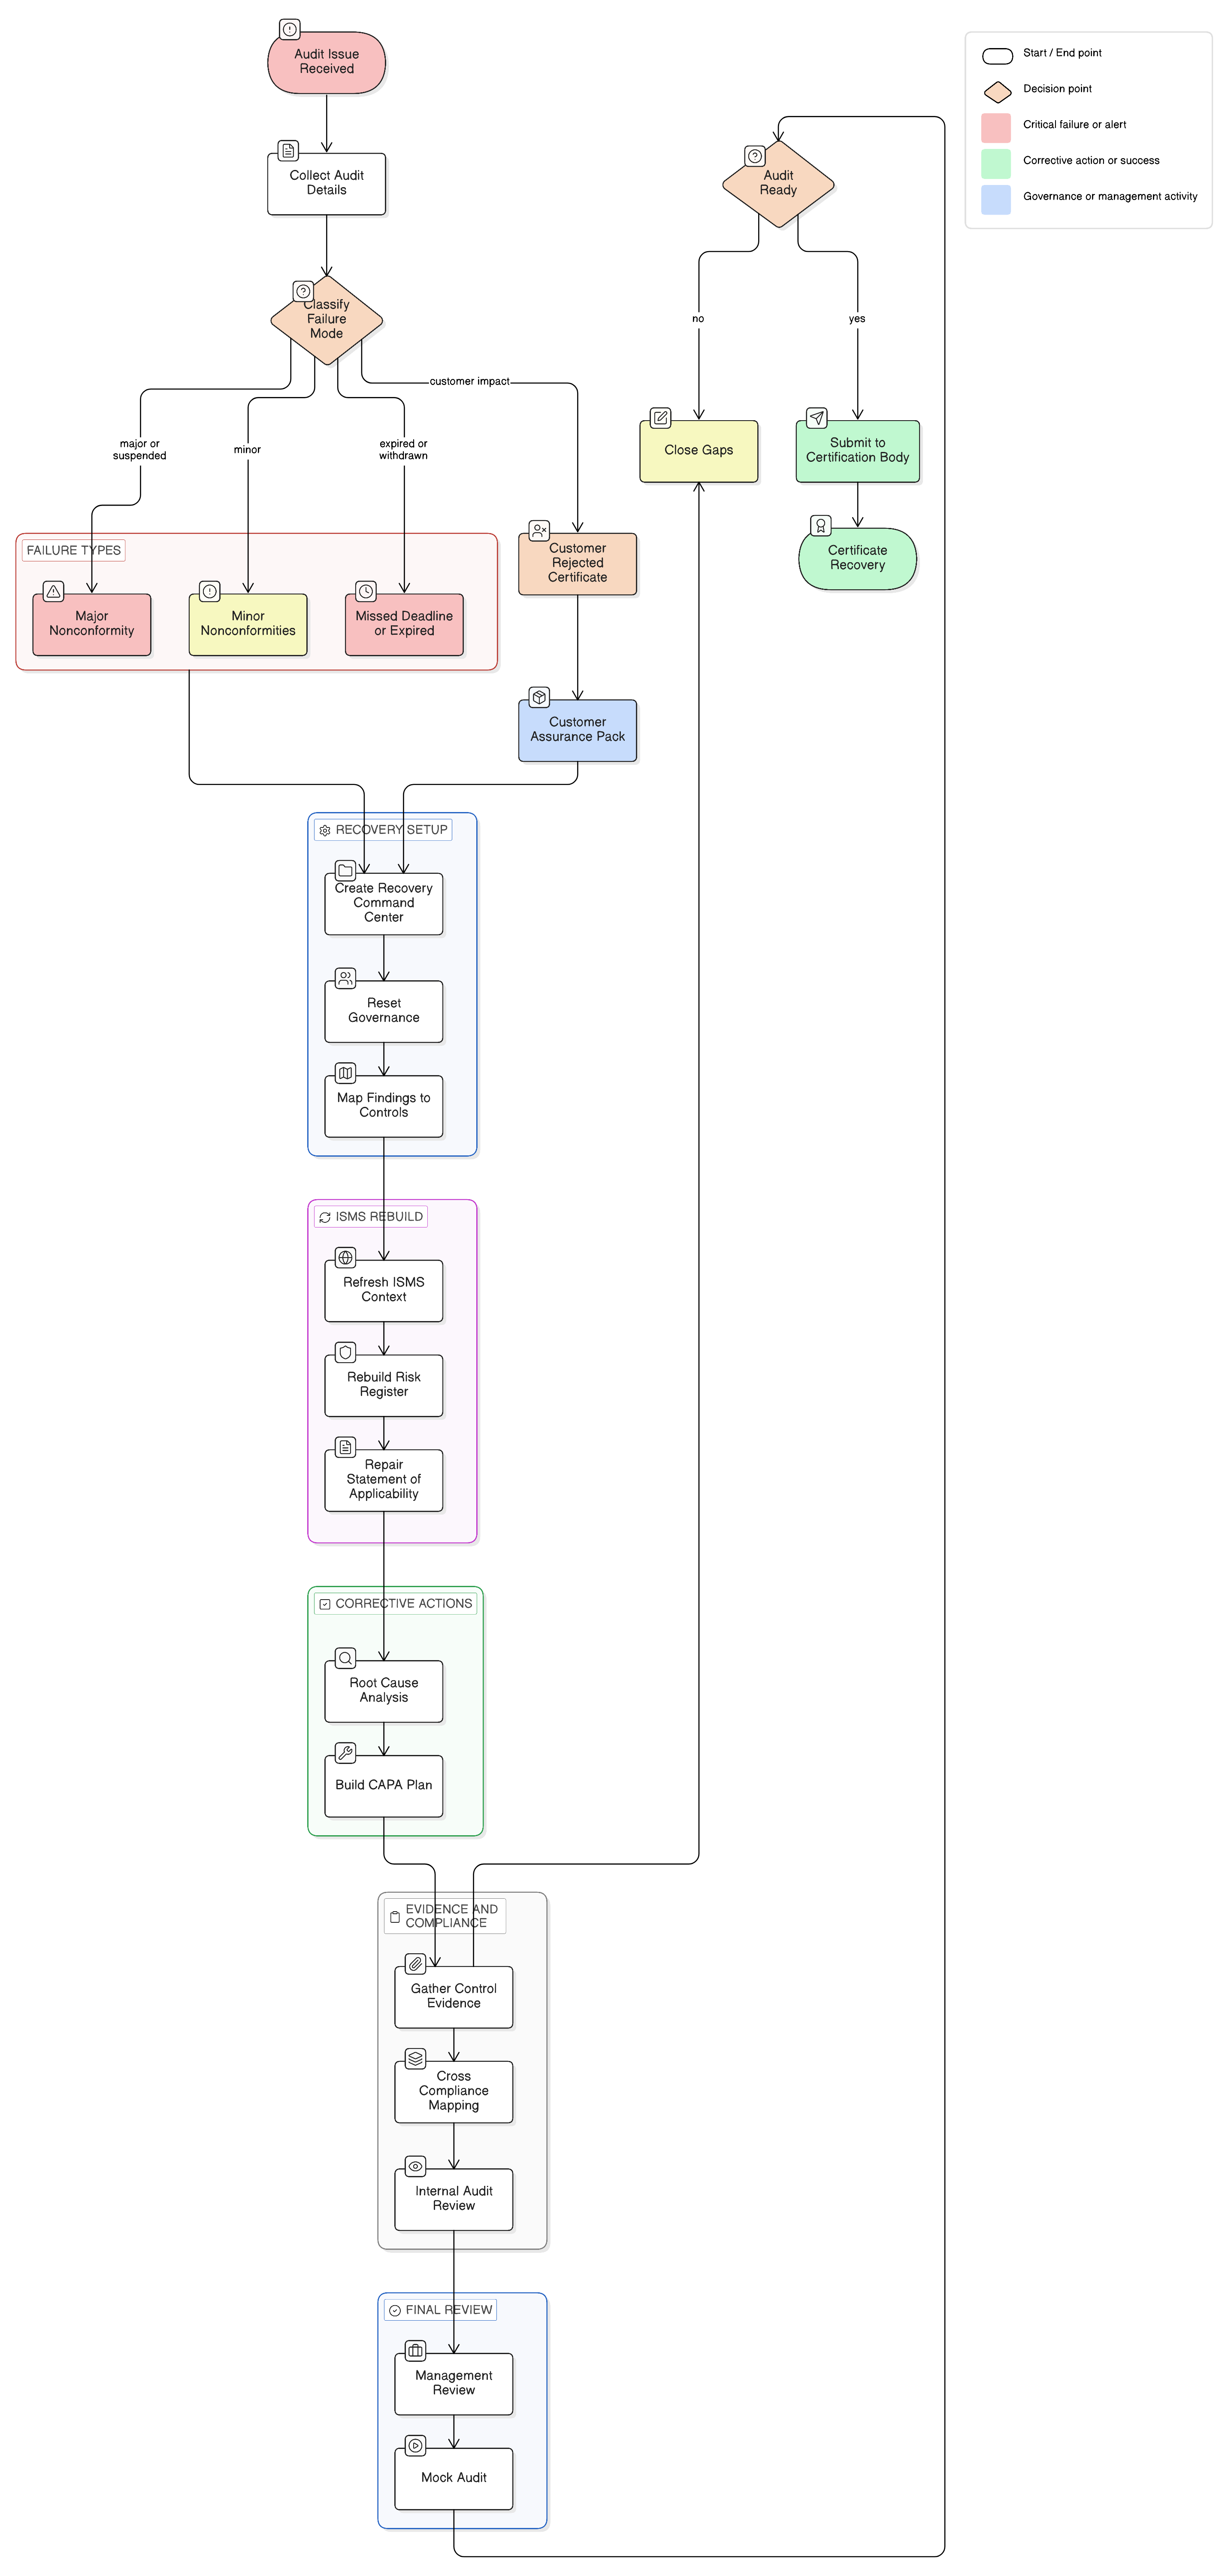
Isto também apoia as expectativas de incidentes da NIS2 e da DORA. A NIS2 utiliza reporte faseado para incidentes significativos, incluindo alerta precoce, notificação, atualizações quando exigidas e relatório final. A DORA exige que as entidades financeiras detetem, giram, classifiquem e notifiquem incidentes graves relacionados com TIC, com reporte inicial, intermédio e final e análise de causa raiz. Um novo DPO deve conseguir distinguir um incidente de segurança, uma violação de dados pessoais, um incidente significativo NIS2 e um incidente grave relacionado com TIC ao abrigo da DORA, incluindo quando um único evento aciona vários fluxos de trabalho.
Retenção e eliminação: o risco silencioso da transição de funções
As regras de retenção ficam frequentemente desatualizadas durante transições de funções porque se situam entre jurídico, gestão de registos, TI e proprietários do negócio. No entanto, a limitação da conservação no GDPR exige que os dados pessoais não sejam conservados por mais tempo do que o necessário para as finalidades do tratamento.
A política Enterprise Política de Retenção e Eliminação de Dados [C11] atribui uma função de controlo de privacidade:
Revê e valida calendários de retenção para dados pessoais, a fim de assegurar um fundamento de licitude para a conservação continuada.
Da secção “Papéis e responsabilidades”, cláusula 4.3.2 da política.
O dossiê de transição de funções deve identificar calendários de retenção que exigem revisão, sistemas onde o apagamento é tecnicamente limitado, preservações legais, conjuntos de dados arquivados, questões de retenção de cópias de segurança e dependências de apagamento em subcontratantes.
Um teste útil é simples. Escolha uma entrada do RoPA e pergunte se o DPO que entra consegue determinar o prazo de retenção, o evento de apagamento, o proprietário do sistema, o envolvimento de subcontratantes, o tratamento de cópias de segurança e a evidência da última revisão. Se não conseguir, a responsabilização pela retenção não está pronta para a transição.
Mapeamento de conformidade transversal: um dossiê, muitas expectativas
Um dossiê de transição de funções do DPO robusto não substitui obrigações legais, mas dá a auditores e reguladores um trilho de evidência coerente entre referenciais.
| Referencial ou regulamento | O que espera | Como o dossiê de transição de funções do DPO ajuda |
|---|---|---|
| GDPR | Responsabilização demonstrável, tratamento lícito, tratamento dos direitos dos titulares dos dados, governação de violações de dados pessoais e supervisão de subcontratantes | Preserva RoPA, fundamento de licitude, AIPD, registos de pedidos dos titulares dos dados, decisões sobre violações de dados pessoais e evidência de subcontratantes |
| ISO/IEC 27701:2025 | Governação do PIMS, clareza de papéis, gestão de riscos de privacidade e evidência documentada | Mostra papéis de privacidade, âmbito do PIMS, índice de evidência, registos de aconselhamento e propriedade dos processos |
| ISO/IEC 27001:2022 | Sistema de gestão baseado no risco, liderança, responsabilidades atribuídas, informação documentada e operação de controlos | Liga a evidência de privacidade ao âmbito do SGSI, tratamento de riscos, controlos de fornecedores, incidentes e continuidade |
| NIS2 | Responsabilização da gestão, gestão de riscos de cibersegurança, tratamento de incidentes, cadeia de fornecimento e formação | Identifica dependências de privacidade em incidentes de cibersegurança, fornecedores, ativos, acessos e continuidade |
| DORA | Governação das TIC, reporte de incidentes, testes, risco de terceiros e resiliência para entidades financeiras | Liga registos de privacidade ao risco das TIC, fornecedores críticos, classificação de incidentes e evidência de saída |
| NIST CSF 2.0 | Resultados de Governar, Identificar, Proteger, Detetar, Responder e Recuperar com perfis e análise de lacunas | Transforma a transição de funções num perfil do estado atual, numa lista de lacunas do estado-alvo e num plano de ação |
| COBIT 2019 | Objetivos de governação, propriedade de controlos, qualidade da evidência, responsabilização e monitorização do desempenho | Fornece evidência baseada em funções, rastreabilidade de decisões, trilho de auditoria e supervisão pela gestão |
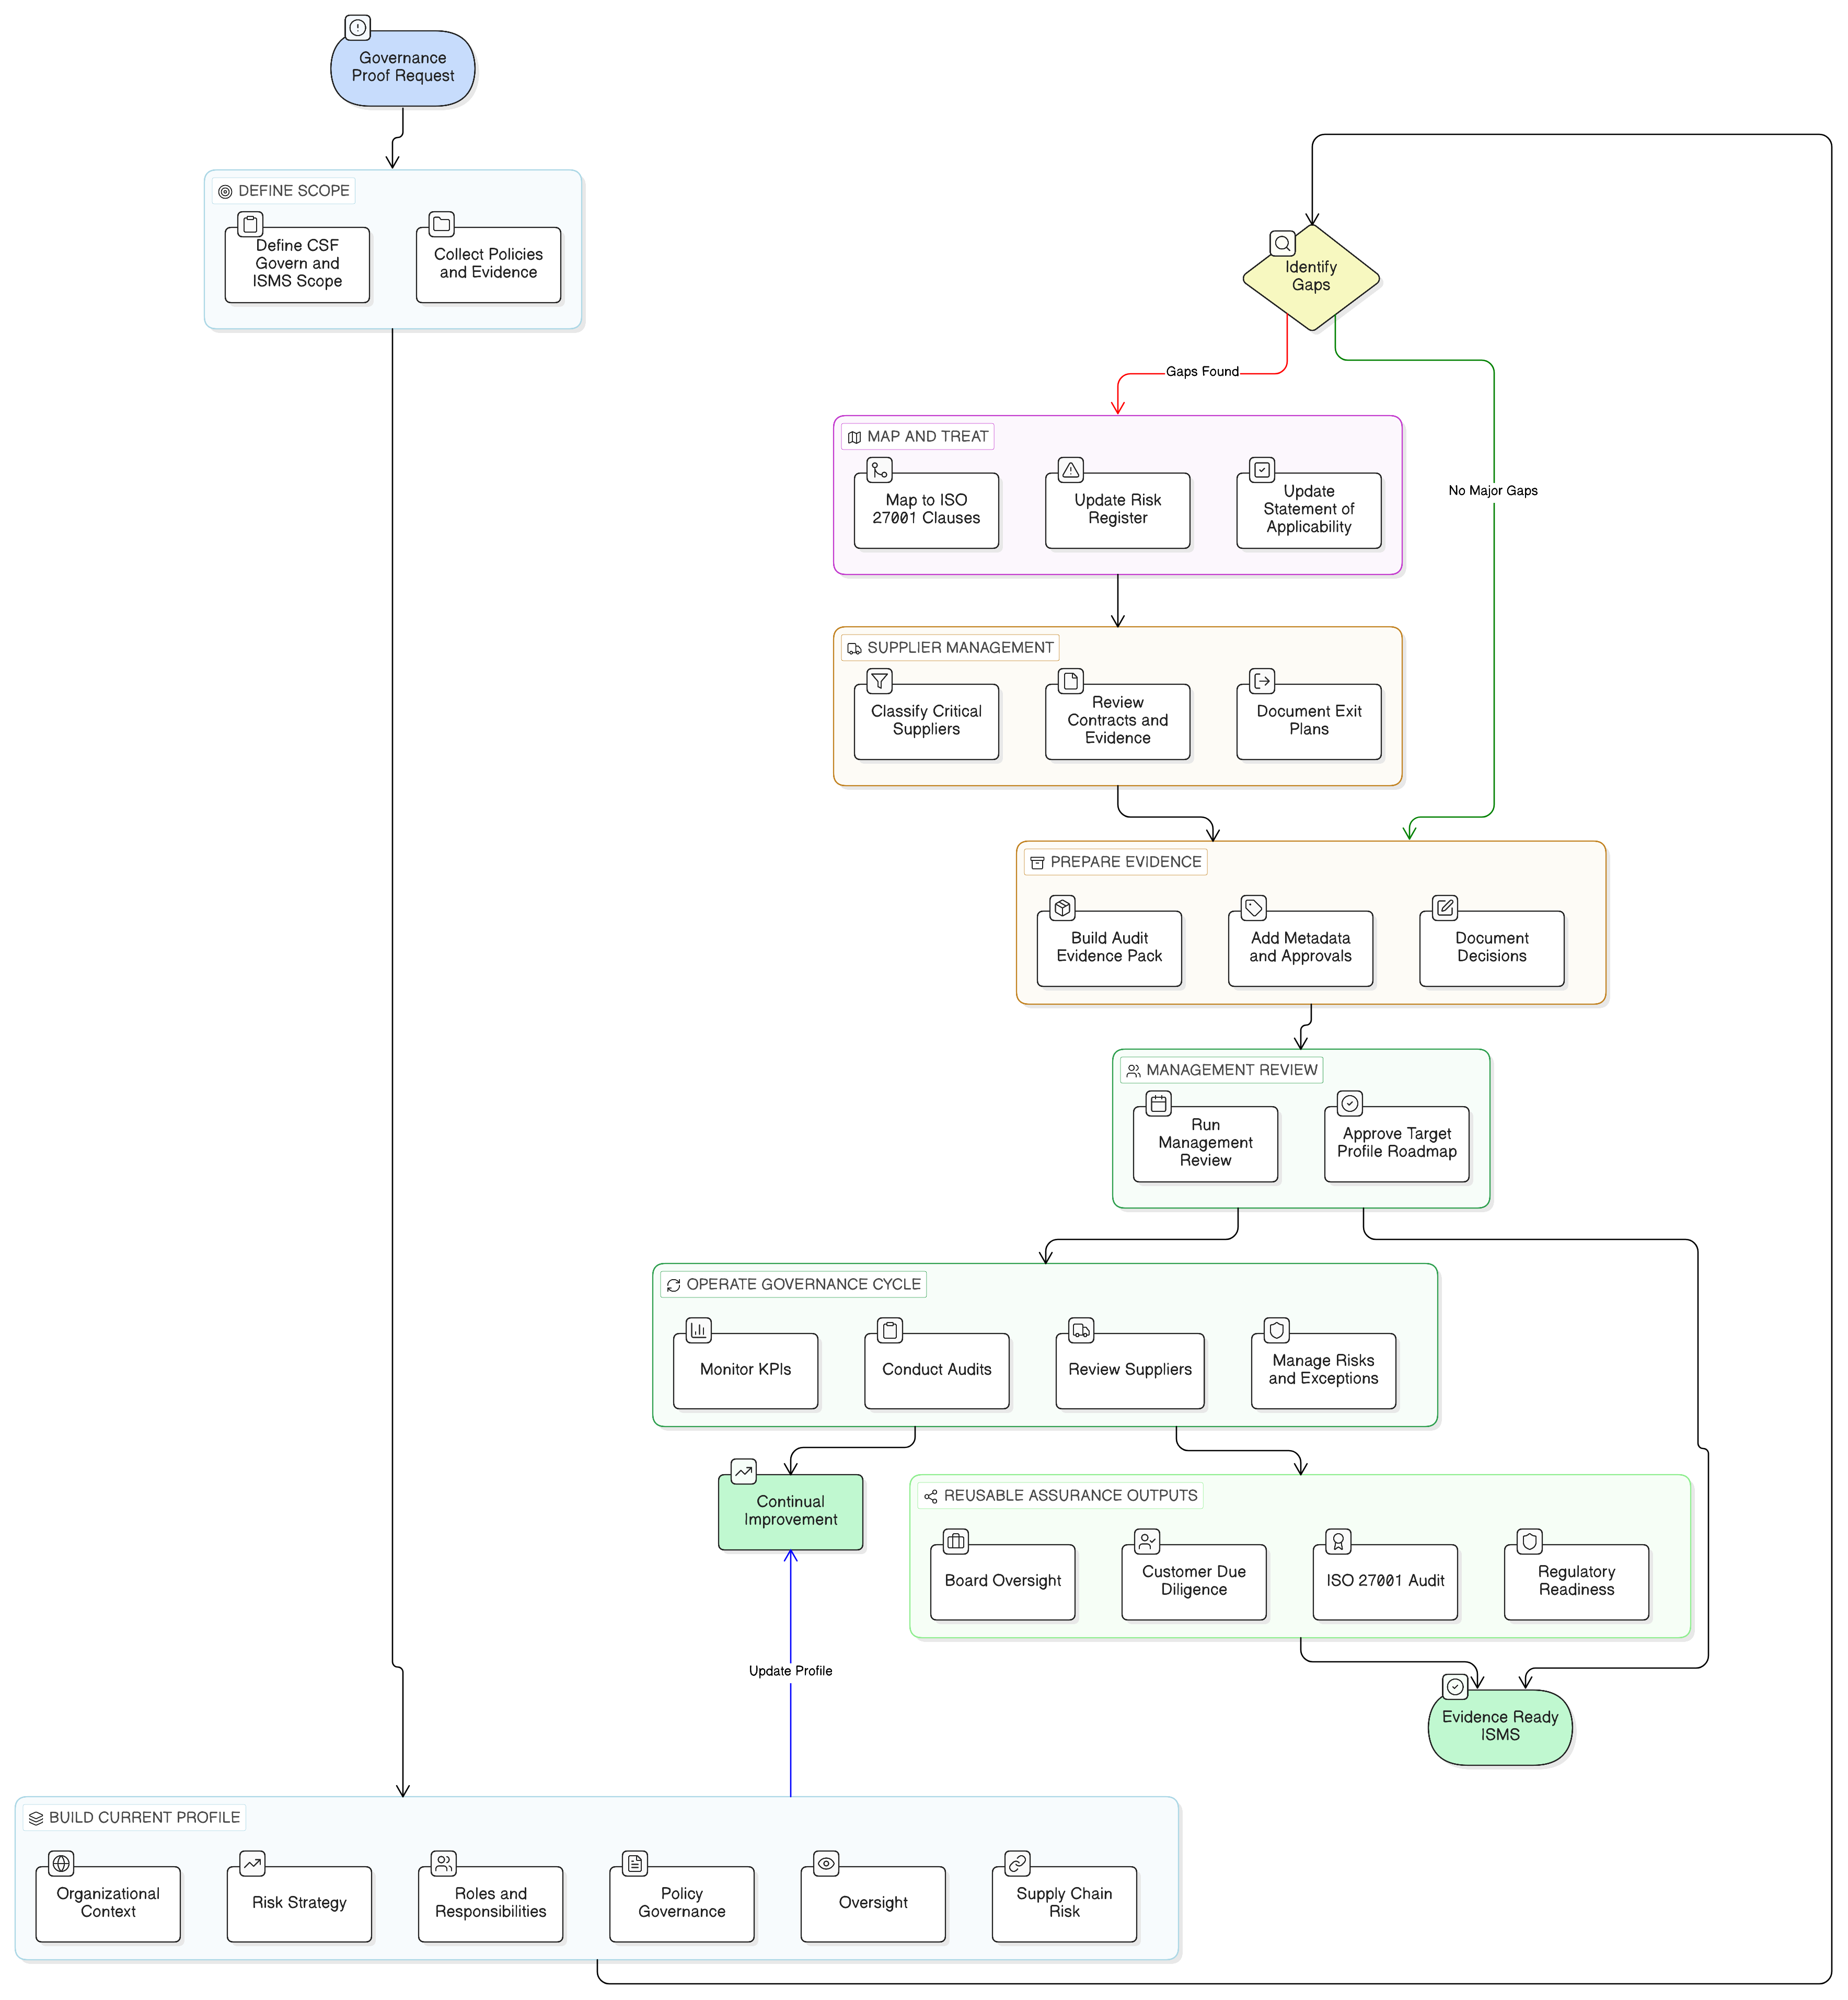
O NIST CSF 2.0 é especialmente útil como camada de comunicação. A sua função GOVERN espera que obrigações legais, regulamentares, contratuais, de privacidade e de liberdades civis sejam compreendidas e geridas. O seu método de Perfis Organizacionais ajuda as organizações a definir estados atual e alvo, recolher políticas e entradas de risco, identificar lacunas e criar planos de ação priorizados.
É exatamente isso que um dossiê de transição de funções do DPO faz. Define a postura de privacidade atual, identifica os requisitos de continuidade-alvo e cria uma lista de remediação priorizada.
Como os auditores examinam um processo de transição de funções do DPO
Um auditor exigente não se limita a pedir o nome do DPO. Vai testar se a função de privacidade é resiliente.
| Perspetiva do auditor | Pergunta provável | Evidência do dossiê de transição de funções |
|---|---|---|
| ISO/IEC 27001:2022 | As funções, registos e responsabilidades de controlo são mantidos durante alterações de pessoal? | registo de funções, registo de delegações, índice de evidência REG12, revisão de acessos, referências de políticas |
| ISO/IEC 27701:2025 | O PIMS continua a operar quando o DPO muda? | âmbito do PIMS, registos de AIPD, aconselhamento REG04, RoPA, procedimentos de pedidos dos titulares dos dados, registos de violações de dados pessoais |
| GDPR | A organização consegue demonstrar responsabilização em privacidade após a mudança do DPO? | RoPA, AIPD, registo de pedidos dos titulares dos dados, registo de violações de dados pessoais, mapeamento de fundamentos de licitude, correspondência com reguladores |
| NIST CSF 2.0 | A postura atual de risco de privacidade e cibersegurança é compreendida e comunicada? | perfil atual, lacunas-alvo, registo de riscos, lista de fornecedores, ações de incidente e recuperação |
| DORA | As dependências de privacidade em incidentes TIC e terceiros são preservadas para a resiliência operacional? | registos de fornecedores críticos, classificações de incidentes, registo de contratos, planos de saída, evidência de testes |
| NIS2 | As responsabilidades de gestão, incidentes, cadeia de fornecimento e continuidade são claras? | reporte ao Conselho de Administração, playbook de incidentes, registo centralizado de fornecedores, ligações à continuidade, registos de formação |
| COBIT 2019 | A responsabilização é governada, monitorizada e evidenciada? | RACI, propriedade de controlos, trilho de auditoria, ações corretivas, atas de revisão pela gestão |
A constatação mais comum não é a inexistência de um dossiê de transição de funções. É o facto de o dossiê não ligar a evidência às decisões. Os auditores não querem apenas documentos. Querem rastreabilidade.
Padrões comuns de falha e correções da Clarysec
O primeiro padrão de falha é a transição de funções por caixa de correio. O DPO que sai reencaminha mensagens, mas não existe um registo de evidências indexado. A Clarysec corrige isto ao forçar a evidência para o REG12 e ao ligar cada item a um processo, proprietário e data de revisão.
O segundo é a transição de funções por modelos. A organização tem modelos de AIPD e de pedidos dos titulares dos dados, mas não tem estado atual. A Clarysec corrige isto com um painel de zona vermelha de prazos em aberto, decisões de alto risco e ações por resolver.
O terceiro é política sem delegação. As políticas dizem que o DPO é proprietário da privacidade, mas ninguém regista a responsabilidade interina. A Clarysec corrige isto através do Registo de Funções e Responsabilidades, da evidência de transição de funções em REG01 e REG12, e da evidência de comunicação em REG11.
O quarto é o ponto cego dos fornecedores. Os registos de privacidade dos subcontratantes não estão ligados aos registos de compras e segurança. A Clarysec corrige isto ligando o registo centralizado de fornecedores, o repositório de acordos de tratamento de dados, a lista de subcontratantes subsequentes, as cláusulas de incidentes, as obrigações de saída e a diligência prévia de segurança.
O quinto é a lacuna de contexto de incidentes. O registo técnico do incidente existe, mas falta a fundamentação da violação de dados pessoais. A Clarysec corrige isto exigindo fichas de continuidade de violações de dados pessoais que preservem a análise de notificação, o impacto nos titulares dos dados, as decisões de reguladores e as lições aprendidas.
A sua lista de verificação de preparação da transição de funções do DPO em 30 dias
Se o seu DPO ou responsável de privacidade mudasse amanhã, conseguiria provar continuidade? Use esta lista de verificação.
- Confirme que o DPO, o responsável de privacidade, o Gestor do PIMS e os suplentes estão registados no registo de funções.
- Registe a evidência de transição de funções em REG01 e REG12 no prazo de 10 dias úteis.
- Atualize a evidência de comunicação de alteração de função em REG11 no prazo de 10 dias úteis.
- Verifique se o índice de informação documentada do PIMS em REG12 está atualizado.
- Crie uma lista de vigilância de prazos de privacidade a 30, 60 e 90 dias.
- Reveja os pedidos dos titulares dos dados em aberto e confirme os proprietários de resposta.
- Reveja todas as AIPD ativas e decisões de alto risco.
- Confirme que o REG04 inclui aconselhamento de privacidade sobre o âmbito do PIMS, critérios de AIPD e decisões de alto risco.
- Reconcilie o RoPA com sistemas, fornecedores e calendários de retenção.
- Reveja avaliações de violação de dados pessoais em aberto e recentes.
- Confirme que os registos de subcontratantes, subcontratantes subsequentes e fornecedores estão completos.
- Valide os calendários de retenção para dados pessoais.
- Teste a recuperação de cinco itens críticos de evidência.
- Reporte o estado da transição à gestão.
- Adicione as lições aprendidas ao plano de melhoria do PIMS.
Torne a continuidade da privacidade pronta para auditoria antes de a função mudar
O melhor momento para criar um dossiê de transição de funções do DPO é antes de alguém se demitir, antes de um regulador perguntar e antes de um incidente forçar a questão.
A Clarysec ajuda as organizações a transformar a governação de privacidade em evidência operacional, combinando modelos de políticas, registos do PIMS, fluxos de trabalho de transição de funções, repositórios prontos para auditoria e mapeamentos de conformidade transversal. Comece pelo Zenith Blueprint para o roteiro de implementação em 30 passos, utilize os Zenith Controls para ligar os controlos ISO/IEC 27002:2022 a expectativas de conformidade mais amplas e alinhe as suas cláusulas internas com as políticas de privacidade e gestão de evidência da Clarysec.
Se o seu DPO mudasse amanhã, a sua organização reteria o contexto por trás de cada AIPD, decisão sobre violação de dados pessoais, entrada do RoPA e compromisso com reguladores?
Se a resposta for incerta, o próximo passo é prático. Crie o índice de transição de funções, mapeie a evidência, atribua proprietários interinos e teste a recuperação esta semana. A Clarysec pode ajudá-lo a tornar esse dossiê completo, controlado e pronto para auditoria.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council