Governação de dados de saúde para preparação para o EHDS

São 08:20 de uma segunda-feira e o convite da reunião tem um título enganadoramente simples: “Preparação para o EHDS”.
Anya, CISO de uma empresa MedTech em rápido crescimento, entra na chamada com o responsável pela privacidade, o diretor de operações clínicas, o responsável de compras e a assessoria jurídica. Um grupo hospitalar pretende ligar o seu portal de pacientes à plataforma de análise da empresa. Um parceiro de investigação pretende conjuntos de dados pseudonimizados. Um prestador de serviços cloud armazena cópias de segurança em várias regiões da UE. Um fornecedor de suporte pode precisar de acesso temporário a logs de produção. A área jurídica pergunta se a organização atua como responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento ou subcontratante subsequente em cada fluxo de dados.
Depois, o Conselho de Administração coloca a pergunta decisiva: “Conseguimos provar que estamos preparados para o Espaço Europeu de Dados de Saúde?”
Esta pergunta não pede uma lista de regulamentos. Pergunta se a organização consegue demonstrar, sob pressão, um tratamento de dados de saúde controlado, lícito, seguro e responsável. O RGPD da UE já trata os dados de saúde como categorias especiais de dados pessoais. A ISO/IEC 27701:2025 eleva as expectativas para um sistema de gestão da informação de privacidade, ou PIMS, que demonstre responsabilização na prática. A ISO/IEC 27001:2022 fornece a base do sistema de gestão para risco de segurança, controlo operacional, auditoria interna, revisão pela gestão e melhoria contínua. A NIS2 acrescenta governação de cibersegurança, tratamento de incidentes e resiliência da cadeia de fornecimento para muitos ecossistemas de saúde, digitais, cloud, SaaS e de serviços de TIC. A DORA também pode ser relevante quando os dados de saúde se ligam a seguros, pagamentos, serviços financeiros regulamentados ou serviços de TIC que suportam entidades financeiras.
O verdadeiro desafio não é saber que os dados de saúde são sensíveis. Todos sabem isso. O desafio é provar que cada recolha, evento de partilha, relação com subcontratante, concessão de acesso, regra de retenção e decisão de AIPD está sujeita a governação, revisão e evidência.
A abordagem da Clarysec é intencionalmente prática. Ligamos o Zenith Blueprint: roteiro de 30 passos para auditores, o conjunto de políticas PIMS e o Zenith Controls: guia de conformidade cruzada num modelo operacional de governação de dados de saúde capaz de resistir tanto a uma pergunta de um regulador como a um pedido de amostragem de um auditor.
Porque a governação de dados de saúde é diferente
Os dados de saúde não são apenas mais um campo num inventário de dados. Podem revelar diagnósticos, tratamentos, indicadores genéticos, incapacidades, histórico de medicação, estado de saúde mental, identificadores biométricos, informação sobre fertilidade, resultados clínicos e detalhes sobre familiares ou pessoas vulneráveis.
O GDPR Article 9 trata os dados de saúde como categorias especiais de dados pessoais e, em regra, proíbe o tratamento salvo se se aplicar uma condição específica. Exemplos incluem consentimento explícito, finalidades de prestação de cuidados de saúde, saúde pública, investigação com salvaguardas, interesses vitais ou outra condição lícita fundada no direito da UE ou dos Estados-Membros. O GDPR Article 5 também transforma os princípios de privacidade numa obrigação de responsabilização. Os dados pessoais devem ser tratados de forma lícita, leal e transparente, recolhidos para finalidades determinadas e legítimas, minimizados, mantidos exatos, conservados apenas pelo tempo necessário e protegidos contra tratamento não autorizado ou ilícito e contra perda, destruição ou dano acidental. O responsável pelo tratamento deve conseguir demonstrar o cumprimento.
Para a preparação para o EHDS, a governação de dados de saúde deve responder a sete perguntas operacionais:
- Que dados de saúde tratamos e onde estão armazenados?
- Que papel desempenhamos em cada atividade: responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento ou subcontratante subsequente?
- Que fundamento de licitude e que condição aplicável a categorias especiais se aplicam?
- Foi concluída uma triagem de riscos de privacidade ou uma AIPD antes do início do tratamento de risco elevado?
- Quem pode aceder aos dados de saúde e com que frequência esse acesso é revisto?
- Que destinatários, subcontratantes, subcontratantes subsequentes e prestadores de serviços cloud estão envolvidos?
- Que evidências demonstram retenção, pseudonimização, transferência segura, preparação para incidentes e garantia de fornecedores?
A ISO/IEC 27701:2025 ajuda a estruturar estas respostas como um PIMS. A ISO/IEC 27001:2022 fornece a espinha dorsal através de contexto, âmbito, liderança, avaliação de riscos, tratamento de riscos, Declaração de Aplicabilidade, controlo operacional, monitorização, auditoria interna, revisão pela gestão e melhoria. As cláusulas 4.1 a 4.4 exigem que as organizações definam contexto, partes interessadas, requisitos, âmbito e dependências. Este é o ponto de partida adequado para a preparação para o EHDS porque os fluxos de dados de saúde normalmente envolvem hospitais, laboratórios, plataformas cloud, parceiros clínicos, organizações de investigação, fornecedores de suporte e, por vezes, entidades do setor público.
O erro que vemos em projetos reais é tratar a governação de dados de saúde como um exercício de aviso de privacidade. Um aviso de privacidade é importante, mas não prova que um engenheiro de suporte não consegue exportar logs de pacientes, que um conjunto de dados de investigação está devidamente pseudonimizado, que um contrato com subcontratante contém os termos do Article 28 ou que uma tarefa de retenção apagou efetivamente registos expirados.
O modelo da Clarysec: uma cadeia de evidência da finalidade à eliminação
O modelo de governação de dados de saúde da Clarysec parte de um princípio simples: se não consegue rastrear os dados de saúde desde a finalidade até à eliminação, não tem preparação para o EHDS; tem risco documental.
O Zenith Blueprint capta claramente a mentalidade de controlo de privacidade no passo 23, Controlos organizacionais 5.19 a 5.37:
“as informações pessoais identificáveis não são apenas mais um tipo de dados; são uma representação profundamente sensível de confiança.”
Esta afirmação é especialmente verdadeira para dados de saúde. Um paciente não vive uma violação de dados como uma falha de controlo. Vive-a como uma perda de dignidade, confidencialidade e confiança no ecossistema de cuidados de saúde.
A Clarysec constrói a cadeia de evidência com quatro camadas ligadas.
| Camada | Pergunta de governação de dados de saúde | Artefacto Clarysec |
|---|---|---|
| Governação do tratamento | Porque estamos a tratar estes dados de saúde, sob que papel, fundamento de licitude e condição aplicável a categorias especiais? | Inventário de PII, registo de fundamento de licitude, REG02 |
| Governação de riscos de privacidade | Trata-se de tratamento de risco elevado e a triagem para AIPD foi concluída antes do início do tratamento? | Avaliação de riscos de privacidade, fluxo de trabalho de AIPD, REG04 |
| Governação de partilhas e fornecedores | Quem recebe os dados, onde são tratados e que controlos contratuais se aplicam? | Registo de partilhas externas, diligência prévia de fornecedores, REG08 |
| Governação de acessos e evidência | Quem tem acesso, como é revisto o acesso e que logs comprovam a operação dos controlos? | Registo de revisão de acessos, evidências de logs, REG12 |
É assim que uma organização pode entrar numa auditoria e demonstrar que o mesmo caso de utilização de dados de saúde está coberto pela finalidade de negócio, pelo direito da privacidade, por controlos de segurança da informação, pela garantia de fornecedores e por evidência operacional.
Comece pela clareza de papéis antes de desenhar controlos
Os projetos de dados de saúde falham muitas vezes no primeiro obstáculo de governação porque as equipas não chegam a acordo sobre os papéis. Um hospital pode ser o responsável pelo tratamento para a prestação de cuidados ao paciente. Uma plataforma de saúde digital pode ser subcontratante para alojar dados do portal. A mesma plataforma pode ser responsável pelo tratamento dos seus registos de trabalhadores ou da gestão de contas de clientes. Duas instituições de investigação podem ser responsáveis conjuntos pelo tratamento se determinarem conjuntamente as finalidades e os meios do estudo. Um prestador de análise cloud pode ser subcontratante subsequente.
O conjunto de políticas PIMS da Clarysec foi concebido em torno desta realidade de papéis. Utiliza etiquetas operacionais de papel PIMS como Ambos, Responsável pelo tratamento, Subcontratante, Responsável conjunto pelo tratamento e Subcontratante subsequente. Isto é importante porque as obrigações mudam consoante a organização determine finalidades e meios ou trate dados com base em instruções documentadas.
Para dados de saúde do lado do responsável pelo tratamento, a Política de inventário de tratamento de PII e fundamento de licitude exige que a condição aplicável a categorias especiais seja registada antes do tratamento. A cláusula 4.2.6 da secção de registos de finalidade e fundamento de licitude do Responsável pelo tratamento estabelece:
“[Condicional] O Responsável pelo Processo / Responsável de Negócio DEVE registar a condição de tratamento de categorias especiais no REG02 antes de tratar PII de categoria especial.”
Para a preparação para o EHDS, este é um dos controlos mais importantes da pilha de governação. Impede a lógica de “recolhemos porque a plataforma precisa”. Um campo de dados de saúde deve ter uma finalidade, um fundamento de licitude, uma condição aplicável a categorias especiais, uma regra de retenção, um responsável e um contexto de tratamento.
Um registo prático de tratamento de dados de saúde pode ter este formato.
| Campo do registo | Exemplo para uma plataforma de monitorização remota |
|---|---|
| Atividade de tratamento | Recolha contínua de leituras de pressão arterial |
| Papel PIMS | Subcontratante para cliente hospitalar; responsável pelo tratamento para dados de conta da plataforma |
| Categorias de dados | ID do paciente, ID do dispositivo, leituras, carimbo temporal, estado do alerta |
| Finalidade | Monitorização remota de cuidados e escalamento clínico |
| Fundamento de licitude no RGPD da UE | Documentado conforme instrução do responsável pelo tratamento ou fundamento legal do responsável pelo tratamento |
| Condição do Article 9 | Finalidade relacionada com cuidados de saúde ou outra condição documentada aplicável a categorias especiais |
| Prazo de retenção | Calendário de retenção contratual e clínica |
| Localização dos dados | Região cloud da UE e região de cópia de segurança |
| Destinatários | Utilizadores do hospital, prestador de suporte, prestador de alojamento |
| Referência da AIPD | REG04-DPIA-2026-011 |
| Referência da revisão de acessos | REG12-Q2-2026 |
A Política de proteção de dados e privacidade - PME expressa a mesma disciplina de uma forma que organizações mais pequenas conseguem operacionalizar. A cláusula 5.2.1 de Requisitos de governação estabelece:
“O Coordenador de Privacidade deve manter um registo de todas as atividades de tratamento de dados pessoais, incluindo categorias de dados, finalidade, fundamento de licitude e prazos de retenção”
Esse registo torna-se a âncora para avisos de privacidade, acordos com subcontratantes, desenho do controlo de acesso, configuração de retenção e amostragem de auditoria.
As AIPD são pontos de controlo da gestão de alterações, não burocracia
Ao abrigo do RGPD da UE, o tratamento de risco elevado pode exigir uma AIPD. Em contextos de dados de saúde, o risco raramente é hipotético. Tratamento em larga escala, monitorização sistemática, definição de perfis, pessoas vulneráveis, categorias especiais de dados pessoais e tecnologia inovadora podem exigir uma avaliação estruturada de riscos de privacidade.
A Política de avaliação de riscos de privacidade e AIPD transforma isto num ponto de controlo obrigatório antes do tratamento. A cláusula 4.2.2 da secção de desencadeadores de AIPD e determinação de requisitos estabelece:
“[Responsável pelo tratamento] O Responsável pelo Processo / Responsável de Negócio DEVE encaminhar para o Responsável pela Privacidade / Gestor do PIMS, no REG04, antes do início do tratamento, qualquer tratamento que envolva larga escala, monitorização sistemática, definição de perfis, decisões automatizadas, PII de categoria especial, dados relativos a condenações penais ou infrações, titulares dos dados vulneráveis, tecnologia inovadora ou alterações materiais do tratamento.”
Esta cláusula evita um padrão de falha comum: a engenharia constrói a integração, a área comercial anuncia a data de entrada em produção e a privacidade é chamada a aprovar o projeto depois de a arquitetura já estar fixada.
No Zenith Blueprint, a privacidade está integrada na revisão de alterações de segurança. O passo 23 aborda o controlo ISO/IEC 27002:2022 5.34, Privacidade e proteção de PII, e liga-o à sensibilização sobre dados, classificação, controlo de acesso, mascaramento, eliminação e cifragem. O passo 19 acrescenta verificações práticas de auditoria para minimização dos dados, eliminação de informação, mascaramento, pseudonimização, dados de teste e prevenção de fuga de dados. Uma AIPD, portanto, não é apenas um memorando jurídico. Deve produzir ações técnicas e organizativas.
Um fluxo de trabalho prático de AIPD da Clarysec para um novo projeto de partilha orientado para o EHDS segue esta sequência:
- Criar ou atualizar o registo de tratamento REG02 para o fluxo de dados de saúde.
- Acionar a triagem REG04 porque estão envolvidos dados de saúde de categoria especial e partilha externa.
- Identificar riscos para a confidencialidade, integridade, disponibilidade, direitos dos pacientes, lealdade, limitação das finalidades e reidentificação.
- Selecionar controlos como pseudonimização, acesso baseado em funções, restrição de alojamento na UE, cláusulas com fornecedores, registo em logs, limites de retenção, DLP, cifragem e playbooks de incidentes.
- Atualizar o REG08 com identidade do destinatário, papel, localização do tratamento, frequência de partilha e fonte de autorização.
- Atualizar o REG12 com requisitos trimestrais de revisão de acessos para sistemas que tratam PII sensível.
- Ligar o tratamento de riscos ao Registo de Riscos ISO/IEC 27001:2022 e à Declaração de Aplicabilidade.
- Agendar a revisão da evidência em auditoria interna e revisão pela gestão.
O ponto essencial é que cada decisão deixa um trilho.
O controlo de acesso deve ser específico, revisto e suportado por evidência
A maioria das violações de dados de saúde não exige um atacante sofisticado. Por vezes, o problema é acesso excessivo, contas de administrador partilhadas, dados de produção copiados para testes ou utilizadores de suporte que mantêm acesso depois de um projeto terminar.
A Política de proteção de dados e privacidade empresarial da Clarysec estabelece:
“Todos os sistemas devem aplicar por defeito o acesso segundo o princípio do menor privilégio.”
A Política de proteção de dados e privacidade - PME expressa a mesma expectativa operacional em termos simples:
“O acesso dos utilizadores a dados pessoais deve ser limitado a funções com uma necessidade de negócio documentada”
Para a governação de dados de saúde segundo a ISO/IEC 27701:2025 e o RGPD da UE, o princípio do menor privilégio deve refletir funções clínicas, funções de suporte, funções de análise, funções de investigação, acesso de emergência, procedimentos de acesso excecional e segregação entre ambientes de produção e de não produção.
A Política de segurança e controlo de acesso a PII acrescenta um requisito concreto de evidência. A cláusula 4.2.3 da secção de linha de base de controlo de acesso estabelece:
“[Ambos] O Responsável pelo Sistema / Responsável pela Aplicação DEVE rever, pelo menos trimestralmente, o acesso dos utilizadores a sistemas que tratam PII de alto impacto ou sensível e registar o resultado da revisão no REG12.”
A evidência de revisão trimestral de acessos é ouro em auditoria. Um auditor de privacidade pode amostrar o REG12 e compará-lo com registos de Recursos Humanos, aprovações em tickets, registos de atividade do PAM e funções aplicacionais. Um auditor de segurança pode testar se os utilizadores privilegiados têm MFA, registo de sessões e monitorização de acesso de emergência. Um auditor COBIT 2019 ou ISACA normalmente procurará propriedade do processo, desempenho dos controlos, exceções e supervisão pela gestão.
Uma revisão sólida de acessos a dados de saúde deve confirmar que cada utilizador tem um responsável de negócio atribuído, que cada função corresponde à função profissional atual ou à finalidade contratual, que as contas inativas são removidas, que as contas privilegiadas estão separadas das contas normais, que o acesso de emergência é registado e revisto, que o acesso de fornecedores de suporte é limitado no tempo e ligado a tickets, que chaves de API e contas de serviço estão incluídas, que o acesso a conjuntos de dados pseudonimizados continua restrito e que aprovações, remoções, exceções e datas de remediação são registadas no REG12.
Os auditores não perguntam apenas se as revisões de acessos acontecem. Perguntam o que mudou por causa da revisão.
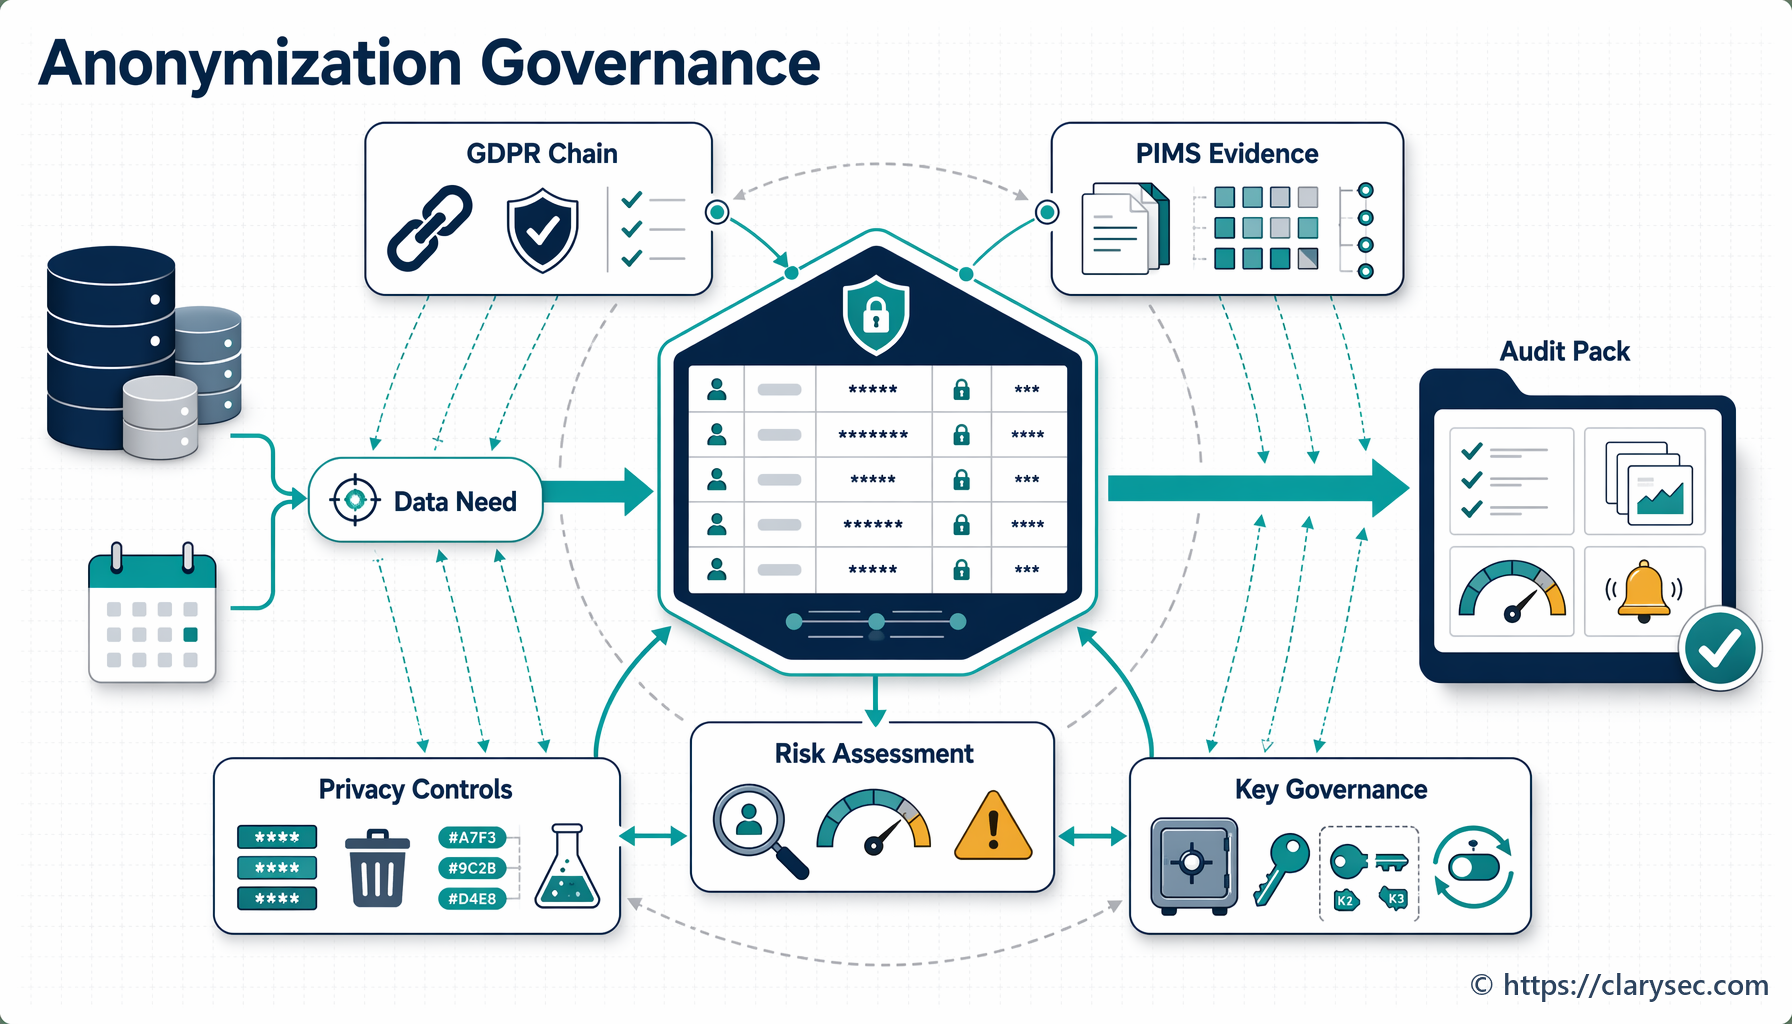
A pseudonimização é uma salvaguarda, não apagamento mágico
A preparação para o EHDS aumentará a atenção sobre utilização secundária, investigação, análise, melhoria da qualidade e partilha de dados. A pseudonimização é frequentemente a salvaguarda adequada, mas não retira automaticamente os dados da governação da privacidade. O risco de reidentificação, as chaves de ligação, pequenas coortes, indicadores de doenças raras e metadados podem manter a sensibilidade.
A Política de mascaramento de dados e pseudonimização da Clarysec é explícita:
“Tratar conjuntos de dados mascarados e pseudonimizados como dados sensíveis, sujeitos a registo de acessos, controlos de retenção e procedimentos de resposta a incidentes.”
A Política de mascaramento de dados e pseudonimização - PME fornece um desencadeador prático:
“A pseudonimização deve ser utilizada quando é necessária ligação entre dados sem revelar identidades:”
A entrada do Zenith Controls para o controlo ISO/IEC 27002:2022 5.34, Privacidade e proteção de PII, classifica-o como controlo preventivo ligado à confidencialidade, integridade e disponibilidade. Liga o 5.34 a controlos relacionados, incluindo 5.9 Inventário de informação e outros ativos associados, 5.12 Classificação da informação, 5.14 Transferência de informação, 5.15 Controlo de acesso, 5.16 Gestão de identidades, 5.23 Segurança da informação para utilização de serviços cloud, 8.10 Eliminação de informação, 8.11 Mascaramento de dados e 8.12 Prevenção de fuga de dados.
Esse mapeamento é importante. Um extrato de investigação pseudonimizado não é governado apenas por um script de mascaramento. Também precisa de classificação, aprovação de acesso, transferência segura, controlos cloud, retenção, registo em logs e revisão de alterações. Se a chave de ligação estiver no mesmo ambiente que o conjunto de dados, ou se os analistas conseguirem combinar conjuntos de dados para identificar condições raras, o risco de privacidade permanece elevado.
| Objetivo de controlo | Implementação prática |
|---|---|
| Reduzir a identificabilidade | Substituir identificadores diretos por pseudónimos e remover quase-identificadores desnecessários |
| Proteger chaves de ligação | Armazenar as chaves separadamente, restringir o acesso, registar todos os acessos e atribuir custódia responsável |
| Limitar a finalidade | Vincular o conjunto de dados à questão de investigação aprovada ou à finalidade contratual |
| Controlar destinatários | Registar identidade do destinatário, papel, localização, frequência de partilha e fonte de autorização no REG08 |
| Transferência segura | Utilizar um portal cifrado aprovado, API ou SFTP alinhado com a classificação dos dados |
| Limitar retenção | Configurar fluxo de trabalho de expiração e eliminação com logs de evidência |
| Monitorizar utilização | Rever logs de acesso, exportações e comportamento anómalo de transferência |
| Preparar para incidentes | Incluir conjuntos de dados pseudonimizados no âmbito da avaliação da violação de dados pessoais e da resposta a incidentes |
A governação de fornecedores e subcontratantes é onde a preparação frequentemente falha
Os ecossistemas de dados de saúde dependem fortemente de fornecedores. Alojamento cloud, segurança gerida, suporte de helpdesk, fabricantes de dispositivos, gateways API, fornecedores de análise, plataformas de assinatura eletrónica, fornecedores de identidade e subcontratantes de investigação podem tocar dados sensíveis ou metadados.
O GDPR Article 28 exige que os responsáveis pelo tratamento utilizem subcontratantes que forneçam garantias suficientes e que vinculem o tratamento através de termos contratuais. A NIS2 também trata a segurança da cadeia de fornecimento como uma medida essencial de cibersegurança. O seu modelo de governação exige que os órgãos de administração aprovem e supervisionem medidas de gestão do risco de cibersegurança e exige atenção a fornecedores diretos, prestadores de serviços, vulnerabilidades de fornecedores, práticas de cibersegurança e desenvolvimento seguro.
A Política de gestão de privacidade de subcontratantes, subcontratantes subsequentes e terceiros estabelece:
“[Ambos] O Responsável pela Privacidade / Gestor do PIMS DEVE acionar a triagem de riscos de privacidade e AIPD no REG04 para relações com subcontratantes de risco elevado e alterações materiais de privacidade relativas a terceiros antes da aprovação, com a referência REG04 registada no REG08.”
A Política de recolha, utilização, divulgação e partilha de PII acrescenta o registo de partilha:
“[Responsável pelo tratamento] O Fornecedor / Responsável de Compras DEVE registar no REG08 a identidade do destinatário, o papel do destinatário, a finalidade da divulgação, as categorias de PII, a frequência de partilha, a localização do tratamento e a fonte de autorização antes do início de partilhas externas recorrentes.”
A Política de proteção de dados e privacidade empresarial exige a revisão da conformidade dos subcontratantes pelas equipas de Compras e Jurídico e Conformidade:
“As equipas de Compras e Jurídico e Conformidade devem verificar o cumprimento do Article 28 do RGPD da UE e exigir a reavaliação anual de todos os fornecedores de alto risco.”
Para PME, a Política de segurança de terceiros e fornecedores - PME centra-se num ponto prático de garantia que aparece constantemente em auditorias de dados de saúde. A cláusula 6.2.4 de Requisitos de implementação da política estabelece:
“Quando os fornecedores sejam obrigados a armazenar dados fora das instalações, a empresa deve obter garantia relativamente à proteção de dados, à segurança física e à localização geográfica do armazenamento (por exemplo, alojamento apenas na UE quando exigido pelo RGPD da UE).”
O Zenith Blueprint, passo 23, controlo 5.20, Tratamento da segurança da informação em acordos com fornecedores, explica por que motivo isto deve ser contratual e não presumido:
“A confiança, quando se trata de fornecedores, não pode assentar em pressupostos. Tem de ser codificada.”
Para dados de saúde, os acordos com fornecedores devem incluir descrições de serviço, categorias de dados, localizações de tratamento, controlos de subcontratação, confidencialidade, controlo de acesso, cifragem, prazos de notificação de incidentes, direitos de auditoria, eliminação ou devolução, expectativas de desenvolvimento seguro, compromissos de resiliência e suporte a pedidos regulamentares.
Retenção e eliminação são o problema esquecido de evidência para o EHDS
A governação de dados de saúde centra-se muitas vezes na recolha e na partilha, mas a retenção é onde muitas organizações acumulam risco silencioso. Exportações antigas, conjuntos de dados de teste, cópias de segurança, extratos de investigação abandonados, tickets de suporte arquivados e logs de dispositivos obsoletos podem persistir muito depois de a finalidade original ter expirado.
O GDPR Article 5 exige limitação da conservação. A Política de retenção e eliminação de dados liga esse princípio à política operacional:
“Assegurar que a retenção de informações pessoais identificáveis (PII) cumpre as leis de privacidade de dados e os avisos de privacidade da organização”
A entrada do Zenith Controls para o controlo ISO/IEC 27002:2022 5.33, Proteção de registos, liga a proteção de registos a 5.12 Classificação da informação, 5.15 Controlo de acesso, 5.31 Requisitos legais, estatutários, regulamentares e contratuais, 5.36 Cumprimento de políticas, regras e normas de segurança da informação, 7.14 Eliminação segura ou reutilização de equipamentos, 8.10 Eliminação de informação, 8.13 Cópia de segurança de informação e 5.26 Resposta a incidentes de segurança da informação. Esta é a visão de ciclo de vida que os auditores esperam: os registos devem ser protegidos enquanto necessários, recuperáveis quando exigido, restritos durante a utilização e destruídos de forma segura quando a retenção termina.
No Zenith Blueprint, o passo 19 pede aos auditores que verifiquem se as políticas automatizadas de eliminação e retenção são aplicadas em repositórios e armazenamento cloud, se a eliminação segura ou apagamento criptográfico é utilizado para sistemas descomissionados, se logs de eliminação de alto risco são mantidos e revistos, e se a destruição física é efetuada para suportes obsoletos.
| Categoria de dados | Governação da retenção |
|---|---|
| Dados operacionais clínicos | Seguir requisitos legais, contratuais e relacionados com cuidados de saúde, com instrução documentada do responsável pelo tratamento quando aplicável |
| Telemetria e logs da plataforma | Minimizar identificadores, definir retenção operacional curta e proteger logs como sensíveis quando revelem atividade de saúde |
| Conjuntos de dados de investigação e utilização secundária | Vincular à finalidade aprovada, aplicar aprovação de governação quando aplicável e predefinir data de expiração ou revisão |
| Cópias de segurança e arquivos | Alinhar a retenção de cópias de segurança com necessidades de continuidade de negócio e assegurar que o restauro não reintroduz dados expirados em utilização ativa |
Um programa maduro também testa a eliminação. Não basta ter um calendário de retenção. Um auditor pode pedir evidência de que uma exportação de paciente expirou, que um conjunto de dados de investigação foi eliminado, que uma cópia de segurança atingiu o fim do prazo e que um fornecedor certificou a destruição no fim do contrato.
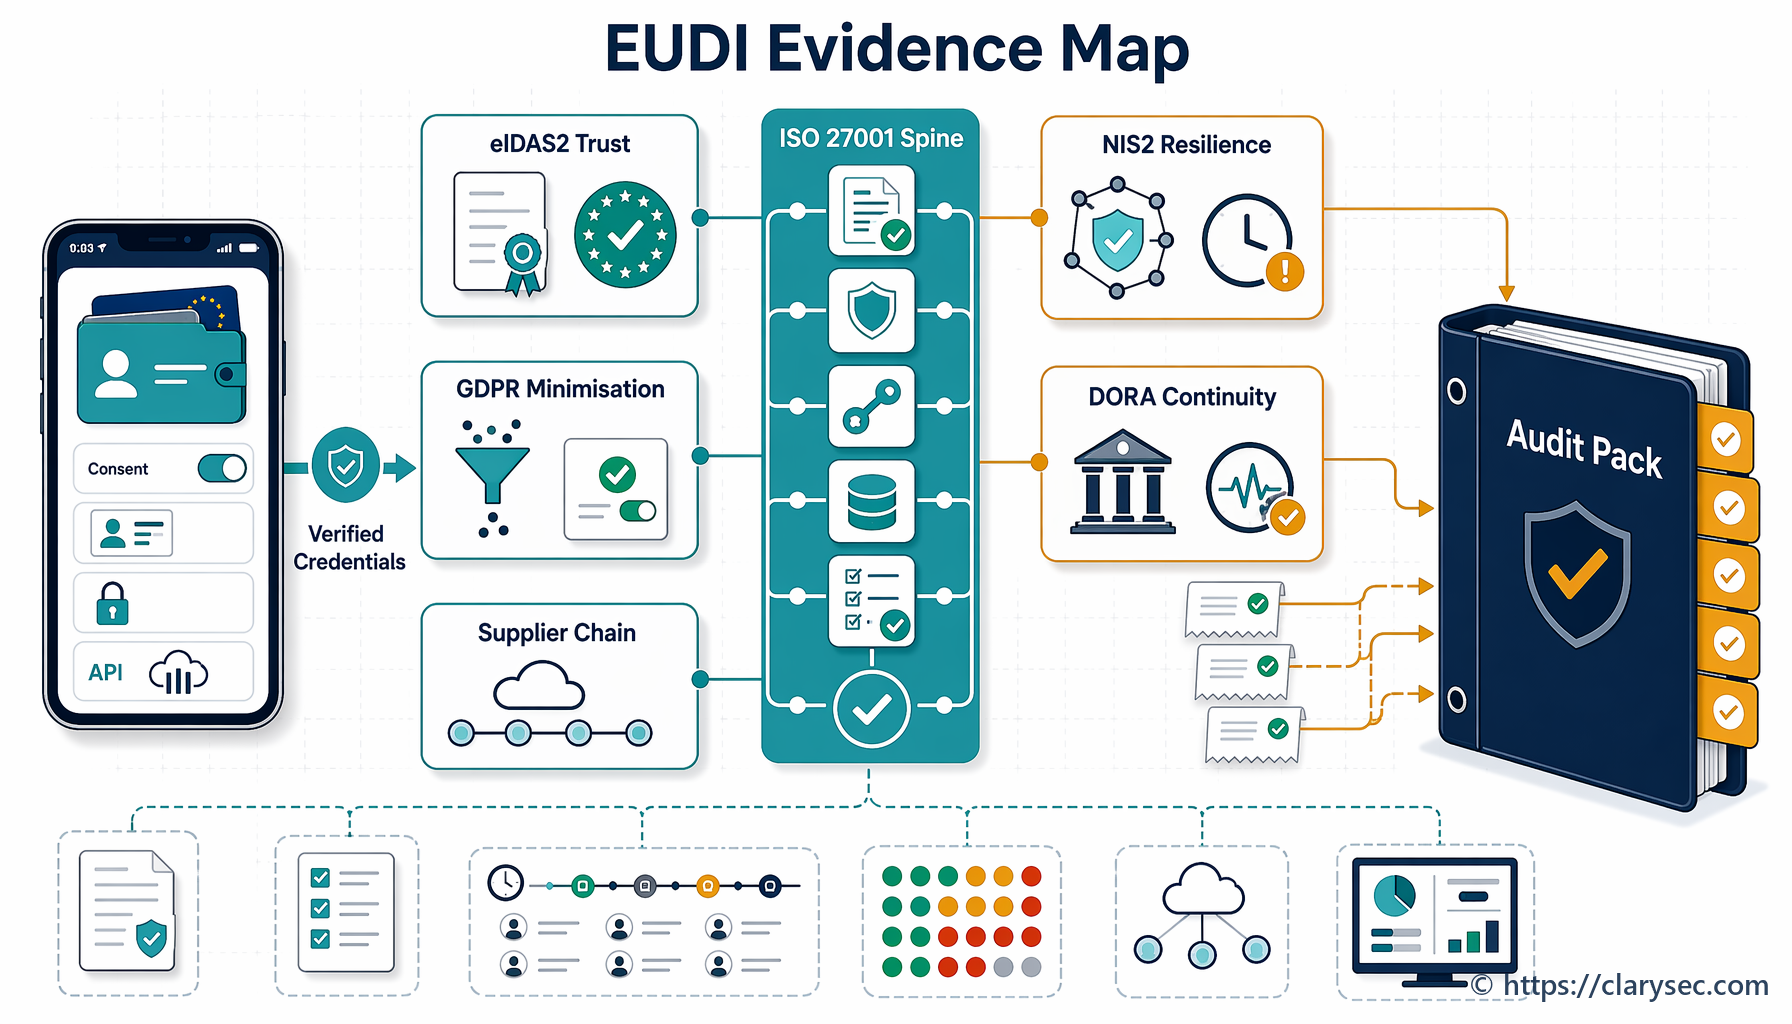
Conformidade cruzada: um modelo de controlos para dados de saúde, várias perspetivas
Um programa de governação de dados de saúde não pode ser construído separadamente para ISO/IEC 27701:2025, RGPD da UE, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 e DORA. Isso cria registos duplicados, evidências contraditórias e equipas exaustas.
A Clarysec utiliza o Zenith Controls como bússola de conformidade cruzada. Não cria controlos paralelos. Mapeia conceitos oficiais de controlo para uma narrativa operacional única.
| Área de governação | Necessidade do RGPD da UE e do PIMS | Suporte ISO/IEC 27001:2022 e ISO/IEC 27002:2022 | Relevância para NIS2, DORA, NIST e COBIT |
|---|---|---|---|
| Inventário de dados de saúde | Responsabilização, fundamento de licitude, condição aplicável a categorias especiais, clareza de papéis | Âmbito, inventário de ativos, proteção de PII, classificação | Obrigações NIST GV.OC-03 e objetivos de governação COBIT |
| AIPD e risco de privacidade | Avaliação e mitigação de tratamento de risco elevado | Avaliação de riscos, tratamento de riscos, desenho de controlos sensível a alterações | Método de risco NIST GV.RM e medidas de gestão do risco da NIS2 |
| Garantia de fornecedores | Article 28, garantias dos subcontratantes, controlo de subcontratantes subsequentes | Relações com fornecedores, acordos, cadeia de fornecimento de TIC, governação cloud | Cadeia de fornecimento NIS2, risco de terceiros de TIC DORA, NIST GV.SC |
| Controlo de acesso | Princípio da necessidade de conhecer e confidencialidade | Controlo de acesso, gestão de identidades, direitos de acesso, registo em logs | Gestão de acessos e ativos NIS2, confidencialidade DORA, monitorização COBIT |
| Retenção e eliminação | Limitação da conservação e responsabilização | Proteção de registos, eliminação, cópia de segurança, eliminação segura | Planos de melhoria NIST e governação COBIT do ciclo de vida da informação |
| Preparação para incidentes | Avaliação e notificação de violação de dados pessoais | Planeamento de incidentes, avaliação de eventos, resposta, recolha de evidência | Modelo de reporte NIS2, ciclo de vida de incidentes DORA, continuidade de serviços COBIT |
A NIS2 é especialmente relevante para entidades médias e grandes nos setores da saúde, cloud, serviços geridos, segurança gerida, infraestrutura digital e outros setores abrangidos. O seu núcleo operacional assemelha-se a um sistema de gestão: responsabilização da liderança, análise de riscos, tratamento de incidentes, continuidade, segurança da cadeia de fornecimento, desenvolvimento seguro, eficácia dos controlos, formação, criptografia, segurança dos recursos humanos, controlo de acesso, gestão de ativos e MFA quando adequado.
A DORA é relevante quando uma organização que trata dados de saúde presta serviços a entidades financeiras regulamentadas, ecossistemas de seguros, fluxos de pagamento ou serviços de TIC que suportam operações do setor financeiro. Mesmo quando a DORA não é diretamente aplicável, a sua disciplina é útil para subcontratantes de dados de saúde que pretendem demonstrar resiliência.
O NIST CSF 2.0 fornece linguagem executiva. A sua função GOVERN exige que obrigações legais, regulamentares, contratuais, de privacidade e de liberdades civis sejam compreendidas e geridas. O seu método de Perfis ajuda as organizações a definir estados atuais e alvo, analisar lacunas e criar planos de ação priorizados. Para dados de saúde, esse perfil pode tornar-se o painel executivo para a preparação para o EHDS.
Como os auditores testarão a sua governação de dados de saúde
Auditores diferentes abordam o mesmo ambiente de dados de saúde a partir de ângulos diferentes. Um programa forte antecipa essas perspetivas e prepara a evidência uma só vez.
| Perfil do auditor | Áreas-chave de foco | Evidência esperada |
|---|---|---|
| Auditor ISO/IEC 27001:2022 | Âmbito, partes interessadas, avaliação de riscos, tratamento de riscos, Declaração de Aplicabilidade, auditoria interna, revisão pela gestão | Âmbito do SGSI, Registo de Riscos, SoA, revisões de acessos, evidência de fornecedores, procedimentos de incidentes, logs de retenção |
| Auditor ISO/IEC 27701:2025 e RGPD da UE | Clareza de papéis, fundamento de licitude, condição do Article 9, AIPD, controlo de subcontratantes, tratamento de direitos, retenção | REG02, REG04, RoPA, resultados da AIPD, contratos Article 28, REG08, calendário de retenção, evidência de eliminação |
| Avaliador NIST CSF 2.0 | Resultados GOVERN, estratégia de risco, papéis, obrigações, governação da cadeia de fornecimento, perfis | Perfil organizacional, perfil alvo, plano de lacunas, priorização de fornecedores, evidência de monitorização |
| Auditor COBIT 2019 ou ISACA | Objetivos de governação, propriedade de processos, capacidade, métricas, exceções, supervisão pela gestão | Métricas de desempenho dos controlos, logs de problemas, registos de aceitação do risco, resultados da revisão pela gestão |
A Política de proteção de dados e privacidade - PME apoia isto ao exigir:
“O Coordenador de Privacidade deve avaliar os riscos de privacidade anualmente e durante alterações relevantes dos sistemas”
Esta cláusula fecha uma lacuna de auditoria comum. O inventário deve estar vivo, e o risco de privacidade deve ser reavaliado quando os sistemas ou o tratamento mudam de forma material.
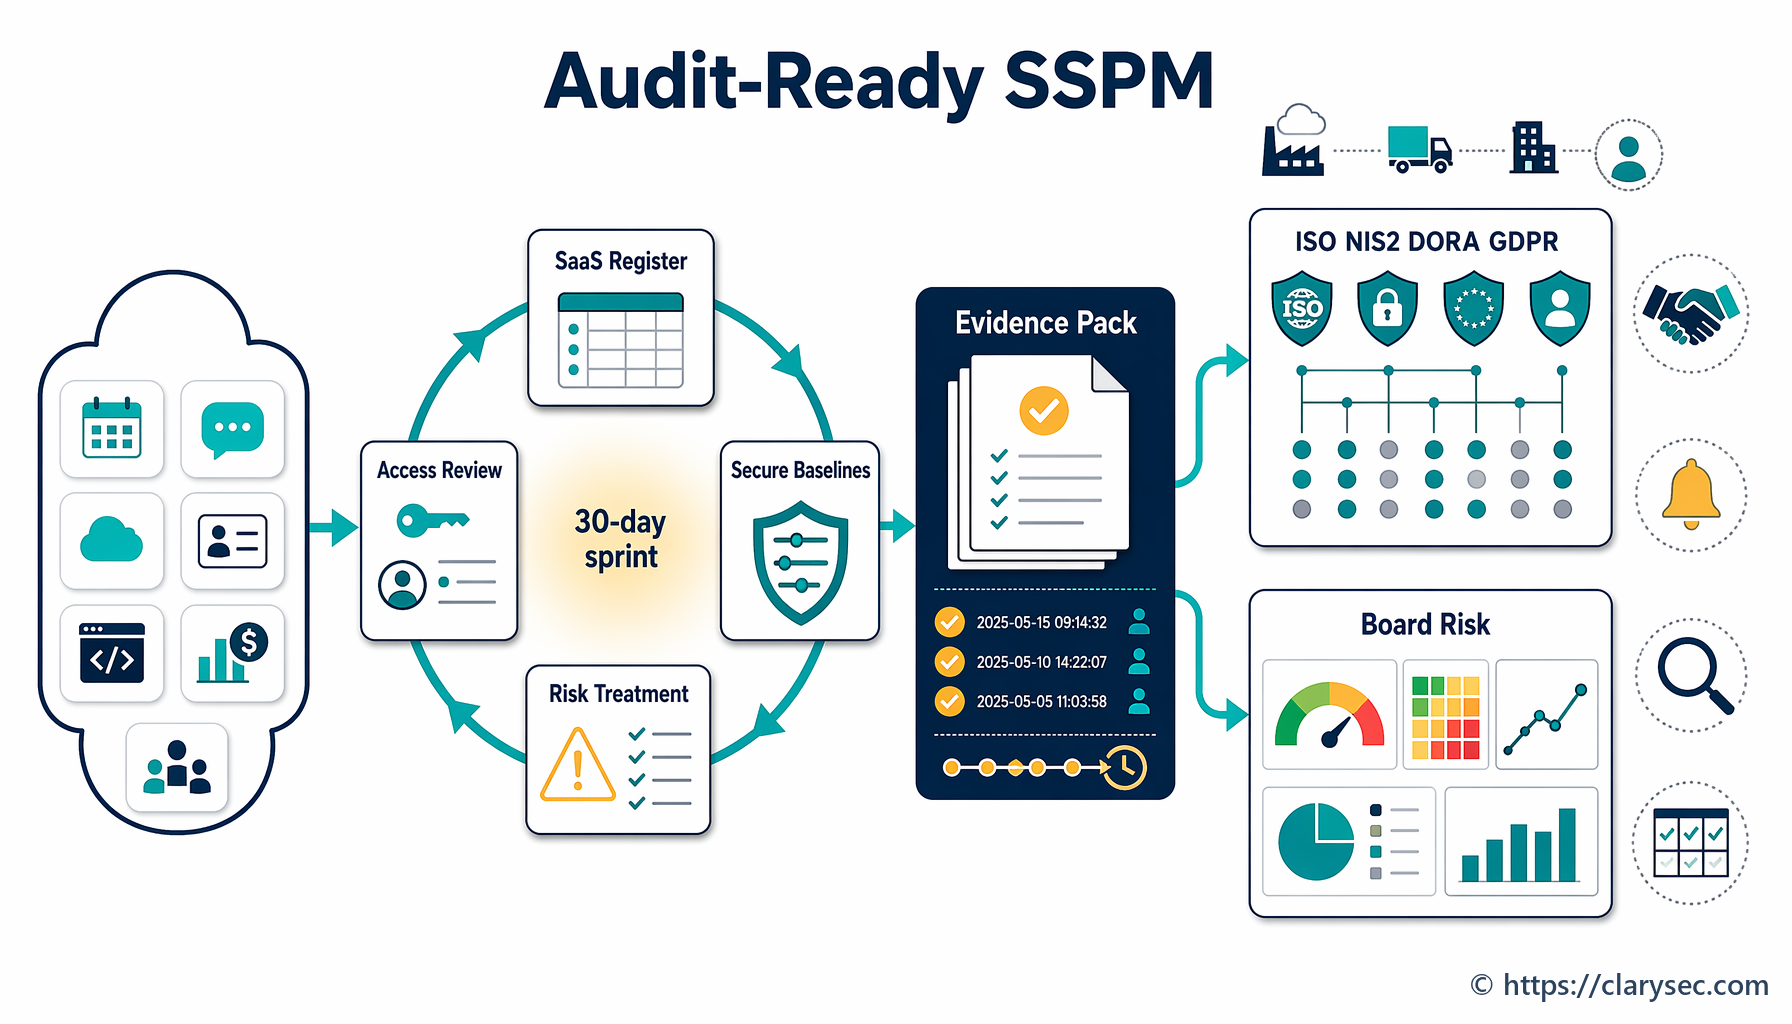
Sprint de 30 dias de preparação para o EHDS com a Clarysec
Para organizações que já têm uma base de SGSI ou PIMS, a Clarysec recomenda um sprint focado de 30 dias para expor as maiores lacunas de governação de dados de saúde.
Semana 1: Mapear a realidade dos dados de saúde
Selecione um serviço crítico de dados de saúde, como um portal de pacientes, plataforma de monitorização remota, integração laboratorial, conjunto de dados de saúde para sinistros ou extrato de investigação. Construa ou atualize o inventário de tratamento. Identifique papéis de responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento e subcontratante subsequente. Registe categorias de dados, finalidades, fundamento de licitude, condição aplicável a categorias especiais, sistemas, localizações, destinatários e retenção.
Utilize a Política de inventário de tratamento de PII e fundamento de licitude e a Política de proteção de dados e privacidade como linha de base.
Semana 2: Executar a AIPD e o tratamento de riscos
Acione a triagem REG04 para tratamento de categorias especiais, partilha externa, pessoas vulneráveis, monitorização sistemática ou alteração material. Traduza os riscos da AIPD em controlos de segurança e privacidade. Ligue esses controlos ao plano de tratamento de riscos ISO/IEC 27001:2022 e à Declaração de Aplicabilidade.
Utilize o Zenith Blueprint, passo 23, para proteção de PII e controlos de fornecedores, e o passo 19 para verificações de eliminação, mascaramento, pseudonimização, dados de teste e DLP.
Semana 3: Validar fornecedores e partilhas
Preencha o REG08 para partilhas externas recorrentes. Confirme termos Article 28 para subcontratantes, controlos de subcontratantes subsequentes, localizações de tratamento, direitos de auditoria, obrigações de notificação de incidentes, termos de devolução ou eliminação e evidência de garantia de fornecedores. Para prestadores cloud e prestadores de serviços geridos, reveja localização dos dados, cifragem, registo em logs, cópias de segurança, resiliência e disposições de saída.
Utilize a Política de gestão de privacidade de subcontratantes, subcontratantes subsequentes e terceiros, a Política de recolha, utilização, divulgação e partilha de PII e a Política de segurança de terceiros e fornecedores - PME se a organização utilizar o conjunto de políticas para PME.
Semana 4: Testar acessos, retenção e evidência de auditoria
Execute uma revisão de acessos por amostragem para o sistema selecionado e registe os resultados no REG12. Teste se as regras de retenção estão tecnicamente implementadas. Confirme que conjuntos de dados pseudonimizados continuam a ser tratados como sensíveis. Reveja procedimentos de registo em logs e de resposta a incidentes. Prepare um pacote de evidências como se um auditor fosse amostrar o serviço amanhã.
Um pacote de evidências robusto inclui o registo de tratamento, determinação de papéis, fundamento de licitude, condição aplicável a categorias especiais, triagem para AIPD, resultado da AIPD quando exigido, diagrama de fluxo de dados, registo de fornecedores e partilhas, acordo com subcontratante, lista de subcontratantes subsequentes, resultados de revisão de acessos, calendário de retenção, logs de eliminação, evidência de mascaramento ou pseudonimização, procedimento de resposta a incidentes, fluxo de trabalho de triagem de violações de dados pessoais e registo de revisão pela gestão ou de aceitação do risco.
A pergunta ao nível do Conselho de Administração: consegue demonstrar confiança?
A preparação para o EHDS recompensará as organizações que conseguirem demonstrar partilha de dados de saúde controlada, lícita, segura e responsável. Exporá organizações que dependem de aprovações informais, inventários incompletos, contratos genéricos com fornecedores, exportações não geridas e calendários de retenção não testados.
A boa notícia é que o trabalho não precisa de ser fragmentado. A ISO/IEC 27701:2025 fornece a estrutura de gestão da privacidade. O RGPD da UE fornece a linha de base de responsabilização legal. A ISO/IEC 27001:2022 e a ISO/IEC 27002:2022 fornecem a gestão de segurança e a arquitetura de controlos. NIS2, DORA, NIST CSF 2.0 e COBIT 2019 fornecem perspetivas adicionais de governação, resiliência, fornecedores e auditoria.
A Clarysec reúne estes elementos num único modelo operacional orientado por evidência. O Zenith Blueprint fornece às equipas o roteiro de 30 passos. O Zenith Controls fornece mapeamento de conformidade cruzada para controlos como Privacidade e proteção de PII, Segurança da informação nas relações com fornecedores, Tratamento da segurança da informação em acordos com fornecedores e Proteção de registos. As políticas PIMS da Clarysec transformam obrigações em ações atribuíveis, registos, revisões e evidência.
Se a sua organização trata dados de saúde e se está a preparar para a ISO/IEC 27701:2025, para a responsabilização no RGPD da UE e para o Espaço Europeu de Dados de Saúde, comece por um serviço e prove a cadeia da finalidade à eliminação.
A Clarysec pode ajudar a construir ou validar o seu inventário de tratamento de dados de saúde, implementar fluxos de evidência REG02, REG04, REG08 e REG12, alinhar a governação PIMS ISO/IEC 27701:2025 com os controlos ISO/IEC 27001:2022, mapear requisitos do RGPD da UE, NIS2, DORA, NIST CSF 2.0 e COBIT 2019 através do Zenith Controls, preparar evidência pronta para auditoria com o Zenith Blueprint e implementar políticas empresariais ou para PME de privacidade, fornecedores, acesso, pseudonimização e retenção.
A sua próxima ação é simples: escolha o seu fluxo de dados de saúde de maior risco e execute o sprint de preparação de 30 dias. Se a cadeia de evidência quebrar, o conjunto de ferramentas da Clarysec mostra exatamente onde a reparar.
Torne-se PECB ISO/IEC 27001 Lead Implementer ou Lead Auditor
- ✓ Material oficial PECB e duas tentativas de exame
- ✓ Taxa de certificação e AMF do primeiro ano incluídas, quando aplicável
- ✓ Autoestudo ou ao vivo online · curso atribuído em 1 dia útil
Frequently Asked Questions
Sobre o autor

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council