Guia de Evidência da Alteração da ISO 27001 Relativa às Alterações Climáticas

São 09:10 da manhã da sua auditoria de acompanhamento ISO/IEC 27001:2022. O auditor já reviu o seu registo de riscos, a Declaração de Aplicabilidade, as atas de revisão pela gestão, o registo centralizado de fornecedores e o relatório do exercício de continuidade de negócio. Então surge a pergunta que apanha a sala desprevenida:
“Mostre-me como determinaram se as alterações climáticas são relevantes para o SGSI.”
O CISO olha para o gestor de conformidade. O gestor de conformidade abre o registo legal. Alguém menciona ESG. Outra pessoa diz que o prestador do centro de dados tem certificações ISO. O auditor espera.
Esse momento é a lacuna prática de evidência criada pela alteração dos sistemas de gestão ISO relativa às alterações climáticas. A alteração não pede às equipas de segurança que se tornem cientistas do clima, que calculem emissões de carbono da cloud ou que criem um “controlo de segurança climática” decorativo. Coloca uma pergunta mais direta de sistema de gestão: a organização considerou se as alterações climáticas são relevantes para o seu contexto e se as partes interessadas têm requisitos relacionados com o clima que afetam o sistema de gestão?
Para a ISO/IEC 27001:2022, isto significa que a evidência deve ligar as Cláusulas 4 a 10: contexto, partes interessadas, âmbito, planeamento do risco, controlo operacional, avaliação do desempenho, revisão pela gestão e melhoria contínua. A alteração não é cumprida dizendo “não aplicável” numa reunião. É cumprida demonstrando uma decisão fundamentada, documentada e baseada no risco.
Sarah, CISO de uma fintech, enfrentou a mesma pergunta poucas semanas antes da auditoria. A primeira reação foi familiar: as alterações climáticas pareciam estar fora do SGSI, enquanto a sua equipa se concentrava em ciberameaças, violações de dados, segurança na cloud, preparação para DORA e diligência prévia de clientes. Mas, quando traduziu a alteração para linguagem prática de SGSI, a questão tornou-se concreta: fenómenos meteorológicos extremos podiam afetar a disponibilidade de uma região de cloud, um fornecedor numa região com stress hídrico podia atrasar a substituição de hardware crítico, uma falha prolongada de energia podia perturbar a disponibilidade das equipas de resposta a incidentes, e os clientes podiam exigir evidência de resiliência operacional.
Esse é o enquadramento correto. Trate as alterações climáticas como um contributo de contexto e resiliência para o SGSI, não como um tema acrescentado à margem.
A abordagem da Clarysec utiliza Zenith Blueprint: roteiro de 30 passos para auditores, Zenith Controls: guia de conformidade transversal e modelos de políticas da Clarysec para converter uma nova pergunta de auditoria em evidência rastreável. O objetivo é simples: mostrar ao auditor uma cadeia clara do contexto ao risco, do risco aos controlos, dos controlos à evidência, da evidência à revisão pela gestão e da revisão pela gestão à melhoria.
A alteração muda a pergunta de auditoria, não a missão do SGSI
O erro mais comum é tratar a alteração da ISO 27001 relativa às alterações climáticas como um domínio de controlos separado. Não é. Para um SGSI, a verdadeira pergunta é se as alterações climáticas podem afetar os resultados pretendidos de segurança da informação, especialmente a confidencialidade, integridade e disponibilidade.
A alteração acrescenta as alterações climáticas como uma consideração específica nos requisitos de contexto dos sistemas de gestão ISO. Para a ISO/IEC 27001:2022, os auditores normalmente testam primeiro dois pontos:
- Cláusula 4.1, se a organização determinou se as alterações climáticas são uma questão externa relevante.
- Cláusula 4.2, se as partes interessadas relevantes têm requisitos relacionados com o clima.
A palavra-chave é “determinou”. Uma organização pode determinar que as alterações climáticas não são relevantes, são relevantes apenas para determinadas localizações ou serviços, ou são relevantes para todo o SGSI. Mas a determinação deve ser documentada e sustentada pelas dependências reais da organização.
Por exemplo, um fornecedor SaaS pode decidir que existe relevância climática porque a disponibilidade de produção depende de um pequeno número de regiões de cloud, de um prestador de serviços geridos e de uma equipa remota de resposta a incidentes. Uma fintech pode ligar a alteração a dependências críticas de prestadores terceiros de serviços de TIC, resiliência operacional DORA, notificação regulamentar de incidentes e responsabilização do conselho de administração. Um fabricante pode concentrar-se na disponibilidade da rede OT, conectividade da fábrica, monitorização e gestão remotas e perturbação de instalações físicas.
Um conjunto maduro de evidência deve aparecer nos mesmos locais onde a organização já demonstra que o seu SGSI funciona.
| Área do SGSI | Evidência sobre alterações climáticas esperada pelos auditores | Exemplo prático |
|---|---|---|
| Contexto | Determinação documentada sobre se as questões relacionadas com o clima são relevantes para os resultados de segurança da informação | Risco de inundação no escritório principal, risco de calor na região do centro de dados, instabilidade energética que afeta a disponibilidade do serviço |
| Partes interessadas | Clientes, reguladores, seguradoras, prestadores de serviços cloud, investidores ou conselhos de administração com expectativas de resiliência, disponibilidade ou divulgação | Cliente empresarial exige evidência de planeamento de continuidade relacionado com o clima para serviços alojados |
| Âmbito | Limites do âmbito revistos face a localizações, serviços externalizados, regiões de cloud, equipas de suporte e dependências críticas | O âmbito do SGSI confirma que o ambiente de produção SaaS alojado na cloud e as operações de suporte permanecem no âmbito |
| Avaliação de riscos | Cenários de ameaça relacionados com o clima considerados quando relevantes para a confidencialidade, integridade ou disponibilidade | Onda de calor prolongada aumenta a probabilidade de falha de arrefecimento no centro de dados e de interrupção do serviço |
| SoA | Controlos existentes do Anexo A justificados quando tratam riscos relacionados com o clima ou obrigações de conformidade | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 e A.8.13 referenciados na fundamentação do tratamento |
| Controlo operacional | Controlos de continuidade de negócio, fornecedores, incidentes, cópia de segurança, alterações e cloud atualizados ou confirmados | Cenário de perturbação regional acrescentado ao exercício de recuperação de desastres |
| Revisão pela gestão | A liderança revê alterações de contexto, riscos, constatações de auditoria, recursos, risco residual e ações de melhoria | A gestão aprova orçamento para teste de failover na cloud após revisão de cenário climático |
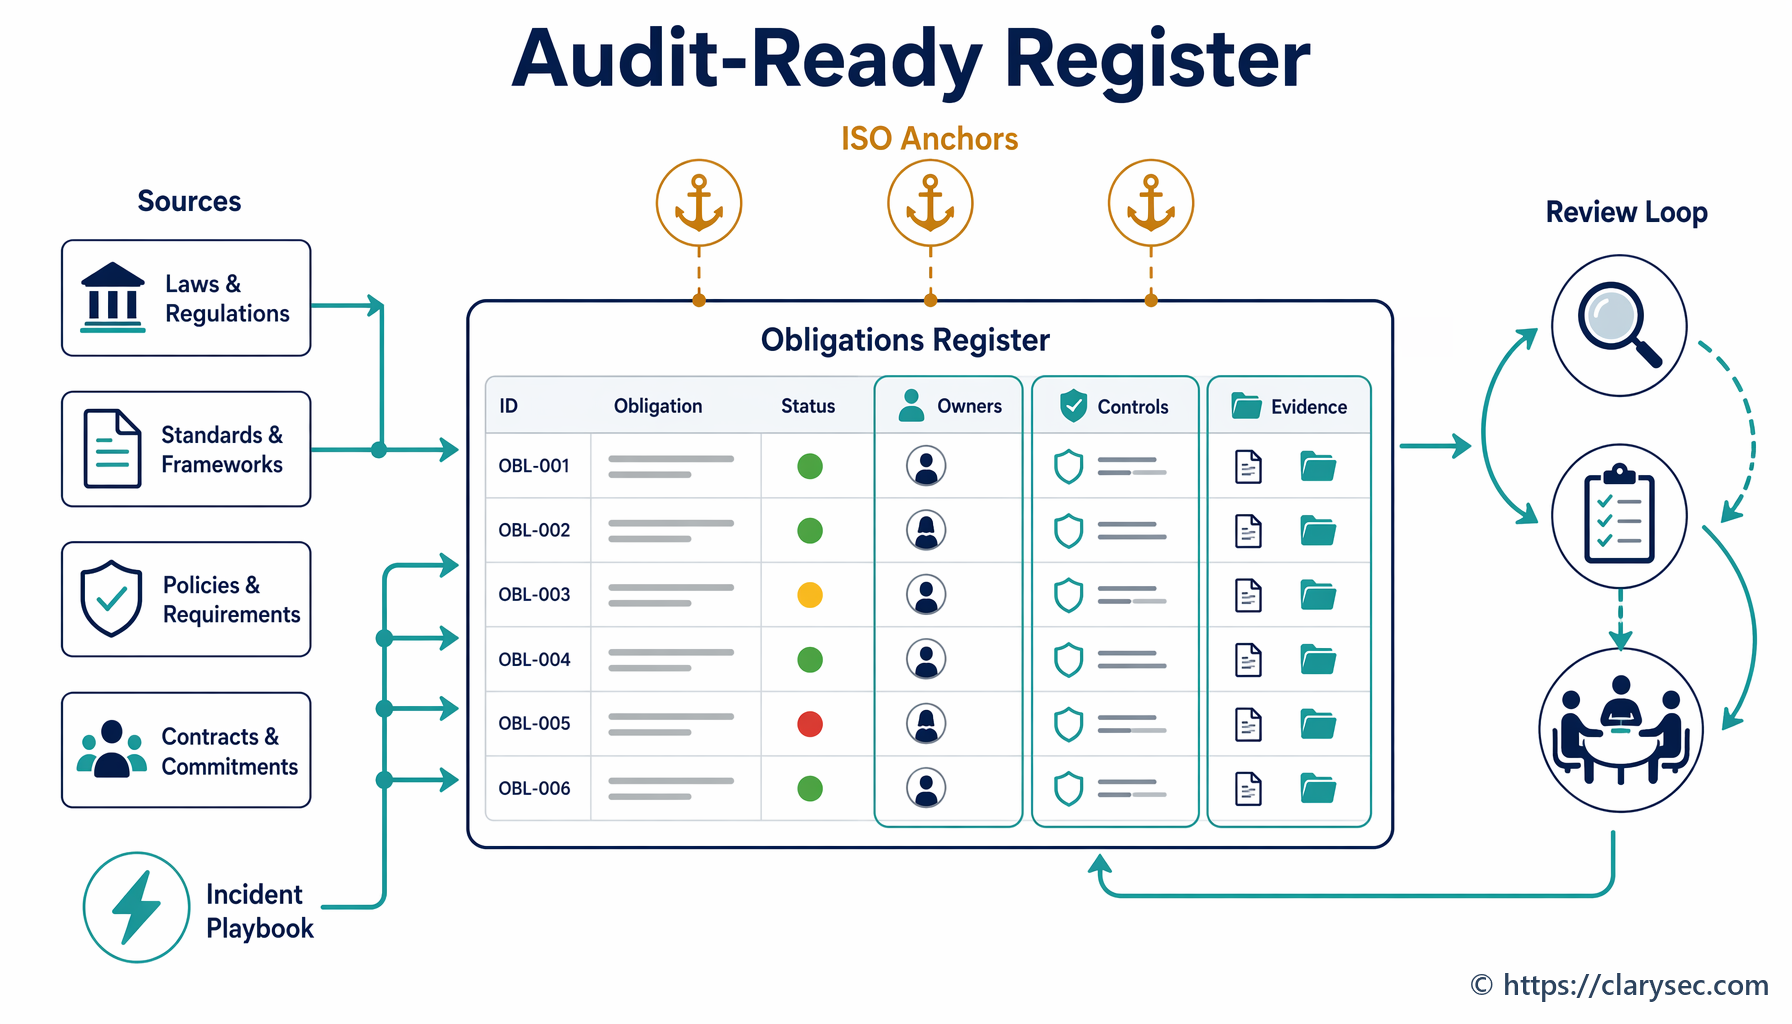
| Informação documentada | Evidência retida, controlada e recuperável | Registo de contexto, registo de riscos, registo de conformidade, relatório de teste BCP, atas de revisão pela gestão |
A evidência de auditoria mais forte não fica num “ficheiro climático” autónomo. Aparece nos registos normais do SGSI e demonstra que o sistema de gestão consegue responder a alterações do contexto externo.
Comece pelo contexto, partes interessadas e âmbito
A relevância climática começa no contexto. A organização deve registar uma determinação clara: relevante, não relevante ou parcialmente relevante. “Relevante” não significa catastrófico. Significa capaz de afetar os resultados pretendidos de segurança da informação.
No Zenith Blueprint, a fase de Fundamentos e Liderança do SGSI começa com a análise de contexto. O passo 1 estabelece:
Item de ação 4.1: Faça um levantamento de fatores internos e externos relevantes para a segurança da informação da sua organização.
A mesma orientação recomenda uma análise externa ampla, incluindo fatores ambientais através de técnicas como PESTLE. É aqui que a alteração climática se torna operacional. Em vez de perguntar “Temos um controlo climático?”, a equipa pergunta:
- Que localizações físicas, centros de dados, regiões de cloud, redes e fornecedores suportam os serviços no âmbito?
- Fenómenos meteorológicos extremos, calor, incêndios florestais, inundações, stress hídrico, instabilidade energética ou perturbações de transporte podem afetar a disponibilidade, integridade ou confidencialidade?
- Os clientes pedem evidência de resiliência climática ou de resiliência operacional durante a diligência prévia de segurança?
- Reguladores, seguradoras, investidores ou clientes do setor público impõem expectativas de continuidade de negócio, recuperação de desastres ou disponibilidade?
- Projetos de adaptação climática podem introduzir novos riscos tecnológicos, como integrações de gestão de edifícios, sensores IoT, monitorização ambiental ou migração rápida para a cloud?
- Existem implicações de privacidade se a nova monitorização incluir dados de trabalhadores, localização, dispositivos ou dados ambientais associados a pessoas?
Para a equipa fintech de Sarah, o workshop de contexto produziu quatro questões externas realistas: exposição a tempestades numa região de centro de dados, concentração numa única região de cloud, dependência de um fornecedor de hardware numa área com stress hídrico e expectativas regulamentares ao abrigo de DORA e NIS2.
O passo seguinte são as partes interessadas. A alteração exige que as organizações determinem se as partes interessadas têm requisitos relacionados com o clima. Essas partes podem incluir clientes, reguladores, seguradoras, prestadores de serviços cloud, investidores, conselhos de administração ou fornecedores críticos.
O passo 2 do Zenith Blueprint liga esta análise ao âmbito do SGSI:
Item de ação 4.3: Elabore uma declaração do âmbito do SGSI. Liste o que está incluído (unidades de negócio, localizações, sistemas) e eventuais exclusões.
Isto é importante porque a perturbação relacionada com o clima entra frequentemente por interfaces e dependências. Uma organização pode afirmar que o seu escritório não é material porque a produção está alojada na cloud, mas o auditor pode perguntar se o suporte ao cliente, o acesso privilegiado, a resposta a incidentes, a administração de cópias de segurança, o escalonamento de fornecedores ou a comunicação de crise dependem de pessoas, instalações ou fornecedores fora do âmbito.
A Política de Segurança da Informação empresarial da Clarysec estabelece a linha de base:
A organização deve implementar e manter um Sistema de Gestão de Segurança da Informação (SGSI) de acordo com as Cláusulas 4 a 10 da ISO/IEC 27001:2022.
Também exige a estrutura de evidência esperada pelos auditores:
O SGSI deve incluir limites do âmbito definidos, uma metodologia de avaliação de riscos, objetivos mensuráveis e controlos documentados justificados na Declaração de Aplicabilidade (SoA).
Essas palavras são o núcleo da preparação para a alteração: limites do âmbito, metodologia de risco, objetivos mensuráveis e justificação da SoA.
Converta o contexto climático em riscos de segurança da informação
A melhor evidência raramente é um risco genérico chamado “alterações climáticas”. As alterações climáticas são o fator de contexto. O cenário de risco deve descrever a consequência para a segurança da informação.
Cenários de risco robustos têm este aspeto:
- Fenómenos meteorológicos extremos perturbam o acesso ao escritório principal durante um incidente de segurança, atrasando a resposta privilegiada e as comunicações com clientes.
- Uma onda de calor regional aumenta a probabilidade de instabilidade de arrefecimento ou energia num centro de dados que suporta cargas de trabalho de produção.
- Inundações afetam a central de suporte de um fornecedor crítico, atrasando o restauro de serviços geridos de proteção de endpoints.
- Requisitos de resiliência climática de clientes não são capturados no registo de conformidade, criando não conformidade contratual e constatações de auditoria.
- Uma migração para a cloud de emergência para reduzir a dependência de instalações físicas contorna a gestão de alterações padrão e a revisão de risco de fornecedores.
- Dispositivos de monitorização para adaptação climática são ligados à rede corporativa sem registo de ativos, registo de eventos ou gestão de vulnerabilidades.
Estes são riscos de segurança da informação porque afetam a disponibilidade, o tratamento de incidentes, a garantia de fornecedores, a gestão de ativos, obrigações legais, alterações seguras ou privacidade.
A Política de Gestão de Riscos - PME da Clarysec estabelece:
Todos os riscos identificados devem ser registados no registo de riscos.
Também reforça a periodicidade de revisão:
Os riscos devem ser revistos trimestralmente e atualizados quando ocorrerem eventos significativos.
Para organizações empresariais, a Política de Gestão de Riscos da Clarysec alarga o modelo de entradas:
As entradas para identificação de riscos devem incluir, entre outras, constatações de auditoria, análises de vulnerabilidades, relatórios de testes de intrusão, tendências de incidentes, obrigações legais e alterações operacionais.
A relevância climática pode surgir de qualquer uma dessas entradas. Uma constatação de auditoria de cliente pode identificar evidência de resiliência em falta. Uma atualização legal pode acrescentar obrigações de resiliência operacional. Uma migração para a cloud pode transferir cargas de trabalho para um perfil diferente de exposição regional. Um teste de continuidade de negócio pode revelar que o pessoal não consegue aceder a procedimentos de recuperação durante uma falha de energia.
| Questão contextual | Ameaça | Vulnerabilidade | Impacto na C-I-D | Exemplo de risco do SGSI |
|---|---|---|---|---|
| Aumento da frequência de tempestades regionais | Falha prolongada da rede elétrica ou perda de conectividade do centro de dados | Arquitetura de produção numa única região e failover não testado | Impacto na disponibilidade de plataformas orientadas para o cliente, incumprimento de SLA, dano reputacional | RR-31: Perda de disponibilidade do serviço devido a perturbação da região primária de alojamento influenciada pelo clima |
| Concentração da cadeia de fornecimento numa área vulnerável ao clima | Perturbação das operações de fabrico ou suporte | Fornecedor único e prazos longos de substituição | Impacto na disponibilidade e integridade por infraestrutura não suportada ou degradada | RR-32: Perturbação da cadeia de fornecimento de TIC atrasa a manutenção de segurança e a substituição de hardware |
| Fenómenos meteorológicos extremos afetam a mobilidade do pessoal e a energia em casa | Equipas de resposta a incidentes não conseguem coordenar durante um incidente de severidade elevada | Dependência excessiva de uma localização, comunicação fora de banda fraca | Impacto na disponibilidade e confidencialidade se a contenção e a notificação forem atrasadas | RR-33: Capacidade de resposta a incidentes reduzida durante perturbação regional |
| Sensores ambientais acrescentados às instalações | Nova recolha de dados e dispositivos ligados à rede | Ativos não registados e regras de retenção pouco claras | Impacto na confidencialidade e privacidade por recolha desnecessária de dados pessoais | RR-34: Monitorização de adaptação climática introduz ativos não geridos e exposição de privacidade |
Cada risco deve ter um proprietário, probabilidade, impacto, decisão de tratamento, posição de risco residual e data de revisão. Se a organização concluir que não existe risco material de segurança da informação relacionado com o clima, essa conclusão continua a exigir fundamentação.
Utilize a Declaração de Aplicabilidade para converter a lógica de risco em lógica de controlos
Depois de registados os cenários relacionados com o clima, a pergunta seguinte é se são necessários controlos e se a Declaração de Aplicabilidade reflete a decisão. As Cláusulas 6.1.1 a 6.1.3 da ISO/IEC 27001:2022 exigem ações planeadas para riscos e oportunidades, avaliação de riscos, tratamento de riscos, controlos necessários, comparação com o Anexo A e uma SoA com justificações de inclusão e exclusão.
Na fase de Gestão de Riscos, o passo 13 do Zenith Blueprint fornece um modelo prático de rastreabilidade:
Referencie regulamentos de forma cruzada: se determinados controlos forem implementados especificamente para cumprir o GDPR da UE, NIS2 ou DORA, pode indicá-lo no registo de riscos (como parte da justificação do impacto do risco) ou nas notas da SoA.
Utilize o mesmo princípio para a alteração relativa às alterações climáticas. Não invente um controlo. Mapeie o cenário para controlos existentes da ISO/IEC 27002:2022 e explique por que motivo são aplicáveis.
| Cenário impulsionado pelo clima | Áreas de controlo ISO/IEC 27002:2022 prováveis | Evidência a reter |
|---|---|---|
| Fenómenos meteorológicos extremos perturbam o acesso ao escritório durante um incidente de segurança | A.5.24 Planeamento e preparação da gestão de incidentes de segurança da informação, A.5.26 Resposta a incidentes de segurança da informação, A.5.29 Segurança da informação durante perturbações, A.5.30 Preparação das TIC para continuidade de negócio | Plano de resposta a incidentes, procedimento de acesso remoto, teste de árvore de contactos, teste de bridge de incidente, lições aprendidas |
| Calor ou instabilidade energética afeta a disponibilidade da cloud ou do centro de dados | A.5.23 Segurança da informação na utilização de serviços cloud, A.5.30 Preparação das TIC para continuidade de negócio, A.8.13 Cópia de segurança da informação, A.5.19 Segurança da informação nas relações com fornecedores | Garantia de fornecedores, arquitetura cloud, teste de failover, teste de restauro de cópias de segurança |
| Inundações afetam o suporte de fornecedor crítico de TIC | A.5.19 Segurança da informação nas relações com fornecedores, A.5.21 Gestão da segurança da informação na cadeia de fornecimento de TIC, A.5.22 Monitorização, revisão e gestão de alterações dos serviços dos fornecedores, A.5.30 Preparação das TIC para continuidade de negócio | Avaliação de risco de fornecedores, cláusulas contratuais, registo de monitorização de fornecedores, estratégia de saída |
| Surgem novas expectativas regulamentares ou de clientes sobre resiliência | A.5.31 Requisitos legais, estatutários, regulamentares e contratuais, A.5.36 Conformidade com políticas, regras e normas de segurança da informação, A.5.35 Revisão independente da segurança da informação | Atualização do registo de conformidade, revisão da política, constatação de auditoria interna, atas de revisão pela gestão |
| Alteração tecnológica de emergência contorna a revisão | A.8.32 Gestão de alterações, A.8.9 Gestão da configuração, A.5.8 Segurança da informação na gestão de projetos, A.5.23 Segurança da informação na utilização de serviços cloud | Registo de alteração, aceitação do risco, revisão de fornecedor, revisão pós-implementação |
| Monitorização ambiental introduz tratamento de dados pessoais | A.5.9 Inventário de informação e outros ativos associados, A.5.34 Privacidade e proteção de informações pessoais identificáveis (PII), A.5.31 Requisitos legais, estatutários, regulamentares e contratuais, A.5.15 Controlo de acesso | Registo de ativos, triagem para AIPD, regra de retenção, revisão de acessos |
A Política de Gestão de Riscos empresarial torna explícito o gatilho da SoA:
A SoA deve ser revista após cada avaliação de riscos relevante ou alteração ambiental significativa.
Essa cláusula é altamente relevante. Uma alteração ambiental significativa pode ser literal, como uma atualização da exposição a inundações de uma instalação, ou operacional, como mudar de prestador de centro de dados, transferir cargas de trabalho, abrir uma nova instalação de suporte ou aceitar um cliente regulado com requisitos de resiliência.
Uma fundamentação robusta da SoA é específica:
“O controlo A.5.30 é aplicável porque o RR-31 identifica uma potencial interrupção do serviço por fenómenos meteorológicos extremos que afetam as operações primárias de suporte. O tratamento inclui coordenação remota de incidentes, procedimentos de recuperação testados, exercício anual de preparação das TIC e validação de failover na cloud.”
Isto é mais forte do que “Aplicável porque a ISO exige”.
Utilize evidência de políticas para tornar a alteração repetível
A alteração não deve criar uma corrida pontual antes da auditoria. Deve tornar-se parte do ciclo normal de revisão do sistema de gestão.
A Política de Cumprimento Legal e Regulamentar - PME da Clarysec estabelece:
Qualquer alteração que afete o cumprimento deve desencadear uma revisão do registo de conformidade e das políticas relevantes.
Acrescente a alteração dos sistemas de gestão ISO relativa às alterações climáticas ao registo de conformidade e, em seguida, faça referências cruzadas às obrigações conexas de clientes, regulamentares, contratuais, de seguros e de certificação. Se a organização estiver num ambiente NIS2 ou DORA, ligue essas obrigações à continuidade de negócio, notificação de incidentes, garantia de fornecedores e evidência de governação.
Para continuidade de negócio, a Política de Continuidade de Negócio e Recuperação de Desastres - PME da Clarysec espera evidência:
de que os cenários de perturbação foram considerados e testados como parte das avaliações de riscos
É aqui que os cenários climáticos se tornam operacionais. Um exercício de simulação em mesa para perda regional de energia, um exercício de restauro de cópias de segurança, uma validação de failover na cloud ou uma simulação de indisponibilidade de suporte de fornecedor podem apoiar a alteração se estiverem ligados ao registo de riscos.
Para governação de auditoria, a Política de Auditoria e Monitorização da Conformidade - PME da Clarysec estabelece:
As constatações de auditoria e as atualizações de estado devem ser incluídas no processo de revisão pela gestão do SGSI.
Se uma auditoria interna identificar evidência fraca sobre a alteração climática, a constatação não deve permanecer num sistema de acompanhamento de auditoria. Deve alimentar a revisão pela gestão, a ação corretiva e a melhoria contínua.
A evidência de privacidade é relevante quando a adaptação climática altera o tratamento de dados pessoais. A Política do Sistema de Gestão de Informação de Privacidade da Clarysec exige disciplina de contexto:
[Ambos] O Responsável de Privacidade / Gestor do PIMS DEVE documentar as questões externas e internas de contexto de privacidade no REG01 anualmente e no prazo de 30 dias após qualquer alteração material.
Também exige a captura dos requisitos das partes interessadas:
[Ambos] O Responsável de Privacidade / Gestor do PIMS DEVE documentar as partes interessadas relevantes e os seus requisitos do PIMS no REG01 anualmente e no prazo de 30 dias após qualquer alteração material.
Para riscos de privacidade e AIPD, a Política de Avaliação de Riscos de Privacidade e AIPD acrescenta:
[Ambos] O Responsável de Privacidade / Gestor do PIMS DEVE reportar o risco de privacidade e o estado das AIPD do REG04 ao REG12 trimestralmente e antes de cada revisão pela gestão.
A Política de Monitorização, Auditoria e Melhoria do PIMS fornece um padrão de revisão pela gestão que é útil para além da privacidade:
[Ambos] A alta direção DEVE rever a não conformidade do PIMS, a ação corretiva, os resultados da monitorização, os resultados da auditoria, o risco de privacidade, a garantia de fornecedores e as entradas de alteração das partes interessadas no REG12 durante cada revisão pela gestão.
E a Política de Informação Documentada e Gestão de Evidência do PIMS reforça a indexação de evidência:
[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE manter um índice de informação documentada do PIMS no REG12 antes da publicação inicial do PIMS e, depois, trimestralmente.
Para a preparação do SGSI face à alteração climática, utilize a mesma disciplina: mantenha um índice de evidência para que a equipa de auditoria consiga recuperar rapidamente registos de contexto, risco, SoA, continuidade, fornecedores e revisão pela gestão.
Valor de conformidade transversal: ISO 27001, NIS2, DORA, GDPR da UE, NIST CSF e COBIT
A alteração da ISO 27001 relativa às alterações climáticas é um requisito dos sistemas de gestão ISO, mas a evidência tem valor regulamentar e de garantia mais amplo.
A NIS2 exige que as entidades essenciais e importantes apliquem medidas adequadas e proporcionadas de gestão de riscos de cibersegurança usando uma abordagem de todos os riscos. O Article 21 abrange análise de riscos, tratamento de incidentes, continuidade de negócio, cópia de segurança, recuperação de desastres, gestão de crises, segurança da cadeia de fornecimento, desenvolvimento seguro, avaliação da eficácia, formação, criptografia, controlo de acesso e gestão de ativos. Fenómenos meteorológicos extremos, instabilidade energética e perturbação de fornecedores enquadram-se naturalmente nessa perspetiva de todos os riscos. O Article 20 também exige que os órgãos de administração aprovem as medidas de gestão de riscos de cibersegurança e supervisionem a sua implementação, o que se alinha com a evidência de revisão pela gestão da ISO/IEC 27001:2022.
DORA é especialmente relevante para entidades financeiras. Exige gestão do risco das TIC, responsabilização do órgão de administração, planos de continuidade e recuperação, testes de resiliência operacional digital, gestão do risco de prestadores terceiros de serviços de TIC e melhoria contínua. Se uma organização financeira já utiliza a revisão pela gestão do SGSI para aprovar ações de continuidade das TIC relacionadas com o clima, a mesma evidência pode apoiar uma narrativa de governação DORA.
O GDPR da UE torna-se relevante quando a adaptação climática altera o tratamento de dados pessoais. Exemplos incluem monitorização da segurança da força de trabalho, rastreio de localização durante fenómenos meteorológicos extremos, novos sensores de edifício, monitorização ambiental associada a trabalhadores ou alterações de localização do tratamento na cloud. A responsabilização, a limitação das finalidades, a minimização dos dados, a segurança, a retenção e a governação de fornecedores ao abrigo do GDPR da UE continuam todas aplicáveis durante perturbações.
O NIST CSF 2.0 fornece linguagem executiva para a mesma evidência. A sua função GOVERN enfatiza o contexto organizacional, expectativas das partes interessadas, requisitos legais e regulamentares, estratégia de gestão de riscos, papéis, supervisão e risco da cadeia de fornecimento. Profissionais de garantia orientados para COBIT 2019 e ISACA concentram-se frequentemente em propriedade, métricas de desempenho, aceitação do risco, objetivos de governação, gestão de problemas e evidência de que a gestão sabe que os controlos estão a funcionar.
| Perspetiva do referencial | Como a evidência do SGSI relacionada com o clima ajuda |
|---|---|
| ISO/IEC 27001:2022 | Demonstra contexto, partes interessadas, âmbito, tratamento de riscos, SoA, revisão pela gestão e melhoria contínua |
| NIS2 | Apoia gestão de riscos de todos os riscos, responsabilização da gestão, continuidade de negócio, tratamento de incidentes e evidência de risco de fornecedores |
| DORA | Apoia governação do risco das TIC, continuidade, testes, gestão de dependências de terceiros e supervisão pelo órgão de administração |
| GDPR da UE | Apoia a responsabilização quando a adaptação climática altera o tratamento de dados pessoais, a monitorização, os fornecedores, a retenção ou as localizações cloud |
| NIST CSF 2.0 | Apoia resultados GOVERN, expectativas das partes interessadas, comunicação do risco, risco da cadeia de fornecimento e planos de ação priorizados |
| COBIT 2019 e garantia ISACA | Apoia propriedade da governação, monitorização de desempenho, aceitação do risco, acompanhamento de problemas e rastreabilidade da garantia |
O Zenith Controls é útil aqui porque ajuda as equipas de conformidade a ver como o mesmo objeto de evidência apoia múltiplos referenciais. Não é um conjunto separado de controlos. É um guia de conformidade transversal para mapear a lógica de controlos da ISO/IEC 27001:2022 e da ISO/IEC 27002:2022 para expectativas de auditoria, garantia e regulamentares.
Para este tema, vários controlos ISO/IEC 27002:2022 são centrais. A.5.31 Requisitos legais, estatutários, regulamentares e contratuais apoia a obrigação de identificar e manter requisitos aplicáveis. A.5.4 Responsabilidades da gestão apoia a responsabilização da liderança. A.5.36 Conformidade com políticas, regras e normas de segurança da informação apoia a garantia de que as regras são cumpridas. A.5.29 e A.5.30 apoiam a segurança da informação durante perturbações e a preparação das TIC para continuidade de negócio. A.5.19, A.5.21 e A.5.22 apoiam a resiliência de fornecedores e da cadeia de fornecimento de TIC.
O Zenith Controls estabelece:
O controlo 5.36 serve como mecanismo de aplicação das regras definidas no 5.1.
No contexto da alteração climática, isto significa que a organização não atualiza apenas uma política. Monitoriza se as revisões de contexto, atualizações de risco, revisões da SoA, testes de continuidade, revisões de fornecedores e ações de revisão pela gestão realmente ocorrem.
A revisão pela gestão é o momento da verdade ao nível do conselho
A Cláusula 9.3 da ISO/IEC 27001:2022 exige que a alta direção reveja o SGSI em intervalos planeados para assegurar a sua contínua adequação, suficiência e eficácia. Para a alteração climática, a revisão pela gestão é onde a evidência de contexto se transforma em responsabilização da liderança.
O Zenith Blueprint, fase de Auditoria, Revisão e Melhoria, passo 28, instrui as equipas a reunir entradas de revisão pela gestão, incluindo:
✓ Alterações em questões externas e internas: resuma quaisquer alterações significativas no contexto (Cláusula 4.1) ou nos requisitos das partes interessadas (Cláusula 4.2) desde o início do projeto de SGSI.
Sarah utilizou essa estrutura para informar a sua equipa de liderança. O slide de revisão pela gestão foi conciso:
- A ISO determinou a consideração das alterações climáticas no contexto do sistema de gestão.
- A equipa do SGSI determinou relevância para a disponibilidade do centro de dados, concentração de cloud, dependência de fornecedores e expectativas regulamentares.
- Foram acrescentados dois riscos ao registo de riscos com probabilidade médio-baixa e impacto elevado.
- O tratamento utiliza controlos existentes para preparação das TIC, gestão de fornecedores, cópias de segurança, serviços cloud e requisitos legais.
- Solicita-se aprovação da gestão para um teste reforçado de recuperação de desastres que simule instabilidade energética regional.
As atas registaram a decisão, os proprietários das ações, as datas limite e a aprovação de recursos. Isto é evidência de auditoria de elevada qualidade porque demonstra que a alta direção reviu a questão e tomou uma decisão baseada no risco.
A Política de Segurança da Informação empresarial da Clarysec exige que a revisão pela gestão inclua:
Decisões sobre atualizações ao âmbito, controlos e afetação de recursos
Um pacote robusto de revisão pela gestão sobre a alteração climática deve incluir:
- Excerto do registo de contexto que demonstre a determinação da relevância climática.
- Excerto do registo de partes interessadas que demonstre requisitos ou fundamentação para a inexistência de requisitos.
- Revisão do âmbito que cubra localizações, serviços cloud, fornecedores, equipas de suporte e interfaces.
- Entradas no registo de riscos e estado do tratamento.
- Alterações à SoA ou confirmação de que as justificações existentes continuam suficientes.
- Resultados de testes de continuidade de negócio e recuperação de desastres.
- Atualizações de garantia de fornecedores para dependências de cloud, centro de dados, MSP, MSSP, telecomunicações, instalações e suporte externalizado.
- Implicações para a resposta a incidentes, incluindo dependências de escalonamento e comunicação.
- Atualizações do registo legal e regulamentar.
- Pedidos de recursos, decisões e aceitação do risco residual.
- Ações de melhoria com proprietários e datas limite.
Se a questão nunca chegar à revisão pela gestão, pode parecer performativa. Se chegar à revisão pela gestão através de contexto, risco, controlos e evidência, parece um SGSI em funcionamento.
Constatações de auditoria comuns e como preveni-las
A maioria das constatações sobre a alteração climática são falhas de rastreabilidade, não falhas técnicas.
| Constatação comum | Porque acontece | Como prevenir |
|---|---|---|
| O contexto diz que o clima é relevante, mas o registo de riscos está silencioso | A organização documentou a questão, mas não a ligou ao planeamento da Cláusula 6 | Acrescentar cenários de risco específicos ou documentar por que motivo não é necessário um cenário de risco |
| O clima é marcado como não relevante apesar de dependências óbvias | A decisão ignorou localizações, regiões de cloud, fornecedores ou operações de suporte | Basear decisões de relevância em dependências reais e evidência |
| Faltam requisitos das partes interessadas | Não foram revistas expectativas de clientes, reguladores, seguradoras, investidores ou conselho de administração | Rever contratos, questionários, obrigações regulamentares, pedidos de seguradoras e requisitos de reporte ao conselho de administração |
| As justificações da SoA são genéricas | Os controlos foram listados sem fundamentação de risco ou conformidade | Ligar controlos a IDs de risco, obrigações e evidência de testes |
| A revisão pela gestão menciona o clima, mas não regista decisão | O tema foi discutido sem saídas | Capturar decisões, proprietários, recursos, aceitação do risco residual e datas limite |
| Os testes de continuidade estão desligados da avaliação de riscos | Os exercícios BCP não foram ligados aos cenários identificados | Referenciar IDs de risco nos planos e relatórios de teste |
| As dependências de fornecedores são ignoradas | A organização concentrou-se apenas em instalações internas | Incluir dependências de cloud, centro de dados, MSP, MSSP, telecomunicações, instalações, energia e suporte externalizado |
| Os impactos de privacidade são omitidos | Projetos de adaptação introduziram monitorização ou dados de localização sem triagem para AIPD | Triar alterações de adaptação climática quanto a impactos no tratamento de dados pessoais |
O seu pacote de evidência pronto para auditoria
Antes da próxima auditoria de acompanhamento ou recertificação, reúna um pacote de evidência conciso. Não tem de ser enorme. Tem de estar ligado.
| Item de evidência | O que deve demonstrar |
|---|---|
| Entrada no registo de contexto | As alterações climáticas foram consideradas como questão externa e a relevância foi determinada com fundamentação |
| Registo de partes interessadas | Requisitos relevantes de clientes, reguladores, seguradoras, prestadores de serviços cloud, conselho de administração ou outras partes foram identificados ou excluídos de forma fundamentada |
| Revisão do âmbito | Localizações, serviços cloud, fornecedores, operações de suporte e interfaces foram considerados |
| Registo de riscos | Cenários de segurança da informação impulsionados pelo clima foram registados ou existe fundamentação documentada de inexistência de risco material |
| Plano de tratamento de riscos | Proprietários, controlos, datas, risco residual e decisões de tratamento estão definidos |
| Declaração de Aplicabilidade | Controlos existentes do Anexo A estão justificados com lógica de risco e de conformidade |
| Registo de conformidade | A alteração ISO e obrigações relacionadas de NIS2, DORA, clientes, seguradoras ou contratos são acompanhadas |
| Evidência de BCP e DR | Cenários de perturbação foram considerados, testados e ligados à avaliação de riscos |
| Registos de garantia de fornecedores | Dependências críticas de TIC foram revistas quanto a resiliência, monitorização e considerações de saída |
| Atas de revisão pela gestão | A alta direção reviu contexto, risco, recursos, decisões, risco residual e ações de melhoria |
| Lista de verificação de auditoria interna | A alteração foi testada como parte da auditoria ou da monitorização da conformidade |
| Índice de evidência | Os registos são controlados, recuperáveis e têm proprietário |
Esse pacote dá ao auditor um trilho claro: contexto para risco, risco para controlo, controlo para evidência, evidência para revisão pela gestão e revisão pela gestão para melhoria.
Transforme a alteração em evidência, não em ansiedade
A alteração da ISO 27001 relativa às alterações climáticas não é uma armadilha documental se o seu SGSI já funcionar como sistema de gestão. É um estímulo para demonstrar que a sua organização consegue reconhecer uma questão externa em mudança, decidir se é relevante, avaliar o seu efeito nos resultados de segurança da informação, atualizar riscos e controlos quando necessário e envolver a alta direção na decisão.
Comece com uma revisão de evidência de 60 minutos. Traga o registo de contexto, o registo de partes interessadas, o âmbito do SGSI, o registo de riscos, a SoA, o relatório de teste BCP, o registo centralizado de fornecedores, o registo de conformidade e as últimas atas de revisão pela gestão. Faça uma pergunta: conseguimos rastrear a alteração climática desde o contexto até à decisão da liderança?
Se a cadeia estiver quebrada, corrija-a antes de o auditor encontrar a lacuna.
A Clarysec pode ajudá-lo a construir essa rastreabilidade rapidamente. Use Zenith Blueprint: roteiro de 30 passos para auditores para colocar o trabalho nas fases certas de implementação, use Zenith Controls: guia de conformidade transversal para mapear evidência entre ISO/IEC 27001:2022, NIS2, DORA, GDPR da UE, NIST CSF e garantia orientada para COBIT, e use os modelos de políticas da Clarysec para tornar os registos repetíveis, revistos periodicamente e prontos para auditoria.
Agende uma avaliação de evidência da Clarysec para a alteração climática e transforme uma pergunta de auditoria desconfortável numa resposta confiante e pronta para o conselho de administração.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council