PECB · 15% de desconto Aproveitar a oferta →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

ISO 27001:2022: plano de recuperação após auditoria não aprovada

ISO 27001:2022: plano de recuperação após auditoria não aprovada

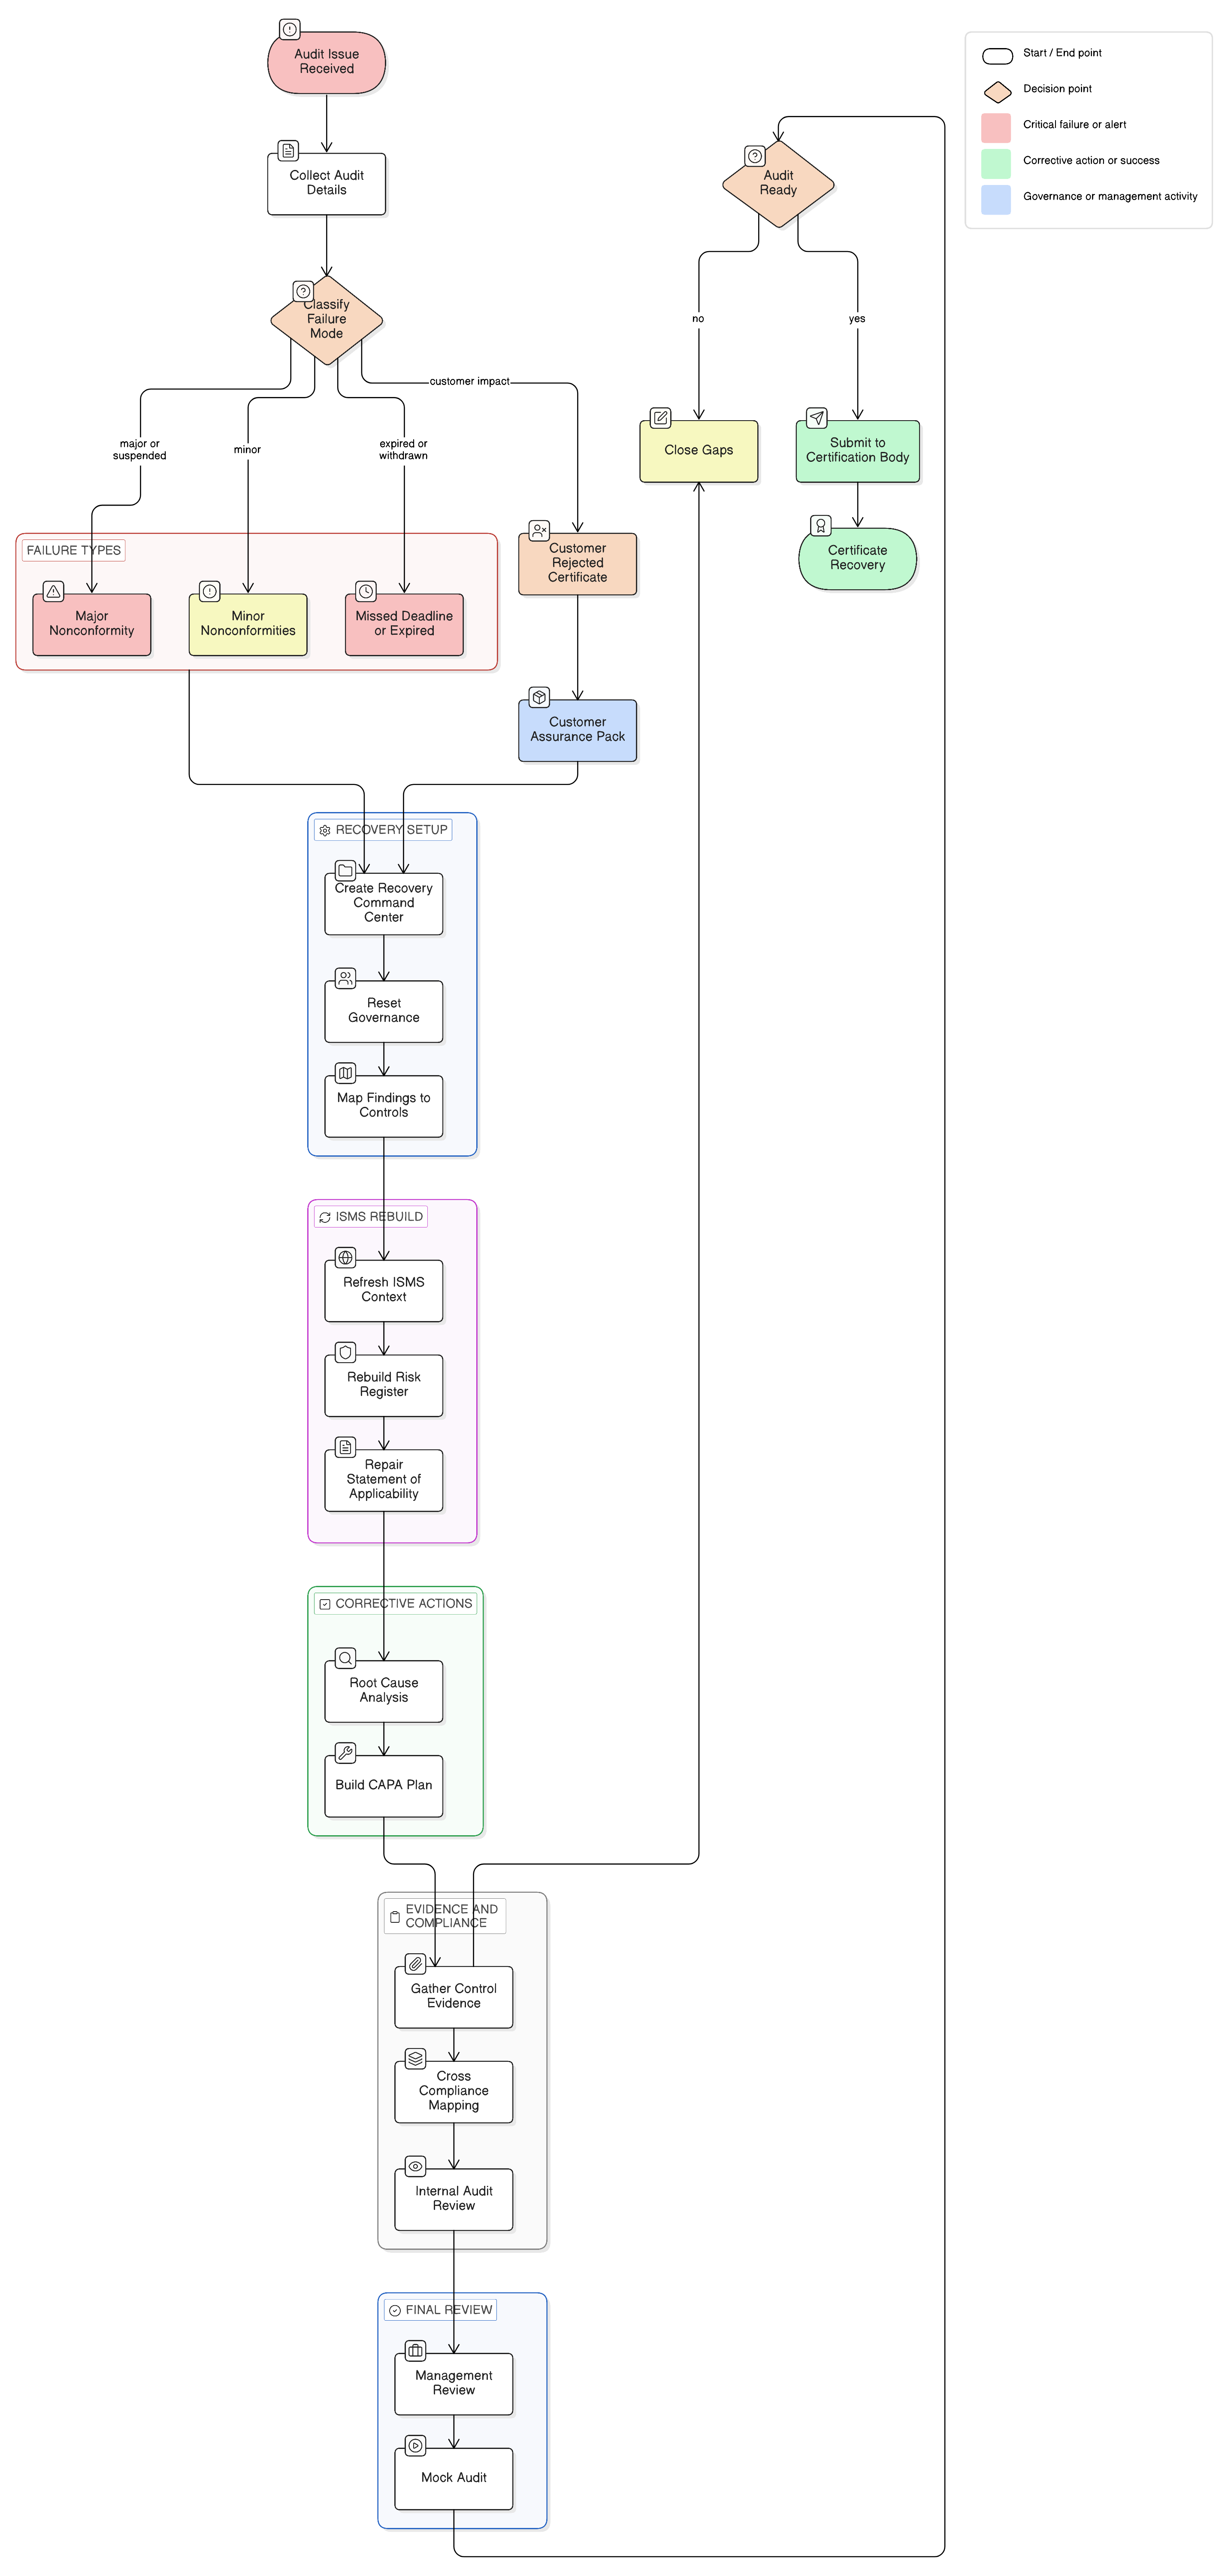
Se a sua transição ISO 27001:2022 não foi concluída ou a auditoria não foi aprovada, o caminho de recuperação passa por triagem disciplinada, correção de evidências, análise de causa raiz, reconstrução da SoA e ações corretivas. Este guia explica como a Clarysec utiliza o Zenith Blueprint, políticas e Zenith Controls para restaurar a confiança em auditoria.

14 min
Clarysec · Parceiro revendedor PECB

Certifique-se. Esteja pronto para a auditoria.

Combine a formação oficial PECB com as políticas, registos e orientações de implementação da Clarysec num único pacote Certify + Comply.
15% de desconto em cursos e pacotes PECB selecionados