Formação em privacidade baseada em funções para ISO 27701 e RGPD da UE

Formação em privacidade baseada em funções para ISO 27701 e RGPD da UE
Sarah, Diretora de Segurança da Informação (CISO) de uma FinTech em rápido crescimento, esperava que a auditoria PIMS segundo ISO/IEC 27701:2025 testasse políticas, registos e avaliações de risco. No segundo dia, o auditor já tinha ultrapassado a zona de conforto.
Ele não perguntou se os colaboradores tinham concluído o módulo anual “Privacidade 101”. O painel de gestão mostrava 98 por cento de conclusão, o que parecia impressionante até as perguntas se tornarem cirúrgicas.
“Os vossos programadores tratam informação de identificação pessoal (PII) financeira sensível e estão a implementar autenticação biométrica. Que formação específica receberam sobre privacidade desde a conceção, minimização de dados no desenho de APIs, registo seguro de eventos, restrições à utilização de dados de teste e dados de categorias especiais ao abrigo do RGPD da UE?”
Depois veio o apoio ao cliente.
“Eles conseguem visualizar históricos de transações. Como são formados para reconhecer um pedido de acesso do titular dos dados, verificar a identidade, evitar notas excessivas nos tickets e escalar uma divulgação acidental?”
Depois, Recursos Humanos.
“Acabaram de integrar um novo sistema de processamento salarial na cloud, alojado fora da UE. Que formação em privacidade receberam sobre diligência devida de subcontratantes, transferências transfronteiriças, registos dos trabalhadores e retenção?”
Sarah tinha políticas, um Registo de Atividades de Tratamento (RoPA), cláusulas com fornecedores, procedimentos de violação de dados pessoais e um âmbito do PIMS definido. O que não tinha era evidência defensável de que as pessoas certas tinham sido formadas para as responsabilidades de privacidade certas.
É esta lacuna que fragiliza muitos programas de privacidade. A ISO/IEC 27701:2025 e o RGPD da UE não recompensam as organizações por sensibilização genérica. Exigem responsabilização, competência e prova operacional. Se as pessoas recolhem, utilizam, visualizam, armazenam, partilham, eliminam, monitorizam ou suportam sistemas que contêm informação de identificação pessoal (PII), têm de saber o que se aplica à sua função, quando devem escalar e onde a evidência é registada.
A formação de sensibilização para a privacidade baseada em funções é a forma de tornar um PIMS real.
Porque falha a formação em privacidade igual para todos
A maioria das organizações já executa alguma forma de formação de sensibilização em segurança. O problema é que as obrigações de privacidade estão distribuídas de forma desigual pelo negócio.
Um programador precisa de privacidade desde a conceção, mascaramento, pseudonimização, programação segura, minimização de registos de eventos e sensibilização para o impacto das alterações. Um agente de apoio precisa de verificação de identidade, minimização de tickets, reconhecimento de DSAR e escalonamento de divulgação acidental. Recursos Humanos precisa de privacidade dos trabalhadores, tratamento de categorias especiais, confidencialidade, retenção e restrições de acesso. Compras precisa de saber quando um fornecedor é subcontratante ou subcontratante posterior. As equipas de resposta a incidentes precisam de distinguir um incidente de segurança de uma violação de dados pessoais.
Um único questionário anual sobre o RGPD da UE não cria competência operacional em todas essas funções.
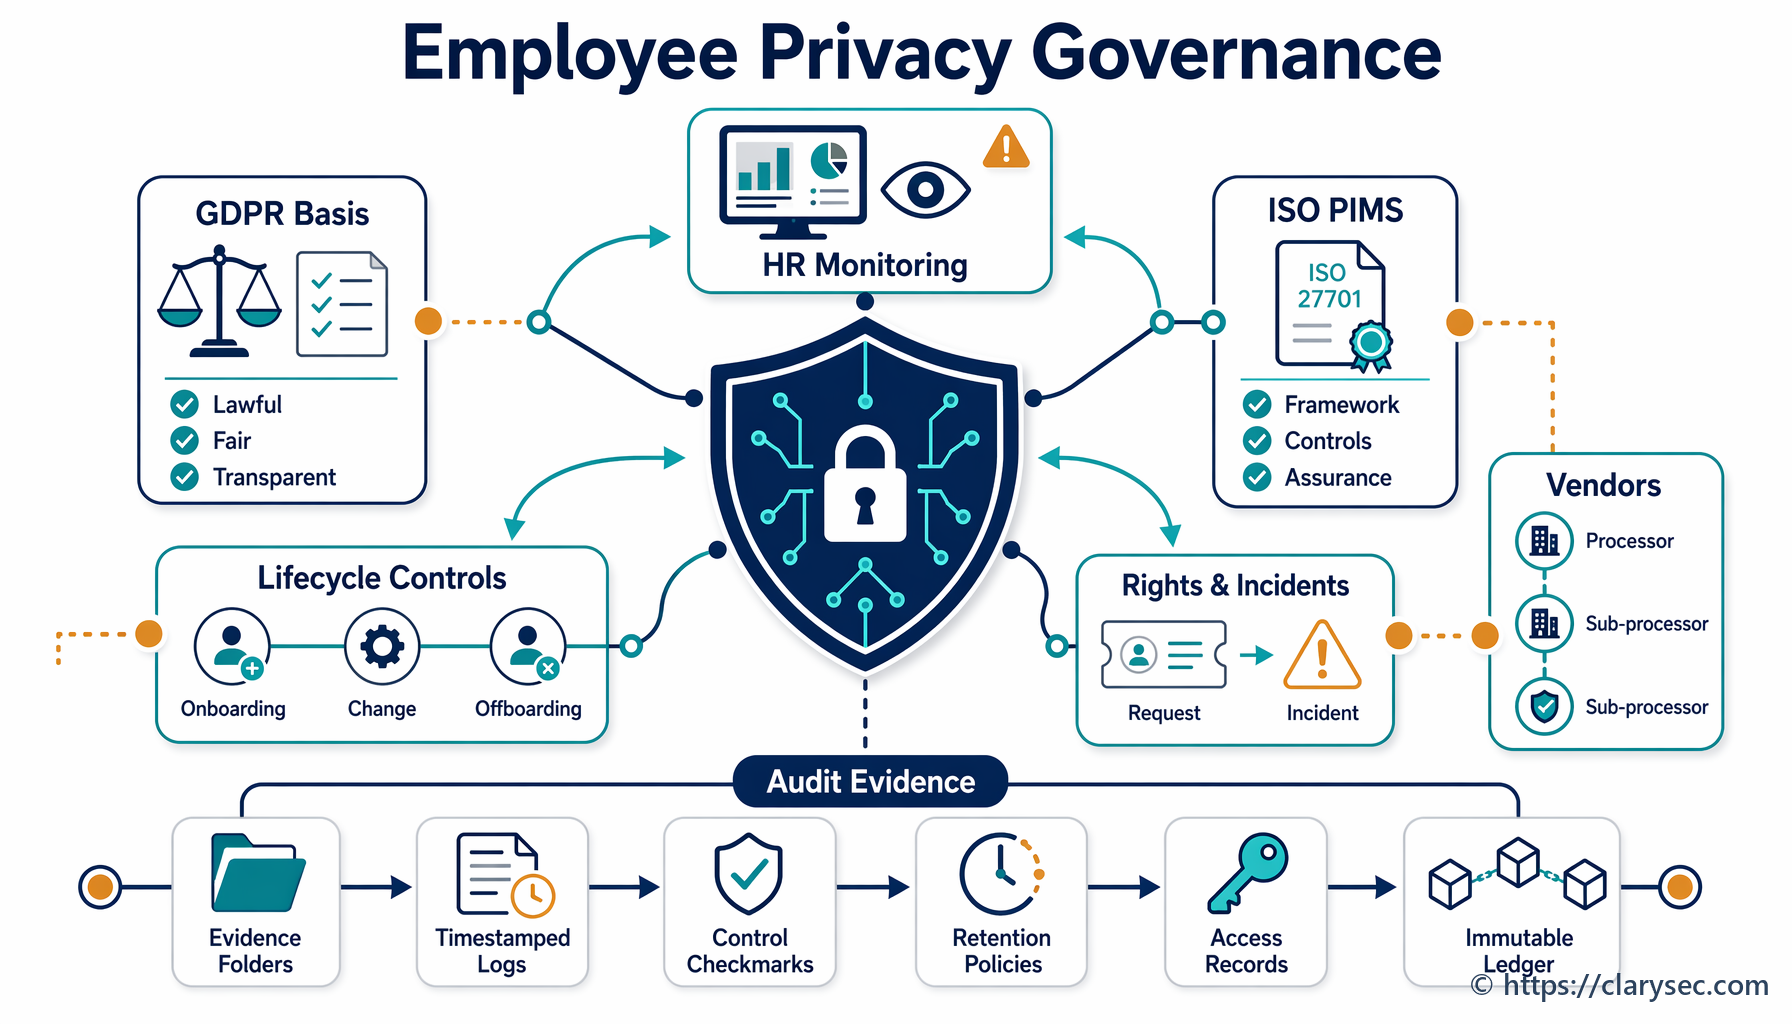
O RGPD da UE torna isto visível através do Article 5, que define princípios como licitude, lealdade, transparência, limitação das finalidades, minimização dos dados, exatidão, limitação da conservação, integridade e confidencialidade. O Article 5(2) acrescenta o princípio da responsabilização, exigindo que os responsáveis pelo tratamento demonstrem o cumprimento. O Article 32 exige medidas técnicas e organizativas adequadas para a segurança do tratamento. Os Articles 4, 6 e 9 tornam a clareza de funções ainda mais importante ao definirem o tratamento, as relações entre responsável pelo tratamento e subcontratante, o fundamento de licitude e os dados de categorias especiais.
A pergunta prática de auditoria é simples: consegue provar que o pessoal compreende as responsabilidades relativas à informação de identificação pessoal (PII) associadas à sua função?
A posição da política PME da Clarysec é direta. Na Política de Sensibilização e Formação em Segurança da Informação - PME, a cláusula 1.3 estabelece:
“Esta política apoia o cumprimento da ISO/IEC 27001, NIS2, RGPD da UE e DORA ao incorporar a sensibilização para a segurança nas práticas diárias de trabalho e nas expectativas baseadas em funções.”
A expressão “práticas diárias de trabalho” é o ponto essencial. A sensibilização para a privacidade não é um cartaz. Deve ser visível na recolha, no acesso, na partilha, na retenção, na eliminação, na integração de fornecedores, na notificação de incidentes e na revisão pela gestão.
Da sensibilização à competência do PIMS
A Clarysec trata a formação em privacidade como um controlo de governação, não como um projeto paralelo de aprendizagem e desenvolvimento. Um programa de formação PIMS defensável tem quatro camadas:
- Sensibilização de base para a privacidade para todo o pessoal com acesso a informação de identificação pessoal (PII) ou responsabilidades no PIMS.
- Formação baseada em funções para equipas cujas decisões afetam os resultados de privacidade.
- Formação acionada por eventos após alterações de funções, novos sistemas, incidentes, constatações de auditoria ou alterações regulamentares.
- Captura de evidência no REG11, ligada ao público, função, tipo de formação, prazo de conclusão, confirmações, registos de atraso, evidência de reciclagem e proprietários da evidência.
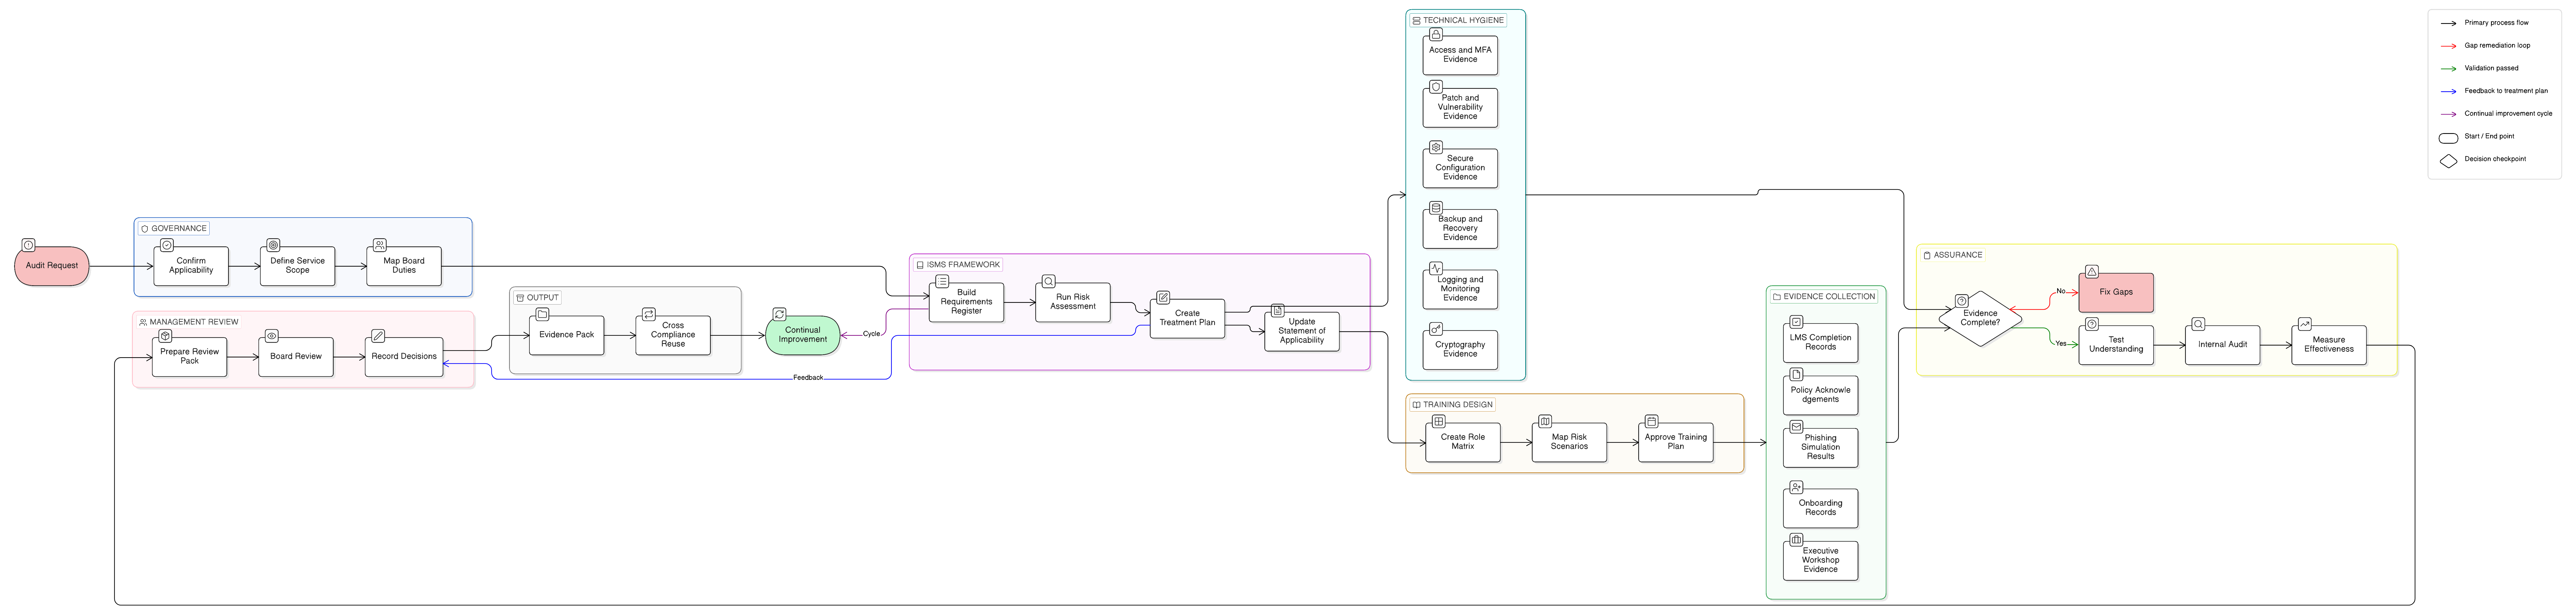
Isto segue a estrutura do Zenith Blueprint, o roteiro de 30 passos da Clarysec para implementar um sistema de gestão pronto para auditoria. No Passo 4, “Papéis e responsabilidades no SGSI”, o Blueprint enfatiza a comunicação das funções para que o pessoal saiba quem é responsável por quê, quem deve contactar e como comunicar incidentes.
O Passo 5, “Comunicação, sensibilização e competência”, é ainda mais explícito:
“Identificar as competências necessárias: determinar que conhecimentos e competências são necessários para diferentes funções no seu SGSI… os seus programadores precisam de conhecer princípios de programação segura, a sua equipa de Recursos Humanos deve saber como tratar dados pessoais de forma segura, etc.”
A mesma lógica aplica-se diretamente à ISO/IEC 27701:2025. Não é possível atribuir responsabilidades sobre informação de identificação pessoal (PII) e esperar que a sensibilização genérica as cubra. A competência deve ser identificada, objeto de formação, medida e evidenciada.
A Política de Formação, Sensibilização e Competência em Privacidade transforma isto num fluxo de trabalho PIMS. A cláusula 4.1.6 exige:
“[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE registar o público-alvo da formação atribuída, o tipo de formação, o prazo de conclusão e o proprietário da evidência no REG11 antes do início de cada ciclo anual de formação.”
Isto cria uma ponte entre as funções de privacidade e a evidência de auditoria. O auditor já não precisa de inferir quem deveria ter recebido formação. O REG11 mostra a atribuição, o prazo, a conclusão, o estado de atraso, a confirmação, o ciclo de reciclagem e o proprietário.
Os controlos ISO/IEC 27002:2022 por detrás da formação em privacidade
A formação em privacidade torna-se auditável quando está associada a controlos, e não apenas a conclusões de cursos. No Zenith Controls, a Clarysec mapeia a formação em privacidade baseada em funções através de três controlos centrais da ISO/IEC 27002:2022: 6.3, 5.2 e 5.34.
| Controlo ISO/IEC 27002:2022 | Significado para o PIMS | Porque é relevante para ISO 27701:2025 e RGPD da UE |
|---|---|---|
| 6.3 Sensibilização, educação e formação em segurança da informação | O pessoal recebe sensibilização, educação e formação gerais e específicas da função | Converte obrigações de privacidade em comportamento diário e fornece evidência de competência |
| 5.2 Papéis e responsabilidades de segurança da informação | A propriedade de privacidade, segurança, risco, incidentes, fornecedores e sistemas é atribuída e comunicada | Garante que a formação está ligada a papéis PIMS com responsabilização, e não a públicos genéricos |
| 5.34 Privacidade e proteção de informação de identificação pessoal (PII) | A proteção de informação de identificação pessoal (PII) é incorporada em políticas, procedimentos, sistemas e operações | Garante que a formação em privacidade cobre riscos reais relativos a PII, princípios do RGPD da UE, comunicação de violações de dados pessoais e tratamento lícito |
O Zenith Controls classifica o controlo 6.3 como preventivo, suportando Confidencialidade, Integridade e Disponibilidade, com o conceito de cibersegurança “Proteger”, a capacidade operacional “Segurança de Recursos Humanos” e domínios de governação e ecossistema. A sua finalidade é prevenir falhas de privacidade e segurança causadas por erro humano, expectativas pouco claras e confusão de funções.
O controlo 6.3 também depende de controlos relacionados:
| Controlo ISO/IEC 27002:2022 relacionado | Relação com a formação em privacidade |
|---|---|
| 5.1 Políticas de segurança da informação | A formação comunica as políticas para que sejam compreendidas e cumpridas |
| 5.2 Papéis e responsabilidades de segurança da informação | As definições de função orientam a formação em privacidade específica da função |
| 5.36 Cumprimento de políticas, regras e normas de segurança da informação | A formação ajuda o pessoal a cumprir requisitos internos e externos |
| 6.4 Processo disciplinar | O pessoal compreende as consequências do incumprimento |
| 6.8 Comunicação de eventos de segurança da informação | Os colaboradores aprendem a reconhecer e comunicar eventos de segurança e privacidade |
| 8.16 Atividades de monitorização | O pessoal responsável pela monitorização compreende anomalias, ferramentas e protocolos de escalonamento |
Para a privacidade, o controlo 5.34 é a âncora. O Zenith Blueprint, Passo 23, explica o requisito comportamental por detrás da privacidade e da proteção de informação de identificação pessoal (PII):
“Os colaboradores devem compreender o que é informação de identificação pessoal (PII), como comunicar utilização indevida e que práticas são proibidas, não em termos jurídicos, mas no comportamento diário.”
Esta frase capta o que muitas implementações de PIMS não conseguem alcançar. As políticas de privacidade podem ser artefactos jurídicos, mas a formação em privacidade deve ser operacional.
Construir a matriz de formação PIMS baseada em funções
O artefacto mais útil para a governação da formação em privacidade é uma matriz de formação baseada em funções. Ela liga função, exposição a informação de identificação pessoal (PII), riscos-chave, formação exigida, periodicidade e evidência.
A Política de Formação, Sensibilização e Competência em Privacidade exige esta definição antes de serem atribuídas responsabilidades no PIMS. A cláusula 4.3.1 estabelece:
“[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE definir no REG11 os tópicos de formação em privacidade baseada em funções antes de atribuir responsabilidades PIMS a uma função.”
Uma matriz prática deve ter a seguinte estrutura:
| Função ou público | Exposição a informação de identificação pessoal (PII) | Tópicos obrigatórios de formação em privacidade | Evidência no REG11 |
|---|---|---|---|
| Todo o pessoal com acesso a informação de identificação pessoal (PII) | Pode visualizar, armazenar, transmitir ou discutir PII | Definição de PII, confidencialidade, minimização de dados, partilha segura, notificação de incidentes, phishing, utilização aceitável | Atribuição de base, data de conclusão, pontuação do questionário, confirmação |
| Equipa de Recursos Humanos | Registos de trabalhadores e candidatos, processamento salarial, dados de saúde ou ausência | Privacidade dos trabalhadores, tratamento de categorias especiais, retenção, restrições de acesso, confidencialidade, transferência segura | Módulo da função de Recursos Humanos, confirmação de confidencialidade, evidência de reciclagem |
| Apoio ao cliente | Identificadores de clientes, tickets, capturas de ecrã, questões de conta | Verificação de identidade, minimização de tickets, reconhecimento de DSAR, divulgação acidental, escalonamento | Módulo de apoio, questionário baseado em cenários, evidência de exercício de escalonamento |
| Programadores e testadores | Conjuntos de dados de produção ou teste, logs, análises, telemetria | Privacidade desde a conceção, mascaramento, pseudonimização, registo seguro de eventos, restrições a dados de teste, revisão de alterações | Módulo de desenvolvimento, evidência de SDLC seguro, lista de verificação de privacidade do projeto |
| Administradores de sistemas | Acesso privilegiado a sistemas que contêm informação de identificação pessoal (PII) | Princípio do menor privilégio, monitorização, aprovações de acesso, registo de eventos, cifragem, tratamento de atividade privilegiada | Módulo de administração, confirmação de acesso privilegiado, evidência de revisão de acessos |
| Compras e responsáveis por fornecedores | Contratos com fornecedores e relações com subcontratantes | Diligência devida de subcontratantes, sensibilização sobre subcontratantes posteriores, cláusulas contratuais, considerações sobre transferências, deveres de fornecedores em incidentes | Módulo de fornecedores, formação na lista de verificação de fornecedores, confirmação do fluxo de trabalho de compras |
| Equipa de resposta a incidentes | Eventos de segurança e potenciais violações de dados pessoais | Triagem de violação de dados pessoais, preservação de evidência, escalonamento de notificações, comunicações, causa-raiz, lições aprendidas | Módulo de incidentes, presença em exercício de simulação, resultados de cenários |
| Executivos e órgão de administração | Governação, recursos, responsabilização, aceitação do risco | Responsabilização no RGPD da UE, objetivos do PIMS, apetite ao risco, exposição regulamentar, métricas, revisão pela gestão | Briefing executivo, presença, ata da revisão pela gestão |
Esta matriz também apoia a clareza de papéis entre responsável pelo tratamento e subcontratante. Um prestador SaaS que atua como subcontratante precisa de formação sobre instruções documentadas do cliente, envolvimento de subcontratantes posteriores, apoio em violações de dados pessoais, devolução e eliminação e obrigações contratuais em cadeia. A mesma organização, atuando como responsável pelo tratamento para Recursos Humanos e marketing, precisa de formação sobre fundamento de licitude, avisos de privacidade, consentimento quando aplicável, direitos dos titulares dos dados e retenção.
Esta distinção é importante porque o Article 4 do RGPD da UE diferencia responsáveis pelo tratamento e subcontratantes, e a ISO/IEC 27701:2025 espera que esses papéis de privacidade sejam compreendidos operacionalmente.
Utilizar formação na integração, anual e acionada por eventos
Um programa de formação PIMS deve responder a três perguntas de calendário: o que acontece quando alguém entra, o que acontece todos os anos e o que acontece quando o risco muda.
A Política de Formação, Sensibilização e Competência em Privacidade define a base. A cláusula 4.2.1 exige:
“[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE atribuir formação de sensibilização de base para a privacidade no REG11 no prazo de 10 dias úteis após a integração do pessoal com acesso a informação de identificação pessoal (PII) ou responsabilidades no PIMS.”
A cláusula 4.2.3 acrescenta:
“[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE atribuir formação anual de reciclagem em privacidade no REG11 pelo menos uma vez a cada 12 meses.”
A Política de Sensibilização e Formação em Segurança da Informação para PME reforça a atualidade e a aplicabilidade prática. A cláusula 6.1.1 estabelece:
“Os materiais devem ser práticos, adequados à função e atualizados anualmente.”
O passo de maior maturidade é a formação acionada por eventos. A cláusula 6.5.1 da mesma política PME estabelece:
“Quando as funções mudam ou são introduzidos sistemas, pode ser necessária formação de sensibilização direcionada (por exemplo, partilha segura de ficheiros, novos requisitos de proteção de dados e de minimização de dados).”
É aqui que a formação em privacidade passa a ser baseada no risco. Um agente de apoio promovido a líder de equipa pode ganhar deveres de aprovação de acessos. Um novo CRM pode introduzir exportações, integrações, campos de retenção e impactos nos pedidos dos titulares dos dados. Uma nova ferramenta de análise pode introduzir rastreio, definição de perfis ou implicações de consentimento. Um novo fornecedor de processamento salarial pode introduzir requisitos de diligência devida de subcontratantes e transferências transfronteiriças.
A formação deve ser acionada por estas alterações, não adiada até à reciclagem anual.
A Política de Sensibilização e Formação em Segurança da Informação empresarial acrescenta uma janela clara de conclusão. A cláusula 6.1.3 estabelece:
“A formação baseada em funções (por exemplo, administradores, programadores, executivos) deve ser atribuída e concluída no prazo de 60 dias após a atribuição da função ou a elevação de privilégios do sistema.”
Para funções de alto risco relacionadas com informação de identificação pessoal (PII), muitas organizações escolhem prazos mais curtos, mas o princípio é o mesmo: a formação baseada em funções acompanha a responsabilidade.
Como o REG11 encerra uma constatação de auditoria
Considere uma constatação realista de auditoria interna:
“O pessoal de apoio ao cliente consegue aceder a informação de identificação pessoal (PII) de clientes e pode receber pedidos de acesso do titular dos dados, mas não existe evidência de formação em privacidade baseada em funções para agentes de apoio ou líderes de equipa.”
Uma equipa de implementação da Clarysec encerraria a constatação em cinco passos.
Primeiro, o Responsável de Privacidade cria no REG11 um público de formação chamado “Intervenientes no tratamento de PII no Apoio ao Cliente”. O proprietário da evidência é o Gestor de Operações de Apoio. O tipo de formação é “Formação em privacidade baseada em funções”. O prazo de conclusão é de 30 dias. As responsabilidades associadas incluem verificação de identidade, minimização de tickets, anexos seguros, reconhecimento de DSAR e escalonamento de suspeita de violação de dados pessoais.
Segundo, o Responsável de Privacidade mapeia o conteúdo aos requisitos das políticas, incluindo a cláusula 4.3.1 da Política de Formação, Sensibilização e Competência em Privacidade e a cláusula 6.1.3 da Política de Sensibilização e Formação em Segurança da Informação empresarial.
Terceiro, a formação utiliza testes baseados em cenários:
| Cenário | Competência esperada |
|---|---|
| Um cliente pede, num ticket, “todos os dados que têm sobre mim” | Reconhecer um potencial DSAR e escalar através do fluxo de trabalho aprovado |
| Um agente de apoio quer colar uma captura de ecrã de pagamento no chat | Minimizar informação de identificação pessoal (PII) e utilizar canais seguros aprovados |
| Um cliente envia por engano o documento de identificação de outra pessoa | Interromper o tratamento desnecessário e escalar a divulgação acidental |
| Uma alteração de permissões expõe registos de clientes inesperados | Reportar um potencial incidente de controlo de acesso e privacidade |
| Um pedido de eliminação entra em conflito com uma retenção por obrigação legal | Escalar para revisão de privacidade e jurídica antes de atuar |
Quarto, a conclusão é registada no REG11: formando, função, módulo, carimbo temporal de conclusão, pontuação do questionário ou cenário, confirmação, estado de atraso, data de reciclagem e proprietário da evidência.
A cláusula 4.4.1 da Política de Formação, Sensibilização e Competência em Privacidade exige:
“[Todos] O Responsável de Privacidade / Gestor do PIMS DEVE manter no REG11 a evidência de atribuição, conclusão, atraso, confirmação e reciclagem para cada atividade obrigatória de formação em privacidade.”
Quinto, a constatação de auditoria é encerrada com evidência: exportação do REG11, material de formação, registos de presença, resultados de questionários, atualização do procedimento de apoio e via interna de escalonamento.
O ponto principal não é que o apoio tenha recebido uma apresentação. O ponto principal é que a competência específica da função foi atribuída, testada, evidenciada e ligada aos deveres do PIMS.
Valor de conformidade transversal: RGPD da UE, NIS2, DORA, NIST e COBIT
A formação em privacidade baseada em funções não é apenas uma questão de ISO/IEC 27701:2025. É um controlo de conformidade transversal.
O RGPD da UE fornece a substância de privacidade. O Article 5(2) exige responsabilização. O Article 32 exige medidas técnicas e organizativas adequadas para a segurança do tratamento. O Article 39(1)(b) também torna a sensibilização e a formação do pessoal parte da função de monitorização do EPD quando é nomeado um EPD.
A Política de Sensibilização e Formação em Segurança da Informação empresarial reconhece isto na cláusula 11.4.1:
“Article 32 – Segurança do tratamento: exige que o pessoal que trata dados pessoais seja formado para reconhecer, prevenir e comunicar riscos para as informações pessoais. Esta política assegura que os intervenientes no tratamento de dados e todas as funções relevantes recebem formação adequada.”
A NIS2 acrescenta resiliência cibernética. O Article 20 exige que os membros do órgão de administração de entidades essenciais e importantes recebam formação em cibersegurança e incentiva formação regular para os trabalhadores. O Article 21(2)(i) inclui práticas básicas de higiene cibernética e formação em cibersegurança entre as medidas de gestão de riscos.
A DORA acrescenta especificidade para o setor financeiro. O Article 13 exige que as entidades financeiras mantenham programas de formação em resiliência operacional digital como parte da política de recursos humanos. O Article 5 também atribui ao órgão de administração deveres de governação do risco das TIC. Para entidades financeiras, a DORA é diretamente aplicável desde 17 de janeiro de 2025 e funciona como o ato jurídico da União específico do setor quando se sobrepõe às obrigações da NIS2 em matéria de risco das TIC e notificação de incidentes.
O NIST CSF 2.0 fornece uma camada de organização. A função GOVERN espera que as obrigações legais, regulamentares, contratuais, de privacidade e de liberdades civis sejam compreendidas e geridas. A função PROTECT inclui sensibilização e formação através de PR.AT-01 para sensibilização do pessoal e PR.AT-02 para formação especializada por função.
O COBIT 2019 centra-se na governação e na capacidade. APO07 apoia a gestão de recursos humanos, BAI05.07 apoia o desenvolvimento de competências, APO13.01 apoia a gestão da segurança, e DSS06.08 apoia a gestão da privacidade de dados. Na perspetiva COBIT, a formação em privacidade deve ligar-se à capacidade da força de trabalho, aos objetivos de governação, à revisão pela gestão e às ações corretivas.
O Zenith Controls reúne estes elementos. Mapeia o controlo 6.3 para as expectativas de formação e sensibilização do RGPD da UE, NIS2 Article 21(2)(i), DORA Article 13, controlos de sensibilização e formação do NIST SP 800-53 e objetivos COBIT de competências e políticas laborais. Mapeia o controlo 5.2 para a responsabilização no RGPD da UE e tarefas do EPD, medidas organizativas da NIS2, responsabilidades de governação da DORA, atribuição de funções do NIST e estruturas de governação COBIT. Mapeia o controlo 5.34 para segurança e privacidade desde a conceção no RGPD da UE, políticas de segurança da NIS2, confidencialidade dos dados na DORA, controlos de privacidade do NIST e gestão da privacidade no COBIT.
O benefício para o negócio é a eficiência. Um único sistema de formação governado pode produzir evidência para vários referenciais, em vez de obrigar as equipas a manter programas de conformidade desconectados.
Orientação ISO complementar que reforça o programa
A formação PIMS baseada em funções torna-se mais robusta quando ligada a orientação ISO relacionada.
A ISO/IEC 27005:2024 trata os riscos de fator humano, incluindo phishing, engenharia social e comportamento negligente, como fontes de risco que exigem tratamento. A formação é, portanto, um tratamento de riscos, não um exercício administrativo.
A ISO/IEC 27035-1:2023 enfatiza a sensibilização para a gestão de incidentes. O pessoal deve reconhecer e comunicar incidentes, incluindo suspeita de utilização indevida de informação de identificação pessoal (PII) ou divulgação acidental. Para a privacidade, isto é crítico porque os prazos de avaliação da violação de dados pessoais começam frequentemente quando a organização toma conhecimento de uma questão.
A ISO/IEC 27017 apoia a clareza de funções específica da cloud. As equipas cloud precisam de formação sobre responsabilidade partilhada, configuração, gestão de acessos, responsabilidades de cópia de segurança, registo de eventos, monitorização e escalonamento.
A ISO/IEC 27018 apoia a proteção de informação de identificação pessoal (PII) em ambientes de cloud pública. Prestadores de serviços cloud e clientes devem formar o pessoal sobre instruções do cliente, utilização não autorizada, devolução e eliminação de PII e apoio em violações de dados pessoais.
A ISO/IEC 29100 fornece princípios de privacidade como consentimento, limitação, transparência, minimização e responsabilização. Estes princípios ajudam a converter linguagem jurídica em comportamento prático.
A ISO/IEC 27014 apoia a delegação de governação e a tomada de decisão, o que é relevante quando executivos, responsáveis de privacidade, proprietários do risco e proprietários de sistemas precisam de diferentes níveis de profundidade na formação.
A ISO/IEC 27036-2 apoia as responsabilidades nas relações com fornecedores. Compras e os responsáveis por fornecedores precisam de formação em privacidade porque os contratos com subcontratantes, as cadeias de subcontratantes posteriores, os direitos de auditoria e as cláusulas de incidentes afetam o risco em produção.
O que os auditores realmente testam
Um programa de formação em privacidade só é defensável se resistir a testes.
Um auditor orientado para ISO começará pelo âmbito, funções, competência, sensibilização e registos. Pode selecionar amostras de novas admissões, programadores, utilizadores com privilégios elevados, pessoal de Recursos Humanos, agentes de apoio, responsáveis de compras, contratados e elementos da resposta a incidentes.
Um auditor PIMS testará a substância de privacidade. Pode perguntar se o pessoal compreende informação de identificação pessoal (PII), reconhecimento de DSAR, deveres de responsável pelo tratamento e subcontratante, instruções de tratamento, escalonamento de violação de dados pessoais e práticas proibidas.
Um avaliador orientado para NIST procurará sensibilização geral, formação especializada por função, registos de formação e lacunas acompanhadas. Pode comparar perfis atuais e alvo e rever planos de ação e marcos.
Um auditor COBIT avaliará se a formação apoia objetivos de governação e a capacidade da força de trabalho. Pode perguntar se a gestão revê taxas de conclusão, formação em atraso, tendências de simulações de phishing, comportamento de notificação de incidentes e ações corretivas.
Um auditor no estilo ISACA ITAF pode concentrar-se em evidência de desempenho: taxas de conclusão, pontuações de questionários, entrevistas, resultados de simulações, tendências de incidentes e ação da gestão.
O Zenith Controls capta esta perspetiva de auditoria para o controlo 6.3. Os auditores podem rever currículos, calendários, materiais, registos de presença, certificados de conclusão, entrevistas a colaboradores, resultados de simulações de phishing e métricas como taxas de conclusão e pontuações de questionários. Um teste prático em entrevista é frequentemente decisivo: os colaboradores conseguem explicar o que fariam se recebessem uma mensagem suspeita, suspeitassem de acesso não autorizado a informação de identificação pessoal (PII) ou recebessem um pedido de privacidade?
Evidência não é apenas uma folha de cálculo. É também saber se as pessoas sabem o que fazer.
Não conformidades comuns na formação PIMS
As implementações da Clarysec revelam lacunas recorrentes na formação em privacidade:
- A formação existe, mas é genérica e não baseada em funções.
- Os intervenientes no tratamento de informação de identificação pessoal (PII) não estão claramente identificados.
- Contratados e terceiros com acesso a informação de identificação pessoal (PII) ou a sistemas são omitidos.
- Os programadores recebem formação em programação segura, mas não em privacidade desde a conceção ou em restrições a dados de teste.
- As equipas de apoio recebem formação sobre qualidade de serviço, mas não sobre reconhecimento de DSAR ou divulgação acidental.
- Recursos Humanos trata dados sensíveis dos trabalhadores sem evidência de formação em privacidade específica da função.
- Compras negoceia contratos com fornecedores sem formação sobre subcontratantes ou subcontratantes posteriores.
- As equipas de resposta a incidentes conhecem o escalonamento cibernético, mas não a triagem de violação de dados pessoais.
- As novas admissões concluem formação em segurança, mas a formação em privacidade é atrasada.
- Alterações de funções e novos sistemas não acionam formação direcionada.
- A conclusão é acompanhada, mas faltam evidências de atraso, confirmação e reciclagem.
- A gestão recebe painéis de gestão, mas não atua sobre as lacunas.
A Política de Proteção de Dados e Privacidade torna clara a disciplina de gestão esperada. A cláusula 4.7.3 exige que as organizações:
“Mantenham acordos de confidencialidade do pessoal e formação de sensibilização para a privacidade.”
Para PME, a Política de Proteção de Dados e Privacidade - PME é mais direta. A cláusula 4.5.2 estabelece:
“Deve concluir formação em privacidade”
A cláusula 7.2.2 liga a formação ao tratamento de riscos:
“A formação e a sensibilização devem ser utilizadas como controlos para reduzir o erro humano no tratamento de dados”
Este é o ponto central. A formação em privacidade é um controlo concebido para reduzir risco.
Lista de verificação prática de implementação
Um programa de formação em privacidade defensável não precisa de se tornar burocrático. Precisa de um modelo operacional claro, boa evidência e atenção regular da gestão.
Utilize esta lista de verificação para construir ou melhorar o seu programa:
| Passo | Ação | Evidência |
|---|---|---|
| 1 | Definir funções PIMS e grupos de acesso a informação de identificação pessoal (PII) | Registo de funções, grupos de acesso, matriz de responsabilidades |
| 2 | Mapear cada função para obrigações de privacidade e riscos-chave relativos a informação de identificação pessoal (PII) | Matriz de responsabilidades PIMS, avaliação de riscos, ligações ao RoPA |
| 3 | Definir tópicos de formação de base e baseada em funções | Atribuições REG11, catálogo de formação, mapeamento de políticas |
| 4 | Atribuir formação de integração dentro dos prazos exigidos | Registos de integração no REG11, datas de conclusão |
| 5 | Atribuir formação anual de reciclagem em privacidade | Plano anual de formação, registos de reciclagem |
| 6 | Acionar formação após alterações de funções, novos sistemas, incidentes e constatações de auditoria | Registos de alterações, lições aprendidas de incidentes, entradas REG11 atualizadas |
| 7 | Testar competência através de cenários, questionários, entrevistas e exercícios de simulação | Pontuações, presenças, notas de entrevista, relatórios de simulação |
| 8 | Escalar formação em atraso e reportar métricas à gestão | Registo de atrasos, atas de revisão pela gestão, ações corretivas |
| 9 | Atualizar materiais anualmente e após alterações materiais | Histórico de versões, aprovações, comunicações |
| 10 | Ligar evidência a controlos e obrigações de conformidade | Matrizes de correspondência, pacote de auditoria, exportação do REG11 |
O Zenith Blueprint apoia este ciclo de vida através de liderança, âmbito, atribuição de funções, competência, comunicação e implementação de controlos. Na fase Controls in Action, Passo 15, “Controlos de pessoas I”, recomenda formação anual, módulos específicos por função, integração de novas admissões, phishing simulado, boletins, briefings de equipa, evidência de participação e extensão da formação a contratados ou terceiros com acesso a sistemas ou dados.
O pacote de políticas fornece a base de governação. A política de formação específica de privacidade fornece o fluxo de trabalho de evidência REG11. As políticas de proteção de dados definem responsabilidades e expectativas de sensibilização. O Zenith Controls fornece a camada de mapeamento para auditoria e conformidade transversal.
Em conjunto, estas ferramentas ajudam um CISO, Responsável de Privacidade, EPD, gestor de conformidade ou responsável de Recursos Humanos a explicar por que motivo um único programa de formação apoia as expectativas da ISO/IEC 27701:2025, RGPD da UE, NIS2, DORA, NIST e COBIT.
Transformar a responsabilização pela privacidade em comportamento diário
Se o seu programa ISO/IEC 27701:2025 ou RGPD da UE depende de sensibilização anual genérica, comece com um teste simples. Escolha cinco funções que lidam com informação de identificação pessoal (PII): Recursos Humanos, apoio ao cliente, programadores, administradores e compras.
Para cada função, pergunte:
- Que informação de identificação pessoal (PII) tratam?
- Que decisões de privacidade tomam?
- Que erros poderiam criar risco para o RGPD da UE ou para o PIMS?
- Que formação concluíram?
- Onde está a evidência?
- Saberiam hoje como escalar uma suspeita de incidente envolvendo informação de identificação pessoal (PII)?
- A formação foi atualizada após alterações de sistemas, incidentes ou constatações de auditoria?
Se não conseguir responder a estas perguntas com base em evidência documentada, o programa de formação ainda não é defensável.
A Clarysec ajuda as organizações a passar de percentagens de conclusão para competência mensurável. Utilize a Política de Formação, Sensibilização e Competência em Privacidade, a Política de Sensibilização e Formação em Segurança da Informação, a Política de Sensibilização e Formação em Segurança da Informação - PME, a Política de Proteção de Dados e Privacidade, a Política de Proteção de Dados e Privacidade - PME, o Zenith Blueprint e o Zenith Controls para construir um programa de formação PIMS pronto para auditoria que transforma a responsabilização pela privacidade em comportamento diário.
Descarregue o pacote de políticas, mapeie as suas funções para o REG11 e agende uma avaliação Clarysec para provar que as suas pessoas não estão apenas sensibilizadas para a privacidade. São competentes, responsabilizáveis e preparadas para auditoria.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council