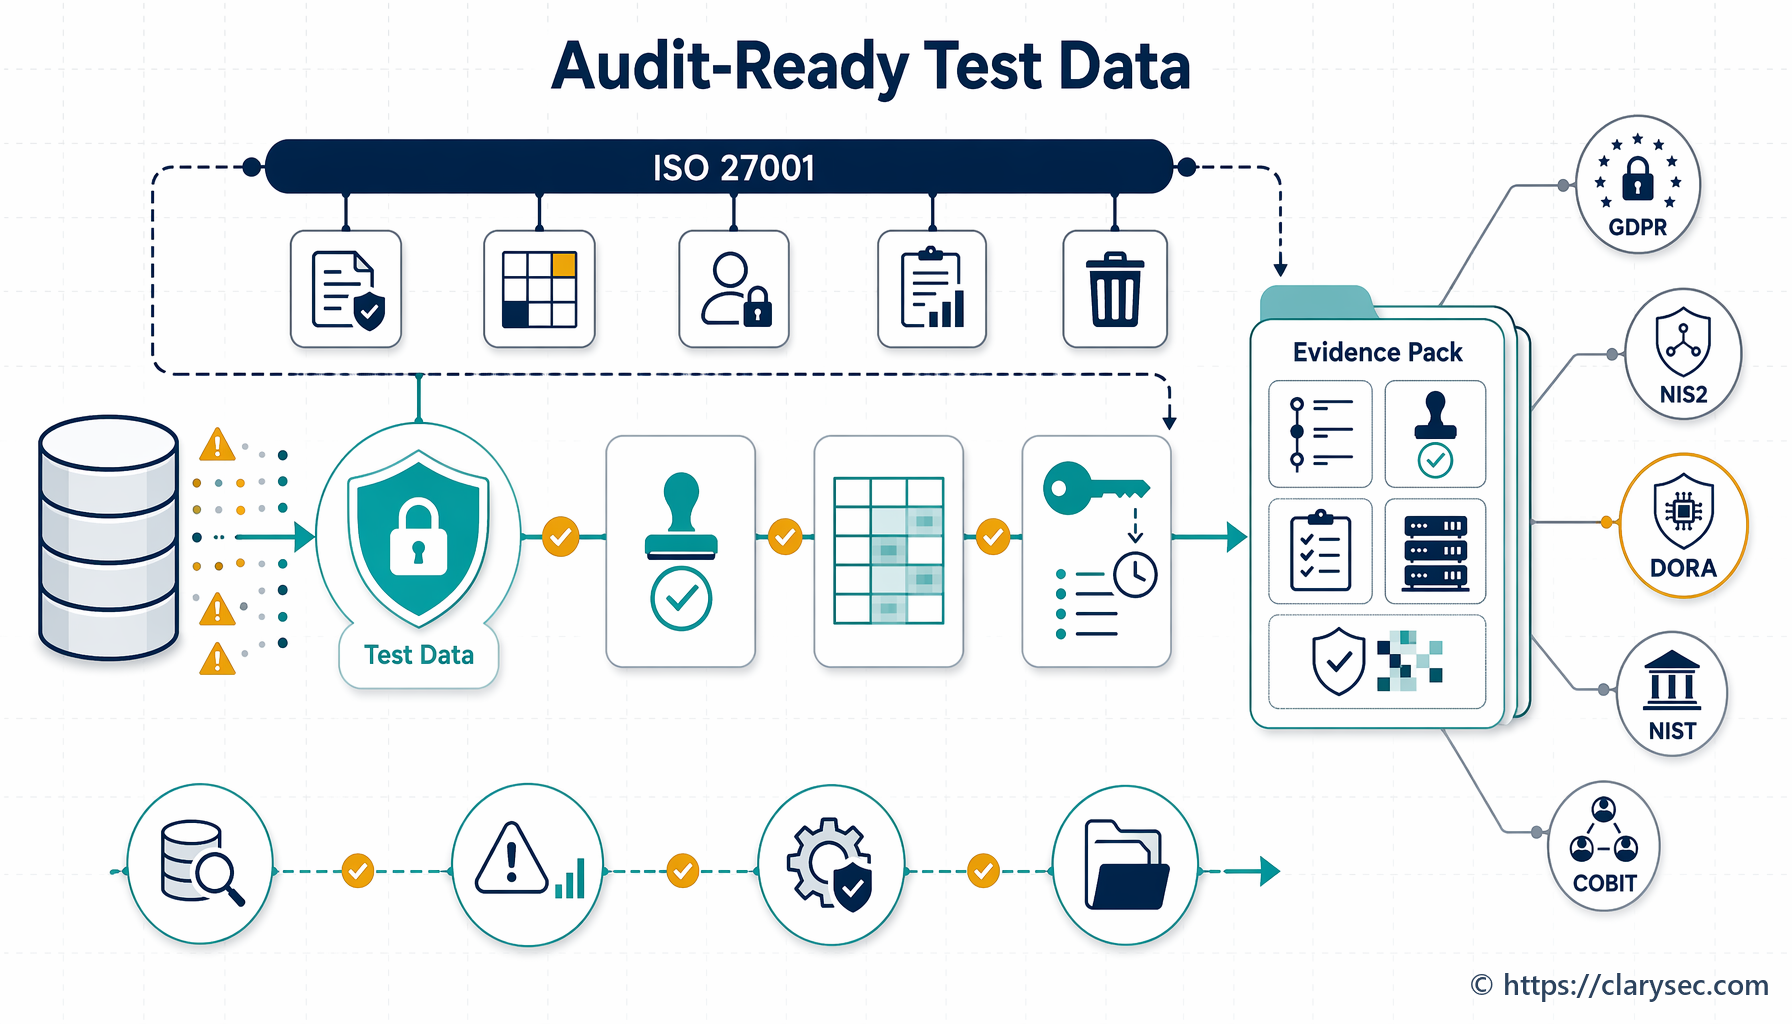
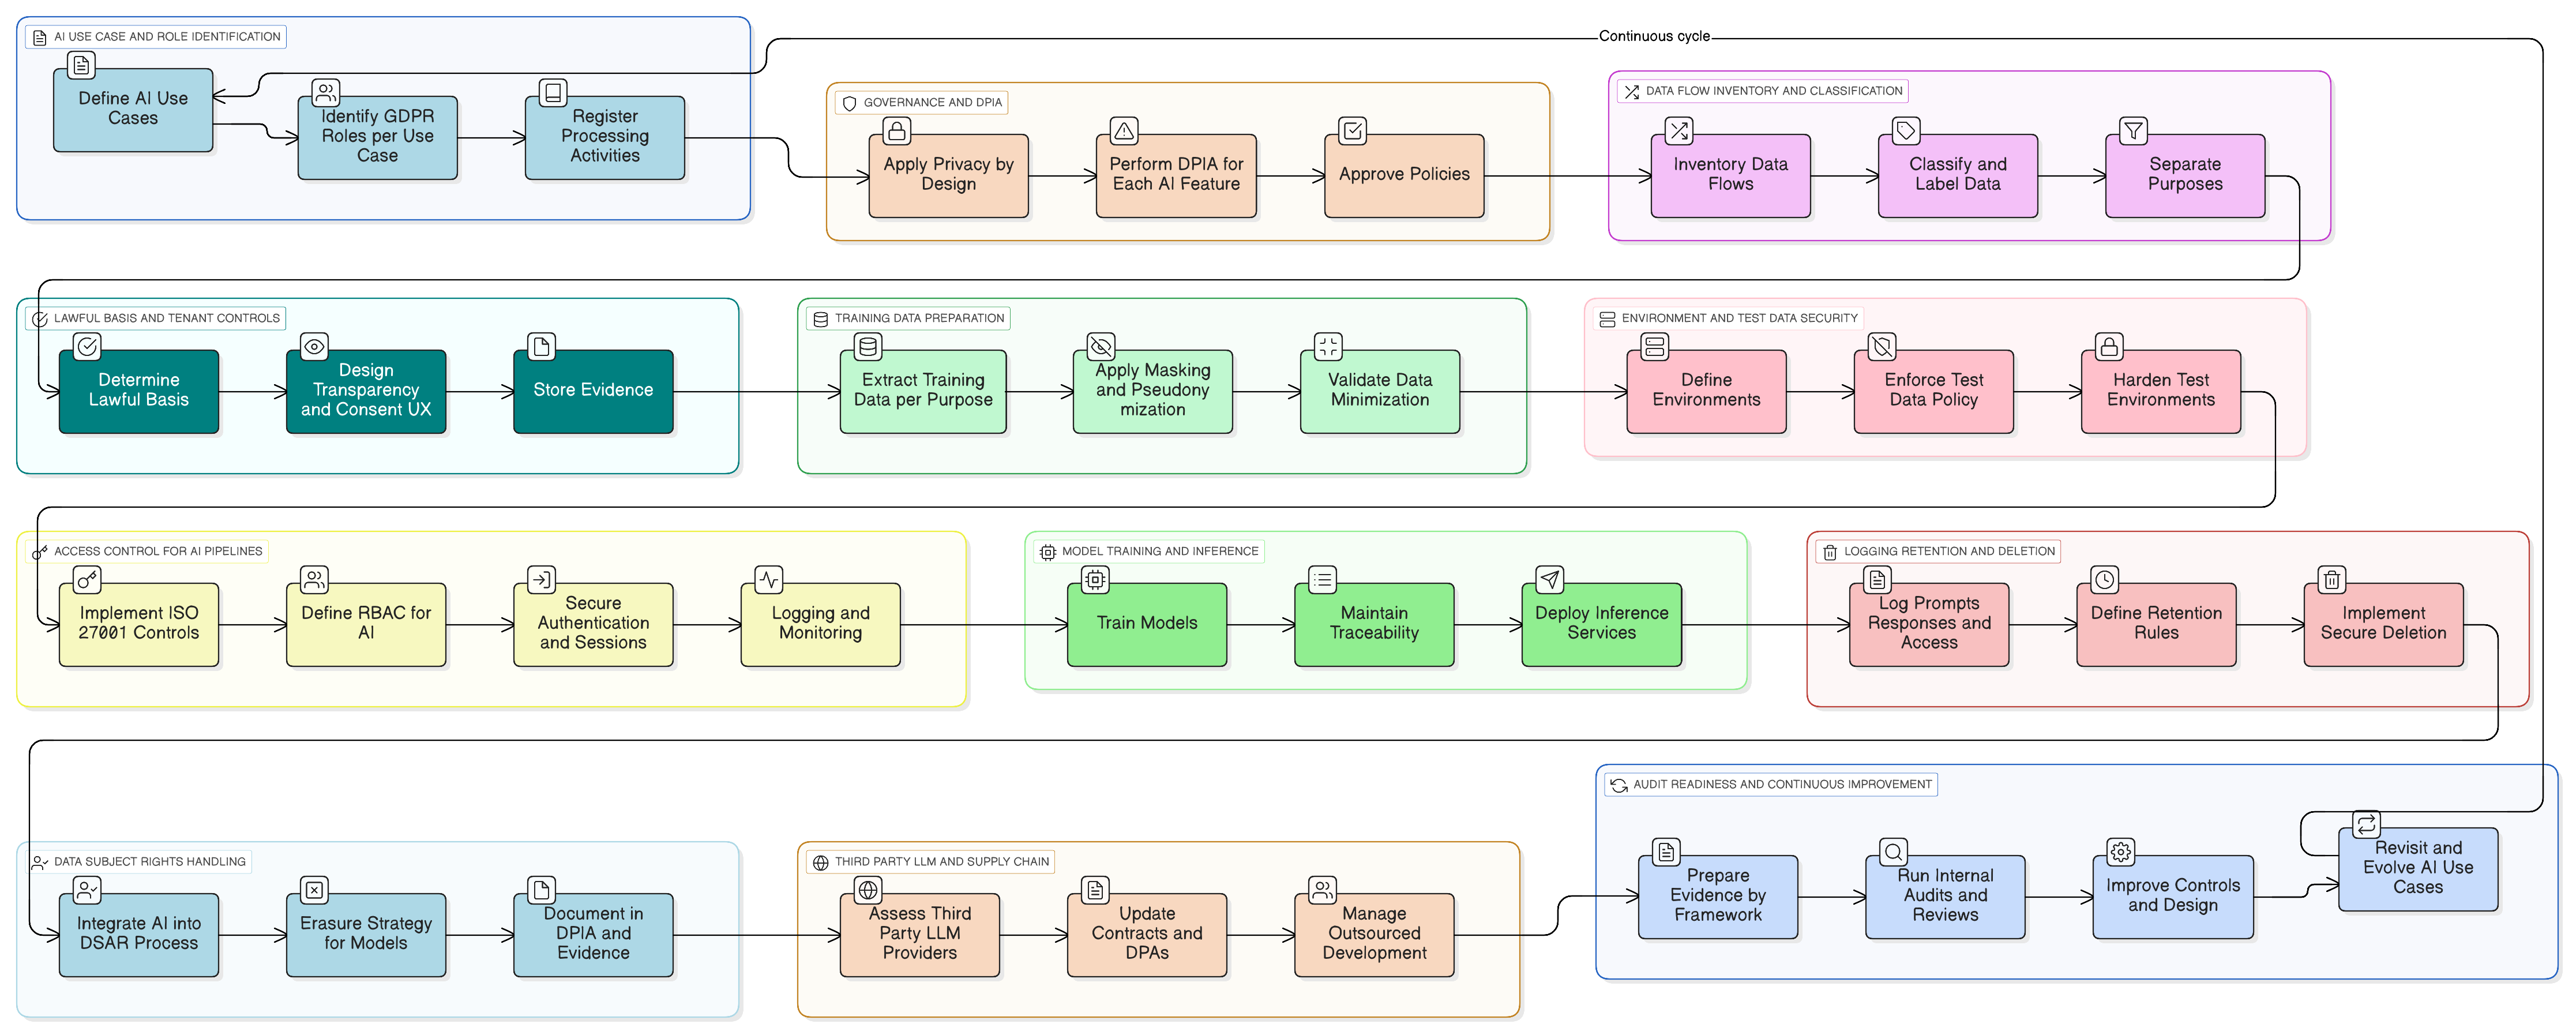
Gestão da postura de segurança SaaS para auditorias de 2026

A constatação de auditoria SaaS que ninguém assumiu
Às 08:15 de uma terça-feira, o CISO de uma fintech em rápido crescimento recebe uma mensagem do Encarregado da Proteção de Dados: “Porque é que uma exportação de clientes a partir de uma ferramenta de colaboração pode ser partilhada publicamente, e quem aprovou a aplicação OAuth que a consegue ler?”
Às 09:00, a área financeira confirma que a ferramenta é paga com um cartão departamental, fora do processo central de aquisição. Às 10:30, a TI descobre que o utilizador que criou a hiperligação pública saiu da empresa há três meses. Ao meio-dia, o Jurídico pergunta se isto constitui uma violação de dados pessoais ao abrigo do RGPD da UE. Às 14:00, o Comité de Risco pergunta se o problema afeta a higiene de cibersegurança NIS2 e o risco das TIC de terceiros ao abrigo do DORA. Às 16:00, o auditor interno solicita configurações de referência, revisão de acessos de administradores, titularidade do serviço cloud, logs e diligência prévia de fornecedores.
A verdade incómoda é que a organização não sofreu uma indisponibilidade SaaS clássica nem uma falha de fornecedor. Sofreu uma falha de governação.
Este cenário deixou de ser excecional. Uma equipa de marketing liga uma plataforma de IA a um CRM com permissões OAuth amplas. Os Recursos Humanos compram uma ferramenta analítica de nicho fora do processo de aquisição. Uma equipa de suporte ao cliente ativa exportações públicas de tickets por conveniência. A engenharia integra uma extensão de navegador num fluxo de trabalho de desenvolvimento. Cada decisão pode parecer pequena, mas, em conjunto, cria uma superfície de controlo distribuída, preenchida com dados regulados, fluxos de trabalho privilegiados e dependências operacionais.
A gestão da postura de segurança SaaS, ou SSPM, é a disciplina que transforma essa realidade SaaS dispersa num controlo governado, testado e auditável. Quando bem executada, proporciona aos CISO, gestores de conformidade, auditores e responsáveis de negócio um único trilho de evidência para ISO/IEC 27001:2022, higiene de cibersegurança NIS2, risco das TIC DORA e responsabilização pela segurança ao abrigo do RGPD da UE.
A posição da Clarysec é direta: o SSPM não deve ser tratado como mais um painel de gestão. Deve estar incorporado no SGSI, ligado à responsabilidade pelo risco, mapeado para obrigações legais, suportado por políticas e testado através de evidência recorrente.
É aqui que Zenith Blueprint: roteiro de 30 passos para auditores Zenith Blueprint, Zenith Controls: guia de conformidade cruzada Zenith Controls e os modelos de políticas da Clarysec se tornam práticos. Ajudam a converter a dispersão SaaS num modelo de controlo que um auditor consegue compreender e que um órgão de gestão consegue supervisionar.
Porque é que a gestão da postura de segurança SaaS se tornou uma questão de conformidade
O SaaS costumava ser tratado como “software executado por outra entidade”. Esse enquadramento já não é defensável.
Ao abrigo da NIS2, muitos prestadores de serviços cloud, SaaS, infraestrutura digital, serviços geridos e segurança gerida podem enquadrar-se em expectativas reguladas de cibersegurança, consoante o setor, dimensão, papel e criticidade. Mais importante ainda, as organizações que dependem de SaaS devem governá-lo como parte das suas próprias medidas de gestão de riscos. O artigo 20 da NIS2 responsabiliza os órgãos de gestão pela aprovação das medidas de gestão de riscos de cibersegurança, pela supervisão da implementação e pela receção de formação. O artigo 21 exige medidas técnicas, operacionais e organizacionais práticas, incluindo análise de riscos, políticas, tratamento de incidentes, continuidade de negócio, segurança da cadeia de fornecimento, aquisição e manutenção seguras, testes de eficácia, higiene de cibersegurança, criptografia, segurança de recursos humanos, controlo de acesso, gestão de ativos e autenticação multifator quando adequado.
O DORA eleva ainda mais o nível para as entidades financeiras. Desde 17 de janeiro de 2025, o DORA aplica-se a muitas organizações do setor financeiro enquanto regime de resiliência operacional para entidades abrangidas. Exige governação das TIC, identificação e classificação de ativos de TIC e das funções suportadas, controlos de proteção e prevenção, gestão de incidentes, continuidade, testes e gestão do risco de terceiros das TIC. Os prestadores SaaS que suportam funções críticas ou importantes passam a fazer parte do perímetro de evidência DORA, mantendo-se a entidade financeira regulada responsável.
O RGPD da UE acrescenta uma camada de evidência de privacidade. O artigo 5 exige integridade, confidencialidade e responsabilização. O artigo 32 exige segurança do tratamento adequada. Na prática, uma organização deve saber que dados pessoais existem, onde são tratados, quem lhes pode aceder, que fornecedores os tratam e que salvaguardas os protegem. Uma má configuração SaaS transforma estas perguntas em questões urgentes de avaliação de violação de dados.
A ISO/IEC 27001:2022 é a ponte. As cláusulas 4.1 a 4.4 exigem que a organização defina o contexto, os requisitos das partes interessadas, o âmbito, as interfaces e as dependências. A cláusula 5 exige liderança, política, papéis e responsabilização. As cláusulas 6.1.1 a 6.1.3 exigem avaliação de riscos, tratamento de riscos, Declaração de Aplicabilidade e decisões sobre risco residual. As cláusulas 8.1, 8.2 e 8.3 exigem planeamento e controlo operacional, avaliação de riscos e tratamento de riscos. As cláusulas 9 e 10 exigem monitorização, auditoria interna, revisão pela gestão e melhoria.
Se não consegue responder que ferramentas SaaS tratam dados regulados, quem é responsável por elas, como estão configuradas, quem tem acesso de administrador, que integrações estão ativas e que evidência comprova que o controlo funciona, a sua posição de conformidade é frágil.
O modelo SSPM da Clarysec: inventário, propriedade, referência e evidência
A Clarysec trata a gestão da postura de segurança SaaS como um ciclo de controlo repetível, não como um projeto pontual de limpeza.
- Descobrir todos os serviços SaaS, incluindo SaaS não autorizado.
- Atribuir um responsável de negócio e um responsável técnico.
- Classificar dados, utilizadores, integrações e criticidade operacional.
- Aplicar configurações de referência seguras.
- Rever utilizadores, administradores, convidados, contas de serviço e âmbitos OAuth.
- Ativar registo em logs, alertas e retenção.
- Monitorizar partilha pública e exposição de dados.
- Ligar fornecedores, contratos, Acordos de Tratamento de Dados e planeamento de saída.
- Recolher evidência com uma cadência definida.
- Encaminhar constatações para tratamento de riscos, revisão pela gestão e melhoria.
Este modelo alinha-se estreitamente com os controlos da ISO/IEC 27002:2022 ISO/IEC 27002:2022, em especial 5.9 inventário de informação e outros ativos associados, 5.15 controlo de acesso, 5.18 direitos de acesso, 5.19 segurança da informação nas relações com fornecedores, 5.20 tratamento da segurança da informação em acordos com fornecedores, 5.21 gestão da segurança da informação na cadeia de fornecimento das TIC, 5.23 segurança da informação para utilização de serviços na nuvem, 8.2 direitos de acesso privilegiado, 8.3 restrição de acesso à informação, 8.9 gestão da configuração, 8.15 registo em logs, 8.16 atividades de monitorização e 8.32 gestão de alterações.
O Zenith Blueprint, na fase Controlos em ação, passo 23 para controlos organizacionais, afirma:
A cloud deixou de ser um destino; é a configuração predefinida. Do armazenamento à colaboração, da infraestrutura à aprendizagem automática, as organizações são cada vez mais construídas sobre camadas de ambientes de terceiros, abstraídos e geridos remotamente. O controlo 5.23 reconhece esta realidade e exige que a segurança da informação seja explicitamente tratada na seleção, utilização e gestão de serviços na nuvem, não como uma consideração posterior, mas como um princípio de conceção desde o início.
Este é o núcleo do SSPM. Não se trata apenas de detetar más configurações depois de ocorrerem. Trata-se de tornar a seleção, integração, operação, monitorização e saída de SaaS parte do sistema de gestão.
A mesma secção do Zenith Blueprint explica a realidade da responsabilidade partilhada numa linguagem que todos os membros do conselho de administração devem ouvir:
Os prestadores cloud protegem a infraestrutura, mas a sua organização continua responsável pelos seus dados, pelas suas configurações, pelas suas políticas de acesso e pela sua preparação para resposta a incidentes. Um bucket de armazenamento mal configurado, um painel de gestão exposto publicamente ou permissões excessivas numa configuração de IAM cloud não são falhas da cloud. São falhas de governação.
O seu prestador pode operar a plataforma, mas a organização continua responsável pela configuração do tenant, identidades, aprovações de acesso, dados expostos, integrações, fluxos de tratamento de incidentes e evidência de conformidade.
O controlo 5.23 é a âncora, mas o SSPM precisa de uma família de controlos
No Zenith Controls, o controlo 5.23 da ISO/IEC 27002:2022, segurança da informação para utilização de serviços na nuvem, é categorizado como um controlo preventivo que suporta confidencialidade, integridade e disponibilidade. O seu conceito de cibersegurança é PROTECT, com capacidade operacional em segurança nas relações com fornecedores e domínios transversais de governação, ecossistema e proteção.
Isto é relevante porque o SSPM não é um único controlo. É uma disciplina transversal a vários controlos.
O Zenith Controls liga o 5.23 às relações com fornecedores no âmbito do 5.19 porque os prestadores SaaS são fornecedores críticos, mas o 5.23 acrescenta preocupações específicas de SaaS, como multi-tenancy, transparência da localização dos dados e responsabilidade partilhada. Liga o 5.23 à transferência de informação porque as interfaces de programação de aplicações, integrações e fluxos de trabalho entre SaaS movimentam dados continuamente. Liga o 5.23 ao inventário de ativos porque as organizações precisam de visibilidade atual sobre dados armazenados na nuvem e recursos SaaS. Também liga a governação cloud à monitorização, restrição de acesso, gestão da configuração e supervisão de fornecedores.
| Capacidade SSPM | Controlo ISO/IEC 27002:2022 primário | Porque é importante em SaaS |
|---|---|---|
| Inventário SaaS e responsabilidade | 5.9 e 5.23 | Não é possível proteger, auditar ou sair de um serviço SaaS cuja existência é desconhecida |
| Revisão de funções de administrador | 5.18 e 8.2 | Direitos administrativos excessivos criam risco de comprometimento de contas e exposição de dados |
| Permissões de utilizadores e grupos | 5.15, 5.18 e 8.3 | As permissões SaaS sobrevivem frequentemente a alterações de função, projetos e relações laborais |
| Configuração de referência | 8.9 e 5.23 | Partilha pública, MFA fraca, acesso de convidados e predefinições arriscadas são responsabilidades do lado do tenant |
| OAuth e integrações de aplicações | 5.14, 8.3 e 8.25 | As integrações podem expandir silenciosamente o acesso a dados e contornar revisões de acessos de utilizadores |
| Registo em logs e alertas | 8.15 e 8.16 | Os incidentes SaaS exigem logs para deteção, investigação e reporte |
| Revisão de fornecedores e contratos | 5.19, 5.20, 5.21 e 5.23 | Os prestadores SaaS fazem parte da cadeia de dependências operacionais e regulamentares |
| Governação de alterações e lançamentos | 8.32 e 8.9 | Lançamentos de funcionalidades SaaS e alterações no tenant podem alterar a exposição sem revisão formal |
| Cadência de evidência | Cláusulas 9.1, 9.2 e 9.3 da ISO/IEC 27001:2022 | Os auditores precisam de evidência de que os controlos operam de forma repetida, não apenas uma vez |
Para direitos de acesso, o Zenith Controls mapeia o 5.18 para o 5.15 controlo de acesso, 5.16 gestão de identidades, 5.3 segregação de funções, 5.36 conformidade com políticas, regras e normas de segurança da informação e 8.2 direitos de acesso privilegiado. Para SSPM, isto significa que a revisão de acessos não é apenas um exercício em folha de cálculo. É evidência operacional de que o ciclo de vida da identidade, o princípio do menor privilégio, a segregação e a governação de acessos privilegiados funcionam dentro das aplicações SaaS.
Base de políticas: definir o que é correto antes de comprar ferramentas
Muitas falhas SaaS começam porque a linguagem das políticas é vaga. “Utilizar ferramentas aprovadas de forma segura” não é suficiente. As políticas da Clarysec definem expectativas específicas para registo, acesso, registo em logs, configuração e revisão de fornecedores.
Para PME, a Política de Utilização da Cloud para PME Política de Utilização da Cloud - PME fornece um ponto de partida prático. Da secção “Requisitos de governação”, cláusula 5.3 da política:
Deve ser mantido um Registo de Serviços Cloud pelo prestador de TI ou pelo GM. Deve registar: 5.3.1 O nome e a finalidade de cada serviço cloud aprovado 5.3.2 A pessoa ou equipa responsável (proprietário da aplicação) 5.3.3 Os tipos de dados armazenados ou tratados 5.3.4 O país ou região onde os dados são armazenados 5.3.5 As permissões de acesso dos utilizadores e contas administrativas 5.3.6 Os detalhes contratuais, datas de renovação e contactos de suporte
Esta cláusula é o núcleo operacional do SSPM. Dá aos auditores o primeiro objeto de evidência: um registo que liga a utilização SaaS a proprietários, dados, geografia, acesso e contratos.
A mesma Política de Utilização da Cloud para PME, da secção “Requisitos de implementação da política”, cláusula 6.2 da política, define as configurações de referência:
Requisitos de configuração de segurança 6.2.1 O seguinte deve ser ativado em todas as plataformas cloud: 6.2.2 Autenticação multifator (MFA) para contas administrativas e de utilizador 6.2.3 Definições de complexidade da palavra-passe (mínimo de 10 caracteres, sem reutilização) 6.2.4 Registo de atividades para tentativas de autenticação e acesso a dados 6.2.5 Restrições de acesso (por exemplo, lista de permissões de IP, quando suportada) 6.2.6 O acesso administrativo deve ser limitado a indivíduos nominativos ou prestadores de suporte autorizados. 6.2.7 O conteúdo partilhado publicamente deve ser monitorizado regularmente para prevenir fuga de dados. 6.2.8 Quando as contas de utilizador deixarem de ser necessárias, o acesso deve ser revogado imediatamente e quaisquer dados residuais devem ser revistos e arquivados ou eliminados.
Para ambientes empresariais, a Política de Utilização da Cloud Política de Utilização da Cloud atribui uma governação centralizada mais robusta. Da secção “Requisitos de governação”, cláusula 5.3 da política:
Cada serviço cloud deve ter um proprietário do serviço designado, responsável pela gestão do ciclo de vida dos ativos de informação, governação da utilização, acompanhamento orçamental e monitorização contínua da conformidade.
Esta frase encerra uma lacuna comum de auditoria. Se ninguém é responsável por um serviço SaaS, ninguém é responsável por desvios de configuração, recertificação de acessos, exposição de dados, decisões de renovação, contacto para incidentes ou planeamento de saída.
A governação de privilégios também deve ser explícita. A Política de Gestão de Contas de Utilizador e Privilégios para PME Política de Gestão de Contas de Utilizador e Privilégios - PME, da secção “Requisitos de implementação da política”, cláusula 6.4 da política, afirma:
Revisão de acessos e registo em logs 6.4.1 Deve ser realizada uma revisão de todas as contas de utilizador e privilégios a cada seis meses. 6.4.2 Durante as revisões, o Responsável de TI deve validar se cada conta permanece ativa, necessária e com as permissões corretas atribuídas. 6.4.3 Os logs de criação de contas, desativação de contas e alterações de privilégios devem ser retidos de forma segura durante, pelo menos, 12 meses.
Para SaaS, cada plataforma crítica precisa de um ciclo definido de revisão de acessos, mesmo que a plataforma seja administrada por uma equipa de negócio e não pela TI central.
O registo em logs também deve ser explícito. A Política de Registo e Monitorização para PME Política de Registo e Monitorização - PME, da secção “Requisitos de governação”, cláusula 5.5 da política, afirma:
Serviços cloud e registo em logs de terceiros 5.5.1 Para plataformas em que o registo em logs não está sob controlo direto da TI (por exemplo, correio eletrónico SaaS), aplicam-se os seguintes requisitos: 5.5.1.1 O registo em logs deve ser ativado e configurado quando disponível 5.5.1.2 Os alertas devem ser encaminhados para o Prestador de Suporte de TI 5.5.1.3 Os contratos devem exigir que os prestadores retenham logs durante, pelo menos, 12 meses e disponibilizem acesso mediante pedido
Por fim, a governação de fornecedores SaaS deve ser documentada. A Política de segurança de terceiros e fornecedores para PME Política de segurança de terceiros e fornecedores - PME, da secção “Requisitos de implementação da política”, cláusula 6.3 da política, afirma:
Monitorização contínua da segurança de fornecedores 6.3.1 Os fornecedores críticos ou de alto risco devem ser revistos pelo menos anualmente. A revisão deve verificar: 6.3.1.1 A utilização continuada de métodos de acesso seguros 6.3.1.2 Certificações de segurança válidas ou evidência de controlos atualizada 6.3.1.3 Histórico de incidentes ou problemas reportados 6.3.1.4 Conformidade contratual com cláusulas de segurança 6.3.2 Estas revisões devem ser documentadas e retidas com o registo do fornecedor. As ações de seguimento devem ser claramente acompanhadas. 6.3.3 Quando os fornecedores gerem infraestrutura de TI ou aplicações, a monitorização pode incluir: 6.3.3.1 Solicitação de logs de auditoria 6.3.3.2 Revisão da atividade das contas 6.3.3.3 Confirmação de que não ocorreu acesso não autorizado
Em conjunto, estas políticas transformam o SSPM de uma aspiração de segurança num modelo operacional aplicável.
Um sprint de evidência SSPM de 30 dias
Um CISO ou gestor de conformidade pragmático pode começar com um sprint de evidência de 30 dias. Selecione as cinco plataformas SaaS mais relevantes para dados regulados ou operações críticas. Candidatos típicos incluem Microsoft 365 ou Google Workspace, CRM, gestão de tickets, HRIS, automatização financeira, suporte ao cliente e análise de dados.
Semana 1: Criar o registo SaaS
Use os campos da cláusula 5.3 da Política de Utilização da Cloud para PME como registo mínimo. Para cada serviço SaaS, capture:
- Nome do serviço e finalidade de negócio
- Proprietário da aplicação e proprietário técnico
- Tipos de dados, incluindo dados pessoais e categorias especiais de dados, quando aplicável
- País ou região de armazenamento dos dados
- Grupos de utilizadores e contas de administrador
- Aplicações OAuth e integrações de terceiros
- Proprietário do contrato, data de renovação e contacto de suporte
- Criticidade para as operações
- Obrigações aplicáveis, como NIS2, DORA, RGPD da UE ou contratos de clientes
Isto suporta as cláusulas 4.2 e 4.3 da ISO/IEC 27001:2022 porque as dependências regulamentares, contratuais e de terceiros devem moldar o âmbito do SGSI. Também suporta a identificação e classificação, ao estilo do artigo 8 do DORA, das funções de negócio suportadas por TIC, ativos de informação, ativos de TIC e dependências.
Semana 2: Definir configurações de referência seguras
Para cada plataforma SaaS selecionada, defina 10 a 15 controlos de referência.
- MFA imposta para todos os utilizadores, com MFA resistente ao phishing para administradores quando possível
- Partilha externa desativada por defeito ou limitada a domínios aprovados
- Hiperligações públicas desativadas ou limitadas no tempo
- Contas de convidados revistas mensalmente
- Funções de administrador atribuídas a indivíduos nominativos
- Autenticação legada desativada
- Fluxo de trabalho de aprovação de aplicações OAuth ativado
- Âmbitos OAuth de alto risco bloqueados ou sujeitos a aprovação de segurança
- Registo de auditoria ativado
- Permissões de exportação de dados restringidas
- Definições de retenção alinhadas com requisitos legais e de negócio
- Tokens de API revistos e sujeitos a rotação
- Alertas de segurança encaminhados para TI ou SOC
- Definições de prevenção de perda de dados ativadas quando suportadas
- Contas de emergência documentadas e monitorizadas
O Zenith Blueprint, na fase Controlos em ação, passo 19, controlo 8.9 gestão da configuração, explica porque isto importa:
Muitas violações não resultam de falhas de software; resultam de más escolhas de configuração. Palavras-passe predefinidas deixadas inalteradas, serviços inseguros ativados, portas desnecessárias abertas ou sistemas expostos à Internet sem justificação. O controlo 8.9 assegura que cada sistema é construído segundo uma configuração de referência segura e revisto regularmente para prevenir desvios ao longo do tempo.
Para SaaS, os desvios de configuração incluem um responsável de negócio ativar a partilha pública, um administrador aprovar acesso amplo de terceiros ou um fornecedor alterar definições predefinidas após o lançamento de uma funcionalidade.
Semana 3: Rever acessos e integrações
Exporte utilizadores, grupos, administradores e aplicações ligadas. Para cada conta de administrador, confirme o indivíduo nominativo, a justificação de negócio, o estado de MFA, a última autenticação, o nível de privilégio, a cobertura de substituição, preocupações de segregação de funções e evidência de aprovação.
Para aplicações OAuth e integrações, confirme o proprietário da aplicação, os dados acedidos, as permissões solicitadas, o estado do risco de fornecedor, a data da última utilização, a necessidade contínua e se o consentimento foi concedido pelo utilizador ou aprovado por um administrador.
O Zenith Blueprint, na fase Controlos em ação, passo 19, controlo 8.3 restrição de acesso à informação, apresenta o princípio operacional:
O acesso à informação deve ser tão aberto quanto necessário, mas tão restrito quanto possível.
Isto aplica-se não apenas a pessoas, mas também a aplicações, serviços e interfaces de programação de aplicações. Uma integração OAuth inativa pode manter acesso muito depois de o colaborador ou projeto que a criou ter desaparecido.
Semana 4: Produzir evidência preparada para auditoria e tratamento de riscos
Para cada plataforma SaaS, armazene a entrada do registo, a configuração de referência, capturas de ecrã ou exportações que comprovem definições-chave, aprovação formal da revisão de acessos, evidência da revisão de administradores, evidência da revisão OAuth, evidência de registo em logs e alertas, registo de revisão de segurança do fornecedor, constatações em aberto e ações de tratamento de riscos.
Depois, crie um resumo de gestão de uma página que mostre constatações críticas, proprietários em atraso, lacunas de configuração de alto risco por resolver, integrações não aprovadas, lacunas de registo em logs, exceções e decisões necessárias. Isto suporta a cláusula 9.1 de monitorização, a cláusula 9.2 de auditoria interna e a cláusula 9.3 de revisão pela gestão da ISO/IEC 27001:2022. Também cria uma ponte prática para a responsabilização da gestão no artigo 20 da NIS2 e para a supervisão do órgão de gestão no DORA.
Mapeamento de conformidade cruzada: um pacote de evidência SSPM, muitas obrigações
O valor de negócio do SSPM não é apenas melhor segurança. É a redução da duplicação de conformidade.
O artigo 21 da NIS2 exige medidas técnicas, operacionais e organizacionais adequadas e proporcionadas. O inventário SaaS suporta a gestão de ativos. As configurações de referência suportam a higiene de cibersegurança. MFA e revisão de acessos suportam o controlo de acesso. O registo em logs suporta o tratamento de incidentes. A revisão de fornecedores suporta a segurança da cadeia de fornecimento. A cadência de evidência suporta políticas e procedimentos para avaliar a eficácia.
O DORA exige que as entidades financeiras identifiquem e classifiquem funções suportadas por TIC, ativos de informação, ativos de TIC e dependências de terceiros. Também exige medidas de proteção e prevenção, controlos de acesso, autenticação forte, cifragem, continuidade, testes, gestão de incidentes e governação do risco de terceiros das TIC. Um pacote de evidência SSPM para SaaS pode suportar registos DORA, mapeamento de dependências, supervisão contratual, direitos de auditoria e planeamento de saída.
O RGPD da UE exige que os responsáveis pelo tratamento demonstrem conformidade com integridade, confidencialidade e responsabilização. Os registos SaaS identificam onde os dados pessoais são tratados. As configurações de referência reduzem a divulgação não autorizada. A revisão de acessos suporta o princípio do menor privilégio. O registo em logs suporta a investigação de violações. Os registos de fornecedores suportam a governação de subcontratantes e a responsabilização.
O NIST CSF 2.0 acrescenta uma camada útil de comunicação. A sua função GOVERN exige que os requisitos legais, regulamentares e contratuais de cibersegurança sejam compreendidos e geridos. Os seus resultados de cadeia de fornecimento exigem papéis de fornecedores, contratos, diligência prévia, monitorização e atividades pós-relação. As suas funções IDENTIFY, PROTECT, DETECT, RESPOND e RECOVER mapeiam naturalmente para inventário SaaS, controlo de acesso, proteção de dados, registo em logs, resposta a incidentes e recuperação.
| Impulsionador de conformidade | O que o auditor ou regulador quer ver | Evidência SSPM que ajuda |
|---|---|---|
| ISO/IEC 27001:2022 | Seleção de controlos baseada no risco, operação, monitorização, auditoria e melhoria | Avaliação de riscos SaaS, ligação à Declaração de Aplicabilidade, registo, revisões e reporte à gestão |
| NIS2 | Higiene de cibersegurança, gestão de ativos, controlo de acesso, segurança da cadeia de fornecimento e preparação para incidentes | Inventário SaaS, evidência de MFA, revisão de fornecedores, registo em logs, vias de escalonamento de incidentes |
| DORA | Mapeamento de dependências TIC, risco de terceiros, testes de resiliência e controlo operacional | Mapa de criticidade SaaS, contratos, planos de saída, testes de controlo, registos de incidentes |
| RGPD da UE | Responsabilização, integridade, confidencialidade e evidência de avaliação de violação | Classificação de dados, revisão de acessos, verificações de exposição, logs e registos de subcontratantes |
| NIST CSF 2.0 | Perfil atual, perfil-alvo e plano de ação priorizado | Avaliação de lacunas SSPM, backlog de remediação, Registo de Riscos e acompanhamento ao estilo POA&M |
| COBIT 2019 | Objetivos de governação, responsabilidade, desempenho e garantia | RACI, reporte à gestão, KPIs, constatações de auditoria e acompanhamento de ações corretivas |
Auditores orientados por COBIT 2019 e ISACA abordarão normalmente o SSPM através de governação, objetivos de gestão, responsabilidade pelo risco, operação de controlos e garantia. Perguntarão se as decisões SaaS estão alinhadas com os objetivos empresariais, se as respostas ao risco estão documentadas, se as responsabilidades estão atribuídas e se as atividades de garantia comprovam que os controlos operam.
A lente da auditoria: como diferentes auditores testam a postura SaaS
Um programa SSPM robusto resiste a diferentes estilos de auditoria porque produz evidência ao nível correto.
| Perspetiva de auditoria | Pergunta típica de auditoria SSPM | Evidência a preparar |
|---|---|---|
| ISO/IEC 27001:2022 | O SaaS está incluído no âmbito do SGSI, na avaliação de riscos e na operação de controlos? | Âmbito do SGSI, registo SaaS, plano de tratamento de riscos, mapeamento da SoA, revisões de acesso e configuração |
| NIST CSF 2.0 | Qual é a postura SaaS atual, a postura-alvo e o plano de remediação? | Perfil CSF, avaliação de lacunas, plano de ação priorizado, Registo de Riscos |
| DORA | Que SaaS suporta funções críticas ou importantes e como é gerido o risco de terceiros das TIC? | Mapa de dependências, registo centralizado de fornecedores, contratos, planos de saída, resultados dos testes, registos de incidentes |
| NIS2 | As medidas de higiene de cibersegurança, segurança de fornecedores e tratamento de incidentes estão a operar para SaaS? | Políticas, evidência de MFA, revisões de fornecedores, planos de incidentes, registos de logs |
| RGPD da UE | A organização consegue demonstrar segurança adequada para dados pessoais em SaaS? | Inventário de dados, evidência de acesso, revisão de partilha, logs, diligência prévia de subcontratantes |
| COBIT 2019 ou ISACA | As decisões de risco SaaS são governadas, atribuídas, medidas e melhoradas? | RACI, reporte à gestão, KPIs, constatações de auditoria, acompanhamento de ações corretivas |
Um auditor ISO/IEC 27001:2022 começará pelo âmbito, partes interessadas, avaliação de riscos, Declaração de Aplicabilidade e evidência operacional. Se o controlo 5.23 estiver incluído, esperará evidência para seleção, utilização, gestão e saída de serviços na nuvem. Se os controlos de direitos de acesso estiverem incluídos, selecionará amostras de utilizadores e perguntará se as alterações de admissão, mudança de função e saída estão refletidas nas permissões SaaS.
Um revisor DORA concentrar-se-á em funções críticas ou importantes, dependências de terceiros das TIC, completude do registo, contratos, classificação de incidentes, testes e planeamento de saída. Se uma plataforma SaaS suportar operações de pagamento, integração de clientes, negociação, análise de risco ou comunicações com clientes, o nível de evidência aumenta.
Um auditor do RGPD da UE ou revisor de privacidade perguntará onde os dados pessoais são armazenados, quem lhes pode aceder, que exportações e definições de partilha existem, se os subcontratantes são governados, se os logs suportam a avaliação de violação e se os controlos são proporcionais ao risco.
Risco de fornecedor, responsabilidade partilhada e preparação para incidentes
O SSPM começa muitas vezes pela configuração, mas não pode terminar aí. O SaaS é também uma questão de risco de fornecedor e preparação para incidentes.
O DORA exige que as entidades financeiras mantenham registos de contratos de serviços TIC, distingam acordos que suportam funções críticas ou importantes, avaliem o risco de concentração, avaliem a adequação dos prestadores e mantenham estratégias de saída. Os contratos devem abordar descrições de serviço, localização dos dados, proteção da disponibilidade, autenticidade, integridade e confidencialidade, acesso a dados, recuperação e devolução, assistência em incidentes, cooperação com autoridades, direitos de cessação, requisitos de segurança, direitos de auditoria e apoio à transição.
O artigo 21 da NIS2 também inclui segurança da cadeia de fornecimento e exige que as entidades considerem vulnerabilidades específicas de fornecedores diretos e prestadores de serviços, a qualidade dos produtos e as práticas de cibersegurança dos fornecedores.
Na prática, uma revisão de SaaS crítico deve combinar evidência de questionário de segurança, revisão contratual, estado do Acordo de Tratamento de Dados, histórico de incidentes, compromissos de nível de serviço, acesso a logs, relatórios de auditoria, evidência de configuração e viabilidade de saída.
A lacuna de responsabilidade partilhada surge quando as equipas assumem que a certificação do fornecedor cobre a configuração do tenant. Não cobre. Um fornecedor pode operar uma plataforma segura enquanto o cliente ativa partilha pública, mantém contas de administrador inativas ativas ou concede âmbitos de API excessivos. O SSPM fecha essa lacuna.
A preparação para incidentes é igualmente importante. O reporte de incidentes significativos da NIS2 inclui um alerta precoce em 24 horas, uma notificação em 72 horas e um relatório final no prazo máximo de um mês após a notificação de 72 horas. O DORA exige gestão de incidentes relacionados com TIC com deteção, registo, classificação, escalonamento, comunicação e notificação. A avaliação de violação de dados pessoais ao abrigo do RGPD da UE também depende de uma compreensão atempada do que aconteceu, que dados foram afetados e quem foi impactado.
Se uma aplicação OAuth suspeita acedeu a ficheiros de clientes, é necessário saber quando a aplicação foi autorizada, que utilizador a autorizou, que âmbitos foram concedidos, que dados foram acedidos, se os dados foram descarregados ou partilhados, que utilizadores ou clientes foram afetados, se o acesso continua ativo e que ações de contenção foram tomadas.
Sem registo em logs e retenção, a organização pode ser obrigada a assumir o pior cenário. Isso aumenta a exposição jurídica, a pressão de comunicação com clientes e a incerteza regulatória. Quando um prestador SaaS cobra extra por logs de auditoria, o responsável pelo risco deve aceitar explicitamente o risco residual ou aprovar o nível de licença necessário. Essa decisão pertence ao registo de tratamento de riscos e à revisão pela gestão.
Padrões comuns de falha em SSPM
Os mesmos padrões de falha aparecem em vários setores.
Primeiro, o SaaS não autorizado é descoberto através de faturas, histórico do navegador ou logs de SSO, em vez de pelo processo de aquisição. A correção não é apenas bloquear ferramentas. É um processo leve de admissão que as equipas de negócio consigam utilizar.
Segundo, a responsabilidade pelo SaaS é pouco clara. O CRM é “propriedade de Vendas”, mas ninguém em Vendas consegue explicar funções de administrador, tokens de API, exportações de dados ou definições de retenção. Atribua separadamente proprietários das aplicações e proprietários técnicos.
Terceiro, as revisões de acessos são demasiado genéricas. Um revisor aprova “todos os utilizadores aprovados” sem verificar funções de alto risco, utilizadores inativos, convidados, colaboradores externos ou contas de serviço. A revisão de acessos SSPM deve ser priorizada com base no risco.
Quarto, as aplicações OAuth são ignoradas. Muitas organizações revêm utilizadores humanos, mas não permissões aplicação-a-aplicação. No SaaS moderno, as integrações podem ser mais poderosas do que os utilizadores.
Quinto, as configurações de referência existem apenas como capturas de ecrã do projeto de certificação. Não são monitorizadas quanto a desvios. Alinhe o SSPM com a gestão da configuração para que as verificações de referência se tornem evidência recorrente.
Sexto, a revisão de fornecedores e a revisão da postura SaaS estão separadas. A aquisição tem o contrato, a TI tem a consola administrativa, a Privacidade tem o Acordo de Tratamento de Dados e a Segurança tem o Registo de Riscos. O auditor vê fragmentos. O SSPM junta-os.
Reporte à gestão: tornar o risco SaaS visível para o conselho
Tanto a NIS2 como o DORA tornam a governação das TIC e da cibersegurança uma questão de gestão. A ISO/IEC 27001:2022 também exige liderança, recursos, atribuição de funções, monitorização e revisão pela gestão.
Um relatório de gestão SSPM eficaz deve responder:
- Que serviços SaaS críticos estão no âmbito?
- Que processos regulados dependem deles?
- Quais contêm dados pessoais ou dados de negócio sensíveis?
- Quais têm revisões de acessos em atraso?
- Quais têm lacunas de configuração de alto risco por resolver?
- Quais têm aplicações OAuth ou integrações não aprovadas?
- Que fornecedores não têm evidência de segurança atualizada?
- Que lacunas de registo em logs afetam o reporte de incidentes?
- Que exceções exigem aceitação do risco?
- Que investimentos ou decisões são necessários?
Isto transforma o SSPM de um projeto técnico de limpeza num contributo para a governação. Também torna o CISO mais eficaz, porque a aceitação do risco passa para o nível correto.
Transformar a postura SaaS em evidência preparada para auditoria
Se a sua organização depende de SaaS para dados regulados, operações financeiras, suporte ao cliente, Recursos Humanos, colaboração, engenharia ou análise de dados, o SSPM já não é opcional. Faz parte da higiene de cibersegurança, da gestão do risco das TIC, da responsabilização pela privacidade e da preparação para auditoria.
A Clarysec pode ajudá-lo a passar de constatações SaaS dispersas para um programa estruturado, orientado por evidência, utilizando:
- Zenith Blueprint: roteiro de 30 passos para auditores Zenith Blueprint para estruturar a implementação na utilização cloud, restrição de acesso e gestão da configuração.
- Zenith Controls: guia de conformidade cruzada Zenith Controls para mapear controlos ISO/IEC 27002:2022 para NIS2, DORA, RGPD da UE, NIST CSF 2.0 e expectativas de auditoria.
- Modelos de políticas da Clarysec, como a Política de Utilização da Cloud Política de Utilização da Cloud, Política de Utilização da Cloud para PME Política de Utilização da Cloud - PME, Política de Gestão de Contas de Utilizador e Privilégios para PME Política de Gestão de Contas de Utilizador e Privilégios - PME, Política de Registo e Monitorização para PME Política de Registo e Monitorização - PME e Política de segurança de terceiros e fornecedores para PME Política de segurança de terceiros e fornecedores - PME, para criar regras operacionais aplicáveis.
Comece pelas suas cinco plataformas SaaS de maior risco. Atribua proprietários. Capture dados, acessos, configuração, integrações, logs e evidência de fornecedores. Transforme constatações em ações de tratamento de riscos e decisões de gestão.
É assim que a gestão da postura de segurança SaaS se torna mais do que uma categoria de ferramentas. Torna-se uma disciplina de conformidade defensável para 2026.
Descarregue os modelos de políticas da Clarysec, use o Zenith Blueprint para planear o seu sprint de evidência SSPM de 30 dias e mapeie os seus controlos SaaS com o Zenith Controls antes que a sua próxima auditoria encontre as lacunas por si.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council