#Auditoria
Articles tagged with "Auditoria"
111 articles
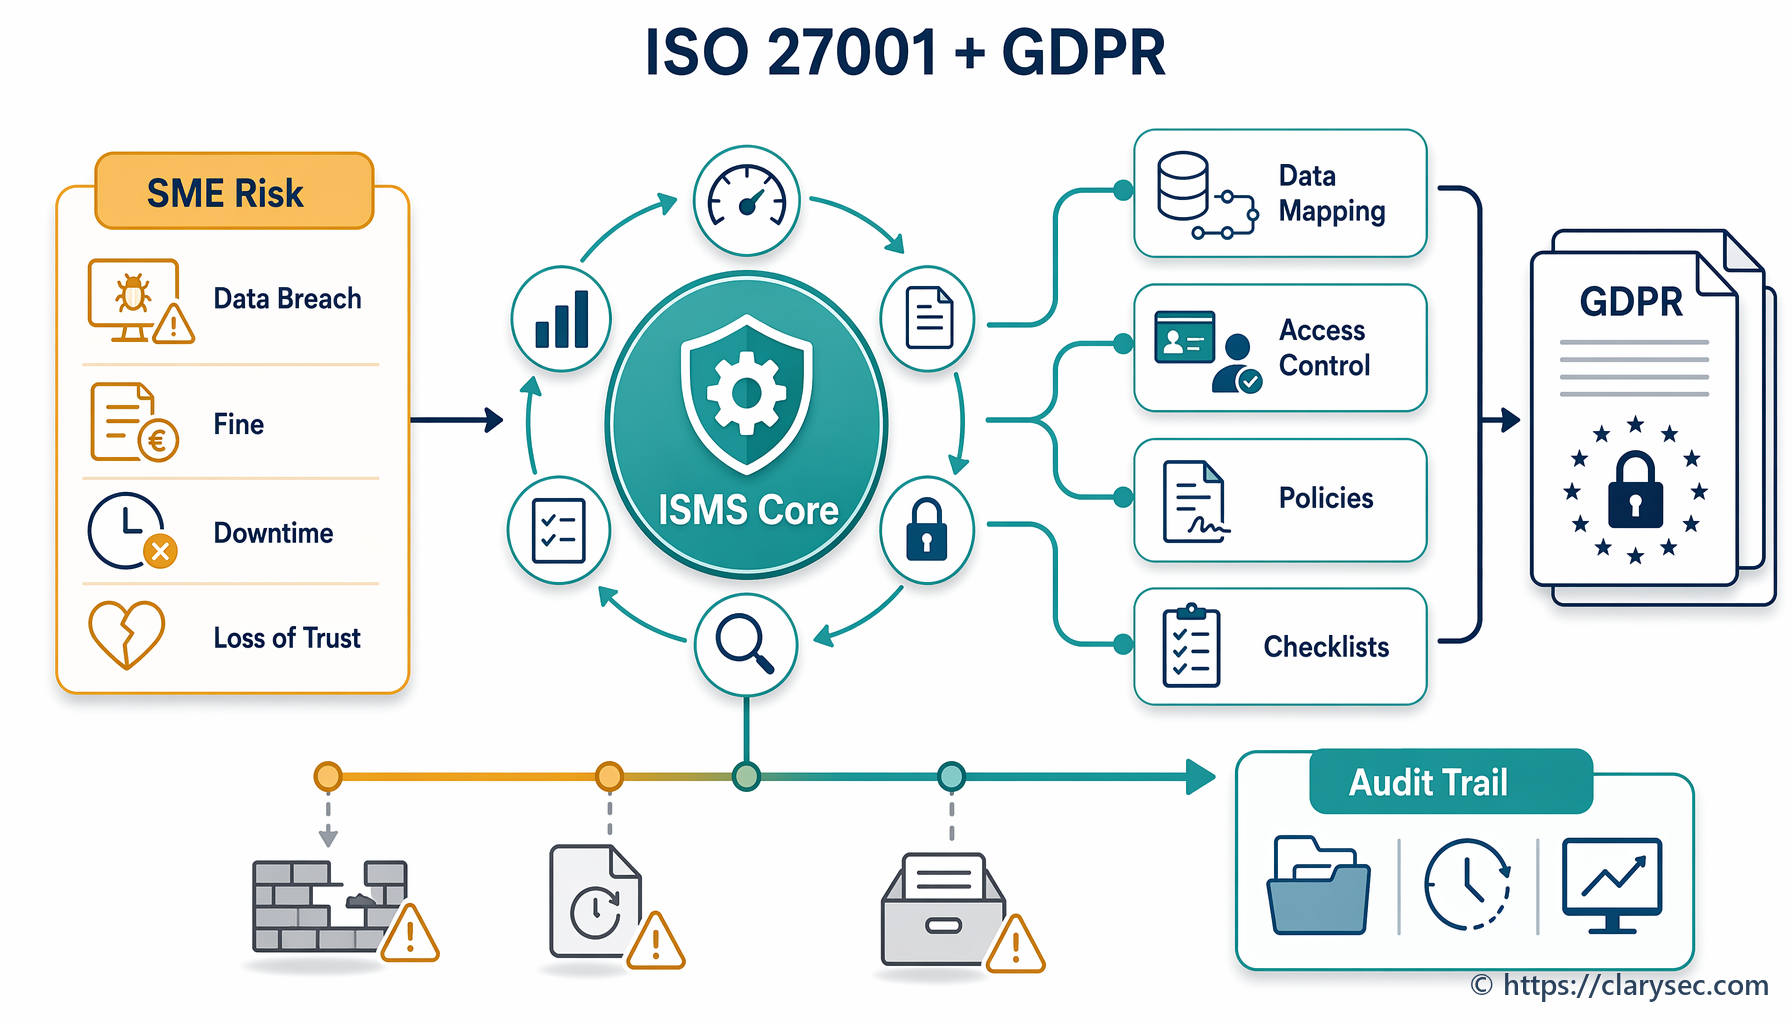
Saiba como as PME podem utilizar o referencial ISO/IEC 27001:2022 para construir um SGSI robusto que responda de forma sistemática aos requisitos do RGPD da UE em matéria de proteção de dados.
Introdução
A ISO 27001 é a norma internacional de referência para sistemas de gestão da segurança da informação (SGSI). Este guia abrangente apresenta os passos essenciais para implementar a ISO 27001 na sua organização, desde o planeamento inicial até à certificação.
O que é a ISO 27001?
A ISO 27001 estabelece uma abordagem sistemática para gerir informação sensível da organização e assegurar a sua proteção. Abrange pessoas, processos e sistemas de TI através da aplicação de um processo de gestão de riscos.
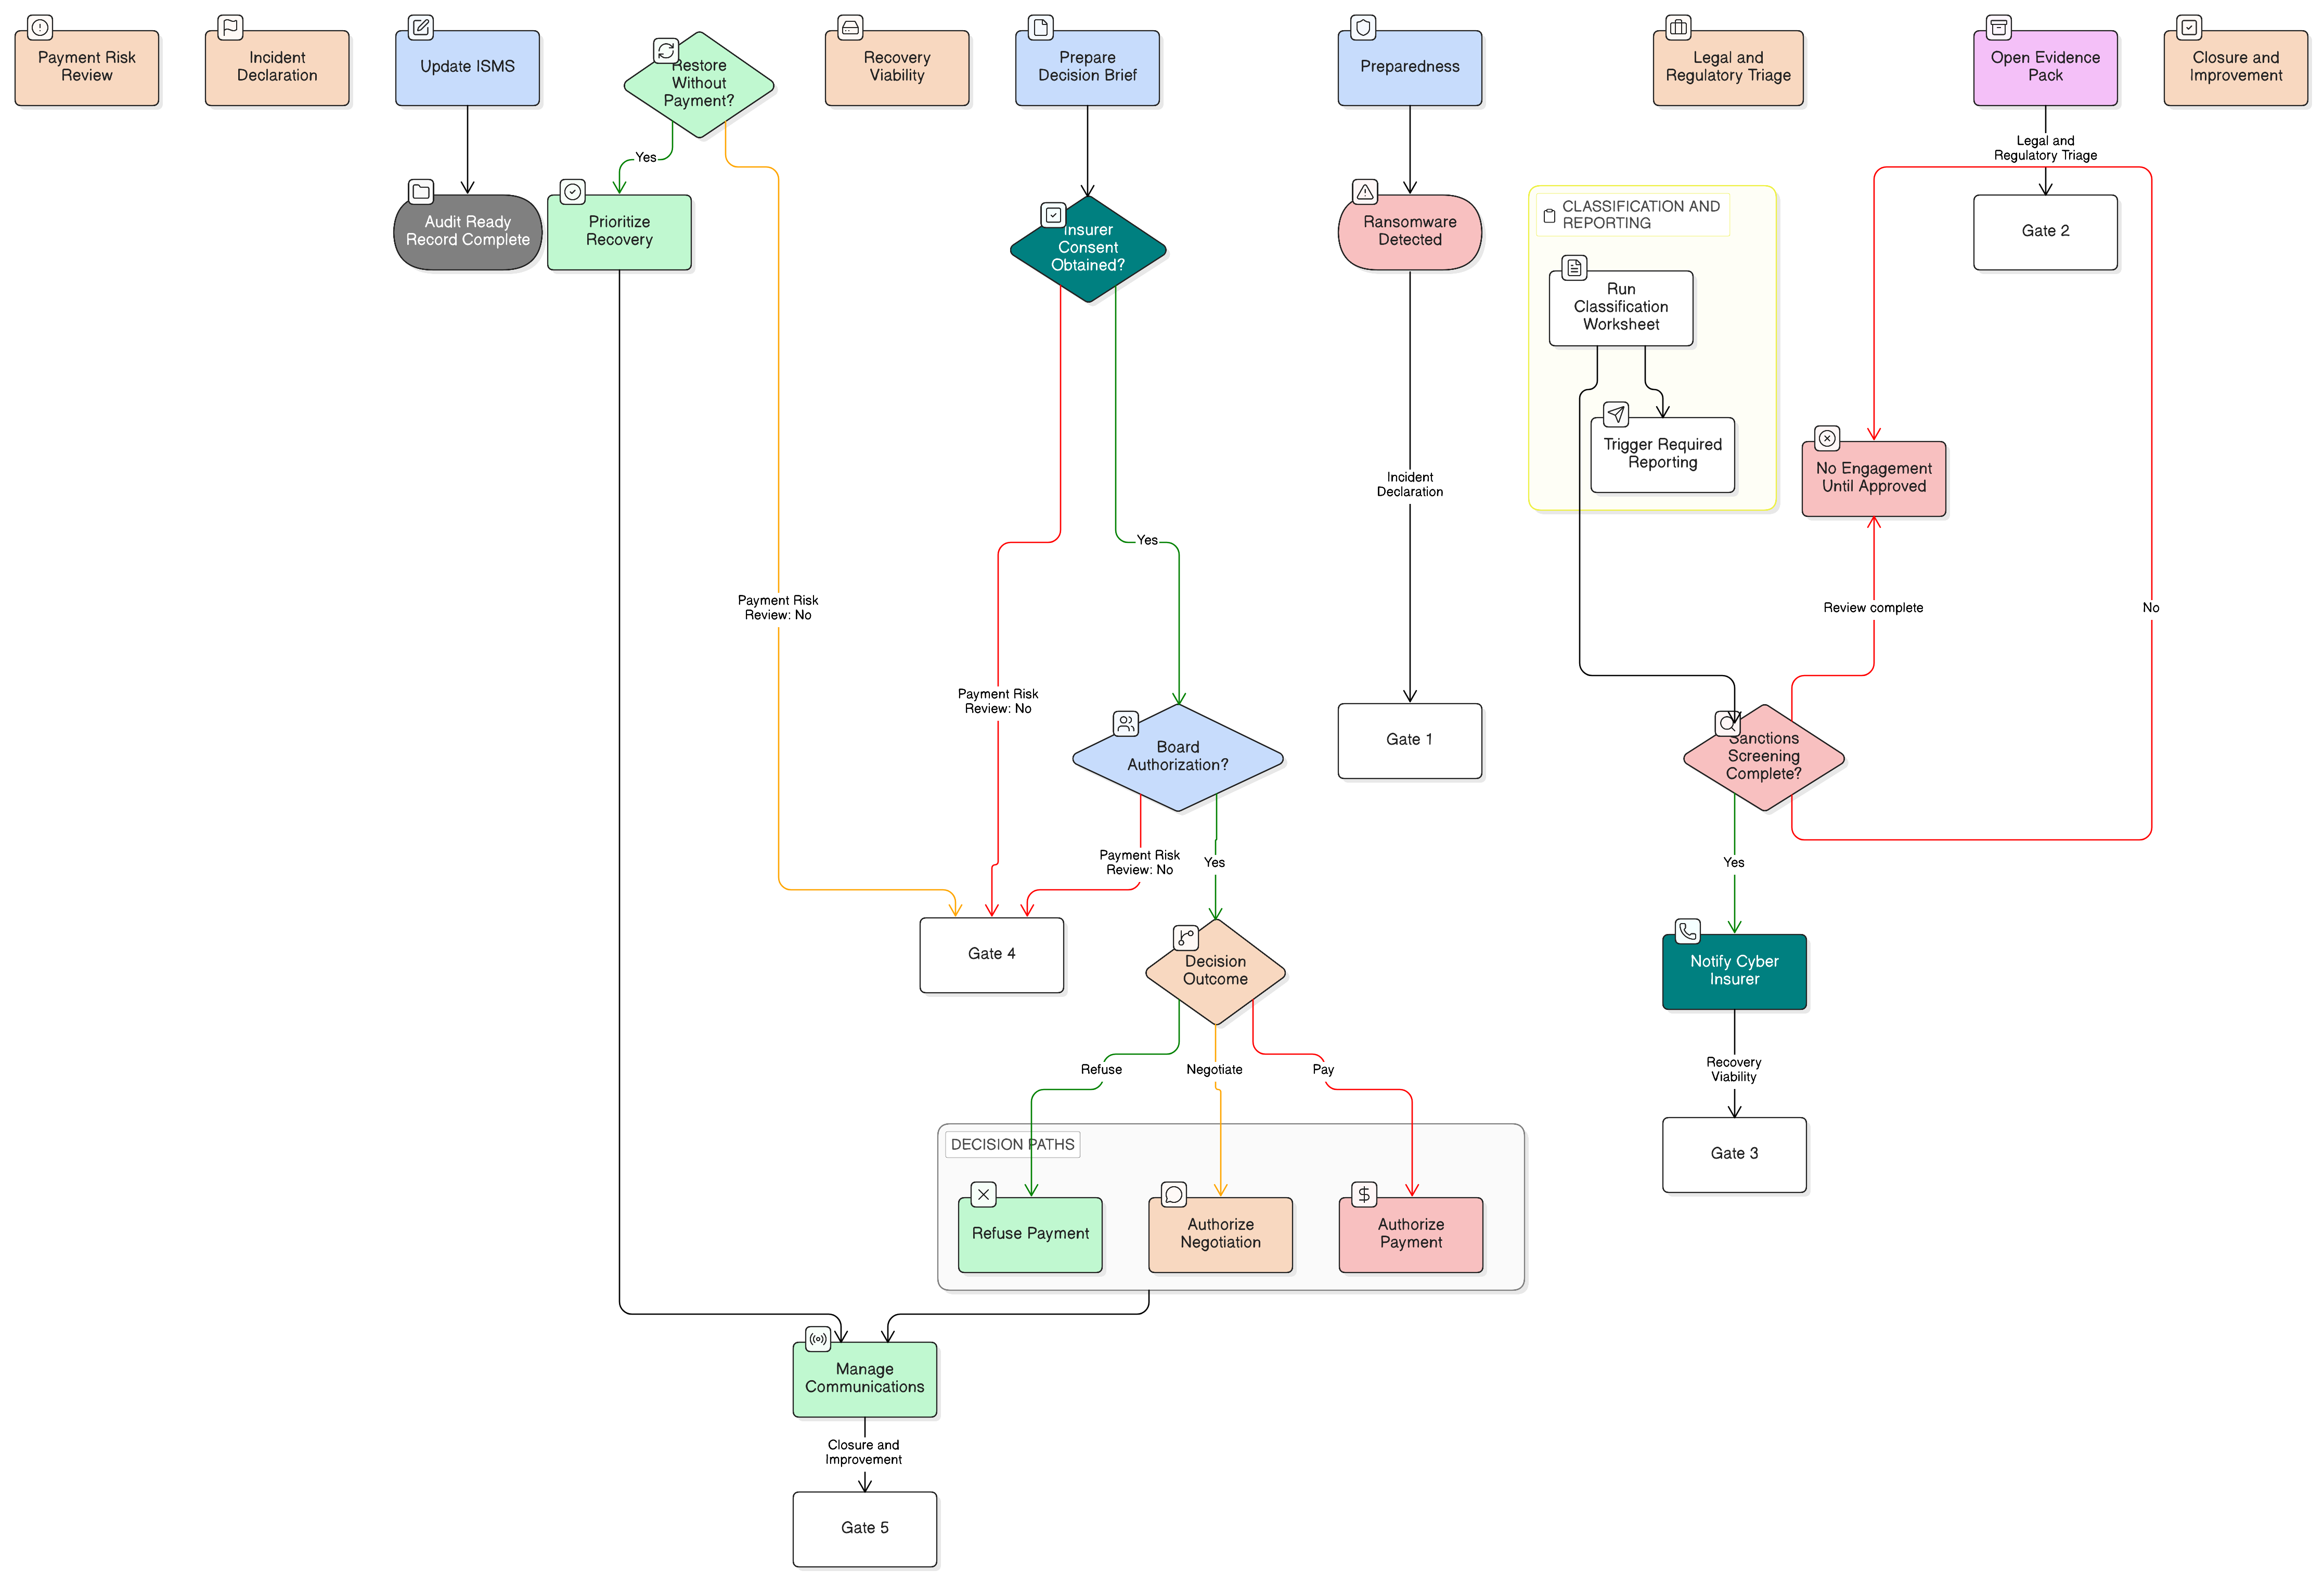
Um quadro prático alinhado com a ISO 27001:2022 para governar decisões de pagamento de resgate em ransomware, verificações de sanções, preservação de evidência, aprovação de seguradoras e reporte ao abrigo da NIS2, do DORA e do RGPD da UE.