#Auditoria
Articles tagged with "Auditoria"
121 articles
Um guia prático da Clarysec para transformar cláusulas contratuais NIS2 com fornecedores em evidência de garantia pronta para auditoria ISO/IEC 27001:2022, responsabilização ao abrigo do RGPD da UE, alinhamento com DORA e governação de fornecedores ao nível do órgão de administração.
Guia orientado por cenários para CISO sobre como transformar o hardening do Active Directory em evidência pronta para auditoria no contexto da ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 e revisões de governação.
Um guia prático para CISO sobre a utilização da ISO/IEC 27001:2022 e de evidência das políticas da Clarysec para governar o inventário SaaS, acessos, configuração, registo em logs e monitorização, e fornecedores para NIS2, DORA e RGPD da UE.
Um guia prático para criar um registo de obrigações de conformidade em cibersegurança para 2026, que mapeia NIS2, DORA, RGPD da UE, ISO/IEC 27001:2022 e contratos de clientes para proprietários, controlos, evidência, auditorias e revisão pela gestão.
Um guia prático para CISOs sobre o mapeamento da evidência de partes utilizadoras da Carteira Europeia de Identidade Digital para ISO/IEC 27001:2022, RGPD, NIS2, DORA, NIST CSF 2.0 e COBIT 2019 usando políticas e kits de ferramentas da Clarysec.
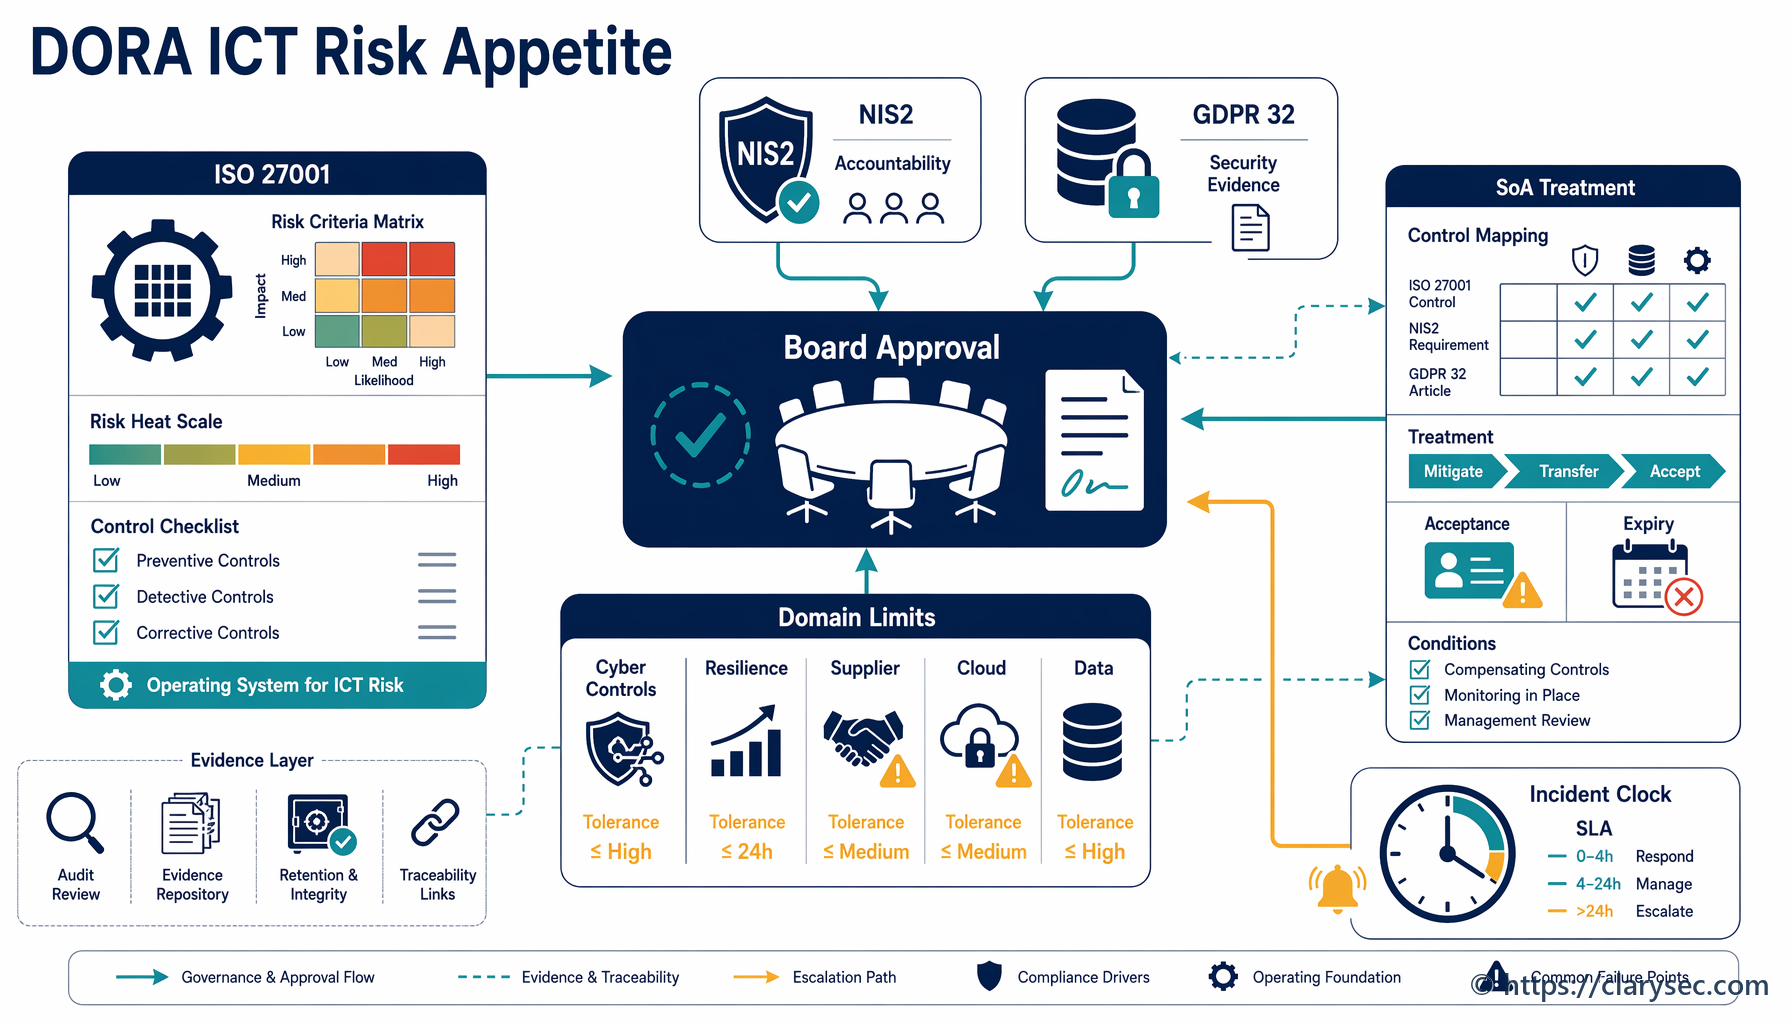
Um guia prático para CISO, responsáveis de risco e conselhos de administração sobre como definir o apetite ao risco de TIC no DORA, limiares de tolerância mensuráveis, critérios de escalonamento e regras de aceitação do risco residual com base na ISO/IEC 27001:2022, NIS2 e no artigo 32 do RGPD da UE.
Saiba como construir um ciclo de auditoria ao PIMS ISO 27701:2025 e de revisão pela gestão que demonstre a responsabilização ao abrigo do RGPD da UE, com evidência, CAPA, decisões da liderança e mapeamento de conformidade cruzada.
A saída de subcontratantes é o ponto em que a gestão de fornecedores, a governação da privacidade, a desativação de serviços cloud e a evidência de auditoria se cruzam. Saiba como implementar um fluxo de trabalho de certificados de eliminação que apoie a conformidade com o RGPD da UE, DORA, ISO/IEC 27701:2025 e ISO/IEC 27001:2022.
A revisão pela gestão prevista na Cláusula 9.3 da ISO/IEC 27001:2022 está a tornar-se o mecanismo prático de evidência para o conselho de administração demonstrar supervisão da cibersegurança ao abrigo da NIS2 e do DORA. Este guia mostra como CISOs, gestores de conformidade, auditores e responsáveis podem transformar atas de revisão, KPIs, incidentes, riscos e ações corretivas em evidência de governação defensável.