#Continuidade De Negócio
Articles tagged with "Continuidade De Negócio"
28 articles
Um mapeamento unificado de controlos entre o Regulamento de Execução NIS2 2024/2690 e a ISO/IEC 27001:2022 para prestadores de serviços cloud, MSP, MSSP e centros de dados. Inclui cláusulas de políticas Clarysec, evidência de auditoria, alinhamento com DORA e RGPD da UE, e um roteiro prático de implementação.
Saiba como utilizar a Declaração de Aplicabilidade ISO 27001 como ponte preparada para auditoria entre NIS2, DORA, GDPR, tratamento de riscos, fornecedores, resposta a incidentes e evidência.
A governação de políticas é agora governação da evidência. Saiba como controlar a informação documentada ISO/IEC 27001:2022 e criar evidência preparada para auditoria para NIS2, DORA e RGPD da UE.
Um guia prático para CISO sobre a definição do âmbito do SGSI ISO 27001 em serviços essenciais NIS2, funções críticas ou importantes DORA, tratamento GDPR, ativos, fornecedores e evidência de auditoria.
Guia prático para CISOs, responsáveis de conformidade e Conselhos de Administração sobre a tradução de riscos cibernéticos qualitativos em exposição financeira, evidência ISO 27001, supervisão NIS2 e decisões de resiliência das TIC ao abrigo do DORA.
As falhas graves em auditoria não são causadas por firewalls fracas; resultam de tratar a conformidade como uma lista de verificação técnica. Conheça as estratégias de sistema de gestão da Clarysec, os controlos mapeados e as políticas práticas para uma conformidade eficaz com ISO 27001, NIS2 e DORA.
Unifique a sua estratégia de resposta a incidentes para cumprir NIS2, DORA e ISO/IEC 27001:2022 com as práticas validadas, mapeamentos acionáveis e políticas robustas da Clarysec. Inclui cenários reais, listas de verificação práticas e passos de geração de evidência para preparação para auditoria.
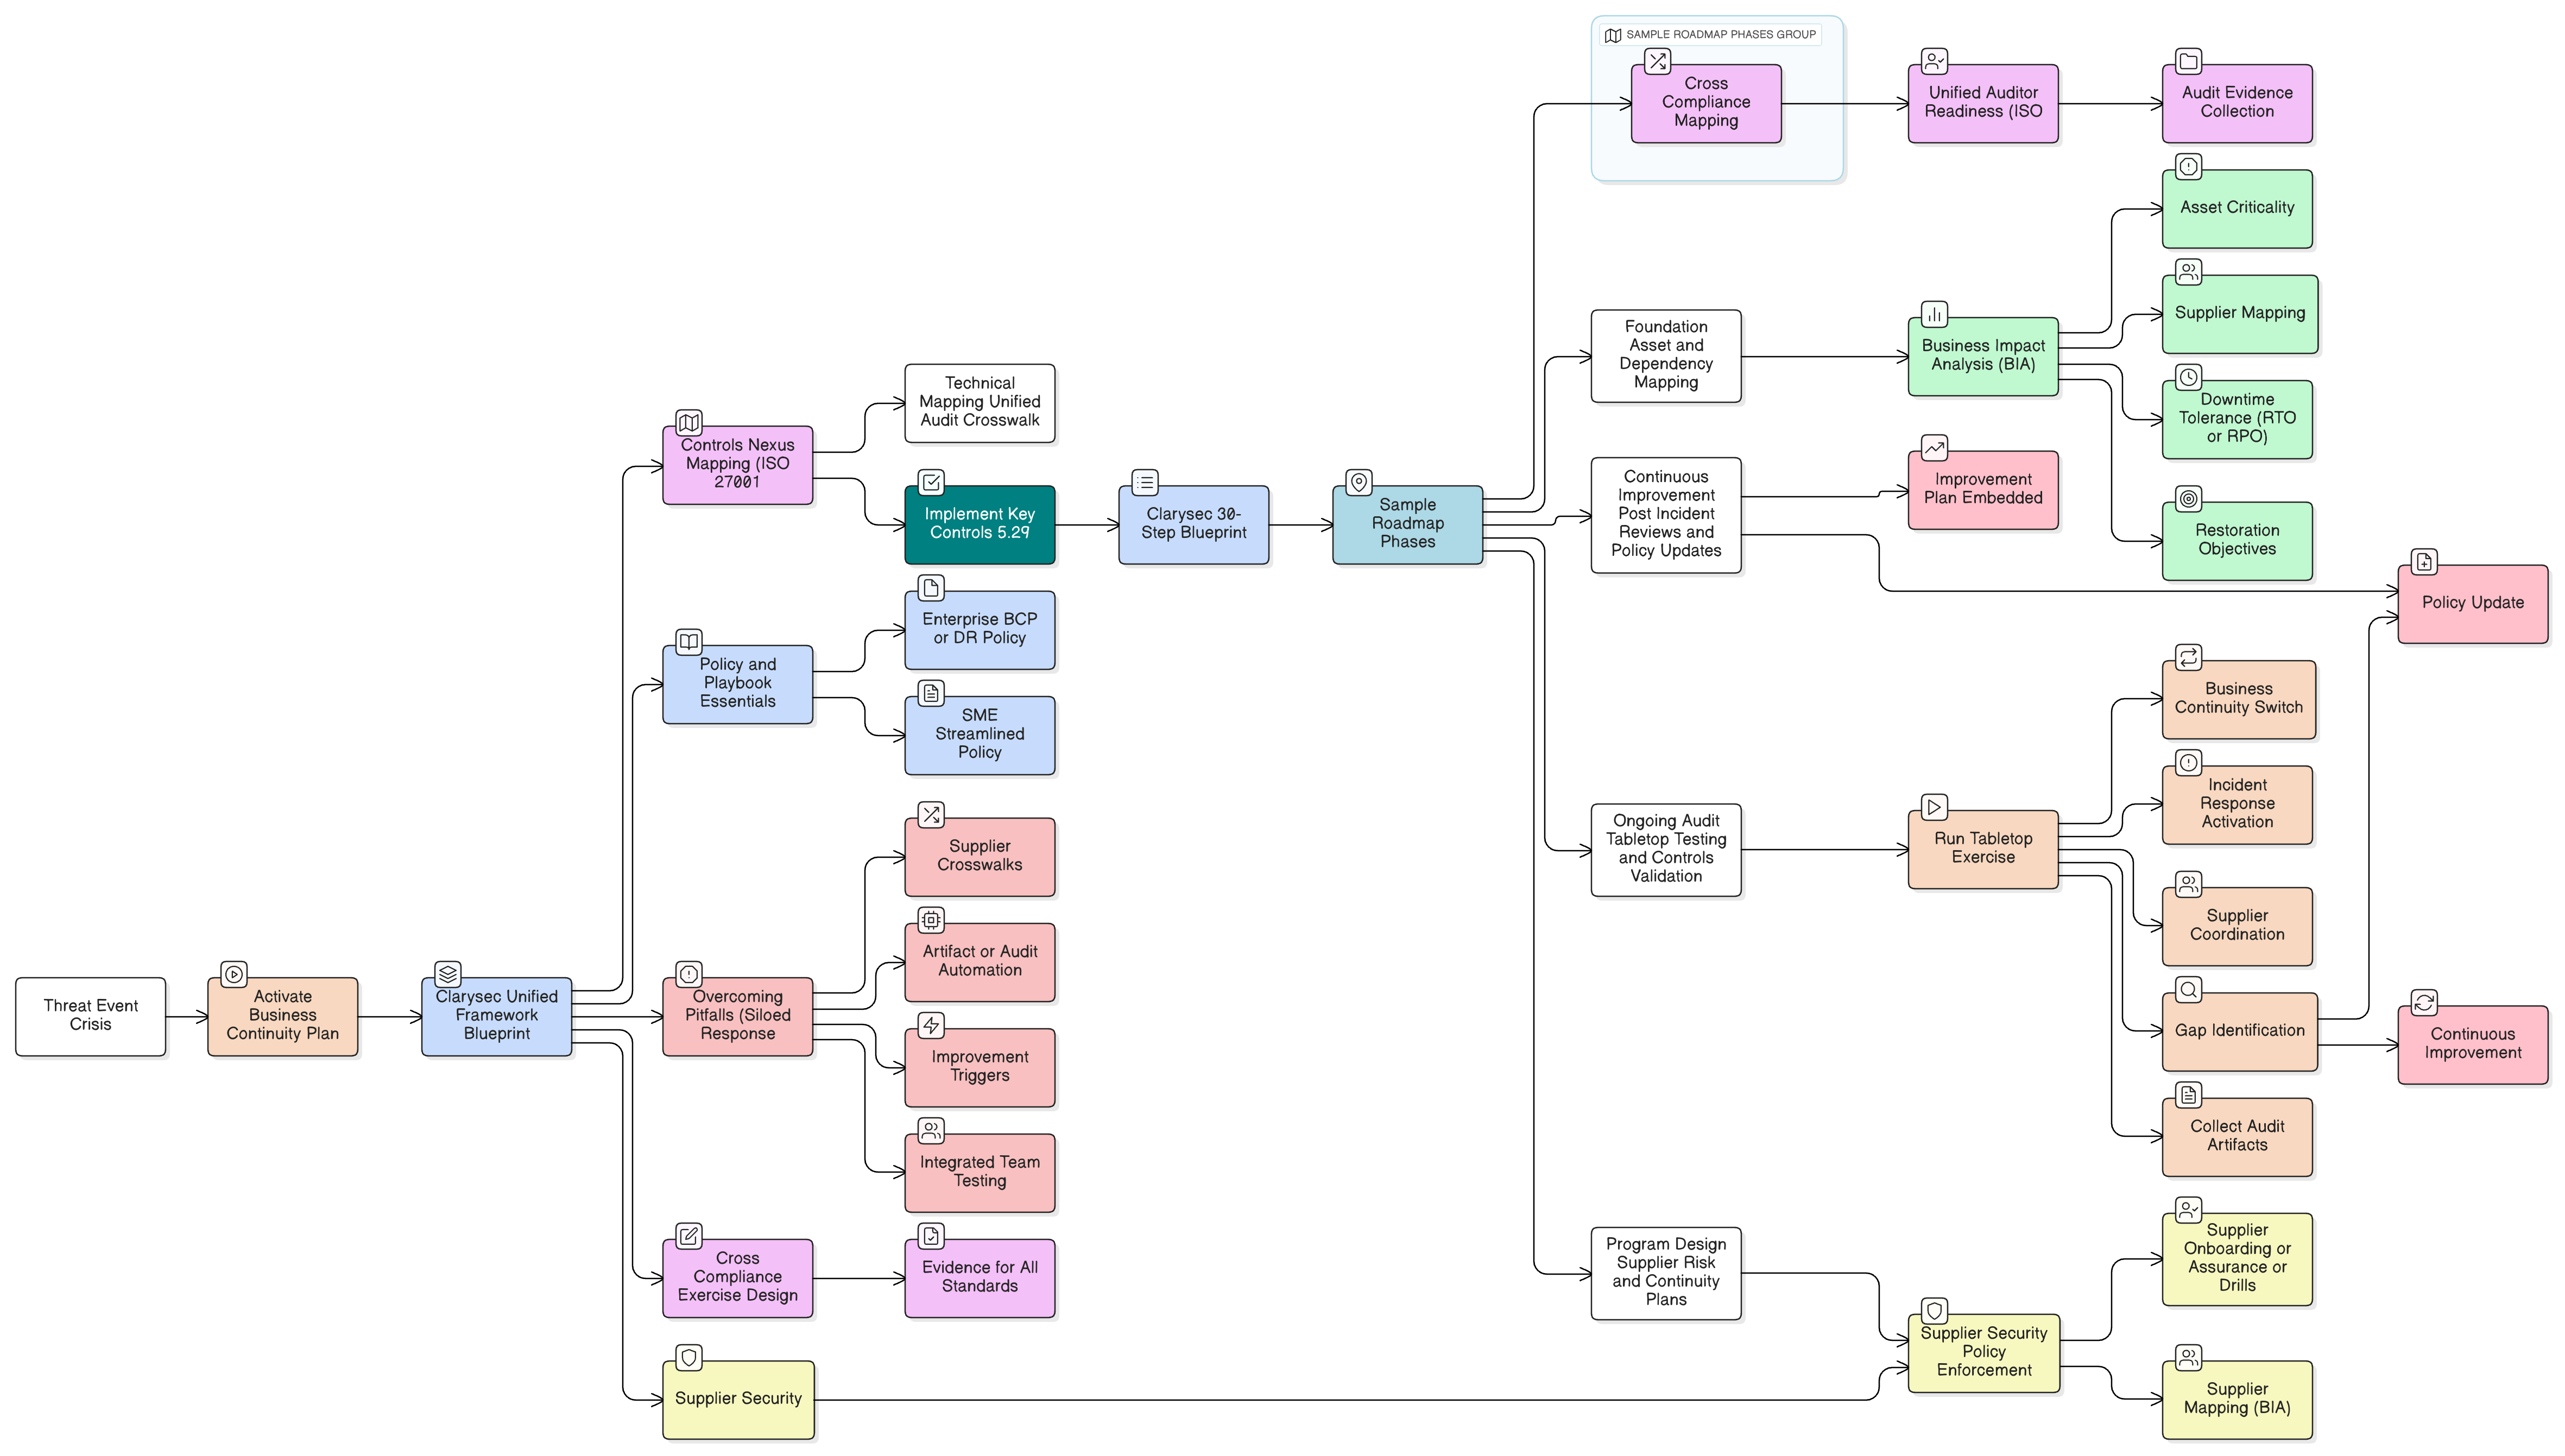
CISOs e responsáveis pela conformidade enfrentam uma nova urgência imposta por DORA e NIS2. Este guia de referência da Clarysec demonstra como construir uma resiliência operacional robusta, abrangendo planos, controlos, gestão de fornecedores e auditorias, ao unificar normas globais com medidas práticas testadas.
Um guia prático para 2026 sobre como transformar o RoPA e o mapeamento de fluxos de dados numa camada de evidência unificada para o Article 30 do GDPR, serviços críticos NIS2, dependências de TIC DORA e auditorias ISO/IEC 27001:2022.