#Proteção De Dados
Articles tagged with "Proteção De Dados"
77 articles
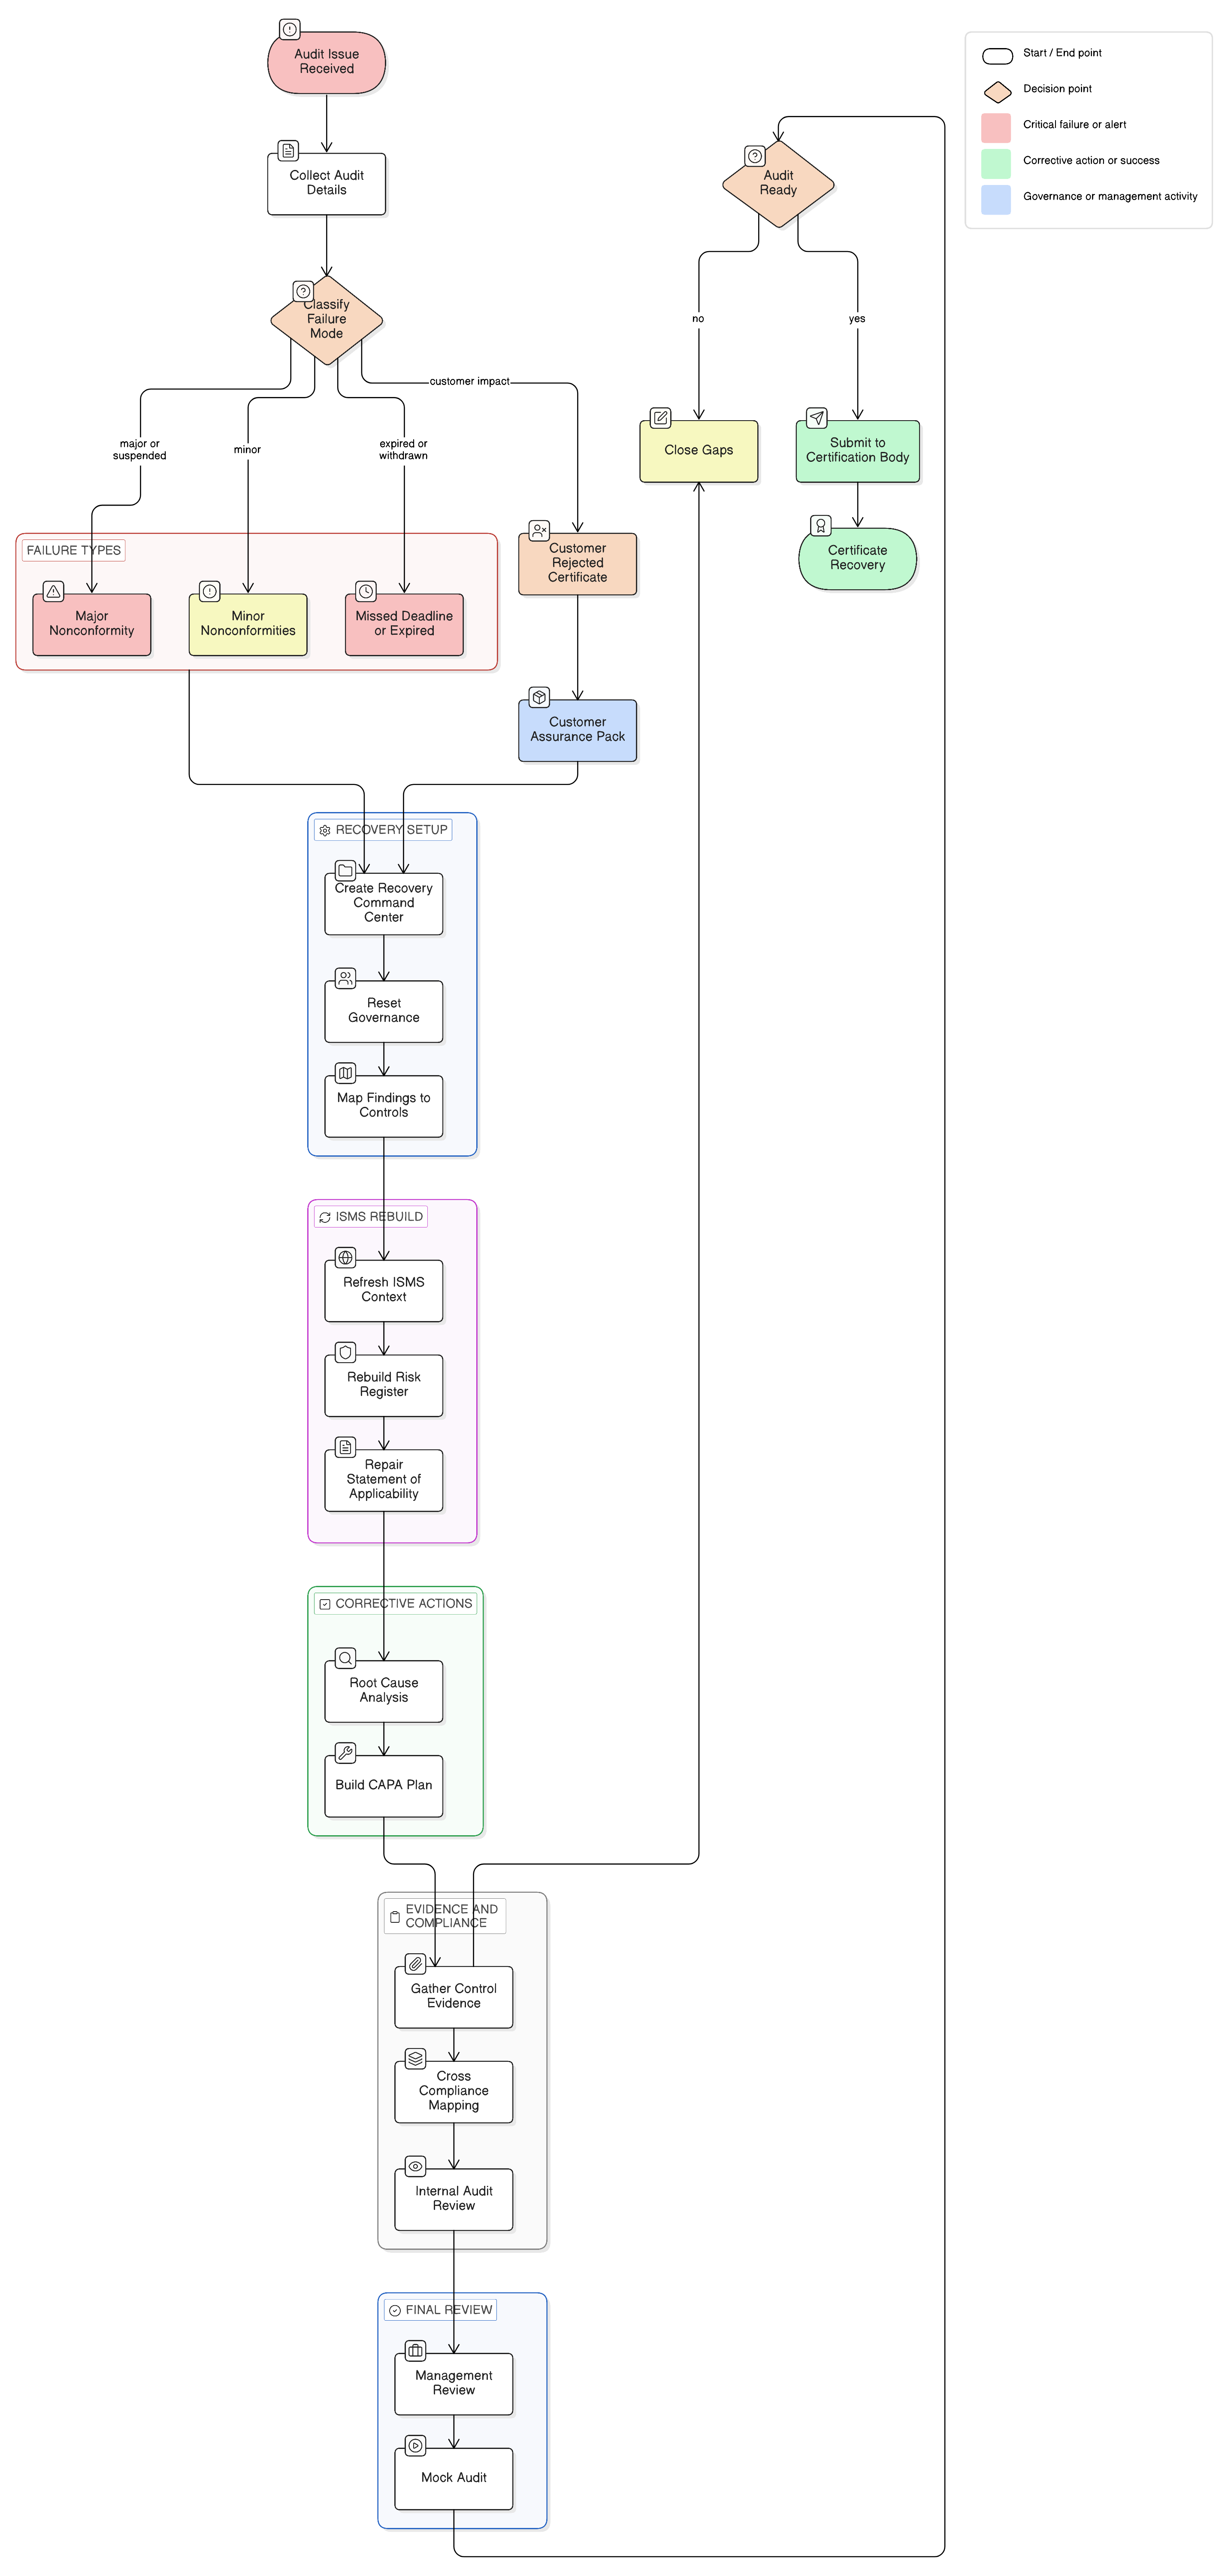
Se a sua transição ISO 27001:2022 não foi concluída ou a auditoria não foi aprovada, o caminho de recuperação passa por triagem disciplinada, correção de evidências, análise de causa raiz, reconstrução da SoA e ações corretivas. Este guia explica como a Clarysec utiliza o Zenith Blueprint, políticas e Zenith Controls para restaurar a confiança em auditoria.
Use a ISO 27001:2022, a Declaração de Aplicabilidade e o mapeamento de políticas da Clarysec para criar uma base de evidência preparada para auditoria para NIS2, DORA, RGPD da UE, fornecedores, incidentes e supervisão pelo Conselho de Administração.
Guia prático para CISO sobre o mapeamento da comunicação de incidentes graves relacionados com as TIC ao abrigo do DORA para os controlos do Anexo A da ISO/IEC 27001:2022, evidência de auditoria, cláusulas de políticas e ferramentas de implementação da Clarysec.
A evidência de auditoria cloud falha quando as organizações não conseguem provar responsabilidade partilhada, configuração SaaS, controlos IaaS, supervisão de fornecedores, logging, resiliência e preparação para incidentes. Este guia mostra como a Clarysec estrutura evidência pronta para reguladores em ISO 27001:2022, NIS2, DORA e RGPD da UE.
Os testes de cópias de segurança deixaram de ser apenas higiene técnica. Os CISO devem demonstrar recuperabilidade, desempenho face aos RTO/RPO, rastreabilidade dos controlos e melhoria contínua.
Um guia prático para construir um modelo unificado de classificação da gravidade de incidentes que mapeie incidentes graves de TIC ao abrigo da DORA, incidentes significativos ao abrigo da NIS2 e risco de violação de dados ao abrigo do RGPD da UE para evidência ISO/IEC 27001:2022.
VEX e CSAF estão a tornar-se a camada de evidência entre SBOM, avisos de fornecedores, triagem de vulnerabilidades e comprovação regulatória. Este guia mostra como governar decisões sobre o estado de vulnerabilidades no contexto da ISO 27001, NIS2, DORA, GDPR e CRA.
Saiba como usar a auditoria interna e a revisão pela gestão ISO/IEC 27001:2022 como motor unificado de evidência para NIS2, DORA, RGPD da UE, gestão do risco de fornecedores, garantia a clientes e responsabilização do órgão de administração.
Guia prático para construir evidência de registo de eventos e monitorização ISO/IEC 27001:2022 pronta para auditoria para NIS2, DORA e RGPD da UE, com mapeamento de controlos, cláusulas de políticas, fluxos de resposta a incidentes, requisitos de logs para fornecedores e orientação para pacotes de evidência.