#Registo De Eventos E Monitorização
Articles tagged with "Registo De Eventos E Monitorização"
27 articles
Um guia prático da Clarysec para criar um programa de partilha de informações sobre ciberameaças governado pela ISO 27001, que suporta DORA Article 45, cooperação NIS2, divulgação conforme ao RGPD da UE, participação em ISACs e evidência preparada para auditoria em 2026.
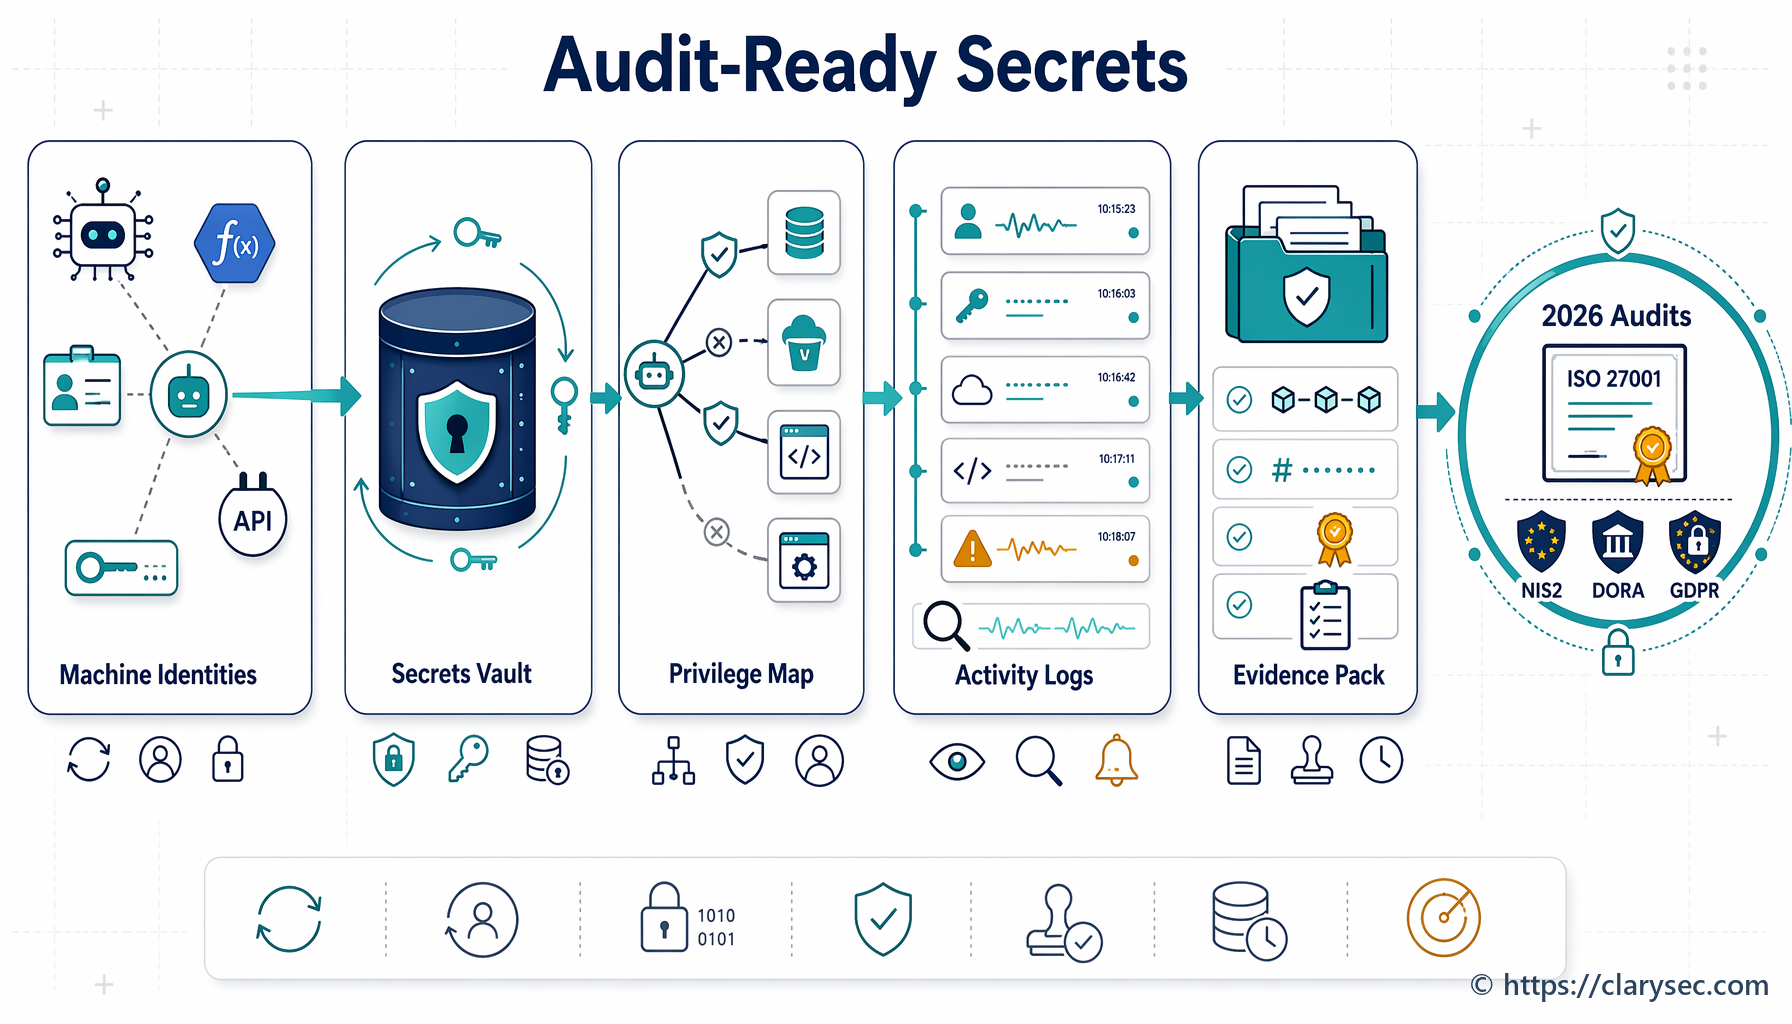
Um guia prático e preparado para auditoria para governar identidades não humanas, chaves de API, contas de serviço, segredos de CI/CD, certificados e credenciais de fornecedores, utilizando evidência ISO/IEC 27001:2022 para NIS2, DORA e RGPD da UE.
Um roteiro prático para criar um Dossiê de Segurança do Produto CRA com base na ISO/IEC 27001:2022, governação de SBOM, divulgação coordenada de vulnerabilidades, evidência de fornecedores e monitorização pós-colocação no mercado.
A autenticação de correio eletrónico deixou de ser uma tarefa exclusivamente de DNS. Saiba como transformar DMARC, SPF, DKIM, MTA-STS e TLS-RPT em evidência governada e preparada para auditoria para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE e NIST CSF 2.0.
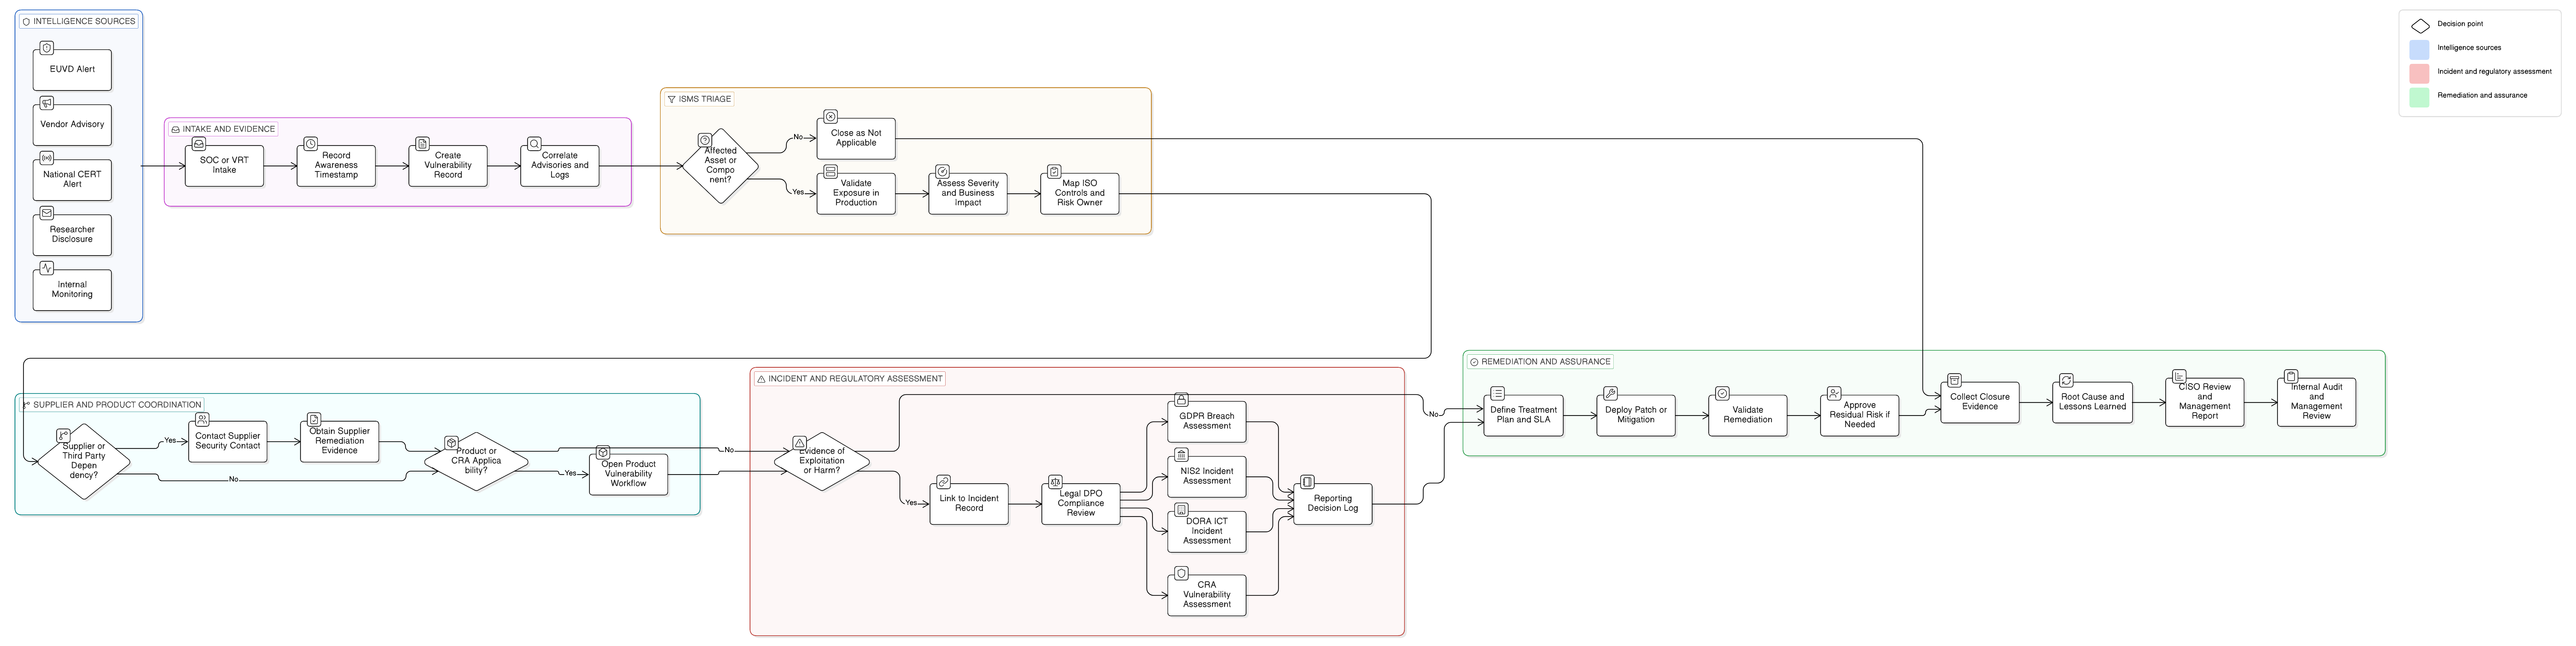
A ENISA EUVD irá alterar a forma como as organizações da UE consomem informação sobre vulnerabilidades, gerem CVD, coordenam fornecedores e evidenciam decisões de comunicação ao abrigo da NIS2, DORA, RGPD e CRA. Este guia mostra como a ISO/IEC 27001:2022, as políticas da Clarysec, o Zenith Blueprint e os Zenith Controls transformam alertas de vulnerabilidades num modelo operacional auditável.
Guia prático, orientado por cenários, para CISO e equipas de infraestruturas críticas que implementam segurança OT no âmbito da NIS2 através do mapeamento de ISO/IEC 27001:2022, ISO/IEC 27002:2022, IEC 62443, NIST CSF, RGPD da UE, DORA e práticas de evidência da Clarysec.
Um guia prático para CISO sobre monitorização contínua da conformidade com NIS2 e DORA, utilizando ISO/IEC 27001:2022, responsabilidade pelos controlos, KPIs, KRIs, cadências de evidência, mapeamento de políticas e evidência pronta para auditoria.
Um guia prático para CISO sobre divulgação coordenada de vulnerabilidades ao abrigo da NIS2, do DORA, do RGPD da UE e da ISO/IEC 27001:2022, com redação de políticas, fluxo de admissão, escalonamento de fornecedores, evidência de auditoria e mapeamento de controlos.
Um guia prático para CISO sobre como construir um modelo único de evidência de controlo de acesso para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST e COBIT.