#Registo Em Logs E Monitorização
Articles tagged with "Registo Em Logs E Monitorização"
5 articles
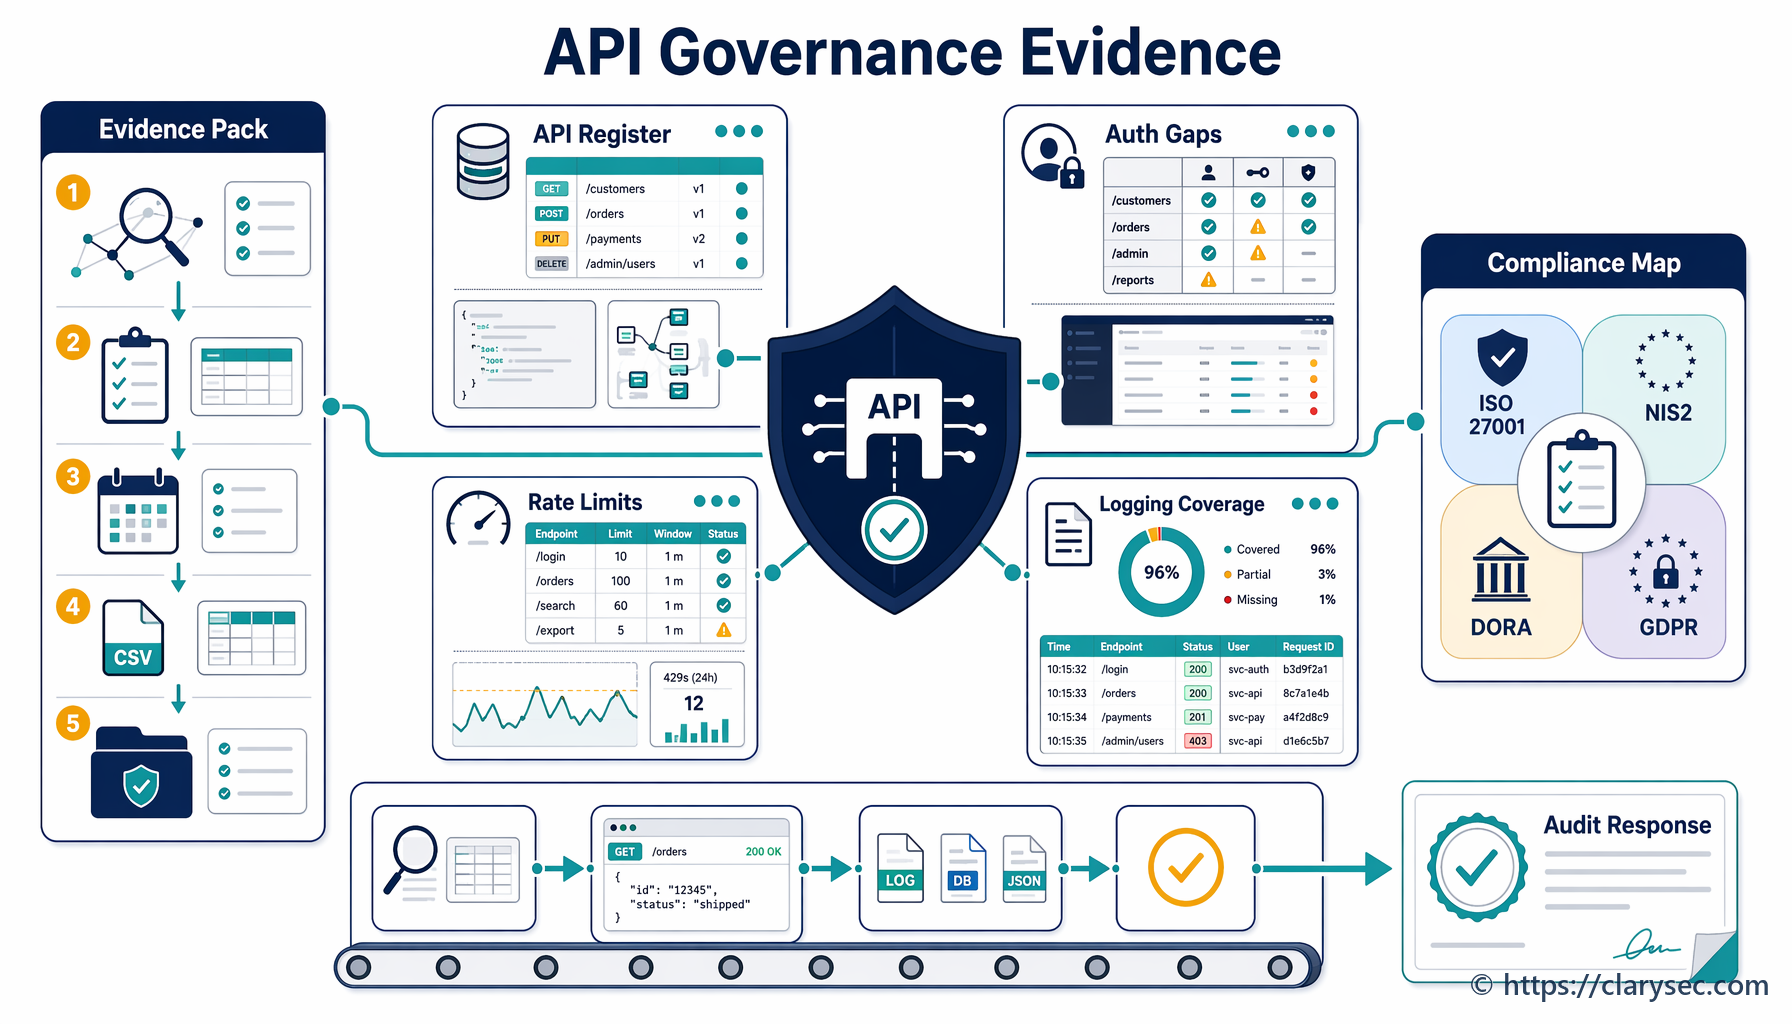
APIs sombra, tokens fracos, ausência de limites de taxa e logs inconsistentes são agora falhas de governação. Este guia de referência mostra aos CISOs como construir evidência de segurança de APIs para auditorias alinhadas com ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST CSF 2.0 e COBIT.
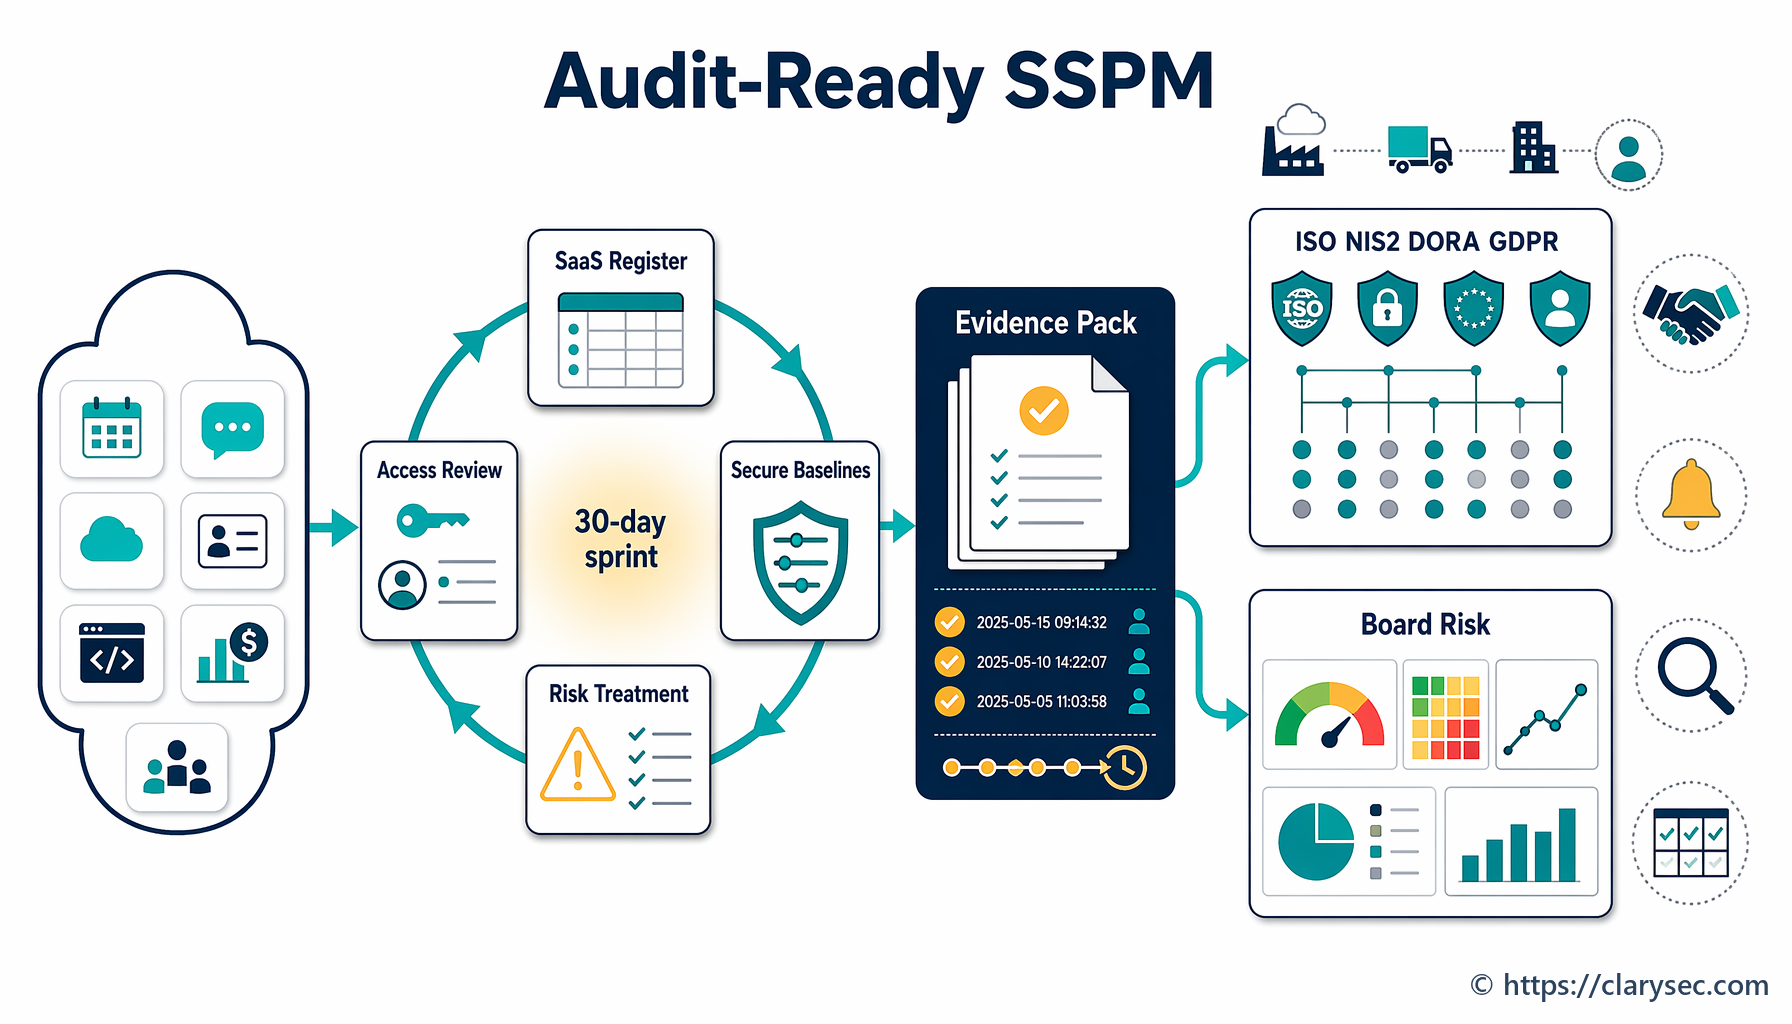
Um guia prático para CISO sobre a utilização da ISO/IEC 27001:2022 e de evidência das políticas da Clarysec para governar o inventário SaaS, acessos, configuração, registo em logs e monitorização, e fornecedores para NIS2, DORA e RGPD da UE.
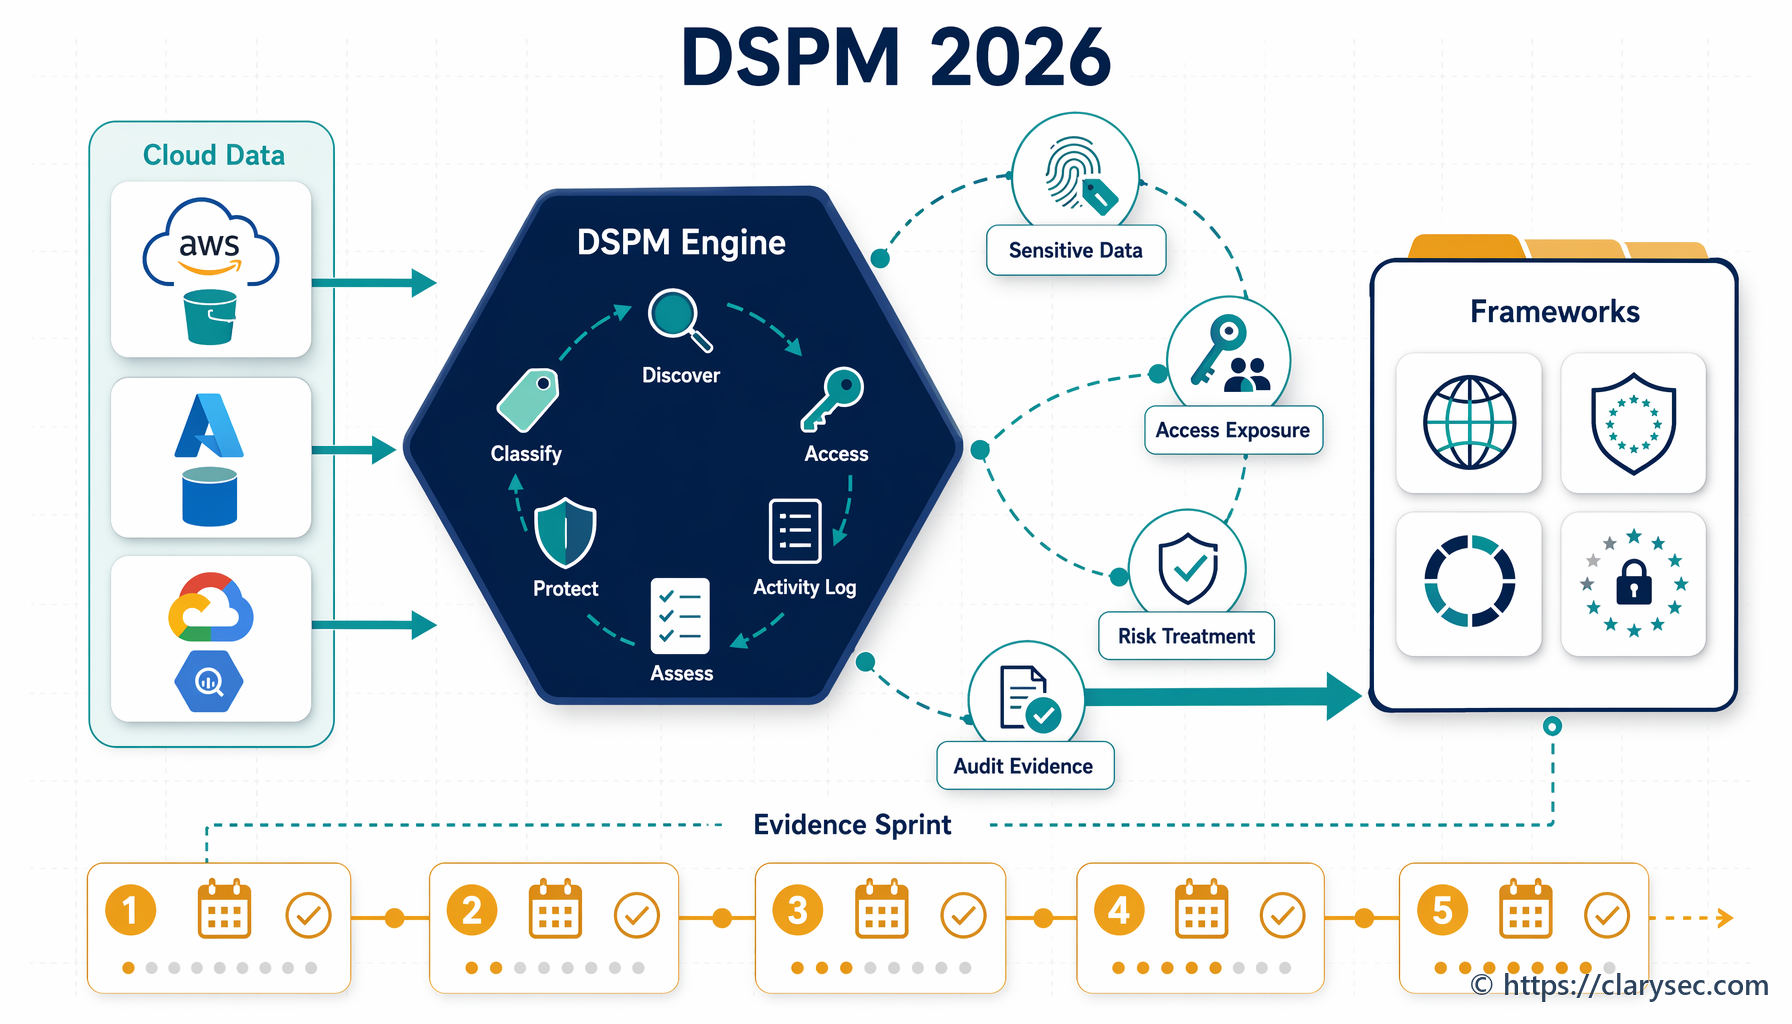
Um guia unificado para CISO sobre Data Security Posture Management em 2026, que mostra como a descoberta de dados sensíveis, a exposição de acessos e o risco dos dados na nuvem se transformam em evidência reutilizável para ISO/IEC 27001:2022, NIS2, DORA e GDPR da UE.
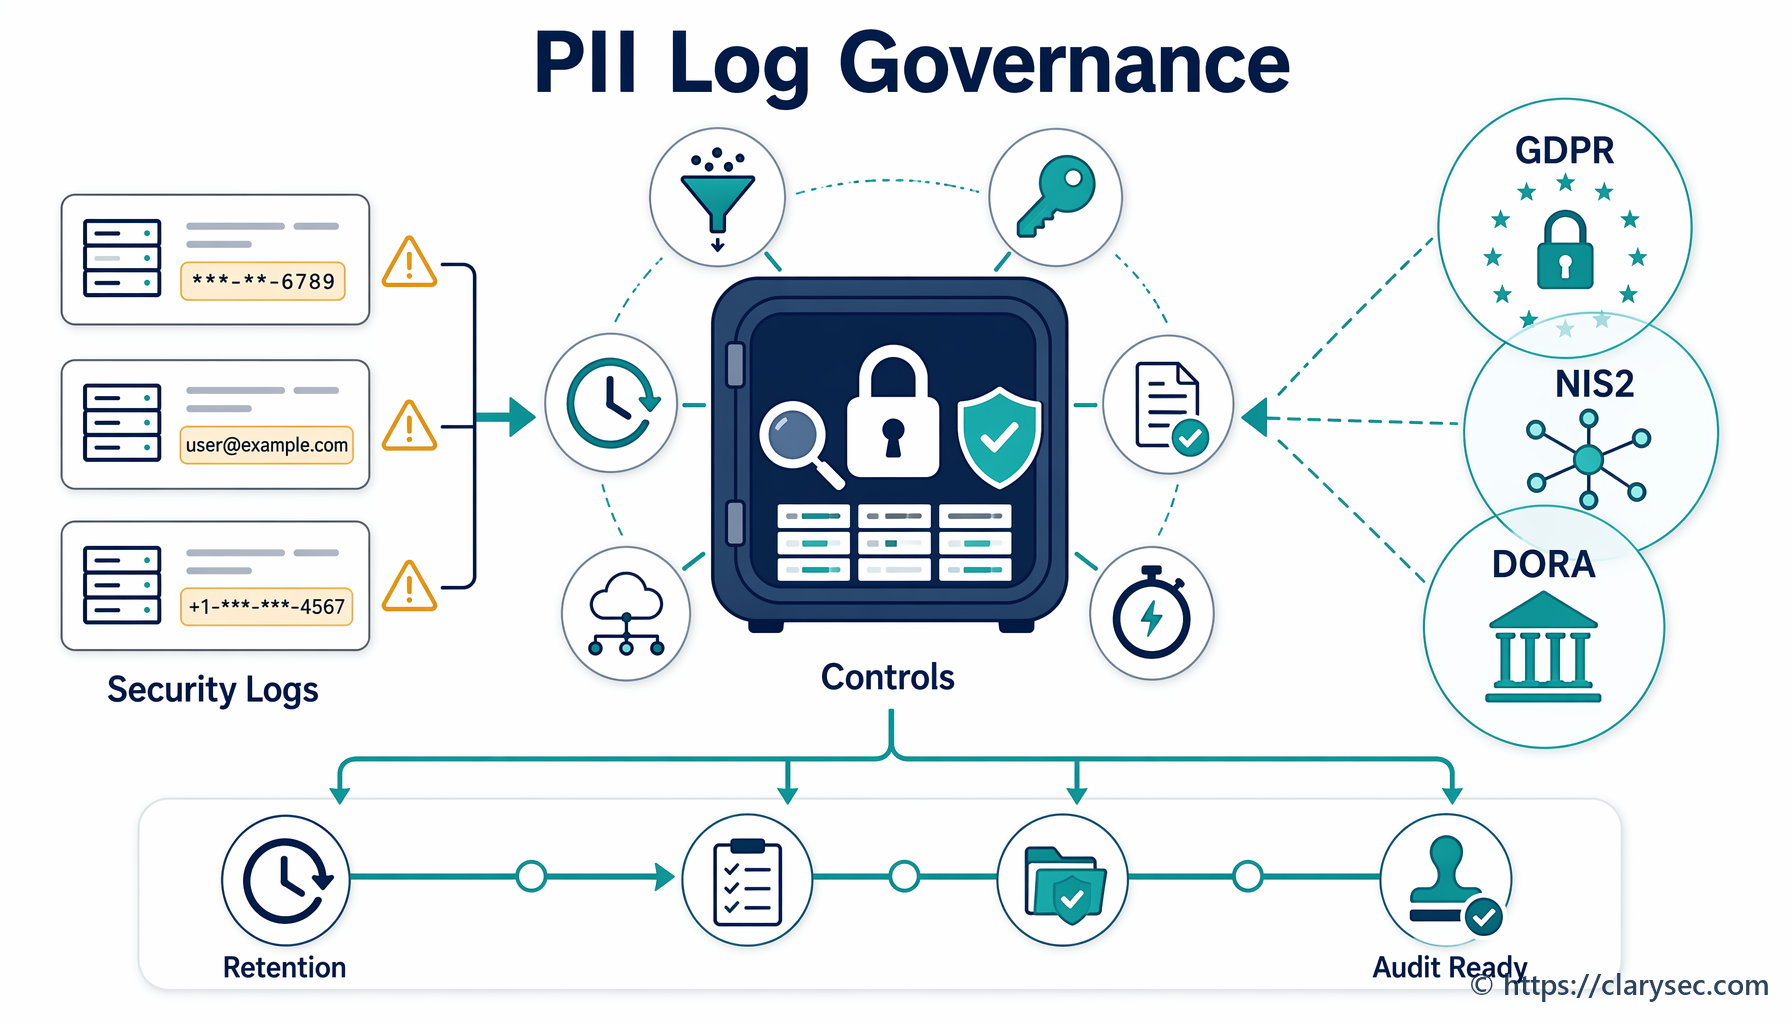
Os logs de segurança são essenciais para a resposta a incidentes, mas contêm frequentemente dados pessoais. Este playbook mostra como governar logs no âmbito do RGPD, ISO 27701, NIS2 e DORA.
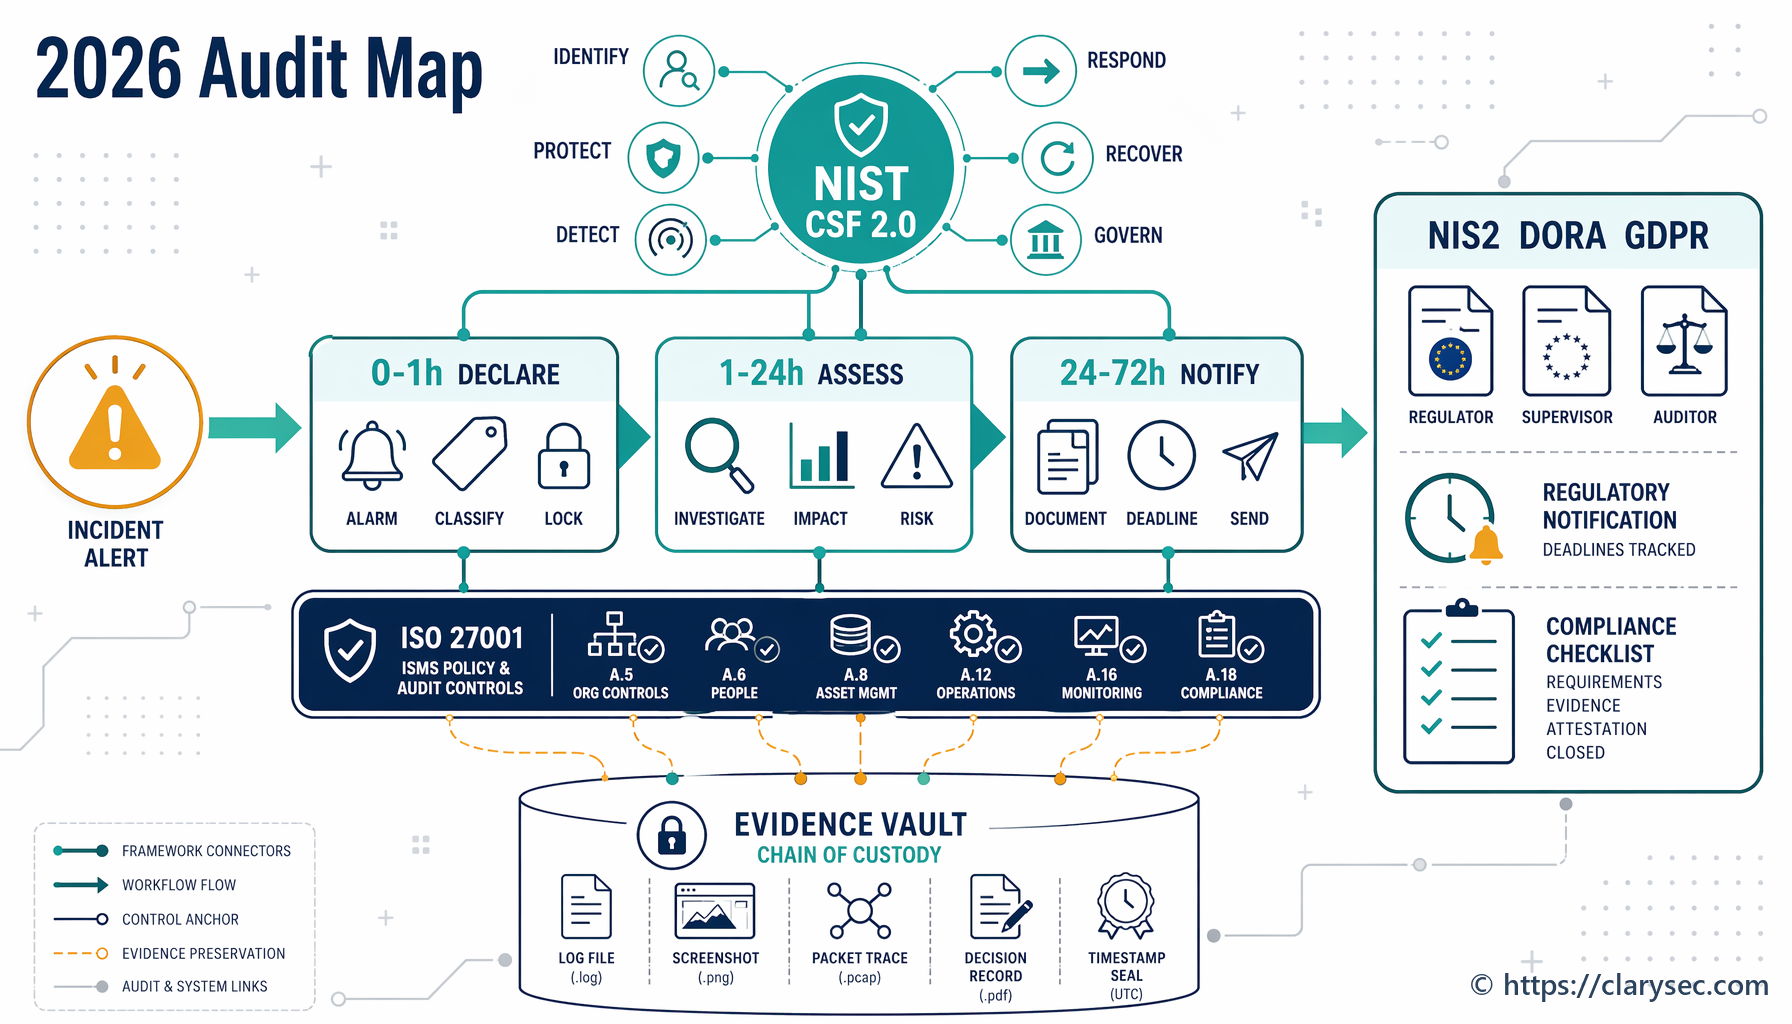
Um guia prático para responsáveis de segurança da informação sobre o mapeamento da resposta a incidentes do NIST SP 800-61 e do NIST CSF 2.0 para evidência de ISO/IEC 27001:2022, NIS2, DORA e RGPD da UE. Inclui cláusulas de políticas, mapeamentos de auditoria, prazos de reporte, pacotes de evidência e orientação sobre o toolkit da Clarysec.