#Segurança Na Nuvem
Articles tagged with "Segurança Na Nuvem"
19 articles
Saiba como integrar a segurança desde a conceção na governação de projetos de TIC utilizando ISO/IEC 27001:2022, políticas Clarysec e evidência reutilizável mapeada para NIS2, DORA, RGPD da UE e NIST CSF 2.0.
APIs sombra, tokens fracos, ausência de limites de taxa e logs inconsistentes são agora falhas de governação. Este guia de referência mostra aos CISOs como construir evidência de segurança de APIs para auditorias alinhadas com ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST CSF 2.0 e COBIT.
Um guia prático para CISOs sobre a utilização da modelação de ameaças como evidência de segurança desde a conceção para ISO 27001, NIS2, DORA, CRA, GDPR e garantia perante clientes.
Um guia prático para 2026 sobre governação do ciclo de vida dos dados ISO 27001 para retenção no âmbito do RGPD da UE, higiene de cibersegurança NIS2 e gestão do risco das TIC DORA, com cláusulas de políticas Clarysec, mapeamentos de controlos, evidência de auditoria e fluxos de eliminação na nuvem.
Um guia unificado para CISO sobre Data Security Posture Management em 2026, que mostra como a descoberta de dados sensíveis, a exposição de acessos e o risco dos dados na nuvem se transformam em evidência reutilizável para ISO/IEC 27001:2022, NIS2, DORA e GDPR da UE.
Um guia prático para transformar a arquitetura de confiança zero do NIST SP 800-207 em evidência pronta para auditoria para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE e revisões de segurança de clientes.
Guia unificado de 2026 para transformar AIPD em evidência de governação preparada para auditoria, abrangendo a responsabilização pelo RGPD da UE, ISO/IEC 27001:2022, medidas de cibersegurança NIS2, alterações de TIC no âmbito de DORA e risco de fornecedores.
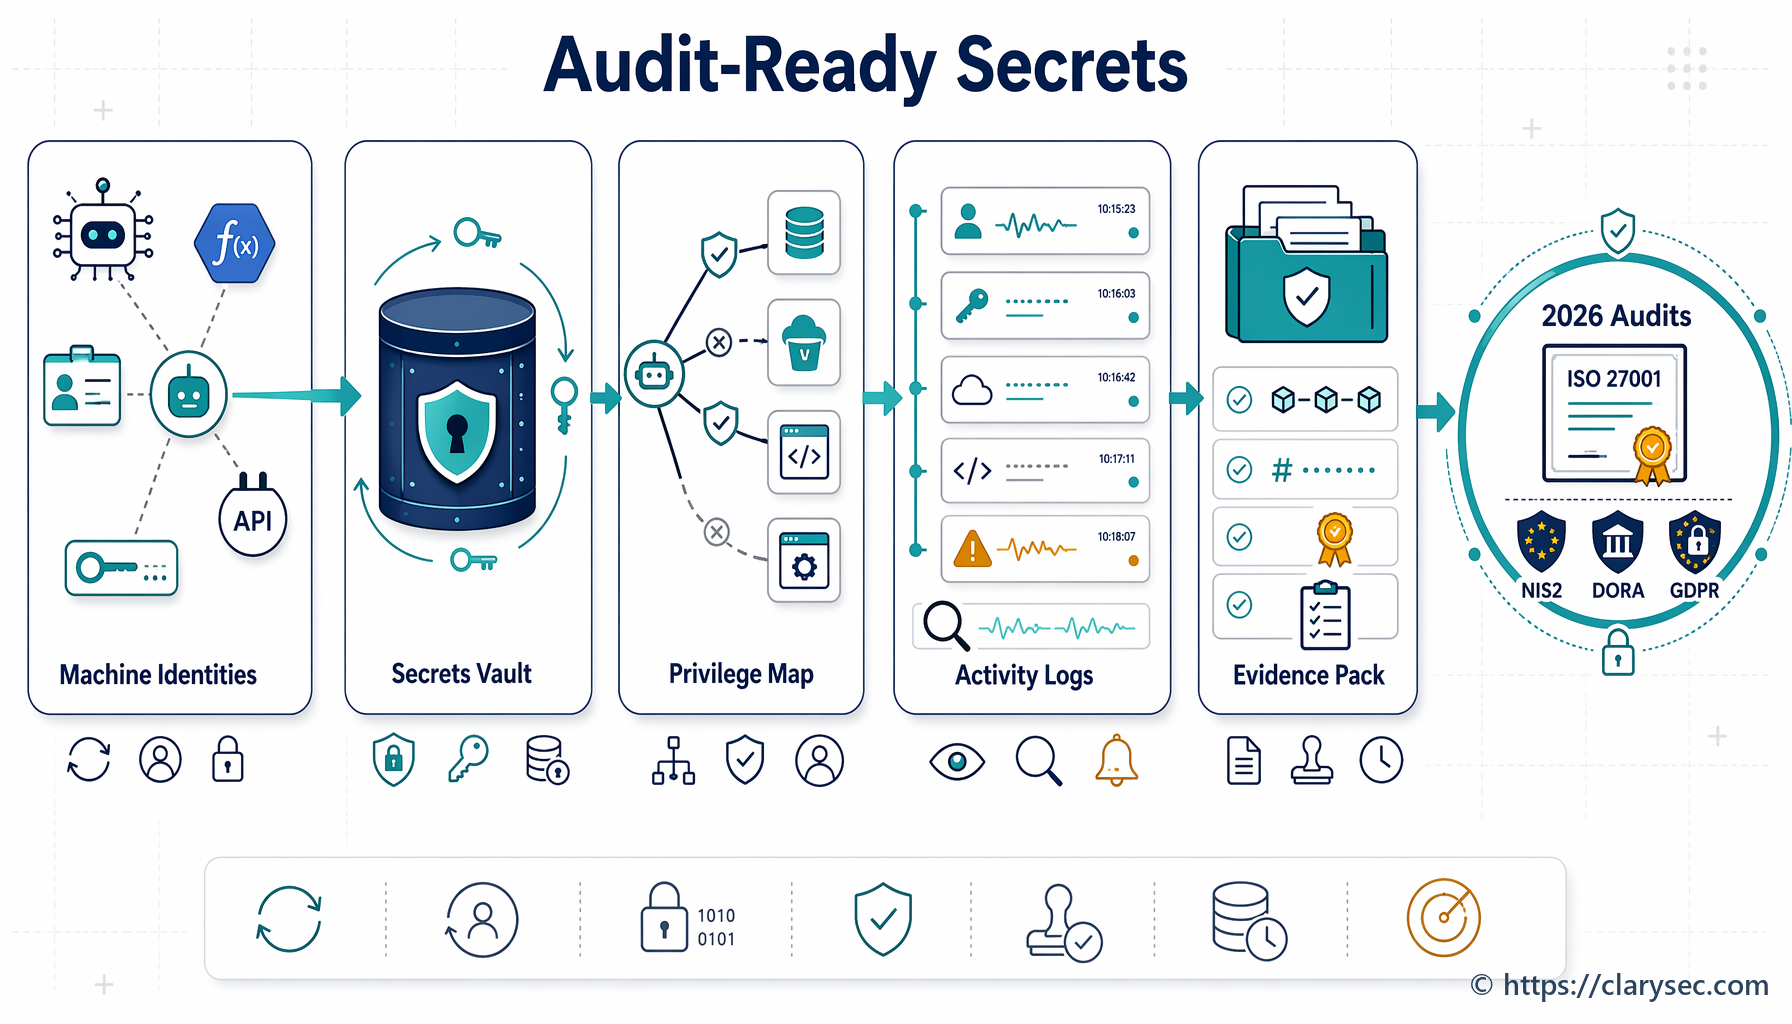
Um guia prático e preparado para auditoria para governar identidades não humanas, chaves de API, contas de serviço, segredos de CI/CD, certificados e credenciais de fornecedores, utilizando evidência ISO/IEC 27001:2022 para NIS2, DORA e RGPD da UE.
Um guia prático para CISO sobre a utilização da classificação de dados e da rotulagem da informação como camada de evidência para ISO/IEC 27001:2022, Artigo 32 do RGPD da UE, Artigo 21 da NIS2 e gestão do risco associado às TIC no âmbito da DORA.