
Estratégias de saída de TIC ao abrigo do DORA com controlos ISO 27001
Um guia prático para criar estratégias de saída de TIC ao abrigo do DORA para terceiros, suportadas por contrato, tecnicamente viáveis, testadas e preparadas para auditoria.
Articles tagged with "Segurança Na Nuvem"
Um guia prático para criar estratégias de saída de TIC ao abrigo do DORA para terceiros, suportadas por contrato, tecnicamente viáveis, testadas e preparadas para auditoria.

Saiba como implementar controlos de proteção de PII preparados para auditoria, alargando a ISO/IEC 27001:2022 com a ISO/IEC 27701:2025 e a ISO/IEC 29151:2022, mapeados para o RGPD, NIS2, DORA, garantia alinhada com NIST e expectativas de governação do COBIT 2019.

Um guia prático para CISO sobre a construção de um plano de migração criptográfica preparado para a era quântica, utilizando ISO/IEC 27001:2022, ISO/IEC 27002:2022, normas NIST PQC e toolkits Clarysec preparados para auditoria.

Um guia prático para governar o Microsoft Entra Conditional Access como um sistema de controlos auditável, com mapeamento de evidência para ISO/IEC 27001:2022, NIS2, DORA, RGPD da UE, NIST e COBIT.

Guia prático para criar Avaliações de Impacto sobre Transferências prontas para auditoria para serviços na nuvem, SCCs, subcontratantes subsequentes, medidas suplementares, ISO/IEC 27001:2022, NIS2 e evidência DORA.

Um guia prático para Diretores de Segurança da Informação sobre a governação de pipelines CI/CD como sistemas auditáveis da cadeia de fornecimento de software, com proveniência de build, runners endurecidos, artefactos assinados, evidência de implementação e mapeamentos de políticas Clarysec.
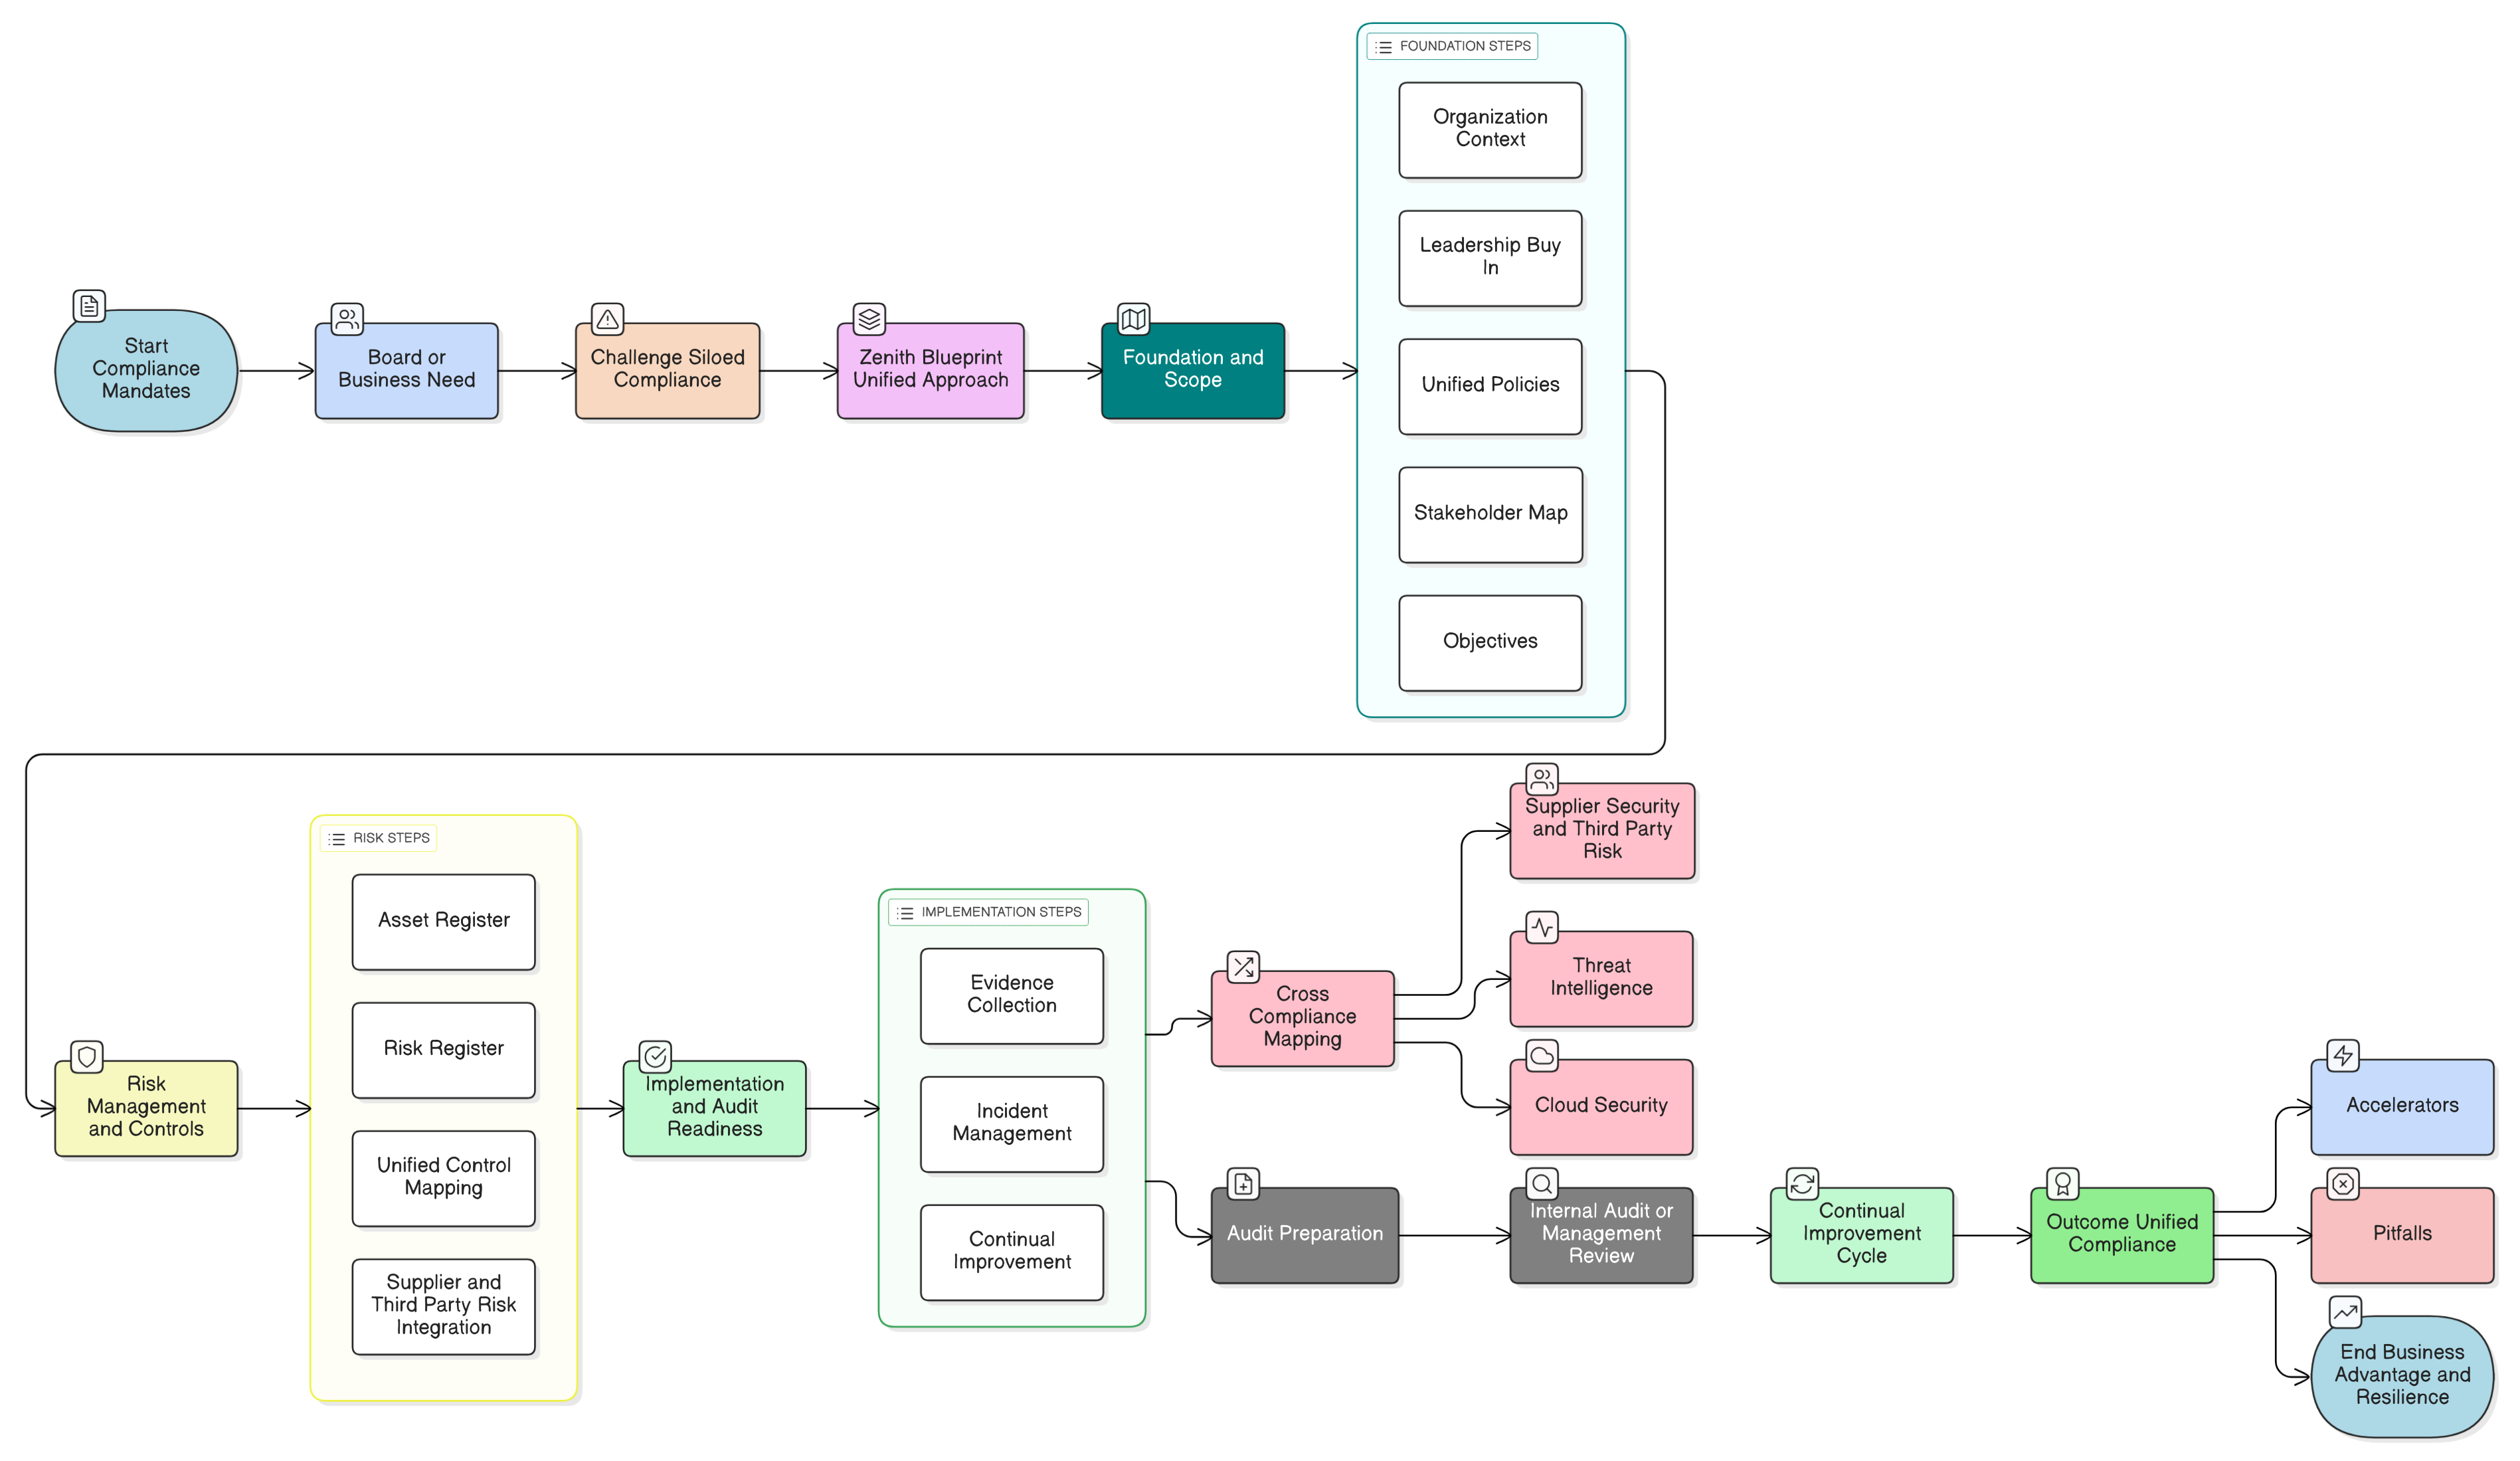
O Zenith Blueprint da Clarysec oferece a via mais rápida e fiável para a conformidade unificada com ISO 27001:2022, NIS2 e DORA. Conheça passos acionáveis, mapeamentos de controlos e cenários reais para responsáveis de segurança da informação e líderes de negócio alcançarem verdadeira preparação para auditoria e prontidão operacional.