#SGSI
Articles tagged with "SGSI"
123 articles
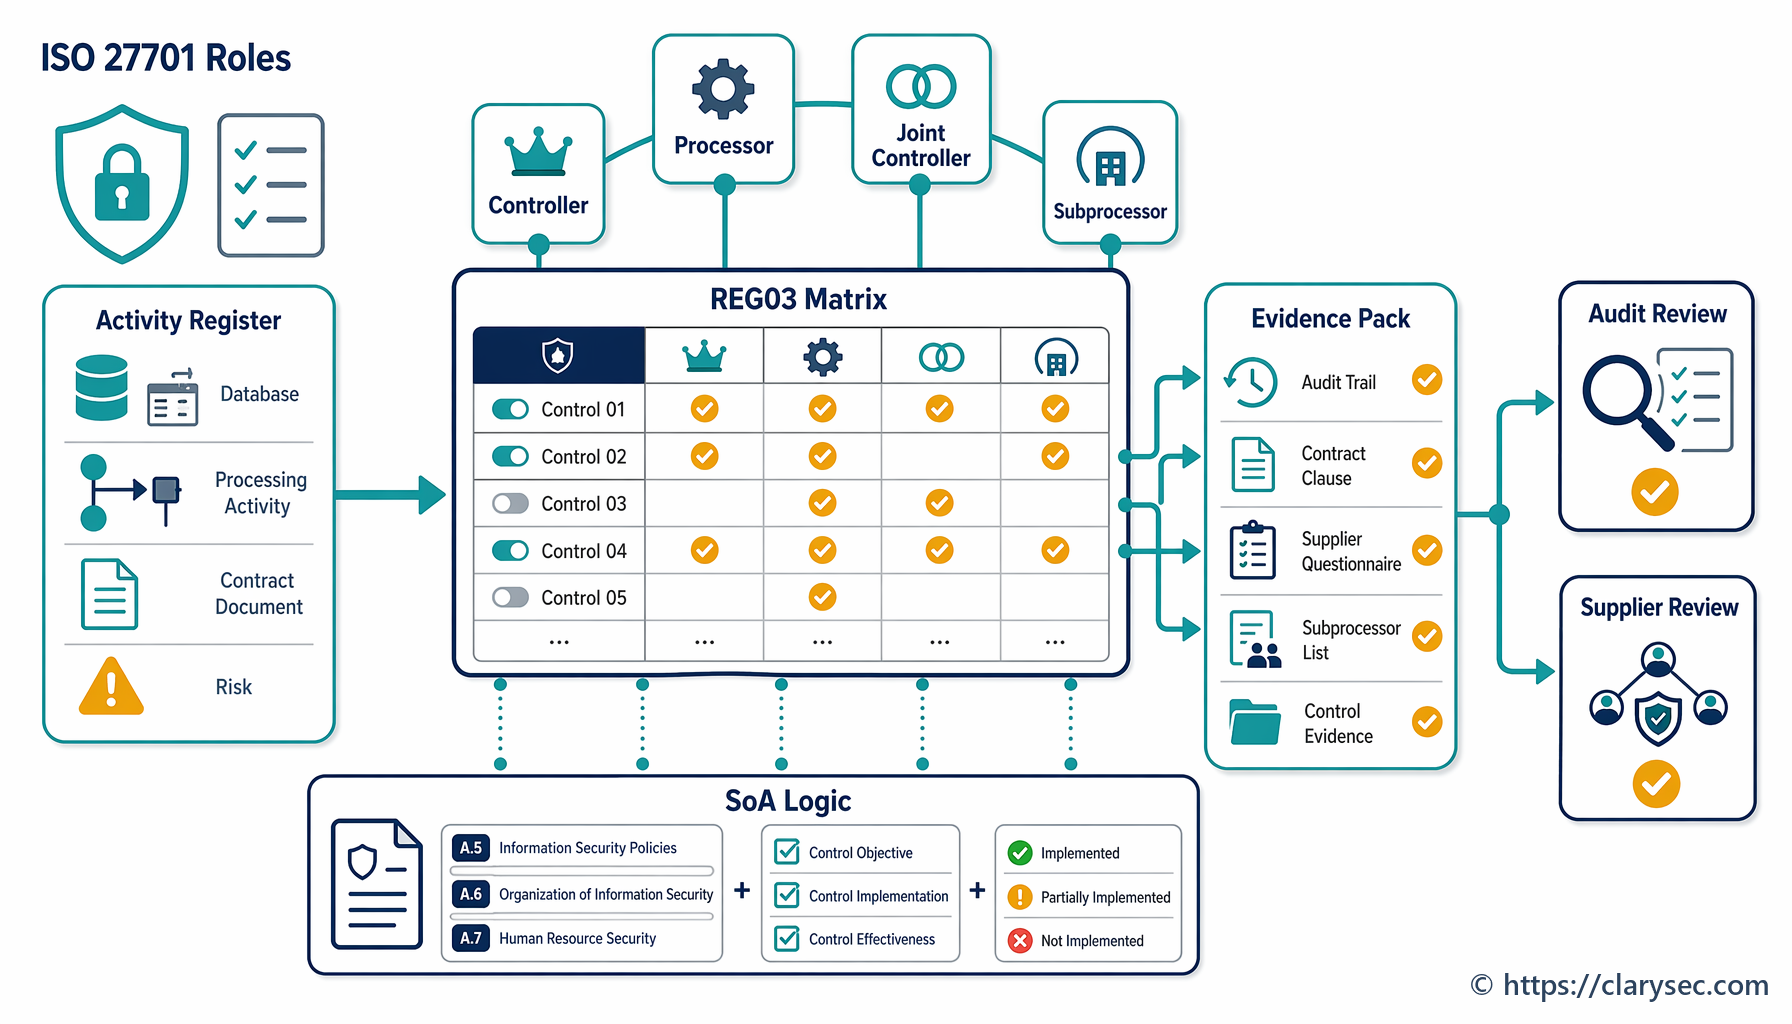
Saiba como decidir quais os controlos do PIMS ISO 27701 aplicáveis às funções de responsável pelo tratamento, subcontratante, responsável conjunto pelo tratamento e subcontratante subsequente no RGPD da UE, e como documentar evidência pronta para auditoria com REG02, REG03, REG08, políticas Clarysec, Zenith Blueprint e Zenith Controls.
Um guia prático para 2026 sobre governação do ciclo de vida dos dados ISO 27001 para retenção no âmbito do RGPD da UE, higiene de cibersegurança NIS2 e gestão do risco das TIC DORA, com cláusulas de políticas Clarysec, mapeamentos de controlos, evidência de auditoria e fluxos de eliminação na nuvem.
Um guia prático da Clarysec para CISOs, EPDs, auditores e responsáveis de negócio sobre a governação da anonimização e do risco de reidentificação ao abrigo da ISO 27701:2025, da responsabilização prevista no RGPD da UE, da ISO/IEC 27001:2022 e de expectativas de conformidade transversal.
Um guia unificado para CISO sobre Data Security Posture Management em 2026, que mostra como a descoberta de dados sensíveis, a exposição de acessos e o risco dos dados na nuvem se transformam em evidência reutilizável para ISO/IEC 27001:2022, NIS2, DORA e GDPR da UE.
Saiba como transformar casos de uso SIEM em controlos governados, testados, ajustados e auditáveis que suportam evidência para ISO 27001:2022, NIS2, DORA e GDPR.
A validade mais curta dos certificados TLS públicos transforma a renovação num desafio recorrente de governação, resiliência e evidência de auditoria. Este guia mostra como gerir certificados como ativos de segurança governados ao abrigo da ISO/IEC 27001:2022, NIS2, DORA e Artigo 32 do RGPD da UE.
Um guia operacional prático para CISO e equipas de conformidade de Recursos Humanos na governação de dados pessoais dos trabalhadores ao abrigo do RGPD da UE, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 e COBIT 2019.
Um guia prático para CISO, responsáveis de conformidade e responsáveis de negócio que precisam de evidência ISO 27001 defensável para responsabilização da gestão no âmbito da NIS2, governação DORA, supervisão de fornecedores e segurança do tratamento ao abrigo do Article 32 do RGPD da UE.
Os logs de segurança são essenciais para a resposta a incidentes, mas contêm frequentemente dados pessoais. Este playbook mostra como governar logs no âmbito do RGPD, ISO 27701, NIS2 e DORA.