COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Un ghid practic pentru CISO și liderii din domeniul confidențialității privind guvernanța colectării PII, a utilizării interne, a utilizării secundare și a divulgării externe conform ISO/IEC 27701:2025, GDPR și seturilor de instrumente Clarysec PIMS.
Înregistrările DNS orfane nu sunt doar o problemă de igienă cloud. Ele arată dacă proprietatea asupra activelor, controlul schimbărilor, managementul vulnerabilităților, guvernanța furnizorilor și răspunsul la incidente funcționează efectiv.
Oboseala MFA nu este o problemă a utilizatorului și nici o simplă setare a furnizorului de identitate. Este o provocare de guvernanță a accesului, monitorizare, instruire, răspuns la incidente și administrare a dovezilor, care trebuie să reziste evaluării ISO 27001:2022, NIS2, DORA și GDPR.
Un model practic de guvernanță, pregătit pentru audit, pentru notificările privind modificarea persoanelor subîmputernicite, obiecțiile clienților, actualizările DPA, dovezile privind transferurile și controalele de risc asociat furnizorilor.
API-urile shadow, token-urile slabe, lipsa limitelor de rată și jurnalele inconsistente reprezintă acum deficiențe de guvernanță. Acest ghid de referință le arată CISO cum să construiască dovezi privind securitatea API pentru audituri aliniate la ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 și COBIT.
Ghid practic pentru CISO privind utilizarea modelării amenințărilor ca dovadă de securitate prin proiectare pentru ISO 27001, NIS2, DORA, CRA, GDPR și programe de asigurare solicitate de clienți.
Un ghid practic Clarysec pentru transformarea clauzelor contractuale NIS2 cu furnizorii în dovezi de asigurare ISO/IEC 27001:2022 pregătite pentru audit, responsabilitate conform GDPR, aliniere la DORA și guvernanță a furnizorilor la nivelul organului de conducere.
Un ghid practic Clarysec pentru definirea, aprobarea, monitorizarea și documentarea perioadelor de suport de securitate conform Actului UE privind reziliența cibernetică, utilizând ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 și mapări de politici pregătite pentru audit.
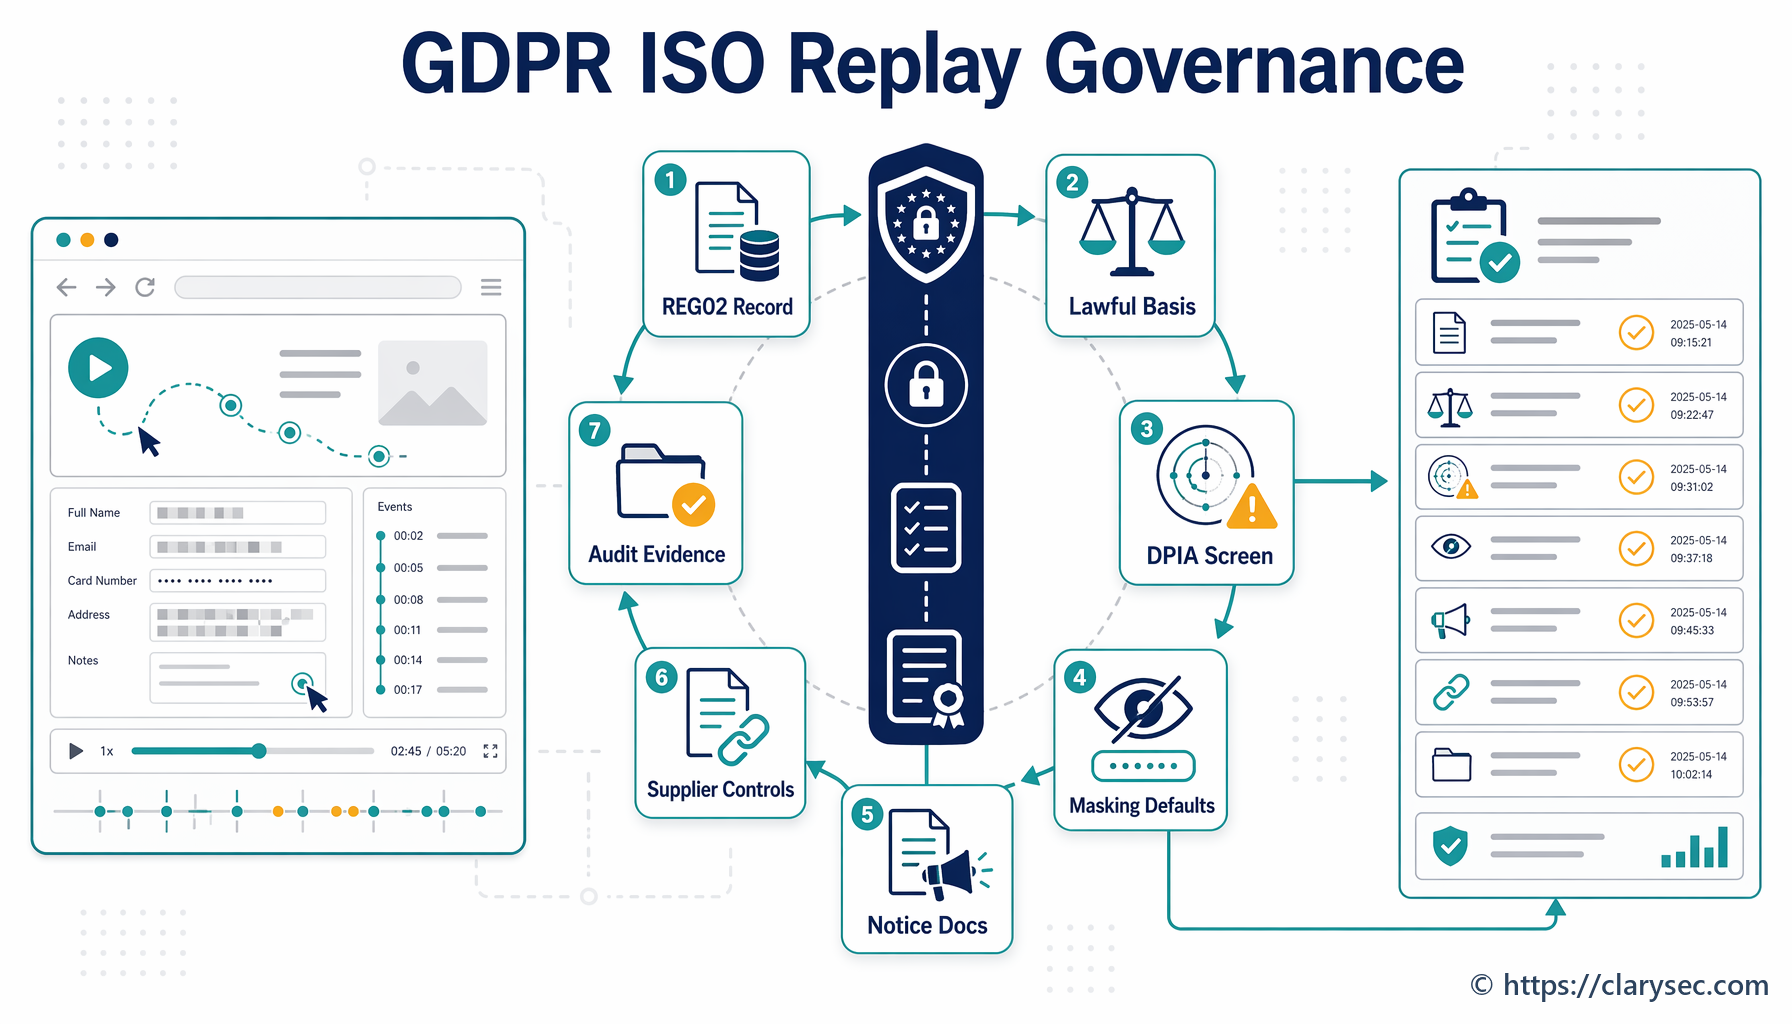
Telemetria de produs și redarea sesiunilor pot expune date cu caracter personal, credențiale, tipare comportamentale, date din categorii speciale și fluxuri de lucru ale clienților. Acest ghid de referință le arată CISO, responsabililor de confidențialitate și echipelor SaaS cum să guverneze telemetria prin practici PIMS conforme cu ISO 27701:2025, responsabilitate conform GDPR, politici Clarysec, Zenith Blueprint și Zenith Controls.