DORA
Explore articles in the DORA category
128 articles
Regula de notificare în 24 de ore din Directiva NIS2 schimbă fundamental modul de lucru. Acest ghid de referință le arată directorilor de securitate a informației (CISO) și auditorilor cum să proiecteze un plan de răspuns la incidente rezilient și conform, capabil să reziste atât controlului autorităților, cât și atacurilor reale, folosind politicile Clarysec și seturile de instrumente pentru conformitate transversală.
Un ghid practic pentru CISO privind implementarea și documentarea controalelor compensatorii pentru datele în repaus atunci când criptarea nu este fezabilă. Analizăm un scenariu real de audit și mapăm apărările stratificate la cadrele ISO/IEC 27001:2022, GDPR, NIS2, DORA și NIST.
Articolul nostru de referință pentru CISO privind auditarea furnizorilor cu risc ridicat în contextul NIS2 și DORA. Aflați cum să implementați o strategie de audit continuă, bazată pe risc, utilizând cadre consacrate, cerințe de politică și liste de verificare operaționale pentru a răspunde cerințelor stricte de reglementare.
Transformați riscul asociat datelor moștenite într-un avantaj strategic. Acest ghid aprofundat acoperă întregul parcurs, de la elaborarea politicilor și sanitizarea mediilor de stocare până la construirea unei piste de audit robuste pentru eliminarea datelor, combinând foile de parcurs experte și seturile de instrumente pentru politici ale Clarysec.
Un atac ransomware are loc în timpul unei ședințe a consiliului de administrație. Backup-urile funcționează, dar controalele de securitate funcționează la fel de bine? Aflați cum să implementați controalele de reziliență din ISO/IEC 27001:2022 pentru a menține securitatea sub presiune, pentru a răspunde cerințelor auditorilor și pentru a îndeplini cerințele stricte DORA și NIS2 cu foaia de parcurs elaborată de experții Clarysec.
Listele de verificare pentru conformitate nu previn breșele de securitate; guvernanța activă o face. Analizăm cele mai importante mituri de guvernanță ale CISO pornind de la un incident real și oferim o foaie de parcurs pentru construirea unei reziliențe organizaționale reale, cu pași concreți, exemple de politici și mapări de conformitate pentru ISO 27001:2022, NIS2, DORA și alte cadre.
Eșecurile majore în audit nu sunt cauzate de firewall-uri slabe, ci de tratarea conformității ca listă tehnică de verificare. Descoperiți strategiile Clarysec pentru sisteme de management, controale mapate și politici aplicabile pentru conformitate coerentă cu ISO 27001, NIS2 și DORA.
Când simularea întâlnește realitatea: criza care a expus punctele oarbe de securitate
Era ora 14:00 într-o zi de marți când Alex, directorul securității informației (CISO) al unei companii FinTech în creștere rapidă, a fost nevoit să oprească simularea de ransomware. Pe Slack izbucniseră tensiuni, consiliul de administrație urmărea situația cu îngrijorare tot mai mare, iar termenul de conformare DORA plana amenințător. Simularea, concepută ca un exercițiu de rutină, se transformase într-o demonstrație a vulnerabilităților: punctele de intrare nu erau detectate, activele critice nu erau prioritizate, planul de comunicare eșuase, iar riscul asociat furnizorilor era, în cel mai bun caz, neclar.
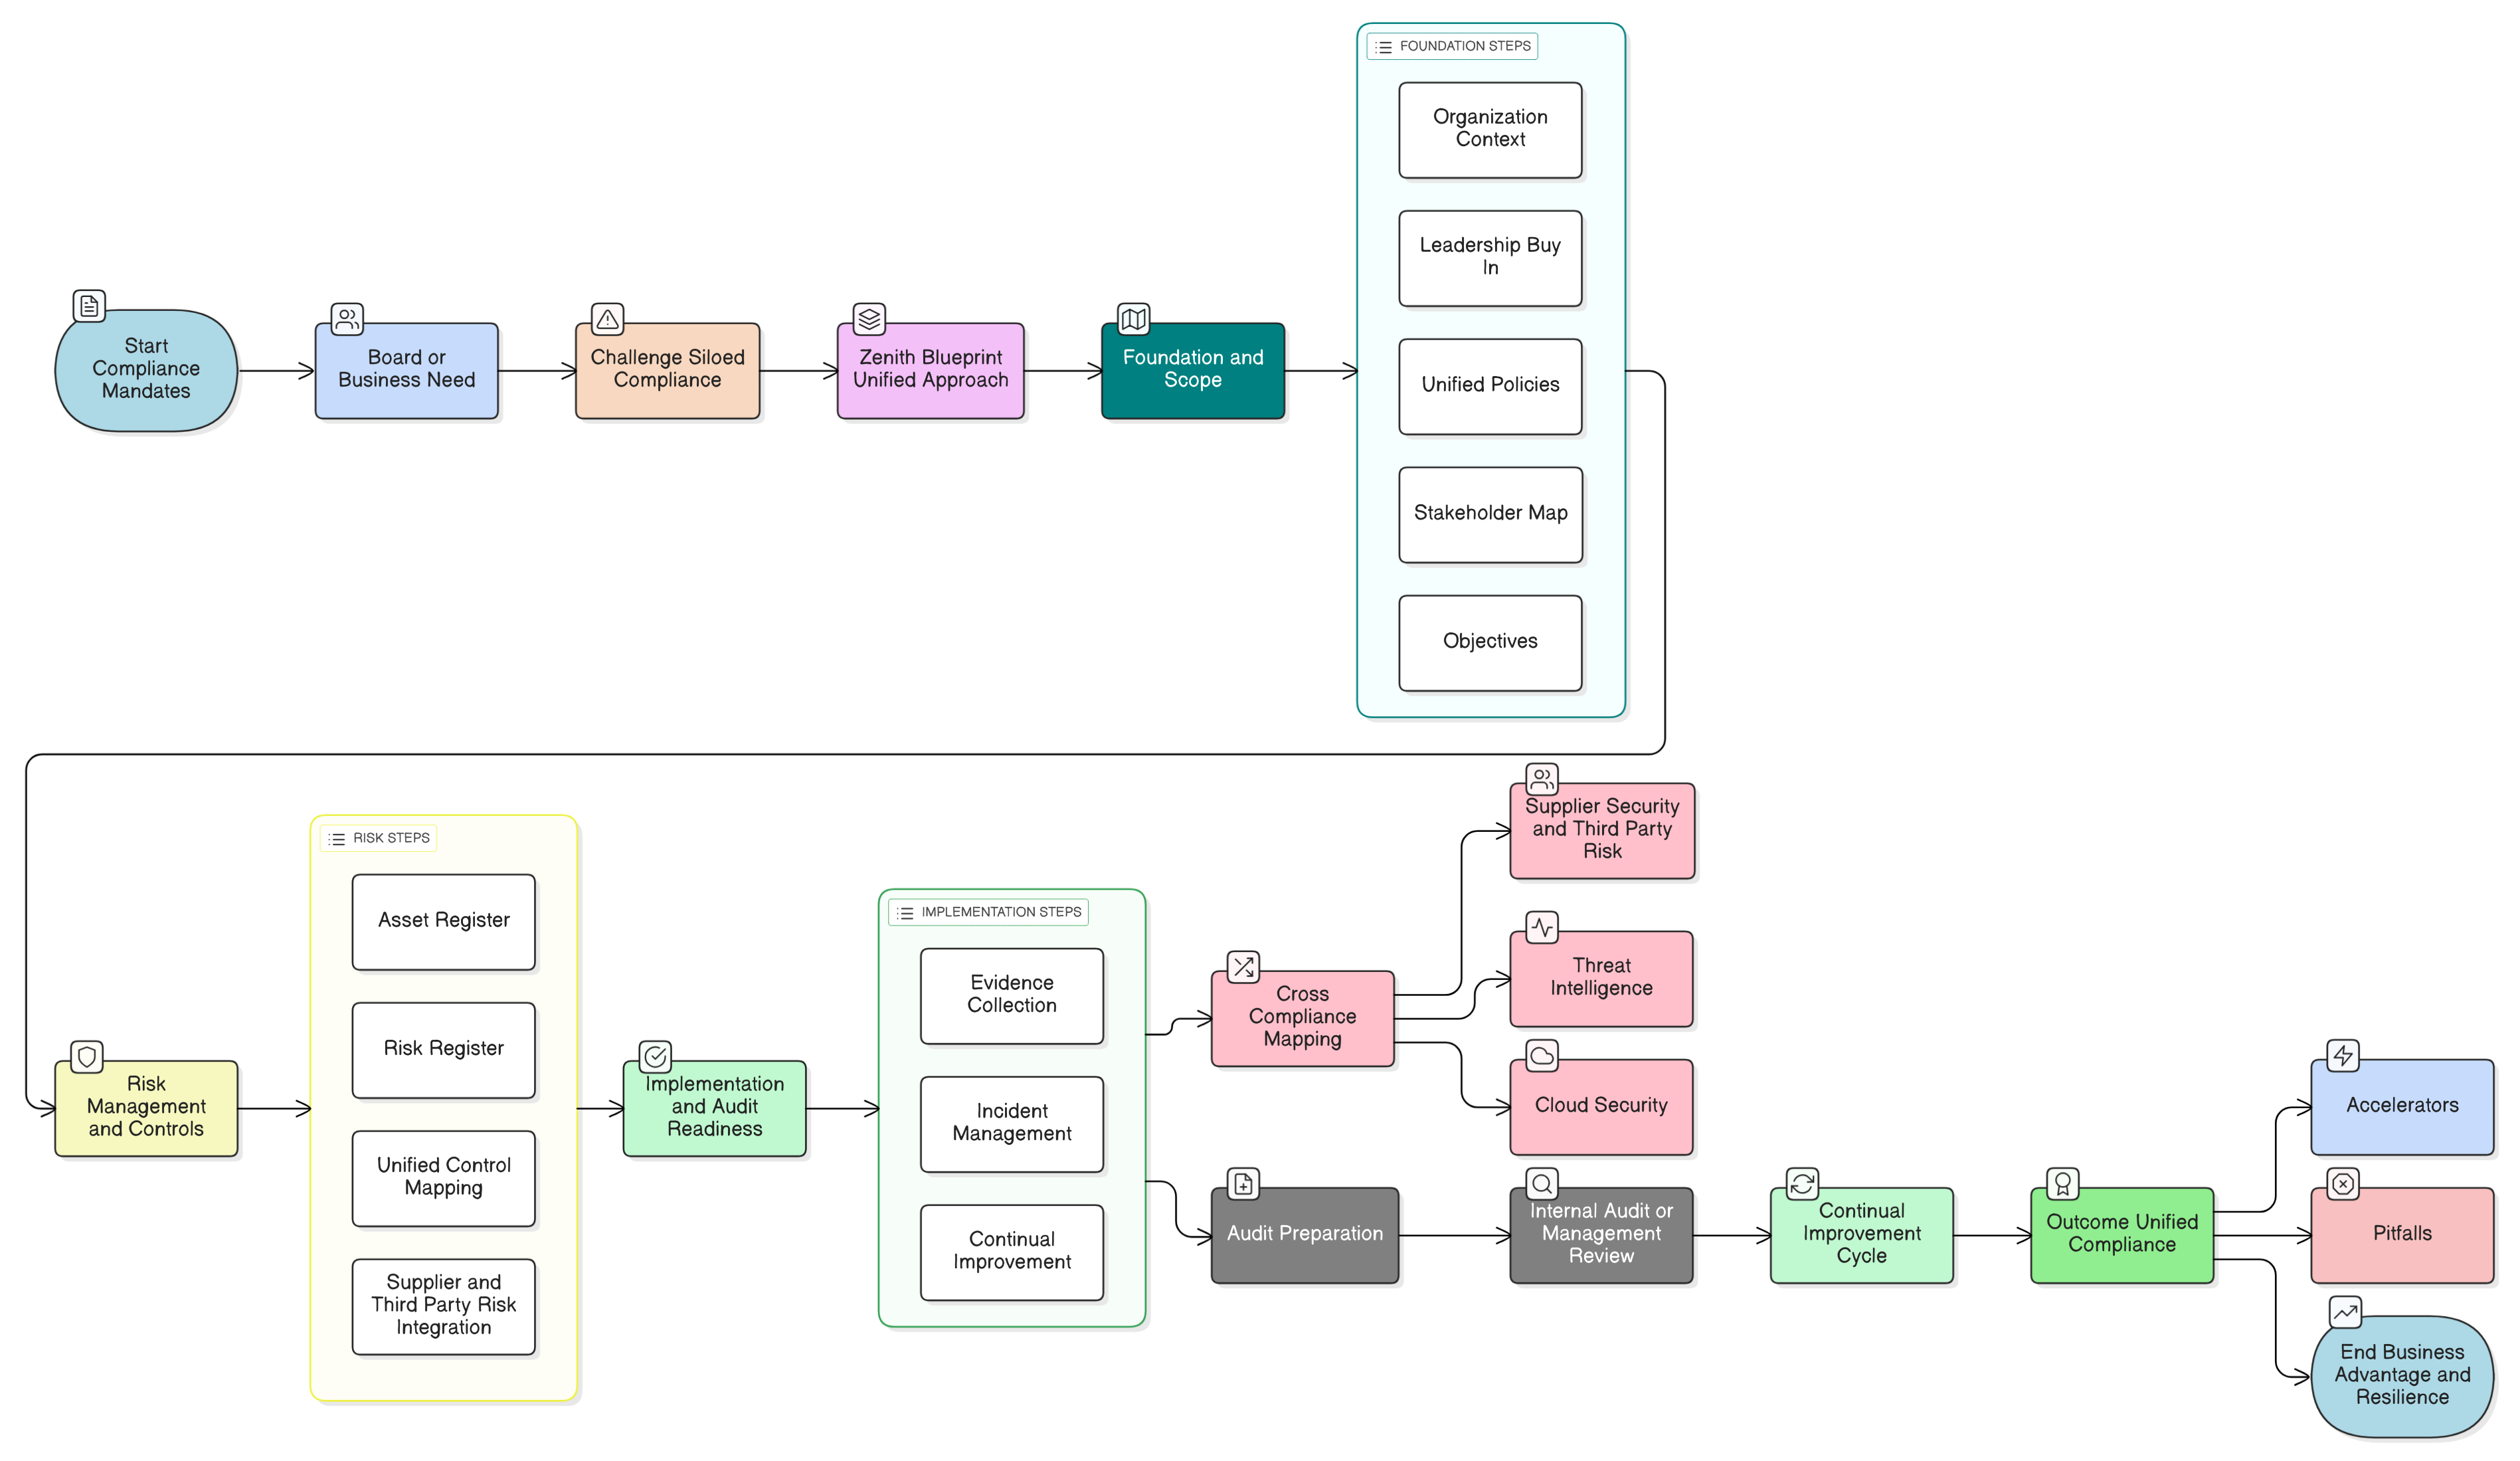
Zenith Blueprint de la Clarysec oferă cea mai rapidă și mai fiabilă abordare unificată a conformității pentru ISO 27001:2022, NIS2 și DORA. Descoperiți pași aplicabili, mapări ale controalelor și scenarii reale pentru CISO și lideri de business care urmăresc pregătire autentică pentru audit și operare.