GDPR
Explore articles in the GDPR category
139 articles
Un ghid practic pentru construirea unui Sistem de management al informațiilor privind confidențialitatea ISO 27701:2025 care produce dovezi verificabile pentru principiul responsabilității din GDPR, aplicabile operatorilor, persoanelor împuternicite, furnizorilor, deciziilor de risc și obligațiilor de conformitate transversală.
Autoevaluarea controalelor este stratul operațional dintre controalele ISO/IEC 27001:2022 și dovezile pregătite pentru audit pentru NIS2, DORA și GDPR. Acest ghid arată CISO, liderilor GRC și responsabililor de control cum să testeze proiectarea, eficacitatea operațională, calitatea dovezilor, eșantionarea, constatările, CAPA și raportarea către management folosind politicile Clarysec, Zenith Blueprint și Zenith Controls.
Ghid practic, pregătit pentru audit, destinat CISO, DPO și liderilor de conformitate pentru gestionarea încălcărilor securității datelor cu caracter personal (PII) conform ISO/IEC 27701:2025, GDPR, NIS2 și DORA.
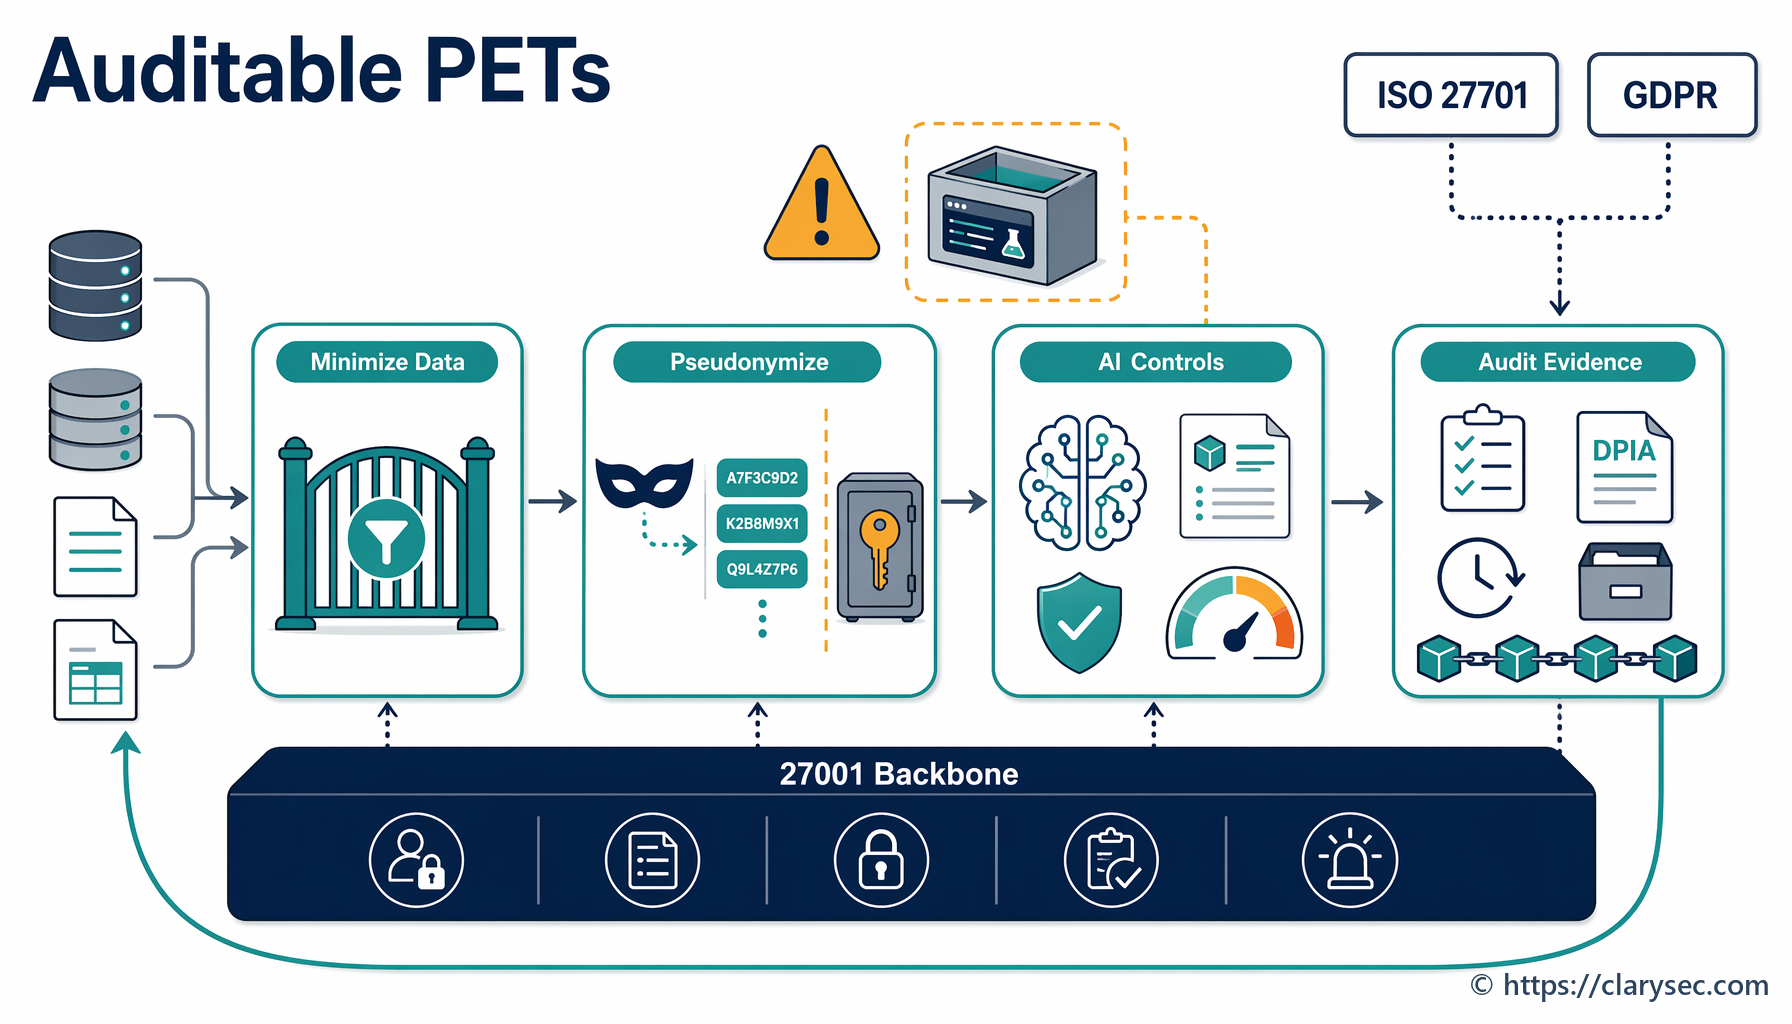
Un playbook PIMS practic pentru utilizarea tehnologiilor de îmbunătățire a confidențialității în vederea reducerii expunerii PII, facilitării analizelor de date și a IA și mapării controalelor între ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 și COBIT 19.
Un ghid practic pentru construirea unui dosar de predare-primire al DPO care protejează responsabilizarea conform GDPR, dovezile PIMS conform ISO/IEC 27701:2025, DPIA-urile, RoPA, contextul încălcărilor securității datelor cu caracter personal, registrele cererilor persoanelor vizate și continuitatea auditului în timpul schimbărilor de conducere în domeniul confidențialității.
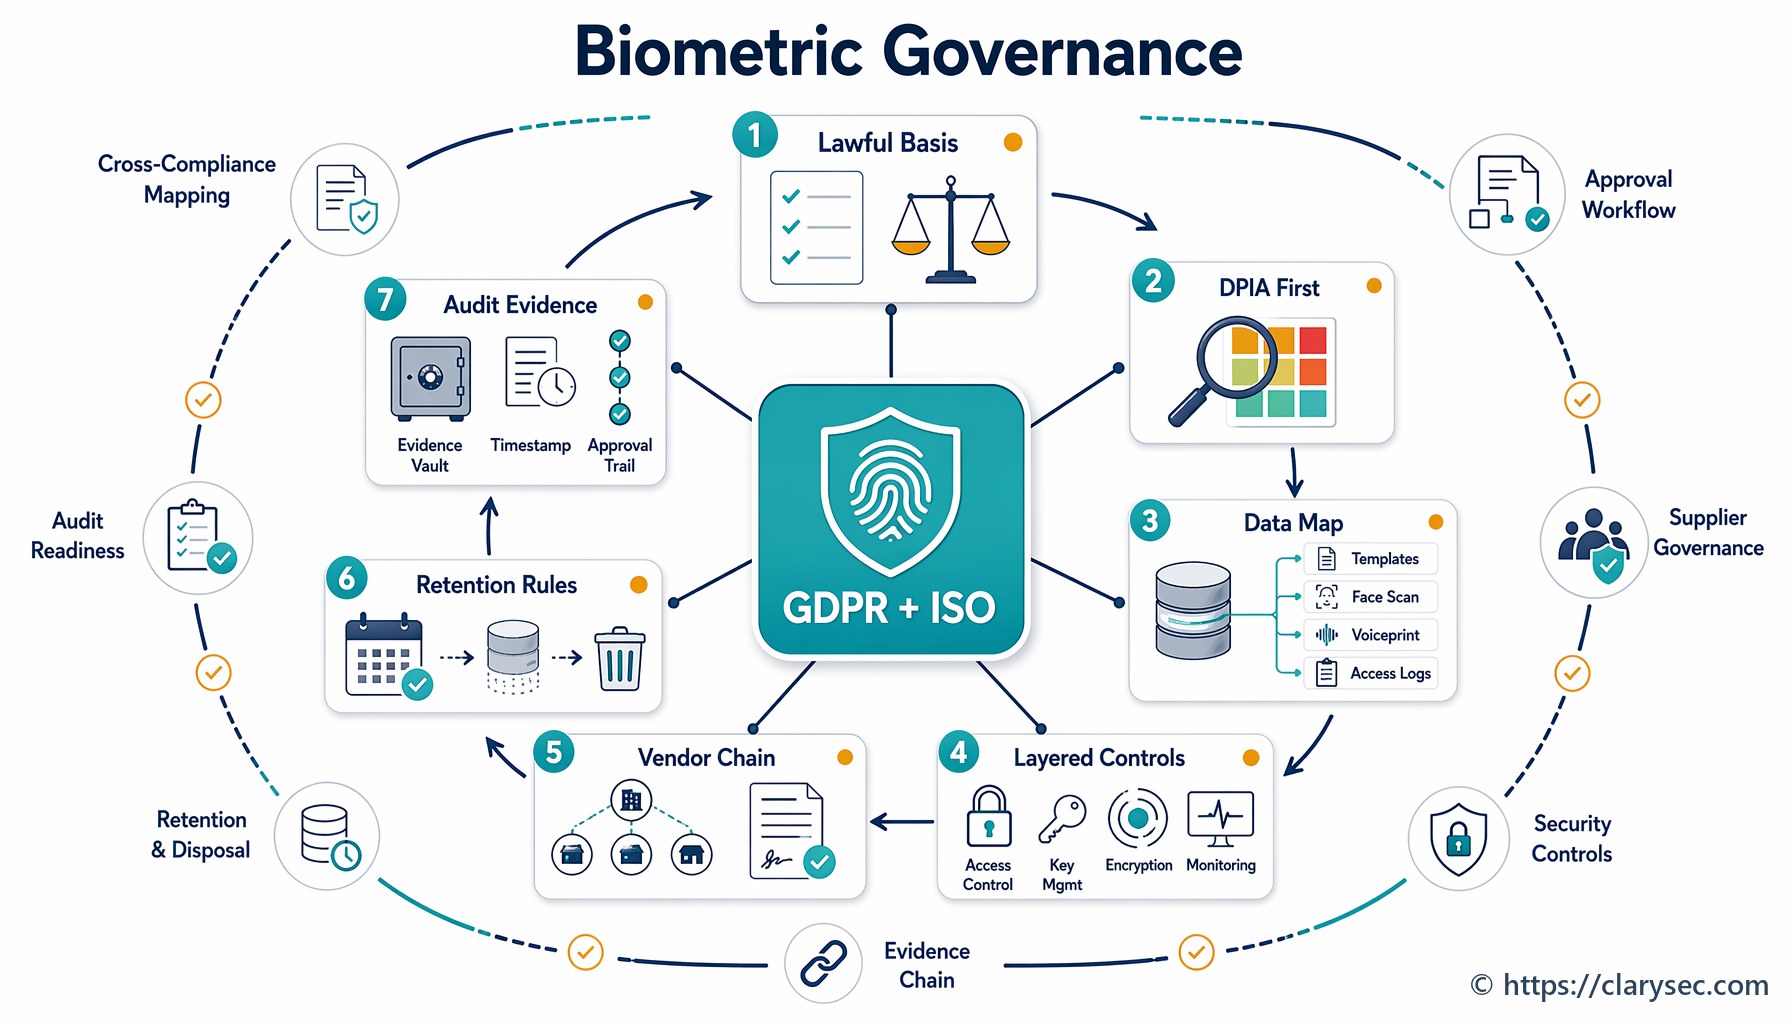
Un playbook practic pentru CISO privind guvernanța autentificării biometrice, înrolarea utilizatorilor, accesul la locul de muncă și controalele antifraudă prin responsabilitate conform GDPR, dovezi PIMS ISO/IEC 27701:2025, controale ISO/IEC 27001:2022 și maparea cerințelor între cadre de conformitate realizată de Clarysec.
Atacurile asupra identității generează acum expunere de reglementare în ISO 27001, NIS2, DORA și GDPR. Acest ghid arată cum se construiește un program ITDR unificat cu politicile Clarysec, Zenith Blueprint și Zenith Controls.
Un ghid practic pentru demonstrarea pregătirii față de amendamentul ISO 27001 privind schimbările climatice prin contextul SMSI, părțile interesate, evaluarea riscurilor, justificarea SoA, continuitatea activității, asigurarea privind furnizorii și dovezile analizei efectuate de management.
Ghid practic pentru construirea unui program verificabil de conștientizare privind protecția datelor, bazat pe roluri, pentru ISO/IEC 27701:2025, responsabilitatea prevăzută de GDPR, NIS2, DORA, NIST și COBIT.