GDPR
Explore articles in the GDPR category
120 articles
Un ghid practic pentru CISO privind implementarea și documentarea controalelor compensatorii pentru datele în repaus atunci când criptarea nu este fezabilă. Analizăm un scenariu real de audit și mapăm apărările stratificate la cadrele ISO/IEC 27001:2022, GDPR, NIS2, DORA și NIST.
Transformați riscul asociat datelor moștenite într-un avantaj strategic. Acest ghid aprofundat acoperă întregul parcurs, de la elaborarea politicilor și sanitizarea mediilor de stocare până la construirea unei piste de audit robuste pentru eliminarea datelor, combinând foile de parcurs experte și seturile de instrumente pentru politici ale Clarysec.
Un atac ransomware are loc în timpul unei ședințe a consiliului de administrație. Backup-urile funcționează, dar controalele de securitate funcționează la fel de bine? Aflați cum să implementați controalele de reziliență din ISO/IEC 27001:2022 pentru a menține securitatea sub presiune, pentru a răspunde cerințelor auditorilor și pentru a îndeplini cerințele stricte DORA și NIS2 cu foaia de parcurs elaborată de experții Clarysec.
Listele de verificare pentru conformitate nu previn breșele de securitate; guvernanța activă o face. Analizăm cele mai importante mituri de guvernanță ale CISO pornind de la un incident real și oferim o foaie de parcurs pentru construirea unei reziliențe organizaționale reale, cu pași concreți, exemple de politici și mapări de conformitate pentru ISO 27001:2022, NIS2, DORA și alte cadre.
Când simularea întâlnește realitatea: criza care a expus punctele oarbe de securitate
Era ora 14:00 într-o zi de marți când Alex, directorul securității informației (CISO) al unei companii FinTech în creștere rapidă, a fost nevoit să oprească simularea de ransomware. Pe Slack izbucniseră tensiuni, consiliul de administrație urmărea situația cu îngrijorare tot mai mare, iar termenul de conformare DORA plana amenințător. Simularea, concepută ca un exercițiu de rutină, se transformase într-o demonstrație a vulnerabilităților: punctele de intrare nu erau detectate, activele critice nu erau prioritizate, planul de comunicare eșuase, iar riscul asociat furnizorilor era, în cel mai bun caz, neclar.
Pentru CISO, manageri de conformitate și arhitecți cloud: aflați cum să operaționalizați controalele cloud ISO 27001:2022 pentru conformitate continuă. Studii din practică, tabele de mapare tehnică și planuri de acțiune de la Clarysec reunesc securitatea, guvernanța și pregătirea pentru audit la nivelul mai multor cadre.
Un ghid complet pentru operaționalizarea managementului riscurilor asociate furnizorilor, de la crize la nivelul consiliului de administrație la audituri reușite în mai multe cadre, folosind scenarii reale, seturile de instrumente Zenith de la Clarysec și planuri aplicabile pentru securizarea lanțului de aprovizionare pe întregul ciclu de viață.
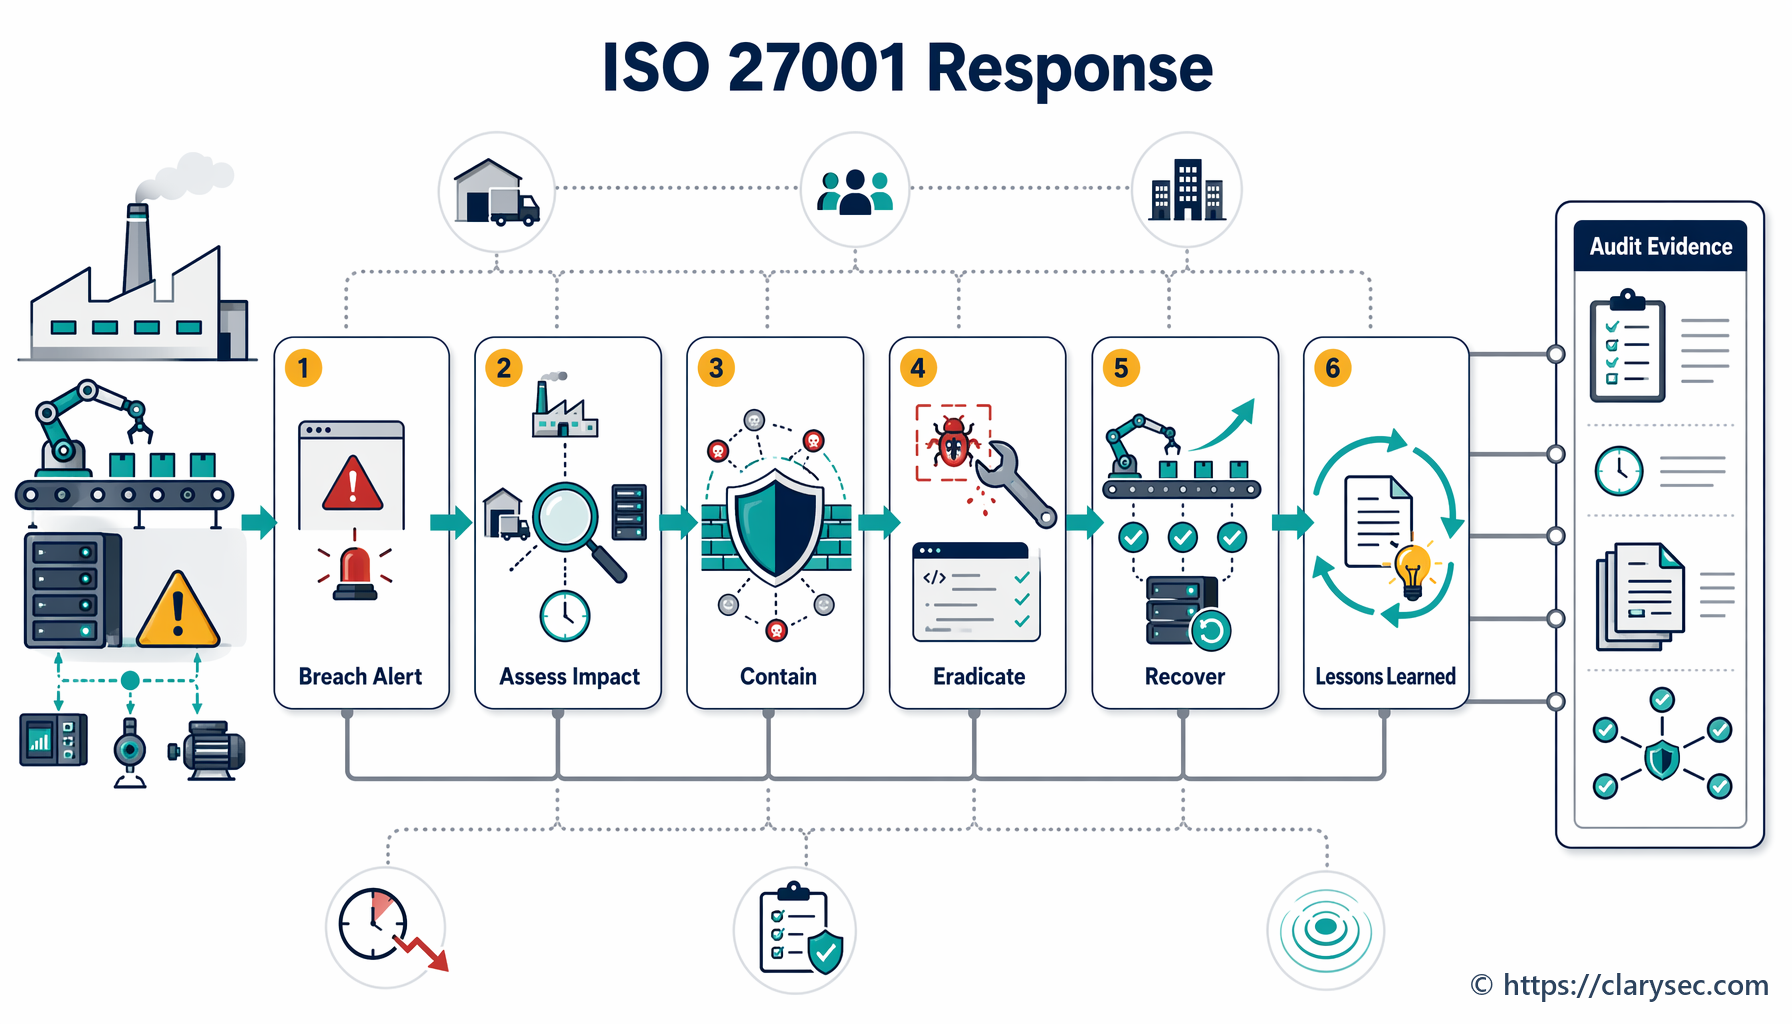
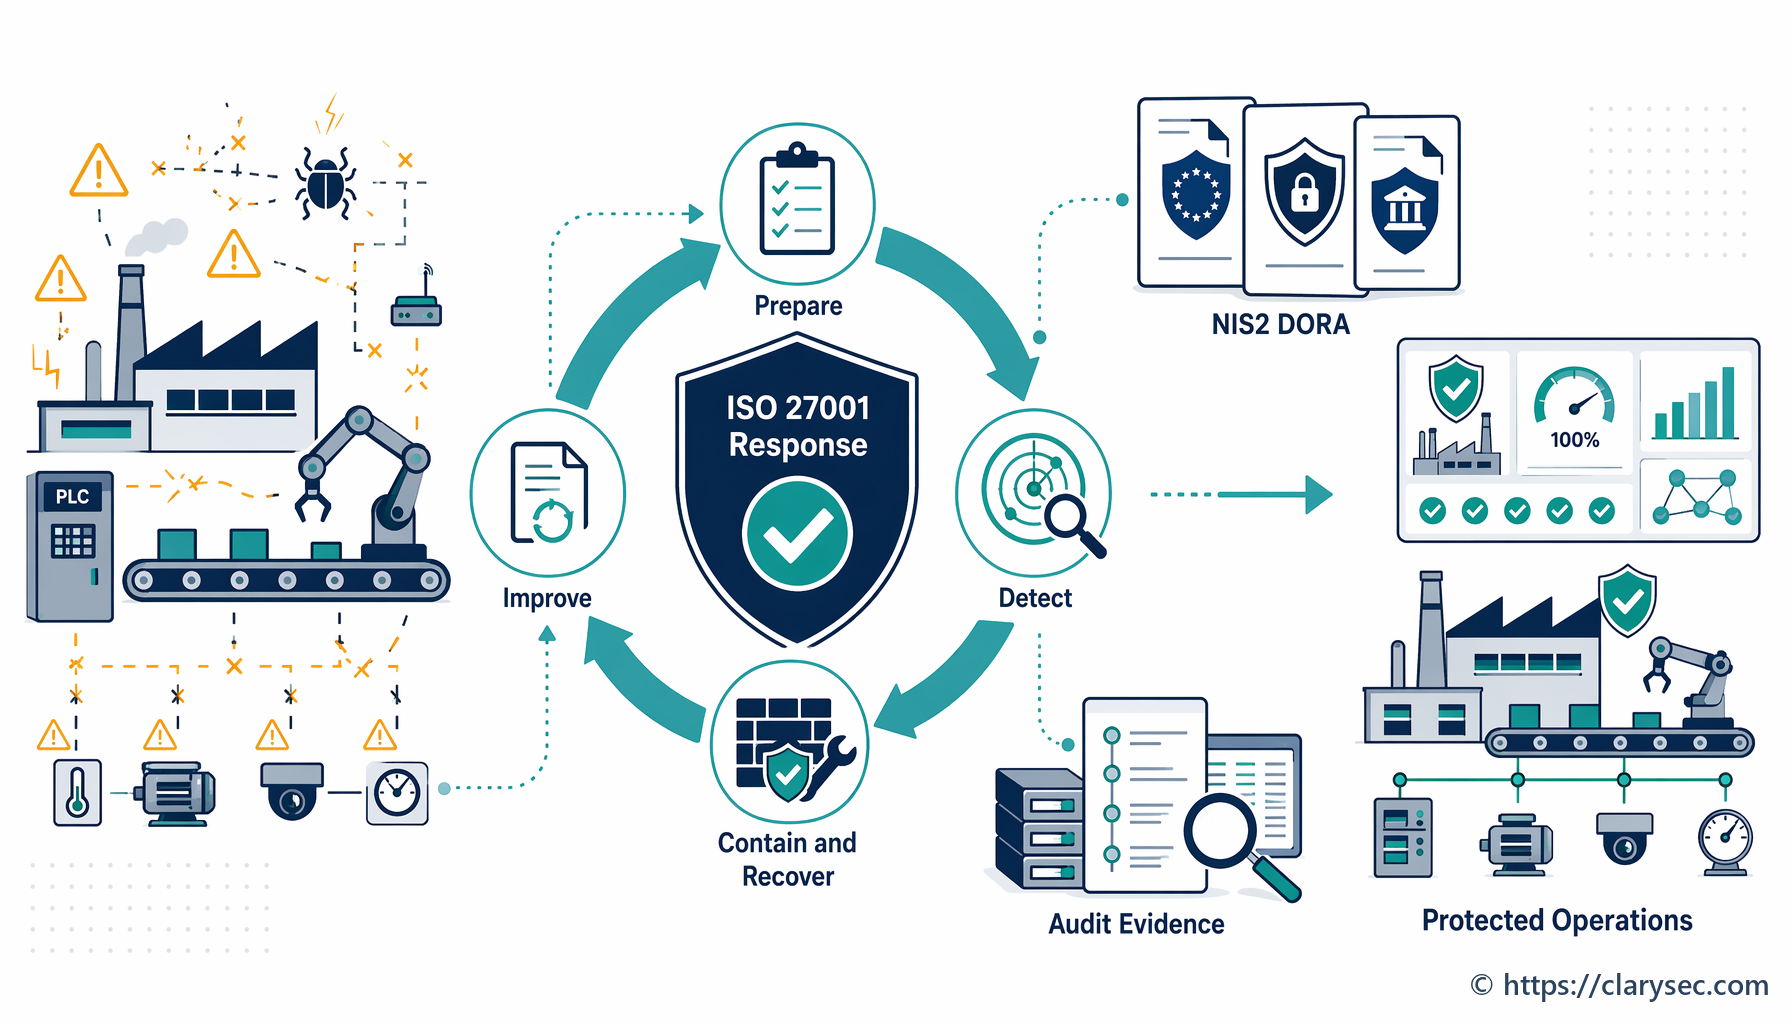
Gestionează eficace răspunsul la incidente aliniat la ISO 27001 cu ghidul nostru pentru CISO. Învață dintr-un scenariu realist din industria prelucrătoare, de la pregătire până la analiza post-incident și conformitate.
Un ghid pentru producători privind construirea unui plan solid de răspuns la incidente, aliniat la ISO 27001, pentru protejarea operațiunilor și asigurarea conformității.