GDPR
Explore articles in the GDPR category
120 articles
Un ghid bazat pe scenarii pentru construirea unei guvernanțe auditabile a accesului la PII în ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 și COBIT 2019, folosind politicile, registrele, tabelele de corelare și fluxurile practice de revizuire Clarysec.
Ghid practic pentru transformarea Arhitecturii Zero Trust din NIST SP 800-207 în dovezi pregătite pentru audit pentru ISO/IEC 27001:2022, NIS2, DORA, GDPR și revizuirile de securitate solicitate de clienți.
Achiziția secure-by-demand integrează securitatea furnizorilor, confidențialitatea, reziliența și asigurarea produsului în decizia de cumpărare. Acest ghid de referință arată cum Clarysec mapează controalele ISO/IEC 27001:2022 privind furnizorii la NIS2, DORA, GDPR, așteptările CRA, NIST CSF 2.0 și dovezi de audit aliniate COBIT înainte de semnarea contractelor.
Un model practic de guvernanță pentru validarea, aprobarea, minimizarea, divulgarea securizată, înregistrarea și documentarea solicitărilor de divulgare a PII primite de la autoritățile de aplicare a legii și autoritățile de reglementare, conform GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 și seturilor de politici Clarysec.
Un ghid practic Clarysec pentru CISO, DPO, auditori și echipe de conformitate care trebuie să testeze controalele PIMS ISO 27701:2025, să demonstreze responsabilitatea GDPR și să pregătească dovezi pentru clienți, autorități de reglementare și audituri de certificare.
Un ghid practic pentru pregătirea în raport cu Actul UE privind solidaritatea cibernetică, utilizând dovezi ISO/IEC 27001:2022, politici Clarysec, guvernanța furnizorilor, răspunsul la incidente, jurnalizarea, continuitatea activității și maparea conformității între cadre pentru NIS2, DORA, GDPR, NIST CSF 2.0 și COBIT 2019.
Un ghid practic Clarysec pentru construirea unui proces de partajare a informațiilor despre amenințările cibernetice, guvernat prin ISO 27001, care susține DORA Article 45, cooperarea NIS2, divulgarea compatibilă cu GDPR, participarea la ISAC și dovezi pregătite pentru audit în 2026.
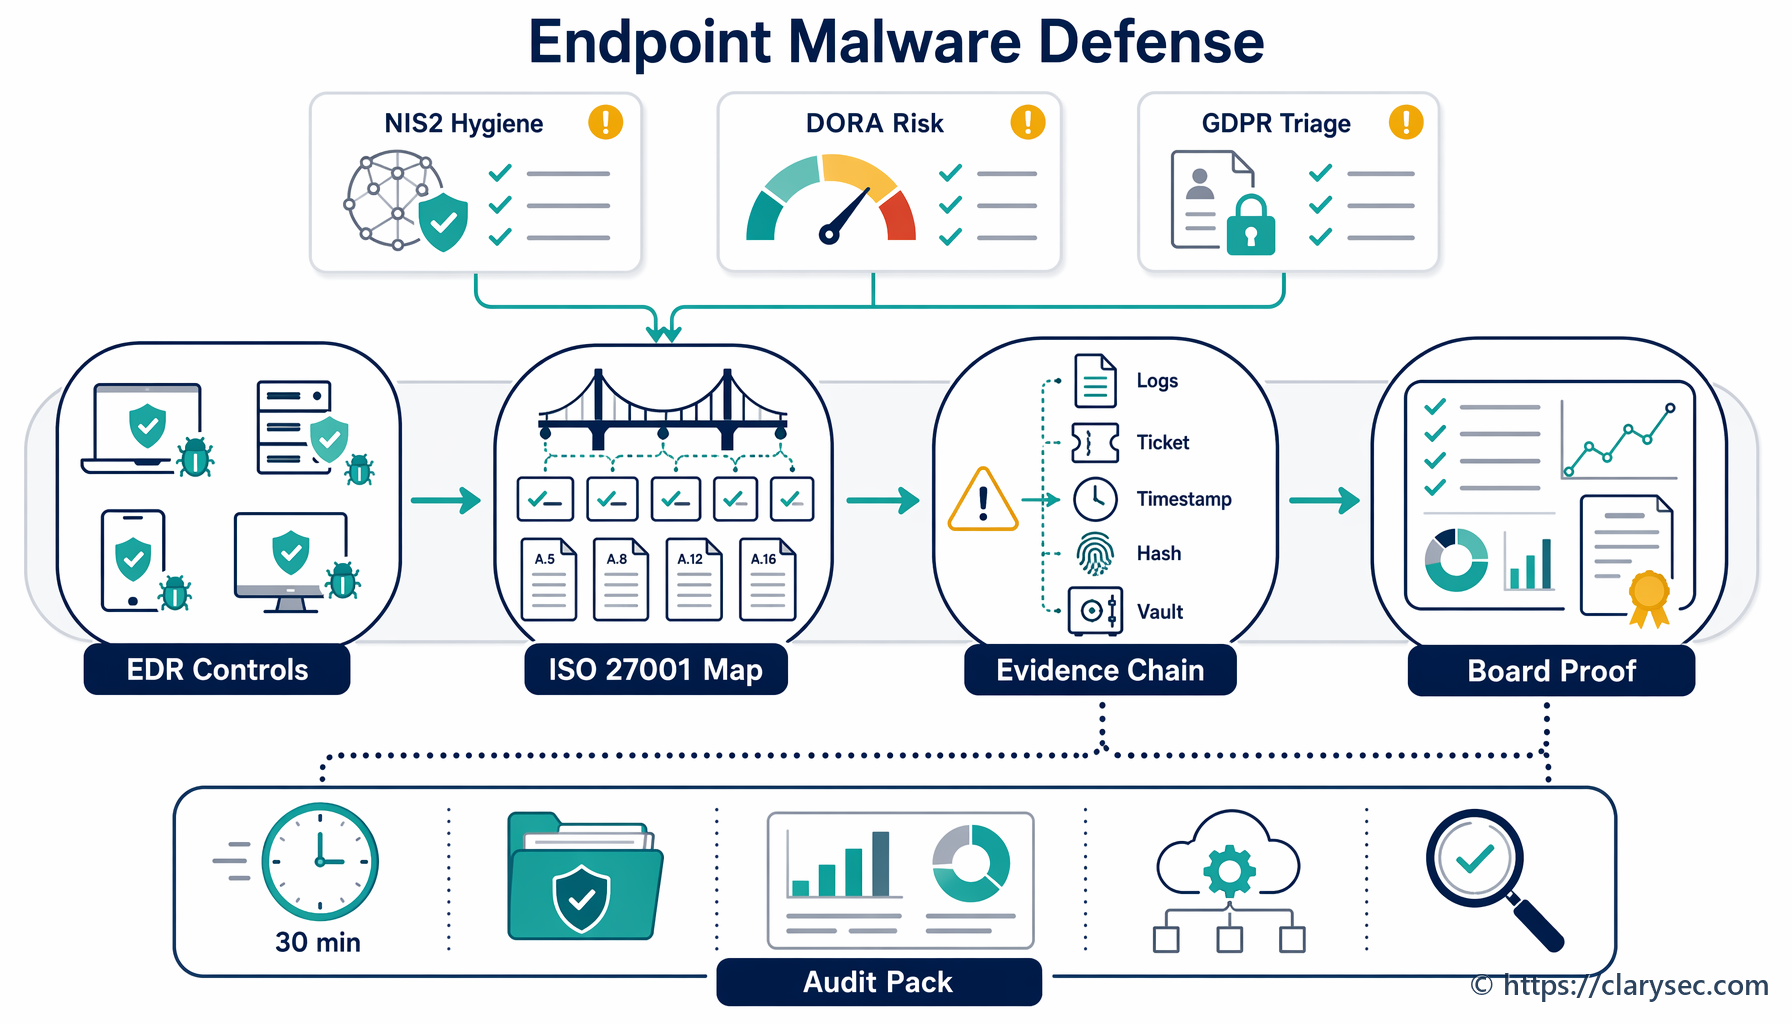
Protecția endpoint este acum un sistem de dovezi de conformitate. Aflați cum să utilizați ISO/IEC 27001:2022, politicile Clarysec, Zenith Blueprint și Zenith Controls pentru a demonstra protecția împotriva malware-ului în raport cu NIS2, DORA, GDPR Article 32, NIST CSF 2.0 și pregătirea pentru audit.
Un ghid unificat pentru 2026 privind transformarea DPIA în dovezi de guvernanță pregătite pentru audit, în cadrul responsabilității GDPR, ISO/IEC 27001:2022, măsurilor de securitate cibernetică NIS2, schimbărilor TIC DORA și riscului asociat furnizorilor.