Ghid 2026 pentru Registrul obligațiilor de conformitate în securitatea cibernetică

Maria, CISO al unei platforme fintech aflate în creștere rapidă, mai avea douăzeci de minute până la închiderea pachetului trimestrial pentru consiliul de administrație. Mesajul CEO-ului era scurt și incomod:
„Maria, am nevoie de un singur slide care să arate că avem sub control obligațiile noastre legale de securitate cibernetică pentru 2026. Nu doar ISO 27001. Mă refer la tot: NIS2, DORA, GDPR, contractele cu clienții. Suntem conformi? Unde sunt dovezile? Cine răspunde?”
La 08:15 au venit încă trei solicitări. Departamentul juridic voia să știe dacă organizația era o entitate importantă conform normelor de transpunere NIS2 ale unui stat membru. DPO voia să știe dacă un export suspect dintr-o bază de date trebuie gestionat ca o încălcare a securității datelor cu caracter personal conform GDPR, ca un incident major legat de TIC conform DORA, ca ambele sau ca niciuna dintre acestea. Achizițiile solicitau aprobarea unui furnizor de analiză antifraudă care urma să prelucreze date cu caracter personal din UE, să susțină un serviciu critic și să utilizeze o persoană subîmputernicită cloud din afara UE.
Niciuna dintre aceste întrebări nu este neobișnuită în 2026. Riscul apare atunci când organizația nu poate răspunde dintr-o singură sursă de adevăr, menținută la zi.
Majoritatea companiilor au politici. Multe au un registru al riscurilor, dosare ale furnizorilor, evidențe privind protecția datelor, ghiduri operaționale pentru incidente și o Declarație de aplicabilitate. Lacuna devine însă vizibilă atunci când un membru al consiliului de administrație, un auditor, o autoritate de reglementare sau un client major pune o întrebare simplă:
„Arătați-mi fiecare obligație legală, de reglementare și contractuală aplicabilă în securitatea cibernetică, cine răspunde pentru ea, cât de des este revizuită, ce control o implementează, ce dovezi demonstrează conformitatea și cum sunt escalate excepțiile către management.”
Acesta este Registrul obligațiilor de conformitate în securitatea cibernetică.
Pentru CISO, manageri de conformitate, auditori și responsabili de business, acest registru nu mai este o foaie de calcul administrativă. Este mecanismul operațional care conectează obligațiile naționale NIS2, așteptările de supraveghere DORA, responsabilitatea demonstrabilă GDPR, cerințele ISO/IEC 27001:2022, contractele cu clienții și politicile interne într-un sistem de guvernanță funcțional.
Clarysec tratează registrul ca pe un artefact SMSI viu, nu ca pe o anexă juridică. În Politica de conformitate juridică și de reglementare, funcția de conformitate:
„Menține Registrul obligațiilor de conformitate, care listează toate legile, standardele, certificările și clauzele contractuale aplicabile.”
Din Politica de conformitate juridică și de reglementare, Roluri și responsabilități, clauza 4.2.1.
Cuvântul important este „menține”. Un registru creat pentru certificare și ignorat până la următorul audit nu este un mecanism de conformitate. Este doar o dovadă a optimismului istoric.
Ce trebuie să facă un Registru al obligațiilor de conformitate în securitatea cibernetică în 2026
Un Registru al obligațiilor util îndeplinește cinci funcții.
În primul rând, identifică obligațiile. Acestea includ legi, reglementări, standarde, certificări și clauze contractuale. În 2026, sursele uzuale includ NIS2 pentru entități esențiale și importante, DORA pentru entități financiare vizate și furnizori terți de servicii TIC, GDPR pentru operatori și persoane împuternicite care gestionează date cu caracter personal din UE, cerințele ISO/IEC 27001:2022 pentru SMSI, angajamentele de securitate cloud, clauzele de notificare a încălcărilor către clienți, regulile de externalizare și cerințele de securitate ale furnizorilor.
În al doilea rând, clasifică aplicabilitatea. NIS2 se poate aplica deoarece organizația se află într-un sector din Anexa I sau Anexa II, furnizează infrastructură digitală, acționează ca furnizor de servicii administrate, furnizează servicii de cloud computing sau intră într-o categorie independentă de dimensiune, precum DNS, TLD sau servicii de încredere. DORA se poate aplica deoarece organizația este o entitate financiară sau un furnizor terț de servicii TIC care sprijină entități financiare. GDPR se poate aplica deoarece organizația prelucrează date cu caracter personal din UE, oferă servicii persoanelor din UE sau monitorizează comportamentul în UE.
În al treilea rând, mapează obligațiile la controale interne, politici, procese și sisteme. Aici registrul devine operațional. Măsurile de management al riscurilor din NIS2 Article 21 se mapează, după caz, la evaluarea riscurilor, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, dezvoltarea securizată, revizuirea eficacității controalelor, instruire, criptografie, controlul accesului, politica de management al activelor și autentificarea multifactor (MFA). DORA se mapează la responsabilitatea organului de conducere, managementul riscurilor TIC, clasificarea incidentelor, testarea rezilienței, registrele terților și strategiile de ieșire. GDPR se mapează la evidențele activităților de prelucrare, temeiul juridic, minimizarea datelor, retenție, securitatea prelucrării, evaluarea încălcării securității datelor și dovezile privind responsabilitatea demonstrabilă.
În al patrulea rând, atribuie responsabili și frecvența revizuirii. Fără responsabilități atribuite, conformitatea rămâne un subiect de ședință. Cu responsabilități atribuite, devine un proces gestionat.
În al cincilea rând, definește dovezile. Registrul trebuie să răspundă la întrebarea: ce artefact demonstrează că această obligație este îndeplinită astăzi? Dovezile pot include procese-verbale ale consiliului de administrație, înregistrări ale evaluării riscurilor, tichete de incident, verificări prealabile ale furnizorilor, clauze contractuale, configurații de criptare, rapoarte de vulnerabilitate, revizuiri ale drepturilor de acces, înregistrări ale testelor de backup, note de informare privind protecția datelor, DPIA, evaluări ale încălcării securității datelor și constatări de audit intern.
Politica Clarysec face explicită această trasabilitate:
„Toate obligațiile legale și de reglementare trebuie mapate la politici, controale și responsabili specifici în cadrul Sistemului de management al securității informației (SMSI).”
Din Politica de conformitate juridică și de reglementare, Cerințe de implementare a politicii, clauza 6.2.1.
De asemenea, definește dovezile ca parte a aceluiași mecanism:
„Artefacte sau înregistrări necesare pentru a demonstra conformitatea (de exemplu, jurnale de audit, setări de criptare, documentație privind consimțământul)”
Din Politica de conformitate juridică și de reglementare, Cerințe de implementare a politicii, clauza 6.2.2.3.
Aceasta este diferența dintre conștientizarea conformității și asigurarea controalelor de conformitate.
De ce ISO/IEC 27001:2022 este coloana vertebrală
ISO/IEC 27001:2022 este tratat adesea ca o țintă de certificare, dar valoarea sa este mai mare pentru managementul obligațiilor. Acesta oferă registrului un cadru de sistem de management.
Clauzele 4.1 până la 4.4 impun organizației să înțeleagă aspectele interne și externe, să identifice părțile interesate și să determine cerințele legale, de reglementare și contractuale relevante pentru SMSI. Clauzele 5.1 până la 5.3 impun angajamentul conducerii, alinierea politicilor, resursele și responsabilitățile atribuite. Clauzele 6.1 până la 6.2 impun evaluarea riscurilor, tratarea riscurilor, Declarația de aplicabilitate și obiective măsurabile, informate de cerințele aplicabile. Clauzele 8, 9 și 10 creează ciclul operațional: implementarea controalelor, reevaluarea riscurilor, monitorizarea performanței, efectuarea auditurilor interne, analiza efectuată de management și corectarea neconformităților.
În Zenith Blueprint: foaia de parcurs în 30 de pași a auditorului, Clarysec plasează acest element devreme în faza de fundamentare și leadership a SMSI, Pasul 2: nevoile părților interesate și domeniul de aplicare al SMSI. Blueprint recomandă echipelor să identifice cerințele părților interesate prin revizuirea cerințelor legale și de reglementare, extragerea clauzelor contractuale de securitate, intervievarea părților interesate și luarea în considerare a standardelor de industrie așteptate de parteneri.
„Clauza 4.2 nu impune un document specific, dar în practică este util să se creeze un tabel de analiză a părților interesate. Acesta poate fi un tabel simplu cu coloanele: Parte interesată, Nevoi/Așteptări, Cum le abordăm.”
Din Zenith Blueprint, faza de fundamentare și leadership a SMSI, Pasul 2.
Această analiză a părților interesate devine intrarea din amonte pentru Registrul obligațiilor. Registrul devine apoi puntea către tratarea riscurilor.
În faza de management al riscurilor, Pasul 13, Zenith Blueprint indică echipelor să mapeze controalele la riscuri, clauze și reglementări externe:
„Corelați reglementările: dacă anumite controale sunt implementate în mod specific pentru a respecta GDPR, NIS2 sau DORA, puteți nota acest lucru fie în Registrul de riscuri (ca parte a justificării impactului riscului), fie în notele SoA.”
Din Zenith Blueprint, faza de management al riscurilor, Pasul 13: Planificarea tratării riscurilor și Declarația de aplicabilitate.
Aceasta este trasabilitatea pe care o caută auditorii. Dacă GDPR determină controalele de criptare, retenție și evaluare a încălcării securității datelor, menționați acest lucru. Dacă NIS2 determină escaladarea raportării incidentelor și măsurile de securitate ale furnizorilor, menționați acest lucru. Dacă DORA determină registrele de risc asociat terților TIC și testarea ieșirii, menționați acest lucru.
Cele trei ancore de control ISO/IEC 27002:2022
Controlul central ISO/IEC 27002:2022 pentru managementul obligațiilor este 5.31, cerințe legale, statutare, de reglementare și contractuale. Zenith Controls: ghidul de conformitate transversală de la Clarysec clasifică 5.31 ca un control preventiv legat de confidențialitate, integritate și disponibilitate, aliniat conceptului de identificare din securitatea cibernetică și operaționalizat în capabilitatea juridic și conformitate, pe domeniile de guvernanță, ecosistem și protecție.
Narațiunea Zenith Controls este directă:
„Securitatea nu există în vid. Ea funcționează într-o rețea de obligații, unele definite prin lege, altele prin contract și altele prin reglementări specifice sectorului.”
Din Zenith Controls, tratarea controlului ISO/IEC 27002:2022 5.31.
Controlul 5.31 nu funcționează izolat. Două controale de susținere sunt esențiale.
Controlul 5.2, roluri și responsabilități privind securitatea informației, asigură că obligațiile nu sunt atribuite abstract „businessului” sau „IT-ului”. Maparea Zenith Controls leagă 5.2 de responsabilitatea asupra politicii, monitorizarea conformității, gestionarea incidentelor, conștientizare, revizuire independentă, gestionarea probelor și guvernanța accesului privilegiat.
Controlul 5.36, conformitatea cu politicile, regulile și standardele pentru securitatea informației, închide bucla. Acesta asigură că cerințele documentate sunt respectate, monitorizate, raportate și corectate. Maparea Zenith Controls leagă 5.36 de politicile de securitate a informației, procesul disciplinar, revizuirea independentă, roluri și responsabilități, evaluarea evenimentelor, jurnalizare, monitorizare și înregistrări protejate.
Împreună, aceste controale răspund la întrebările esențiale ale auditorului.
| Întrebarea auditorului | Ancora ISO/IEC 27002:2022 | Cum arată dovezile bune |
|---|---|---|
| Ce obligații se aplică? | 5.31, cerințe legale, statutare, de reglementare și contractuale | Registrul obligațiilor, note de revizuire juridică, extragerea clauzelor contractuale, evaluarea aplicabilității de reglementare |
| Cine răspunde pentru fiecare obligație și control? | 5.2, roluri și responsabilități privind securitatea informației | Matrice RACI, fișe de post, înregistrări de desemnare, mandat de guvernanță, listă a responsabililor de control |
| Cum știți că sunt respectate controalele? | 5.36, conformitatea cu politicile, regulile și standardele pentru securitatea informației | Tablouri de bord de conformitate, rapoarte de audit intern, registre de excepții, înregistrări ale acțiunilor corective, procese-verbale ale analizei efectuate de management |
Pentru organizațiile mai mici, aceeași structură poate fi mai simplă. Politica de conformitate juridică și de reglementare pentru IMM-uri de la Clarysec prevede:
„Directorul general trebuie să mențină un Registru de conformitate simplu și structurat, care listează:”
Din Politica de conformitate juridică și de reglementare pentru IMM-uri, Cerințe de guvernanță, clauza 5.1.1.
Aceasta impune și o revizuire periodică:
„Registrul de conformitate trebuie revizuit trimestrial și actualizat atunci când:”
Din Politica de conformitate juridică și de reglementare pentru IMM-uri, Cerințe de guvernanță, clauza 5.1.2.
Pentru IMM-uri, registrul poate începe simplu. Tot are nevoie de responsabil, frecvență și dovezi.
Construiți registrul în jurul obligațiilor, nu al cadrelor
Cea mai frecventă greșeală este crearea unui instrument de urmărire pentru NIS2, altul pentru DORA, altul pentru GDPR, altul pentru ISO/IEC 27001:2022 și altul pentru contractele cu clienții. Aceasta creează solicitări duplicate de dovezi, responsabilități conflictuale și echipe epuizate.
O abordare mai bună este maparea obligație-control. O singură capabilitate de securitate poate satisface mai mulți factori juridici dacă registrul păstrează diferențele de declanșator, domeniu de aplicare, termen și autoritate.
De exemplu, răspunsul la incidente susține raportarea incidentelor semnificative conform NIS2, raportarea incidentelor majore legate de TIC conform DORA și evaluarea încălcării securității datelor cu caracter personal conform GDPR. Verificarea prealabilă a furnizorilor susține securitatea lanțului de aprovizionare conform NIS2, riscul asociat terților TIC conform DORA și guvernanța persoanelor împuternicite conform GDPR. Jurnalizarea și monitorizarea susțin detectarea incidentelor, eficacitatea controalelor și responsabilitatea demonstrabilă. Inventarele de active și date susțin evaluarea riscurilor conform NIS2, DORA, GDPR și ISO/IEC 27001:2022.
| Temă a obligației | Factor NIS2 | Factor DORA | Factor GDPR | Ancoră ISO/IEC 27001:2022 și ISO/IEC 27002:2022 | Exemple de dovezi |
|---|---|---|---|---|---|
| Managementul obligațiilor legale | Clasificarea entității, transpunere națională, competențe de supraveghere | Regim sectorial de reziliență operațională digitală | Responsabilitate demonstrabilă și legislație aplicabilă privind protecția datelor | Clauza 4.2, Clauza 6.1, control 5.31 | Registrul obligațiilor, memo de aplicabilitate, jurnal al actualizărilor juridice |
| Responsabilitatea asupra controalelor | Aprobarea organului de conducere, supraveghere și instruire | Responsabilitatea organului de conducere, roluri și responsabilități TIC | Responsabilitatea operatorului, atribuțiile DPO unde este aplicabil | Clauza 5.3, control 5.2 | RACI, descrieri de rol, atestări ale responsabililor de control |
| Raportarea incidentelor | Article 23 raportare etapizată pentru incidente semnificative | Article 19 raportare pentru incidente majore legate de TIC | Article 33 notificarea încălcării securității datelor cu caracter personal, unde este aplicabilă | Controalele 5.24 până la 5.28, ISO/IEC 27035-1:2023 | Tichete de incident, matrice de clasificare, înregistrări de notificare |
| Riscul asociat furnizorilor și cloud | Article 21 securitatea lanțului de aprovizionare | Article 28 managementul riscurilor asociate terților TIC | Article 28 măsuri de protecție pentru persoanele împuternicite, controale de transfer Chapter V | Controalele 5.19 până la 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Evaluări ale furnizorilor, contracte, teste de ieșire, revizuiri ale persoanelor subîmputernicite |
| Monitorizarea conformității | Eficacitatea controalelor, igienă cibernetică și așteptări privind controlul accesului | Revizuirea cadrului de risc TIC, audit intern, testarea rezilienței | Demonstrarea conformității și revizuirea măsurilor | Clauza 9.1, Clauza 9.2, control 5.36 | Rapoarte de audit, tablouri de bord, excepții, acțiuni corective |
Scopul nu este să ascundem diferențele juridice. Scopul este să evităm implementarea aceleiași capabilități de trei ori.
Un model practic de registru pe care îl puteți implementa săptămâna aceasta
Un Registru al obligațiilor în stil Clarysec trebuie să fie suficient de simplu pentru a fi menținut și suficient de detaliat pentru a rezista eșantionării de audit. Câmpurile minime sunt:
- ID obligație.
- Sursă, precum NIS2, DORA, GDPR, ISO/IEC 27001:2022, contract cu clientul sau politică internă.
- Articol, clauză sau referință contractuală specifică.
- Rezumatul cerinței.
- Justificarea aplicabilității.
- Proces de business sau serviciu afectat.
- Scenariu de risc dacă obligația nu este îndeplinită.
- Maparea controalelor, inclusiv controale ISO/IEC 27002:2022 și referințe la politici interne.
- Responsabil de control.
- Responsabil pentru dovezi.
- Frecvența revizuirii.
- Locația dovezilor.
- Excepții sau lacune deschise.
- Indicator de escaladare către analiza efectuată de management.
- Data ultimei revizuiri și data următoarei revizuiri.
- Stare.
Iată un exemplu practic pentru un furnizor fintech SaaS care operează în UE.
| ID obligație | Sursă și cerință | Mapare internă | Responsabil | Frecvența revizuirii | Dovezi |
|---|---|---|---|---|---|
| OBL-001 | Aplicabilitatea NIS2 și clasificarea entității pentru infrastructură digitală sau activități de servicii administrate | Politica de conformitate juridică și de reglementare, control 5.31, domeniul de aplicare al SMSI | Manager de conformitate | Trimestrial și la schimbarea serviciului | Memo de aplicabilitate, date de înregistrare a entității, informare pentru consiliul de administrație |
| OBL-002 | Managementul riscurilor asociate terților TIC conform DORA pentru servicii TIC critice sau importante | Procedura de securitate a furnizorilor, controalele 5.19 până la 5.23, Registrul furnizorilor DORA | Responsabil pentru riscul asociat furnizorilor | Trimestrial și înaintea unui nou furnizor critic | Registrul furnizorilor, verificare prealabilă, clauze contractuale, test de ieșire |
| OBL-003 | Evaluarea încălcării securității datelor cu caracter personal conform GDPR și responsabilitate demonstrabilă | Planul de răspuns la incidente, procedura de protecție a datelor, controalele 5.24 până la 5.28 și 5.34 | DPO și manager de incident | Per incident, revizuire trimestrială a tendințelor | Evaluarea încălcării securității datelor, tichet de incident, decizie de notificare, lecții învățate |
| OBL-004 | Monitorizare, audit intern și analiza efectuată de management conform ISO/IEC 27001:2022 | Procesul de audit și monitorizare a conformității, control 5.36 | Manager SMSI | Plan anual de audit, monitorizare trimestrială | Raport de audit intern, tablou de bord KPI, registru al acțiunilor corective |
| OBL-005 | Contractul cu clientul impune notificarea incidentului de securitate în termen de 24 de ore | Registru contractual, ghid operațional de comunicare privind incidentele | Relații cu clienții și Juridic | La modificarea contractului și per incident | Extras de clauză contractuală, înregistrare a comunicării privind incidentul |
Observați că fiecare rând este acționabil. Nu spune doar „respectați DORA”. Identifică cerința, maparea internă, responsabilul, ritmul de revizuire și dovezile.
Politica privind rolurile și responsabilitățile de guvernanță pentru IMM-uri de la Clarysec consolidează această disciplină a responsabilităților atribuite:
„Responsabilitățile de guvernanță (de exemplu, revizuirea politicilor, aprobarea excepțiilor, supravegherea furnizorilor) trebuie atribuite unor persoane sau roluri specifice.”
Din Politica privind rolurile și responsabilitățile de guvernanță pentru IMM-uri, Cerințe de guvernanță, clauza 5.3.
Pentru mediile enterprise, același concept trebuie reflectat într-o matrice RACI, un registru al responsabililor de control și un pachet de raportare către management.
Exemplu de raportare a incidentelor: un singur ghid operațional, obligații multiple
Un furnizor SaaS stabilește că poate intra în domeniul de aplicare NIS2 deoarece furnizează activități cloud sau servicii administrate în UE și îndeplinește criteriile relevante de dimensiune sau sector. Organizația are deja un Plan de răspuns la incidente, dar nu a mapat raportarea NIS2 în procedurile de escaladare.
Intrarea din registru trebuie să surprindă obligația cu precizie:
- Sursă: NIS2 Article 23.
- Cerință: notificarea CSIRT sau a autorității competente fără întârzieri nejustificate pentru incidente semnificative, cu avertizare timpurie în termen de 24 de ore, notificare în termen de 72 de ore și raport final în termen de o lună.
- Aplicabilitate: potențial aplicabilă din cauza categoriei de servicii și a operațiunilor în state membre.
- Risc dacă obligația nu este îndeplinită: încălcare de reglementare, notificare întârziată a părților interesate, pierderea încrederii clienților.
Apoi mapați obligația la controale. Controalele ISO/IEC 27002:2022 5.24 până la 5.28 acoperă planificarea managementului incidentelor, evaluarea, răspunsul, învățarea și colectarea dovezilor. Controlul 5.31 acoperă urmărirea obligațiilor legale. Controlul 5.2 acoperă atribuirea rolurilor. Controlul 5.36 acoperă monitorizarea respectării procesului.
Responsabilitățile trebuie să fie explicite. Managerul de incident răspunde pentru clasificare și escaladare. Juridic sau Conformitate răspunde pentru interpretarea cerințelor autorității de reglementare și autorizarea notificării. Comunicarea răspunde pentru comunicarea cu clienții. Responsabilul pentru dovezi menține dosarul incidentului.
Dovezile trebuie să includă înregistrarea clasificării incidentului, cronologia, momentul luării la cunoștință, timpul de triaj, timpul de escaladare, decizia de notificare, transmiterea către autoritatea de reglementare dacă este aplicabilă, decizia privind comunicarea către clienți, lecțiile învățate și acțiunile corective.
Un exercițiu de simulare la masă face apoi registrul real. Folosiți un scenariu în care o configurare greșită în cloud produce o expunere potențială a datelor clienților și o perturbare a serviciului. Testați dacă echipa poate identifica termenul de 24 de ore NIS2, poate determina dacă este necesară evaluarea încălcării securității datelor conform GDPR, poate clasifica impactul potențial DORA dacă sunt afectate servicii financiare și poate produce un dosar complet de dovezi.
Așa devine Registrul obligațiilor un control. El schimbă comportamentul operațional.
Gestionarea probelor este locul în care auditurile eșuează frecvent
Multe organizații pot prezenta un registru. Mai puține pot demonstra că dovezile sunt complete, actuale, protejate și asociate corect.
Politica de audit și monitorizare a conformității pentru IMM-uri de la Clarysec stabilește cerința de bază:
„Toate dovezile trebuie stocate într-un folder centralizat de audit.”
Din Politica de audit și monitorizare a conformității pentru IMM-uri, Cerințe de implementare a politicii, clauza 6.2.1.
Această propoziție rezolvă o deficiență de audit frecventă. Dovezile dispersate în e-mail, tichete Jira, foldere SharePoint, portaluri ale furnizorilor și unități personale nu susțin pregătirea pentru audit. Folderul centralizat nu trebuie să fie un folder literal unic pentru fiecare fișier, dar trebuie să existe un depozit securizat sau un index controlat al dovezilor, care să îi arate auditorului unde se află artefactul autorizat.
Pentru fiecare obligație, dovezile trebuie denumite consecvent, mapate la ID-ul obligației și ID-ul controlului, atribuite unei persoane sau unui rol nominalizat, protejate împotriva modificării neautorizate, păstrate conform cerințelor legale și contractuale, revizuite la o frecvență definită și legate de excepții și acțiuni corective.
Tratarea controlului 5.31 în Zenith Controls leagă cerințele legale de retenția înregistrărilor prin controlul 5.33, de protecția vieții private și protecția PII prin controlul 5.34, de revizuirea independentă prin controlul 5.35 și de conformitatea internă prin controlul 5.36. Acest lucru contează deoarece dovezile în sine pot conține informații reglementate, precum date cu caracter personal, indicatori criminalistici, jurnale de acces privilegiat sau date confidențiale ale clienților.
Perspectiva de audit: cum vor testa diferiți evaluatori registrul
Un registru solid rezistă mai multor perspective de audit.
Un auditor ISO/IEC 27001:2022 va începe cu contextul, părțile interesate, domeniul de aplicare, tratarea riscurilor, Declarația de aplicabilitate, monitorizarea, auditul intern și analiza efectuată de management. Pentru controlul 5.31, auditorul se va aștepta să vadă că cerințele legale și contractuale aplicabile sunt identificate, menținute actuale și reflectate în controale. Pentru controlul 5.2, va testa dacă responsabilitățile sunt atribuite și înțelese. Pentru controlul 5.36, va căuta monitorizare, neconformități și acțiuni corective.
Un evaluator aliniat la NIST se va concentra pe rezultatele de guvernanță. NIST Cybersecurity Framework 2.0 GOVERN include GV.OC-03, care așteaptă ca cerințele legale, de reglementare și contractuale privind securitatea cibernetică, inclusiv obligațiile privind protecția vieții private și libertățile civile, să fie înțelese și gestionate. Evaluatorul poate solicita un profil organizațional, o analiză a lacunelor și un plan de acțiune prioritizat, apoi poate eșantiona dacă obligațiile se traduc în politica de management al activelor, controlul accesului, protecția datelor, jurnalizare, răspuns și recuperare.
Un auditor COBIT 2019 sau ISACA va analiza prin prisma obiectivelor de guvernanță și management. MEA03, Managed Compliance With External Requirements, este deosebit de relevant. Auditorul poate testa dacă cerințele externe sunt identificate prin MEA03.01, dacă răspunsurile sunt optimizate prin MEA03.02, dacă conformitatea este confirmată prin MEA03.03 și dacă asigurarea este obținută prin MEA03.04.
Un auditor bazat pe ISACA ITAF va pune accent pe dovezi suficiente și adecvate. Acesta poate selecta o cerință de notificare a încălcării securității datelor conform GDPR, o cerință DORA privind Registrul furnizorilor și o cerință NIS2 de raportare a incidentelor, apoi poate solicita pista de audit de la un capăt la altul.
Un evaluator tehnic poate valida controlul 5.36 prin dovezi de configurare. Dacă registrul spune că NIS2 și contractele cu clienții impun MFA pentru acces privilegiat, acesta poate verifica setările furnizorului de identitate. Dacă spune că GDPR și contractele impun criptare, poate inspecta criptarea bazelor de date, înregistrările de management al cheilor și diagramele fluxurilor de date. Dacă DORA impune monitorizarea serviciilor TIC furnizate de terți, poate inspecta revizuirile serviciilor, rapoartele SLA și înregistrările testelor de ieșire.
| Cadru sau evaluator | Ce va testa | Dovezi din registru care ajută |
|---|---|---|
| ISO/IEC 27001:2022 | Clauzele 4.2, 6.1, 6.1.3, 9.1, 9.2 și 9.3 | Analiza părților interesate, linkuri SoA, plan de audit, procese-verbale ale analizei efectuate de management |
| NIST CSF 2.0 | Rezultatele GOVERN, în special GV.OC-03 | Inventarul cerințelor legale, profil curent și țintă, plan de acțiune |
| COBIT 2019 | Conformitatea MEA03 cu cerințele externe | Rapoarte de conformitate, înregistrări privind responsabilitățile atribuite, aprobări ale excepțiilor |
| Autorități de reglementare NIS2, DORA și GDPR | Rezultate statutare specifice | Mapări la nivel de articol, înregistrări ale incidentelor, dosare ale furnizorilor, decizii de notificare |
| Evaluator tehnic | Dacă funcționează controalele declarate | Exporturi de configurație, jurnale, revizuiri ale drepturilor de acces, înregistrări de testare |
Registrul are nevoie atât de dovezi de guvernanță, cât și de dovezi tehnice.
Analiza efectuată de management închide bucla responsabilității
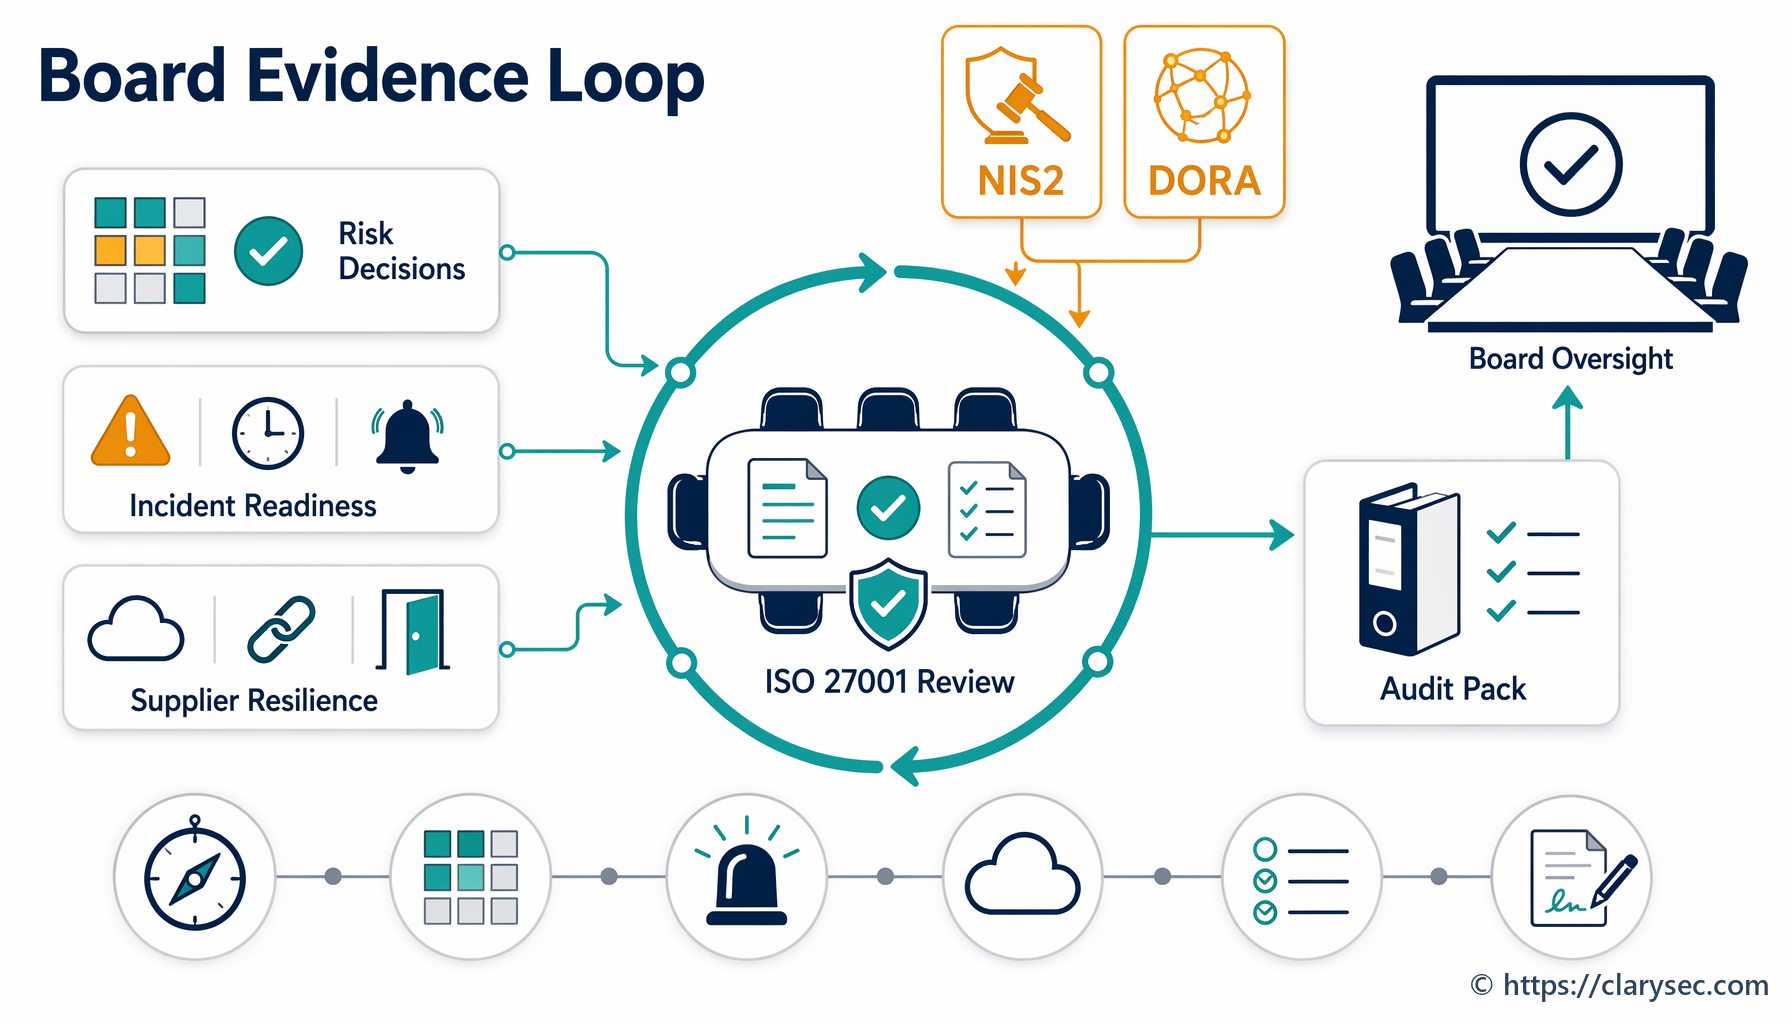
Un Registru al obligațiilor de conformitate nu trebuie deținut în tăcere de Conformitate. El trebuie să ajungă în analiza efectuată de management, deoarece NIS2, DORA, GDPR și ISO/IEC 27001:2022 se bazează toate pe responsabilitate.
NIS2 impune organelor de conducere să aprobe măsurile de management al riscurilor de securitate cibernetică și să supravegheze implementarea. DORA plasează responsabilitatea finală pentru managementul riscurilor TIC asupra organului de conducere. GDPR impune operatorilor de date să demonstreze conformitatea. ISO/IEC 27001:2022 impune ca analiza efectuată de management să ia în considerare schimbările de context, nevoile părților interesate, rezultatele auditului, rezultatele monitorizării, rezultatele evaluării riscurilor, stadiul tratării riscurilor și oportunitățile de îmbunătățire.
Politica de securitate a informației de la Clarysec se aliniază acestei așteptări:
„Activitățile de analiză efectuată de management (conform ISO/IEC 27001 Clause 9.3) se efectuează cel puțin anual și includ:”
Din Politica de securitate a informației, Cerințe de guvernanță, clauza 5.3.
Politica de audit pentru IMM-uri adaugă legătura operațională:
„Constatările de audit și actualizările de stare trebuie incluse în procesul de analiză efectuată de management al SMSI.”
Din Politica de audit și monitorizare a conformității pentru IMM-uri, Cerințe de guvernanță, clauza 5.4.3.
Analiza efectuată de management nu are nevoie de fiecare rând. Are nevoie de tendințe, decizii de risc, excepții, resurse și responsabilitate.
| Subiect pentru analiza efectuată de management | Exemplu de metrică sau decizie |
|---|---|
| Schimbări de aplicabilitate | A fost identificată o nouă cerință de înregistrare NIS2 într-un stat membru și a fost desemnat responsabilul |
| Lacune de conformitate deschise | Testul de ieșire pentru furnizor DORA este restant pentru două servicii TIC critice |
| Starea dovezilor | 92% dintre obligații au dovezi actuale și 8% sunt expirate |
| Excepții | Abatere temporară de la retenția jurnalelor aprobată până la extinderea capacității de stocare |
| Incidente și notificări | Două incidente de securitate evaluate, fără notificare necesară către autoritatea de reglementare, justificare înregistrată |
| Constatări de audit | Trei neconformități minore, responsabili ai acțiunilor corective și termene confirmate |
| Orizont de reglementare | Schimbări contractuale și de transpunere națională viitoare aflate în revizuire juridică |
Aceasta transformă registrul dintr-un fișier de conformitate într-un instrument de leadership.
Tipare comune de eșec și cum pot fi evitate
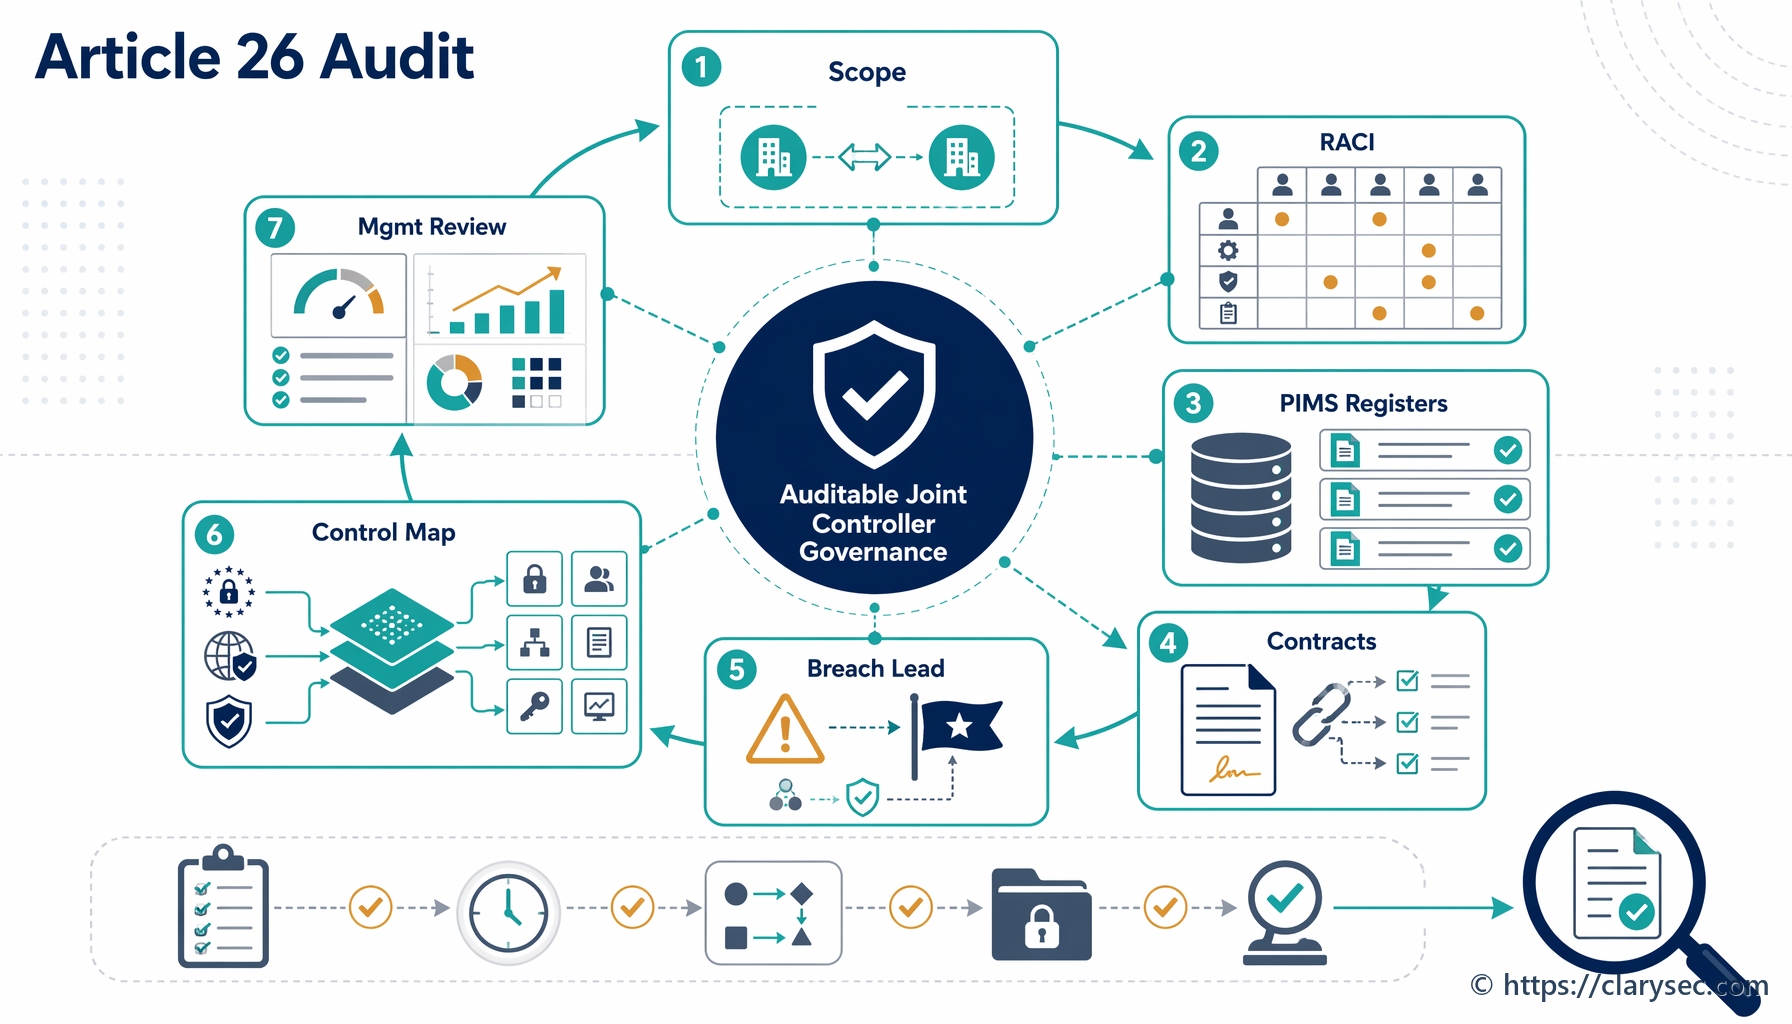
Primul tipar de eșec este acela că departamentul juridic deține legea, securitatea deține controalele și nimeni nu deține maparea. Clarysec previne acest lucru prin cerința ca obligațiile să fie mapate la politici, controale și responsabili în SMSI.
Al doilea este urmărirea cadrelor în locul obligațiilor. O intrare în registru care spune „DORA” nu este acționabilă. O intrare care spune „DORA Article 28 managementul riscurilor asociate terților TIC impune verificare prealabilă, prevederi contractuale, monitorizare și strategii de ieșire” este acționabilă.
Al treilea este lipsa frecvenței de revizuire. Revizuirea trimestrială este o bază practică pentru multe organizații, cu actualizări determinate de evenimente pentru servicii noi, țări noi, furnizori noi, incidente, audituri și modificări contractuale.
Al patrulea este existența dovezilor care nu pot fi găsite. Principiul folderului centralizat de audit abordează direct această problemă.
Al cincilea este gestionarea informală a excepțiilor. Dacă un control nu poate îndeplini temporar o obligație, excepția trebuie documentată, evaluată din perspectiva riscului, aprobată, limitată în timp și revizuită.
Al șaselea este analiza efectuată de management doar formală. Registrul trebuie să determine decizii privind bugetul, personalul, remedierea furnizorilor, negocierea contractelor, acceptarea riscului și acțiuni corective.
Cum transformă Clarysec registrul într-un mecanism operațional
Abordarea în 30 de pași a Clarysec face practic managementul obligațiilor.
În Zenith Blueprint, Pasul 2 identifică nevoile părților interesate și cerințele aplicabile. Pasul 13 mapează controalele la riscuri, clauze și Declarația de aplicabilitate. Pasul 23 abordează controalele organizaționale, inclusiv cerința de a construi și menține un registru al cerințelor legale și de reglementare.
Blueprint precizează:
„Lucrați cu Juridic, Conformitate sau consilieri externi pentru a construi un registru al legilor, reglementărilor și obligațiilor contractuale aplicabile legate de securitatea informației (5.31). Acesta trebuie să includă legi privind protecția datelor (de exemplu, GDPR), cerințe specifice sectorului și mandate de certificare. Asigurați-vă că echipa SMSI știe unde să consulte registrul și că modificările sunt revizuite cel puțin trimestrial.”
Din Zenith Blueprint, faza Controale în acțiune, Pasul 23.
Politicile Clarysec oferă regulile de guvernanță: menținerea registrului, atribuirea responsabilităților, centralizarea dovezilor, revizuirea constatărilor și includerea stării în analiza efectuată de management.
Zenith Controls oferă busola de conformitate transversală. Pentru controlul 5.31, mapează managementul obligațiilor la responsabilitatea demonstrabilă GDPR, obligațiile de securitate cibernetică NIS2, managementul riscurilor TIC DORA, guvernanța NIST CSF, managementul programului și monitorizarea continuă NIST SP 800-53 și monitorizarea conformității externe COBIT 2019. Pentru controlul 5.2, conectează responsabilitatea pe roluri la GDPR, NIS2, DORA, NIST și COBIT. Pentru controlul 5.36, conectează monitorizarea respectării politicilor la responsabilitatea demonstrabilă GDPR, igiena cibernetică NIS2 și așteptările privind controlul accesului, reziliența operațională DORA, monitorizarea continuă NIST și monitorizarea conformității COBIT.
Valoarea este simplă: un singur registru, o singură arhitectură de control, multiple rezultate de conformitate.
Pași următori: pregătiți Registrul obligațiilor pentru audit
Organizațiile care vor gestiona bine conformitatea în 2026 nu vor fi cele cu cele mai multe foi de calcul. Vor fi cele cu trasabilitate: obligație către responsabil, responsabil către control, control către dovadă, dovadă către revizuire, revizuire către îmbunătățire.
Începeți cu aceste acțiuni:
- Creați sau actualizați Registrul obligațiilor de conformitate în securitatea cibernetică.
- Adăugați NIS2, DORA, GDPR, ISO/IEC 27001:2022 și principalele obligații contractuale ale clienților.
- Mapați fiecare obligație la politici, controale ISO/IEC 27002:2022, responsabili, frecvența revizuirii și dovezi.
- Identificați lacunele, excepțiile și dovezile expirate.
- Adăugați starea registrului la următoarea analiză efectuată de management a SMSI.
- Utilizați Zenith Blueprint de la Clarysec pentru a plasa registrul în foaia de parcurs SMSI în 30 de pași.
- Utilizați Zenith Controls pentru a mapa transversal obligațiile la așteptările ISO, NIST, COBIT, GDPR, NIS2 și DORA.
- Utilizați Politica de conformitate juridică și de reglementare, Politica de conformitate juridică și de reglementare pentru IMM-uri, Politica privind rolurile și responsabilitățile de guvernanță pentru IMM-uri, Politica de audit și monitorizare a conformității pentru IMM-uri și Politica de securitate a informației de la Clarysec pentru a formaliza responsabilitățile, revizuirea, stocarea dovezilor și responsabilitatea managementului.
Clarysec vă poate ajuta să construiți această trasabilitate în SMSI înainte ca auditorul, autoritatea de reglementare, membrul consiliului de administrație sau clientul să o solicite. Descărcați modelele relevante de politici Clarysec, mapați primele zece obligații săptămâna aceasta și transformați conformitatea dintr-o reacție de urgență într-un sistem operațional.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council