Dosarul de predare-primire al DPO pentru GDPR și ISO 27701

Notificarea a ajuns în inboxul Mariei cu un subiect aparent inofensiv: „Actualizare echipă”. David, Responsabilul cu protecția datelor al companiei fintech aflate în creștere rapidă, acceptase un nou rol. Urma să plece în două săptămâni.
La început, Maria, CISO-ul, a tratat situația ca pe orice altă plecare a unui membru al conducerii superioare. HR urma să deruleze procesul de offboarding, IT urma să dezactiveze accesul, Juridicul urma să revizuiască aspectele deschise, iar noul DPO urma să primească o discuție de predare-primire. Apoi au început întrebările reale.
„Unde este DPIA pentru funcționalitatea de autentificare biometrică?”
„Pot vedea corespondența cu autoritatea belgiană pentru protecția datelor privind solicitarea de anul trecut referitoare la fluxul transfrontalier de date?”
„Care a fost raționamentul pentru acceptarea riscului rezidual privind confidențialitatea în modelul de scoring de credit bazat pe IA?”
Până luni la 08:17, consiliul de administrație dorea asigurarea că responsabilizarea conform GDPR rămânea intactă. Un client enterprise important trimisese un chestionar de due diligence privind confidențialitatea, solicitând cea mai recentă versiune RoPA, registrul DPIA, registrul încălcărilor securității datelor cu caracter personal, lista persoanelor subîmputernicite, calendarul de retenție și dovezi ale recomandărilor privind confidențialitatea. Echipa de produs cerea aprobare pentru o modificare privind analiza datelor. Echipa de suport gestiona trei cereri ale persoanelor vizate. Achizițiile renegociau un acord de prelucrare a datelor cu o persoană împuternicită. Securitatea investiga un eveniment care putea implica date cu caracter personal.
Predarea lui David a constat într-o discuție de 30 de minute și un spațiu partajat plin de denumiri inconsecvente de foldere. Contextul, dezbaterile, deciziile privind apetitul la risc, istoricul relației cu autoritatea de supraveghere și recomandările informale au plecat odată cu el.
Acesta este momentul în care guvernanța confidențialității fie demonstrează că este un sistem de management, fie arată că era memoria unei singure persoane.
Un dosar de predare-primire al DPO pentru GDPR și ISO/IEC 27701:2025 nu este un pachet HR de ieșire. Este un dosar de continuitate a responsabilizării. Acesta îi arată DPO-ului nou-venit, responsabilului pentru confidențialitate, managerului PIMS, auditorului, autorității de supraveghere sau sponsorului executiv ce se prelucrează, de ce prelucrarea este legală, ce riscuri sunt deschise, unde se află dovezile, cine deține următoarea acțiune și ce termene nu pot fi ratate.
Riscul ascuns privind confidențialitatea: responsabilizarea blocată într-un singur rol
GDPR face responsabilizarea explicită. Articolul 5(2) impune operatorilor să fie responsabili și să poată demonstra conformitatea cu principiile de bază privind legalitatea, echitatea și transparența, limitarea legată de scop, reducerea la minimum a datelor, exactitatea, limitarea legată de stocare, integritatea și confidențialitatea. Articolele 4, 6, 9, 10 și 30 adaugă vocabularul operațional și așteptările privind dovezile care trebuie să supraviețuiască unei schimbări de rol: date cu caracter personal, prelucrare, temei juridic, condiții pentru categorii speciale, definiții ale încălcărilor securității datelor cu caracter personal și evidențe ale activităților de prelucrare.
Problema nu este dacă organizația a avut un DPO competent. Problema este dacă programul de confidențialitate poate funcționa atunci când DPO-ul se schimbă.
Când un DPO pleacă, organizația trebuie să știe în continuare:
- Ce activități de prelucrare sunt active, suspendate, retrase sau în curs de revizuire.
- Ce temeiuri juridice și condiții pentru categorii speciale susțin fiecare activitate.
- Ce DPIA-uri conțin riscuri nerezolvate sau aprobări condiționate.
- Ce cereri ale persoanelor vizate sunt deschise, prelungite, respinse sau contestate.
- Ce încălcări ale securității datelor cu caracter personal au fost notificate, nu au fost notificate sau sunt încă în evaluare.
- Ce persoane împuternicite, persoane subîmputernicite și mecanisme de transfer sunt în vigoare.
- Ce comunicări cu autoritățile de supraveghere, angajamente față de clienți și acțiuni de audit sunt în așteptare.
- Ce recomandări privind confidențialitatea au fost formulate, când au fost formulate și pe baza căror ipoteze.
Aceasta este dependența clasică de o persoană-cheie. Memoria DPO-ului devine depozitul principal pentru deciziile privind confidențialitatea, evaluările riscurilor și interacțiunile cu autoritățile de supraveghere. Când persoana pleacă, organizația pierde mai mult decât titularul unui rol. Pierde trasabilitatea necesară pentru a demonstra conformitatea.
Politica enterprise Clarysec Politica privind rolurile, responsabilitățile și responsabilizarea în domeniul confidențialității [C1] transformă tranziția rolului într-o obligație privind dovezile:
[Toți] Responsabilul pentru confidențialitate / managerul PIMS TREBUIE SĂ înregistreze dovezile privind predarea-primirea rolului în REG01 și REG12 în termen de 10 zile lucrătoare de la schimbarea rolului.
Din secțiunea „Implementare”, clauza de politică 7.1.6.
Aceeași politică impune și dovezi ale comunicării după realocarea rolului sau plecare:
[Toți] Responsabilul pentru confidențialitate / managerul PIMS TREBUIE SĂ actualizeze dovezile privind comunicarea schimbării rolului în REG11 în termen de 10 zile lucrătoare după realocarea rolului sau plecare.
Din secțiunea „Dovezi privind responsabilizarea și comunicarea”, clauza de politică 4.5.4.
Aceste două clauze transformă o schimbare de personal într-un control verificabil privind confidențialitatea. Predarea-primirea nu mai este un transfer informal de cunoștințe. Devine dovadă documentată PIMS.
Ce este, de fapt, un dosar de predare-primire al DPO
Un dosar de predare-primire al DPO bine construit nu este un singur PDF. Este un pachet controlat de dovezi, cu index, proprietari, linkuri, câmpuri de stare, istoric al deciziilor și reguli de recuperare. Acesta trebuie să permită unui DPO nou-venit să înțeleagă postura de confidențialitate a organizației în câteva ore, nu în câteva săptămâni.
Gândiți-vă la el ca la înregistratorul de zbor al programului de confidențialitate. Trebuie să arate nu doar ce s-a întâmplat, ci și de ce au fost luate deciziile și ce trebuie să se întâmple în continuare.
Un dosar practic de predare-primire al DPO trebuie să răspundă la patru întrebări:
- Ce obligații și decizii privind confidențialitatea sunt active în prezent?
- Ce dovezi demonstrează că aceste obligații sunt gestionate?
- Cine deține fiecare element deschis în timpul tranziției și după aceasta?
- Ce riscuri, termene sau sensibilități de reglementare necesită atenție imediată?
Dosarul nu trebuie să dubleze fiecare înregistrare. Dublarea creează dovezi perimate. În schimb, dosarul trebuie să indice înregistrarea autorizată, să explice starea, să identifice responsabilitatea și să marcheze următoarea decizie necesară.
Politica enterprise Clarysec Politica privind informațiile documentate PIMS și managementul dovezilor [C2] stabilește baza de dovezi:
[Toți] Responsabilul pentru confidențialitate / managerul PIMS TREBUIE SĂ mențină un index al informațiilor documentate ale PIMS în REG12 înainte de publicarea inițială a PIMS și apoi trimestrial.
Din secțiunea „Controlul informațiilor documentate ale PIMS”, clauza de politică 4.1.1.
Aceasta impune și dovezi privind recuperarea:
[Toți] Responsabilul pentru confidențialitate / managerul PIMS TREBUIE SĂ înregistreze solicitările de recuperare a dovezilor de audit și starea soluționării în REG12 în termen de cinci zile lucrătoare de la primirea solicitării.
Din secțiunea „Acces, protecție, recuperare și divulgare”, clauza de politică 4.4.4.
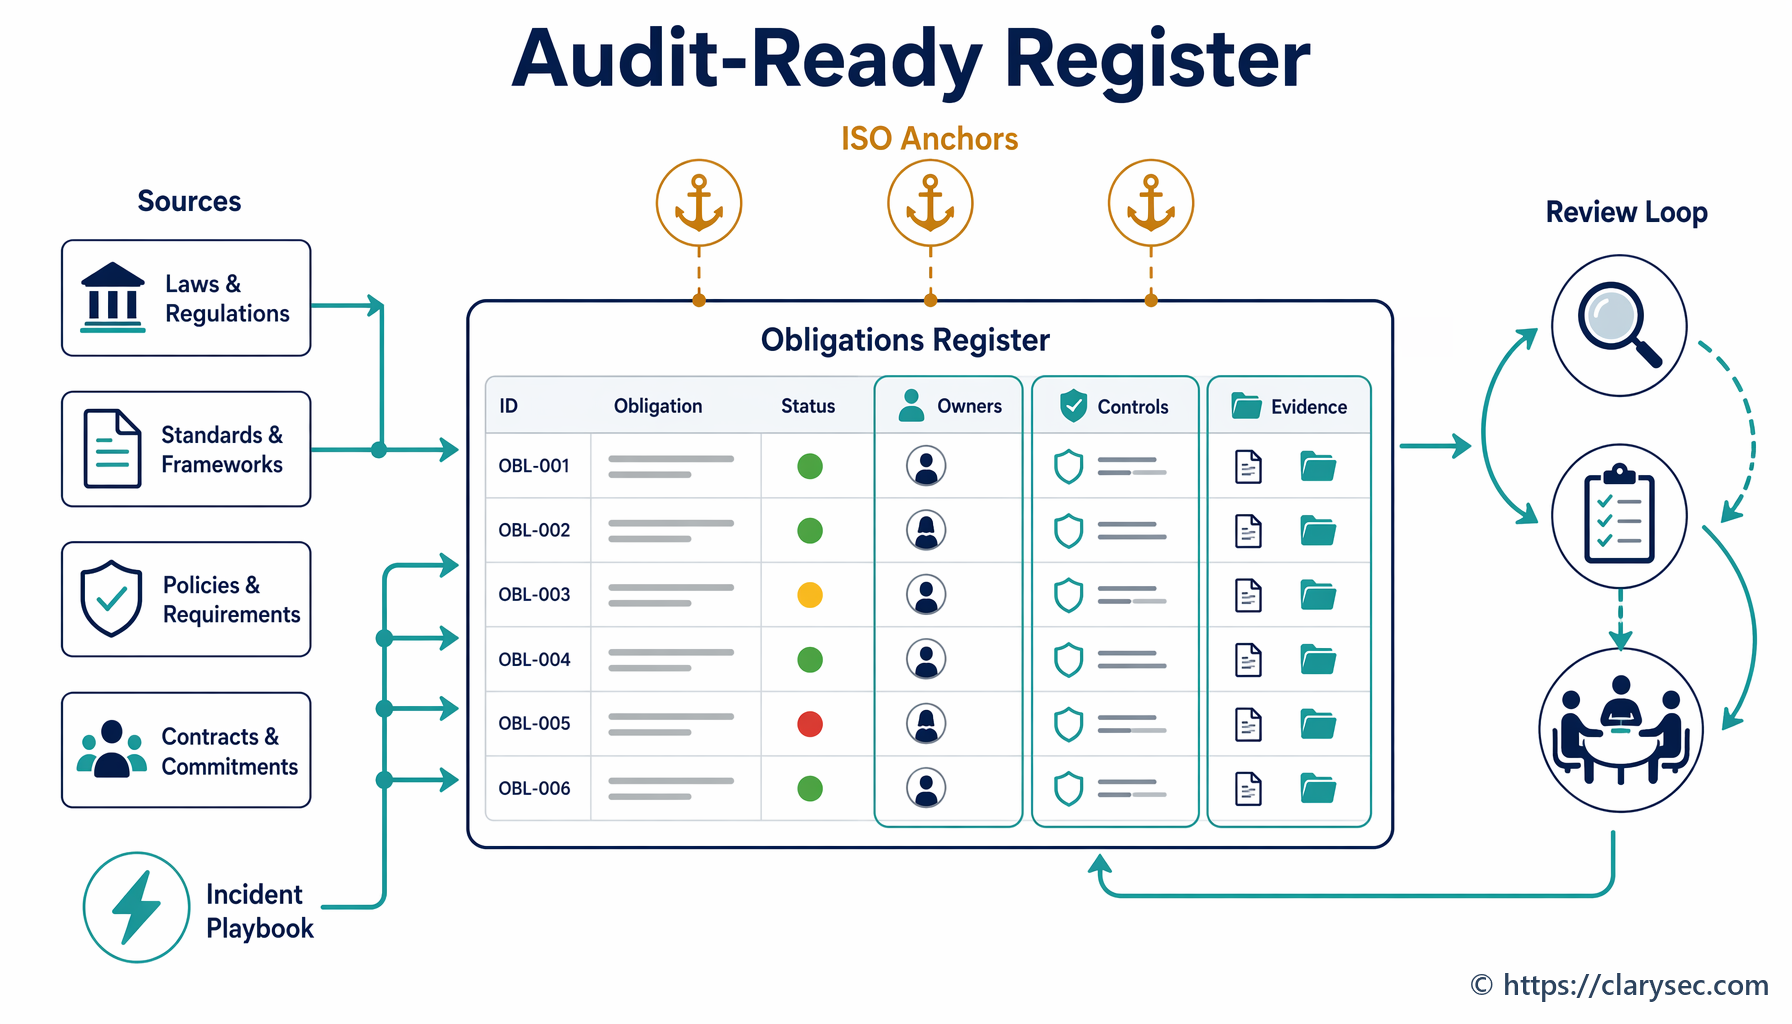
Prin urmare, dosarul de predare-primire al DPO trebuie construit în jurul REG12 sau al unui index echivalent al informațiilor documentate. Dacă dovezile privind confidențialitatea nu pot fi localizate rapid în timpul tranziției, acestea nu pot susține responsabilizarea atunci când un auditor, un client sau o autoritate de supraveghere solicită dovezi.
Anatomia de bază a unui dosar de predare-primire al DPO pregătit pentru audit
Implementările Clarysec împart, de regulă, dosarul de predare-primire al DPO în zece secțiuni. Aceste secțiuni oferă DPO-ului nou-venit o perspectivă operațională unică, fără a înlocui sistemele oficiale de evidență.
| Secțiune de predare-primire | Scop | Dovezi tipice |
|---|---|---|
| 1. Domeniul de aplicare al PIMS și guvernanță | Definește limitele, comitetele, căile de escaladare și modelul de responsabilitate | domeniul de aplicare al PIMS, calendar de guvernanță, hartă de escaladare, rezultate ale analizelor efectuate de management |
| 2. Roluri și delegări | Arată cine deține, sprijină și aprobă activitățile privind confidențialitatea | registru al rolurilor, jurnal de delegări, intrări REG01, comunicări REG11 |
| 3. RoPA și inventarul activităților de prelucrare | Arată ce date cu caracter personal sunt prelucrate și de ce | RoPA, mapări ale datelor, registrul temeiurilor juridice, inventarul categoriilor de date |
| 4. Dosarul DPIA și al deciziilor cu risc ridicat | Păstrează raționamentul de risc, recomandările și aprobările | registru DPIA, rapoarte DPIA, recomandări REG04, decizii privind riscul rezidual |
| 5. Registrul drepturilor persoanelor vizate | Protejează termenele de răspuns și consecvența | registru DSR, înregistrări de validare, șabloane de răspuns, excepții |
| 6. Dosarul privind încălcările securității datelor cu caracter personal și incidentele | Menține intact contextul evaluării încălcării securității datelor cu caracter personal | registru al încălcărilor securității datelor cu caracter personal, decizii de notificare, notificări către autoritatea de supraveghere, lecții învățate |
| 7. Dosarul privind confidențialitatea pentru persoane împuternicite și furnizori | Menține responsabilitatea privind terții | lista persoanelor împuternicite, acorduri de prelucrare a datelor, notificări privind persoanele subîmputernicite, due diligence, riscuri la ieșire |
| 8. Dosarul de retenție și eliminare | Corelează limitarea legată de stocare cu regulile organizației | calendar de retenție, registre de eliminare, registru de blocare legală |
| 9. Dosarul privind autoritatea de supraveghere, clienții și auditul | Previne ratarea angajamentelor și lacunele de dovezi | corespondență cu autoritățile, angajamente față de clienți, constatări de audit, acțiuni corective |
| 10. Plan de acțiune pentru tranziție | Transformă predarea-primirea în execuție controlată | acțiuni deschise, proprietari, termene-limită, prioritate și stare de escaladare |
Cea mai valoroasă parte a dosarului nu este, de multe ori, reprezentată de documentele propriu-zise. Este contextul dintre documente. O DPIA poate arăta o concluzie, dar DPO-ul nou-venit trebuie să știe și ce recomandări au fost formulate, ce riscuri reziduale au fost acceptate, ce condiții au fost atașate și dacă aceste condiții sunt încă monitorizate.
Fundamentul GDPR: RoPA, DPIA-uri, DSR-uri, încălcări ale securității datelor cu caracter personal și temei juridic
Dosarul de predare-primire al DPO trebuie să înceapă cu fundamentul operațional GDPR. Aici eșuează multe tranziții, deoarece DPO-ul care pleacă înțelege istoricul din spatele înregistrărilor, în timp ce DPO-ul nou-venit vede doar fragmente.
Politica enterprise Politica de protecție a datelor și confidențialitate [C3] atribuie DPO-ului responsabilitatea pentru înregistrările-cheie:
Menține Registrul activităților de prelucrare (RoPA) în conformitate cu GDPR Articolul 30.
Din secțiunea „Roluri și responsabilități”, clauza de politică 4.2.2.
Aceasta mai prevede:
Coordonează interacțiunea cu autoritățile de supraveghere, efectuează evaluări de impact asupra protecției datelor (DPIA) și gestionează procesele de notificare a încălcărilor securității datelor cu caracter personal.
Din secțiunea „Roluri și responsabilități”, clauza de politică 4.2.3.
Iar pentru managementul drepturilor:
Responsabilul cu protecția datelor (DPO) trebuie să mențină procese documentate pentru primirea, validarea, urmărirea și soluționarea cererilor persoanelor vizate (DSR).
Din secțiunea „Cerințe de implementare a politicii”, clauza de politică 6.4.1.
Acestea nu sunt sarcini administrative separate. Ele formează un lanț de responsabilizare.
Dacă o persoană vizată solicită ștergerea, DPO-ul nou-venit are nevoie de RoPA pentru a identifica sistemele și persoanele împuternicite, de registrul temeiurilor juridice pentru a evalua dacă ștergerea se aplică, de calendarul de retenție pentru a verifica limitarea legată de stocare, de înregistrările privind furnizorii pentru a coordona ștergerea în aval și de registrul DSR pentru a demonstra cronologia și răspunsul. Dacă DPO-ul se schimbă în timpul soluționării cererii, dosarul de predare-primire trebuie să păstreze acest lanț.
Pentru organizațiile mai mici, Politica de protecție a datelor și confidențialitate pentru IMM-uri [C4] de la Clarysec utilizează un limbaj adaptat, păstrând același principiu al responsabilizării:
Menține evidențe ale activităților de prelucrare
Din secțiunea „Roluri și responsabilități”, clauza de politică 4.2.1.
Aceasta impune și următoarele:
Coordonatorul pentru confidențialitate trebuie să mențină un registru al tuturor activităților de prelucrare a datelor cu caracter personal, inclusiv categoriile de date, scopul, temeiul juridic și perioadele de retenție
Din secțiunea „Cerințe de guvernanță”, clauza de politică 5.2.1.
Iar pentru cererile de exercitare a drepturilor:
Toate răspunsurile la cererile persoanelor vizate trebuie înregistrate într-un registru securizat, cu acces restricționat la Coordonatorul pentru confidențialitate și Directorul general
Din secțiunea „Cerințe de implementare a politicii”, clauza de politică 6.5.4.
Atât pentru mediile enterprise, cât și pentru mediile IMM, dosarul de predare-primire trebuie să includă un tablou de bord al operațiunilor privind confidențialitatea, care să arate starea RoPA, a DPIA-urilor, DSR-urilor, încălcărilor securității datelor cu caracter personal, revizuirilor de retenție și revizuirilor furnizorilor. Astfel demonstrează organizația că responsabilizarea conform GDPR nu depinde de o singură persoană.
ISO/IEC 27701:2025: tranziția rolului ca dovadă PIMS controlată
ISO/IEC 27701:2025 extinde guvernanța confidențialității într-un Sistem de management al informațiilor privind confidențialitatea structurat. Aceasta înseamnă că tranziția rolului trebuie tratată ca orice alt proces controlat: planificată, atribuită, documentată prin dovezi, revizuită și îmbunătățită.
Dosarul de predare-primire trebuie să includă câmpuri de continuitate PIMS pentru fiecare proces major privind confidențialitatea:
- Denumirea procesului, cum ar fi DPIA, RoPA, DSR, evaluarea încălcării securității datelor cu caracter personal sau revizuirea confidențialității furnizorilor.
- Rolul PIMS, cum ar fi DPO, responsabil pentru confidențialitate, manager PIMS, reprezentant al operatorului sau reprezentant al persoanei împuternicite.
- Rolul operațional, cum ar fi operator, persoană împuternicită, operator asociat sau persoană subîmputernicită.
- Proprietarul curent și delegatul temporar.
- Referința la registrul de dovezi.
- Data ultimei revizuiri și data următoarei revizuiri.
- Decizii deschise și riscuri nerezolvate.
- Calea de escaladare.
- Linkuri către clauze de politică, proceduri și șabloane.
- Starea auditului, inclusiv ultima solicitare de dovezi și răspunsul.
Politica enterprise Politica privind Sistemul de management al informațiilor privind confidențialitatea [C5] transformă recomandarea privind confidențialitatea într-un obiect de dovadă:
[Toți] Responsabilul cu protecția datelor / consilierul pentru confidențialitate TREBUIE SĂ înregistreze recomandările privind confidențialitatea referitoare la domeniul de aplicare al PIMS, criteriile DPIA și deciziile cu risc ridicat în REG04 înainte de aprobarea deciziei relevante.
Din secțiunea „Roluri și responsabilități”, clauza de politică 5.1.3.
Această clauză este critică în timpul predării-primirii. Raportul DPIA poate arăta aprobarea finală, dar REG04 sau un registru echivalent al recomandărilor privind confidențialitatea păstrează raționamentul profesional din spatele deciziei. Fără acesta, noul DPO poate fi incapabil să explice de ce organizația a aprobat o activitate de prelucrare cu risc ridicat sau ce condiții de monitorizare au fost atașate.
Clarysec conectează, de asemenea, tranziția rolului la guvernanța mai largă. Politica enterprise Politica privind rolurile și responsabilitățile de guvernanță [C6] prevede:
Delegările trebuie urmărite în Registrul de roluri și responsabilități, iar proprietarul inițial păstrează responsabilitatea finală.
Din secțiunea „Cerințe de implementare a politicii”, clauza de politică 6.2.5.
Aceasta previne cea mai periculoasă lacună de tranziție: fiecare presupune că altcineva acoperă DSR-urile, DPIA-urile, evaluările încălcărilor securității datelor cu caracter personal sau răspunsurile către autoritățile de supraveghere. Un dosar de predare-primire al DPO solid include un tabel de delegare și precizează clar dacă fiecare responsabilitate este permanentă, interimară sau consultativă.
Construirea depozitului cu Zenith Blueprint
Un dosar de predare-primire este util doar în măsura în care depozitul din spatele lui este util. Un spațiu partajat haotic nu este un sistem PIMS de dovezi.
Zenith Blueprint: foaia de parcurs în 30 de pași pentru auditori [C7] de la Clarysec tratează documentația ca pe un sistem de management viu. În faza Fundamentele și leadershipul SMSI, pasul 6, „Informații documentate și construirea bibliotecii SMSI”, Zenith Blueprint recomandă organizațiilor să creeze un depozit structurat pentru documentația SMSI:
Acum este un moment potrivit să configurați o structură pentru stocarea întregii documentații SMSI („biblioteca SMSI”). De exemplu:
✓ Un folder principal numit „Documentație SMSI”, cu subfoldere precum: ✓ Politici și proceduri: care conțin versiunile aprobate ale politicilor (de exemplu, Politica InfoSec, Politica de utilizare acceptabilă) și procedurile (procedura de răspuns la incidente, procedura de backup etc.). ✓ Evaluarea riscurilor și SoA: un folder pentru rapoarte de evaluare a riscurilor, registrul de riscuri (fișier de lucru) și Declarația de aplicabilitate (atunci când este redactată). ✓ Înregistrări de instruire și conștientizare: registre de instruire, copii ale oricărui conținut livrat, foi de prezență. ✓ Audit și revizuire: rapoarte de audit intern, procese-verbale ale ședințelor de analiză efectuată de management, jurnale de acțiuni corective. ✓ Înregistrări ale incidentelor: registru al incidentelor, rapoarte de incident, documente cu lecții învățate. ✓ Active și inventar: liste de active, rezultate ale clasificării datelor etc. ✓ Controale din Anexa A (sau „Biblioteca de controale”): posibil lista controalelor și orice documentație privind modul în care acestea sunt implementate.
Asigurați-vă că acest depozit este accesibil, dar securizat. De exemplu, politicile pot fi într-un folder cu citire publică pentru toți angajații, dar folderul privind evaluarea riscurilor poate fi restricționat la echipa SMSI și conducerea de vârf.
Din faza Fundamentele și leadershipul SMSI, pasul 6: Informații documentate și construirea bibliotecii SMSI.
Pentru un dosar de predare-primire al DPO, același model devine o bibliotecă PIMS. Un folder practic de nivel superior este „Predare-primire DPO și responsabilizare PIMS”, cu acces restricționat pentru DPO, responsabilul pentru confidențialitate, consilierul juridic, CISO, auditul intern și executivii aprobați.
| Folder | Ce conține | Îndrumări privind accesul |
|---|---|---|
| 00 Index de predare-primire | index REG12, listă de verificare pentru tranziție, hartă a proprietarilor | DPO, manager PIMS, audit intern |
| 01 Guvernanță și roluri | registru al rolurilor, delegări, procese-verbale ale comitetelor, căi de escaladare | DPO, executivi, juridic, CISO |
| 02 RoPA și mapări ale datelor | RoPA, mapări ale fluxurilor de date, maparea temeiurilor juridice, categorii de date | DPO, echipa de confidențialitate, proprietari de proces |
| 03 DPIA și recomandări privind confidențialitatea | DPIA-uri, recomandări REG04, aprobări ale riscului rezidual, decizii cu risc ridicat | DPO, juridic, proprietari de risc |
| 04 Management DSR | registru DSR, șabloane, dovezi de validare, stare a răspunsului | echipă de confidențialitate restricționată |
| 05 Încălcări ale securității datelor cu caracter personal și incidente | registru al încălcărilor securității datelor cu caracter personal, note de evaluare, decizii de notificare, scrisori către autoritatea de supraveghere | DPO, juridic, CISO, echipa de incidente |
| 06 Persoane împuternicite și transferuri | registrul furnizorilor, acorduri de prelucrare a datelor, notificări privind persoanele subîmputernicite, evaluări ale transferurilor | DPO, achiziții, juridic, proprietarul furnizorului |
| 07 Retenție și eliminare | calendar de retenție, dovezi de eliminare, blocări legale | DPO, proprietar al înregistrărilor, juridic |
| 08 Dovezi de audit și pentru autoritatea de supraveghere | solicitări de dovezi, starea soluționării, constatări de audit, acțiuni corective | DPO, audit intern, conformitate |
| 09 Angajamente față de clienți | chestionare privind confidențialitatea, angajamente contractuale, promisiuni de remediere | DPO, juridic vânzări, proprietarul contului |
| 10 Lecții învățate | analize post-incident, lecții din audit, acțiuni de îmbunătățire | DPO, CISO, echipa de analiză efectuată de management |
Pentru IMM-uri, același principiu poate fi implementat mai simplu. Politica de audit și monitorizare a conformității pentru IMM-uri [C8] de la Clarysec prevede:
Toate dovezile trebuie stocate într-un folder centralizat de audit.
Din secțiunea „Cerințe de implementare a politicii”, clauza de politică 6.2.1.
Nivelul de maturitate poate varia, dar principiul nu. Dovezile privind confidențialitatea trebuie să fie centralizate, controlate, indexate și recuperabile.
Reperele de control ISO: roluri, înregistrări și protecția PII
Dosarul de predare-primire al DPO se mapează puternic la trei controale organizaționale ISO/IEC 27002:2022 prezentate în Zenith Controls: ghidul de mapare a cerințelor de conformitate între cadre [C9] de la Clarysec. Acestea sunt controale ISO, nu un set separat de controale creat de Zenith.
| Control ISO/IEC 27002:2022 | Tema controlului | De ce contează pentru predarea-primirea DPO |
|---|---|---|
| 5.2 Roluri și responsabilități privind securitatea informației | Responsabilități de securitate definite și alocate | Arată cine deține deciziile privind confidențialitatea, atribuțiile delegate, aprobările riscului rezidual și escaladarea către management |
| 5.33 Protecția înregistrărilor | Protejarea înregistrărilor împotriva pierderii, distrugerii, falsificării și accesului neautorizat | Protejează dovezile RoPA, DPIA, DSR, privind încălcările securității datelor cu caracter personal, retenția, furnizorii și autoritățile de supraveghere |
| 5.34 Confidențialitatea și protecția PII | Confidențialitatea și protecția PII aliniate cerințelor legale, statutare, de reglementare și contractuale | Conectează temeiul juridic, gestionarea drepturilor, escaladarea incidentelor, guvernanța persoanelor împuternicite și transparența |
Aceste controale se conectează și la cerințele sistemului de management ISO/IEC 27001:2022. Clauza 5.3 impune atribuirea și comunicarea rolurilor, responsabilităților și autorităților organizaționale. Clauza 7.5 impune controlul informațiilor documentate. Clauza 6.1 impune planificarea riscurilor și oportunităților, inclusiv tratamentul riscului. Clauza 8.1 impune planificare și control operațional. Clauza 9.1 impune monitorizare și evaluare. Clauza 10.2 impune acțiune corectivă.
Un dosar de predare-primire al DPO susține fiecare dintre aceste așteptări prin transformarea tranziției rolului în dovezi controlate și verificabile prin audit.
Un exercițiu într-o singură sesiune pentru construirea dosarului de predare-primire al DPO
Nu este necesar să așteptați o demisie. Derulați acest exercițiu înainte de plecarea unui DPO, în timpul unui audit intern privind confidențialitatea sau după numirea unui nou responsabil pentru confidențialitate.
Pasul 1: Creați indexul de predare-primire
Deschideți REG12 sau indexul informațiilor documentate și creați o secțiune denumită „Dosar de predare-primire al DPO”. Adăugați câmpuri pentru:
- Element de dovadă.
- Arie de proces.
- Locație autorizată.
- Proprietar.
- Proprietar de rezervă.
- Ultima revizuire.
- Următoarea revizuire.
- Nivel de confidențialitate.
- Acțiune deschisă.
- Relevanță pentru audit.
Completați primele 25 de intrări. Începeți cu RoPA, registrul DPIA, registrul DSR, registrul încălcărilor securității datelor cu caracter personal, registrul furnizorilor, calendarul de retenție, registrul recomandărilor privind confidențialitatea, dosarul de corespondență cu autoritățile de supraveghere, registrul riscurilor privind confidențialitatea și domeniul de aplicare al PIMS.
Pasul 2: Construiți lista de supraveghere a termenelor la 30, 60 și 90 de zile
Creați un tablou de bord critic pentru elementele scadente în următoarele 30, 60 și 90 de zile. Includeți:
- Cereri deschise ale persoanelor vizate.
- Aprobări DPIA în așteptare.
- Evaluări deschise ale încălcărilor securității datelor cu caracter personal.
- Termene de răspuns către autoritățile de supraveghere sau clienți.
- Date de revizuire a furnizorilor.
- Termene privind notificările de transfer sau de modificare a persoanelor subîmputernicite.
- Etape importante de revizuire a retenției.
- Acțiuni corective de audit.
Aceasta este pagina pe care DPO-ul nou-venit o citește prima.
Pasul 3: Mapați procesele cu risc ridicat la proprietari nominalizați
Utilizați Registrul de roluri și responsabilități. Pentru fiecare proces, documentați dacă DPO-ul care pleacă era răspunzător final, responsabil de execuție, consultat sau informat. Alocați un proprietar interimar pentru fiecare proces activ. Urmăriți delegarea și comunicați schimbarea, în concordanță cu Politica privind rolurile, responsabilitățile și responsabilizarea în domeniul confidențialității și Politica privind rolurile și responsabilitățile de guvernanță.
Pasul 4: Păstrați contextul deciziei
Pentru fiecare DPIA activă sau decizie cu risc ridicat, adăugați o notă concisă privind istoricul deciziei:
- Ce s-a propus?
- De ce a fost sau nu a fost necesară o DPIA?
- Ce recomandare privind confidențialitatea a fost formulată?
- Ce riscuri rămân?
- Cine a acceptat riscul rezidual?
- Ce condiții trebuie monitorizate?
Aici REG04 devine esențial. Fără recomandări înregistrate, DPO-ul nou-venit poate vedea doar aprobarea finală și poate rata constrângerile din spatele acesteia.
Pasul 5: Testați recuperarea
Solicitați auditului intern sau conformității să ceară cinci elemente din dosarul de predare-primire:
- Intrarea RoPA pentru o activitate de prelucrare cu risc ridicat.
- DPIA și înregistrarea recomandării pentru aceeași activitate.
- Acordul cu persoana împuternicită care o susține.
- Regula de retenție aplicabilă datelor.
- Cea mai recentă decizie DSR sau privind încălcarea securității datelor cu caracter personal care implică acel proces, dacă există.
Dacă echipa nu poate recupera aceste elemente în intervalul stabilit de politică, dosarul de predare-primire nu este pregătit.
Dependențe față de furnizori, persoane împuternicite și cloud
Multe tranziții ale DPO-ului eșuează la granița dintre confidențialitate, achiziții, securitate și operațiuni.
Un DPO care pleacă poate ști că o persoană împuternicită are o constatare de audit nerezolvată, că o notificare privind persoanele subîmputernicite necesită revizuire sau că un contract nu conține termeni adecvați privind asistența în caz de incident. Dacă această cunoaștere nu este capturată, DPO-ul nou-venit moștenește un risc ascuns.
Politica de securitate privind terții și furnizorii pentru IMM-uri [C10] de la Clarysec stabilește baza de dovezi:
Un Registru al furnizorilor trebuie menținut și actualizat de contactul administrativ sau de achiziții. Acesta trebuie să includă:
Din secțiunea „Cerințe de guvernanță”, clauza de politică 5.4.
Dosarul de predare-primire trebuie să conecteze registrul furnizorilor la:
- Acorduri de prelucrare a datelor.
- Liste de persoane subîmputernicite.
- Documentația privind transferurile.
- Due diligence de securitate.
- Clauze de notificare a incidentelor.
- Drepturi de audit.
- Obligații de ieșire și ștergere.
- Elemente de remediere deschise.
Aici contează și NIS2 și DORA.
NIS2 impune entităților esențiale și importante să adopte măsuri tehnice, operaționale și organizaționale adecvate de management al riscurilor de securitate cibernetică. Ariile sale de management al riscurilor includ gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, achiziția și dezvoltarea securizată, gestionarea vulnerabilităților, evaluarea eficacității, igiena cibernetică, instruirea, criptografia, securitatea resurselor umane, controlul accesului și managementul activelor.
DORA impune entităților financiare să mențină guvernanță TIC, managementul riscurilor TIC, clasificarea și raportarea incidentelor, testarea rezilienței operaționale digitale și managementul riscurilor TIC asociate terților. Pentru funcții critice sau importante, DORA se așteaptă, de asemenea, la măsuri contractuale solide, drepturi de acces și audit, drepturi de reziliere, strategii de ieșire și aranjamente de tranziție.
Un dosar de predare-primire al DPO trebuie să identifice unde furnizorii relevanți pentru confidențialitate fac parte și din obligațiile de reziliență operațională. Dacă o persoană împuternicită susține un serviciu financiar critic sau un serviciu digital important, DPO-ul nou-venit trebuie să înțeleagă impactul de reglementare al eșecului furnizorului, al notificării întârziate a incidentului sau al unei slăbiciuni contractuale.
Continuitatea incidentelor și a încălcărilor securității datelor cu caracter personal
Contextul unei încălcări a securității datelor cu caracter personal este foarte perisabil. În timpul tranziției DPO, este ușor să se piardă motivul pentru care s-a decis să nu se notifice, de ce o notificare a fost întârziată sau de ce un anumit grup de persoane a fost considerat afectat.
GDPR definește larg încălcarea securității datelor cu caracter personal, incluzând distrugerea, pierderea, modificarea, divulgarea neautorizată sau accesul neautorizat la date cu caracter personal, în mod accidental sau ilegal. Prin urmare, răspunsul la incidente trebuie să includă triaj privind confidențialitatea, nu doar izolare tehnică.
Zenith Blueprint, în faza Controale în acțiune, pasul 23, subliniază interfața juridică în controalele legate de confidențialitate:
Controlul introduce și o interfață juridică în SMSI. Responsabilii pentru confidențialitate, consilierii juridici sau responsabilii cu protecția datelor (DPO) trebuie implicați în definirea modului în care sunt gestionate datele cu caracter personal, în special când este vorba despre transferuri internaționale, prelucrări transfrontaliere sau drepturi ale persoanelor vizate, cum ar fi accesul, rectificarea și ștergerea. Acestea nu sunt doar drepturi, ci obligații operaționale, iar ele trebuie susținute prin procese structurate și verificabile prin audit.
Din perspectiva auditului, acest control este tot mai mult în atenție. Auditorii, autoritățile de supraveghere și clienții vor să vadă deopotrivă:
✓ Unde se află PII, ✓ Ce temei juridic guvernează prelucrarea, ✓ Cum este restricționat accesul, ✓ Cum sunt raportate incidentele, ✓ Și cum organizația respectă drepturile și menține transparența.
Din faza Controale în acțiune, pasul 23: controale organizaționale (5.19–5.37).
Pentru fiecare incident cu date cu caracter personal deschis sau închis recent, dosarul de predare-primire trebuie să includă o fișă de continuitate privind încălcarea securității datelor cu caracter personal.
| Câmp al fișei de continuitate privind încălcarea securității datelor cu caracter personal | De ce contează |
|---|---|
| Referința incidentului | Leagă analiza privind confidențialitatea de înregistrarea incidentului de securitate |
| Data și ora detectării | Susține analiza termenelor de raportare |
| Sisteme și persoane vizate afectate | Definește domeniul de aplicare și impactul |
| Rol de operator sau persoană împuternicită | Determină obligațiile de notificare și cele contractuale |
| Evaluare inițială privind confidențialitatea | Păstrează raționamentul de triaj timpuriu |
| Rating de severitate a securității | Conectează severitatea tehnică la riscul privind confidențialitatea |
| Decizia de notificare și raționamentul | Explică dacă a fost necesară notificarea autorității de supraveghere sau a persoanelor |
| Comunicări cu autoritățile de supraveghere și clienții | Păstrează angajamentele externe |
| Cauza principală și lecții învățate | Susține acțiunea corectivă și îmbunătățirea |
| Acțiuni corective și proprietari | Previne lacunele de remediere după tranziție |
Aceasta susține și așteptările NIS2 și DORA privind incidentele. NIS2 utilizează raportarea etapizată pentru incidente semnificative, inclusiv avertizare timpurie, notificare, actualizări acolo unde este necesar și un raport final. DORA impune entităților financiare să detecteze, gestioneze, clasifice și notifice incidentele majore legate de TIC, cu raportare inițială, intermediară și finală și analiză a cauzei principale. Un nou DPO trebuie să poată distinge între un incident de securitate, o încălcare a securității datelor cu caracter personal, un incident semnificativ NIS2 și un incident major legat de TIC conform DORA, inclusiv atunci când un singur eveniment declanșează mai multe fluxuri de lucru.
Retenție și eliminare: riscul tăcut al predării-primirii
Regulile de retenție devin adesea perimate în timpul tranzițiilor de rol, deoarece se află la intersecția dintre juridic, managementul înregistrărilor, IT și proprietarii de business. Totuși, limitarea legată de stocare din GDPR impune ca datele cu caracter personal să nu fie păstrate mai mult decât este necesar pentru scopurile prelucrării.
Politica enterprise Politica de păstrare și eliminare a datelor [C11] atribuie un rol de control privind confidențialitatea:
Revizuiește și validează calendarele de păstrare pentru datele cu caracter personal, pentru a asigura un temei juridic pentru stocarea continuă.
Din secțiunea „Roluri și responsabilități”, clauza de politică 4.3.2.
Dosarul de predare-primire trebuie să identifice calendarele de retenție care necesită revizuire, sistemele în care ștergerea este constrânsă tehnic, blocările legale, seturile de date arhivate, problemele de retenție a backup-urilor și dependențele de ștergere ale persoanelor împuternicite.
Un test util este simplu. Alegeți o intrare RoPA și întrebați dacă DPO-ul nou-venit poate determina perioada de retenție, evenimentul declanșator al ștergerii, proprietarul de sistem, implicarea persoanei împuternicite, tratamentul backup-urilor și dovada ultimei revizuiri. Dacă nu, responsabilitatea privind retenția nu este pregătită pentru tranziție.
Maparea cerințelor de conformitate între cadre: un dosar, multe așteptări
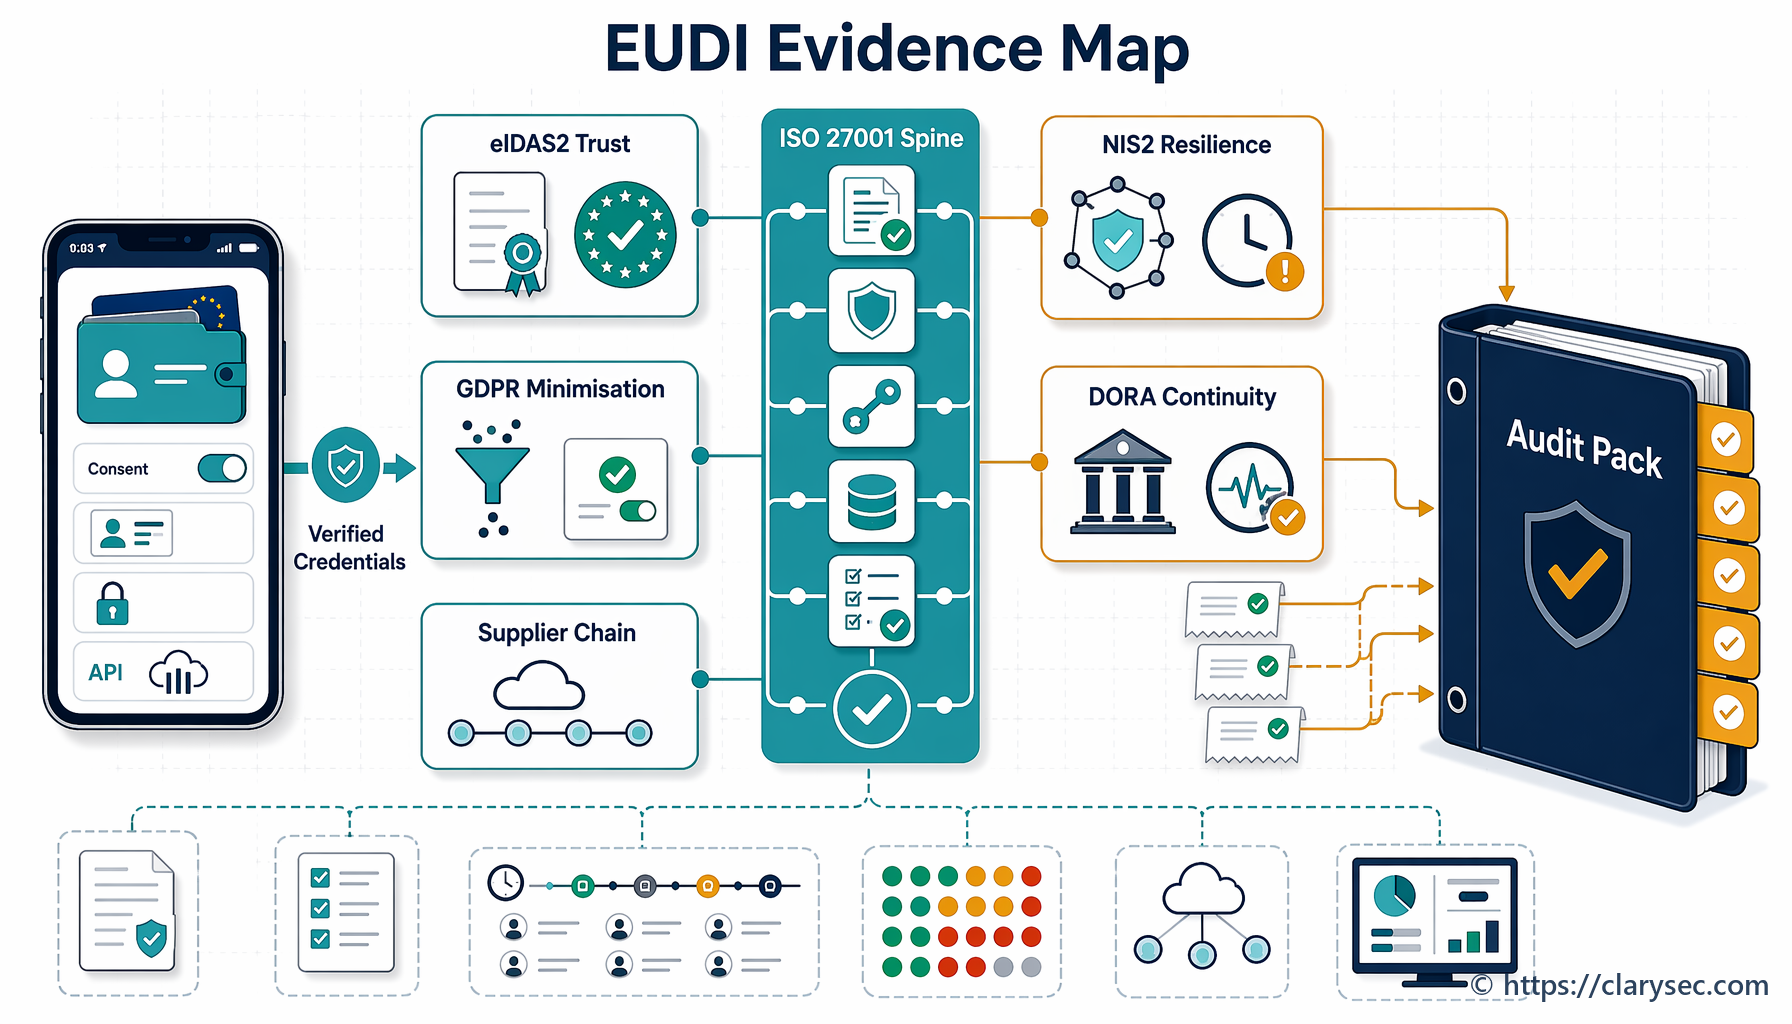
Un dosar de predare-primire al DPO solid nu înlocuiește obligațiile legale, dar oferă auditorilor și autorităților de supraveghere o pistă de dovezi coerentă între cadre.
| Cadru sau reglementare | Ce așteaptă | Cum ajută dosarul de predare-primire al DPO |
|---|---|---|
| GDPR | Responsabilizare demonstrabilă, prelucrare legală, gestionarea drepturilor, guvernanța încălcărilor securității datelor cu caracter personal și supravegherea persoanelor împuternicite | Păstrează RoPA, temeiul juridic, DPIA-urile, registrele DSR, deciziile privind încălcările securității datelor cu caracter personal și dovezile privind persoanele împuternicite |
| ISO/IEC 27701:2025 | Guvernanță PIMS, claritatea rolurilor, managementul riscurilor privind confidențialitatea și dovezi documentate | Arată rolurile privind confidențialitatea, domeniul de aplicare al PIMS, indexul dovezilor, înregistrările recomandărilor și deținerea proceselor |
| ISO/IEC 27001:2022 | Sistem de management bazat pe risc, leadership, responsabilități atribuite, informații documentate și funcționarea controalelor | Conectează dovezile privind confidențialitatea la domeniul de aplicare al SMSI, tratamentul riscului, controalele furnizorilor, incidente și continuitate |
| NIS2 | Responsabilitatea managementului, managementul riscurilor cibernetice, gestionarea incidentelor, lanț de aprovizionare și instruire | Identifică dependențele privind confidențialitatea în incidente cibernetice, furnizori, active, acces și continuitate |
| DORA | Guvernanță TIC, raportarea incidentelor, testare, risc asociat terților și reziliență pentru entitățile financiare | Conectează înregistrările privind confidențialitatea la riscul TIC, furnizori critici, clasificarea incidentelor și dovezi de ieșire |
| NIST CSF 2.0 | Rezultate Govern, Identify, Protect, Detect, Respond și Recover, cu profiluri și analiză a lacunelor | Transformă predarea-primirea într-un profil al stării curente, o listă de lacune față de starea-țintă și un plan de acțiune |
| COBIT 2019 | Obiective de guvernanță, deținerea controalelor, calitatea dovezilor, responsabilitate și monitorizarea performanței | Oferă dovezi bazate pe roluri, trasabilitatea deciziilor, pistă de audit și supraveghere de management |
NIST CSF 2.0 este deosebit de util ca strat de comunicare. Funcția GOVERN se așteaptă ca obligațiile legale, de reglementare, contractuale, de confidențialitate și privind libertățile civile să fie înțelese și gestionate. Metoda sa privind profilurile organizaționale ajută organizațiile să definească stările curente și țintă, să colecteze politici și intrări de risc, să identifice lacune și să creeze planuri de acțiune prioritizate.
Exact asta face un dosar de predare-primire al DPO. Definește postura curentă de confidențialitate, identifică cerințele-țintă de continuitate și creează o listă prioritară de remediere.
Cum examinează auditorii un proces de predare-primire DPO
Un auditor riguros nu se va opri la a întreba numele DPO-ului. Va testa dacă funcția de confidențialitate este rezilientă.
| Perspectiva auditorului | Întrebare probabilă | Dovezi din dosarul de predare-primire |
|---|---|---|
| ISO/IEC 27001:2022 | Sunt menținute rolurile, înregistrările și responsabilitățile de control în timpul schimbării de personal? | registru al rolurilor, jurnal de delegări, index de dovezi REG12, revizuirea drepturilor de acces, referințe la politici |
| ISO/IEC 27701:2025 | Continuă PIMS să funcționeze atunci când DPO-ul se schimbă? | domeniul de aplicare al PIMS, înregistrări DPIA, recomandări REG04, RoPA, proceduri DSR, înregistrări privind încălcările securității datelor cu caracter personal |
| GDPR | Poate organizația să demonstreze responsabilizarea privind confidențialitatea după schimbarea DPO-ului? | RoPA, DPIA-uri, registru DSR, registru al încălcărilor securității datelor cu caracter personal, maparea temeiurilor juridice, corespondență cu autoritățile de supraveghere |
| NIST CSF 2.0 | Este înțeleasă și comunicată postura curentă privind confidențialitatea și riscul cibernetic? | profil curent, lacune țintă, registru de riscuri, listă de furnizori, acțiuni privind incidentele și recuperarea |
| DORA | Sunt păstrate dependențele privind incidentele TIC și confidențialitatea terților pentru reziliența operațională? | înregistrări privind furnizorii critici, clasificări ale incidentelor, registru contractual, planuri de ieșire, dovezi de testare |
| NIS2 | Sunt clare responsabilitățile privind managementul, incidentele, lanțul de aprovizionare și continuitatea? | raportare către consiliul de administrație, manual operațional de incidente, registrul furnizorilor, legături de continuitate, înregistrări de instruire |
| COBIT 2019 | Este responsabilitatea guvernată, monitorizată și susținută prin dovezi? | RACI, deținerea controalelor, pistă de audit, acțiuni corective, procese-verbale ale analizelor efectuate de management |
Cea mai comună constatare nu este că nu există niciun dosar de predare-primire. Este că dosarul nu leagă dovezile de decizii. Auditorii nu vor doar documente. Vor trasabilitate.
Tipare comune de eșec și remedieri Clarysec
Primul tipar de eșec este predarea-primirea prin inbox. DPO-ul care pleacă redirecționează e-mailuri, dar nu există un registru de dovezi indexat. Clarysec remediază acest lucru prin introducerea dovezilor în REG12 și prin legarea fiecărui element de un proces, un proprietar și o dată de revizuire.
Al doilea este predarea-primirea pe bază de șabloane. Organizația are șabloane DPIA și DSR, dar nu are stare curentă. Clarysec remediază acest lucru printr-un tablou de bord critic pentru termene deschise, decizii cu risc ridicat și acțiuni nerezolvate.
Al treilea este politica fără delegare. Politicile spun că DPO-ul deține confidențialitatea, dar nimeni nu înregistrează responsabilitatea interimară. Clarysec remediază acest lucru prin Registrul de roluri și responsabilități, dovezi privind predarea-primirea rolului în REG01 și REG12 și dovezi de comunicare în REG11.
Al patrulea este unghiul mort privind furnizorii. Înregistrările privind confidențialitatea persoanelor împuternicite nu sunt legate de înregistrările de achiziții și securitate. Clarysec remediază acest lucru prin conectarea registrului furnizorilor, depozitului acordurilor de prelucrare a datelor, listei persoanelor subîmputernicite, clauzelor privind incidentele, obligațiilor de ieșire și due diligence-ului de securitate.
Al cincilea este lacuna de context a incidentului. Înregistrarea tehnică a incidentului există, dar raționamentul privind încălcarea securității datelor cu caracter personal lipsește. Clarysec remediază acest lucru prin cerința de fișe de continuitate privind încălcările securității datelor cu caracter personal, care păstrează analiza notificării, impactul asupra persoanelor vizate, deciziile autorităților de supraveghere și lecțiile învățate.
Lista de verificare pe 30 de zile pentru pregătirea predării-primirii DPO
Dacă DPO-ul sau responsabilul pentru confidențialitate s-ar schimba mâine, ați putea demonstra continuitatea? Folosiți această listă de verificare.
- Confirmați că DPO-ul, responsabilul pentru confidențialitate, managerul PIMS și înlocuitorii sunt înregistrați în registrul rolurilor.
- Înregistrați dovezile privind predarea-primirea rolului în REG01 și REG12 în termen de 10 zile lucrătoare.
- Actualizați dovezile privind comunicarea schimbării rolului în REG11 în termen de 10 zile lucrătoare.
- Verificați că indexul REG12 al informațiilor documentate ale PIMS este actualizat.
- Creați o listă de supraveghere a termenelor privind confidențialitatea la 30, 60 și 90 de zile.
- Revizuiți DSR-urile deschise și confirmați proprietarii răspunsurilor.
- Revizuiți toate DPIA-urile active și deciziile cu risc ridicat.
- Confirmați că REG04 include recomandări privind confidențialitatea pentru domeniul de aplicare al PIMS, criteriile DPIA și deciziile cu risc ridicat.
- Reconciliați RoPA cu sistemele, furnizorii și calendarele de retenție.
- Revizuiți evaluările deschise și recente ale încălcărilor securității datelor cu caracter personal.
- Confirmați că înregistrările privind persoanele împuternicite, persoanele subîmputernicite și furnizorii sunt complete.
- Validați calendarele de retenție pentru datele cu caracter personal.
- Testați recuperarea a cinci elemente critice de dovezi.
- Raportați managementului starea tranziției.
- Adăugați lecțiile învățate în planul de îmbunătățire PIMS.
Pregătiți continuitatea confidențialității pentru audit înainte ca rolul să se schimbe
Cel mai bun moment pentru construirea unui dosar de predare-primire al DPO este înainte ca cineva să demisioneze, înainte ca o autoritate de supraveghere să întrebe și înainte ca un incident să forțeze situația.
Clarysec ajută organizațiile să transforme guvernanța confidențialității în dovezi operaționale prin combinarea șabloanelor de politici, registrelor PIMS, fluxurilor de predare-primire, depozitelor pregătite pentru audit și mapărilor cerințelor de conformitate între cadre. Începeți cu Zenith Blueprint pentru foaia de parcurs de implementare în 30 de pași, utilizați Zenith Controls pentru a conecta controalele ISO/IEC 27002:2022 la așteptări mai largi de conformitate și aliniați clauzele interne cu politicile Clarysec privind confidențialitatea și managementul dovezilor.
Dacă DPO-ul s-ar schimba mâine, organizația dumneavoastră ar păstra contextul din spatele fiecărei DPIA, decizii privind încălcarea securității datelor cu caracter personal, intrări RoPA și angajament față de autoritatea de supraveghere?
Dacă răspunsul este incert, următorul pas este practic. Construiți indexul de predare-primire, mapați dovezile, atribuiți proprietari interimari și testați recuperarea în această săptămână. Clarysec vă poate ajuta să faceți acest dosar complet, controlat și pregătit pentru audit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council