Guvernanța datelor privind sănătatea în vederea pregătirii pentru EHDS

Este ora 08:20 într-o dimineață de luni, iar invitația la ședință are un titlu aparent simplu: „Pregătirea pentru EHDS”.
Anya, CISO-ul unei companii MedTech cu creștere rapidă, intră în apel împreună cu responsabilul pentru confidențialitate, directorul de operațiuni clinice, responsabilul de achiziții și consilierul juridic. Un grup spitalicesc dorește să conecteze portalul pentru pacienți la platforma de analiză a companiei. Un partener de cercetare solicită seturi de date pseudonimizate. Un furnizor cloud stochează backup-uri în mai multe regiuni din UE. Un furnizor de suport poate avea nevoie de acces temporar la jurnale de producție. Departamentul juridic întreabă dacă organizația acționează ca operator, persoană împuternicită de operator, operator asociat sau persoană subîmputernicită pentru fiecare flux de date.
Apoi, organul de conducere pune întrebarea esențială: „Putem demonstra că suntem pregătiți pentru Spațiul european al datelor privind sănătatea?”
Această întrebare nu cere o listă de reglementări. Ea cere să se stabilească dacă organizația poate demonstra, sub presiune, o prelucrare a datelor privind sănătatea controlată, legală, securizată și responsabilă. GDPR tratează deja datele privind sănătatea ca date cu caracter personal din categorii speciale. ISO/IEC 27701:2025 ridică nivelul așteptărilor pentru un Sistem de management al informațiilor privind confidențialitatea, sau PIMS, care demonstrează responsabilitatea în practică. ISO/IEC 27001:2022 oferă fundamentul de sistem de management pentru riscul de securitate, controlul operațional, auditul intern, revizuirea de management și îmbunătățirea continuă. NIS2 adaugă guvernanța securității cibernetice, gestionarea incidentelor și reziliența lanțului de aprovizionare pentru multe ecosisteme de servicii medicale, servicii digitale, cloud, SaaS și TIC. DORA poate fi, de asemenea, relevantă atunci când datele privind sănătatea se conectează la asigurări, plăți, servicii financiare reglementate sau servicii TIC care sprijină entități financiare.
Adevărata provocare nu este să știți că datele privind sănătatea sunt sensibile. Toată lumea știe acest lucru. Provocarea este să demonstrați că fiecare colectare, eveniment de partajare, relație cu o persoană împuternicită de operator, acordare de acces, regulă de păstrare și decizie DPIA este guvernată, revizuită și susținută prin dovezi.
Abordarea Clarysec este intenționat practică. Conectăm Zenith Blueprint: foaia de parcurs în 30 de pași a auditorului, setul de politici PIMS și Zenith Controls: ghidul de mapare a cerințelor de conformitate între cadre într-un model funcțional de guvernanță a datelor privind sănătatea, capabil să reziste atât întrebărilor unei autorități de reglementare, cât și unei solicitări de eșantionare din partea auditorului.
De ce guvernanța datelor privind sănătatea este diferită
Datele privind sănătatea nu sunt doar un alt câmp într-un inventar al datelor. Ele pot dezvălui diagnostice, tratamente, indicatori genetici, dizabilități, istoricul medicației, starea de sănătate mintală, identificatori biometrici, informații privind fertilitatea, rezultate clinice și detalii despre rude sau persoane vulnerabile.
GDPR Articolul 9 tratează datele privind sănătatea ca date cu caracter personal din categorii speciale și, în general, interzice prelucrarea, cu excepția cazului în care se aplică o condiție specifică. Exemplele includ consimțământul explicit, scopurile de asistență medicală, sănătatea publică, cercetarea cu măsuri de protecție, interesele vitale sau o altă condiție legală întemeiată pe dreptul UE ori pe dreptul unui stat membru. GDPR Articolul 5 transformă, de asemenea, principiile privind confidențialitatea într-o obligație de responsabilitate. Datele cu caracter personal trebuie prelucrate în mod legal, echitabil și transparent, colectate pentru scopuri determinate și legitime, reduse la minimum, menținute exacte, păstrate doar atât timp cât este necesar și protejate împotriva prelucrării neautorizate sau ilegale și împotriva pierderii, distrugerii ori deteriorării accidentale. Operatorul trebuie să poată demonstra conformitatea.
Pentru pregătirea EHDS, guvernanța datelor privind sănătatea trebuie să răspundă la șapte întrebări operaționale:
- Ce date privind sănătatea prelucrăm și unde sunt stocate?
- Ce rol avem pentru fiecare activitate: operator, persoană împuternicită de operator, operator asociat sau persoană subîmputernicită?
- Ce temei juridic și ce condiție pentru categorii speciale de date se aplică?
- A fost finalizată evaluarea preliminară privind confidențialitatea sau o DPIA înainte de începerea prelucrării cu risc ridicat?
- Cine poate accesa datele privind sănătatea și cât de des este revizuit acest acces?
- Ce destinatari, persoane împuternicite de operator, persoane subîmputernicite și furnizori cloud sunt implicați?
- Ce dovezi demonstrează păstrarea, pseudonimizarea, transferul securizat, pregătirea pentru incidente și asigurarea furnizorilor?
ISO/IEC 27701:2025 ajută la structurarea acestor răspunsuri ca PIMS. ISO/IEC 27001:2022 oferă coloana vertebrală prin context, domeniu de aplicare, leadership, evaluarea riscurilor, tratarea riscurilor, Declarația de aplicabilitate, control operațional, monitorizare, audit intern, revizuire de management și îmbunătățire. Clauzele 4.1-4.4 impun organizațiilor să definească contextul, părțile interesate, cerințele, domeniul de aplicare și dependențele. Acesta este punctul corect de plecare pentru pregătirea EHDS, deoarece fluxurile de date privind sănătatea implică, de regulă, spitale, laboratoare, platforme cloud, parteneri clinici, organizații de cercetare, furnizori de suport și uneori organisme din sectorul public.
Greșeala pe care o vedem în proiecte reale este tratarea guvernanței datelor privind sănătatea ca pe un exercițiu de notă de informare privind prelucrarea datelor. O astfel de notă contează, dar nu demonstrează că un inginer de suport nu poate exporta jurnale ale pacienților, că un set de date de cercetare este pseudonimizat corespunzător, că un contract cu persoana împuternicită de operator conține clauzele din Articolul 28 sau că o sarcină de păstrare a șters efectiv înregistrările expirate.
Modelul Clarysec: un singur lanț de dovezi, de la scop la eliminare
Modelul Clarysec de guvernanță a datelor privind sănătatea pornește de la un principiu simplu: dacă nu puteți urmări datele privind sănătatea de la scop la eliminare, nu aveți pregătire EHDS, ci risc documentar.
Zenith Blueprint surprinde clar mentalitatea de control al confidențialității în Pasul 23, controale organizaționale 5.19-5.37:
„informațiile de identificare personală nu sunt doar un alt tip de date, ci o reprezentare profund sensibilă a încrederii.”
Această afirmație este valabilă în mod special pentru datele privind sănătatea. Un pacient nu percepe o încălcare a securității ca pe un eșec de control. O percepe ca pe o pierdere a demnității, confidențialității și încrederii în ecosistemul de îngrijire.
Clarysec construiește lanțul de dovezi folosind patru straturi conectate.
| Strat | Întrebare de guvernanță a datelor privind sănătatea | Artefact Clarysec |
|---|---|---|
| Guvernanța activităților de prelucrare | De ce prelucrăm aceste date privind sănătatea, în ce rol, pe ce temei juridic și în baza cărei condiții pentru categorii speciale? | Inventar PII, evidență privind temeiul juridic, REG02 |
| Guvernanța riscurilor privind confidențialitatea | Este aceasta o prelucrare cu risc ridicat și a fost finalizată evaluarea preliminară DPIA înainte de începerea prelucrării? | Evaluarea riscurilor privind confidențialitatea, flux DPIA, REG04 |
| Guvernanța partajării și a furnizorilor | Cine primește datele, unde sunt prelucrate și ce controale contractuale se aplică? | Registru al partajărilor externe, verificarea prealabilă a furnizorilor, REG08 |
| Guvernanța accesului și a dovezilor | Cine are acces, cum este revizuit accesul și ce jurnale demonstrează funcționarea controlului? | Registru al revizuirilor accesului, dovezi de jurnalizare, REG12 |
Astfel, o organizație poate intra într-un audit și poate demonstra că același caz de utilizare a datelor privind sănătatea este acoperit de scopul activității, legislația privind confidențialitatea, controale de securitate a informațiilor, asigurarea furnizorilor și dovezi operaționale.
Începeți cu claritatea rolurilor înainte de proiectarea controalelor
Proiectele cu date privind sănătatea eșuează adesea la primul prag de guvernanță, deoarece echipele nu se pot pune de acord asupra rolurilor. Un spital poate fi operatorul pentru îngrijirea pacientului. O platformă digitală de sănătate poate fi persoană împuternicită de operator pentru găzduirea datelor din portal. Aceeași platformă poate fi operator pentru evidențele propriilor angajați sau pentru managementul conturilor clienților. Două instituții de cercetare pot fi operatori asociați dacă stabilesc împreună scopurile și mijloacele studiului. Un furnizor de analiză cloud poate fi persoană subîmputernicită.
Setul de politici PIMS al Clarysec este proiectat în jurul acestei realități a rolurilor. Acesta utilizează etichete operaționale de rol PIMS, precum Ambele, Operator, Persoană împuternicită de operator, Operator asociat și Persoană subîmputernicită. Acest lucru contează deoarece obligațiile se schimbă în funcție de faptul că organizația stabilește scopurile și mijloacele sau prelucrează date pe baza unor instrucțiuni documentate.
Pentru datele privind sănătatea prelucrate din perspectiva operatorului, Politica privind inventarul prelucrărilor PII și temeiul juridic impune înregistrarea condiției pentru categorii speciale înainte de prelucrare. Clauza 4.2.6 din secțiunea privind înregistrările de scop și temei juridic ale operatorului prevede:
„[Condițional] Proprietarul de proces / Proprietarul activității TREBUIE să înregistreze condiția de prelucrare a categoriilor speciale în REG02 înainte de prelucrarea PII din categorii speciale.”
Pentru pregătirea EHDS, acesta este unul dintre cele mai importante controale din stiva de guvernanță. El previne logica „colectăm pentru că platforma are nevoie de aceste date”. Un câmp de date privind sănătatea trebuie să aibă un scop, un temei juridic, o condiție pentru categorii speciale, o regulă de păstrare, un proprietar și un context de prelucrare.
Un registru practic al prelucrării datelor privind sănătatea poate arăta astfel.
| Câmp din registru | Exemplu pentru o platformă de monitorizare la distanță |
|---|---|
| Activitate de prelucrare | Colectarea continuă a valorilor tensiunii arteriale |
| Rol PIMS | Persoană împuternicită de operator pentru clientul spital, operator pentru datele conturilor platformei |
| Categorii de date | ID pacient, ID dispozitiv, valori măsurate, marcaj temporal, stare alertă |
| Scop | Monitorizarea îngrijirii la distanță și escaladare clinică |
| Temei juridic GDPR | Documentat conform instrucțiunii operatorului sau temeiului juridic al operatorului |
| Condiție Articolul 9 | Scop legat de asistența medicală sau altă condiție documentată pentru categorii speciale |
| Perioadă de păstrare | Calendar de păstrare contractual și clinic |
| Locația datelor | Regiune cloud din UE și regiune de backup |
| Destinatari | Utilizatori ai spitalului, furnizor de suport, furnizor de găzduire |
| Referință DPIA | REG04-DPIA-2026-011 |
| Referință revizuire acces | REG12-Q2-2026 |
Politica de protecție a datelor și confidențialitate - IMM exprimă aceeași disciplină într-o formă pe care organizațiile mai mici o pot operaționaliza. Clauza 5.2.1 din Cerințe de guvernanță prevede:
„Coordonatorul pentru confidențialitate trebuie să mențină un registru al tuturor activităților de prelucrare a datelor cu caracter personal, incluzând categoriile de date, scopul, temeiul juridic și perioadele de retenție”
Acest registru devine punctul de ancorare pentru notele de informare privind prelucrarea datelor, acordurile cu persoanele împuternicite de operator, proiectarea controlului accesului, configurarea păstrării și eșantionarea în audit.
DPIA sunt puncte de control al schimbării, nu formalități documentare
În temeiul GDPR, prelucrarea cu risc ridicat poate declanșa o DPIA. În contexte cu date privind sănătatea, riscul este rareori ipotetic. Prelucrarea pe scară largă, monitorizarea sistematică, crearea de profiluri, persoanele vulnerabile, datele din categorii speciale și tehnologiile inovatoare pot necesita toate o evaluare structurată a riscurilor privind confidențialitatea.
Politica privind evaluarea riscurilor privind confidențialitatea și DPIA transformă această cerință într-un punct de control înainte de prelucrare. Clauza 4.2.2 din secțiunea privind declanșatorii DPIA și stabilirea cerinței prevede:
„[Operator] Proprietarul de proces / Proprietarul activității TREBUIE să transmită către Responsabilul pentru confidențialitate / Managerul PIMS, în REG04, înainte de începerea prelucrării, activitățile de prelucrare care implică prelucrare la scară largă, monitorizare sistematică, creare de profiluri, decizii automatizate, PII din categorii speciale, date privind condamnări penale sau infracțiuni, persoane vizate vulnerabile, tehnologie inovatoare sau prelucrare modificată semnificativ.”
Această clauză previne un tipar de eșec frecvent: echipa de inginerie construiește integrarea, vânzările anunță data intrării în producție, iar echipei de confidențialitate i se cere să aprobe proiectul după ce arhitectura este deja fixată.
În Zenith Blueprint, confidențialitatea este integrată cu revizuirea schimbărilor de securitate. Pasul 23 tratează controlul ISO/IEC 27002:2022 5.34, Confidențialitate și protecția PII, și îl leagă de conștientizarea privind datele, clasificare, controlul accesului, mascare, ștergere și criptare. Pasul 19 adaugă verificări practice de audit pentru reducerea la minimum a datelor, ștergerea informațiilor, mascare, pseudonimizare, date de testare și prevenirea scurgerii datelor. Prin urmare, o DPIA nu este doar o notă juridică. Ea trebuie să producă acțiuni tehnice și organizatorice.
Un flux DPIA practic Clarysec pentru un nou proiect de partajare orientat către EHDS urmează această succesiune:
- Creați sau actualizați înregistrarea de prelucrare REG02 pentru fluxul de date privind sănătatea.
- Declanșați evaluarea preliminară REG04 deoarece sunt implicate date privind sănătatea din categorii speciale și partajare externă.
- Identificați riscurile pentru confidențialitate, integritate, disponibilitate, drepturile pacienților, echitate, limitări legate de scop și reidentificare.
- Selectați controale precum pseudonimizare, acces bazat pe roluri, restricție de găzduire în UE, clauze cu furnizorii, jurnalizare, limite de păstrare, DLP, criptare și playbook-uri de incident.
- Actualizați REG08 cu identitatea destinatarului, rolul, locația de prelucrare, frecvența partajării și sursa autorizării.
- Actualizați REG12 cu cerințe trimestriale de revizuire a drepturilor de acces pentru sistemele care prelucrează PII sensibile.
- Corelați tratarea riscurilor cu Registrul de riscuri ISO/IEC 27001:2022 și cu Declarația de aplicabilitate.
- Programați revizuirea dovezilor în auditul intern și în revizuirea de management.
Elementul esențial este ca fiecare decizie să lase o pistă.
Controlul accesului trebuie să fie specific, revizuit și susținut prin dovezi
Majoritatea încălcărilor datelor privind sănătatea nu necesită un atacator sofisticat. Uneori problema constă în acces excesiv, conturi administrative partajate, date de producție copiate în testare sau utilizatori de suport care păstrează accesul după încheierea unui proiect.
Politica de protecție a datelor și confidențialitate la nivel enterprise a Clarysec prevede:
„Toate sistemele trebuie să aplice implicit principiul privilegiului minim.”
Politica de protecție a datelor și confidențialitate - IMM exprimă aceeași așteptare operațională în termeni simpli:
„Accesul utilizatorilor la date cu caracter personal trebuie limitat la roluri cu o nevoie de afaceri documentată”
Pentru guvernanța datelor privind sănătatea conform ISO/IEC 27701:2025 și GDPR, principiul privilegiului minim trebuie să reflecte roluri clinice, roluri de suport, roluri de analiză, roluri de cercetare, acces de urgență, proceduri break-glass și separarea între mediul de producție și mediile non-producție.
Politica privind securitatea PII și controlul accesului adaugă o cerință concretă de dovezi. Clauza 4.2.3 din secțiunea privind baza de referință a controlului accesului prevede:
„[Ambele] Proprietarul de sistem / Proprietarul de aplicație TREBUIE să revizuiască cel puțin trimestrial accesul utilizatorilor la sistemele care prelucrează PII cu impact ridicat sau sensibile și să înregistreze rezultatul revizuirii în REG12.”
Dovezile privind revizuirea trimestrială a accesului sunt extrem de valoroase în audit. Un auditor de confidențialitate poate eșantiona REG12 și îl poate compara cu evidențele HR, aprobările din tichete, jurnalele de acces privilegiat și rolurile aplicației. Un auditor de securitate poate testa dacă utilizatorii privilegiați au autentificare multifactor, jurnalizarea sesiunilor și monitorizarea accesului de urgență. Un auditor COBIT 2019 sau ISACA va căuta, de regulă, deținerea procesului, performanța controlului, excepțiile și supravegherea conducerii.
O revizuire solidă a accesului la date privind sănătatea trebuie să confirme că fiecare utilizator are un proprietar de business desemnat, fiecare rol corespunde funcției curente sau scopului contractual, conturile inactive sunt eliminate, conturile privilegiate sunt separate de conturile normale, accesul de urgență este jurnalizat și revizuit, accesul furnizorilor de suport este limitat în timp și legat de tichet, cheile API și conturile de serviciu sunt incluse, accesul la seturile de date pseudonimizate rămâne restricționat, iar aprobările, eliminările, excepțiile și datele de remediere sunt înregistrate în REG12.
Auditorii nu întreabă doar dacă revizuirea drepturilor de acces are loc. Ei întreabă ce s-a schimbat ca urmare a revizuirii.
Pseudonimizarea este o măsură de protecție, nu o ștergere miraculoasă
Pregătirea EHDS va crește atenția acordată utilizării secundare, cercetării, analizelor, îmbunătățirii calității și partajării datelor. Pseudonimizarea este adesea măsura de protecție potrivită, dar nu elimină automat datele din guvernanța confidențialității. Riscul de reidentificare, cheile de legătură, cohortele mici, indicatorii bolilor rare și metadatele pot menține sensibilitatea.
Politica de mascare a datelor și pseudonimizare a Clarysec este explicită:
„Tratați seturile de date mascate și pseudonimizate ca date sensibile, supuse jurnalizării accesului, controalelor de retenție și procedurilor de răspuns la incidente.”
Politica de mascare a datelor și pseudonimizare - IMM oferă un declanșator practic:
„Pseudonimizarea trebuie utilizată atunci când este necesară corelarea datelor fără dezvăluirea identităților:”
Intrarea Zenith Controls pentru controlul ISO/IEC 27002:2022 5.34, Confidențialitate și protecția PII, îl clasifică drept control preventiv legat de confidențialitate, integritate și disponibilitate. Aceasta conectează 5.34 la controale conexe, inclusiv 5.9 Inventarul informațiilor și al altor active asociate, 5.12 Clasificarea informațiilor, 5.14 Transferul informațiilor, 5.15 Controlul accesului, 5.16 Managementul identității, 5.23 Securitatea informației pentru utilizarea serviciilor cloud, 8.10 Ștergerea informațiilor, 8.11 Mascarea datelor și 8.12 Prevenirea scurgerii datelor.
Această mapare contează. Un extras de cercetare pseudonimizat nu este guvernat doar printr-un script de mascare. Are nevoie și de clasificare, aprobarea accesului, transfer securizat, controale cloud, păstrare, jurnalizare și revizuirea schimbării. Dacă cheia de legătură se află în același mediu cu setul de date sau dacă analiștii pot combina seturi de date pentru a identifica afecțiuni rare, riscul privind confidențialitatea rămâne ridicat.
| Obiectiv de control | Implementare practică |
|---|---|
| Reducerea posibilității de identificare | Înlocuiți identificatorii direcți cu pseudonime și eliminați cvasi-identificatorii care nu sunt necesari |
| Protejarea cheilor de legătură | Stocați cheile separat, restricționați accesul, jurnalizați toate accesările și atribuiți custodia responsabilă |
| Limitarea scopului | Legați setul de date de întrebarea de cercetare aprobată sau de scopul contractual |
| Controlul destinatarilor | Înregistrați în REG08 identitatea destinatarului, rolul, locația, frecvența partajării și sursa autorizării |
| Transfer securizat | Utilizați un portal criptat, API sau SFTP aprobat, aliniat la clasificarea datelor |
| Limitarea păstrării | Configurați fluxul de expirare și ștergere cu jurnale de dovezi |
| Monitorizarea utilizării | Revizuiți jurnalele de acces, exporturile și comportamentul anormal de descărcare |
| Pregătirea pentru incidente | Includeți seturile de date pseudonimizate în evaluarea încălcării securității datelor și în domeniul de aplicare al răspunsului la incidente |
Guvernanța furnizorilor și a persoanelor împuternicite este locul în care pregătirea se rupe frecvent
Ecosistemele de date privind sănătatea depind puternic de furnizori. Găzduirea cloud, securitatea gestionată, suportul helpdesk, producătorii de dispozitive, gateway-urile API, furnizorii de analiză, platformele de semnătură electronică, furnizorii de identitate și persoanele împuternicite de operator din cercetare pot accesa toate date sensibile sau metadate.
GDPR Articolul 28 impune operatorilor să utilizeze persoane împuternicite de operator care oferă garanții suficiente și să reglementeze prelucrarea prin clauze contractuale. NIS2 tratează, de asemenea, securitatea lanțului de aprovizionare ca măsură centrală de securitate cibernetică. Modelul său de guvernanță impune organelor de conducere să aprobe și să supravegheze măsurile de gestionare a riscurilor de securitate cibernetică și cere atenție față de furnizorii direcți, furnizorii de servicii, vulnerabilitățile furnizorilor, practicile de securitate cibernetică și dezvoltarea securizată.
„[Ambele] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să declanșeze evaluarea riscurilor privind confidențialitatea și evaluarea preliminară DPIA în REG04 pentru relațiile cu persoane împuternicite cu risc ridicat și pentru schimbările semnificative privind confidențialitatea la nivelul terților înainte de aprobare, cu referința REG04 înregistrată în REG08.”
Politica privind colectarea, utilizarea, divulgarea și partajarea PII adaugă înregistrarea partajării:
„[Operator] Furnizorul / Responsabilul de achiziții TREBUIE să înregistreze în REG08 identitatea destinatarului, rolul destinatarului, scopul divulgării, categoriile PII, frecvența partajării, locația de prelucrare și sursa autorizării înainte de începerea partajării externe recurente.”
Politica de protecție a datelor și confidențialitate la nivel enterprise impune revizuirea de către achiziții, juridic și conformitate a conformității persoanei împuternicite de operator:
„Echipele de Achiziții și Juridic și Conformitate trebuie să verifice conformitatea cu Articolul 28 din GDPR și să impună reevaluarea anuală a tuturor furnizorilor cu risc ridicat.”
Pentru IMM-uri, Politica de securitate privind terții și furnizorii - IMM se concentrează pe un punct practic de asigurare care apare constant în auditurile privind datele de sănătate. Clauza 6.2.4 din Cerințe de implementare a politicii prevede:
„Atunci când furnizorii trebuie să stocheze date în afara sediului, compania trebuie să obțină asigurare privind protecția datelor, securitatea fizică și locația geografică de stocare (de exemplu, găzduire exclusiv în UE atunci când este cerută de GDPR).”
Zenith Blueprint, Pasul 23, controlul 5.20, Abordarea securității informației în acordurile cu furnizorii, explică de ce acest lucru trebuie să fie contractual, nu presupus:
„În privința furnizorilor, încrederea nu se poate baza pe presupuneri. Ea trebuie codificată.”
Pentru datele privind sănătatea, acordurile cu furnizorii trebuie să includă descrieri ale serviciilor, categorii de date, locații de prelucrare, controale de subcontractare, confidențialitate, controlul accesului, criptare, termene de notificare a incidentelor, drepturi de audit, ștergere sau returnare, așteptări privind dezvoltarea securizată, angajamente de reziliență și sprijin pentru solicitările autorităților de reglementare.
Păstrarea și eliminarea sunt problema uitată a dovezilor EHDS
Guvernanța datelor privind sănătatea se concentrează adesea pe colectare și partajare, dar păstrarea este locul în care multe organizații acumulează risc tăcut. Exporturi vechi, seturi de date de testare, copii de backup, extrase de cercetare abandonate, tichete de suport arhivate și jurnale de dispozitive învechite pot persista mult după expirarea scopului inițial.
GDPR Articolul 5 impune limitarea stocării. Politica de păstrare și eliminare a datelor leagă acest principiu de politica operațională:
„Asigurați-vă că retenția informațiilor de identificare personală (PII) respectă legislația privind protecția datelor și notele de informare privind confidențialitatea ale organizației”
Intrarea Zenith Controls pentru controlul ISO/IEC 27002:2022 5.33, Protecția înregistrărilor, conectează protecția înregistrărilor la 5.12 Clasificarea informațiilor, 5.15 Controlul accesului, 5.31 Cerințe legale, statutare, de reglementare și contractuale, 5.36 Conformitatea cu politicile, regulile și standardele pentru securitatea informației, 7.14 Eliminarea securizată sau reutilizarea echipamentelor, 8.10 Ștergerea informațiilor, 8.13 Backup-ul informațiilor și 5.26 Răspunsul la incidente de securitate a informațiilor. Aceasta este perspectiva de ciclu de viață pe care auditorii o așteaptă: înregistrările trebuie protejate cât timp sunt necesare, recuperabile unde este cazul, restricționate pe durata utilizării și distruse în siguranță la încheierea perioadei de păstrare.
În Zenith Blueprint, Pasul 19 solicită auditorilor să verifice că politicile de ștergere automată și păstrare sunt aplicate în depozite și spații de stocare cloud, că ștergerea securizată sau ștergerea criptografică este utilizată pentru sistemele dezafectate, că jurnalele de ștergere cu risc ridicat sunt menținute și revizuite și că distrugerea fizică este efectuată pentru mediile învechite.
| Categorie de date | Guvernanța păstrării |
|---|---|
| Date operaționale clinice | Respectați cerințele de păstrare legale, contractuale și legate de îngrijire, cu instrucțiune documentată a operatorului acolo unde este aplicabil |
| Telemetrie și jurnale ale platformei | Minimizați identificatorii, definiți o păstrare operațională scurtă și protejați jurnalele ca sensibile atunci când dezvăluie activitate privind sănătatea |
| Seturi de date de cercetare și de utilizare secundară | Legați-le de scopul aprobat, aplicați aprobarea de guvernanță unde este cazul și prestabiliți data de expirare sau de revizuire |
| Backup-uri și arhive | Aliniați păstrarea backup-urilor la nevoile de continuitate a activității și asigurați-vă că restaurarea nu reintroduce date expirate în utilizare activă |
Un program matur testează și ștergerea. Nu este suficient să existe un calendar de păstrare. Un auditor poate solicita dovada că un export al unui pacient a expirat, un set de date de cercetare a fost șters, un backup a ieșit din perioada de păstrare și un furnizor a certificat distrugerea la încheierea contractului.
Conformitate între cadre: un singur model de control pentru datele privind sănătatea, mai multe perspective
Un program de guvernanță a datelor privind sănătatea nu poate fi construit separat pentru ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 și DORA. Aceasta creează registre duplicate, dovezi contradictorii și echipe epuizate.
Clarysec utilizează Zenith Controls ca reper pentru conformitatea între cadre. Nu inventează controale paralele. Mapează conceptele oficiale de control într-o singură poveste operațională.
| Arie de guvernanță | Necesitate GDPR și PIMS | Sprijin ISO/IEC 27001:2022 și ISO/IEC 27002:2022 | Relevanță NIS2, DORA, NIST, COBIT |
|---|---|---|---|
| Inventarul datelor privind sănătatea | Responsabilitate, temei juridic, condiție pentru categorii speciale, claritatea rolurilor | Domeniu de aplicare, inventarul activelor, protecția PII, clasificare | Obligații NIST GV.OC-03 și obiective de guvernanță COBIT |
| DPIA și risc privind confidențialitatea | Evaluarea și atenuarea prelucrării cu risc ridicat | Evaluarea riscurilor, tratarea riscurilor, proiectarea controalelor ținând cont de schimbări | Metodă de risc NIST GV.RM și măsuri de management al riscurilor NIS2 |
| Asigurarea furnizorilor | Articolul 28, garanții ale persoanei împuternicite de operator, controlul persoanelor subîmputernicite | Relații cu furnizorii, acorduri, lanț de aprovizionare TIC, guvernanță cloud | Lanț de aprovizionare NIS2, risc TIC asociat terților DORA, NIST GV.SC |
| Controlul accesului | Principiul necesității de a cunoaște și confidențialitate | Controlul accesului, managementul identității, drepturi de acces, jurnalizare | Acces și managementul activelor în NIS2, confidențialitate DORA, monitorizare COBIT |
| Păstrare și eliminare | Limitarea stocării și responsabilitate | Protecția înregistrărilor, ștergere, backup, eliminare securizată | Planuri de îmbunătățire NIST și guvernanța ciclului de viață al informațiilor COBIT |
| Pregătire pentru incidente | Evaluarea și notificarea încălcării securității datelor cu caracter personal | Planificarea incidentelor, evaluarea evenimentelor, răspuns, colectarea dovezilor | Model de raportare NIS2, ciclul de viață al incidentului DORA, continuitatea serviciilor COBIT |
NIS2 este relevantă în special pentru entități medii și mari din sănătate, cloud, servicii administrate, securitate gestionată, infrastructură digitală și alte sectoare acoperite. Nucleul său operațional seamănă cu un sistem de management: responsabilitatea conducerii, analiza riscului, gestionarea incidentelor, continuitate, securitatea lanțului de aprovizionare, dezvoltare securizată, eficacitatea controalelor, instruire, criptografie, securitatea resurselor umane, controlul accesului, managementul activelor și autentificare multifactor acolo unde este adecvat.
DORA contează atunci când o organizație care gestionează date privind sănătatea deservește entități financiare reglementate, ecosisteme de asigurări, fluxuri de plată sau servicii TIC care sprijină operațiuni din sectorul financiar. Chiar și atunci când DORA nu se aplică direct, disciplina sa este utilă pentru persoanele împuternicite de operator care gestionează date privind sănătatea și doresc să demonstreze reziliență.
NIST CSF 2.0 oferă limbaj pentru nivel executiv. Funcția GOVERN cere ca obligațiile legale, de reglementare, contractuale, de confidențialitate și privind libertățile civile să fie înțelese și gestionate. Metoda Profiles ajută organizațiile să definească stări curente și țintă, să analizeze lacune și să creeze planuri de acțiune prioritizate. Pentru datele privind sănătatea, acest profil poate deveni tabloul de bord executiv pentru pregătirea EHDS.
Cum vor testa auditorii guvernanța datelor privind sănătatea
Auditori diferiți abordează același mediu de date privind sănătatea din unghiuri diferite. Un program solid anticipează aceste perspective și pregătește dovezile o singură dată.
| Profil de auditor | Arii principale de interes | Dovezi așteptate |
|---|---|---|
| Auditor ISO/IEC 27001:2022 | Domeniu de aplicare, părți interesate, evaluarea riscurilor, tratarea riscurilor, Declarația de aplicabilitate, audit intern, revizuire de management | Domeniul de aplicare al SMSI, registru de riscuri, SoA, revizuiri ale drepturilor de acces, dovezi privind furnizorii, proceduri de incident, jurnale de păstrare și ștergere |
| Auditor ISO/IEC 27701:2025 și GDPR | Claritatea rolurilor, temei juridic, condiția din Articolul 9, DPIA, controlul persoanei împuternicite de operator, soluționarea cererilor de exercitare a drepturilor, păstrare | REG02, REG04, RoPA, rezultate DPIA, contracte conform Articolul 28, REG08, calendar de păstrare, dovezi de ștergere |
| Evaluator NIST CSF 2.0 | Rezultate GOVERN, strategia de risc, roluri, obligații, guvernanța lanțului de aprovizionare, profiluri | Profil organizațional, profil țintă, plan de remediere a lacunelor, prioritizarea furnizorilor, dovezi de monitorizare |
| Auditor COBIT 2019 sau ISACA | Obiective de guvernanță, deținerea procesului, capabilitate, metrici, excepții, supravegherea conducerii | Metrici de performanță a controalelor, jurnale ale problemelor, înregistrări de acceptare a riscului, rezultate ale revizuirii de management |
Politica de protecție a datelor și confidențialitate - IMM sprijină acest lucru prin cerința:
„Coordonatorul pentru confidențialitate trebuie să evalueze riscurile privind confidențialitatea anual și în timpul schimbărilor majore ale sistemelor”
Această clauză închide o lacună de audit frecventă. Inventarul trebuie să fie viu, iar riscul privind confidențialitatea trebuie reevaluat atunci când sistemele sau prelucrarea se modifică semnificativ.
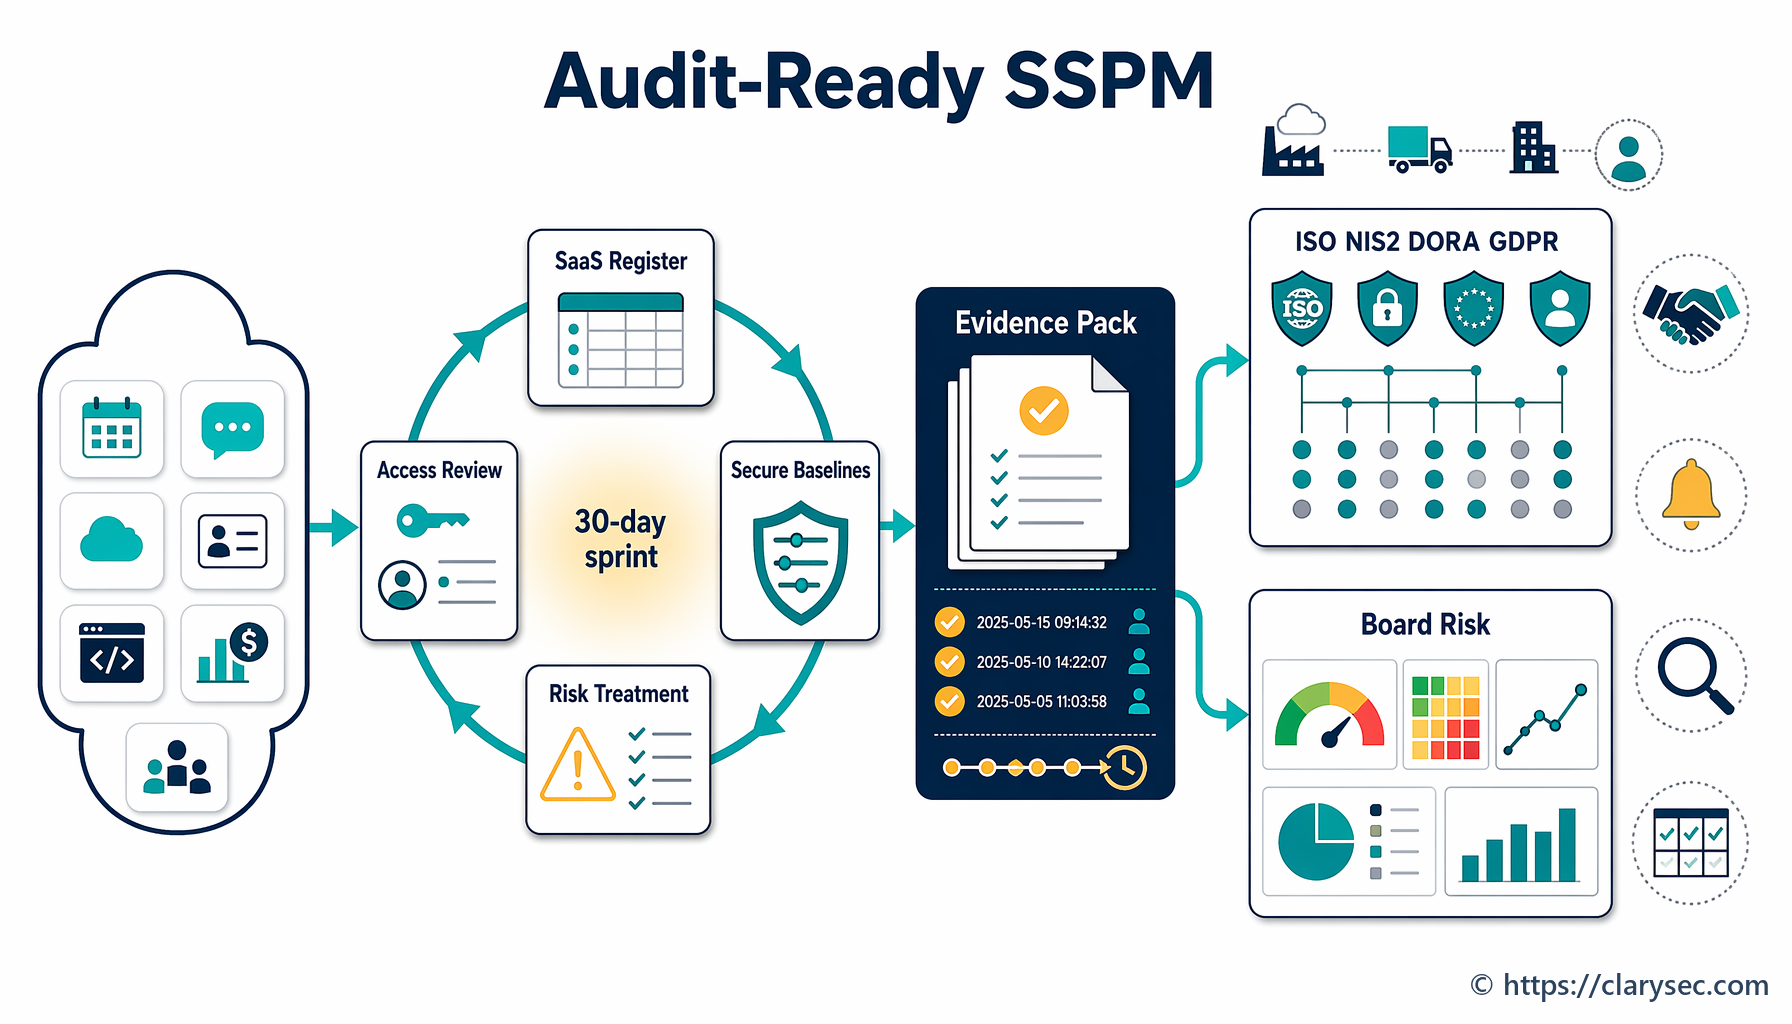
Un sprint de 30 de zile pentru pregătirea EHDS cu Clarysec
Pentru organizațiile care au deja o bază SMSI sau PIMS, Clarysec recomandă un sprint concentrat de 30 de zile pentru a expune cele mai mari lacune în guvernanța datelor privind sănătatea.
Săptămâna 1: mapați realitatea datelor privind sănătatea
Selectați un serviciu critic care prelucrează date privind sănătatea, precum un portal pentru pacienți, o platformă de monitorizare la distanță, o integrare de laborator, un set de date privind cereri de despăgubire în domeniul sănătății sau un extras de cercetare. Construiți sau actualizați inventarul activităților de prelucrare. Identificați rolurile de operator, persoană împuternicită de operator, operator asociat și persoană subîmputernicită. Înregistrați categoriile de date, scopurile, temeiul juridic, condiția pentru categorii speciale, sistemele, locațiile, destinatarii și păstrarea.
Utilizați Politica privind inventarul prelucrărilor PII și temeiul juridic și Politica de protecție a datelor și confidențialitate ca bază de referință.
Săptămâna 2: derulați DPIA și tratarea riscurilor
Declanșați evaluarea preliminară REG04 pentru prelucrarea categoriilor speciale, partajare externă, persoane vulnerabile, monitorizare sistematică sau modificare semnificativă. Transpuneți riscurile DPIA în controale de securitate și confidențialitate. Corelați aceste controale cu planul de tratare a riscurilor ISO/IEC 27001:2022 și cu Declarația de aplicabilitate.
Utilizați Zenith Blueprint, Pasul 23 pentru protecția PII și controale pentru furnizori, și Pasul 19 pentru verificări privind ștergerea, mascarea, pseudonimizarea, datele de testare și DLP.
Săptămâna 3: validați furnizorii și partajarea
Completați REG08 pentru partajarea externă recurentă. Confirmați clauzele Articolul 28 pentru persoanele împuternicite de operator, controalele pentru persoane subîmputernicite, locațiile de prelucrare, drepturile de audit, obligațiile de notificare a incidentelor, clauzele de returnare sau ștergere și dovezile de asigurare privind furnizorii. Pentru furnizori cloud și furnizori de servicii administrate, revizuiți locația datelor, criptarea, jurnalizarea, backup-ul, reziliența și aranjamentele de ieșire.
Utilizați Politica de management al confidențialității pentru persoane împuternicite, persoane subîmputernicite și terți, Politica privind colectarea, utilizarea, divulgarea și partajarea PII și Politica de securitate privind terții și furnizorii - IMM dacă organizația folosește setul de politici pentru IMM-uri.
Săptămâna 4: testați accesul, păstrarea și dovezile de audit
Derulați o revizuire a accesului pe eșantion pentru sistemul selectat și înregistrați rezultatele în REG12. Testați dacă regulile de păstrare sunt implementate tehnic. Confirmați că seturile de date pseudonimizate sunt tratate în continuare ca sensibile. Revizuiți procedurile de jurnalizare și răspuns la incidente. Pregătiți un pachet de dovezi ca și cum un auditor ar eșantiona serviciul mâine.
Un pachet de dovezi solid include înregistrarea de prelucrare, determinarea rolului, temeiul juridic, condiția pentru categorii speciale, evaluarea preliminară DPIA, rezultatul DPIA acolo unde este necesar, diagrama fluxului de date, registrul furnizorilor și al partajărilor, acordul cu persoana împuternicită de operator, lista persoanelor subîmputernicite, rezultatele revizuirii accesului, calendarul de păstrare, jurnalele de ștergere, dovezi de mascare sau pseudonimizare, procedura de răspuns la incidente, fluxul de triaj al încălcărilor securității datelor și înregistrarea revizuirii de management sau a acceptării riscului.
Întrebarea pentru organul de conducere: puteți demonstra încrederea?
Pregătirea EHDS va recompensa organizațiile care pot demonstra partajarea datelor privind sănătatea în mod controlat, legal, securizat și responsabil. Va expune organizațiile care se bazează pe aprobări informale, inventare incomplete, contracte generice cu furnizorii, exporturi negestionate și calendare de păstrare netestate.
Vestea bună este că activitatea nu trebuie fragmentată. ISO/IEC 27701:2025 oferă structura de management al confidențialității. GDPR oferă baza responsabilității legale. ISO/IEC 27001:2022 și ISO/IEC 27002:2022 oferă managementul securității și arhitectura de control. NIS2, DORA, NIST CSF 2.0 și COBIT 2019 adaugă perspective suplimentare de guvernanță, reziliență, furnizori și audit.
Clarysec le reunește într-un singur model operațional condus de dovezi. Zenith Blueprint oferă echipelor foaia de parcurs în 30 de pași. Zenith Controls oferă maparea cerințelor de conformitate între cadre pentru controale precum Confidențialitate și protecția PII, Securitatea informației în relațiile cu furnizorii, Abordarea securității informației în acordurile cu furnizorii și Protecția înregistrărilor. Politicile PIMS ale Clarysec transformă obligațiile în acțiuni atribuibile, registre, revizuiri și dovezi.
Dacă organizația dumneavoastră gestionează date privind sănătatea și se pregătește pentru ISO/IEC 27701:2025, responsabilitatea GDPR și pregătirea pentru Spațiul european al datelor privind sănătatea, începeți cu un singur serviciu și demonstrați lanțul de la scop la eliminare.
Clarysec vă poate ajuta să construiți sau să validați inventarul prelucrărilor de date privind sănătatea, să implementați fluxurile de dovezi REG02, REG04, REG08 și REG12, să aliniați guvernanța PIMS ISO/IEC 27701:2025 cu controalele ISO/IEC 27001:2022, să mapați cerințele GDPR, NIS2, DORA, NIST CSF 2.0 și COBIT 2019 prin Zenith Controls, să pregătiți dovezi gata de audit folosind Zenith Blueprint și să implementați politici enterprise sau pentru IMM-uri privind confidențialitatea, furnizorii, accesul, pseudonimizarea și păstrarea.
Următoarea acțiune este simplă: alegeți fluxul de date privind sănătatea cu cel mai ridicat risc și derulați sprintul de pregătire de 30 de zile. Dacă lanțul de dovezi se rupe, setul de instrumente Clarysec vă arată exact unde trebuie remediat.
Deveniți PECB ISO/IEC 27001 Lead Implementer sau Lead Auditor
- ✓ Materiale oficiale PECB și două încercări de examen
- ✓ Taxa de certificare și AMF pentru primul an incluse, după caz
- ✓ Studiu individual sau live online · curs alocat în 1 zi lucrătoare
Frequently Asked Questions
Despre autor

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council