Ghid de dovezi pentru amendamentul ISO 27001 privind schimbările climatice

Este ora 09:10 în dimineața auditului de supraveghere ISO/IEC 27001:2022. Auditorul a revizuit deja Registrul de riscuri, Declarația de aplicabilitate, procesele-verbale ale analizei efectuate de management, Registrul furnizorilor și raportul exercițiului de continuitate a activității. Apoi vine întrebarea care ia sala prin surprindere:
„Arătați-mi cum ați stabilit dacă schimbările climatice sunt relevante pentru SMSI.”
CISO se uită la managerul de conformitate. Managerul de conformitate deschide registrul obligațiilor legale și de reglementare. Cineva menționează ESG. Altcineva spune că furnizorul centrului de date are certificări ISO. Auditorul așteaptă.
Acesta este, în practică, golul de dovezi creat de amendamentul privind schimbările climatice aplicabil sistemelor de management ISO. Amendamentul nu cere echipelor de securitate să devină climatologi, să calculeze emisiile de carbon din cloud sau să creeze un „control de securitate climatică” decorativ. El pune o întrebare mult mai directă de sistem de management: a analizat organizația dacă schimbările climatice sunt relevante pentru contextul său și dacă părțile interesate au cerințe legate de climă care afectează sistemul de management?
Pentru ISO/IEC 27001:2022, aceasta înseamnă că dovezile trebuie corelate pe parcursul clauzelor 4-10: context, părți interesate, domeniu de aplicare, planificarea riscurilor, control operațional, evaluarea performanței, analiza efectuată de management și îmbunătățirea continuă. Amendamentul nu este satisfăcut printr-o afirmație de tip „nu se aplică” făcută într-o ședință. Este satisfăcut prin demonstrarea unei decizii justificate, documentate și bazate pe risc.
Sarah, CISO într-o companie fintech, s-a confruntat cu aceeași întrebare cu câteva săptămâni înainte de audit. Prima reacție a fost una obișnuită: schimbările climatice păreau în afara SMSI, în timp ce echipa ei se concentra pe amenințări cibernetice, breșe de securitate a datelor, securitate cloud, pregătirea pentru DORA și due diligence-ul solicitat de clienți. Dar, după ce a transpus amendamentul în limbaj practic de SMSI, problema a devenit concretă: fenomenele meteo severe puteau afecta disponibilitatea regiunilor cloud, un furnizor dintr-o regiune cu stres hidric putea întârzia înlocuirea hardware-ului critic, o pană prelungită de energie putea perturba personalul implicat în răspunsul la incidente, iar clienții puteau solicita dovezi privind reziliența operațională.
Aceasta este încadrarea corectă. Tratați schimbările climatice ca pe un element de context și de reziliență pentru SMSI, nu ca pe un subiect adăugat artificial.
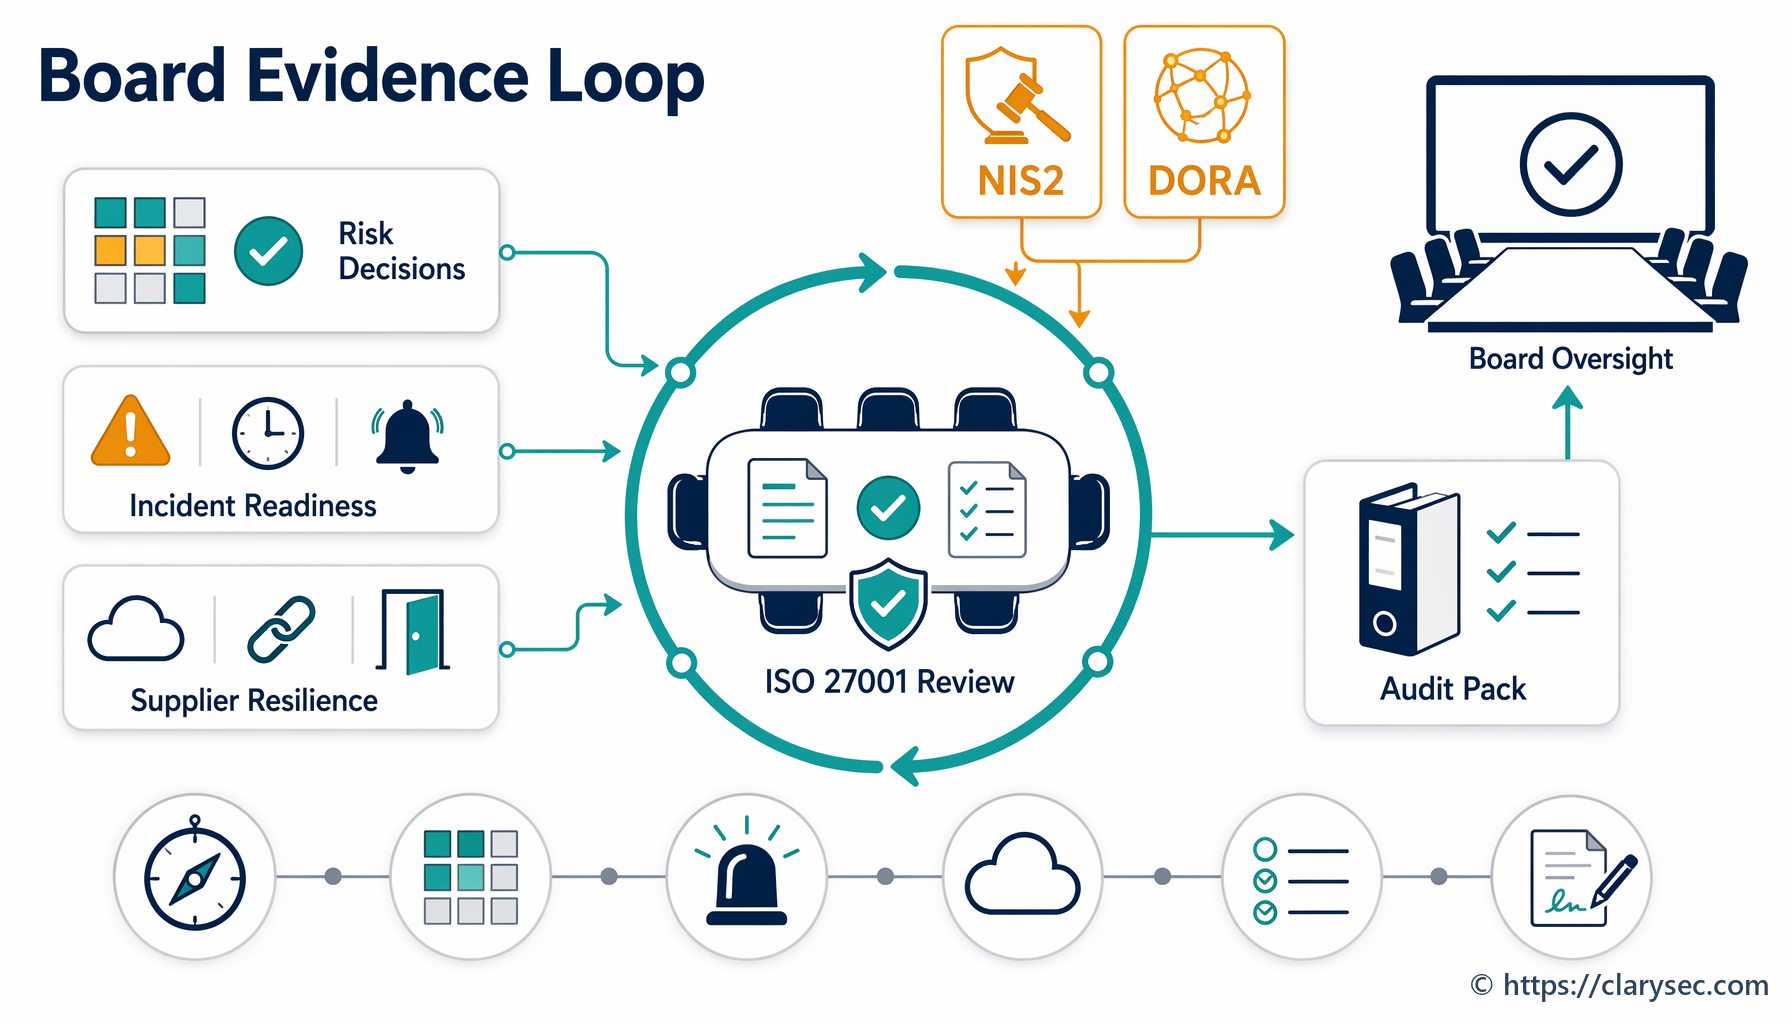
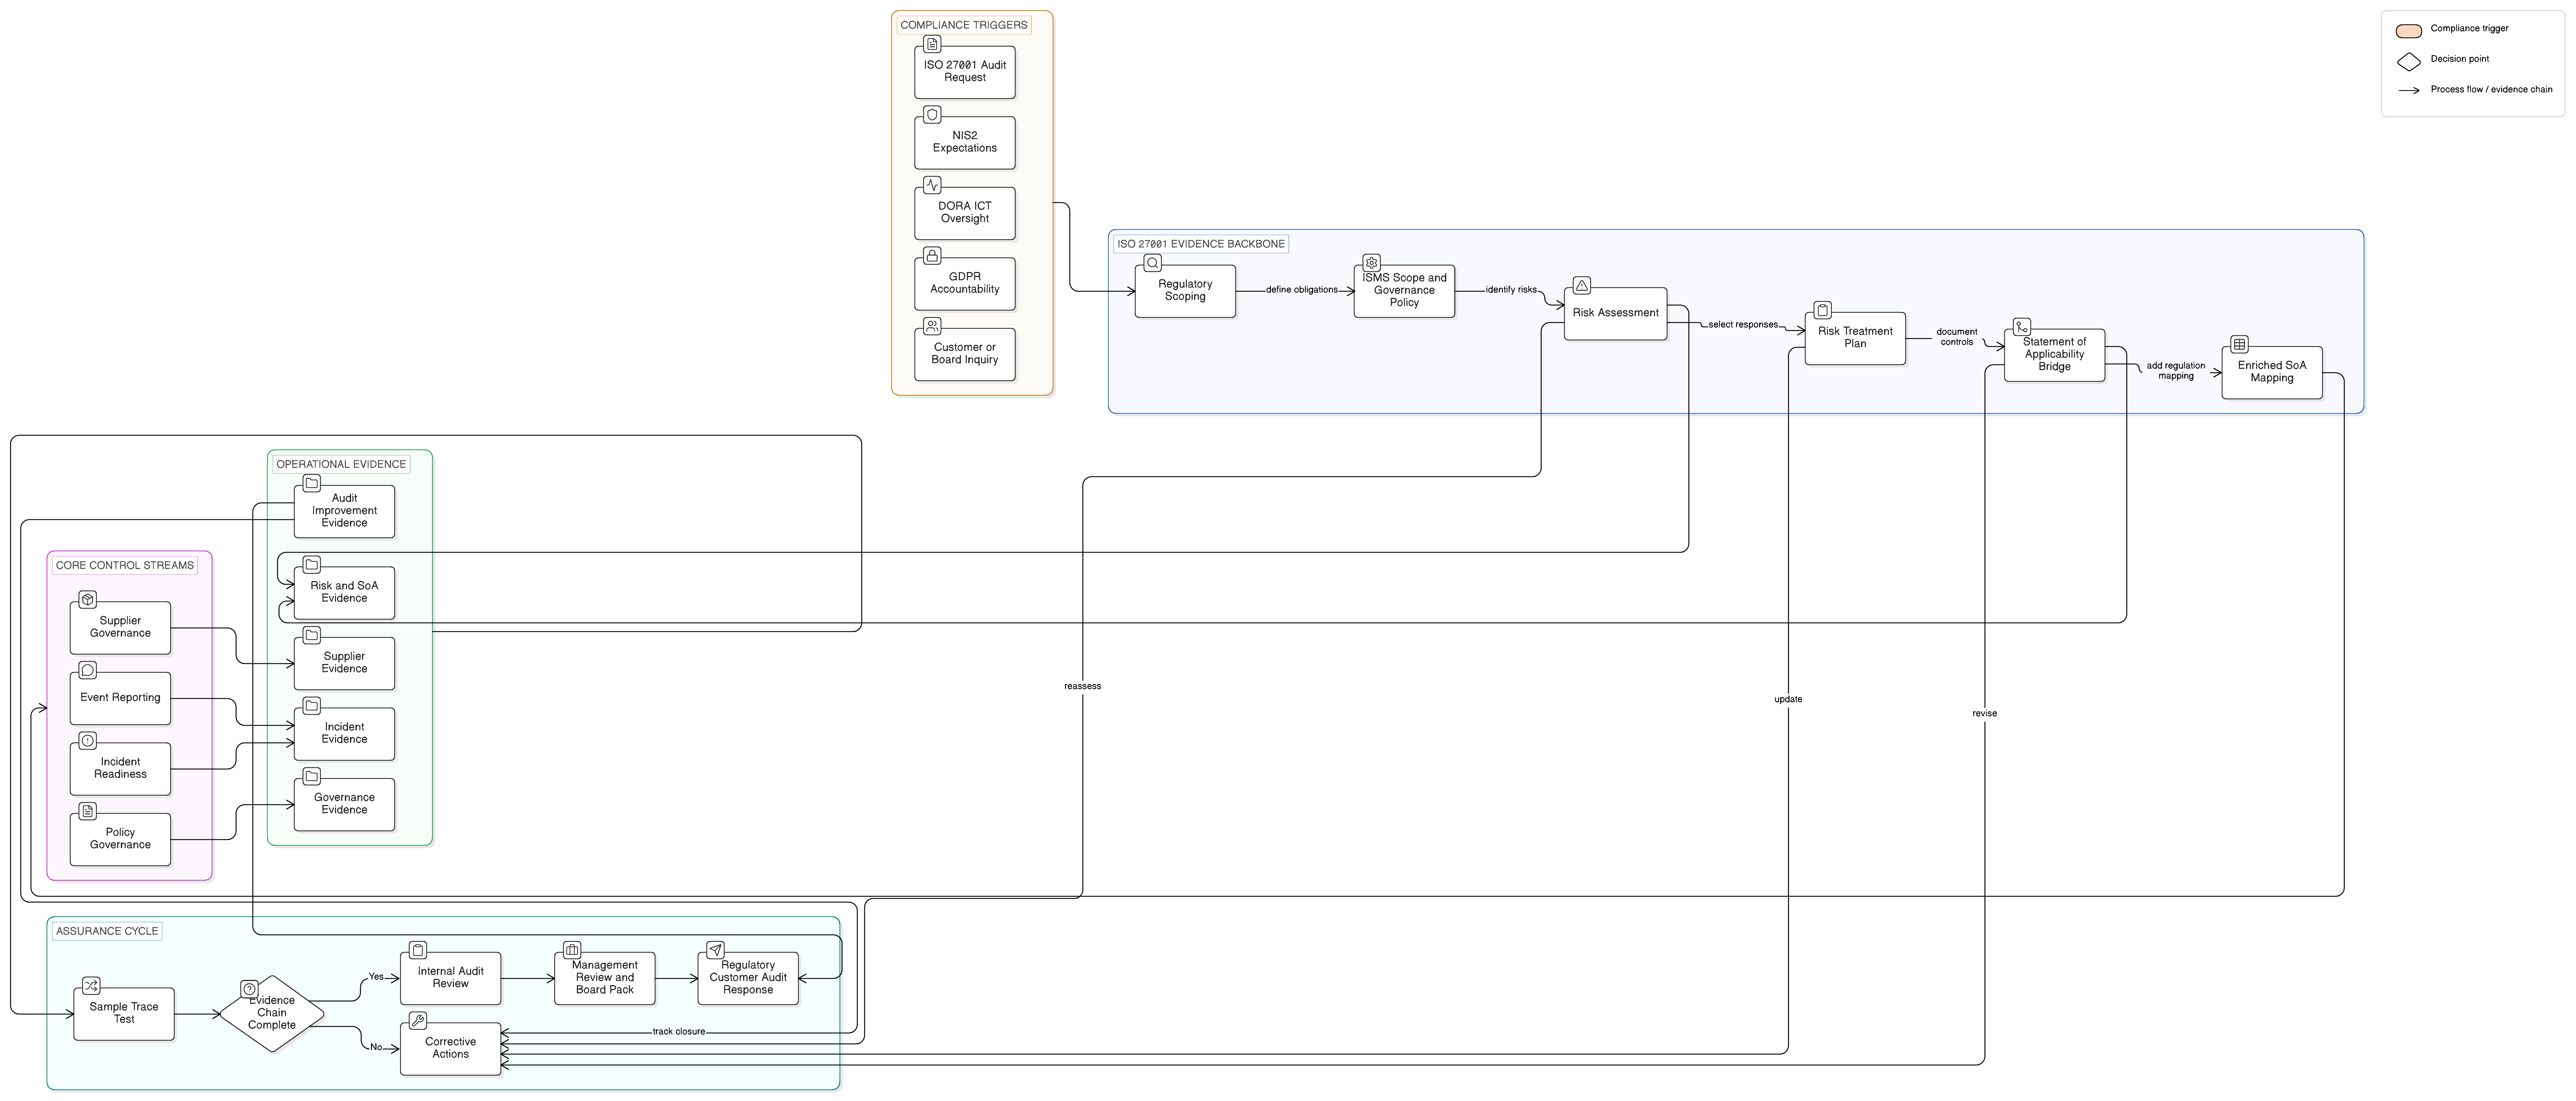
Abordarea Clarysec utilizează Zenith Blueprint: foaia de parcurs în 30 de pași pentru auditori, Zenith Controls: ghidul de conformitate între cadre și șabloanele de politici Clarysec pentru a transforma o nouă întrebare de audit în dovezi trasabile. Obiectivul este simplu: să arătați auditorului un lanț clar de la context la risc, de la risc la controale, de la controale la dovezi, de la dovezi la analiza efectuată de management și de la analiza efectuată de management la îmbunătățire.
Amendamentul schimbă întrebarea de audit, nu misiunea SMSI
Cea mai frecventă greșeală este tratarea amendamentului ISO 27001 privind schimbările climatice ca pe un domeniu separat de control. Nu este. Pentru un SMSI, întrebarea reală este dacă schimbările climatice pot afecta rezultatele urmărite în materie de securitate a informației, în special confidențialitatea, integritatea și disponibilitatea.
Amendamentul adaugă schimbările climatice ca aspect specific de luat în considerare în cerințele ISO privind contextul sistemului de management. Pentru ISO/IEC 27001:2022, auditorii vor testa, de regulă, mai întâi două puncte:
- Clauza 4.1: dacă organizația a stabilit dacă schimbările climatice reprezintă o problemă externă relevantă.
- Clauza 4.2: dacă părțile interesate relevante au cerințe legate de climă.
Cuvântul-cheie este „a stabilit”. O organizație poate stabili că schimbările climatice nu sunt relevante, că sunt relevante doar pentru anumite locații sau servicii ori că sunt relevante pentru întregul SMSI. Însă stabilirea trebuie documentată și susținută de dependențele reale ale organizației.
De exemplu, un furnizor SaaS poate decide că există relevanță climatică deoarece disponibilitatea producției depinde de un număr redus de regiuni cloud, de un furnizor de servicii administrate și de personal de răspuns la incidente care lucrează la distanță. O companie fintech poate corela amendamentul cu dependențele critice față de furnizori terți de servicii TIC, reziliența operațională conform DORA, raportarea incidentelor reglementate și responsabilitatea organului de conducere. Un producător se poate concentra pe disponibilitatea rețelelor OT, conectivitatea fabricii, monitorizarea la distanță și perturbarea amplasamentelor fizice.
Un set matur de dovezi trebuie să apară în aceleași locuri în care organizația demonstrează deja că SMSI funcționează.
| Aria SMSI | Dovezi privind schimbările climatice așteptate de auditori | Exemplu practic |
|---|---|---|
| Context | Stabilire documentată a relevanței problemelor legate de climă pentru rezultatele de securitate a informației | Risc de inundație pentru biroul principal, risc de căldură pentru regiunea centrului de date, instabilitate energetică ce afectează disponibilitatea serviciului |
| Părți interesate | Clienți, autorități de reglementare, asigurători, furnizori cloud, investitori sau organe de conducere cu așteptări privind reziliența, disponibilitatea sau divulgarea informațiilor | Un client enterprise solicită dovezi privind planificarea continuității legate de climă pentru servicii găzduite |
| Domeniu de aplicare | Limitele domeniului de aplicare revizuite în raport cu locațiile, serviciile externalizate, regiunile cloud, echipele de suport și dependențele critice | Domeniul de aplicare al SMSI confirmă că mediul de producție SaaS găzduit în cloud și operațiunile de suport rămân incluse |
| Evaluarea riscurilor | Scenarii de amenințare legate de climă analizate atunci când sunt relevante pentru confidențialitate, integritate sau disponibilitate | Un val de căldură prelungit crește probabilitatea defectării răcirii centrului de date și a perturbării serviciului |
| SoA | Controale existente din Anexa A justificate atunci când tratează riscuri legate de climă sau obligații de conformitate | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 și A.8.13 menționate în justificarea tratării riscului |
| Control operațional | Controale de continuitate a activității, furnizori, incidente, backup, schimbări și cloud actualizate sau confirmate | Scenariu de perturbare regională adăugat la exercițiul de recuperare în caz de dezastru |
| Analiza efectuată de management | Conducerea revizuiește schimbările de context, riscurile, constatările de audit, resursele, riscul rezidual și acțiunile de îmbunătățire | Conducerea aprobă bugetul pentru un test de failover cloud după revizuirea scenariului climatic |
| Informații documentate | Dovezi păstrate, controlate și regăsibile | Registrul contextului, Registrul de riscuri, Registrul de conformitate, raportul de test BCP, procese-verbale ale analizei efectuate de management |
Cele mai solide dovezi de audit nu se află într-un „dosar climatic” separat. Ele apar în înregistrările normale ale SMSI și arată că sistemul de management poate răspunde schimbărilor din contextul extern.
Începeți cu contextul, părțile interesate și domeniul de aplicare
Relevanța climatică începe în context. Organizația trebuie să consemneze o stabilire clară: relevant, nerelevant sau parțial relevant. „Relevant” nu înseamnă catastrofal. Înseamnă capabil să afecteze rezultatele urmărite în materie de securitate a informației.
În Zenith Blueprint, etapa de fundamentare și leadership a SMSI începe cu analiza contextului. Pasul 1 prevede:
Element de acțiune 4.1: Realizați o sesiune de brainstorming pentru a obține o listă de factori interni și externi relevanți pentru securitatea informației în organizația dumneavoastră.
Aceeași îndrumare recomandă o analiză externă amplă, inclusiv a factorilor de mediu, prin tehnici precum PESTLE. Aici amendamentul privind clima devine operațional. În loc să întrebe „Avem un control climatic?”, echipa întreabă:
- Ce locații fizice, centre de date, regiuni cloud, rețele și furnizori susțin serviciile incluse în domeniul de aplicare?
- Pot fenomenele meteo severe, căldura, incendiile de vegetație, inundațiile, stresul hidric, instabilitatea energetică sau perturbările transportului să afecteze disponibilitatea, integritatea sau confidențialitatea?
- Solicită clienții dovezi privind reziliența climatică sau reziliența operațională în timpul due diligence-ului de securitate?
- Impun autoritățile de reglementare, asigurătorii, investitorii sau clienții din sectorul public așteptări privind continuitatea activității, recuperarea în caz de dezastru sau disponibilitatea?
- Pot proiectele de adaptare la schimbările climatice să introducă noi riscuri tehnologice, cum ar fi integrări cu sistemele de management al clădirilor, senzori IoT, monitorizare de mediu sau migrare rapidă către cloud?
- Există implicații de confidențialitate dacă noua monitorizare include date despre angajați, locație, dispozitive sau mediu asociate persoanelor?
Pentru echipa fintech a lui Sarah, atelierul de context a produs patru probleme externe realiste: expunerea unei regiuni de centru de date la furtuni, concentrarea într-o singură regiune cloud, dependența de un furnizor de hardware dintr-o zonă cu stres hidric și așteptările de reglementare conform DORA și NIS2.
Următorul pas îl reprezintă părțile interesate. Amendamentul cere organizațiilor să stabilească dacă părțile interesate au cerințe legate de climă. Aceste părți pot include clienți, autorități de reglementare, asigurători, furnizori cloud, investitori, organe de conducere sau furnizori critici.
Pasul 2 din Zenith Blueprint conectează această analiză la domeniul de aplicare al SMSI:
Element de acțiune 4.3: Elaborați o declarație privind domeniul de aplicare al SMSI. Enumerați ce este inclus (unități de business, locații, sisteme) și orice excluderi.
Acest aspect contează deoarece perturbările legate de climă intră adesea prin interfețe și dependențe. O organizație poate spune că biroul său nu este material deoarece producția este găzduită în cloud, dar auditorul poate întreba dacă suportul pentru clienți, accesul privilegiat, răspunsul la incidente, administrarea backup-urilor, escaladarea către furnizori sau comunicarea de criză depind de persoane, locații sau furnizori din afara domeniului de aplicare.
Politica de securitate a informației Enterprise a Clarysec stabilește baza de referință:
Organizația trebuie să implementeze și să mențină un Sistem de management al securității informației (SMSI) în conformitate cu ISO/IEC 27001:2022, clauzele 4-10.
De asemenea, impune structura de dovezi așteptată de auditori:
SMSI trebuie să includă limite definite ale domeniului de aplicare, o metodologie de evaluare a riscurilor, obiective măsurabile și controale documentate justificate în Declarația de aplicabilitate (SoA).
Aceste cuvinte reprezintă nucleul pregătirii pentru amendament: limite ale domeniului de aplicare, metodologie de risc, obiective măsurabile și justificarea SoA.
Transformați contextul climatic în riscuri de securitate a informației
Cele mai bune dovezi rareori constau într-un risc generic numit „schimbări climatice”. Schimbările climatice sunt factorul de context. Scenariul de risc trebuie să descrie consecința asupra securității informației.
Scenariile de risc solide arată astfel:
- Fenomenele meteo extreme perturbă accesul la biroul principal în timpul unui incident de securitate, întârziind răspunsul privilegiat și comunicările cu clienții.
- Un val de căldură regional crește probabilitatea instabilității răcirii sau alimentării cu energie la un centru de date care susține sarcini de lucru de producție.
- Inundațiile afectează locația centrului de suport al unui furnizor critic, întârziind restaurarea serviciilor administrate de protecție a punctelor terminale.
- Cerințele clienților privind reziliența climatică nu sunt captate în Registrul de conformitate, generând neconformitate contractuală și constatări de audit.
- Migrarea de urgență către cloud pentru reducerea dependenței de amplasamente fizice ocolește procesul standard de management al schimbărilor și revizuirea riscului asociat furnizorilor.
- Dispozitivele de monitorizare pentru adaptarea la climă sunt conectate la rețeaua corporativă fără înregistrarea activelor, jurnalizare sau managementul vulnerabilităților.
Acestea sunt riscuri de securitate a informației deoarece afectează disponibilitatea, gestionarea incidentelor, asigurarea privind furnizorii, managementul activelor, obligațiile legale, managementul schimbărilor securizate sau confidențialitatea.
Politica de management al riscurilor - IMM a Clarysec prevede:
Toate riscurile identificate trebuie consemnate în Registrul de riscuri.
Aceasta consolidează și frecvența de revizuire:
Riscurile trebuie revizuite trimestrial și actualizate atunci când apar evenimente semnificative.
Pentru organizațiile mari, Politica de management al riscurilor a Clarysec extinde modelul de intrări:
Intrările pentru identificarea riscurilor trebuie să includă, fără a se limita la acestea, constatări de audit, scanări de vulnerabilitate, rapoarte de testare de penetrare, tendințe ale incidentelor, obligații legale și schimbări operaționale.
Relevanța climatică poate apărea din oricare dintre aceste intrări. O constatare dintr-un audit al clientului poate identifica lipsa dovezilor de reziliență. O actualizare juridică poate adăuga obligații de reziliență operațională. O migrare către cloud poate muta sarcinile de lucru într-un profil regional diferit de expunere. Un test de continuitate a activității poate arăta că personalul nu poate accesa procedurile de recuperare în timpul unei pene de energie.
| Problemă de context | Amenințare | Vulnerabilitate | Impact asupra C-I-D | Exemplu de risc SMSI |
|---|---|---|---|---|
| Frecvență crescută a furtunilor regionale | Defecțiune prelungită a rețelei electrice sau pierderea conectivității centrului de date | Arhitectură de producție într-o singură regiune și failover netestat | Impact asupra disponibilității platformelor destinate clienților, încălcare SLA, prejudicii reputaționale | RR-31: Pierderea disponibilității serviciului din cauza perturbării regiunii principale de găzduire influențate de climă |
| Concentrarea lanțului de aprovizionare într-o zonă vulnerabilă climatic | Perturbarea operațiunilor de producție sau suport | Furnizor unic și termene lungi de înlocuire | Impact asupra disponibilității și integrității din cauza infrastructurii neacceptate de furnizor sau degradate | RR-32: Perturbarea lanțului de aprovizionare TIC întârzie mentenanța de securitate și înlocuirea hardware |
| Fenomenele meteo severe afectează mobilitatea personalului și energia electrică la domiciliu | Responsabilii de răspuns la incidente nu se pot coordona în timpul unui incident cu severitate ridicată | Dependență excesivă de o singură locație, comunicare slabă prin canal alternativ | Impact asupra disponibilității și confidențialității dacă izolarea și notificarea sunt întârziate | RR-33: Capacitatea de răspuns la incidente este redusă în timpul unei perturbări regionale |
| Senzori de mediu adăugați în facilități | Colectare nouă de date și dispozitive conectate la rețea | Active neînregistrate și reguli de retenție neclare | Impact asupra confidențialității și vieții private din colectarea inutilă de date cu caracter personal | RR-34: Monitorizarea pentru adaptarea la climă introduce active neadministrate și expunere privind confidențialitatea |
Fiecare risc trebuie să aibă un proprietar, probabilitate, impact, decizie de tratare, poziție privind riscul rezidual și dată de revizuire. Dacă organizația concluzionează că nu există niciun risc semnificativ de securitate a informației legat de climă, și această concluzie trebuie justificată.
Utilizați Declarația de aplicabilitate pentru a transforma logica riscului în logică de control
După înregistrarea scenariilor legate de climă, următoarea întrebare este dacă sunt necesare controale și dacă Declarația de aplicabilitate reflectă decizia. Clauzele 6.1.1-6.1.3 din ISO/IEC 27001:2022 cer acțiuni planificate pentru riscuri și oportunități, evaluarea riscurilor, tratarea riscurilor, controale necesare, comparație cu Anexa A și o SoA cu justificări de includere și excludere.
În etapa de management al riscurilor, pasul 13 din Zenith Blueprint oferă un model practic de trasabilitate:
Corelați reglementările: dacă anumite controale sunt implementate în mod specific pentru a respecta GDPR, NIS2 sau DORA, puteți consemna acest lucru fie în Registrul de riscuri (ca parte a justificării impactului riscului), fie în notele SoA.
Utilizați același principiu pentru amendamentul privind schimbările climatice. Nu inventați un control. Mapați scenariul la controalele existente din ISO/IEC 27002:2022 și explicați de ce sunt aplicabile.
| Scenariu determinat de climă | Arii probabile de control ISO/IEC 27002:2022 | Dovezi de păstrat |
|---|---|---|
| Fenomenele meteo severe perturbă accesul la birou în timpul unui incident de securitate | A.5.24 Planificarea și pregătirea managementului incidentelor de securitate a informației, A.5.26 Răspunsul la incidente de securitate a informației, A.5.29 Securitatea informației în timpul perturbărilor, A.5.30 Pregătirea TIC pentru continuitatea activității | Planul de răspuns la incidente, procedura de acces la distanță, testul lanțului de apelare, testul conferinței de incident, lecții învățate |
| Căldura sau instabilitatea energetică afectează disponibilitatea cloud sau a centrului de date | A.5.23 Securitatea informației pentru utilizarea serviciilor cloud, A.5.30 Pregătirea TIC pentru continuitatea activității, A.8.13 Backup-ul informațiilor, A.5.19 Securitatea informației în relațiile cu furnizorii | Asigurare privind furnizorii, arhitectură cloud, test de failover, test de restaurare din backup |
| Inundațiile afectează suportul furnizorului TIC critic | A.5.19 Securitatea informației în relațiile cu furnizorii, A.5.21 Managementul securității informației în lanțul de aprovizionare TIC, A.5.22 Monitorizarea, revizuirea și managementul schimbărilor pentru serviciile furnizorilor, A.5.30 Pregătirea TIC pentru continuitatea activității | Evaluarea riscului asociat furnizorului, clauze contractuale, înregistrare de monitorizare a furnizorului, strategie de ieșire |
| Apar noi așteptări de reglementare sau ale clienților privind reziliența | A.5.31 Cerințe legale, statutare, de reglementare și contractuale, A.5.36 Conformitatea cu politicile, regulile și standardele de securitate a informației, A.5.35 Revizuire independentă a securității informației | Actualizare a Registrului de conformitate, revizuire de politică, constatare de audit intern, procese-verbale ale analizei efectuate de management |
| Schimbarea tehnologică de urgență ocolește revizuirea | A.8.32 Managementul schimbărilor, A.8.9 Managementul configurației, A.5.8 Securitatea informației în managementul proiectelor, A.5.23 Securitatea informației pentru utilizarea serviciilor cloud | Înregistrare de schimbare, acceptarea riscului, revizuire a furnizorului, revizuire post-implementare |
| Monitorizarea de mediu introduce prelucrarea datelor cu caracter personal | A.5.9 Inventarul informațiilor și al altor active asociate, A.5.34 Confidențialitatea și protecția PII, A.5.31 Cerințe legale, statutare, de reglementare și contractuale, A.5.15 Controlul accesului | Registrul activelor, evaluare preliminară DPIA, regulă de retenție, revizuirea drepturilor de acces |
Politica de management al riscurilor pentru organizații mari face explicit declanșatorul SoA:
SoA trebuie revizuită după fiecare evaluare majoră a riscurilor sau schimbare semnificativă de mediu.
Această clauză este foarte relevantă. O schimbare semnificativă de mediu poate fi literală, cum ar fi expunerea actualizată la inundații pentru o facilitate, sau operațională, cum ar fi schimbarea furnizorilor de centre de date, mutarea sarcinilor de lucru, deschiderea unei noi locații de suport sau acceptarea unui client reglementat cu cerințe de reziliență.
O justificare SoA solidă este specifică:
„Controlul A.5.30 este aplicabil deoarece RR-31 identifică o posibilă perturbare a serviciului determinată de fenomene meteo extreme care afectează operațiunile principale de suport. Tratamentul include coordonarea la distanță a incidentelor, proceduri de recuperare testate, exercițiu anual de pregătire TIC și validarea failover-ului cloud.”
Aceasta este mai puternică decât „Aplicabil deoarece ISO o cere.”
Utilizați dovezile de politică pentru a face amendamentul repetabil
Amendamentul nu trebuie să creeze o mobilizare unică înainte de audit. El trebuie să devină parte din ciclul normal de revizuire al sistemului de management.
Politica de conformitate juridică și de reglementare - IMM a Clarysec prevede:
Orice schimbare care afectează conformitatea trebuie să declanșeze o revizuire a Registrului de conformitate și a politicilor relevante.
Adăugați amendamentul ISO privind schimbările climatice aplicabil sistemelor de management în Registrul de conformitate, apoi corelați obligațiile aferente ale clienților, de reglementare, contractuale, de asigurare și de certificare. Dacă organizația operează într-un mediu NIS2 sau DORA, conectați aceste obligații la dovezi privind continuitatea activității, raportarea incidentelor, asigurarea privind furnizorii și guvernanța.
Pentru continuitatea activității, Politica privind continuitatea activității și recuperarea în caz de dezastru - IMM a Clarysec așteaptă dovezi:
că scenariile de perturbare au fost analizate și testate ca parte a evaluărilor de risc
Aici scenariile climatice devin operaționale. Un exercițiu de simulare pentru pierdere regională de energie, un exercițiu de restaurare din backup, o validare a failover-ului cloud sau o simulare a indisponibilității suportului furnizorului pot susține amendamentul dacă sunt legate de Registrul de riscuri.
Pentru guvernanța auditului, Politica de audit și monitorizare a conformității - IMM a Clarysec prevede:
Constatările de audit și actualizările de stare trebuie incluse în procesul de analiză efectuată de management al SMSI.
Dacă un audit intern identifică dovezi slabe privind amendamentul climatic, constatarea nu trebuie să rămână doar într-un instrument de urmărire a auditului. Ea trebuie să alimenteze analiza efectuată de management, acțiunea corectivă și îmbunătățirea continuă.
Dovezile privind confidențialitatea contează atunci când adaptarea la schimbările climatice modifică prelucrarea datelor cu caracter personal. Politica privind Sistemul de management al informațiilor privind confidențialitatea a Clarysec impune disciplină asupra contextului:
[Ambele] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să documenteze în REG01 problemele externe și interne de context privind confidențialitatea, anual și în termen de 30 de zile de la orice modificare semnificativă.
De asemenea, impune captarea cerințelor părților interesate:
[Ambele] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să documenteze în REG01 părțile interesate relevante și cerințele lor PIMS, anual și în termen de 30 de zile de la orice modificare semnificativă.
Pentru riscurile privind confidențialitatea și DPIA, Politica privind evaluarea riscurilor de confidențialitate și DPIA adaugă:
[Ambele] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să raporteze trimestrial și înainte de fiecare analiză efectuată de management stadiul riscurilor privind confidențialitatea și al DPIA, din REG04 în REG12.
Politica de monitorizare, audit și îmbunătățire PIMS oferă un tipar de analiză efectuată de management util și dincolo de confidențialitate:
[Ambele] Conducerea de vârf TREBUIE să revizuiască în REG12, în timpul fiecărei analize efectuate de management, intrările privind neconformitățile PIMS, acțiunile corective, rezultatele monitorizării, rezultatele auditului, riscurile privind confidențialitatea, asigurarea privind furnizorii și schimbările privind părțile interesate.
Iar Politica privind informațiile documentate și gestionarea dovezilor PIMS consolidează indexarea dovezilor:
[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să mențină un index al informațiilor documentate PIMS în REG12 înainte de publicarea inițială a PIMS și trimestrial ulterior.
Pentru pregătirea SMSI față de amendamentul climatic, utilizați aceeași disciplină: mențineți un index de dovezi astfel încât echipa de audit să poată regăsi rapid înregistrările privind contextul, riscul, SoA, continuitatea, furnizorii și analiza efectuată de management.
Valoarea pentru conformitatea între cadre: ISO 27001, NIS2, DORA, GDPR, NIST CSF și COBIT
Amendamentul ISO 27001 privind schimbările climatice este o cerință a sistemului de management ISO, dar dovezile au o valoare mai largă pentru reglementare și asigurare.
NIS2 cere entităților esențiale și importante să aplice măsuri adecvate și proporționale de management al riscurilor de securitate cibernetică, folosind o abordare care acoperă toate pericolele. Article 21 acoperă analiza riscului, gestionarea incidentelor, continuitatea activității, backup, recuperarea în caz de dezastru, managementul crizelor, securitatea lanțului de aprovizionare, dezvoltarea securizată, evaluarea eficacității, instruirea, criptografia, controlul accesului și managementul activelor. Fenomenele meteo severe, instabilitatea energetică și perturbarea furnizorilor se încadrează natural în această perspectivă care acoperă toate pericolele. Article 20 cere, de asemenea, organelor de conducere să aprobe măsurile de management al riscurilor de securitate cibernetică și să supravegheze implementarea, ceea ce se aliniază cu dovezile analizei efectuate de management ISO/IEC 27001:2022.
DORA este deosebit de relevant pentru entitățile financiare. Impune managementul riscurilor TIC, responsabilitatea organului de conducere, planuri de continuitate și recuperare, testarea rezilienței operaționale digitale, managementul riscurilor asociate terților TIC și îmbunătățire continuă. Dacă o organizație financiară utilizează deja analiza efectuată de management a SMSI pentru a aproba acțiuni de continuitate TIC legate de climă, aceleași dovezi pot susține o narațiune de guvernanță DORA.
GDPR devine relevant atunci când adaptarea la schimbările climatice modifică prelucrarea datelor cu caracter personal. Exemplele includ monitorizarea siguranței forței de muncă, urmărirea locației în timpul fenomenelor meteo severe, senzori noi în clădiri, monitorizare de mediu asociată angajaților sau schimbări ale locației de prelucrare în cloud. Responsabilitatea, limitarea scopului, reducerea la minimum a datelor, securitatea, retenția și guvernanța furnizorilor conform GDPR rămân aplicabile în timpul perturbărilor.
NIST CSF 2.0 oferă limbaj executiv pentru aceleași dovezi. Funcția GOVERN pune accent pe context organizațional, așteptările părților interesate, cerințe legale și de reglementare, strategia de management al riscurilor, roluri, supraveghere și riscul lanțului de aprovizionare. Profesioniștii în asigurare orientați spre COBIT 2019 și ISACA se vor concentra adesea pe responsabilitate, indicatori de performanță, acceptarea riscului, obiective de guvernanță, managementul problemelor și dovezi că managementul știe că funcționează controalele.
| Perspectivă de cadru | Cum ajută dovezile SMSI legate de climă |
|---|---|
| ISO/IEC 27001:2022 | Demonstrează contextul, părțile interesate, domeniul de aplicare, tratarea riscului, SoA, analiza efectuată de management și îmbunătățirea continuă |
| NIS2 | Susține managementul riscurilor bazat pe toate pericolele, responsabilitatea conducerii, continuitatea activității, gestionarea incidentelor și dovezile privind riscul asociat furnizorilor |
| DORA | Susține guvernanța riscurilor TIC, continuitatea, testarea, managementul dependențelor față de terți și supravegherea de către organul de conducere |
| GDPR | Susține responsabilitatea atunci când adaptarea climatică modifică prelucrarea datelor cu caracter personal, monitorizarea, furnizorii, retenția sau locațiile cloud |
| NIST CSF 2.0 | Susține rezultatele GOVERN, așteptările părților interesate, comunicarea riscurilor, riscul lanțului de aprovizionare și planurile de acțiune prioritizate |
| COBIT 2019 și asigurare ISACA | Susține responsabilitatea de guvernanță, monitorizarea performanței, acceptarea riscului, urmărirea problemelor și trasabilitatea asigurării |
Zenith Controls este util aici deoarece ajută echipele de conformitate să vadă cum același obiect de dovadă susține mai multe cadre. Nu este un set separat de controale. Este un ghid de conformitate între cadre pentru maparea logicii de control ISO/IEC 27001:2022 și ISO/IEC 27002:2022 la așteptări de audit, asigurare și reglementare.
Pentru acest subiect, mai multe controale ISO/IEC 27002:2022 sunt centrale. A.5.31 Cerințe legale, statutare, de reglementare și contractuale susține obligația de identificare și menținere a cerințelor aplicabile. A.5.4 Responsabilitățile managementului susține responsabilitatea leadershipului. A.5.36 Conformitatea cu politicile, regulile și standardele de securitate a informației susține asigurarea că regulile sunt respectate. A.5.29 și A.5.30 susțin securitatea informației în timpul perturbărilor și pregătirea TIC pentru continuitatea activității. A.5.19, A.5.21 și A.5.22 susțin reziliența furnizorilor și a lanțului de aprovizionare TIC.
Zenith Controls precizează:
Controlul 5.36 funcționează ca mecanism de aplicare pentru regulile definite la 5.1.
În contextul amendamentului climatic, aceasta înseamnă că organizația nu doar actualizează o politică. Ea monitorizează dacă revizuirile de context, actualizările de risc, revizuirile SoA, testele de continuitate, revizuirile furnizorilor și acțiunile din analiza efectuată de management chiar au loc.
Analiza efectuată de management este momentul adevărului la nivelul organului de conducere
Clauza 9.3 din ISO/IEC 27001:2022 cere conducerii de vârf să revizuiască SMSI la intervale planificate pentru a asigura adecvarea, suficiența și eficacitatea continuă. Pentru amendamentul climatic, analiza efectuată de management este locul în care dovezile de context devin responsabilitate a conducerii.
Zenith Blueprint, etapa Audit, revizuire și îmbunătățire, pasul 28, indică echipelor să colecteze intrări pentru analiza efectuată de management, inclusiv:
✓ Schimbări ale problemelor externe și interne: rezumați orice schimbări semnificative de context (Clauza 4.1) sau ale cerințelor părților interesate (Clauza 4.2) de la începutul proiectului SMSI.
Sarah a folosit această structură pentru a informa echipa de leadership. Slide-ul ei pentru analiza efectuată de management a fost concis:
- ISO a impus luarea în considerare a schimbărilor climatice în contextul sistemului de management.
- Echipa SMSI a stabilit relevanța pentru disponibilitatea centrelor de date, concentrarea cloud, dependența de furnizori și așteptările de reglementare.
- Două riscuri au fost adăugate în Registrul de riscuri, cu probabilitate medie-scăzută și impact ridicat.
- Tratamentul utilizează controale existente pentru pregătirea TIC, managementul furnizorilor, backup-uri, servicii cloud și cerințe legale.
- Se solicită aprobarea managementului pentru un test îmbunătățit de recuperare în caz de dezastru care simulează instabilitatea energetică regională.
Procesul-verbal a consemnat decizia, responsabilii acțiunilor, termenele-limită și aprobarea resurselor. Aceasta este o dovadă de audit de calitate ridicată, deoarece arată că conducerea de vârf a revizuit problema și a luat o decizie bazată pe risc.
Politica de securitate a informației Enterprise a Clarysec cere ca analiza efectuată de management să includă:
Decizii privind actualizările domeniului de aplicare, controalelor și alocării resurselor
Un pachet solid pentru analiza efectuată de management privind amendamentul climatic trebuie să includă:
- Extras din registrul contextului care arată stabilirea relevanței climatice.
- Extras din registrul părților interesate care arată cerințele sau justificarea absenței acestora.
- Revizuire a domeniului de aplicare care acoperă locații, servicii cloud, furnizori, echipe de suport și interfețe.
- Înregistrări din Registrul de riscuri și stadiul tratamentului.
- Modificări SoA sau confirmarea că justificările existente rămân suficiente.
- Rezultatele testelor de continuitate a activității și recuperare în caz de dezastru.
- Actualizări de asigurare privind furnizorii pentru dependențe cloud, centru de date, MSP, MSSP, telecomunicații, facilități și suport externalizat.
- Implicații pentru răspunsul la incidente, inclusiv dependențe de escaladare și comunicare.
- Actualizări ale registrului juridic și de reglementare.
- Solicitări de resurse, decizii și acceptarea riscului rezidual.
- Acțiuni de îmbunătățire cu proprietari și termene-limită.
Dacă problema nu ajunge niciodată în analiza efectuată de management, poate părea formală și lipsită de substanță. Dacă ajunge în analiza efectuată de management prin context, risc, controale și dovezi, arată ca un SMSI funcțional.
Constatări frecvente de audit și cum pot fi prevenite
Cele mai multe constatări privind amendamentul climatic sunt eșecuri de trasabilitate, nu eșecuri tehnice.
| Constatare frecventă | De ce apare | Cum se previne |
|---|---|---|
| Contextul spune că clima este relevantă, dar Registrul de riscuri nu conține nimic | Organizația a documentat problema, dar nu a conectat-o la planificarea din Clauza 6 | Adăugați scenarii specifice de risc sau documentați de ce nu este necesar un scenariu de risc |
| Clima este marcată ca nerelevantă în pofida unor dependențe evidente | Decizia a ignorat locațiile, regiunile cloud, furnizorii sau operațiunile de suport | Bazați deciziile privind relevanța pe dependențe și dovezi reale |
| Cerințele părților interesate lipsesc | Așteptările clienților, autorităților de reglementare, asigurătorilor, investitorilor sau organului de conducere nu au fost revizuite | Revizuiți contracte, chestionare, obligații de reglementare, solicitări ale asigurătorilor și cerințe de raportare către organul de conducere |
| Justificările SoA sunt generice | Controalele au fost enumerate fără justificare de risc sau conformitate | Conectați controalele la ID-uri de risc, obligații și dovezi de testare |
| Analiza efectuată de management menționează clima, dar nu consemnează nicio decizie | Subiectul a fost discutat fără rezultate | Capturați decizii, proprietari, resurse, acceptarea riscului rezidual și termene-limită |
| Testarea continuității este deconectată de evaluarea riscurilor | Exercițiile BCP nu au fost legate de scenariile identificate | Referențiați ID-urile de risc în planurile și rapoartele de testare |
| Dependențele față de furnizori sunt ignorate | Organizația s-a concentrat doar pe facilitățile interne | Includeți dependențele de cloud, centre de date, MSP, MSSP, telecomunicații, facilități, energie și suport externalizat |
| Impacturile asupra confidențialității sunt omise | Proiectele de adaptare au introdus monitorizare sau date de localizare fără evaluare preliminară DPIA | Evaluați modificările de adaptare la climă pentru impacturi asupra prelucrării datelor cu caracter personal |
Pachetul dumneavoastră de dovezi pregătit pentru audit
Înainte de următorul audit de supraveghere sau de recertificare, asamblați un pachet concis de dovezi. Nu trebuie să fie mare. Trebuie să fie conectat.
| Element de dovadă | Ce trebuie să demonstreze |
|---|---|
| Înregistrare în registrul contextului | Schimbările climatice au fost analizate ca problemă externă, iar relevanța a fost stabilită cu justificare |
| Registrul părților interesate | Cerințele relevante ale clienților, autorităților de reglementare, asigurătorilor, furnizorilor cloud, organului de conducere sau altor părți au fost identificate sau excluse justificat |
| Revizuirea domeniului de aplicare | Au fost analizate locațiile, serviciile cloud, furnizorii, operațiunile de suport și interfețele |
| Registrul de riscuri | Scenariile de securitate a informației determinate de climă au fost înregistrate sau există o justificare documentată privind absența unui risc semnificativ |
| Planul de tratare a riscurilor | Proprietarii, controalele, datele, riscul rezidual și deciziile de tratare sunt definite |
| Declarația de aplicabilitate | Controalele existente din Anexa A sunt justificate prin logică de risc și conformitate |
| Registrul de conformitate | Amendamentul ISO și obligațiile conexe NIS2, DORA, ale clienților, asigurătorilor sau contractuale sunt urmărite |
| Dovezi BCP și DR | Scenariile de perturbare au fost analizate, testate și corelate cu evaluarea riscurilor |
| Înregistrări de asigurare privind furnizorii | Dependențele TIC critice au fost revizuite pentru reziliență, monitorizare și considerente de ieșire |
| Procese-verbale ale analizei efectuate de management | Conducerea de vârf a revizuit contextul, riscul, resursele, deciziile, riscul rezidual și acțiunile de îmbunătățire |
| Listă de verificare pentru audit intern | Amendamentul a fost testat ca parte a auditului sau a monitorizării conformității |
| Index de dovezi | Înregistrările sunt controlate, regăsibile și au proprietari desemnați |
Acest pachet oferă auditorului o pistă clară: de la context la risc, de la risc la control, de la control la dovezi, de la dovezi la analiza efectuată de management și de la analiza efectuată de management la îmbunătățire.
Transformați amendamentul în dovezi, nu în anxietate
Amendamentul ISO 27001 privind schimbările climatice nu este o capcană birocratică dacă SMSI funcționează deja ca sistem de management. Este un impuls pentru a demonstra că organizația poate recunoaște o problemă externă în schimbare, poate decide dacă aceasta contează, îi poate evalua efectul asupra rezultatelor de securitate a informației, poate actualiza riscurile și controalele atunci când este necesar și poate implica conducerea de vârf în decizie.
Începeți cu o revizuire a dovezilor de 60 de minute. Aduceți registrul contextului, registrul părților interesate, domeniul de aplicare al SMSI, Registrul de riscuri, SoA, raportul de test BCP, Registrul furnizorilor, Registrul de conformitate și cel mai recent proces-verbal al analizei efectuate de management. Puneți o singură întrebare: putem urmări amendamentul climatic de la context până la decizia conducerii?
Dacă lanțul este rupt, remediați-l înainte ca auditorul să găsească lacuna.
Clarysec vă poate ajuta să construiți rapid această trasabilitate. Utilizați Zenith Blueprint: foaia de parcurs în 30 de pași pentru auditori pentru a plasa activitatea în etapele corecte de implementare, utilizați Zenith Controls: ghidul de conformitate între cadre pentru a mapa dovezile între ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF și asigurarea orientată spre COBIT, și utilizați șabloanele de politici Clarysec pentru a face înregistrările repetabile, revizuibile și pregătite pentru audit.
Programați o evaluare Clarysec a dovezilor pentru amendamentul climatic și transformați o întrebare incomodă de audit într-un răspuns sigur, pregătit pentru organul de conducere.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council