PECB · 15% reducere Profitați de ofertă →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

Testul NIS2 de 24 de ore: construirea unui plan de răspuns la incidente care rezistă breșelor de securitate și auditului

Testul NIS2 de 24 de ore: construirea unui plan de răspuns la incidente care rezistă breșelor de securitate și auditului

Regula de notificare în 24 de ore din Directiva NIS2 schimbă fundamental modul de lucru. Acest ghid de referință le arată directorilor de securitate a informației (CISO) și auditorilor cum să proiecteze un plan de răspuns la incidente rezilient și conform, capabil să reziste atât controlului autorităților, cât și atacurilor reale, folosind politicile Clarysec și seturile de instrumente pentru conformitate transversală.

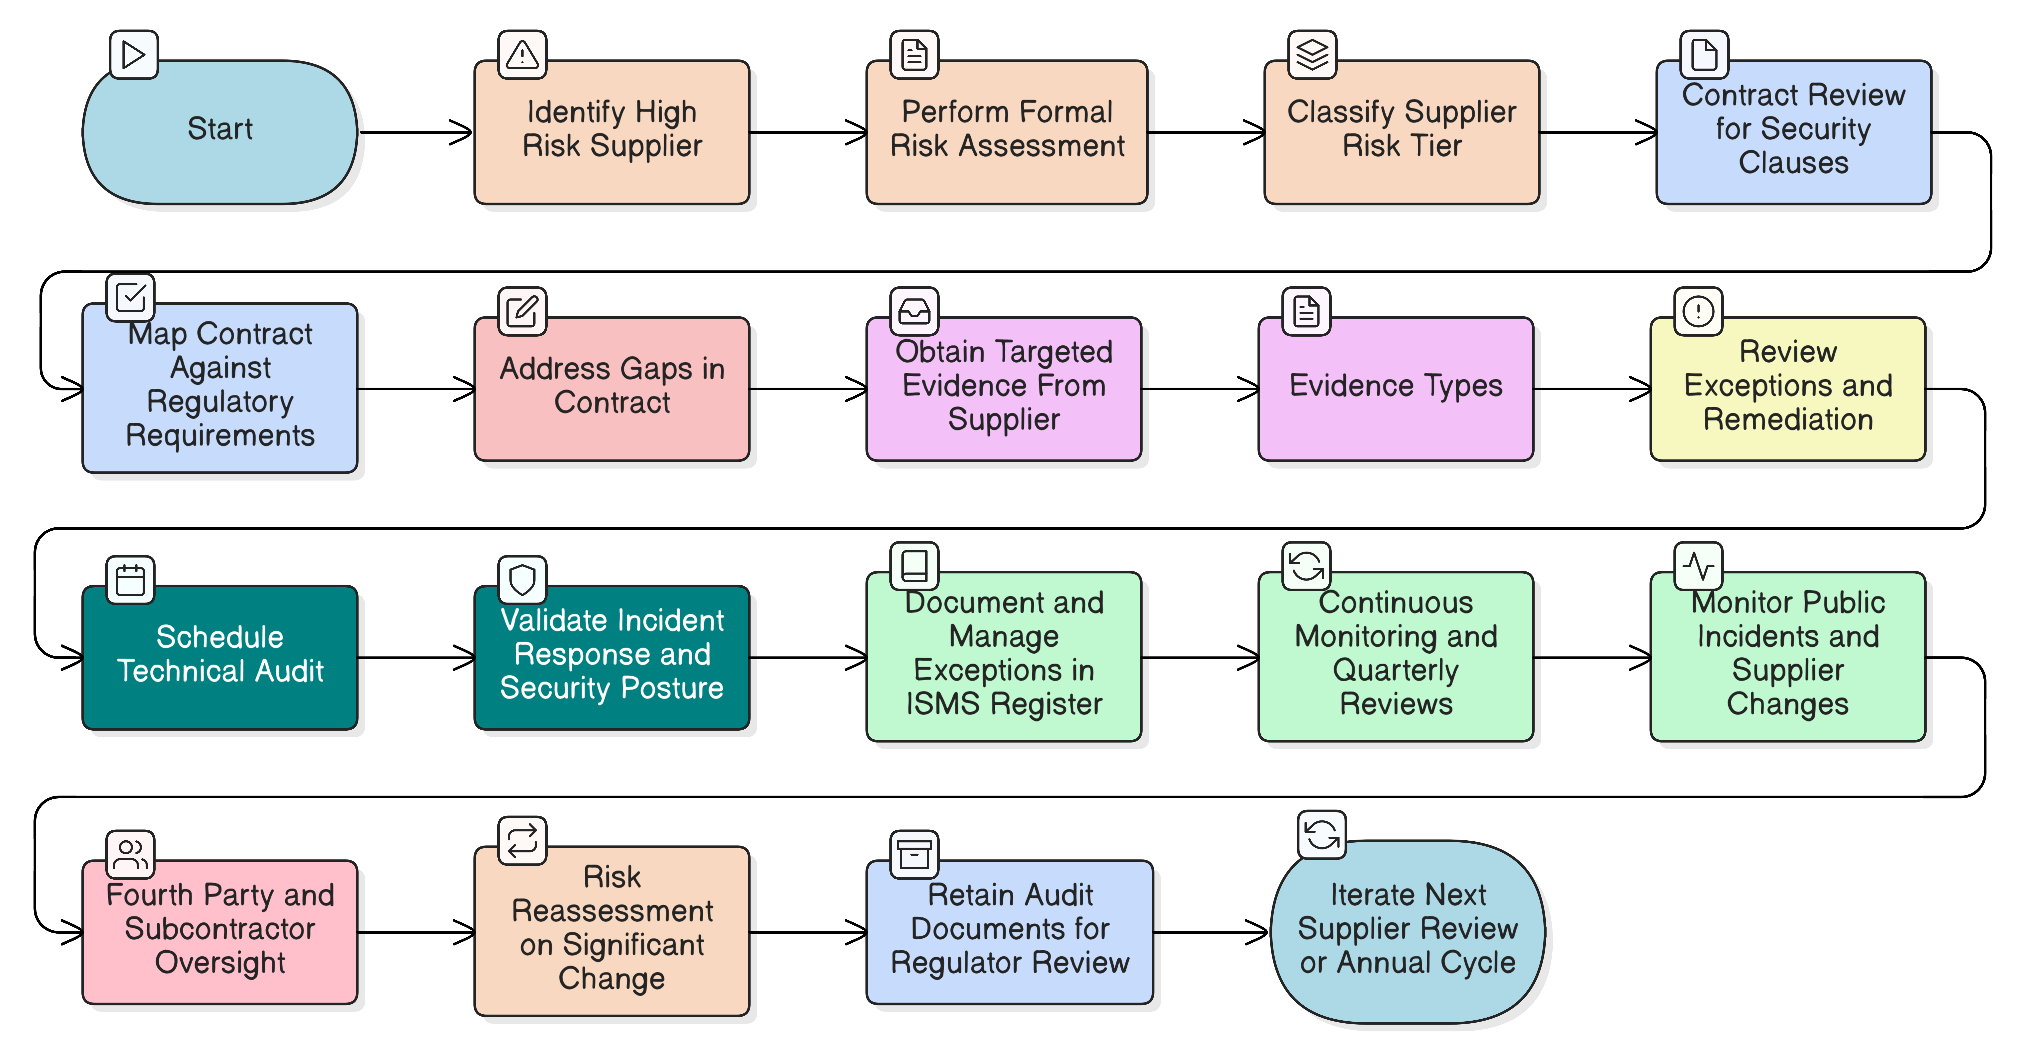
Dincolo de chestionar: ghidul definitiv al CISO pentru auditarea furnizorilor cu risc ridicat în contextul NIS2 și DORA

Dincolo de chestionar: ghidul definitiv al CISO pentru auditarea furnizorilor cu risc ridicat în contextul NIS2 și DORA

Articolul nostru de referință pentru CISO privind auditarea furnizorilor cu risc ridicat în contextul NIS2 și DORA. Aflați cum să implementați o strategie de audit continuă, bazată pe risc, utilizând cadre consacrate, cerințe de politică și liste de verificare operaționale pentru a răspunde cerințelor stricte de reglementare.

Veriga slabă: ghidul operațional al CISO pentru construirea unui program de management al riscurilor din lanțul de aprovizionare conform NIS2

Veriga slabă: ghidul operațional al CISO pentru construirea unui program de management al riscurilor din lanțul de aprovizionare conform NIS2

Acest articol de referință îi ghidează pe CISO și pe liderii de conformitate printr-o abordare practică pentru construirea unui program de management al riscurilor din lanțul de aprovizionare conform NIS2. Combină perspectiva de reglementare, controalele aplicabile și expertiza Clarysec pentru a transforma lanțul de aprovizionare dintr-o vulnerabilitate critică într-un activ rezilient și verificabil.

Cimitirul datelor: ghidul CISO pentru eliminarea conformă și auditabilă a datelor

Cimitirul datelor: ghidul CISO pentru eliminarea conformă și auditabilă a datelor

Transformați riscul asociat datelor moștenite într-un avantaj strategic. Acest ghid aprofundat acoperă întregul parcurs, de la elaborarea politicilor și sanitizarea mediilor de stocare până la construirea unei piste de audit robuste pentru eliminarea datelor, combinând foile de parcurs experte și seturile de instrumente pentru politici ale Clarysec.

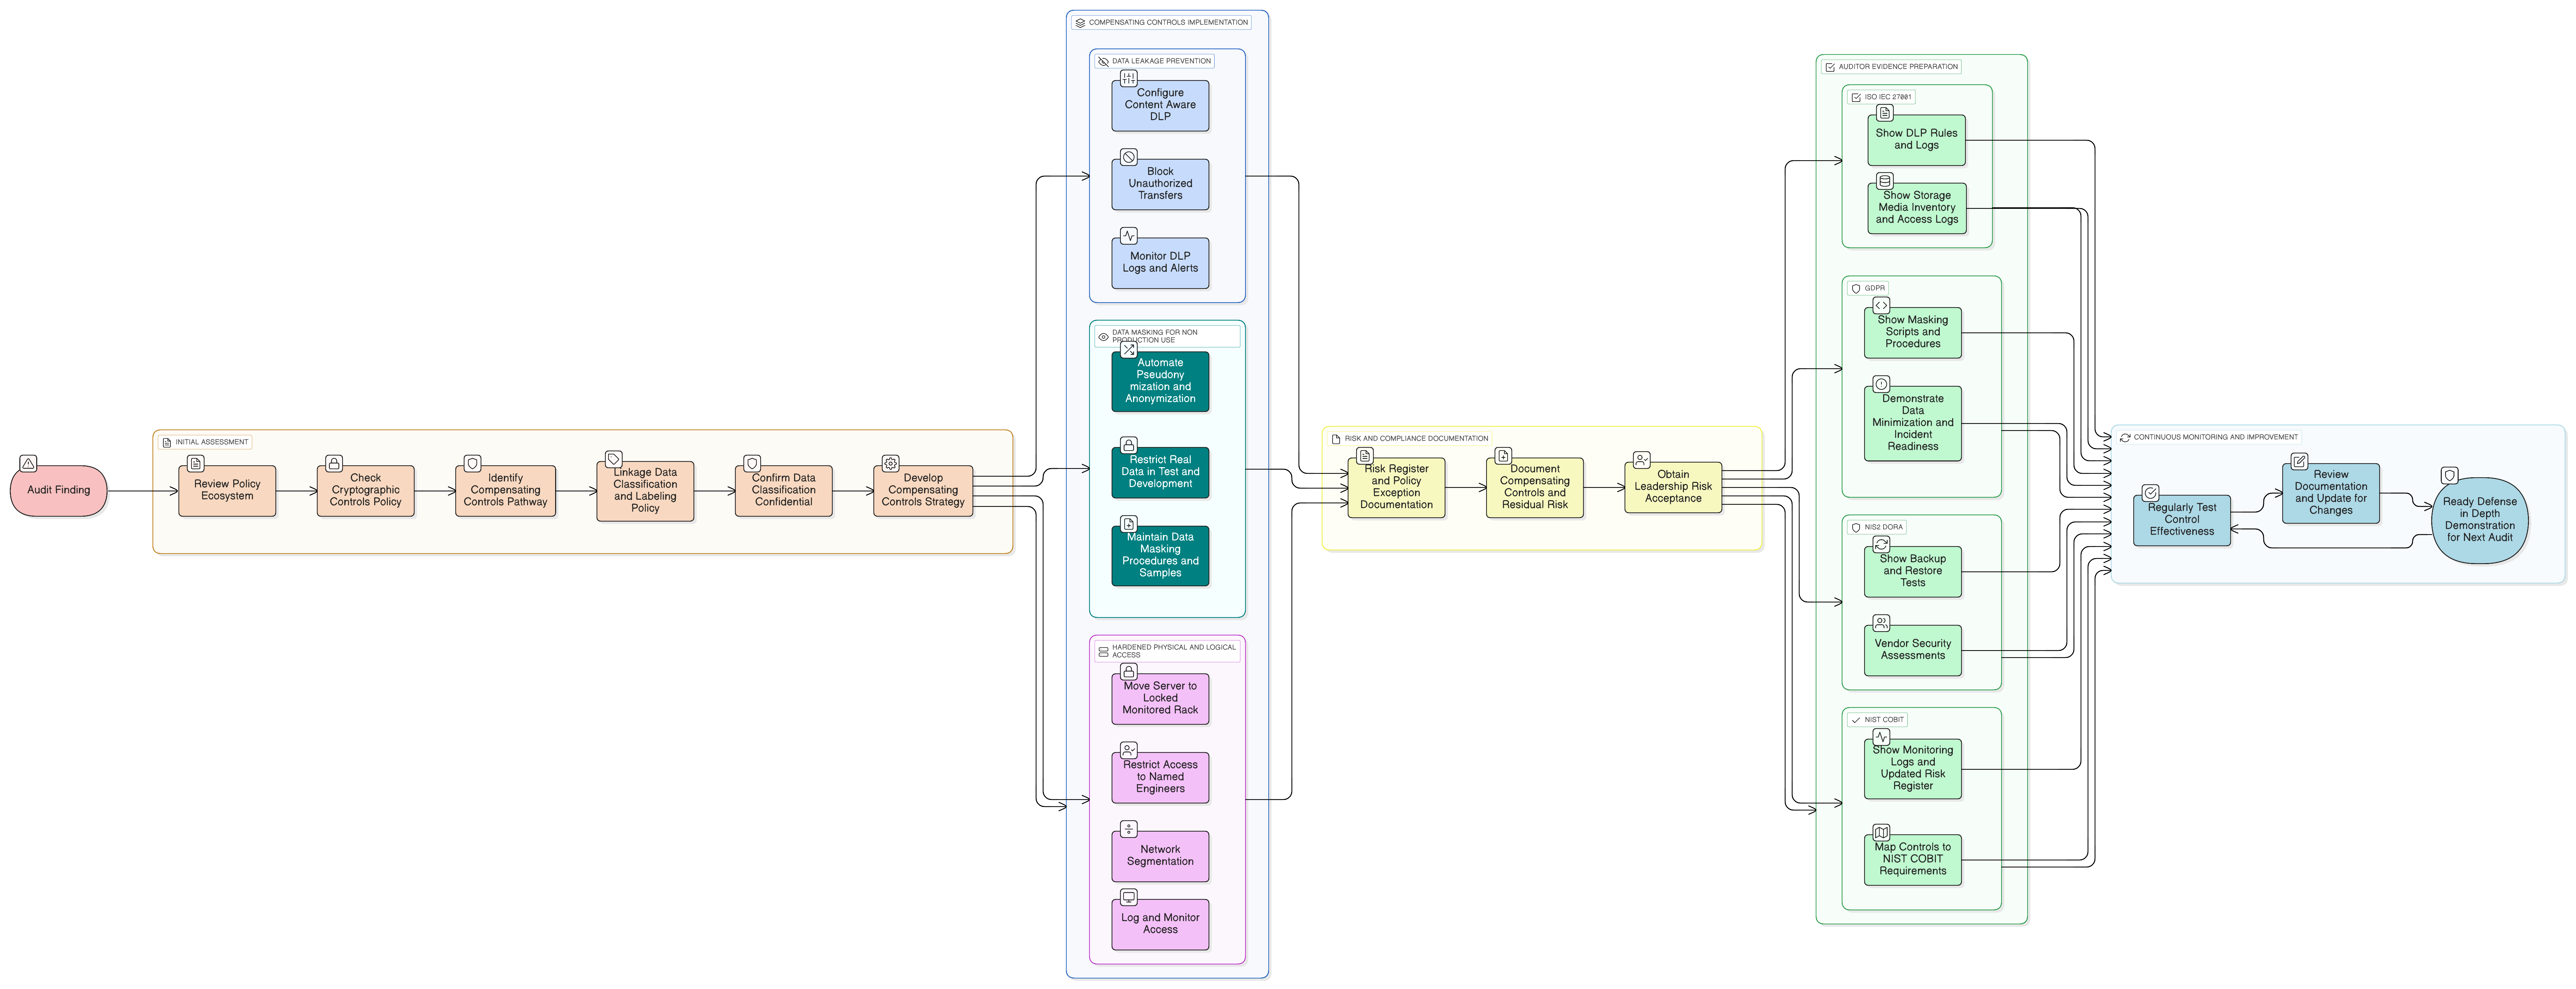
Dincolo de recuperare: ghid pentru directorii de securitate a informației (CISO) privind construirea unei reziliențe operaționale reale cu ISO 27001:2022

Dincolo de recuperare: ghid pentru directorii de securitate a informației (CISO) privind construirea unei reziliențe operaționale reale cu ISO 27001:2022

Un atac ransomware are loc în timpul unei ședințe a consiliului de administrație. Backup-urile funcționează, dar controalele de securitate funcționează la fel de bine? Aflați cum să implementați controalele de reziliență din ISO/IEC 27001:2022 pentru a menține securitatea sub presiune, pentru a răspunde cerințelor auditorilor și pentru a îndeplini cerințele stricte DORA și NIS2 cu foaia de parcurs elaborată de experții Clarysec.

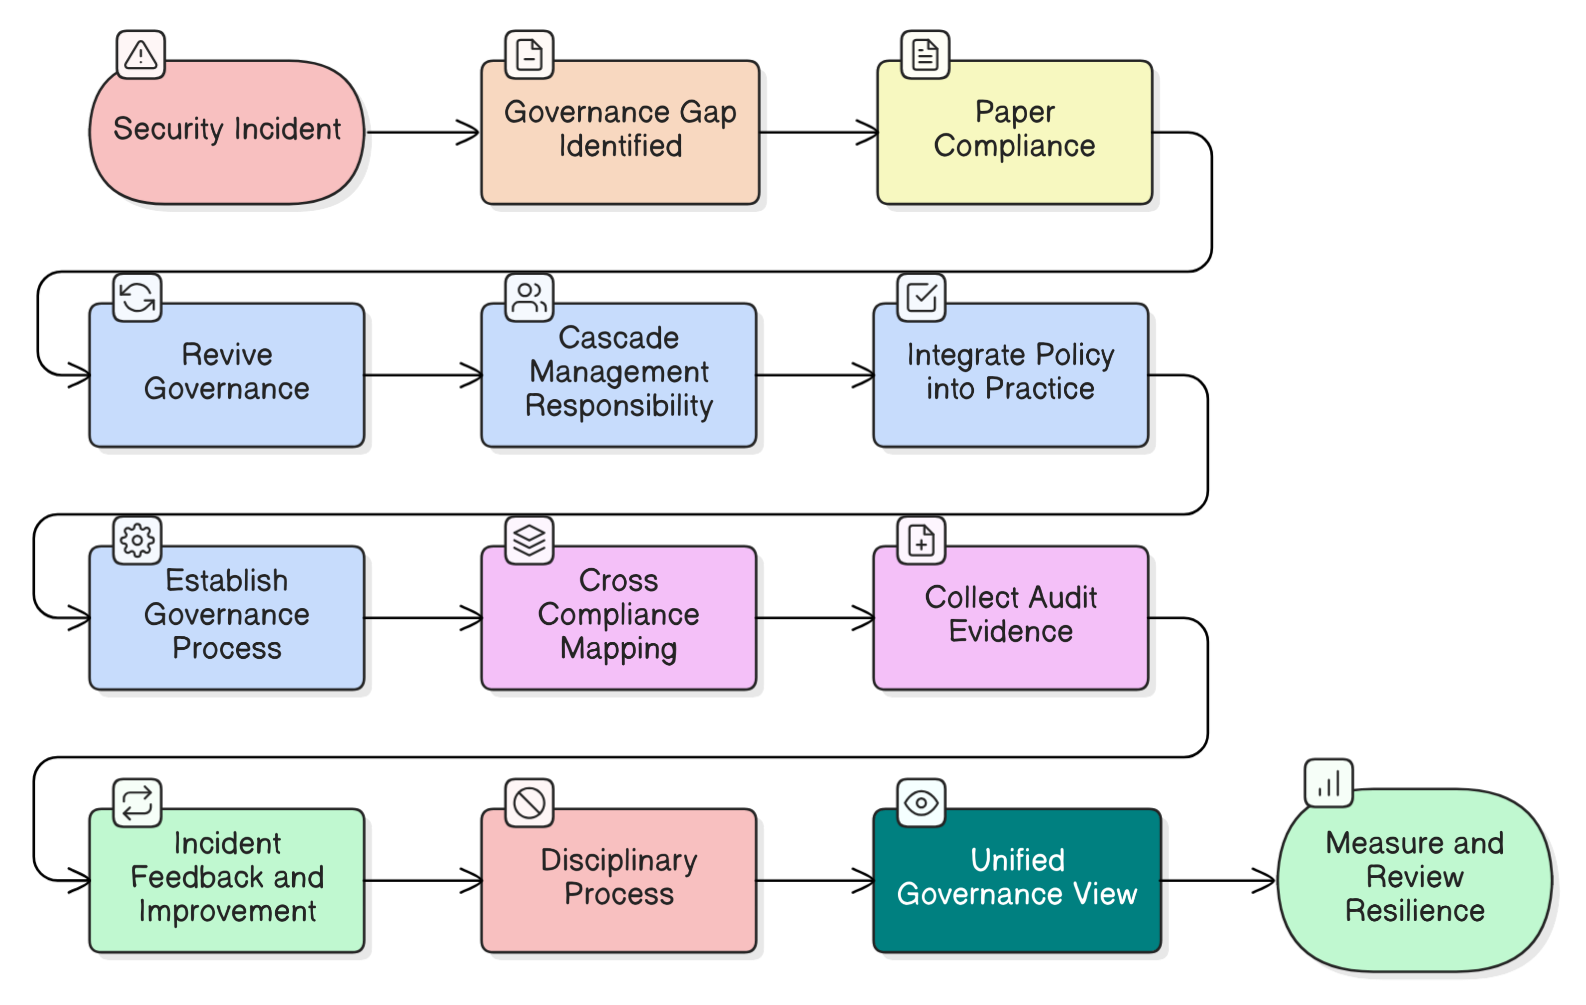
De la conformitate la reziliență: cum pot CISO să închidă lacuna de guvernanță

De la conformitate la reziliență: cum pot CISO să închidă lacuna de guvernanță

Listele de verificare pentru conformitate nu previn breșele de securitate; guvernanța activă o face. Analizăm cele mai importante mituri de guvernanță ale CISO pornind de la un incident real și oferim o foaie de parcurs pentru construirea unei reziliențe organizaționale reale, cu pași concreți, exemple de politici și mapări de conformitate pentru ISO 27001:2022, NIS2, DORA și alte cadre.

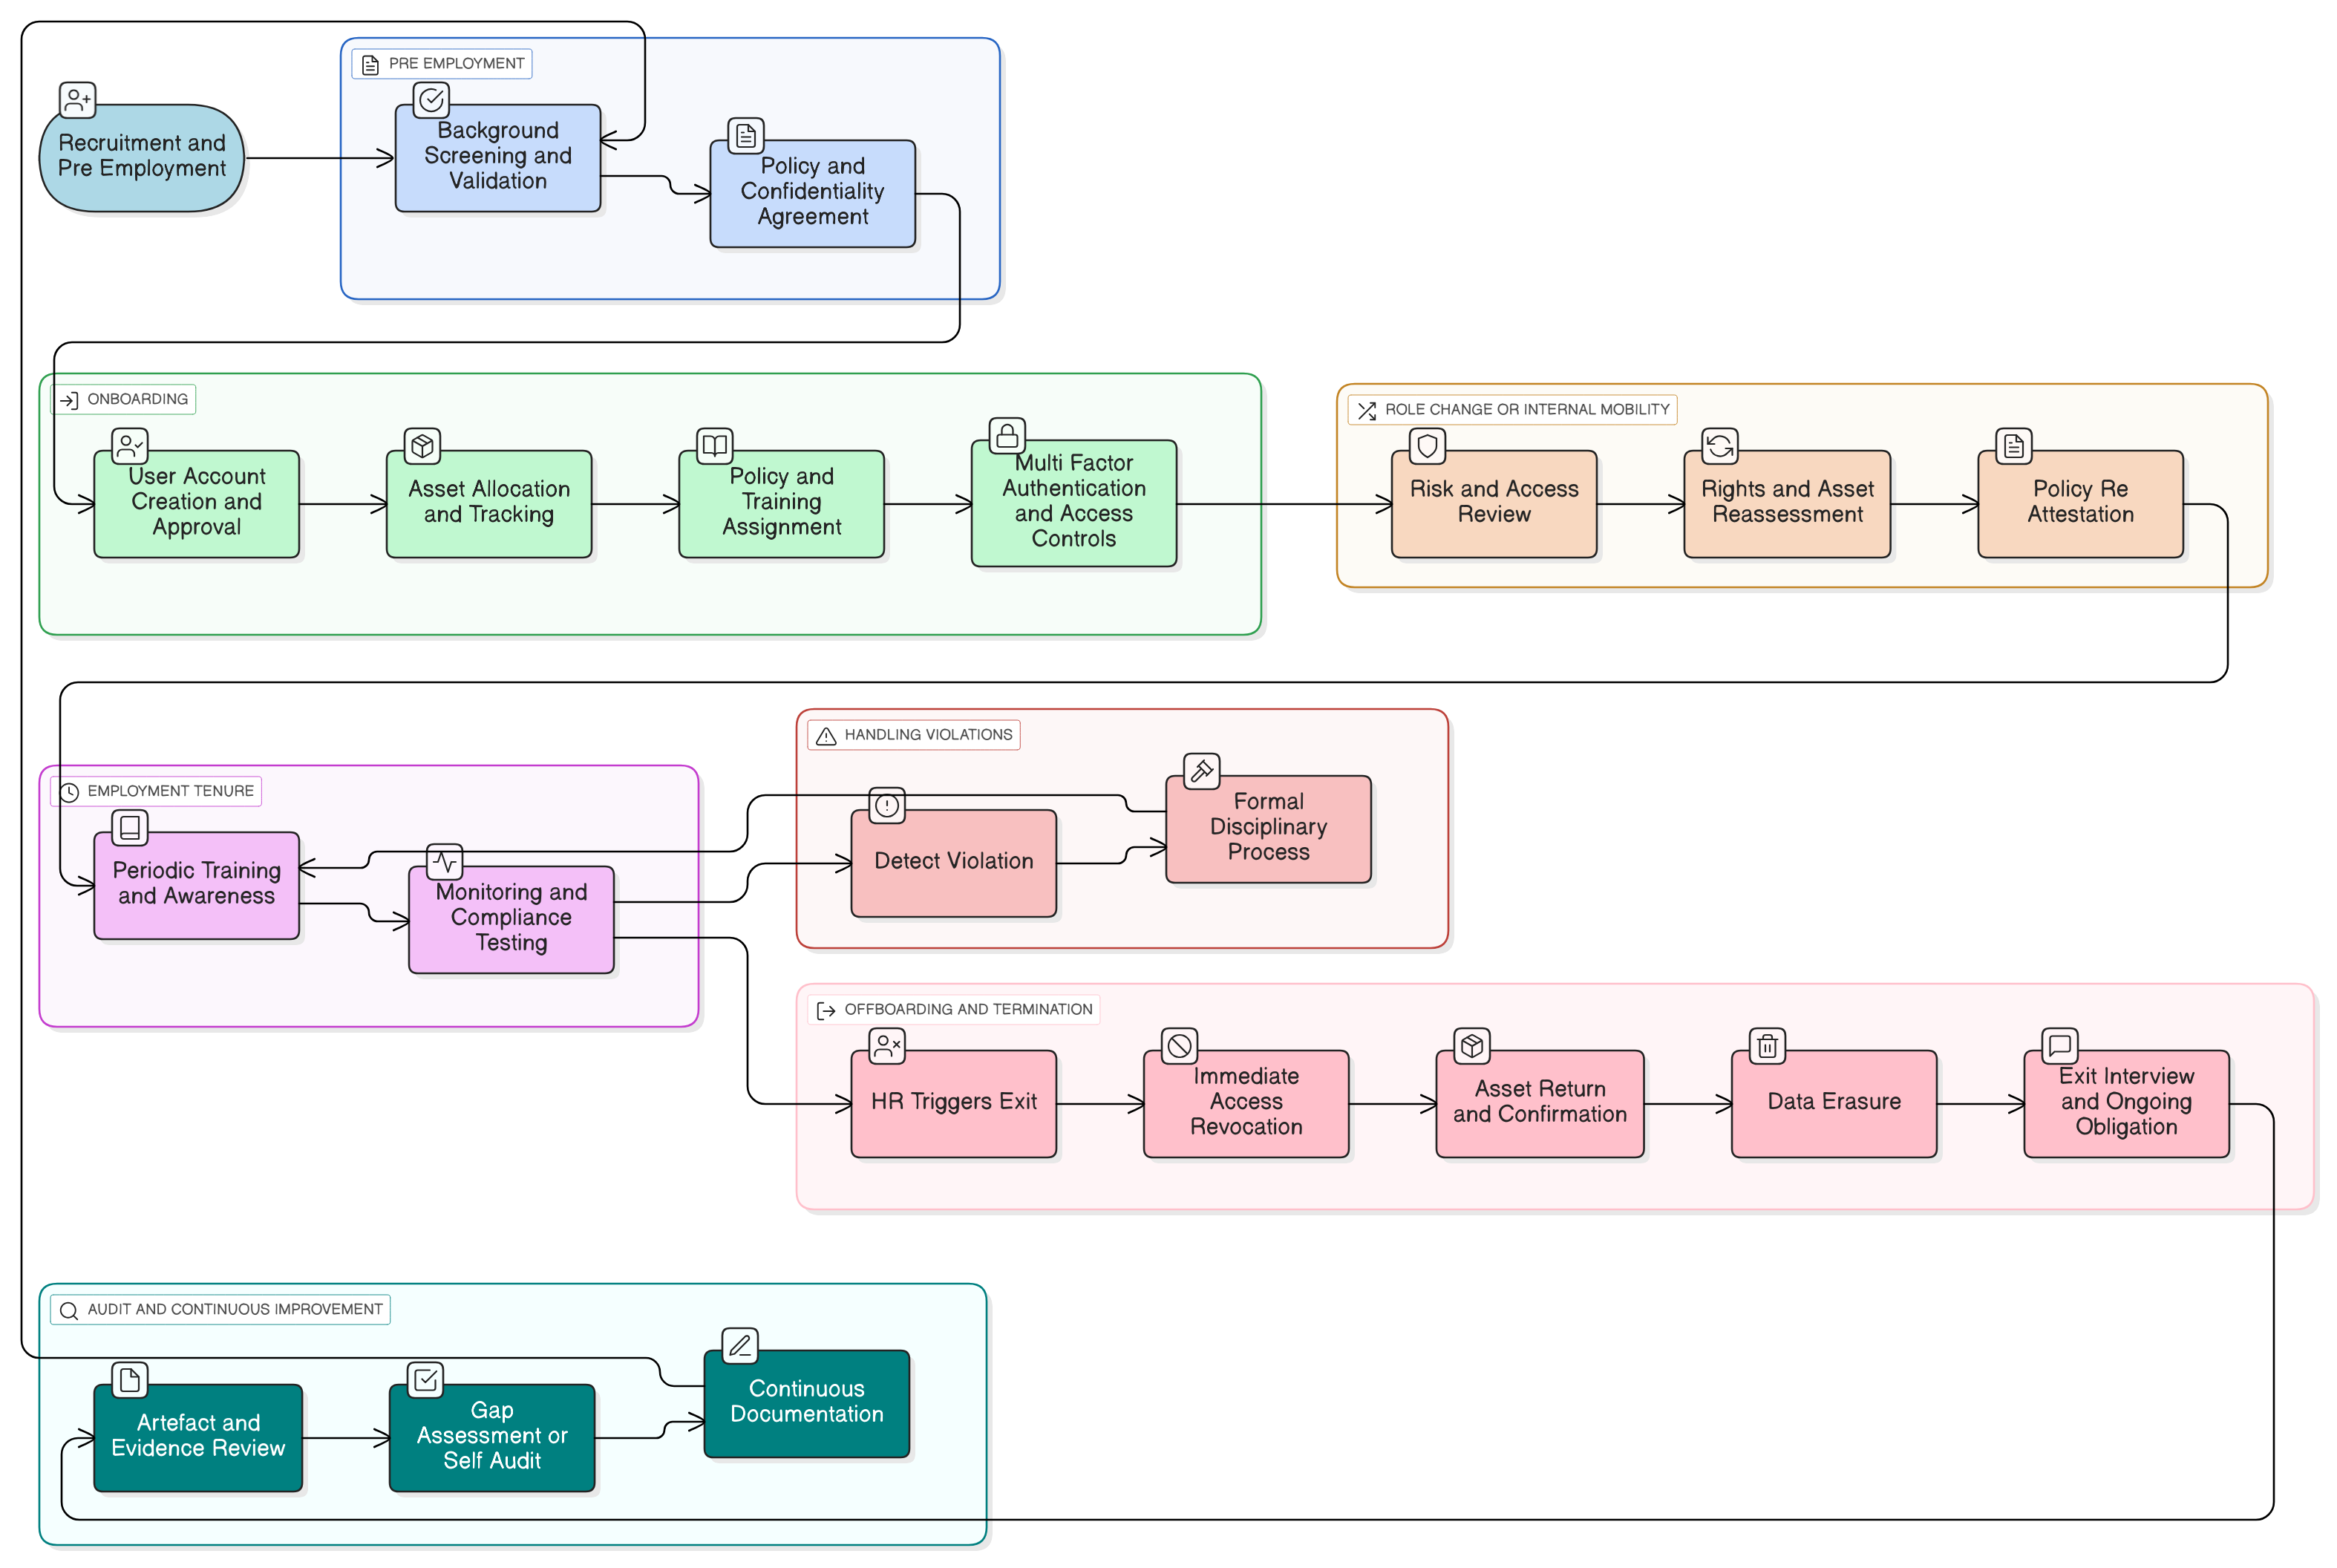
Securizarea ciclului de viață al personalului: abordarea completă bazată pe SMSI în ISO 27001:2022, NIS2, DORA și GDPR

Securizarea ciclului de viață al personalului: abordarea completă bazată pe SMSI în ISO 27001:2022, NIS2, DORA și GDPR

Aflați cum să transformați fluxurile HR într-un punct forte al securității, utilizând controale aplicabile, mapare practică la politici, perspective de audit și seturi integrate de instrumente, acoperind integrarea, schimbările de rol și încetarea raportului de muncă sau a colaborării în raport cu ISO 27001:2022, NIS2, DORA, GDPR, NIST și COBIT.

18 min
Clarysec · Partener revânzător PECB

Certificați-vă. Fiți pregătiți pentru audit.

Combinați instruirea oficială PECB cu politicile, registrele și ghidurile de implementare Clarysec într-un singur pachet Certify + Comply.
15% reducere la cursuri și pachete PECB selectate