Construirea unui program de reziliență la phishing: ghid ISO 27001
Aflați cum să construiți un program măsurabil de reziliență la phishing folosind controalele ISO 27001:2022 A.6.3 și A.6.4 pentru a reduce riscul uman și a demonstra conformitatea.
Explore our latest insights on cybersecurity compliance and best practices.
Aflați cum să construiți un program măsurabil de reziliență la phishing folosind controalele ISO 27001:2022 A.6.3 și A.6.4 pentru a reduce riscul uman și a demonstra conformitatea.
ISO 27001 este standardul internațional pentru sistemele de management al securității informației (SMSI). Acest ghid practic prezintă pașii esențiali pentru implementarea ISO 27001 în organizația dumneavoastră, de la planificarea inițială până la certificare.
ISO 27001 oferă o abordare sistematică pentru gestionarea informațiilor sensibile ale organizației și pentru menținerea securității acestora. Standardul integrează oamenii, procesele și sistemele IT prin aplicarea unui proces de management al riscurilor.
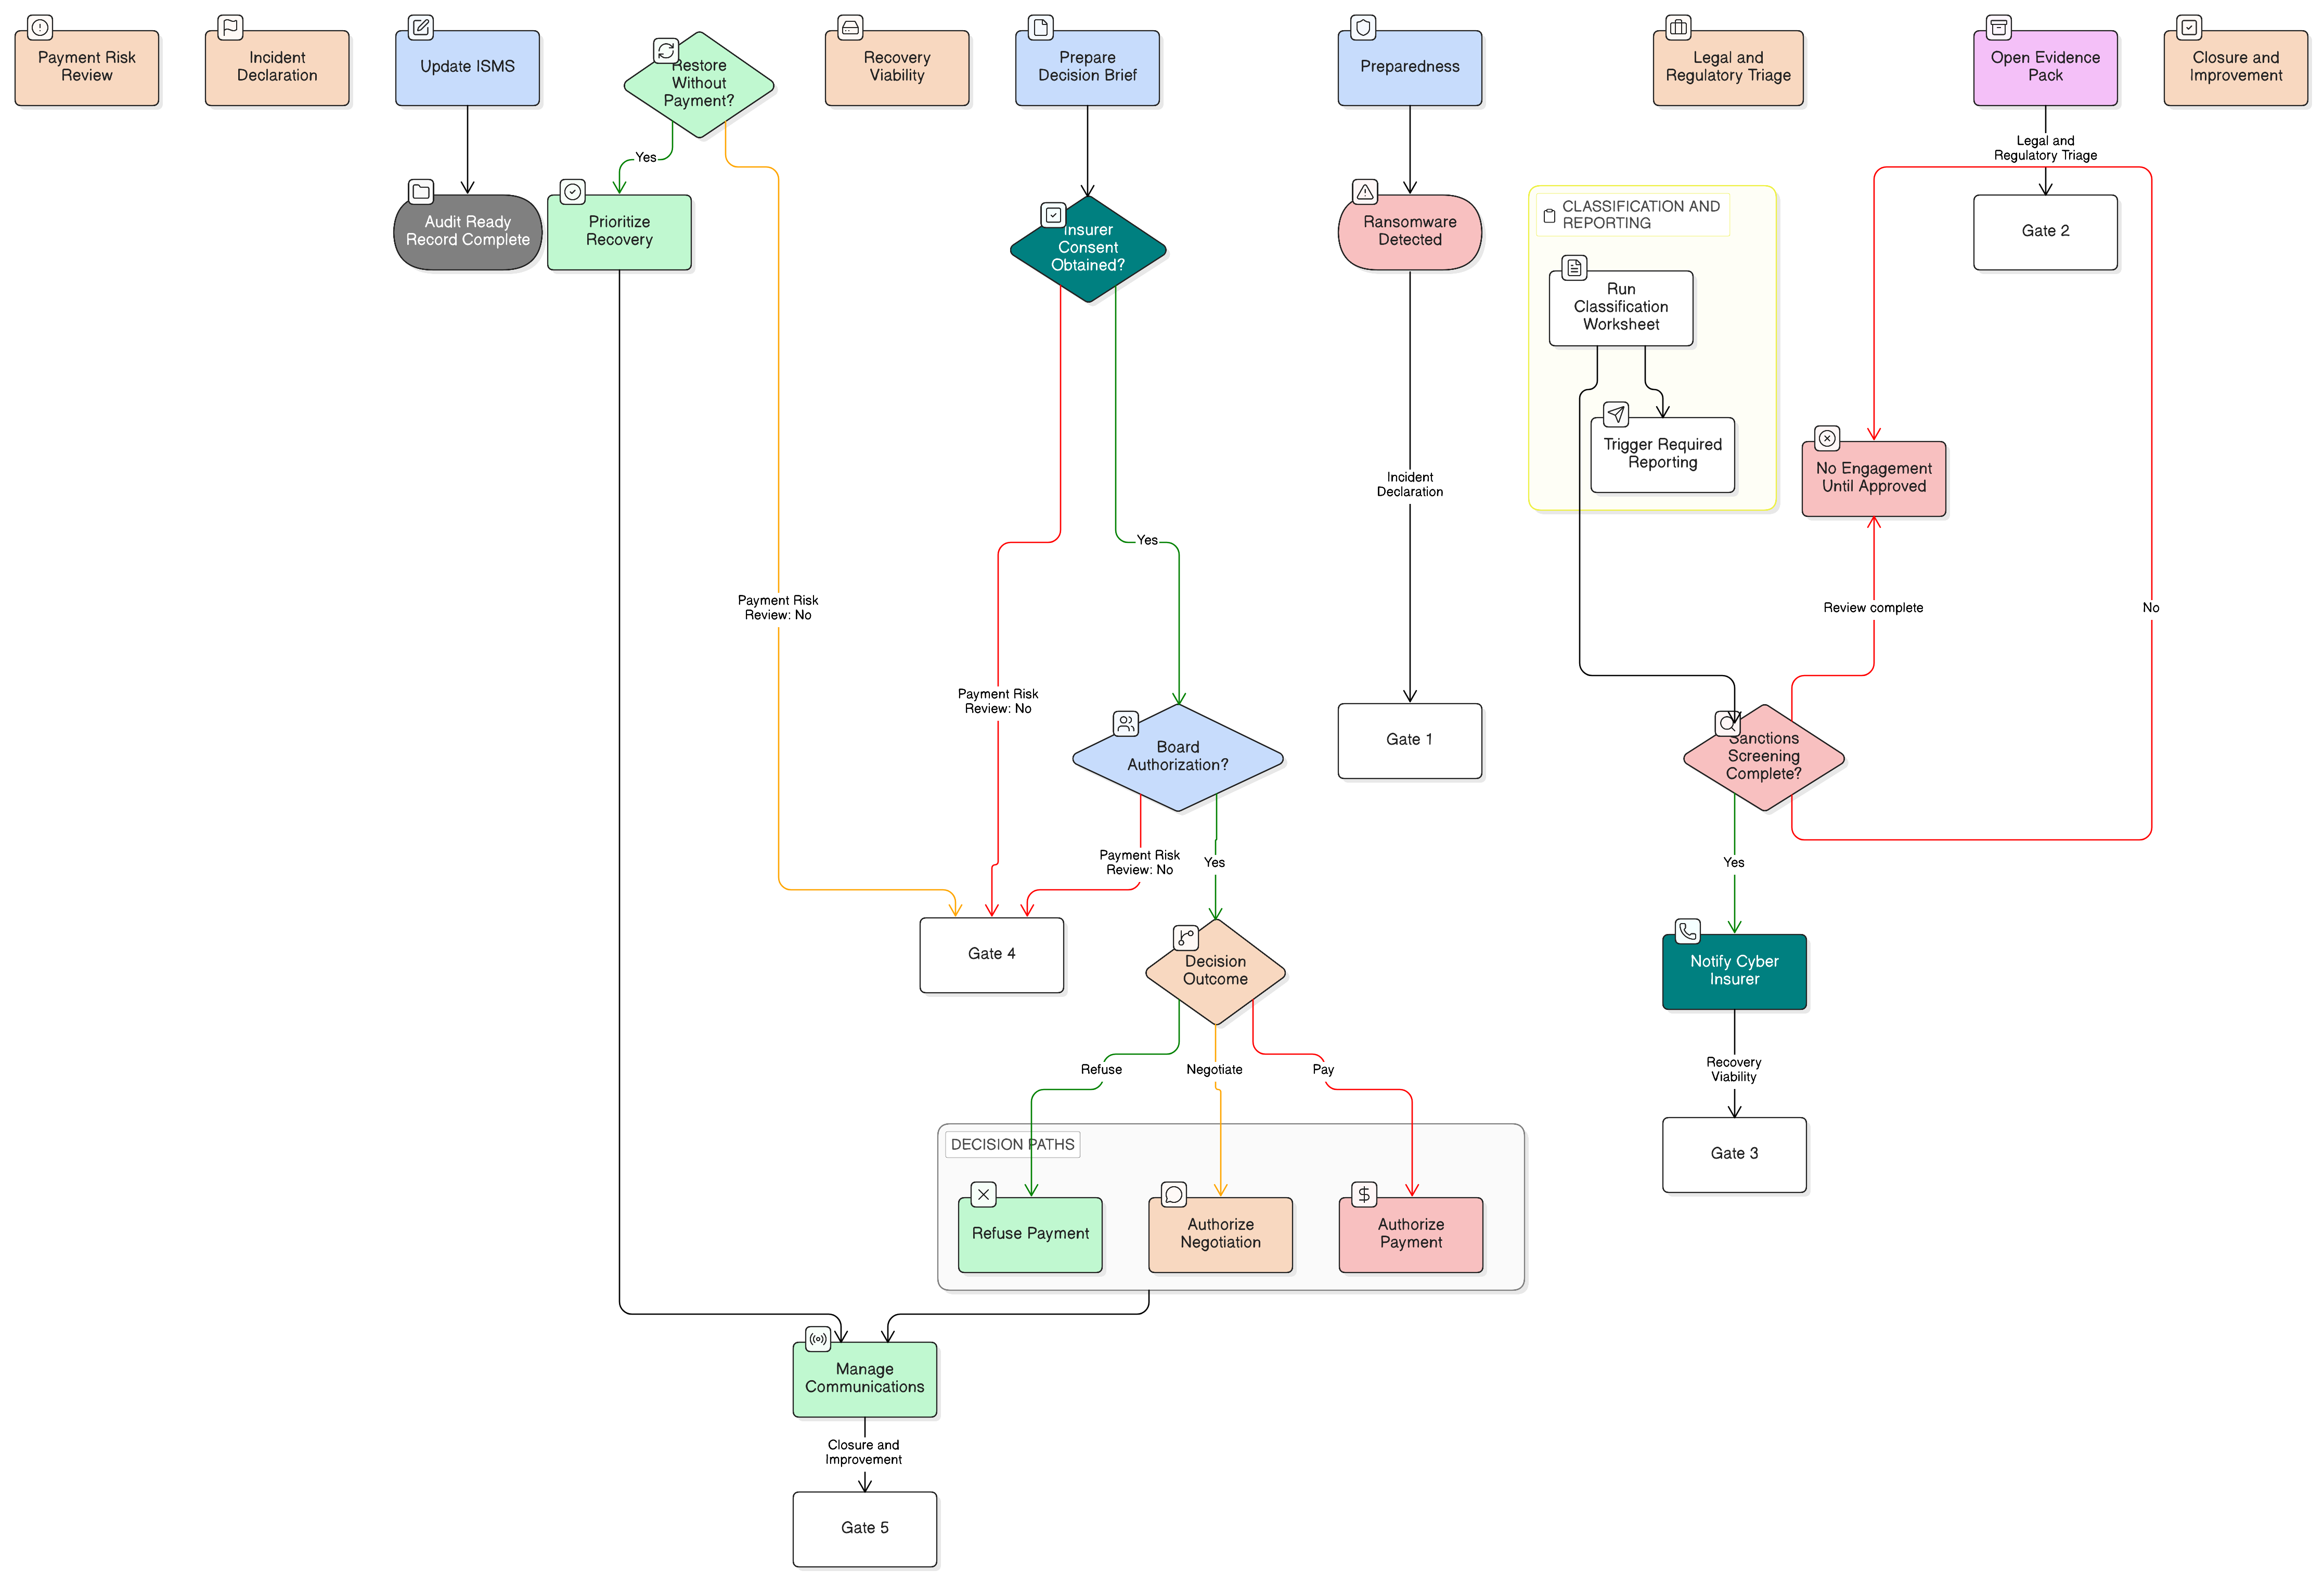
Un cadru practic aliniat la ISO 27001:2022 pentru guvernanța deciziilor de plată în incidente ransomware, verificările privind sancțiunile, conservarea dovezilor, aprobarea asigurătorului și raportarea conform NIS2, DORA și GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits