Instruire privind protecția datelor bazată pe roluri pentru ISO 27701 și GDPR

Instruire privind protecția datelor bazată pe roluri pentru ISO 27701 și GDPR
Sarah, CISO al unei companii FinTech aflate în creștere rapidă, se aștepta ca auditul PIMS conform ISO/IEC 27701:2025 să testeze politici, înregistrări și evaluări ale riscurilor. În a doua zi, auditorul depășise deja zona de confort.
Nu a întrebat dacă angajații au finalizat modulul anual „Privacy 101”. Tabloul de bord indica o rată de finalizare de 98%, ceea ce părea impresionant până când întrebările au devenit foarte precise.
„Dezvoltatorii dumneavoastră gestionează PII financiare sensibile și implementează autentificare biometrică. Ce instruire specifică au primit privind protecția datelor încă din faza de proiectare, minimizarea datelor în proiectarea API, jurnalizarea securizată, restricțiile privind datele de test și categoriile speciale de date cu caracter personal conform GDPR?”
A urmat echipa de suport clienți.
„Ei pot vizualiza istoricul tranzacțiilor. Cum sunt instruiți să recunoască o cerere de acces a persoanei vizate, să verifice identitatea, să evite notele excesive în tichete și să escaladeze divulgarea accidentală?”
Apoi HR.
„Tocmai au introdus un nou sistem cloud de salarizare găzduit în afara UE. Ce instruire privind protecția datelor au primit cu privire la verificarea prealabilă a persoanei împuternicite de operator, transferurile transfrontaliere de date, evidențele angajaților și retenție?”
Sarah avea politici, un Registru al activităților de prelucrare (RoPA), clauze pentru furnizori, proceduri privind încălcările securității datelor și un domeniu de aplicare PIMS definit. Ceea ce nu avea era dovada documentată și susținută în audit că persoanele potrivite fuseseră instruite pentru responsabilitățile corecte privind protecția datelor.
Acesta este decalajul care compromite multe programe de protecție a datelor. ISO/IEC 27701:2025 și GDPR nu recompensează organizațiile pentru conștientizare generică. Ele cer responsabilitate, competență și dovadă operațională. Dacă personalul colectează, utilizează, vizualizează, stochează, partajează, șterge, monitorizează sau susține sisteme care conțin PII, trebuie să știe ce se aplică rolului său, când trebuie să escaladeze și unde sunt înregistrate dovezile.
Instruirea de conștientizare privind protecția datelor bazată pe roluri este modul prin care un PIMS devine operațional.
De ce eșuează instruirea privind protecția datelor de tip „aceeași pentru toți”
Majoritatea organizațiilor desfășoară deja o formă de instruire de conștientizare în domeniul securității. Problema este că obligațiile privind protecția datelor sunt distribuite inegal în cadrul organizației.
Un dezvoltator are nevoie de protecția datelor încă din faza de proiectare, mascare, pseudonimizare, programare securizată, minimizarea jurnalizării și conștientizarea impactului schimbărilor. Un agent de suport are nevoie de verificarea identității, minimizarea conținutului din tichete, recunoașterea DSAR și escaladarea divulgării accidentale. HR are nevoie de protecția datelor angajaților, gestionarea categoriilor speciale de date cu caracter personal, confidențialitate, retenție și restricții de acces. Achizițiile trebuie să știe când un furnizor este persoană împuternicită de operator sau persoană subîmputernicită. Responsabilii cu răspunsul la incidente trebuie să distingă un incident de securitate de o încălcare a securității datelor cu caracter personal.
Un singur test anual GDPR nu poate crea competență operațională pentru toate aceste roluri.
GDPR face acest lucru vizibil prin Articolul 5, care definește principii precum legalitatea, echitatea, transparența, limitarea scopului, minimizarea datelor, exactitatea, limitarea stocării, integritatea și confidențialitatea. Articolul 5(2) adaugă principiul responsabilității, impunând operatorilor să demonstreze conformitatea. Articolul 32 impune măsuri tehnice și organizatorice adecvate pentru securitatea prelucrării. Articolele 4, 6 și 9 fac claritatea rolurilor și mai importantă prin definirea prelucrării, relațiilor dintre operator și persoana împuternicită de operator, temeiului juridic și categoriilor speciale de date cu caracter personal.
Întrebarea practică de audit este simplă: puteți demonstra că personalul înțelege responsabilitățile privind PII asociate rolului său?
Poziția politicii Clarysec pentru IMM-uri este directă. În Politica privind conștientizarea și instruirea în domeniul securității informației - IMM, clauza 1.3 prevede:
„Această politică susține conformitatea cu ISO/IEC 27001, NIS2, GDPR și DORA prin integrarea conștientizării securității în practicile zilnice de lucru și în așteptările bazate pe roluri.”
Expresia „practicile zilnice de lucru” este esențială. Conștientizarea privind protecția datelor nu este un afiș. Trebuie să fie vizibilă în colectare, acces, partajare, retenție, ștergere, integrarea furnizorilor, raportarea incidentelor și analiza efectuată de management.
De la conștientizare la competență PIMS
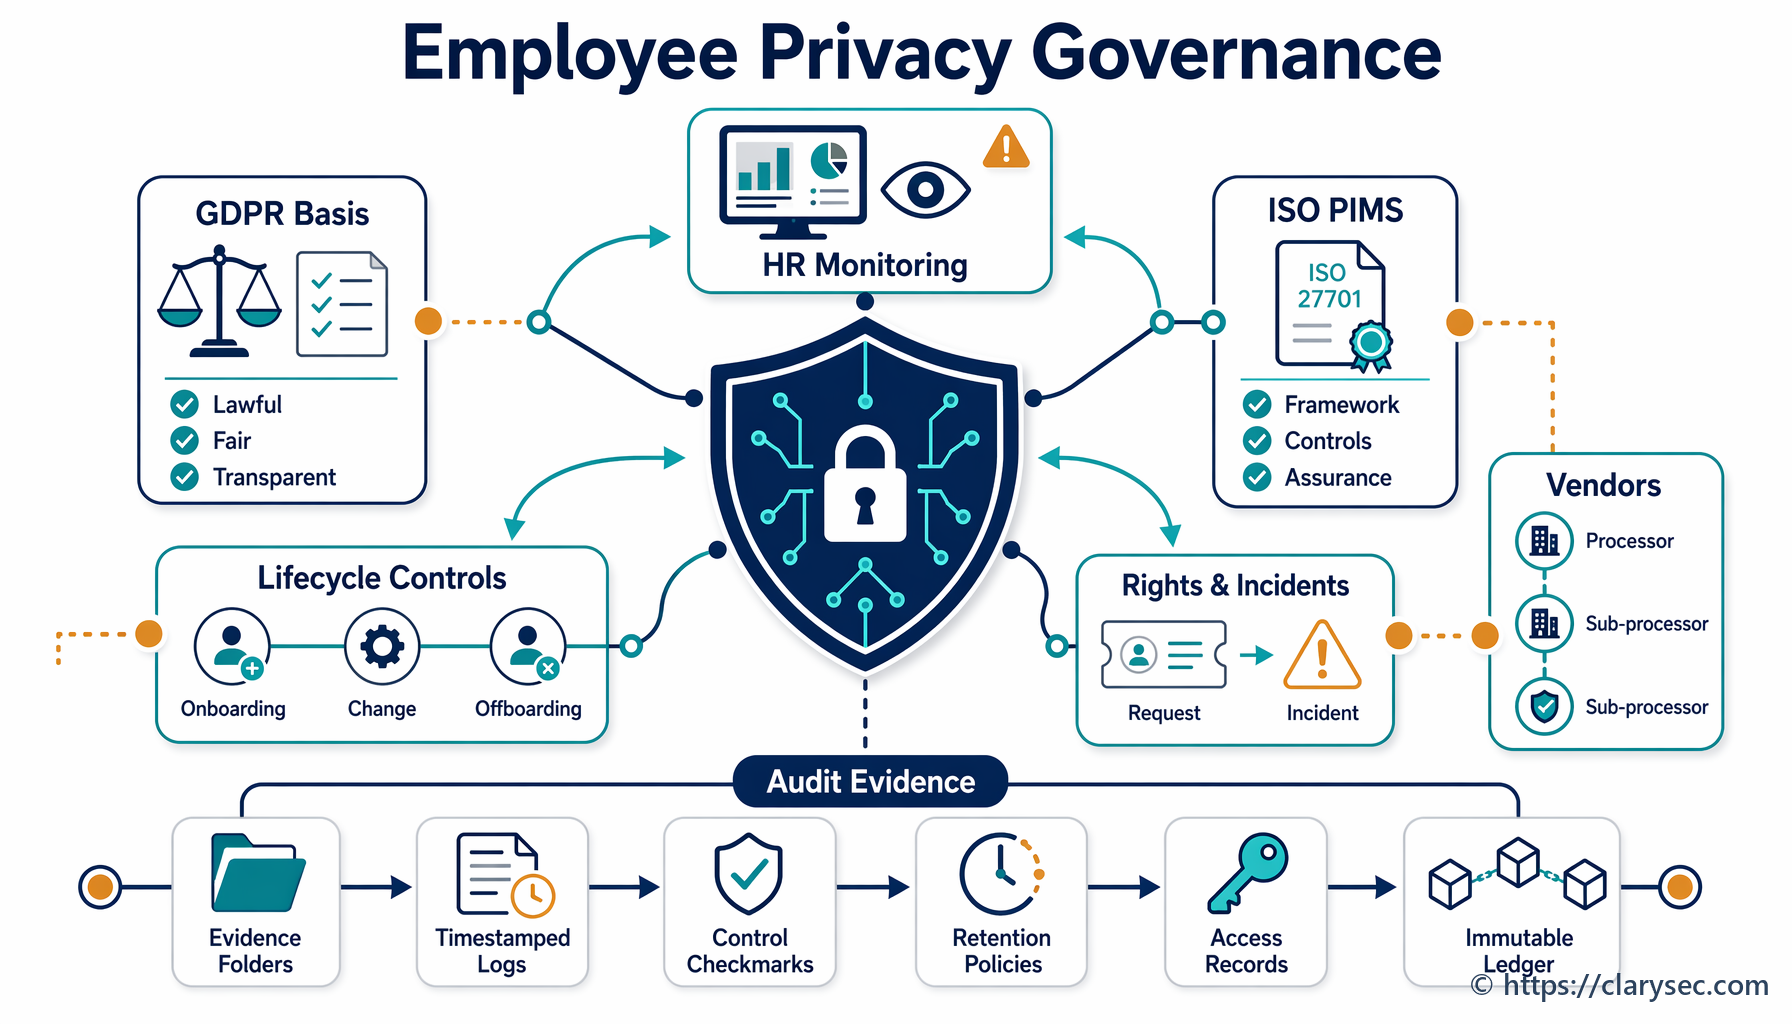
Clarysec tratează instruirea privind protecția datelor ca pe un control de guvernanță, nu ca pe un proiect secundar de învățare și dezvoltare. Un program de instruire PIMS susținut în audit are patru niveluri:
- Conștientizare de bază privind protecția datelor pentru întregul personal cu acces la PII sau cu responsabilități PIMS.
- Instruire bazată pe roluri pentru echipele ale căror decizii influențează rezultatele privind protecția datelor.
- Instruire declanșată de evenimente după schimbări de rol, sisteme noi, incidente, constatări de audit sau modificări de reglementare.
- Captarea dovezilor în REG11, corelate cu publicul-țintă, rolul, tipul instruirii, data obligatorie de finalizare, confirmările de luare la cunoștință, înregistrările privind întârzierile, dovezile instruirii de reîmprospătare și responsabilii pentru dovezi.
Aceasta urmează structura Zenith Blueprint, foaia de parcurs Clarysec în 30 de pași pentru implementarea unui sistem de management pregătit pentru audit. La pasul 4, „Roluri și responsabilități în SMSI”, Blueprint pune accent pe comunicarea rolurilor astfel încât personalul să știe cine deține ce, pe cine trebuie să contacteze și cum să raporteze incidentele.
Pasul 5, „Comunicare, conștientizare și competență”, este și mai explicit:
„Identificați competențele necesare: determinați ce cunoștințe și abilități sunt necesare pentru diferite roluri din SMSI… dezvoltatorii trebuie să cunoască principiile de programare securizată, echipa HR trebuie să știe cum să gestioneze în siguranță datele cu caracter personal etc.”
Aceeași logică se aplică direct ISO/IEC 27701:2025. Nu puteți atribui responsabilități privind PII și spera că instruirea generică le acoperă. Competența trebuie identificată, instruită, măsurată și susținută prin dovezi.
Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor transformă acest lucru într-un flux de lucru PIMS. Clauza 4.1.6 impune:
„[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să înregistreze publicul-țintă al instruirii, tipul instruirii, data obligatorie de finalizare și responsabilul pentru dovezi în REG11 înainte de începerea fiecărui ciclu anual de instruire.”
Aceasta creează o legătură între rolurile privind protecția datelor și dovezile de audit. Auditorul nu mai trebuie să deducă cine ar fi trebuit instruit. REG11 arată atribuirea, termenul-limită, finalizarea, starea întârzierilor, confirmarea luării la cunoștință, ciclul de reîmprospătare și responsabilul.
Controalele ISO/IEC 27002:2022 din spatele instruirii privind protecția datelor
Instruirea privind protecția datelor devine verificabilă prin audit atunci când este legată de controale, nu doar de finalizarea cursurilor. În Zenith Controls, Clarysec mapează instruirea privind protecția datelor bazată pe roluri prin trei controale centrale ISO/IEC 27002:2022: 6.3, 5.2 și 5.34.
| Control ISO/IEC 27002:2022 | Semnificație PIMS | De ce contează pentru ISO 27701:2025 și GDPR |
|---|---|---|
| 6.3 Conștientizare, educație și instruire în domeniul securității informației | Personalul primește conștientizare, educație și instruire generală și specifică rolului | Transformă obligațiile privind protecția datelor în comportament zilnic și furnizează dovezi ale competenței |
| 5.2 Roluri și responsabilități privind securitatea informației | Deținerea responsabilităților privind protecția datelor, securitatea, riscul, incidentele, furnizorii și sistemele este atribuită și comunicată | Asigură că instruirea este legată de roluri PIMS responsabile, nu de audiențe generice |
| 5.34 Confidențialitatea și protecția PII | Protecția PII este integrată în politici, proceduri, sisteme și operațiuni | Asigură că instruirea privind protecția datelor acoperă riscuri PII reale, principiile GDPR, raportarea încălcărilor și gestionarea conformă cu legea |
Zenith Controls clasifică controlul 6.3 ca preventiv, susținând confidențialitatea, integritatea și disponibilitatea, cu conceptul de securitate cibernetică „Protejare”, capabilitatea operațională „Securitatea resurselor umane” și domeniile de guvernanță și ecosistem. Scopul său este prevenirea eșecurilor de protecție a datelor și de securitate cauzate de eroarea umană, așteptări neclare și confuzie privind rolurile.
Controlul 6.3 depinde și de controale conexe:
| Control ISO/IEC 27002:2022 conex | Relația cu instruirea privind protecția datelor |
|---|---|
| 5.1 Politici pentru securitatea informației | Instruirea comunică politicile astfel încât acestea să fie înțelese și respectate |
| 5.2 Roluri și responsabilități privind securitatea informației | Definițiile rolurilor determină instruirea privind protecția datelor specifică rolului |
| 5.36 Conformitatea cu politicile, regulile și standardele pentru securitatea informației | Instruirea ajută personalul să respecte cerințele interne și externe |
| 6.4 Proces disciplinar | Personalul înțelege consecințele neconformității |
| 6.8 Raportarea evenimentelor de securitate a informației | Personalul învață să recunoască și să raporteze evenimente de securitate și protecție a datelor |
| 8.16 Activități de monitorizare | Personalul care desfășoară monitorizare înțelege anomaliile, instrumentele și protocoalele de escaladare |
Pentru protecția datelor, controlul 5.34 este ancora. Zenith Blueprint, pasul 23, explică cerința comportamentală din spatele confidențialității și protecției PII:
„Personalul trebuie să înțeleagă ce este PII, cum să raporteze utilizarea abuzivă și ce practici sunt interzise, nu în termeni juridici, ci ca comportament zilnic.”
Această propoziție surprinde ceea ce multe implementări PIMS omit. Politicile de protecție a datelor pot fi artefacte juridice, dar instruirea privind protecția datelor trebuie să fie operațională.
Construiți matricea de instruire PIMS bazată pe roluri
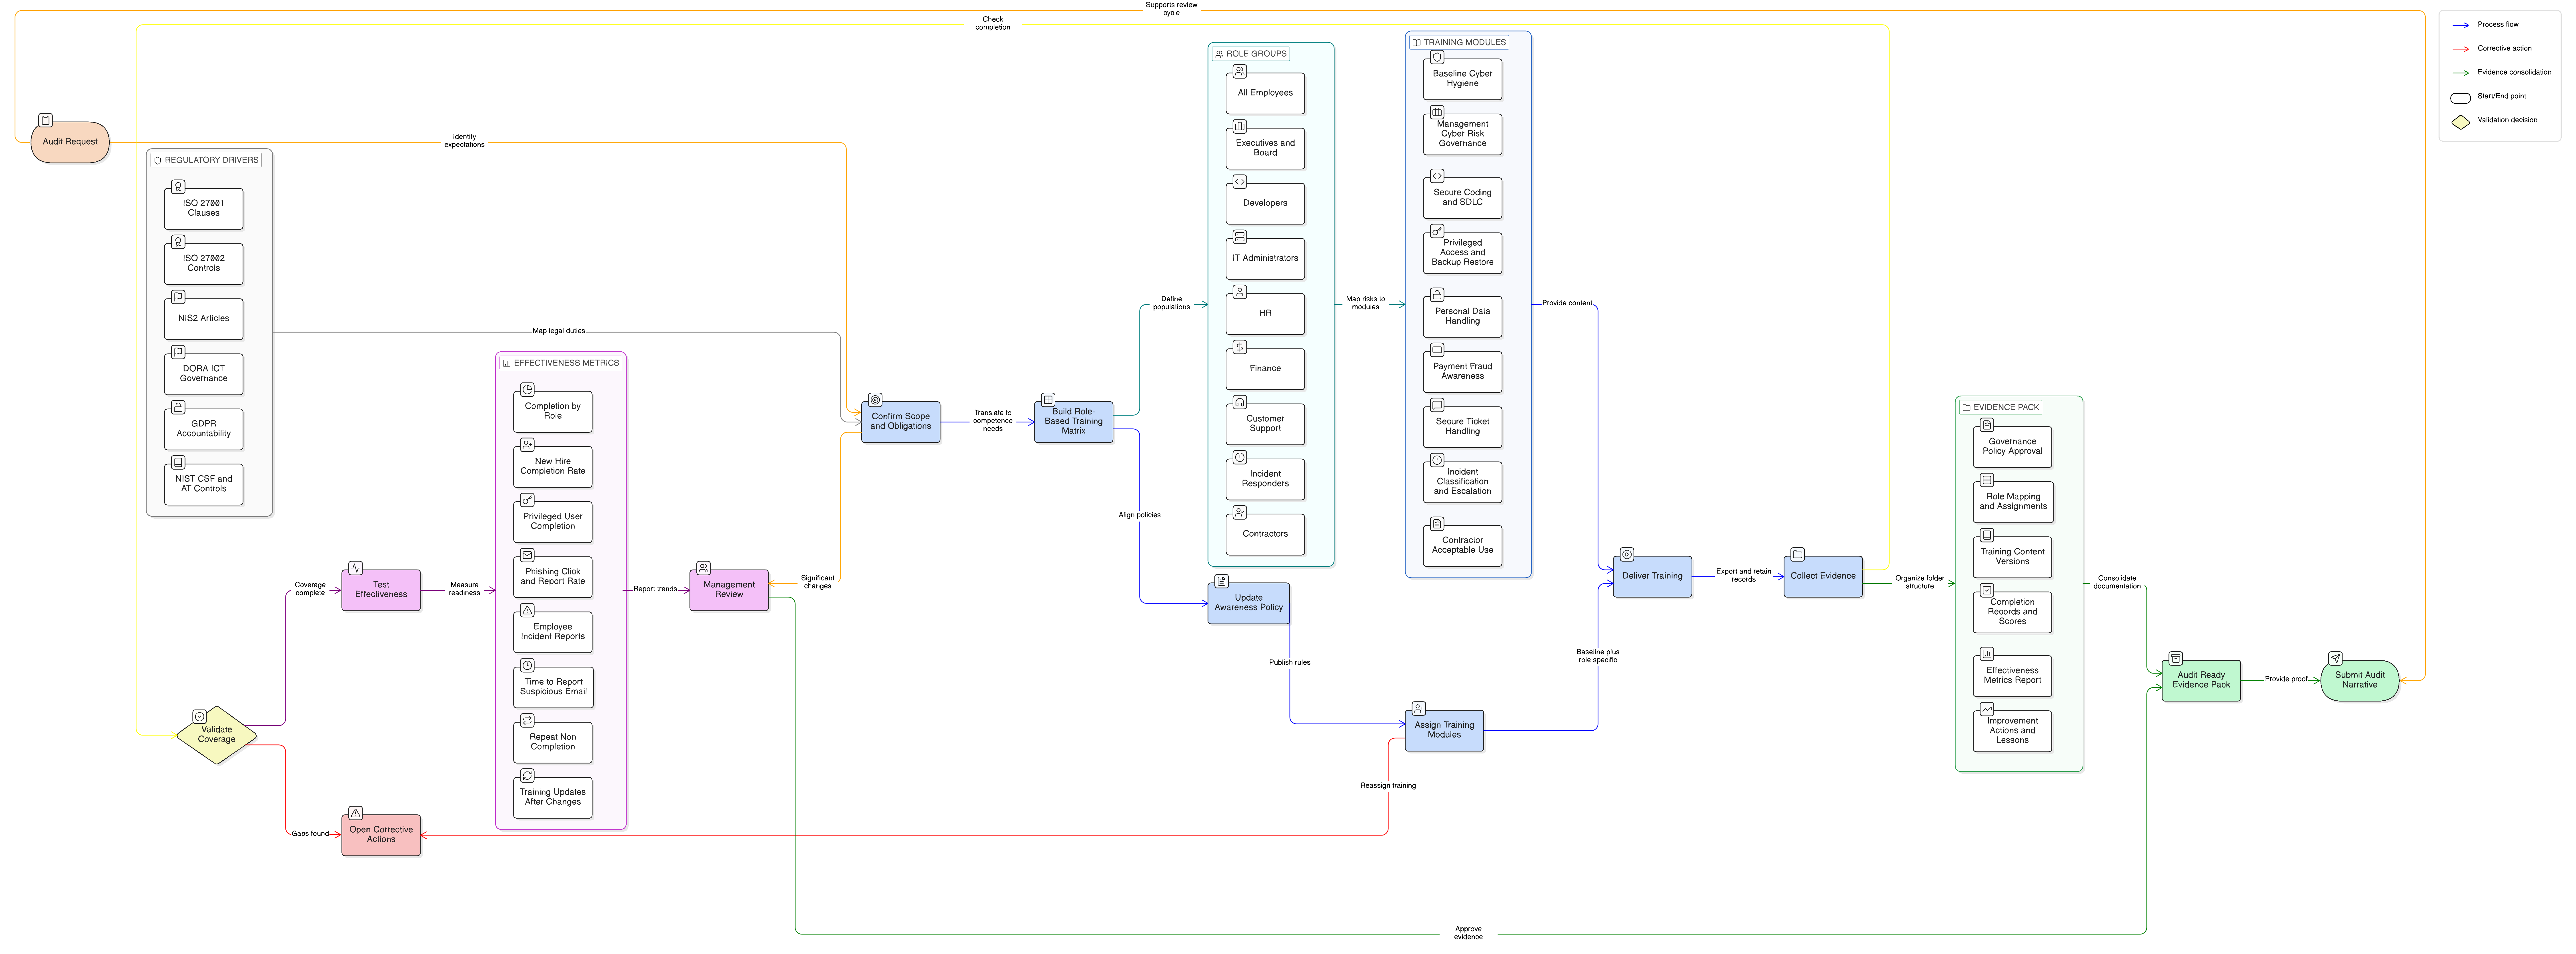
Cel mai util artefact pentru guvernanța instruirii privind protecția datelor este o matrice de instruire bazată pe roluri. Ea conectează rolul, expunerea la PII, riscurile-cheie, instruirea obligatorie, calendarul și dovezile.
Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor impune acest lucru înainte de atribuirea responsabilităților PIMS. Clauza 4.3.1 prevede:
„[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să definească în REG11 temele de instruire privind confidențialitatea bazate pe roluri înainte de atribuirea responsabilităților PIMS unui rol.”
O matrice practică trebuie să arate astfel:
| Rol sau public-țintă | Expunere la PII | Teme obligatorii de instruire privind protecția datelor | Dovezi în REG11 |
|---|---|---|---|
| Întregul personal cu acces la PII | Poate vizualiza, stoca, transmite sau discuta PII | Definiția PII, confidențialitate, minimizarea datelor, partajare securizată, raportarea incidentelor, phishing, utilizare acceptabilă | Atribuire de bază, data finalizării, scor la test, confirmare de luare la cunoștință |
| Echipa HR | Evidențe ale angajaților și candidaților, salarizare, date medicale sau privind absențele | Protecția datelor angajaților, gestionarea categoriilor speciale de date cu caracter personal, retenție, restricții de acces, confidențialitate, transfer securizat | Modul pentru rolul HR, confirmare de confidențialitate, dovezi ale instruirii de reîmprospătare |
| Suport clienți | Identificatori ai clienților, tichete, capturi de ecran, probleme de cont | Verificarea identității, minimizarea tichetelor, recunoașterea DSAR, divulgare accidentală, escaladare | Modul pentru suport, test pe scenarii, dovezi ale exercițiului de escaladare |
| Dezvoltatori și testeri | Seturi de date de producție sau de test, jurnale, analize, telemetrie | Protecția datelor încă din faza de proiectare, mascare, pseudonimizare, jurnalizare securizată, restricții privind datele de test, revizuirea schimbărilor | Modul pentru dezvoltatori, dovezi secure SDLC, listă de verificare privind protecția datelor în proiect |
| Administratori de sistem | Acces privilegiat la sisteme care conțin PII | Principiul privilegiului minim, monitorizare, aprobarea accesului, jurnalizare, criptare, gestionarea activităților privilegiate | Modul pentru administratori, confirmare privind accesul privilegiat, dovezi de revizuire a accesului |
| Achiziții și responsabili de furnizori | Contracte cu furnizorii și relații cu persoanele împuternicite de operator | Verificarea prealabilă a persoanelor împuternicite de operator, conștientizarea relațiilor cu persoanele subîmputernicite, clauze contractuale, aspecte privind transferurile, obligațiile furnizorilor în caz de incident | Modul pentru furnizori, instruire privind lista de verificare a furnizorilor, confirmare privind fluxul de achiziții |
| Echipa de răspuns la incidente | Evenimente de securitate și posibile încălcări ale securității datelor cu caracter personal | Triajul încălcării, păstrarea dovezilor, escaladarea notificării, comunicări, cauza principală, lecții învățate | Modul de incidente, participare la exercițiu tabletop, rezultate ale scenariilor |
| Executivi și organ de conducere | Guvernanță, resurse, responsabilitate, acceptarea riscului | Responsabilitatea GDPR, obiective PIMS, apetitul la risc, expunere la reglementare, metrici, analiză efectuată de management | Informare pentru executivi, participare, procese-verbale ale analizei efectuate de management |
Această matrice susține și claritatea rolurilor de operator și persoană împuternicită de operator. Un furnizor SaaS care acționează ca persoană împuternicită de operator are nevoie de instruire privind instrucțiunile documentate ale clientului, angajarea persoanelor subîmputernicite, sprijinul în cazul încălcărilor, returnarea și ștergerea datelor și obligațiile transmise în lanțul contractual. Aceeași organizație, atunci când acționează ca operator pentru HR și marketing, are nevoie de instruire privind temeiul juridic, notele de informare privind prelucrarea datelor, consimțământul acolo unde este aplicabil, drepturile persoanelor vizate și retenția.
Această distincție contează deoarece Articolul 4 din GDPR diferențiază operatorii și persoanele împuternicite de operator, iar ISO/IEC 27701:2025 se așteaptă ca aceste roluri privind protecția datelor să fie înțelese operațional.
Utilizați instruirea la integrare, anuală și declanșată de evenimente
Un program de instruire PIMS trebuie să răspundă la trei întrebări de calendar: ce se întâmplă când cineva se alătură organizației, ce se întâmplă anual și ce se întâmplă atunci când riscul se schimbă.
Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor stabilește baza. Clauza 4.2.1 impune:
„[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să atribuie instruirea de bază de conștientizare a confidențialității în REG11 în termen de 10 zile lucrătoare de la înrolare pentru personalul cu acces la PII sau cu responsabilități PIMS.”
Clauza 4.2.3 adaugă:
„[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să atribuie în REG11 instruirea anuală de reîmprospătare privind confidențialitatea cel puțin o dată la 12 luni.”
Politica privind conștientizarea și instruirea în domeniul securității informației pentru IMM-uri consolidează actualitatea și caracterul practic. Clauza 6.1.1 prevede:
„Materialele trebuie să fie practice, adecvate rolului și actualizate anual.”
Pasul matur este instruirea declanșată de evenimente. Clauza 6.5.1 a aceleiași politici pentru IMM-uri prevede:
„Atunci când rolurile se schimbă sau sunt introduse sisteme, poate fi necesară instruire țintită de conștientizare (de exemplu, partajare securizată a fișierelor, cerințe noi privind protecția datelor și minimizarea datelor).”
Aici instruirea privind protecția datelor devine bazată pe risc. Un agent de suport promovat ca lider de echipă poate primi obligații de aprobare a accesului. Un nou CRM poate introduce exporturi, integrări, câmpuri de retenție și impact asupra cererilor persoanelor vizate. Un nou instrument de analiză poate introduce urmărire, creare de profiluri sau implicații privind consimțământul. Un nou furnizor de salarizare poate introduce cerințe privind verificarea prealabilă a persoanei împuternicite de operator și transferurile transfrontaliere de date.
Instruirea trebuie declanșată de aceste schimbări, nu amânată până la instruirea anuală de reîmprospătare.
Politica privind conștientizarea și instruirea în domeniul securității informației pentru organizații mari adaugă o fereastră clară de finalizare. Clauza 6.1.3 prevede:
„Instruirea bazată pe roluri (de exemplu, administratori, dezvoltatori, executivi) trebuie atribuită și finalizată în termen de 60 de zile de la atribuirea rolului sau de la elevarea privilegiilor de sistem.”
Pentru rolurile PII cu risc ridicat, multe organizații aleg termene mai scurte, dar principiul este același: instruirea bazată pe roluri urmează responsabilitatea.
Cum închide REG11 o constatare de audit
Luați în considerare o constatare realistă de audit intern:
„Personalul de suport clienți poate accesa PII ale clienților și poate primi cereri de acces ale persoanelor vizate, dar nu există dovezi privind instruirea privind protecția datelor bazată pe roluri pentru agenții de suport sau liderii de echipă.”
O echipă de implementare Clarysec ar închide constatarea în cinci pași.
Mai întâi, Responsabilul pentru protecția datelor creează în REG11 un public-țintă de instruire numit „Responsabili de gestionarea PII în suport clienți”. Responsabilul pentru dovezi este Managerul operațiunilor de suport. Tipul instruirii este „Instruire privind protecția datelor bazată pe roluri”. Termenul de finalizare este de 30 de zile. Responsabilitățile asociate includ verificarea identității, minimizarea tichetelor, atașamente securizate, recunoașterea DSAR și escaladarea suspiciunilor de încălcare.
În al doilea rând, Responsabilul pentru protecția datelor mapează conținutul la cerințele de politică, inclusiv clauza 4.3.1 din Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor și clauza 6.1.3 din Politica privind conștientizarea și instruirea în domeniul securității informației pentru organizații mari.
În al treilea rând, instruirea utilizează testare bazată pe scenarii:
| Scenariu | Competență așteptată |
|---|---|
| Un client solicită într-un tichet „toate datele pe care le dețineți despre mine” | Recunoașterea unei potențiale DSAR și escaladarea prin fluxul de lucru aprobat |
| Un agent de suport vrea să insereze în chat o captură de ecran cu o plată | Minimizarea PII și utilizarea canalelor securizate aprobate |
| Un client trimite din greșeală documentul de identitate al altei persoane | Oprirea prelucrării inutile și escaladarea divulgării accidentale |
| O modificare de permisiuni expune înregistrări neașteptate ale clienților | Raportarea unui potențial incident de control al accesului și de protecție a datelor |
| O cerere de ștergere intră în conflict cu o blocare pentru păstrare legală | Escaladarea pentru analiză privind protecția datelor și juridică înainte de acțiune |
În al patrulea rând, finalizarea este înregistrată în REG11: participant, rol, modul, marcaj temporal al finalizării, scor la test sau scenariu, confirmare de luare la cunoștință, stare a întârzierii, dată de reîmprospătare și responsabil pentru dovezi.
Clauza 4.4.1 din Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor impune:
„[Toți] Responsabilul pentru confidențialitate / Managerul PIMS TREBUIE să mențină în REG11 dovezi privind atribuirea instruirii, finalizarea, întârzierile, confirmările de luare la cunoștință și instruirea de reîmprospătare pentru fiecare activitate obligatorie de instruire privind confidențialitatea.”
În al cincilea rând, constatarea de audit este închisă cu dovezi: export REG11, material de instruire, înregistrări de participare, rezultate ale testelor, actualizarea procedurii de suport și calea internă de escaladare.
Elementul-cheie nu este că echipa de suport a primit un set de diapozitive. Elementul-cheie este că o competență specifică rolului a fost atribuită, testată, susținută prin dovezi și legată de obligațiile PIMS.
Valoarea pentru conformitatea între cadre: GDPR, NIS2, DORA, NIST și COBIT
Instruirea privind protecția datelor bazată pe roluri nu este doar o problemă ISO/IEC 27701:2025. Este un control de mapare a cerințelor de conformitate între cadre.
GDPR furnizează substanța privind protecția datelor. Articolul 5(2) impune responsabilitatea. Articolul 32 impune măsuri tehnice și organizatorice adecvate pentru securitatea prelucrării. Articolul 39(1)(b) include, de asemenea, creșterea gradului de conștientizare și instruirea personalului în rolul de monitorizare al DPO-ului, acolo unde este desemnat un DPO.
Politica privind conștientizarea și instruirea în domeniul securității informației pentru organizații mari recunoaște acest lucru în clauza 11.4.1:
„Articolul 32 – Securitatea prelucrării: impune ca personalul care gestionează date cu caracter personal să fie instruit să recunoască, să prevină și să raporteze riscurile pentru informațiile personale. Această politică asigură instruirea corespunzătoare a persoanelor care gestionează date și a tuturor rolurilor relevante.”
NIS2 adaugă reziliența cibernetică. Articolul 20 impune membrilor organului de conducere al entităților esențiale și importante să urmeze instruire în domeniul securității cibernetice și încurajează instruirea periodică a angajaților. Articolul 21(2)(i) include practicile de bază de igienă cibernetică și instruirea în securitate cibernetică printre măsurile de management al riscurilor.
DORA adaugă specificul sectorului financiar. Articolul 13 impune entităților financiare să mențină programe de instruire privind reziliența operațională digitală ca parte a politicii de resurse umane. Articolul 5 atribuie, de asemenea, organului de conducere obligații de guvernanță a riscurilor TIC. Pentru entitățile financiare, DORA se aplică direct din 17 ianuarie 2025 și funcționează ca act juridic al Uniunii specific sectorului atunci când se suprapune cu obligațiile NIS2 privind riscurile TIC și raportarea incidentelor.
NIST CSF 2.0 oferă un nivel de organizare. Funcția GOVERN se așteaptă ca obligațiile juridice, de reglementare, contractuale, de protecție a datelor și privind libertățile civile să fie înțelese și gestionate. Funcția PROTECT include conștientizare și instruire prin PR.AT-01 pentru conștientizarea personalului și PR.AT-02 pentru instruirea specializată pe roluri.
COBIT 2019 se concentrează pe guvernanță și capabilitate. APO07 susține managementul resurselor umane, BAI05.07 susține dezvoltarea competențelor, APO13.01 susține managementul securității, iar DSS06.08 susține managementul confidențialității datelor. Din perspectiva COBIT, instruirea privind protecția datelor trebuie să se conecteze la capabilitatea forței de muncă, obiectivele de guvernanță, analiza efectuată de management și acțiunea corectivă.
Zenith Controls aduce aceste fire împreună. Mapează controlul 6.3 la așteptările GDPR privind instruirea și conștientizarea, Articolul 21(2)(i) din NIS2, Articolul 13 din DORA, controalele de conștientizare și instruire NIST SP 800-53 și obiectivele COBIT privind competențele și politicile de muncă. Mapează controlul 5.2 la responsabilitatea GDPR și sarcinile DPO, măsurile organizaționale NIS2, responsabilitățile de guvernanță DORA, atribuirea rolurilor NIST și structurile de guvernanță COBIT. Mapează controlul 5.34 la securitatea GDPR și protecția datelor încă din faza de proiectare, politicile de securitate NIS2, confidențialitatea datelor DORA, controalele de confidențialitate NIST și managementul confidențialității COBIT.
Beneficiul pentru organizație este eficiența. Un singur sistem de instruire guvernat poate produce dovezi pentru mai multe cadre, în loc să oblige echipele să întrețină programe de conformitate deconectate.
Ghiduri ISO conexe care consolidează programul
Instruirea PIMS bazată pe roluri devine mai solidă atunci când este conectată la ghiduri ISO conexe.
ISO/IEC 27005:2024 tratează riscurile generate de factorul uman, inclusiv phishing, inginerie socială și comportament neglijent, ca surse de risc care necesită tratament. Instruirea este, prin urmare, un tratament al riscului, nu un exercițiu administrativ.
ISO/IEC 27035-1:2023 pune accent pe conștientizare pentru gestionarea incidentelor. Personalul trebuie să recunoască și să raporteze incidentele, inclusiv suspiciunile de utilizare abuzivă a PII sau divulgare accidentală. Pentru protecția datelor, acest lucru este critic deoarece termenele de evaluare a încălcării securității datelor încep adesea atunci când organizația ia cunoștință de o problemă.
ISO/IEC 27017 susține claritatea rolurilor specifice cloud. Echipele cloud au nevoie de instruire privind responsabilitatea partajată, configurare, managementul accesului, responsabilități de backup, jurnalizare, monitorizare și escaladare.
ISO/IEC 27018 susține protecția PII în medii de cloud public. Furnizorii cloud și clienții trebuie să instruiască personalul privind instrucțiunile clientului, utilizarea neautorizată, returnarea și ștergerea PII și sprijinul în cazul încălcărilor.
ISO/IEC 29100 furnizează principii de protecție a vieții private precum consimțământul, limitarea, transparența, minimizarea și responsabilitatea. Aceste principii ajută la transformarea limbajului juridic în comportament practic.
ISO/IEC 27014 susține delegarea guvernanței și procesul decizional, ceea ce contează atunci când executivii, responsabilii pentru protecția datelor, proprietarii de risc și proprietarii de sistem au nevoie de niveluri diferite de instruire.
ISO/IEC 27036-2 susține responsabilitățile privind relațiile cu furnizorii. Achizițiile și responsabilii de furnizori au nevoie de instruire privind protecția datelor deoarece contractele cu persoanele împuternicite de operator, lanțurile de persoane subîmputernicite, drepturile de audit și clauzele de incident afectează riscul activ.
Ce testează efectiv auditorii
Un program de instruire privind protecția datelor este susținut în audit numai dacă rezistă testării.
Un auditor orientat spre ISO va începe cu domeniul de aplicare, rolurile, competența, conștientizarea și înregistrările. Poate eșantiona angajați noi, dezvoltatori, utilizatori privilegiați, personal HR, agenți de suport, responsabili de achiziții, contractori și responsabili cu răspunsul la incidente.
Un auditor PIMS va testa substanța privind protecția datelor. Poate întreba dacă personalul înțelege PII, recunoașterea DSAR, obligațiile operatorului și ale persoanei împuternicite de operator, instrucțiunile de prelucrare, escaladarea încălcărilor și practicile interzise.
Un evaluator orientat spre NIST va căuta conștientizare generală, instruire specializată pe roluri, înregistrări de instruire și lacune urmărite. Poate compara Profilul curent și Profilul țintă și poate revizui planurile de acțiune.
Un auditor COBIT va evalua dacă instruirea susține obiectivele de guvernanță și capabilitatea forței de muncă. Poate întreba dacă managementul revizuiește ratele de finalizare, instruirea restantă, tendințele din simulările de phishing, comportamentul de raportare a incidentelor și acțiunile corective.
Un auditor în stil ISACA ITAF se poate concentra pe dovezi de performanță: rate de finalizare, scoruri la teste, interviuri, rezultate ale simulărilor, tendințe ale incidentelor și acțiuni ale managementului.
Zenith Controls surprinde această perspectivă de audit pentru controlul 6.3. Auditorii pot revizui curricula, calendare, materiale, înregistrări de participare, certificate de finalizare, interviuri cu angajații, rezultate ale simulărilor de phishing și metrici precum ratele de finalizare și scorurile la teste. Un test practic prin interviu este adesea decisiv: pot angajații să explice ce ar face dacă primesc un mesaj suspect, suspectează acces neautorizat la PII sau primesc o cerere privind protecția datelor?
Dovezile nu sunt doar un tabel. Ele arată dacă oamenii știu ce au de făcut.
Neconformități frecvente în instruirea PIMS
Implementările Clarysec evidențiază lacune recurente în instruirea privind protecția datelor:
- Instruirea există, dar este generică și nu este bazată pe roluri.
- Persoanele care gestionează PII nu sunt identificate clar.
- Contractanții și terții cu acces la PII sau la sisteme sunt omiși.
- Dezvoltatorii primesc instruire în programare securizată, dar nu privind protecția datelor încă din faza de proiectare sau restricțiile privind datele de test.
- Echipele de suport sunt instruite privind calitatea serviciului, dar nu privind recunoașterea DSAR sau divulgarea accidentală.
- HR gestionează date sensibile ale angajaților fără dovezi de instruire privind protecția datelor specifică rolului.
- Achizițiile negociază contracte cu furnizorii fără instruire privind persoanele împuternicite de operator sau persoanele subîmputernicite.
- Responsabilii cu răspunsul la incidente cunosc escaladarea cibernetică, dar nu triajul încălcărilor securității datelor cu caracter personal.
- Angajații noi finalizează instruirea de securitate, dar instruirea privind protecția datelor este întârziată.
- Schimbările de rol și sistemele noi nu declanșează instruire țintită.
- Finalizarea este urmărită, dar lipsesc dovezile privind întârzierile, confirmările de luare la cunoștință și instruirea de reîmprospătare.
- Managementul primește tablouri de bord, dar nu acționează asupra lacunelor.
Politica de protecție a datelor și confidențialitate clarifică disciplina de management așteptată. Clauza 4.7.3 impune organizațiilor să:
„Mențină acorduri de confidențialitate ale personalului și instruire de conștientizare privind confidențialitatea.”
Pentru IMM-uri, Politica de protecție a datelor și confidențialitate - IMM este mai directă. Clauza 4.5.2 prevede:
„Trebuie finalizată instruirea privind confidențialitatea”
Clauza 7.2.2 conectează instruirea la tratarea riscului:
„Instruirea și conștientizarea trebuie utilizate ca controale pentru reducerea erorii umane în gestionarea datelor”
Aceasta este esența problemei. Instruirea privind protecția datelor este un control proiectat să reducă riscul.
Listă practică de verificare pentru implementare
Un program susținut în audit de instruire privind protecția datelor nu trebuie să devină birocratic. Are nevoie de un model operațional clar, dovezi solide și atenție periodică din partea managementului.
Utilizați această listă de verificare pentru a construi sau îmbunătăți programul:
| Pas | Acțiune | Dovezi |
|---|---|---|
| 1 | Definiți rolurile PIMS și grupurile de acces la PII | Registru de roluri, grupuri de acces, matrice de responsabilități |
| 2 | Mapați fiecare rol la obligațiile privind protecția datelor și riscurile PII principale | Matrice de responsabilități PIMS, evaluarea riscurilor, legături RoPA |
| 3 | Definiți temele de instruire de bază și bazate pe roluri | Atribuiri REG11, catalog de instruire, mapare la politici |
| 4 | Atribuiți instruirea la integrare în termenele impuse | Înregistrări REG11 de integrare, date de finalizare |
| 5 | Atribuiți instruirea anuală de reîmprospătare privind protecția datelor | Plan anual de instruire, înregistrări de reîmprospătare |
| 6 | Declanșați instruirea după schimbări de rol, sisteme noi, incidente și constatări de audit | Înregistrări de schimbare, lecții învățate din incidente, intrări REG11 actualizate |
| 7 | Testați competența prin scenarii, teste, interviuri și exerciții de tip tabletop | Scoruri, participare, note de interviu, rapoarte tabletop |
| 8 | Escaladați instruirea restantă și raportați metricile către management | Registru al întârzierilor, procese-verbale ale analizei efectuate de management, acțiuni corective |
| 9 | Actualizați materialele anual și după modificări semnificative | Istoric al versiunilor, aprobări, comunicări |
| 10 | Legați dovezile de controale și obligații de conformitate | Tabele de corelare, pachet de audit, export REG11 |
Zenith Blueprint susține acest ciclu de viață prin leadership, domeniu de aplicare, atribuirea rolurilor, competență, comunicare și implementarea controalelor. În faza „Controale în acțiune”, pasul 15, „Controale privind personalul I”, recomandă instruire anuală, module specifice rolului, integrarea noilor angajați, phishing simulat, buletine informative, informări de echipă, dovezi ale participării și extinderea instruirii către contractori sau terți cu acces la sisteme sau date.
Pachetul de politici oferă baza de guvernanță. Politica specifică de instruire privind protecția datelor oferă fluxul de dovezi REG11. Politicile de protecție a datelor definesc responsabilitățile și așteptările privind conștientizarea. Zenith Controls furnizează nivelul de mapare pentru audit și conformitate între cadre.
Împreună, aceste instrumente ajută un CISO, Responsabil pentru protecția datelor, DPO, manager de conformitate sau responsabil HR să explice de ce un singur program de instruire susține așteptările ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST și COBIT.
Transformați responsabilitatea privind protecția datelor în comportament zilnic
Dacă programul dumneavoastră ISO/IEC 27701:2025 sau GDPR se bazează pe conștientizare anuală generică, începeți cu un test simplu. Alegeți cinci roluri care ating PII: HR, suport clienți, dezvoltatori, administratori și achiziții.
Pentru fiecare rol, întrebați:
- Ce PII gestionează?
- Ce decizii privind protecția datelor iau?
- Ce greșeli ar putea crea risc GDPR sau PIMS?
- Ce instruire au finalizat?
- Unde sunt dovezile?
- Ar ști astăzi cum să escaladeze un incident PII suspectat?
- A fost instruirea actualizată după schimbări de sistem, incidente sau constatări de audit?
Dacă nu puteți răspunde la aceste întrebări pe baza dovezilor documentate, programul de instruire nu este încă susținut în audit.
Clarysec ajută organizațiile să treacă de la procente de finalizare la competență măsurabilă. Utilizați Politica privind instruirea, conștientizarea și competența în materie de protecție a datelor, Politica privind conștientizarea și instruirea în domeniul securității informației, Politica privind conștientizarea și instruirea în domeniul securității informației - IMM, Politica de protecție a datelor și confidențialitate, Politica de protecție a datelor și confidențialitate - IMM, Zenith Blueprint și Zenith Controls pentru a construi un program de instruire PIMS pregătit pentru audit, care transformă responsabilitatea privind protecția datelor în comportament zilnic.
Descărcați pachetul de politici, mapați rolurile la REG11 și programați o evaluare Clarysec pentru a demonstra că oamenii dumneavoastră nu sunt doar conștienți de protecția datelor. Ei sunt competenți, responsabili și pregătiți pentru audit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council