#Audit
Articles tagged with "Audit"
120 articles
Cum pot IMM-urile să implementeze controlul accesului și MFA în conformitate cu ISO 27001:2022 A.8.2, A.8.3 și articolul 32 GDPR, reducând riscul și demonstrând conformitatea cu cerințele de reglementare.
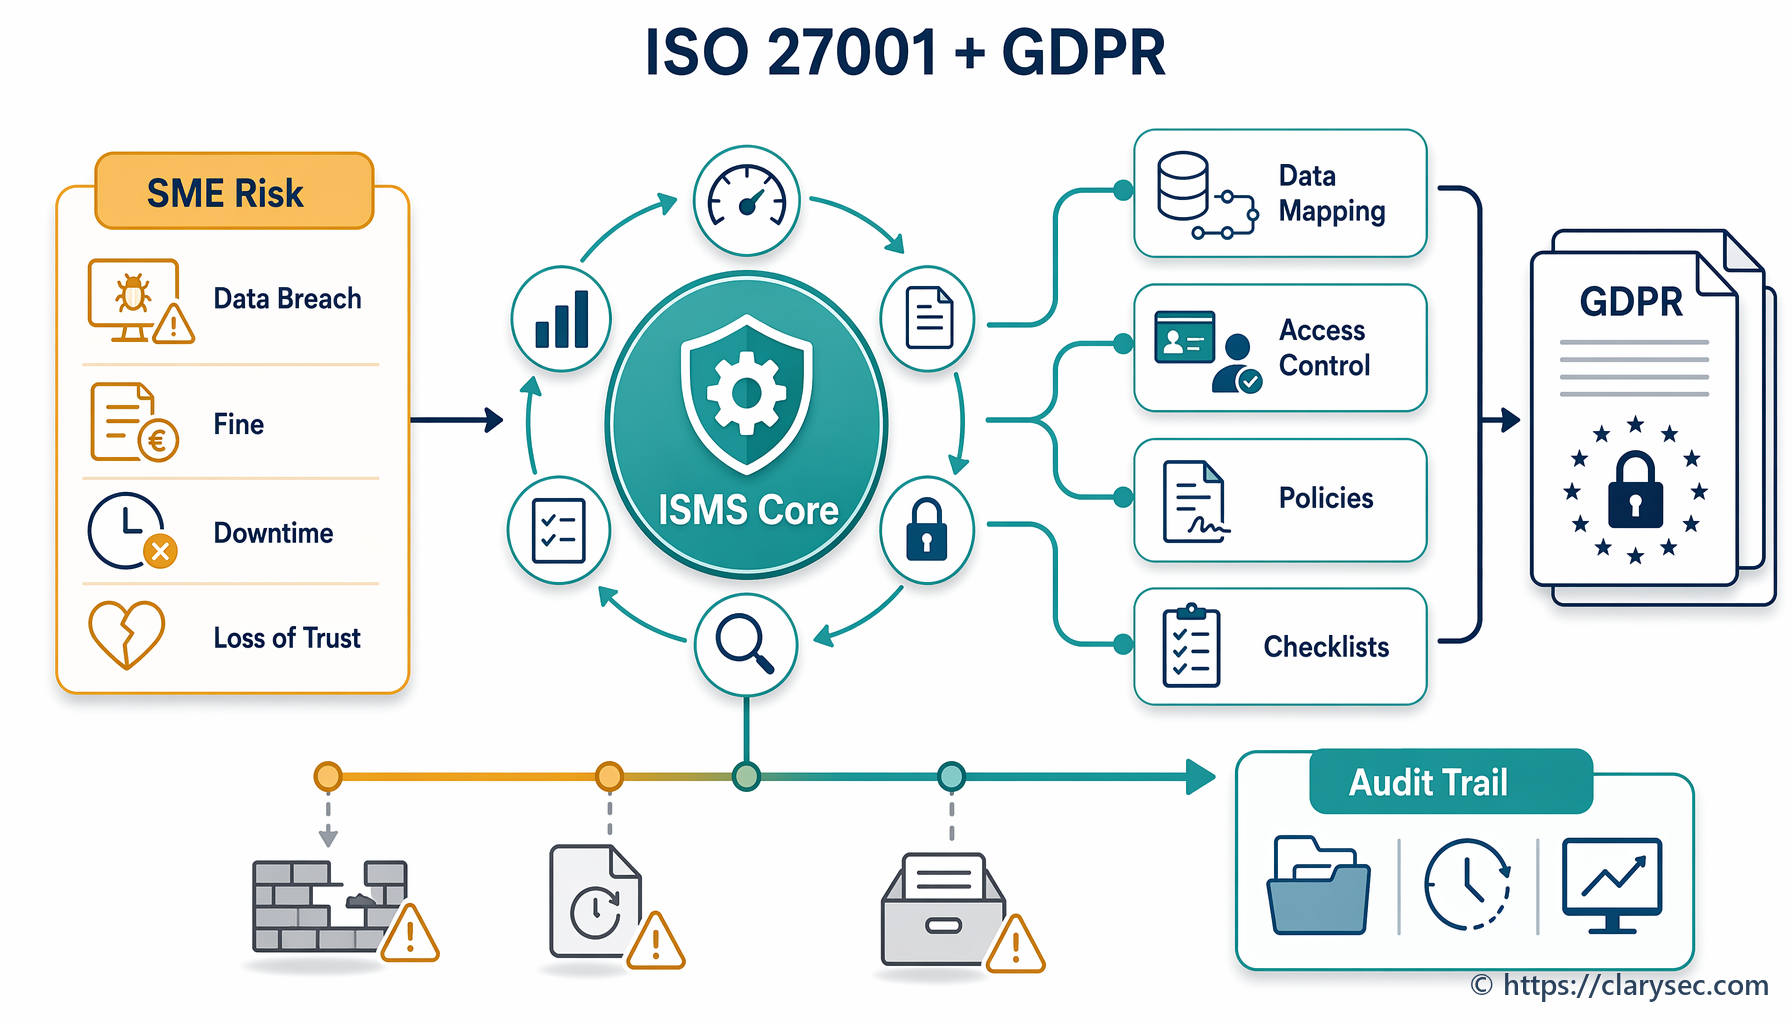
Aflați cum pot IMM-urile utiliza cadrul ISO/IEC 27001:2022 pentru a construi un SMSI robust, care abordează sistematic cerințele GDPR privind protecția datelor.
Introducere
ISO 27001 este standardul internațional pentru sistemele de management al securității informației (SMSI). Acest ghid practic prezintă pașii esențiali pentru implementarea ISO 27001 în organizația dumneavoastră, de la planificarea inițială până la certificare.
Ce este ISO 27001?
ISO 27001 oferă o abordare sistematică pentru gestionarea informațiilor sensibile ale organizației și pentru menținerea securității acestora. Standardul integrează oamenii, procesele și sistemele IT prin aplicarea unui proces de management al riscurilor.