
Guvernanța extensiilor de browser pentru NIS2, DORA și GDPR
Un model practic de guvernanță ISO/IEC 27001:2022 pentru riscul asociat extensiilor de browser, mapat la igiena cibernetică NIS2, riscul TIC DORA și dovezile de audit GDPR.
Articles tagged with "ISO 27001"
Un model practic de guvernanță ISO/IEC 27001:2022 pentru riscul asociat extensiilor de browser, mapat la igiena cibernetică NIS2, riscul TIC DORA și dovezile de audit GDPR.

Regula de notificare în 24 de ore din Directiva NIS2 schimbă fundamental modul de lucru. Acest ghid de referință le arată directorilor de securitate a informației (CISO) și auditorilor cum să proiecteze un plan de răspuns la incidente rezilient și conform, capabil să reziste atât controlului autorităților, cât și atacurilor reale, folosind politicile Clarysec și seturile de instrumente pentru conformitate transversală.

Articolul nostru de referință pentru CISO privind auditarea furnizorilor cu risc ridicat în contextul NIS2 și DORA. Aflați cum să implementați o strategie de audit continuă, bazată pe risc, utilizând cadre consacrate, cerințe de politică și liste de verificare operaționale pentru a răspunde cerințelor stricte de reglementare.
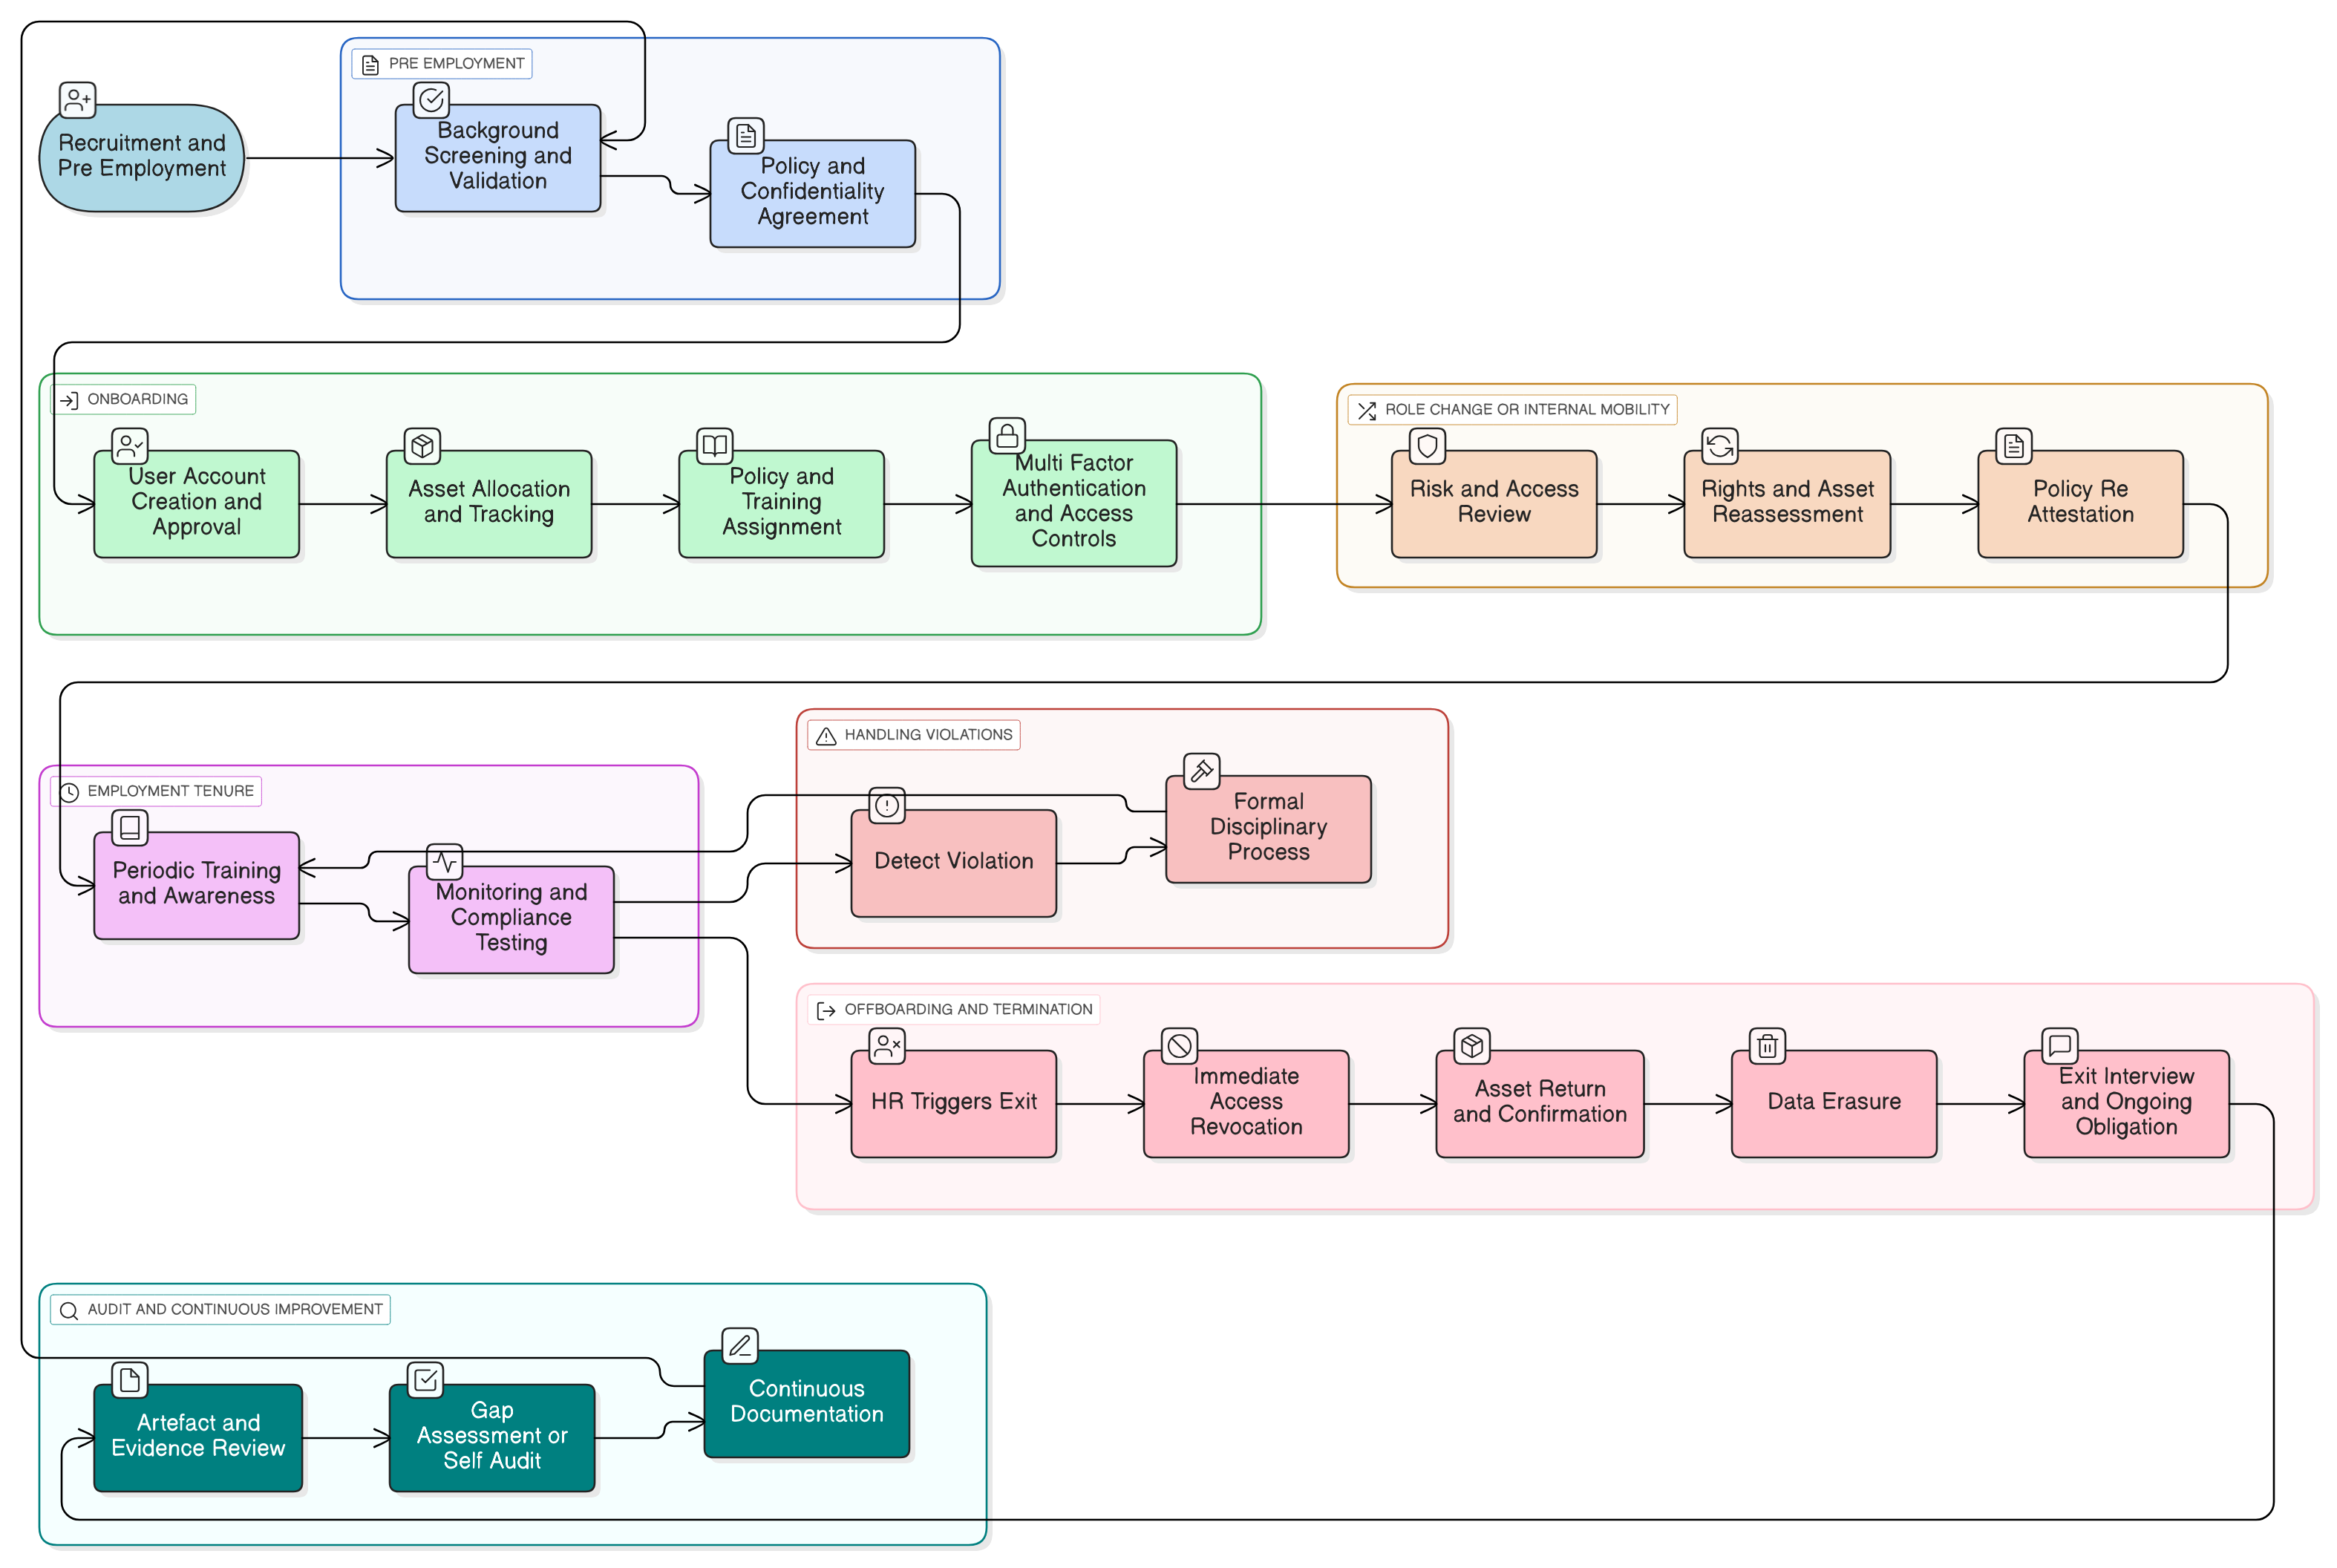
Aflați cum să transformați fluxurile HR într-un punct forte al securității, utilizând controale aplicabile, mapare practică la politici, perspective de audit și seturi integrate de instrumente, acoperind integrarea, schimbările de rol și încetarea raportului de muncă sau a colaborării în raport cu ISO 27001:2022, NIS2, DORA, GDPR, NIST și COBIT.