#Jurnalizare Și Monitorizare
Articles tagged with "Jurnalizare Și Monitorizare"
68 articles
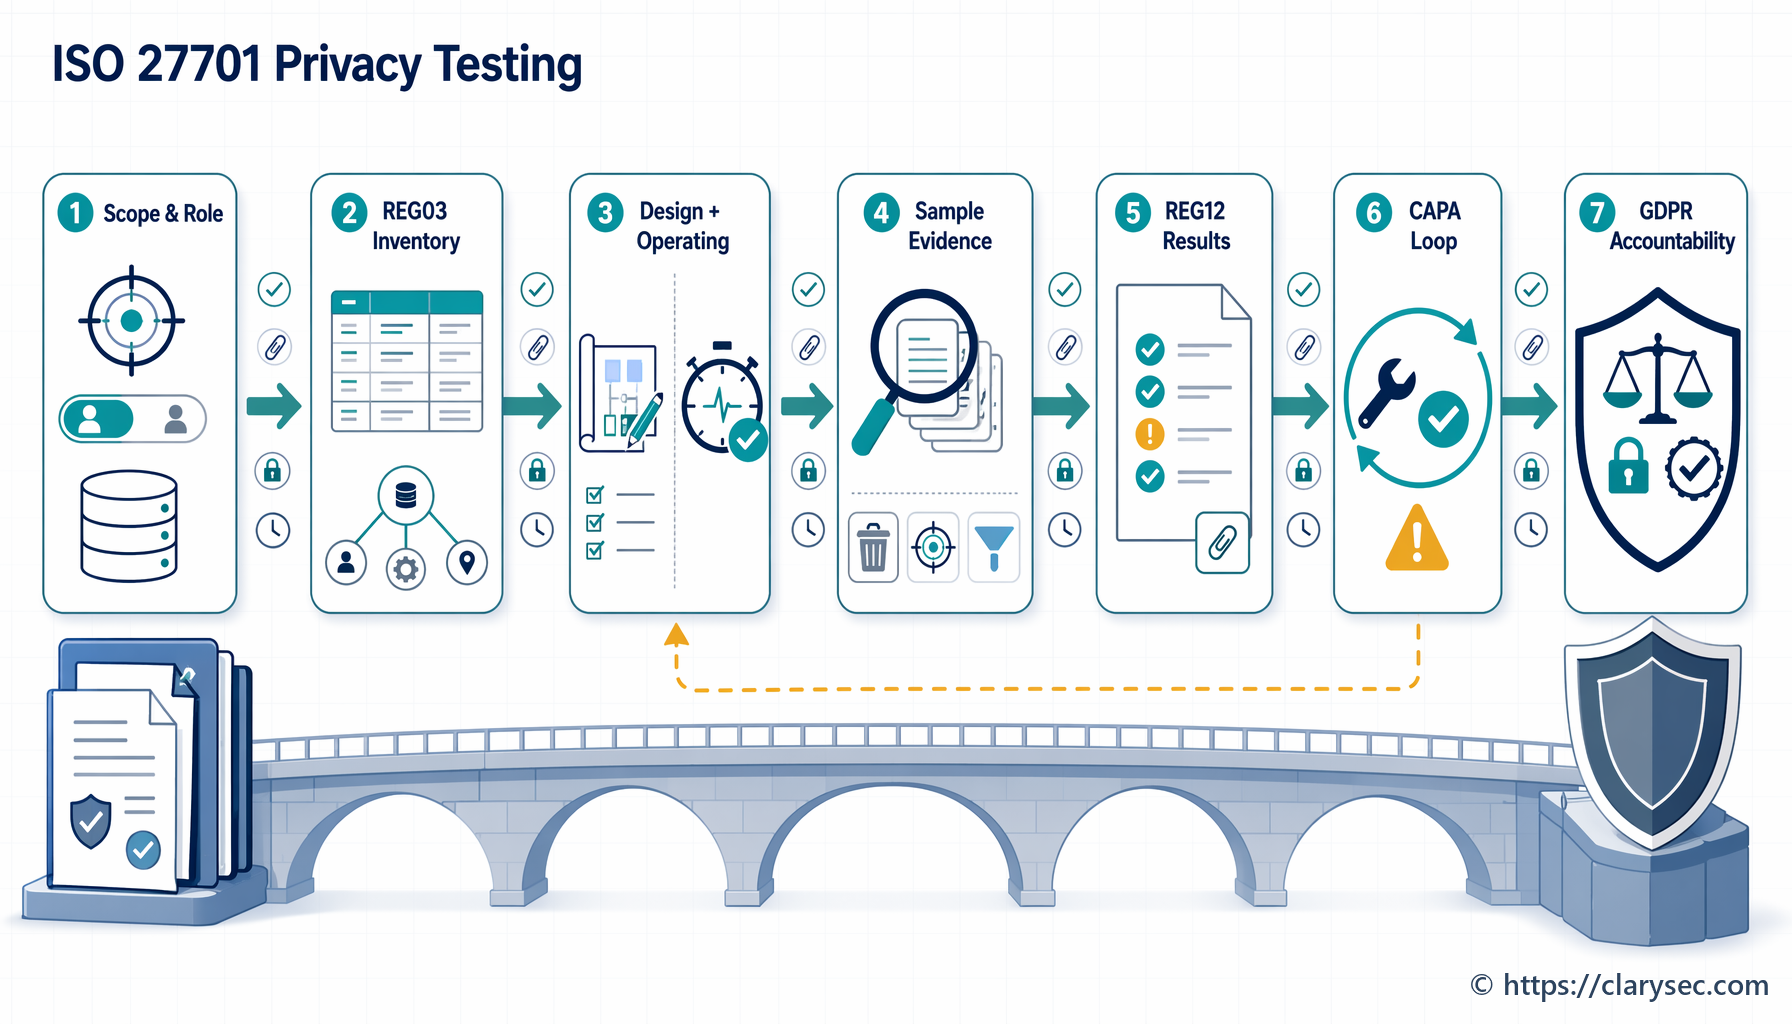
Un ghid practic Clarysec pentru CISO, DPO, auditori și echipe de conformitate care trebuie să testeze controalele PIMS ISO 27701:2025, să demonstreze responsabilitatea GDPR și să pregătească dovezi pentru clienți, autorități de reglementare și audituri de certificare.
Un ghid practic pentru pregătirea în raport cu Actul UE privind solidaritatea cibernetică, utilizând dovezi ISO/IEC 27001:2022, politici Clarysec, guvernanța furnizorilor, răspunsul la incidente, jurnalizarea, continuitatea activității și maparea conformității între cadre pentru NIS2, DORA, GDPR, NIST CSF 2.0 și COBIT 2019.
Un ghid practic Clarysec pentru construirea unui proces de partajare a informațiilor despre amenințările cibernetice, guvernat prin ISO 27001, care susține DORA Article 45, cooperarea NIS2, divulgarea compatibilă cu GDPR, participarea la ISAC și dovezi pregătite pentru audit în 2026.
Aflați cum să transformați drepturile persoanelor vizate din GDPR în fluxuri DSAR, de ștergere și de restricționare pregătite pentru audit, utilizând ISO/IEC 27001:2022, politicile Clarysec, Zenith Blueprint și Zenith Controls.
Ghid practic pentru CISO privind transformarea așteptărilor NIST SP 800-63-4 referitoare la parole, MFA și chei de acces în dovezi pentru ISO/IEC 27001:2022, NIS2, DORA și GDPR, utilizând politicile Clarysec, Zenith Blueprint și Zenith Controls.
Un ghid practic pentru CISO, responsabili de conformitate, auditori și proprietari de procese de business privind transformarea threat intelligence în decizii de risc ISO 27001, dovezi de igienă cibernetică NIS2, dovezi privind riscul TIC DORA și înregistrări de audit justificabile.
Un ghid practic pentru directorii de securitate a informației (CISO) privind pregătirea raportării vulnerabilităților conform EU Cyber Resilience Act 2026, prin integrarea ISO 27001:2022, CVD, SBOM-uri, NIS2, DORA, GDPR și a fluxurilor de dovezi Clarysec.
Un ghid practic pentru CISO privind guvernanța regiunilor cloud, a backup-urilor, jurnalelor, accesului de suport și subcontractanților prin ISO/IEC 27001:2022, GDPR, NIS2 și DORA.
Autentificarea e-mailului nu mai este doar o sarcină DNS. Aflați cum să transformați DMARC, SPF, DKIM, MTA-STS și TLS-RPT în dovezi guvernate, pregătite pentru audit, pentru ISO/IEC 27001:2022, NIS2, DORA, GDPR și NIST CSF 2.0.