#Jurnalizare Și Monitorizare
Articles tagged with "Jurnalizare Și Monitorizare"
68 articles
Un ghid practic pentru CISO privind transformarea igienei cibernetice și a instruirii în securitate cibernetică prevăzute de NIS2 Article 21 în dovezi ISO/IEC 27001:2022 pregătite pentru audit, cu clauze de politici, maparea controalelor, aliniere cu DORA și GDPR și un sprint de remediere de 10 zile.
Un ghid practic pentru CISO privind construirea unui model unic de dovezi pentru controlul accesului, aplicabil ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST și COBIT.
Un ghid practic pentru CISO privind maparea raportării incidentelor majore legate de TIC conform DORA la controalele din Anexa A a ISO/IEC 27001:2022, dovezi de audit, clauze de politici și instrumente de implementare Clarysec.
O foaie de parcurs DORA 2026 practică și pregătită pentru audit pentru entitățile financiare care implementează managementul riscurilor TIC, supravegherea terților, raportarea incidentelor, testarea rezilienței operaționale și TLPT utilizând politicile Clarysec, Zenith Blueprint și Zenith Controls.
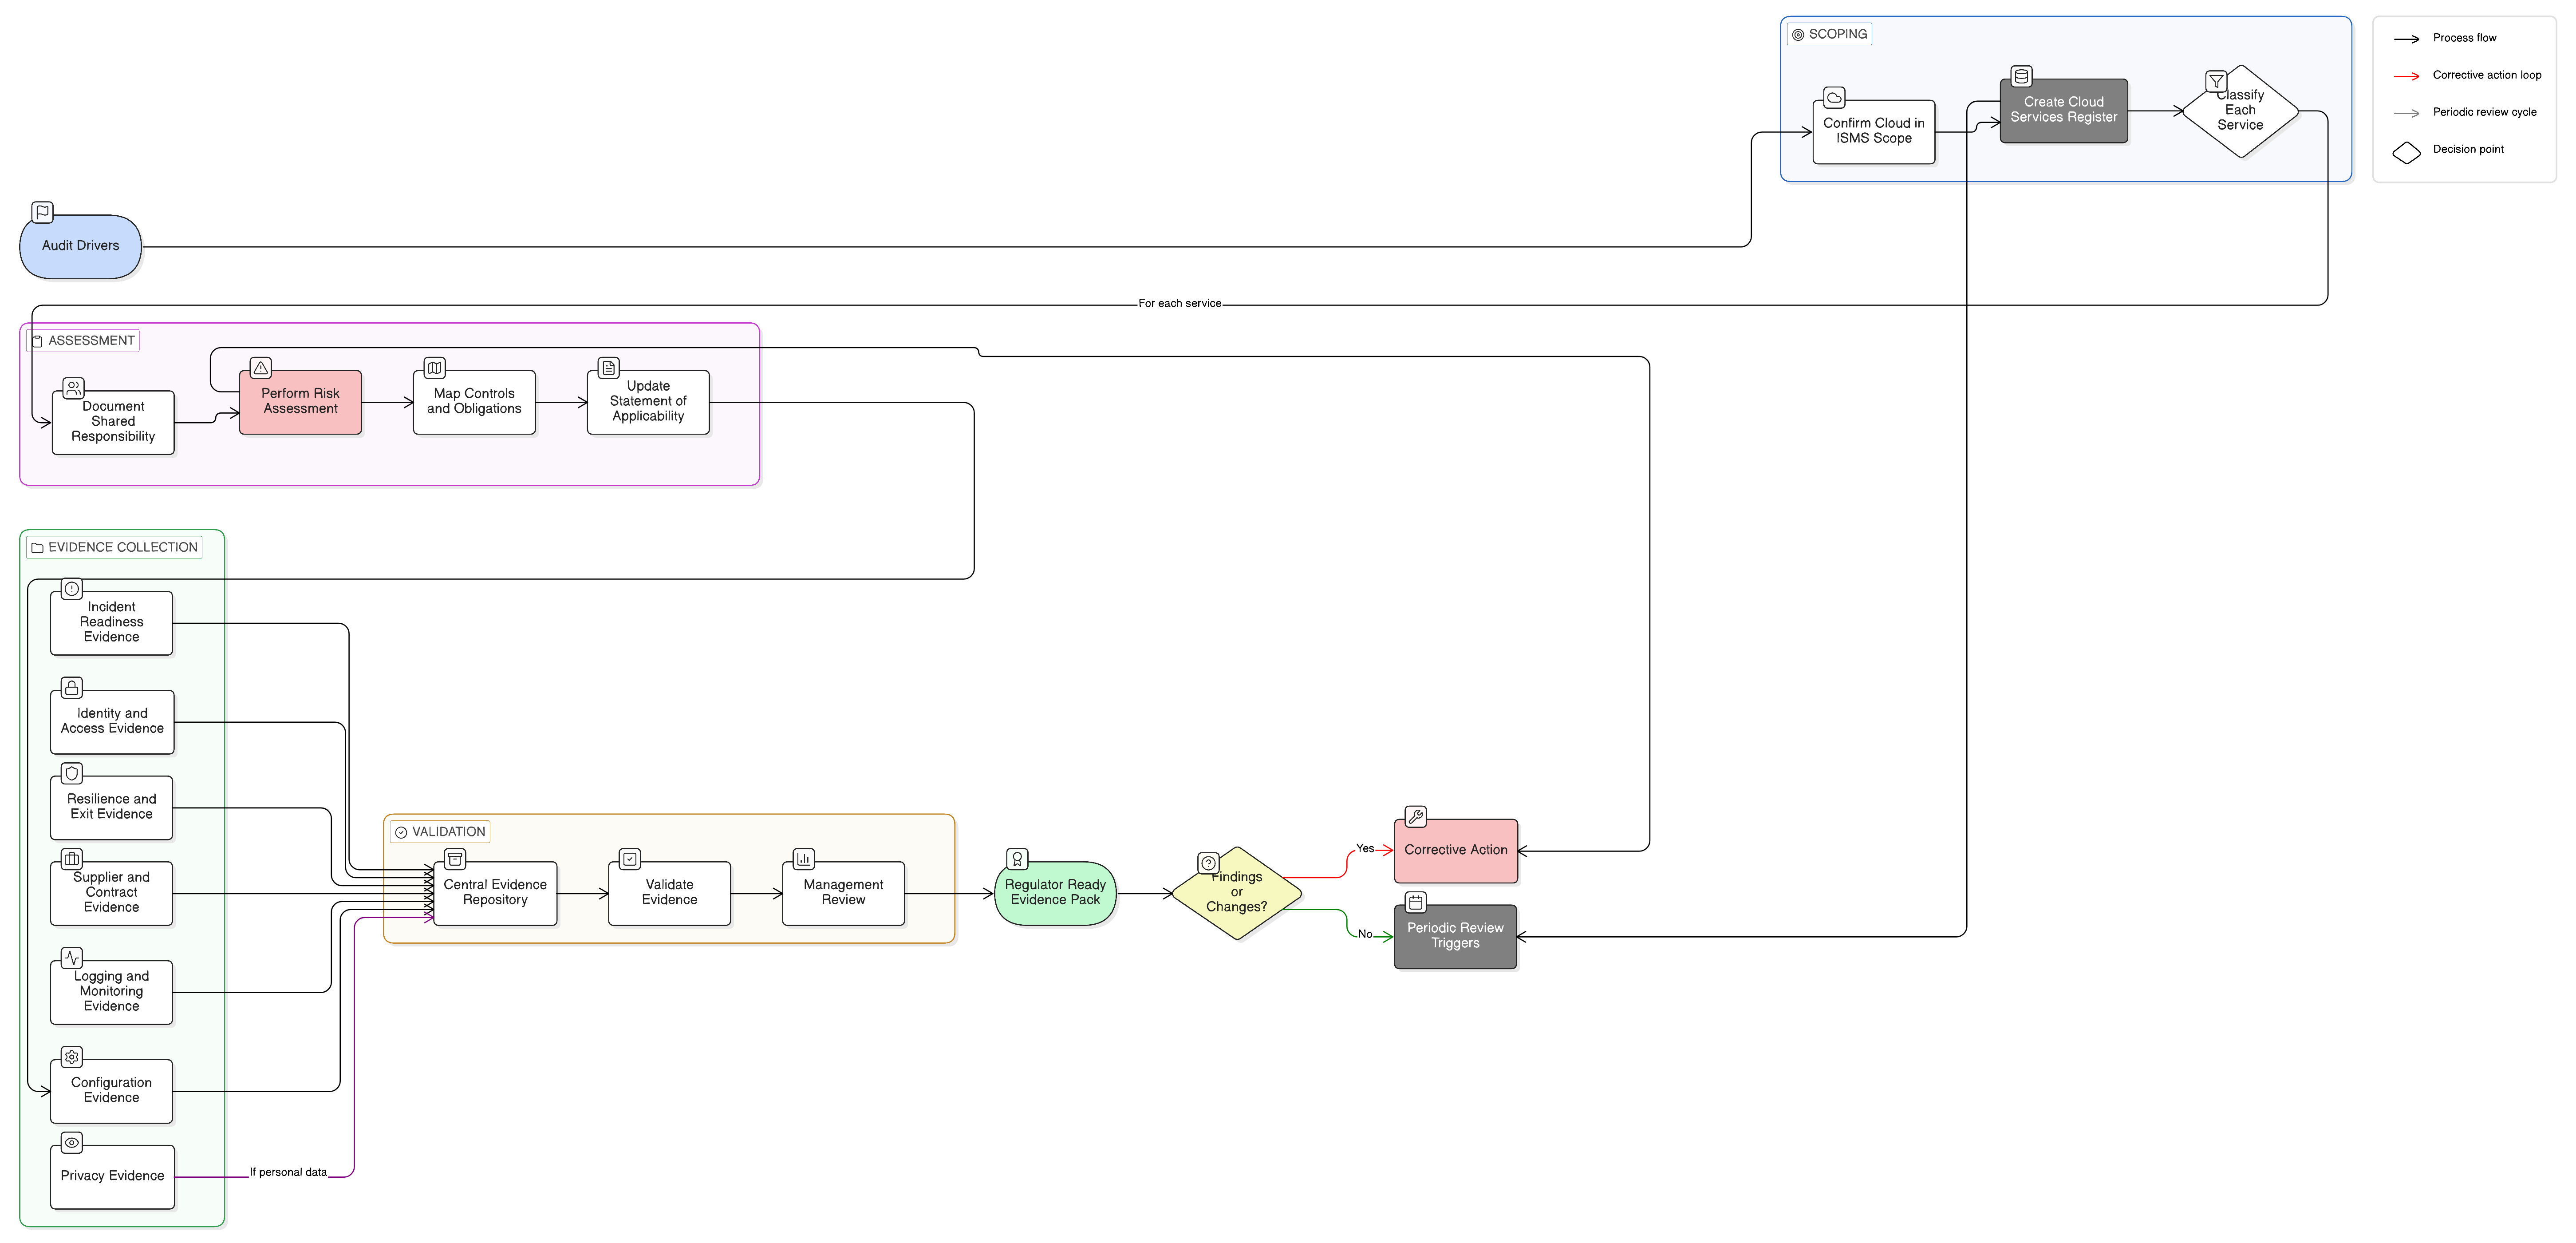
Dovezile de audit cloud eșuează atunci când organizațiile nu pot demonstra responsabilitatea partajată, configurația SaaS, controalele IaaS, supravegherea furnizorilor, jurnalizarea, reziliența și pregătirea pentru incidente. Acest ghid arată cum structurează Clarysec dovezi pregătite pentru autoritățile de reglementare în ISO 27001:2022, NIS2, DORA și GDPR.
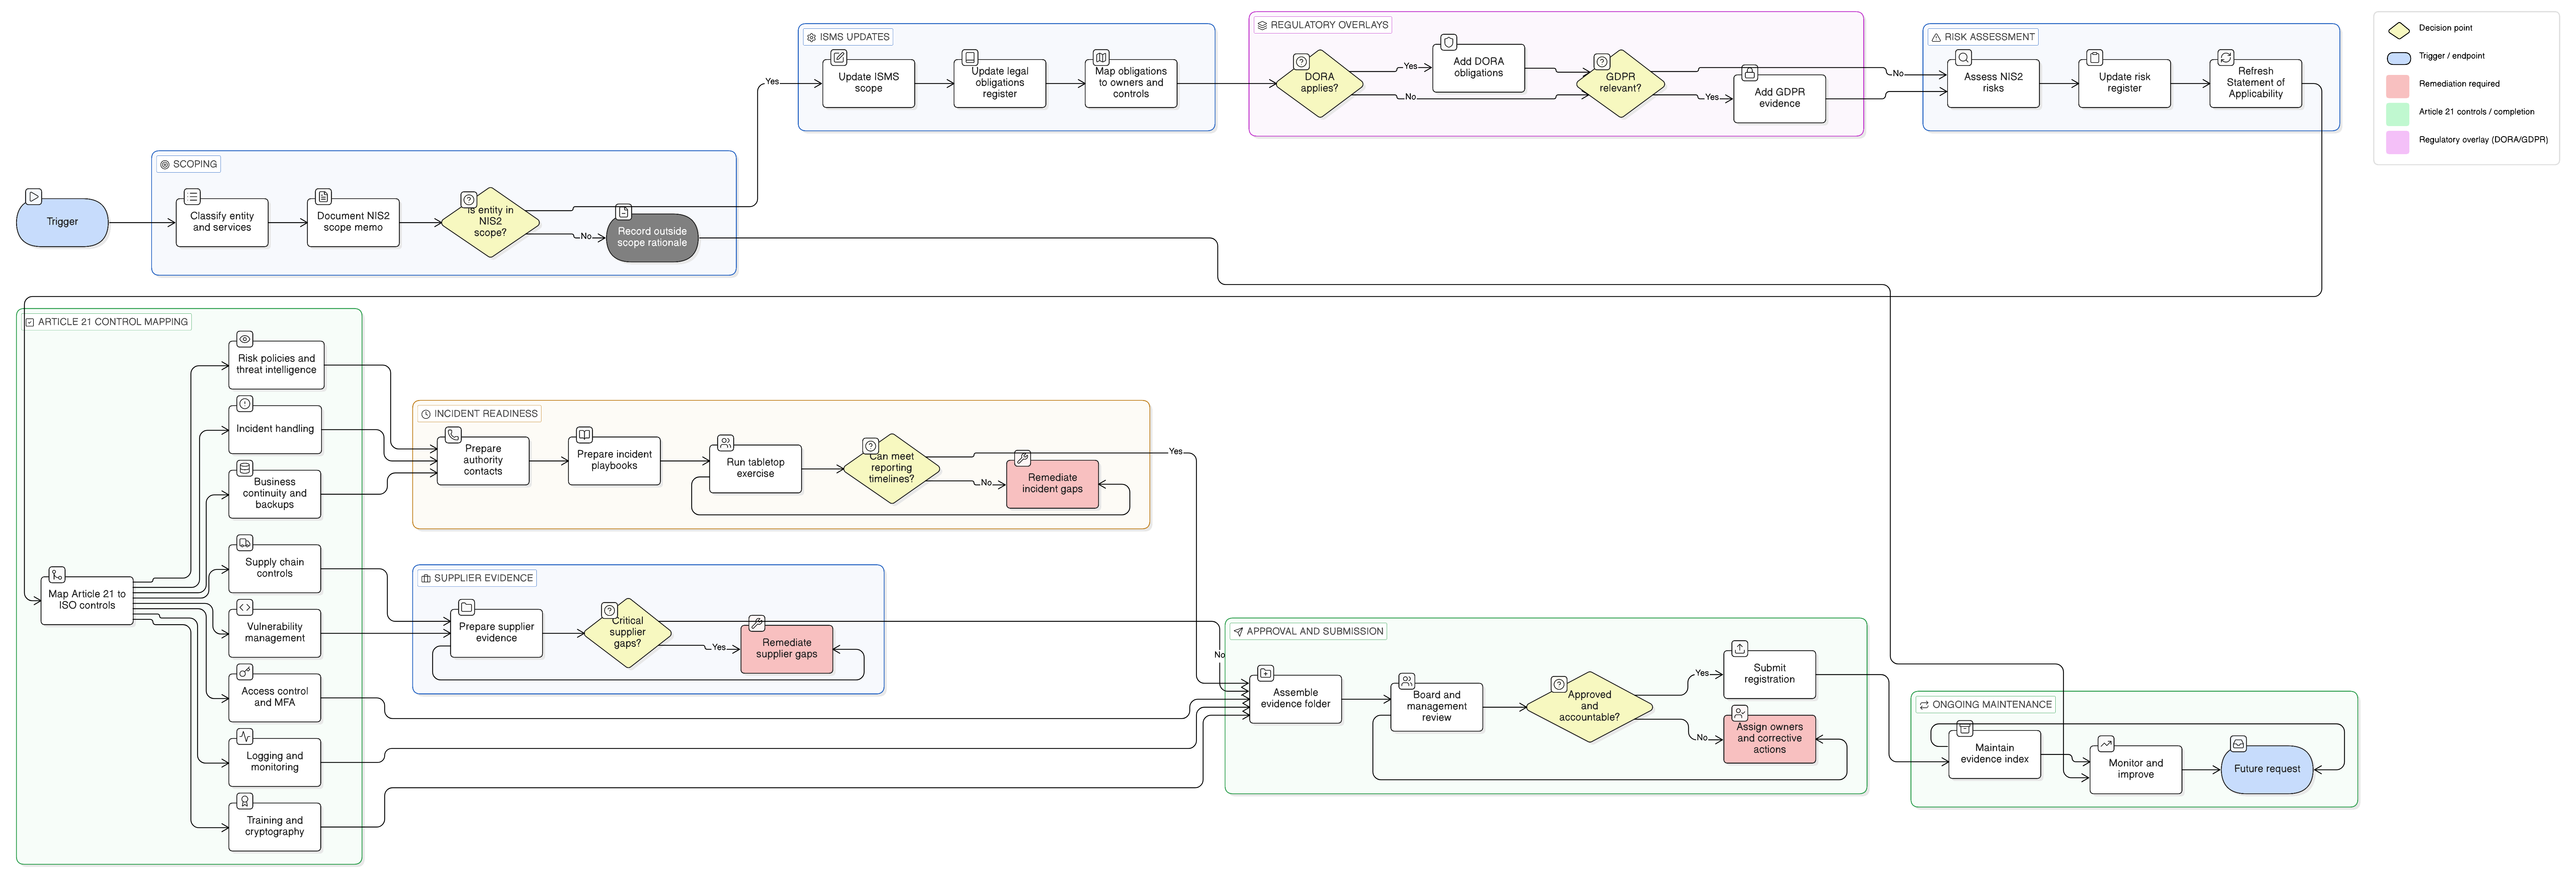
Înregistrarea NIS2 nu este doar o depunere într-un portal. Este începutul vizibilității în fața autorității de supraveghere. Aflați cum să transformați domeniul de aplicare ISO 27001:2022, managementul riscurilor, răspunsul la incidente, controalele privind furnizorii, mapările DORA și GDPR și dovezile păstrate într-un pachet de dovezi NIS2 pregătit pentru autoritățile de reglementare.
Ghid practic pentru definirea, aprobarea, monitorizarea, documentarea prin dovezi și susținerea SLA-urilor de remediere a vulnerabilităților în raport cu așteptările de audit ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 și COBIT 2019.
Un ghid practic pentru CISO, manageri de conformitate și furnizori TIC privind guvernanța unui program DORA de testare a rezilienței operaționale digitale și transformarea fiecărui test în dovezi de audit reutilizabile pentru ISO/IEC 27001:2022.
Un ghid practic pentru construirea unui model unificat de clasificare a severității incidentelor, care corelează incidentele TIC majore DORA, incidentele semnificative NIS2 și riscul de încălcare GDPR cu dovezile ISO/IEC 27001:2022.