#Răspuns La Incidente
Articles tagged with "Răspuns La Incidente"
72 articles
Unificați strategia de răspuns la incidente pentru conformitatea cu NIS2, DORA și ISO/IEC 27001:2022 folosind practicile validate, mapările acționabile și politicile robuste ale Clarysec. Include scenarii reale, liste de verificare practice și pași pentru generarea dovezilor necesare pregătirii pentru audit.
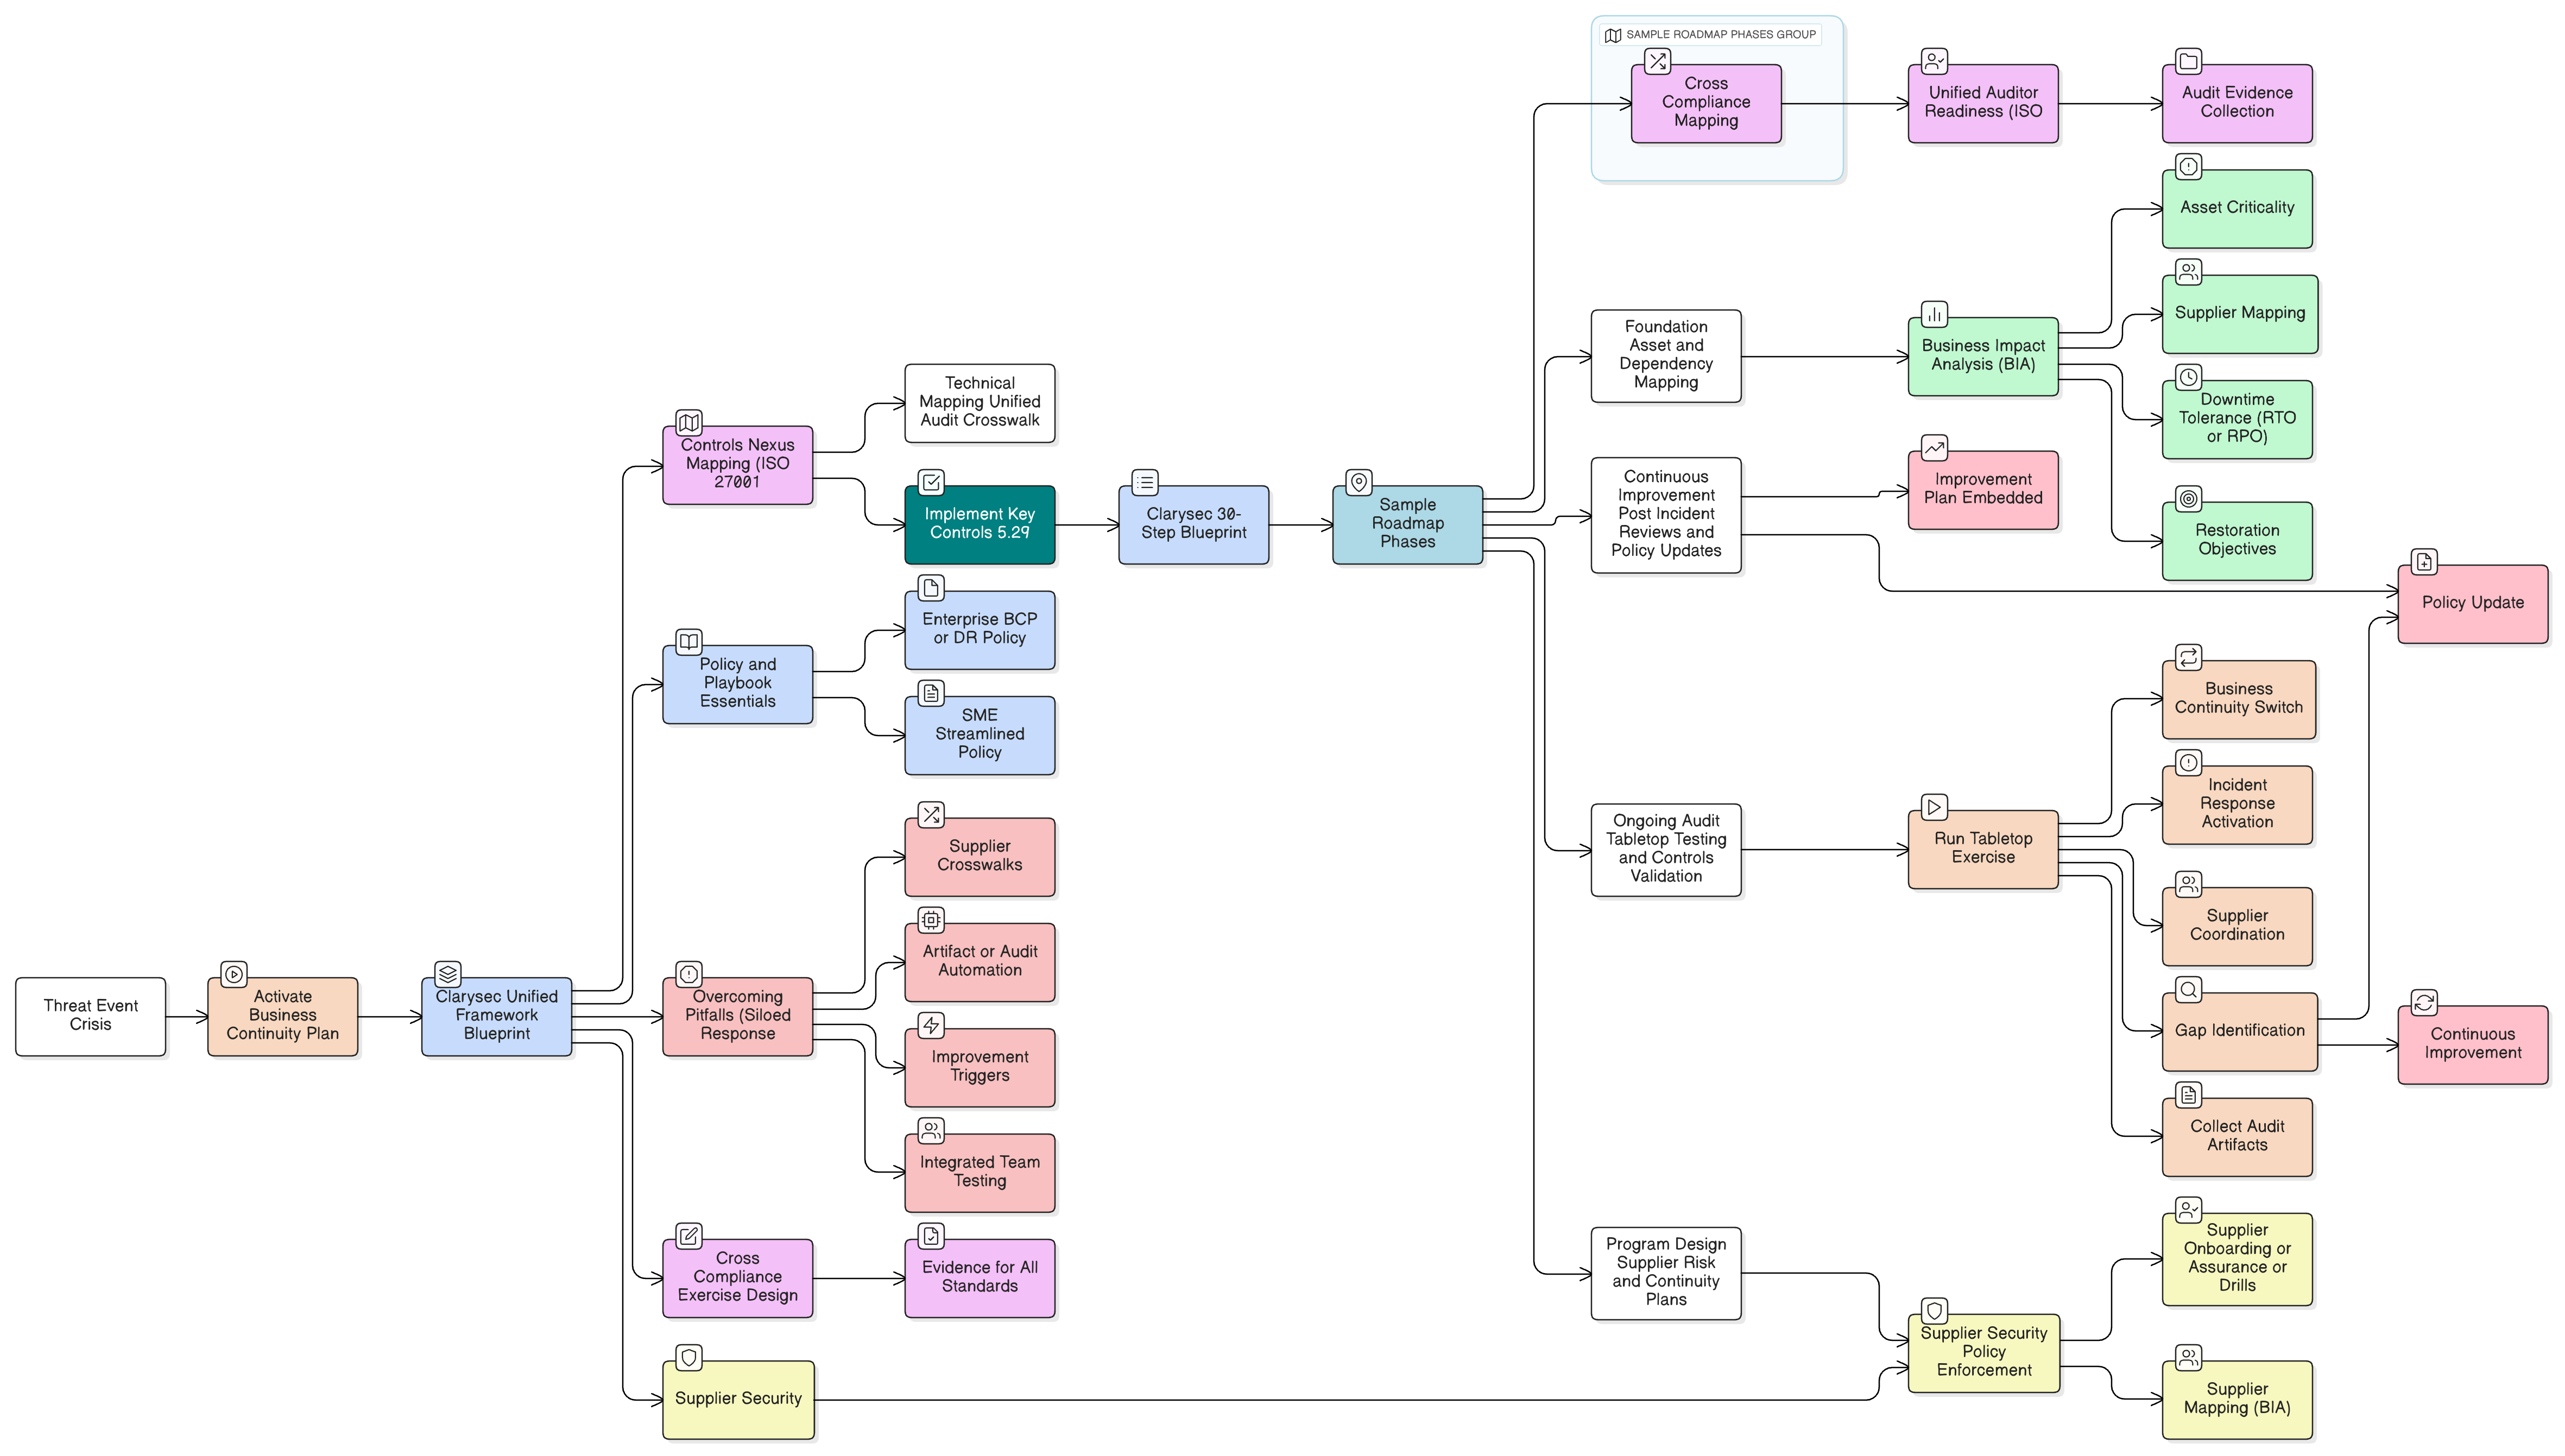
Directorii pentru securitatea informațiilor și liderii de conformitate se confruntă cu o nouă urgență generată de DORA și NIS2. Acest ghid de referință Clarysec arată cum se construiește o reziliență operațională robustă la nivelul planurilor, controalelor, managementului furnizorilor și auditurilor, prin unificarea standardelor globale cu pași de acțiune validați.
Un ghid complet pentru operaționalizarea managementului riscurilor asociate furnizorilor, de la crize la nivelul consiliului de administrație la audituri reușite în mai multe cadre, folosind scenarii reale, seturile de instrumente Zenith de la Clarysec și planuri aplicabile pentru securizarea lanțului de aprovizionare pe întregul ciclu de viață.
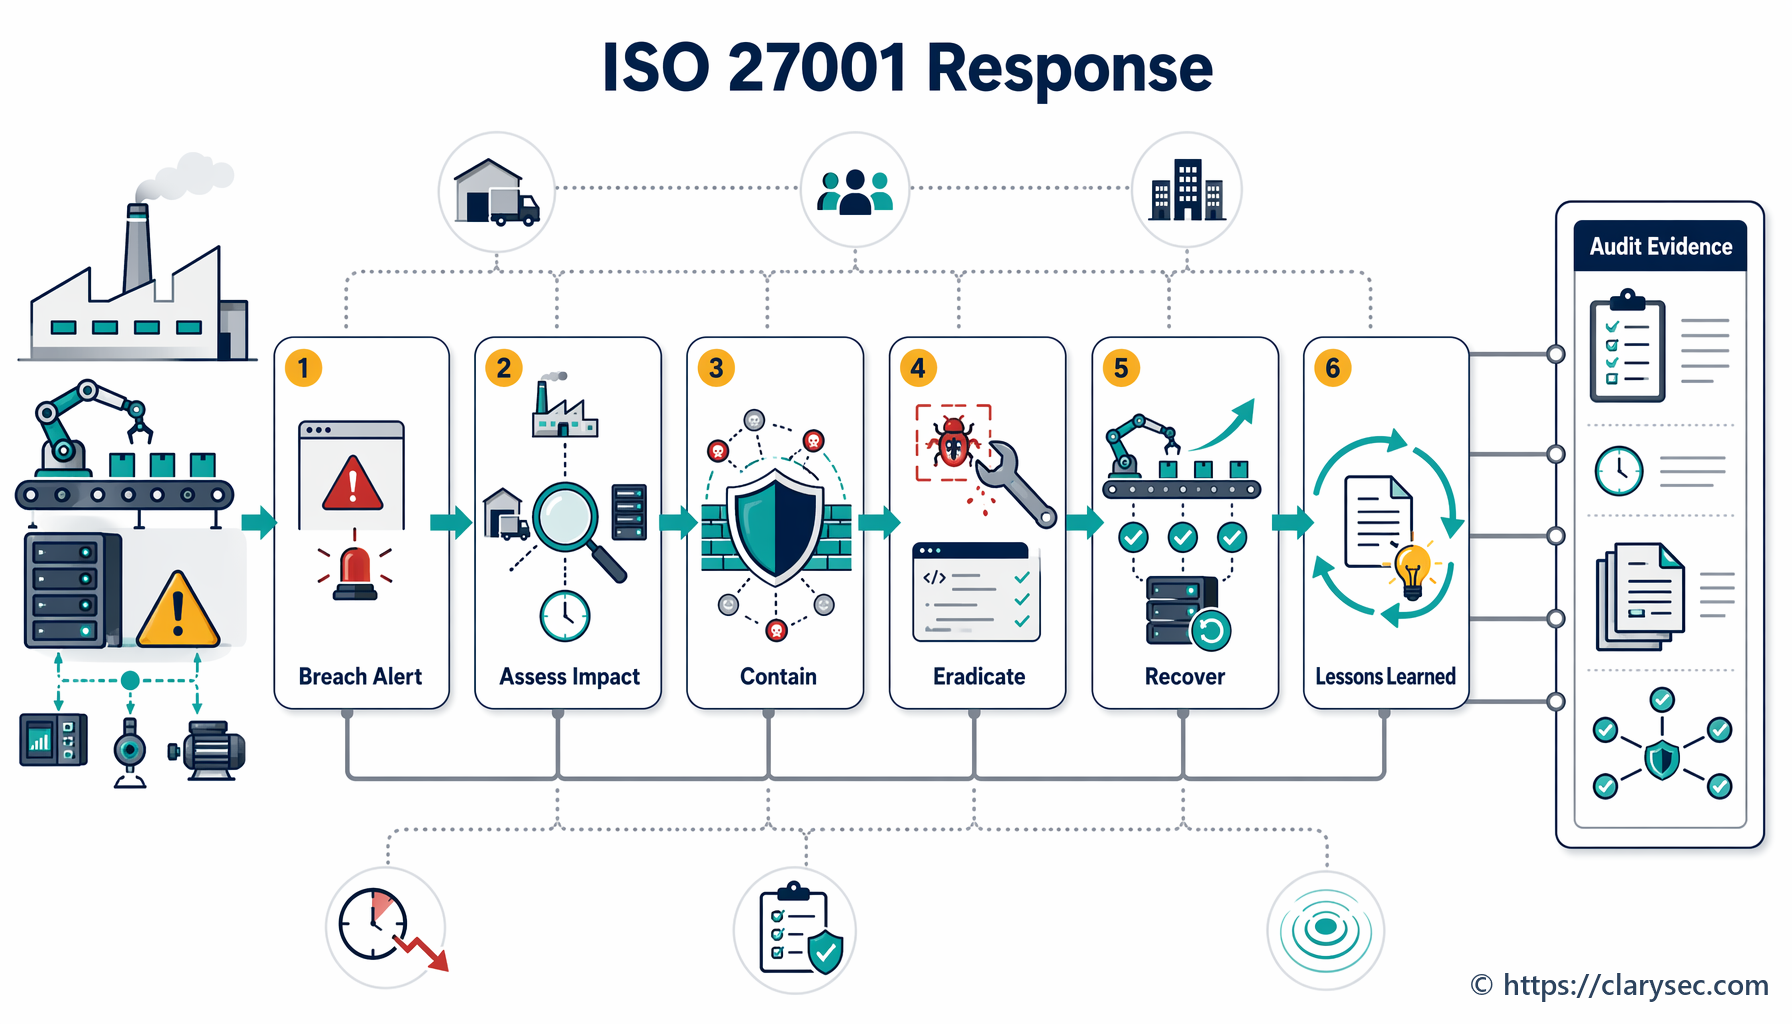
Gestionează eficace răspunsul la incidente aliniat la ISO 27001 cu ghidul nostru pentru CISO. Învață dintr-un scenariu realist din industria prelucrătoare, de la pregătire până la analiza post-incident și conformitate.
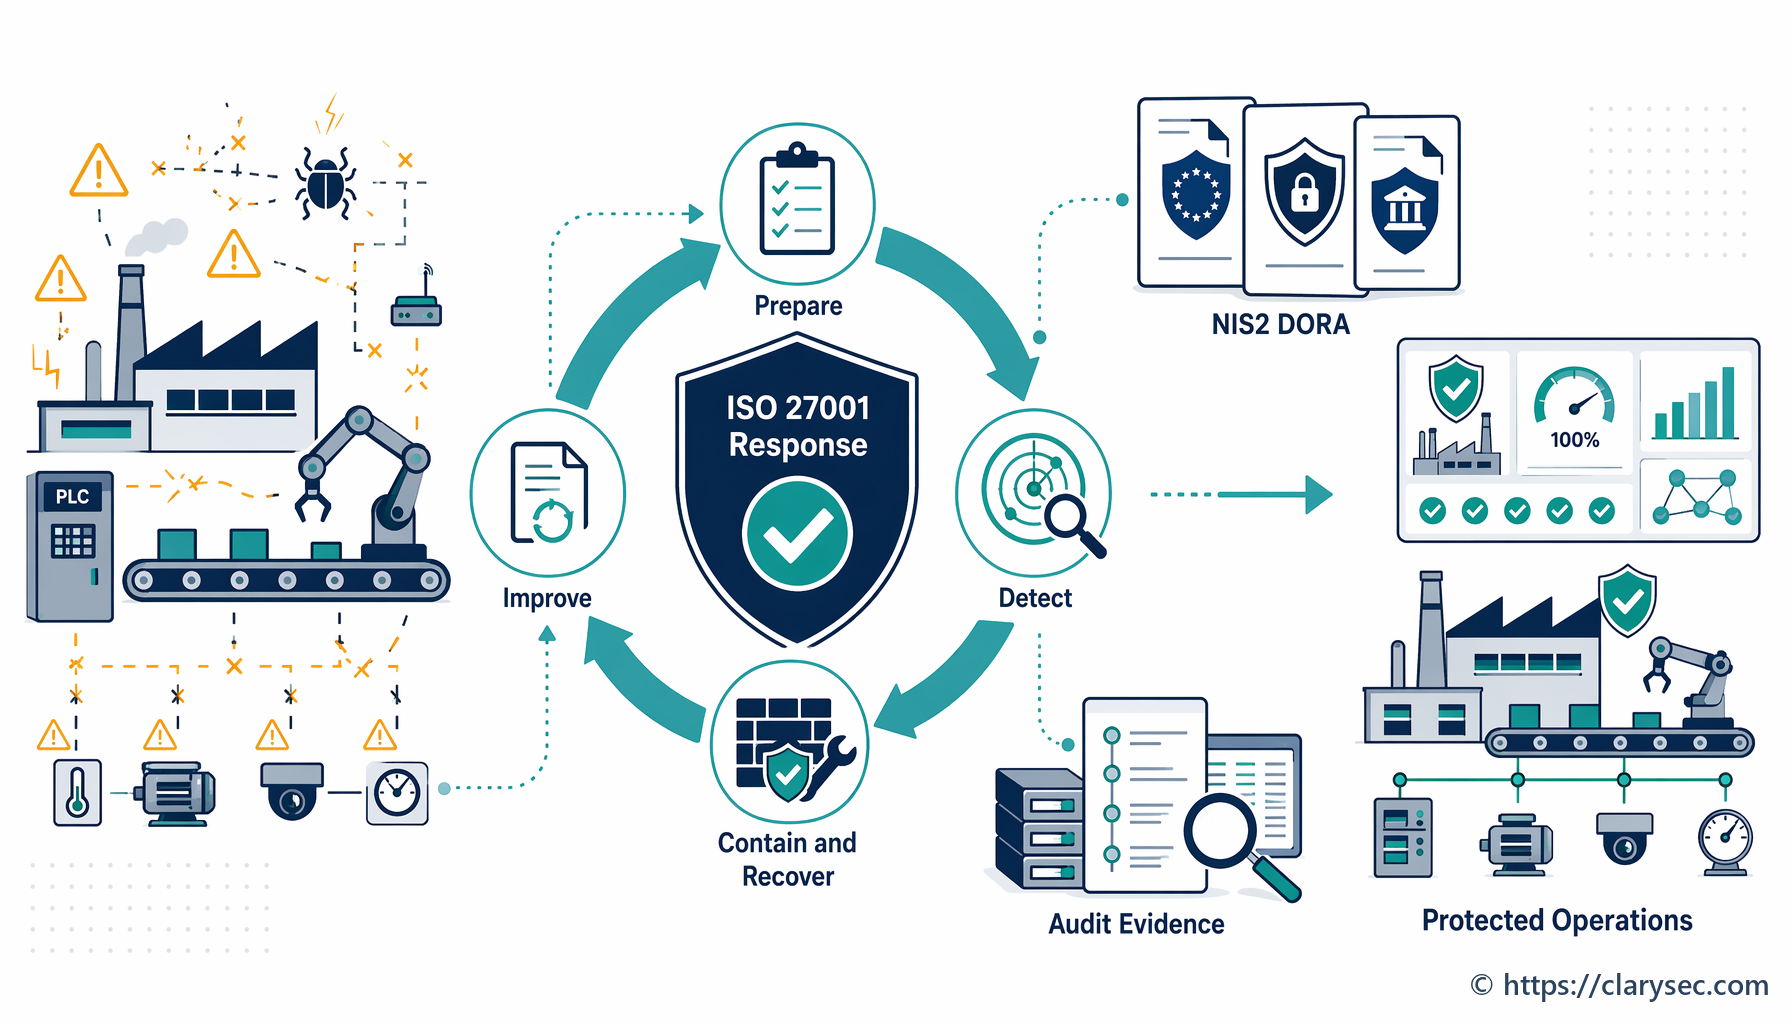
Un ghid pentru producători privind construirea unui plan solid de răspuns la incidente, aliniat la ISO 27001, pentru protejarea operațiunilor și asigurarea conformității.
Directiva NIS2 și Regulamentul DORA ale UE transformă conformitatea în domeniul securității cibernetice. Acest ghid explică impactul lor și oferă o cale practică pentru pregătire.
Ghid practic pentru responsabilii cu securitatea informației și proprietarii de IMM-uri privind construirea unui program robust de reziliență la phishing, aliniat la cerințele ISO 27001:2022, NIS2 și DORA.
Securitatea rețelei este esențială pentru conformitatea cu ISO 27001 și NIS2, susținând managementul riscurilor, reziliența și demonstrarea conformității reglementare pentru organizațiile moderne.
Aflați cum să construiți un program măsurabil de reziliență la phishing folosind controalele ISO 27001:2022 A.6.3 și A.6.4 pentru a reduce riscul uman și a demonstra conformitatea.