#Securitate Cloud
Articles tagged with "Securitate Cloud"
28 articles
Prevenirea pierderii datelor nu mai este o simplă configurare izolată a unui instrument. În 2026, CISO au nevoie de un program DLP guvernat prin politici și susținut de dovezi, care conectează clasificarea datelor, transferul securizat, jurnalizarea, răspunsul la incidente, guvernanța furnizorilor și controalele ISO/IEC 27001:2022 la GDPR Article 32, NIS2 și DORA.
Certificarea cloud EUCS poate consolida asigurarea furnizorilor cloud în 2026, dar trebuie mapată în SMSI-ul ISO 27001, în procesul de management al riscului asociat furnizorilor, în contracte, în procedurile operaționale de răspuns la incidente și în dovezile de responsabilitate GDPR.
Un ghid practic pentru guvernanța Microsoft Entra Conditional Access ca sistem de control auditabil, cu maparea dovezilor pentru ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST și COBIT.
Un ghid practic pentru CISO, responsabili de conformitate și consilii de administrație privind transformarea riscurilor cibernetice calitative în expunere financiară, dovezi ISO 27001, supraveghere NIS2 și decizii DORA privind reziliența TIC.
Un ghid practic pentru construirea unor evaluări ale impactului transferului pregătite pentru audit pentru servicii cloud, SCCs, persoane subîmputernicite, măsuri suplimentare, ISO/IEC 27001:2022, NIS2 și dovezi DORA.
Un ghid practic pentru directorii securității informației privind guvernanța fluxurilor CI/CD ca sisteme auditabile ale lanțului de aprovizionare software, cu proveniența build-ului, runnere securizate, artefacte semnate, dovezi de implementare și mapări la politicile Clarysec.
Acest articol oferă un ghid operațional practic pentru CISO care trebuie să gestioneze intersecția complexă dintre GDPR și IA. Prezentăm un parcurs bazat pe scenarii pentru aducerea produselor SaaS cu LLM-uri în conformitate, cu accent pe datele de antrenare, controalele de acces, drepturile persoanelor vizate și capacitatea de a demonstra conformitatea în audituri multi-cadru.
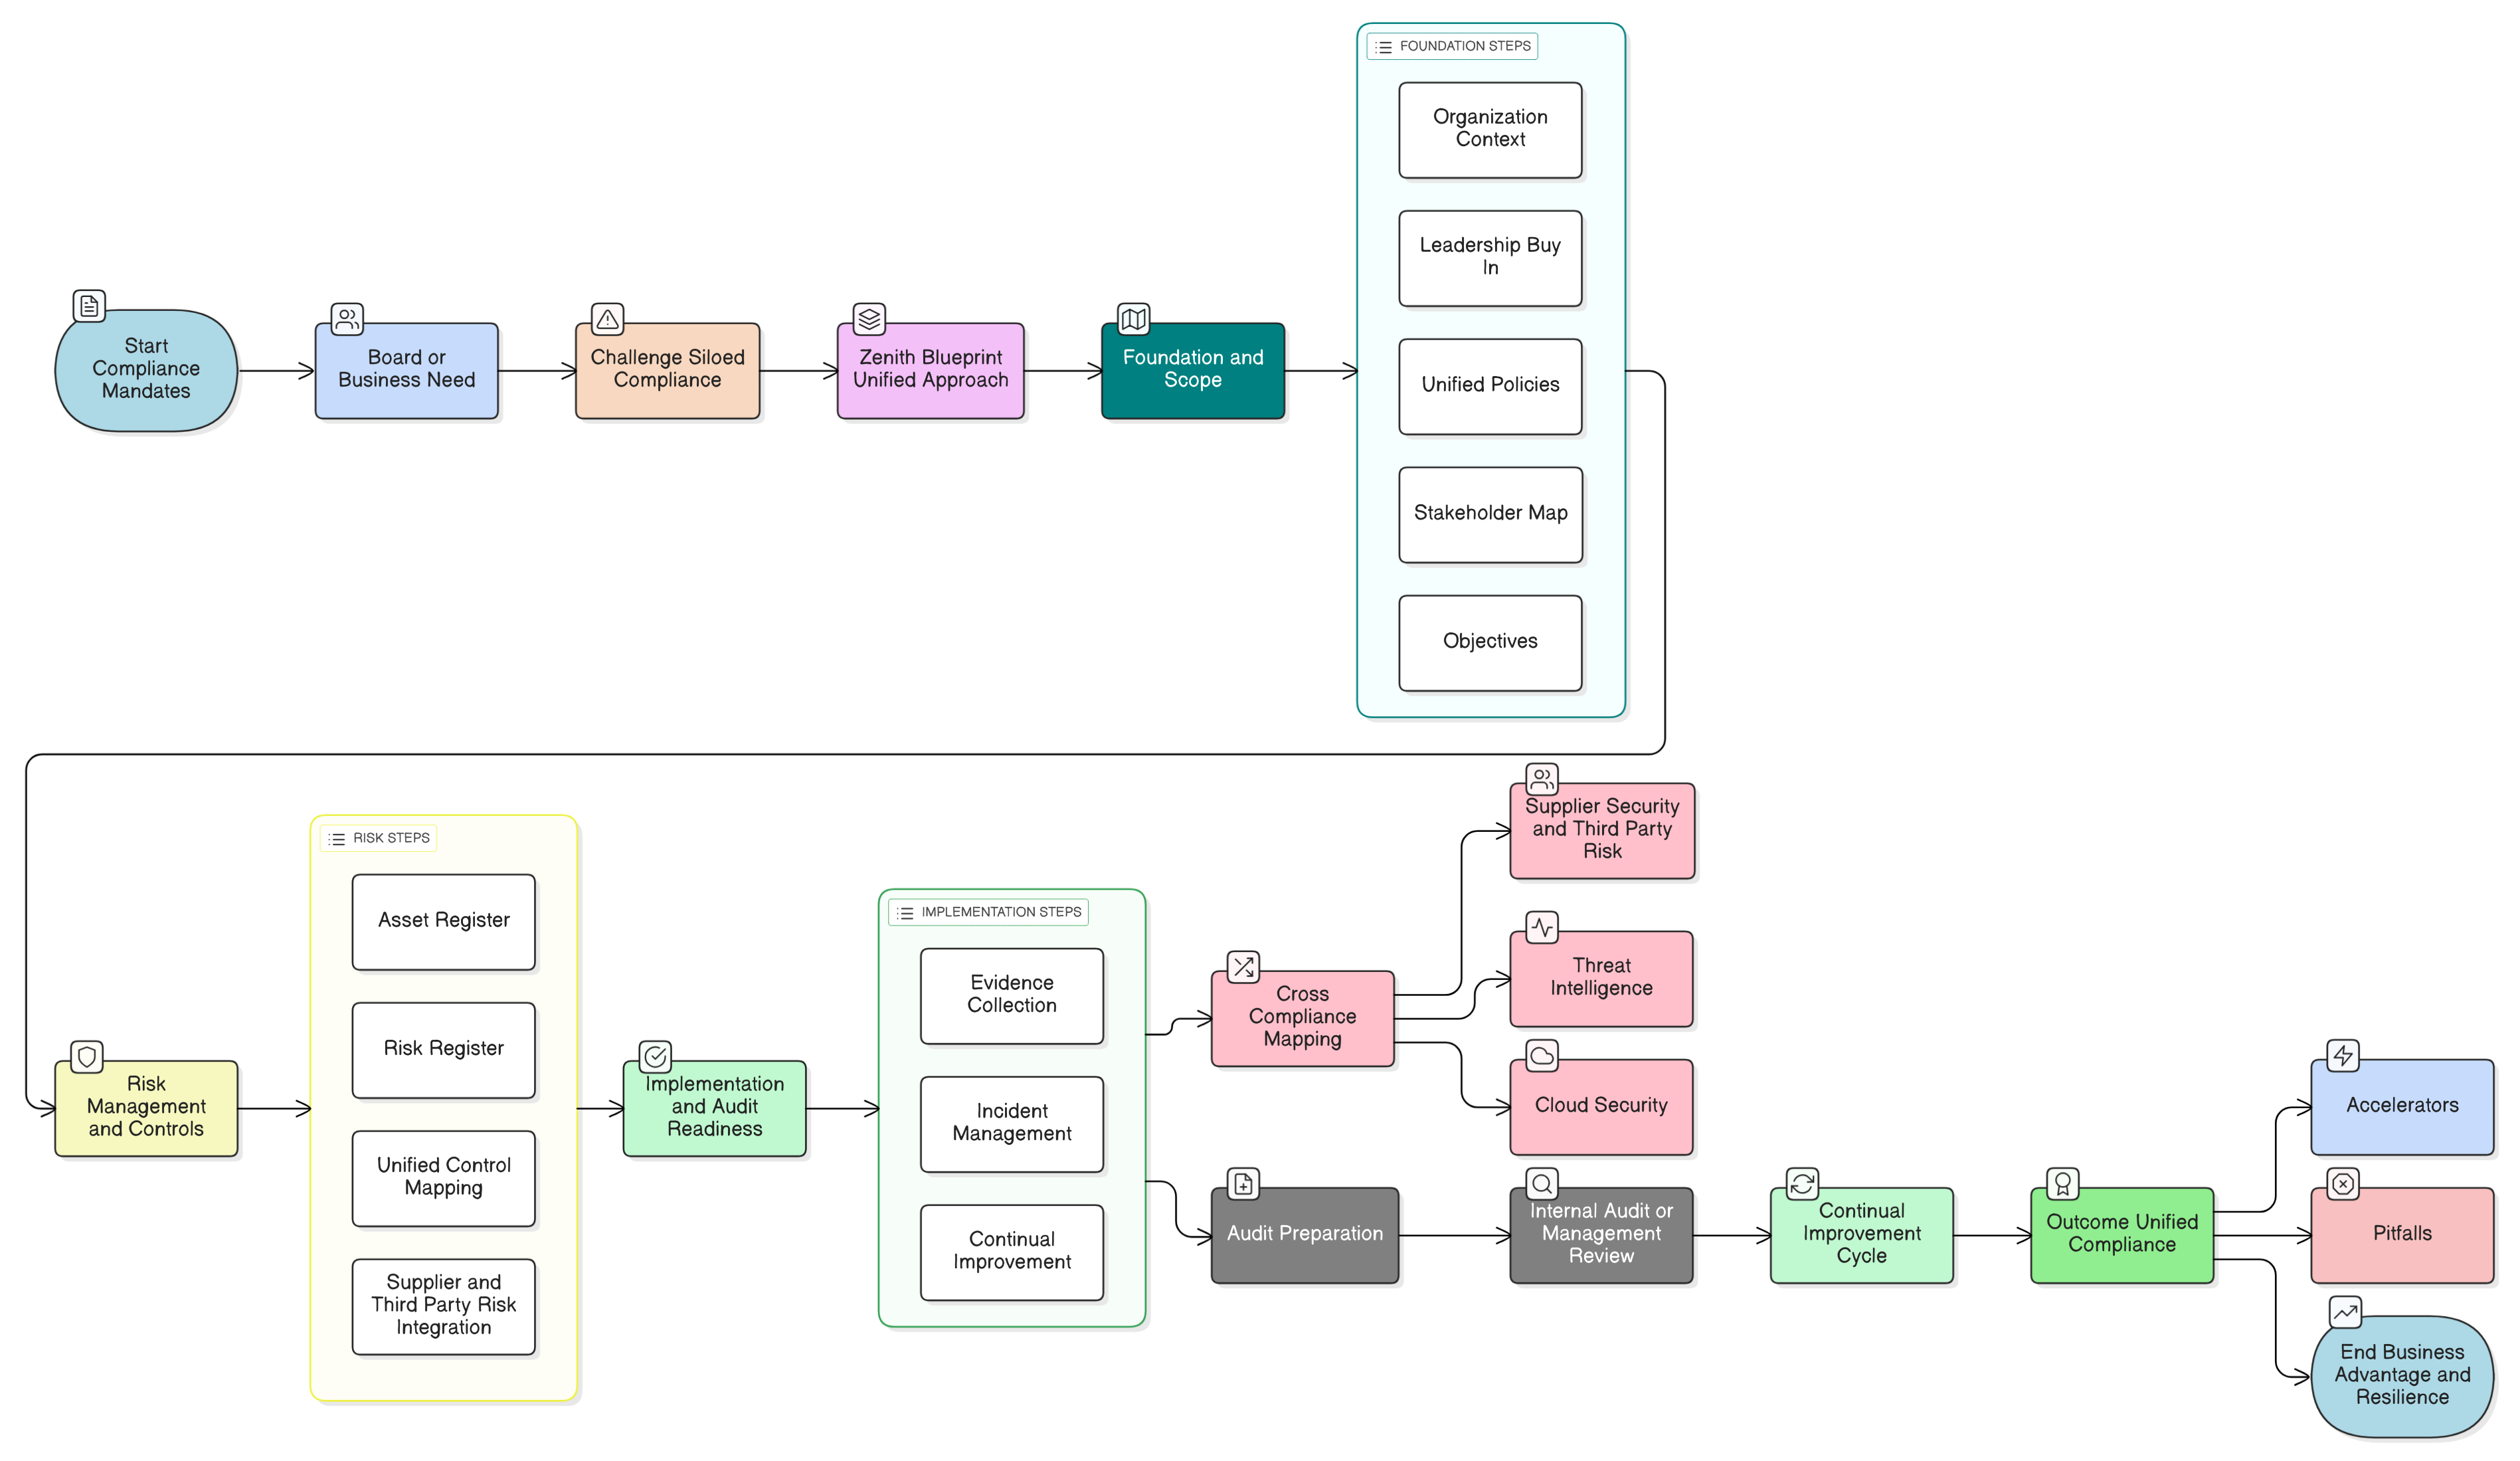
Zenith Blueprint de la Clarysec oferă cea mai rapidă și mai fiabilă abordare unificată a conformității pentru ISO 27001:2022, NIS2 și DORA. Descoperiți pași aplicabili, mapări ale controalelor și scenarii reale pentru CISO și lideri de business care urmăresc pregătire autentică pentru audit și operare.
Pentru CISO, manageri de conformitate și arhitecți cloud: aflați cum să operaționalizați controalele cloud ISO 27001:2022 pentru conformitate continuă. Studii din practică, tabele de mapare tehnică și planuri de acțiune de la Clarysec reunesc securitatea, guvernanța și pregătirea pentru audit la nivelul mai multor cadre.