DORA
Explore articles in the DORA category
128 articles
Pravidlo 24-hodinového oznámenia podľa smernice NIS2 zásadne mení pravidlá hry. Tento praktický sprievodca ukazuje CISO a audítorom, ako navrhnúť odolný plán reakcie na incidenty v súlade s požiadavkami, ktorý obstojí pri regulačnom preskúmaní aj reálnych útokoch, s využitím politík Clarysec a nástrojov na zosúladenie naprieč rámcami.
Praktický sprievodca pre CISO k implementácii a dokumentovaniu kompenzačných opatrení pre uložené údaje v prípadoch, keď šifrovanie nie je uskutočniteľné. Prechádzame reálny auditný scenár a mapujeme vrstvené ochranné opatrenia na rámce ISO/IEC 27001:2022, GDPR, NIS2, DORA a NIST.
Náš kľúčový článok pre CISO o zvládnutí auditov vysokorizikových dodávateľov pre NIS2 a DORA. Naučte sa implementovať rizikovo orientovanú a priebežnú auditnú stratégiu využívajúcu osvedčené rámce, požiadavky politík a praktické kontrolné zoznamy na splnenie prísnych regulačných požiadaviek.
Premeňte riziko historických údajov na strategickú výhodu. Táto podrobná príručka pokrýva všetko od tvorby politiky a sanitizácie médií až po vybudovanie auditne obhájiteľnej stopy likvidácie údajov, pričom prepája odborné cestovné mapy a súbory politík Clarysec.
Ransomvérový útok zasiahne počas zasadnutia predstavenstva. Vaše zálohy fungujú, ale funguje aj vaša bezpečnosť? Zistite, ako implementovať opatrenia odolnosti podľa ISO/IEC 27001:2022 tak, aby ste udržali bezpečnosť pod tlakom, obstáli pred audítormi a splnili prísne požiadavky DORA a NIS2 pomocou expertnej cestovnej mapy Clarysec.
Kontrolné zoznamy súladu nezabránia bezpečnostným incidentom; aktívna správa a riadenie áno. Na reálnom incidente rozoberáme najväčšie mýty CISO o správe a riadení a poskytujeme plán na vybudovanie skutočnej organizačnej odolnosti s konkrétnymi krokmi, príkladmi politík a mapovaním naprieč rámcami súladu pre ISO 27001:2022, NIS2, DORA a ďalšie.
Auditné zlyhania nevznikajú pre slabé firewally, ale preto, že organizácie pristupujú k súladu ako k technickému kontrolnému zoznamu. Spoznajte stratégie systému manažérstva Clarysec, mapované kontroly a praktické politiky pre plynulý súlad s ISO 27001, NIS2 a DORA.
Keď sa simulácia stretne s realitou: kríza, ktorá odhalila bezpečnostné slepé miesta
Bolo utorok 14:00, keď Alex, CISO v rýchlo rastúcej fintech spoločnosti, musel zastaviť simuláciu ransomvéru. Na Slacku to vrelo, predstavenstvo sledovalo situáciu s rastúcim znepokojením a termín dosiahnutia súladu s DORA sa hrozivo blížil. Simulácia, ktorá mala byť rutinná, sa zmenila na ukážku zraniteľností: vstupné body zostali neidentifikované, kritické aktíva neboli prioritizované, komunikačný plán zlyhal a dodávateľské riziko bolo prinajlepšom neprehľadné.
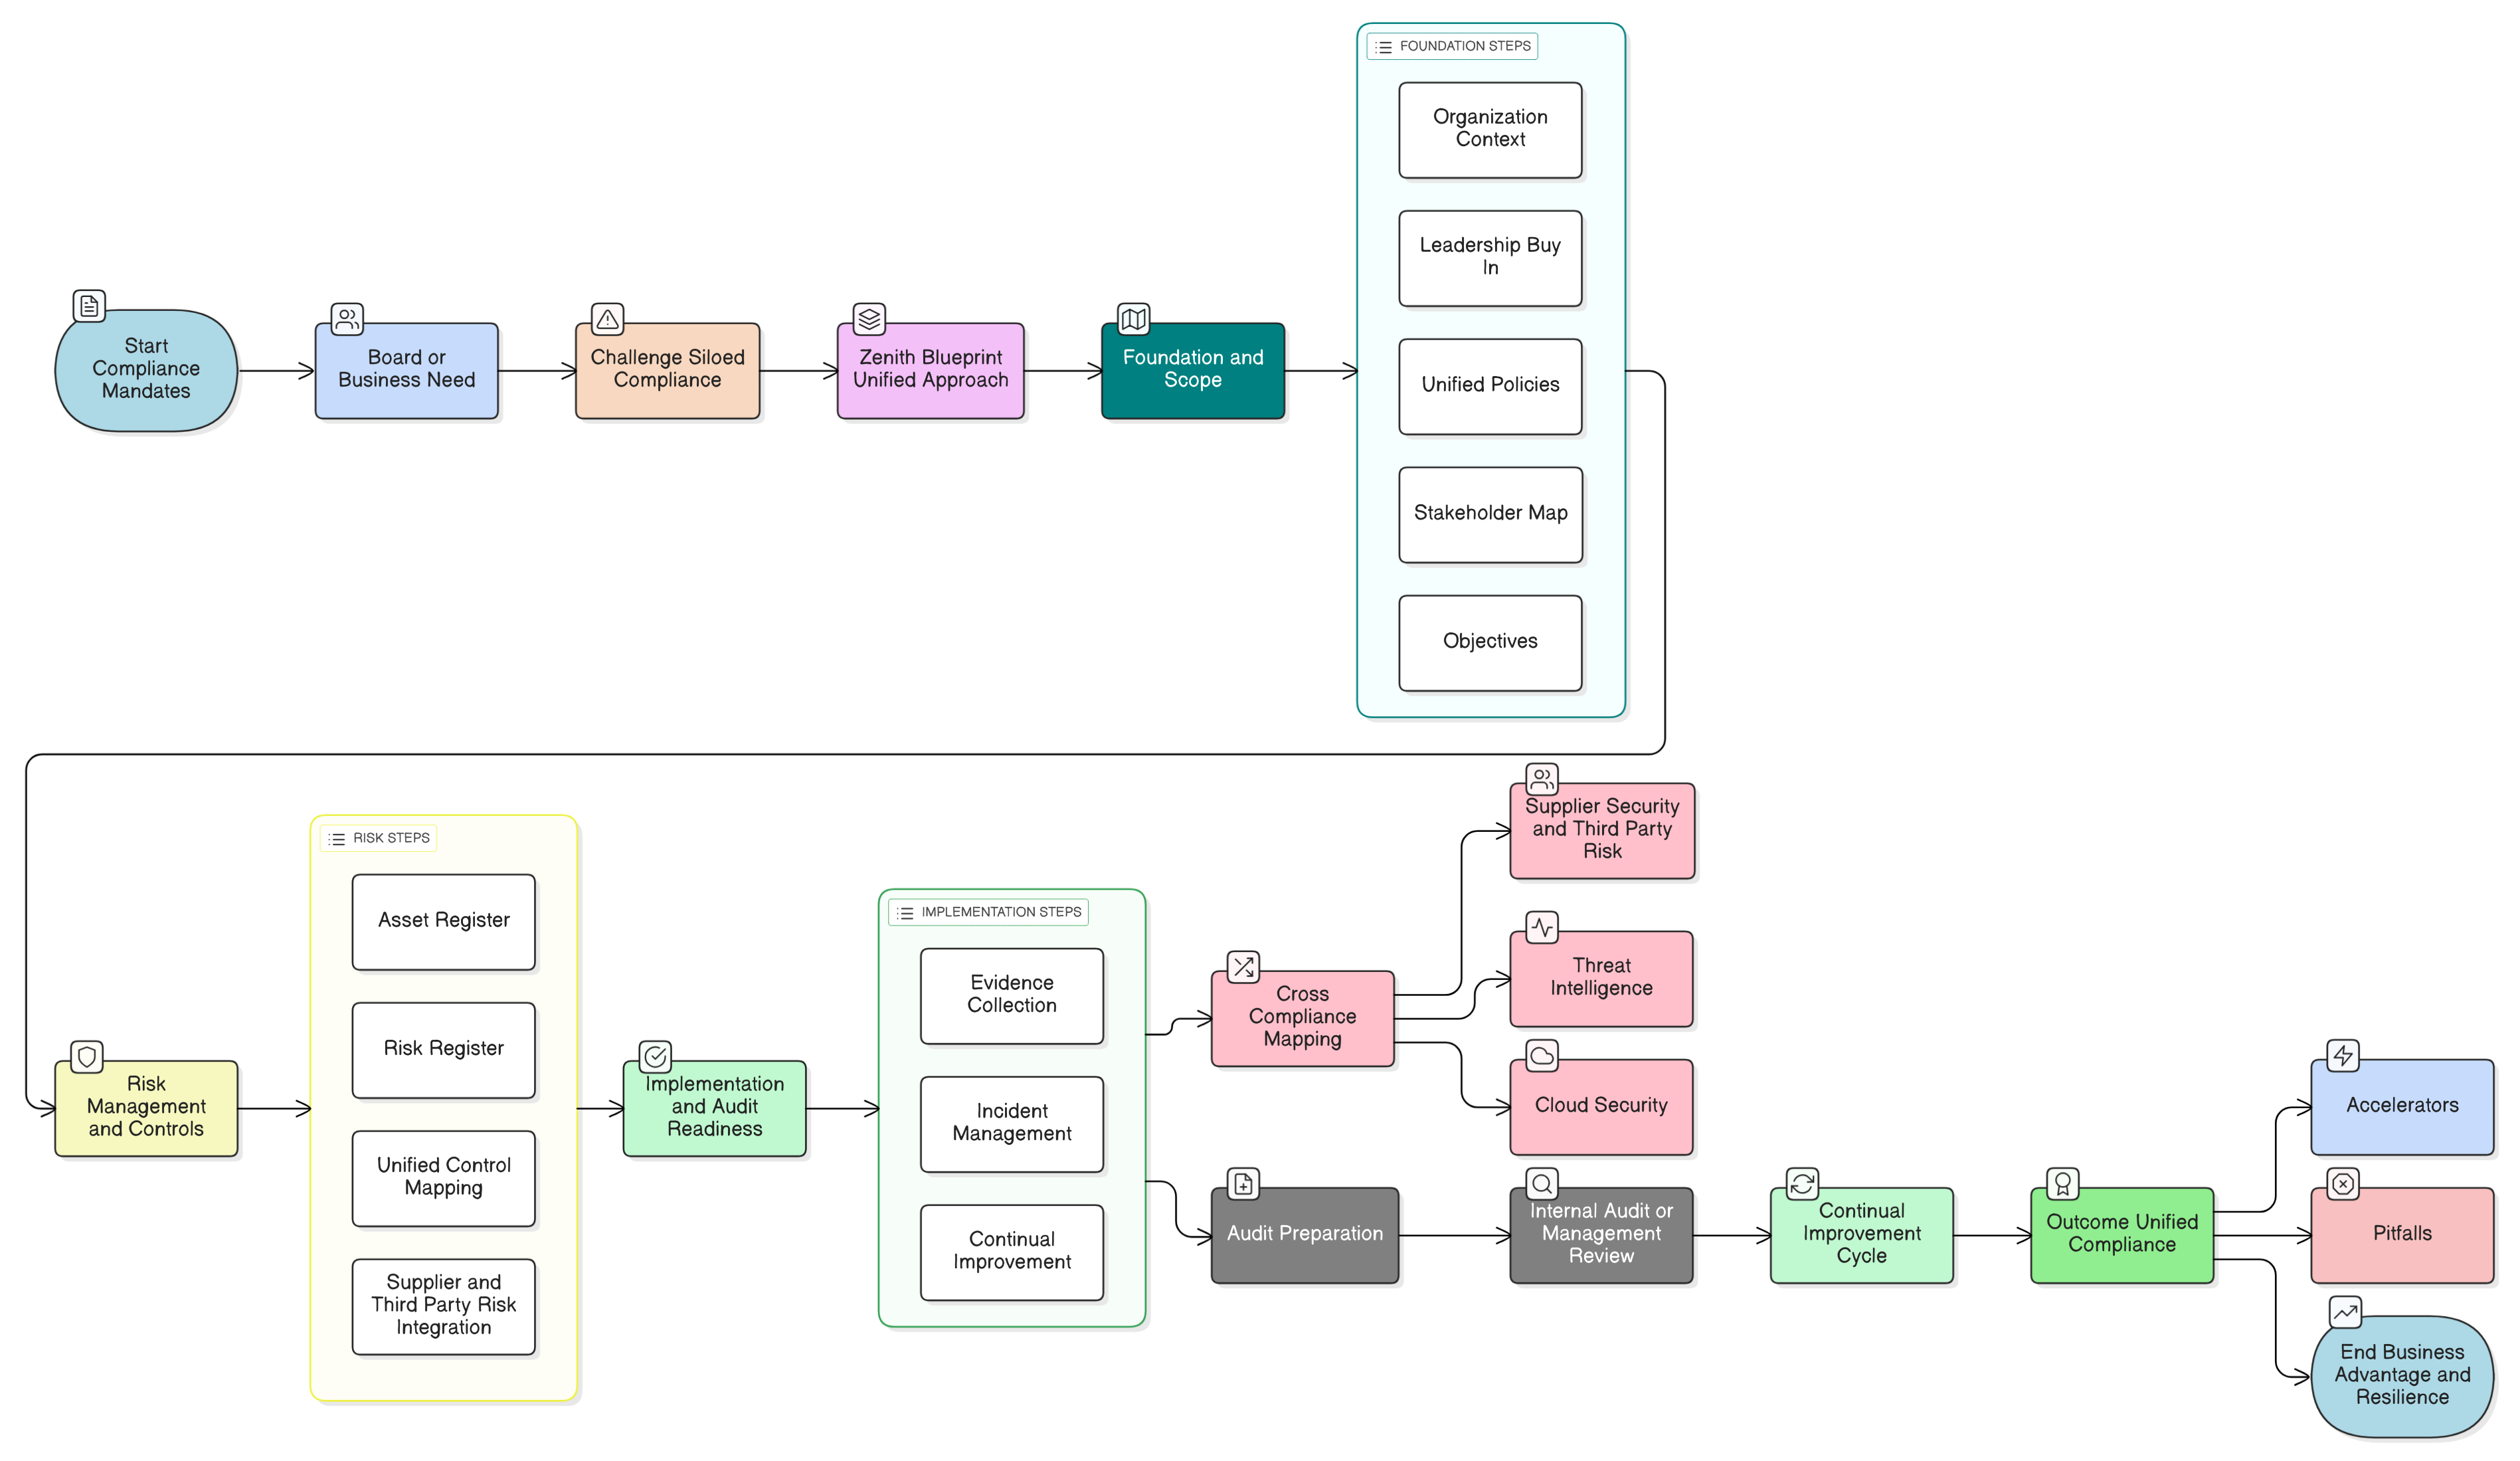
Zenith Blueprint od Clarysec prináša najrýchlejšiu a najspoľahlivejšiu integrovanú cestu k súladu s ISO 27001:2022, NIS2 a DORA. Objavte praktické kroky, mapovanie kontrol a reálne scenáre pre CISO a vedúcich predstaviteľov organizácií, ktorí chcú dosiahnuť skutočnú pripravenosť na audit aj prevádzkovú pripravenosť.